• Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Seqrite Labs Блог
Связаться с отделом продаж Под обстрелом?
  • Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Главная  /  Предотвращение потери данных  / Технология электронной почты и ее безопасность в двух словах
Технология электронной почты и ее безопасность в двух словах
26 июнь 2019

Технология электронной почты и ее безопасность в двух словах

Написано Сандип Сингх
Сандип Сингх
Предотвращение потери данных

Электронная почта стала неотъемлемой частью повседневного общения. Мы понимаем её важность, учитывая, что простой почтового сервера организации напрямую влияет на её производительность. Электронная почта стала важнейшей и неотъемлемой частью сетевой системы, поэтому необходимо знать, как ею управлять и обеспечивать её безопасность. Давайте вкратце разберёмся в технологии электронной почты и её основных принципах.

1.1 Как работает электронная почта
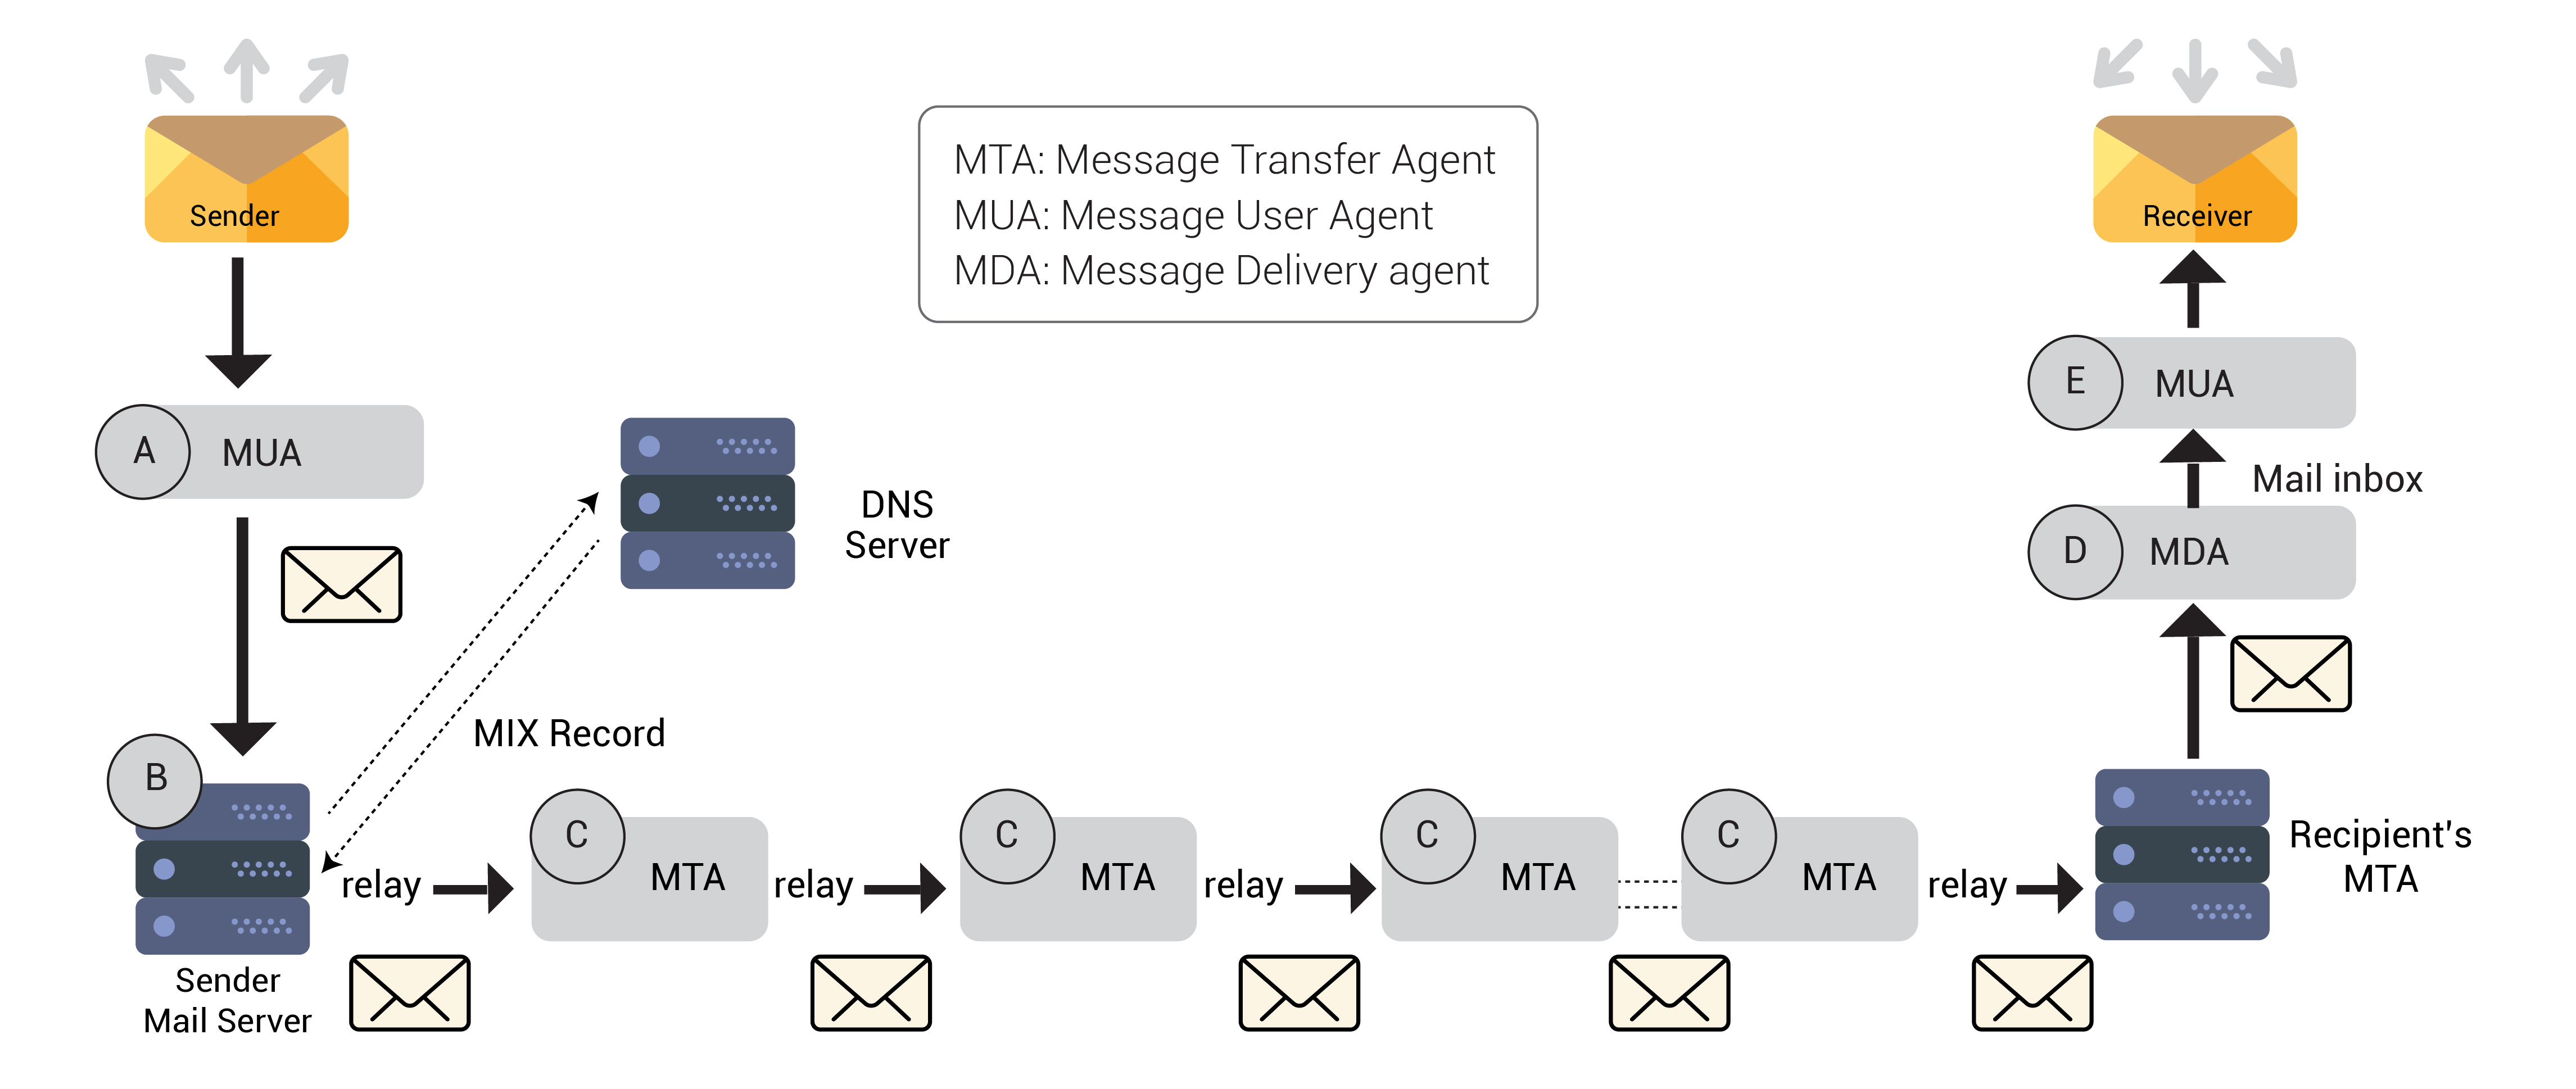
                                             1.1 Диаграмма, иллюстрирующая базовый поток электронной почты


MUA, также известный как почтовый клиент, — это компьютерное приложение, позволяющее писать и отправлять электронные письма, а также получать и читать предназначенные вам электронные письма. MUA может быть веб-клиентом, то есть отправлять и получать электронные письма через браузер (например, Gmail, Yahoo в Firefox, Chrome и т. д.), или клиентом на базе приложения (например, Thunderbird, Outlook и т. д.). Чтобы отправить электронное письмо, отправителю необходимо написать текст, указать имя получателя и нажать кнопку «Отправить».


После того, как отправитель составил и отправил электронное письмо, почтовый сервер готов к его получению и обработке. Почтовый сервер — это компьютерное приложение, прослушивающее порты 25 (незашифрованный), 465 (SSL/TLS) и 587 (STARTTLS). Почтовый сервер принимает электронные письма от отправителя и пересылает их для доставки. Все исходящие письма помещаются в почтовую очередь, и параллельно SMTP-сервер запрашивает у DNS-сервера его MX-запись, чтобы определить местоположение почтового сервера получателя. Найдя IP-адрес почтового сервера получателя, он отправляет составленное сообщение на этот IP-адрес. Например, MX-запись для xyz.com выглядит так: mail1.xyz.com.

В очереди электронной почты SMTP-сервер проверяет MX-запись и валидацию получателя. Если сервер не может обработать письмо, он помещает его в отложенную очередь, которая не будет доставлена ​​немедленно, и повторяет попытки через некоторое время, прежде чем отправить клиенту подтверждение об ошибке. Если письмо проверено и предназначено для локальной доставки, сервер передаёт его локальному агенту доставки, а если оно предназначено для удалённой доставки, он обращается к другим почтовым серверам для ретрансляции.


Если это электронное письмо предназначено для удалённой доставки, MTA передаст его в MTA. MTA — это программное приложение, которое пересылает электронную почту с одного узла на другой по протоколу SMTP. MTA получает электронное письмо от другого MTA или MUA. Получив это письмо, он добавляет тег «received» в начало файла заголовка сообщения и пересылает его другому MTA для дальнейшей доставки. Он также известен как агент ретрансляции электронной почты. MTA обрабатывает каждое электронное письмо, отслеживает все действия и анализирует список получателей для определения маршрута. MTA отправляет уведомления о недоставке, если сообщение не дошло до адресата. Среди MTA с открытым исходным кодом — Exim, Postfix и др.


MDA — это программное приложение, которое принимает почту от MTA и отвечает за доставку письма в почтовый ящик получателя. После окончательной доставки к конверту добавляется поле «Return-Path» для записи обратного пути. Среди популярных MDA с открытым исходным кодом — Dovecot, Fetchmail и др.


MUA — это программное приложение, которое извлекает электронную почту с сервера POP3 или IMAP и загружает ее из почтового ящика пользователя в почтовый клиент (например, Thunderbird, Outlook).

POP3-сервер прослушивает следующие порты:

  • Порт 110 – почтовый протокол для незашифрованной почты.
  • Порт 995 – почтовый протокол по SSL/TLS.

Сервер IMAP прослушивает следующие порты:

  • Порт 143 — протокол доступа к интернет-сообщениям для незашифрованной почты.
  • Порт 993 — протокол доступа к интернет-сообщениям по протоколу SSL/TLS.

Вкратце, почтовый транспортный агент (MTA), такой как Postfix, Exim, отвечает за отправку электронной почты по правильному адресу и передачу почты MDA.

Агент доставки почты (MDA), такой как Dovecot, Fetchmail, получает почту от MTA и отправляет ее в почтовый ящик пользователя. (Dovecot поддерживает протоколы POP3 и IMAP вместе с функциональностью MDA.)

Пользовательский почтовый агент (MUA), такой как Thunderbird, Outlook — это почтовый клиент, который извлекает электронную почту из почтовых ящиков пользователя и представляет ее пользователю.


1.2 Безопасность/Защита почтового сервера:

1.2.1 Сканирование на наличие угроз

Сканирование электронных писем до их попадания на почтовый сервер организации обеспечивает ее защиту от вредоносной активности. Необходимо проводить тщательное сканирование на вирусы, спам, шпионское ПО, троянские программы, фишинг , черви и программы-вымогатели . Средства защиты электронной почты позволяют сканировать файлы писем на наличие вышеперечисленных угроз.

1.2.2 Внесение домена/адреса электронной почты в черный список

Внесение в черный список доменов/адресов электронной почты помогает организациям предотвратить получение электронной почты с этих вредоносных адресов или доменных имен.

1.2.3 Предотвращение утечки данных (DLP)

DLP помогает организациям предотвратить утечку конфиденциальной информации. Устройства безопасности проверяют шлюз в соответствии с настраиваемыми политиками администратора и принимают или отклоняют почту соответствующим образом. Уведомление администраторов о такой активности будет дополнительным преимуществом.

1.2.4 Блокировка на основе контента

Иногда в электронных письмах может присутствовать недопустимый контент. Применение политик к входящим и исходящим письмам, определяющих типы файлов, соответствие расширений, соответствие ключевых слов и соответствие выражений как в тексте письма, так и во вложениях, сокращает поток такой информации.

1.2.5 Зашифрованная связь по SSL/TLS

Для шифрования/дешифрования электронных писем может быть обеспечена защита на транспортном уровне (TLS). Отправка электронного письма в виде открытого текста может быть перехвачена и прочитана злоумышленниками.

1.2.6 Проверка отправителя

Для обеспечения целостности электронной почты отправитель должен быть проверенным/легитимным лицом. Технология Pretty Good Privacy (PGP) позволяет подписывать зашифрованные документы цифровой подписью. Это гарантирует, что письма, поступающие в почтовый ящик, не будут скомпрометированы.

И наконец, что не менее важно, обучение сотрудников также помогает снизить угрозы, исходящие от организации или направленные на нее . В программу обучения можно включить несколько пунктов.

  •  Никогда не открывайте ссылки от неизвестных отправителей и сообщите об этом своему менеджеру/администратору.
  • Не открывайте вложение, если оно от неизвестного отправителя, и сообщите об этом менеджеру/администратору. Если письмо от известного отправителя, но выглядит подозрительно, рекомендуется проверить его, прежде чем открывать.
  • Избегайте подключения и доступа к электронной почте через незащищенные общедоступные сети Wi-Fi.
 предыдущий постБудьте осторожны! Вложения в электронные письма могут сделать вас жертвой фишинга...
Следующий пост  Ключевые преимущества Seqrite Безопасный веб-шлюз
Сандип Сингх

О Сандипе Сингхе

Сандип имеет 5-летний опыт работы в сфере сетевой безопасности и безопасности конечных точек. Он имеет степень магистра технологий Делийского технологического университета (ранее Делийский...

Статьи Сандипа Сингха »

Похожие статьи

  • Как недавняя утечка данных медицинского страхования может повлиять на вас и что вы можете с этим сделать

    14 октября 2024
  • Предотвращение утечки данных конечных точек DLP

    Зачем вам нужна защита от потерь данных на конечных точках для защиты конфиденциальных данных?

    14 марта 2024
  • Принимаете ли вы достаточные меры для защиты своих конфиденциальных данных?

    Знаете ли вы, что злоумышленники планируют украсть ваши данные?

    11 сентября, 2020
Избранные авторы
  • Seqrite
    Seqrite

    Seqrite является ведущим поставщиком решений в области корпоративной кибербезопасности. Специализируется на...

    Прочитайте больше статей Seqrite
  • Бинеш П.
    Бинеш П.

    Я страстный энтузиаст кибербезопасности и преданный писатель. Обладая талантом...

    Читайте другие статьи Бинеша П.
  • Джоти Карлекар
    Джоти Карлекар

    Я страстный писатель, которому нравится создавать контент о новых технологиях и...

    Прочтите другие статьи Джоти Карлекара
  • Санджай Каткар
    Санджай Каткар

    Санджай Каткар — соуправляющий директор Quick Heal Technologies...

    Читайте другие статьи Санджая Каткара
Темы
склонный (25) Cyber-атака (36) кибер-атаки (58) кибератаки (16) кибератаки (15) Информационная безопасность (342) информационная безопасность (34) Киберугроза (33) кибер-угрозы (51) Данные нарушения (56) нарушения данных (29) Потеря данных (28) предотвращение потери данных (34) data privacy (17) защита данных (35) безопасность данных (19) DLP (50) ДПДП (14) ДПДПА (17) Шифрование (16) для защиты конечных точек (113) Безопасность предприятия (20) Эксплуатировать (13) GDPR (14) вредоносных программ (76) анализ вредоносных программ (14) вредоносная атака (23) МДМ (27) Microsoft (15) MITRE ATT & CK (14) Сетевая безопасность (26) фишинг (30) Ransomware (69) атака ransomware (31) атаки ransomware (31) защита от копирования (17) Seqrite (41) Seqrite Шифрование (27) Seqrite EPS (33) Seqrite Услуги (16) обнаружение угрозы (14) Threat Intelлигенция (22) UTM (34) Уязвимость (16) нулевое доверие (13)
Seqrite Labs

Ведущий поставщик решений по корпоративной ИТ-безопасности, упрощающий защиту конечных точек, данных и сетей с помощью лучших в своем классе решений по предотвращению, обнаружению и реагированию на угрозы по всему миру.

Подробнее о Seqrite

Наши соцсети:

Подпишитесь на нашу рассылку

Будьте в курсе последних тенденций и новостей в сфере кибербезопасности.

Загрузка
Продукция и Услуги
  • облако
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • На Прем
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Платформа
  • Malware Analysis Platform
  • Микро Бизнес
  • SOHO Total Edition
  • Услуги
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Кибербезопасность и Data Privacy Awareness
Ресурсы
  • статьи
  • Статьи
  • Даташит
  • Отчеты об угрозах
  • Руководства
  • точка зрения
  • Понимание Data Privacy
  • Диалоги ДПДП
  • Политика и соответствие
  • Лицензионное соглашение
  • GoDeep.AI
  • SIA
  • Час конфиденциальности
Свяжитесь с нами
  • Зарегистрированные офисы
  • Давайте поговорим о кибербезопасности
Поддержка
  • Техподдержка
  • Загрузка программного обеспечения
  • Автономное обновление
  • Обновление прошивки
  • Обновления
  • Документация
О Нас
  • О нас Seqrite
  • Руководство
  • Награды и признание
  • Новости
Сотрудничайте
  • Партнерская программа
  • Найти партнера
  • Стать партнером
  • Seqrite Сертификаты

© 2026 Quick Heal Technologies Ltd.

Карта сайта Политика конфиденциальности Юридическая информация Политика использования файлов cookie Условия эксплуатации