• Produtos & Serviços
        • Na nuvem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • No local

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Negócio pequeno

          • SOHO Total Edition
        • Serviços

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cibersegurança e Data Privacy Conhecimento
  • Soluções
    • BFSI
    • Educação
    • Governo
    • Assistência médica
    • TIeS
    • Manufatura
  • Empresa
    • Sobre Seqrite
    • Liderança
    • Prêmios e Certificações
    • Todas as notícias atualizadas
  • Parceiros
    • Programa de Parceiros
    • Localizar parceiro
    • Torne-se um parceiro
  • Suporte
  • Recursos
    • Blogues
    • Whitepapers
    • Folhas de dados
    • Estudos de Caso
    • Relatórios de ameaças
    • Manuais
    • Ponto de vista
    • Compreensão Data Privacy
    • Verifique sua pontuação de risco.
    • Diálogos DPDP
    • Hora da Privacidade
Seqrite Laboratório Blog
Fale com nosso time Sob ataque?
  • Produtos & Serviços
        • Na nuvem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • No local

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Negócio pequeno

          • SOHO Total Edition
        • Serviços

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cibersegurança e Data Privacy Conhecimento
  • Soluções
    • BFSI
    • Educação
    • Governo
    • Assistência médica
    • TIeS
    • Manufatura
  • Empresa
    • Sobre Seqrite
    • Liderança
    • Prêmios e Certificações
    • Todas as notícias atualizadas
  • Parceiros
    • Programa de Parceiros
    • Localizar parceiro
    • Torne-se um parceiro
  • Suporte
  • Recursos
    • Blogues
    • Whitepapers
    • Folhas de dados
    • Estudos de Caso
    • Relatórios de ameaças
    • Manuais
    • Ponto de vista
    • Compreensão Data Privacy
    • Verifique sua pontuação de risco.
    • Diálogos DPDP
    • Hora da Privacidade
Início  /  XDR e EDR  / O XDR está morto. Vida longa ao XDR!
O XDR está morto. Vida longa ao XDR!
05 Julho 2023

O XDR está morto. Vida longa ao XDR!

Escrito por Sourav Biswas
Sourav Biswas
XDR e EDR

A tecnologia XDR foi desenvolvida como um aprimoramento da EDR. A própria EDR foi conceituada com base em uma necessidade real do mercado: um produto que ajudasse a detectar ataques avançados analisando dados históricos de atividade de endpoints e, em seguida, respondendo a eles remotamente. A capacidade dos produtos EDR de modelar o endpoint por meio de telemetria em nível de máquina foi a principal tecnologia por trás da ideia.

Com o XDR, a ideia era estender o mesmo conceito para diversas fontes de dados, como rede, e-mail, infraestrutura de nuvem, etc., para adicionar mais contexto em torno de alertas para identificar ataques.

As Diferentes Abordagens

Neste ponto, surgiu uma divergência nas abordagens XDR seguidas por dois campos de produtos diferentes – o Endpoint Protection Plataforma fornecedores e fornecedores de SIEM, principalmente guiados pelas necessidades comerciais.

Tradicionalmente, o SIEM era usado como tecnologia de armazenamento de logs e análise forense. No entanto, com o surgimento do XDR , os fornecedores de SIEM quiseram ter sua própria solução. Assim, introduziram o Open XDR, que incorpora uma camada de análise e resposta sobre o data lake do SIEM. Esse conceito permitiu que os fornecedores de SIEM reutilizassem sua arquitetura de conectores, armazenamento e eficiência de busca para promover o XDR em outras plataformas.

Enquanto isso, os fornecedores da Plataforma de Endpoint continuaram a avançar no conceito EDR+, onde os recursos de análise e resposta baseados em Táticas e Técnicas do MITRE desenvolvidos para EDR foram estendidos para incorporar mais fontes de dados.

Ambas as equipes anunciaram seus produtos como sendo os melhores XDR. No entanto, o cliente não ficou satisfeito.

Enquanto os fornecedores de XDR lutavam, os clientes finais começaram a perceber que o XDR, como produto, era apenas marginalmente benéfico para eles. Isso porque trabalhar com XDR exigia altos níveis de expertise em detecção de ameaças, e a escassez de pessoal qualificado impossibilitava a investigação da enxurrada de alertas que gerava. Além disso, como o XDR não foi projetado para gerar respostas em tempo real, era quase ineficaz em situações de resposta urgente, como ataques de ransomware. Os grandes SOCs podiam aproveitar o armazenamento de XDR e os recursos de consulta histórica, mas para a maioria dos CISOs, o XDR estava se tornando mais uma dor de cabeça cara.

Percebendo esse problema alguns anos atrás, alguns fornecedores de XDR começaram a se afastar do foco comercial predominante para os pontos problemáticos subjacentes, e um novo XDR agora começou a surgir. 

O novo XDR

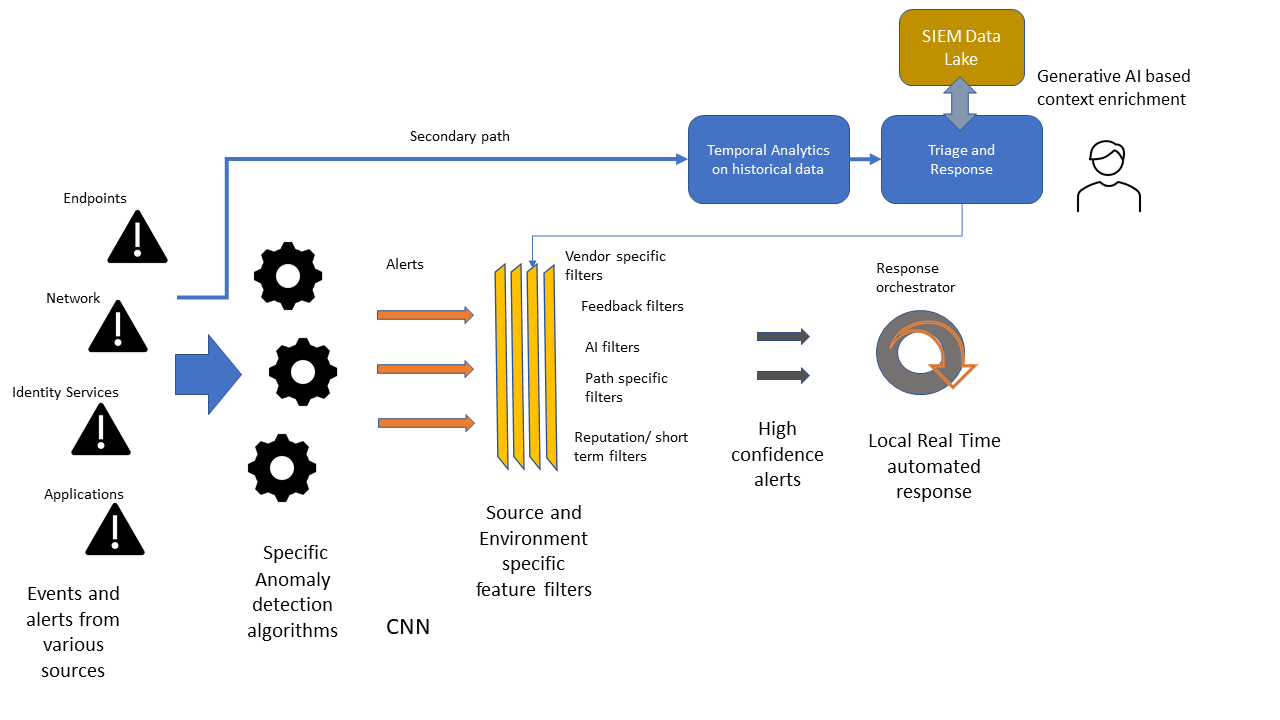
Enquanto o "antigo" XDR se concentrava na coleta e armazenamento de dados históricos de telemetria e alertas de entidades, transferindo a maior parte do ônus para os analistas de triagem, confirmação e resposta a um comprometimento cibernético, o novo XDR apresentou a resposta automatizada em tempo real como sua principal promessa de valor.

O XDR deve gerar milhares de alertas para qualquer IOC baseado em MITRE/algo detectado nos dados do endpoint/rede ao menor indício de comprometimento. Analisar esses alertas é uma tarefa manual onerosa. No entanto, o ML e a IA estão aí para ajudar. O ML pode ser usado para encontrar anomalias e já foi usado anteriormente em espaços pós-evento. No entanto, isso gera mais ruído. A chave era encontrar maneiras de reduzir a área de alerta e usar listas seguras altamente eficientes para reduzir ainda mais o ruído.

Consequentemente, surge um modelo para XDR onde anomalias específicas de entidades são detectadas e classificadas com base em suas características. A fidelidade das anomalias relatadas é ainda mais aprimorada por meio de várias técnicas de lista segura auxiliadas por IA, resultando em um sistema de alerta altamente preciso. Este sistema responde automaticamente a um indicador de ameaça em tempo real no nível da entidade e pode ajustar continuamente sua resposta com base em sinais ambientais. Somente os alertas que exigem correlação temporal seriam encaminhados para um armazenamento centralizado em um caminho secundário para análise e resposta mais profundas. Isso está muito distante da dependência excessiva atual de heurísticas complexas e detecção baseada em regras e fortemente dependente de modelos de ML altamente ajustados. Em última análise, esses modelos de ML específicos de entidades e atributos seriam padronizados e publicados diretamente pelos fornecedores de aplicativos e dispositivos, reduzindo a carga sobre os fornecedores de XDR.
Então, quem venceu essa batalha?

A tecnologia XDR baseada em Endpoint Platform parece estar mais alinhada a essa nova direção do que as iniciativas genéricas de SIEM Open XDR, devido à necessidade de especificidade de dados e algoritmos para baixas taxas de falsos positivos e resposta rápida. No entanto, o SIEM também desempenha um papel crucial. Embora a detecção e a resposta inicial sejam efetivamente abordadas pelo novo design XDR, o fluxo de remediação de incidentes exige muito mais informações contextuais em cada etapa. À medida que modelos generativos de IA e engenharia de prompts LLM são utilizados para orquestrar fluxos de trabalho de segurança, o SIEM se tornará o reservatório desses dados cibernéticos contextuais. Mas vamos deixar essa discussão para um post futuro!

 Postagem anteriorCVE-2023-34362: Vulnerabilidade crítica de DIA ZERO no MOVEit Transfer...
Próximo Post  Alerta de ameaça: Mallox Ransomware ataca servidor MSSQL desprotegido...
Sourav Biswas

Sobre Sourav Biswas

Sourav Biswas é um entusiasta da segurança cibernética com muitos anos de experiência na área. Atualmente, ele trabalha como Diretor Sênior de Gestão de Produtos...

Artigos de Sourav Biswas »

Artigos relacionados

  • Lista de Verificação Essencial do Fornecedor XDR: Como Escolher o Parceiro Certo para o Seu Futuro em Cibersegurança

    13 de agosto de 2025
  • Principais benefícios das soluções de segurança cibernética EDR

    28 de julho de 2025
  • De alertas à ação: como uma plataforma XDR transforma suas operações de SOC

    14 de julho de 2025
Autores em destaque
  • Seqrite
    Seqrite

    Seqrite é uma empresa líder no fornecimento de soluções de cibersegurança para empresas. Com foco em...

    Leia mais artigos por Seqrite
  • Bineesh P
    Bineesh P

    Sou um entusiasta apaixonado por cibersegurança e um escritor dedicado. Com um talento especial...

    Leia mais artigos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Sou um ávido escritor que gosta de criar conteúdo sobre tecnologias emergentes e...

    Leia mais artigos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar é o diretor administrativo adjunto da Quick Heal Technologies...

    Leia mais artigos de Sanjay Katkar
Temas
apto (25) Ataque cibernético (36) ataques cibernéticos (58) ciberataque (16) ataques cibernéticos (15) Cíber segurança (342) cíber segurança (34) Ameaça cibernética (33) ameaças cibernéticas (51) violação de dados (56) violação de dados (29) Perda de Dados (28) prevenção de perda de dados (34) data privacy (17) protecção de dados (35) segurança dos dados (19) DLP (50) DPDP (14) DPDPA (17) Criptografia (16) segurança de ponto final (113) Segurança empresarial (20) Explorar (13) GDPR (14) malwares (76) análise de malware (14) ataque de malware (23) MDM (27) Microsoft (15) MITER ATT & CK (14) Segurança de rede (26) Phishing (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) proteção contra ransomware (17) Seqrite (41) Seqrite Criptografia (27) Seqrite EPS (33) Seqrite Serviços (16) detecção de ameaças (14) Threat Intelligência (22) UTM (34) Vulnerabilidade (16) zero confiança (13)
Seqrite Laboratório

Fornecedor líder de soluções de segurança de TI empresarial, simplificando a segurança de endpoints, dados e redes com as melhores soluções de prevenção, detecção e resposta a ameaças do mundo todo.

Leia mais sobre Seqrite

Siga-nos:

Subscreva a Nossa Newsletter

Mantenha-se informado sobre as últimas tendências e insights sobre segurança cibernética.

Carregando
Produtos & Serviços
  • Na nuvem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • No local
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresas
  • SOHO Total Edition
  • Serviços
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cibersegurança e Data Privacy Conhecimento
Recursos
  • Blogues
  • Whitepapers
  • Folhas de dados
  • Relatórios de ameaças
  • Manuais
  • Ponto de vista
  • Compreensão Data Privacy
  • Diálogos DPDP
  • Política e conformidade
  • EULA
  • GoDeep.AI
  • SIA
  • Hora da Privacidade
Contato
  • Sedes Registradas
  • Vamos falar sobre segurança cibernética
Suporte
  • Suporte Técnico
  • download de software
  • Atualizador offline
  • As atualizações de firmware
  • Upgrades
  • Documentação do produto
Sobre
  • Sobre Seqrite
  • Liderança
  • Prêmios e Reconhecimentos
  • Todas as notícias atualizadas
Sócio
  • Programa de Parceiros
  • Localizar parceiro
  • Torne-se um parceiro
  • Seqrite Certificação

© 2026 Quick Heal Technologies Ltd.

Mapa do site Políticas de Privacidade Noticias legais Políticas de Cookies Termos de uso