

A transformação digital mudou a forma como as empresas operam. As organizações agora dependem de aplicativos em nuvem, plataformas digitais, dispositivos conectados, fornecedores terceirizados, mídias sociais e canais de atendimento online para fornecer produtos e serviços. Embora essas tecnologias criem novas oportunidades de crescimento, elas também expandem o cenário de riscos digitais da organização.
Um único ativo exposto, uma conta comprometida, um aplicativo vulnerável, uma credencial vazada ou um domínio falsificado podem ter sérias consequências para uma empresa. O desafio é que muitos desses riscos estão fora dos limites de segurança tradicionais e podem passar despercebidos até causarem danos.
É aqui que a gestão de riscos digitais se torna importante. Ela proporciona uma abordagem mais abrangente para identificar, avaliar, monitorar e mitigar riscos em todo o ecossistema digital de uma organização.
O que é Gestão de Riscos Digitais?
A gestão de riscos digitais é o processo de identificar, avaliar, monitorar e mitigar os riscos que podem afetar os ativos digitais, as operações, a reputação e a continuidade dos negócios de uma organização.
A cibersegurança tradicional costuma se concentrar na proteção da infraestrutura interna, endpoints, redes e aplicativos. A gestão de riscos digitais adota uma visão mais ampla. Ela considera tanto os riscos digitais internos quanto os externos, incluindo ameaças na web superficial, na deep web, na dark web, nas mídias sociais, em domínios, em ecossistemas de terceiros e em ativos digitais expostos.
O objetivo não é simplesmente detectar ameaças. Trata-se de compreender a exposição global da organização aos riscos digitais e tomar medidas proativas para reduzi-los antes que se tornem um problema para o negócio.
Uma abordagem eficaz para a gestão de riscos digitais normalmente envolve:
- Descoberta de ativos digitais: Identificação de domínios, subdomínios, endereços IP, aplicativos, ativos em nuvem e outros ativos expostos à internet.
- Avaliação de risco: Avaliar vulnerabilidades, exposições, ameaças e seu potencial impacto nos negócios.
- Monitoramento contínuo: Monitorar mudanças e riscos emergentes em toda a presença digital da organização.
- Threat intelligência: Reunir informações úteis sobre ameaças, credenciais comprometidas, infraestrutura maliciosa e campanhas de ataque emergentes.
- Resposta e mitigação de incidentes: Tomar as medidas adequadas para conter ou eliminar os riscos identificados.
- Monitoramento de riscos por terceiros: Avaliar os riscos introduzidos por fornecedores, parceiros, vendedores e outras entidades externas.
- Proteção da marca e da reputação: Detecção de falsificação de identidade, domínios fraudulentos, perfis falsos e outras atividades que podem prejudicar a confiança do cliente.
Em termos simples, a gestão de riscos digitais ajuda as empresas a responder a três perguntas cruciais: O que está exposto? O que pode dar errado? E o que devemos fazer a respeito?
Principais riscos digitais que as organizações enfrentam hoje
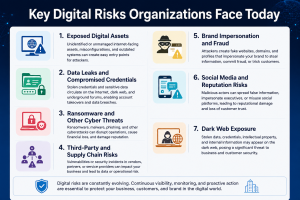
O ambiente digital moderno cria riscos que vão muito além dos ciberataques tradicionais. Alguns dos riscos mais significativos incluem:
- Ativos digitais expostos
As organizações podem ter ativos expostos na internet que as equipes de segurança desconhecem. Subdomínios esquecidos, aplicativos desatualizados, serviços vulneráveis e sistemas mal configurados podem fornecer pontos de entrada potenciais para invasores.
À medida que as organizações adicionam continuamente novos ativos digitais, manter uma visão precisa da superfície de ataque externa torna-se cada vez mais difícil.
- Vazamentos de dados e credenciais comprometidas
Nomes de usuário, senhas, chaves de API e outras credenciais roubadas podem aparecer em fóruns clandestinos, mercados da dark web ou outras fontes online. Os invasores podem usar essas credenciais para assumir o controle de contas, obter privilégios adicionais, roubar dados ou realizar outros ataques.
O monitoramento de credenciais comprometidas pode ajudar as organizações a identificar possíveis vulnerabilidades antes que os invasores as explorem.
- Ransomware e outras ameaças cibernéticas
O ransomware continua sendo um grande risco para as empresas, pois um ataque pode interromper as operações, criptografar dados críticos e resultar em danos financeiros e à reputação.
A gestão de riscos digitais pode complementar os controles de segurança internos, ajudando as organizações a identificar indicadores externos de comprometimento, vulnerabilidades expostas e atividades de ameaças associadas ao seu ambiente digital.
- Riscos de terceiros e da cadeia de suprimentos
As empresas dependem cada vez mais de fornecedores, prestadores de serviços, parceiros tecnológicos e plataformas em nuvem. Uma vulnerabilidade de segurança em uma dessas organizações pode afetar seus clientes e parceiros.
O monitoramento de riscos por terceiros ajuda as empresas a obterem maior visibilidade dos riscos introduzidos por meio de seu ecossistema digital expandido.
- Falsificação de marca e fraude
Os atacantes podem criar sites, domínios, perfis em redes sociais e outras identidades digitais falsas que imitam empresas legítimas. Essas estruturas podem ser usadas para phishing, fraude, roubo de credenciais ou distribuição de conteúdo malicioso.
Além das perdas financeiras diretas, esses ataques podem corroer a confiança do cliente e prejudicar a reputação da marca.
- Mídias sociais e riscos à reputação
As plataformas sociais podem ser exploradas para se passar por funcionários ou executivos, distribuir conteúdo fraudulento ou realizar campanhas de engenharia social.
O monitoramento de canais digitais pode ajudar as organizações a detectar atividades suspeitas associadas à sua marca e a responder mais rapidamente.
- Exposição na Dark Web
A dark web pode fornecer aos atacantes um ambiente para negociar credenciais roubadas, dados corporativos, malware e informações sobre organizações comprometidas.
Sem um monitoramento adequado, as empresas podem não saber que suas informações apareceram nesses ambientes até que sejam usadas em um ataque.
Confira agora mesmo sua pontuação de risco digital.
Como a Gestão de Riscos Digitais Ajuda a Identificar, Avaliar e Mitigar Riscos
O valor da gestão de riscos digitais reside na transformação de sinais de risco dispersos em informações acionáveis.
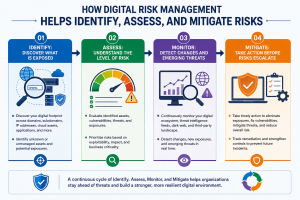
- Identificar: Descobrir o que está exposto
O primeiro passo é obter visibilidade da presença digital da organização.
As empresas precisam identificar ativos, domínios, aplicativos, recursos em nuvem, credenciais, conexões de terceiros e outras entidades digitais conhecidas e desconhecidas associadas à organização que estejam expostas na internet.
A descoberta contínua pode revelar ativos que podem ter passado despercebidos pelos processos de segurança convencionais.
- Avaliar: Compreender o nível de risco
Nem toda exposição digital representa o mesmo nível de perigo. A avaliação de riscos ajuda as organizações a priorizar ameaças com base em fatores como explorabilidade, importância para os negócios, sensibilidade dos dados e impacto potencial.
Por exemplo, um sistema exposto que contenha informações comerciais sensíveis pode exigir atenção imediata, enquanto um problema de configuração de baixo risco pode ser resolvido por meio de correções de rotina.
Essa abordagem baseada em riscos permite que as equipes de segurança concentrem seus recursos onde possam ter o maior impacto.
- Monitorar: detectar mudanças e ameaças emergentes
O risco digital está em constante mudança. Novos domínios são registrados, vulnerabilidades são descobertas, credenciais são vazadas e os agentes de ameaças alteram suas táticas.
O monitoramento contínuo permite que as organizações identifiquem essas mudanças em vez de dependerem de avaliações periódicas.
Alertas em tempo real ou quase em tempo real podem ajudar as equipes de segurança a responder a exposições críticas com mais rapidez.
- Mitigar: agir antes que os riscos aumentem.
A detecção só é útil quando leva à ação. A gestão de riscos digitais apoia a mitigação, ajudando as organizações a remover ativos expostos, proteger contas comprometidas, corrigir vulnerabilidades, desativar domínios fraudulentos, lidar com riscos de terceiros e responder a ameaças emergentes.
O resultado é uma abordagem de segurança proativa, em vez de esperar que um incidente revele uma vulnerabilidade.
Por que a gestão de riscos digitais é essencial para a resiliência e o crescimento dos negócios?
O risco digital deixou de ser uma preocupação exclusiva da TI. Ele pode influenciar diretamente a continuidade dos negócios, a confiança do cliente, a conformidade regulatória, a receita e a reputação da marca.
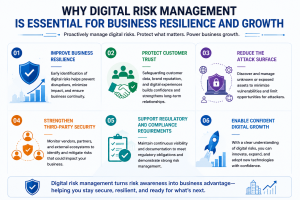
- Melhorar a resiliência dos negócios
Organizações que compreendem sua exposição digital estão mais bem preparadas para enfrentar e responder a incidentes cibernéticos. A identificação precoce de riscos pode reduzir a probabilidade e o impacto potencial de ataques disruptivos.
- Proteja a confiança do cliente
Os clientes esperam que as organizações protejam suas informações e mantenham experiências digitais seguras. Detectar sites fraudulentos, tentativas de falsificação de identidade e exposição de dados pode ajudar as empresas a proteger sua reputação e fortalecer a confiança do cliente.
- Reduza a superfície de ataque
Não se pode proteger o que não se vê. A gestão de riscos digitais proporciona maior visibilidade dos ativos externos e das potenciais vulnerabilidades, ajudando as organizações a reduzir continuamente a sua superfície de ataque.
- Reforçar a segurança de terceiros
À medida que as empresas se tornam mais interconectadas, compreender a postura de segurança de fornecedores e parceiros torna-se cada vez mais importante. A gestão de riscos digitais ajuda as organizações a monitorar dependências externas e a identificar riscos potenciais em todo o ecossistema.
- Apoiar os requisitos regulamentares e de conformidade.
As regulamentações de privacidade e cibersegurança enfatizam cada vez mais medidas de segurança adequadas, gestão de riscos e proteção de dados pessoais e empresariais. Uma abordagem estruturada para o risco digital pode auxiliar as organizações a demonstrarem uma governança de segurança mais robusta e maior consciência dos riscos.
- Promova um crescimento digital seguro
A transformação digital não deve significar aceitar riscos descontrolados. Com visibilidade contínua e mitigação proativa de riscos, as organizações podem adotar novas tecnologias, expandir serviços digitais e entrar em novos mercados com maior confiança.
Construindo uma abordagem proativa para o risco digital
O risco digital não pode ser gerenciado por meio de uma avaliação pontual. O ambiente digital muda continuamente e novas ameaças podem surgir a qualquer momento.
Portanto, as empresas devem considerar a gestão de riscos digitais como um processo contínuo:
Descobrir → Avaliar → Monitorar → Priorizar → Mitigar → Monitorar continuamente
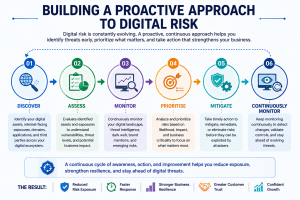
Essa abordagem ajuda as organizações a migrarem de uma postura reativa em relação à cibersegurança para uma gestão proativa de riscos digitais.
O objetivo não é eliminar todos os riscos possíveis — isso raramente é realista. Em vez disso, as organizações devem entender onde estão suas maiores exposições, determinar quais riscos podem ter o maior impacto nos negócios e tomar medidas oportunas para reduzi-los.
Conclusão
O ambiente empresarial moderno vai muito além da rede corporativa tradicional. As organizações possuem ativos digitais, identidades online, relacionamentos com terceiros, plataformas voltadas para o cliente e dados distribuídos por um ecossistema cada vez mais complexo.
Essa presença digital expandida cria novas oportunidades para os atacantes — e novos desafios para as equipes de segurança.
A gestão de riscos digitais oferece uma maneira proativa de identificar, avaliar, monitorar e mitigar esses riscos. Ao obter visibilidade contínua do seu ambiente digital, as organizações podem reduzir a exposição, proteger suas marcas e clientes, fortalecer a resiliência e apoiar o crescimento digital sustentável.
Com Seqrite Digital Risk Protection Services (DRPS)As organizações podem fortalecer essa abordagem por meio do monitoramento contínuo de seu ecossistema digital. Desde a identificação de ativos expostos e o monitoramento da superfície, da deep web e da dark web até a detecção de falsificação de marca, riscos de terceiros e outras ameaças digitais, Seqrite A DRPS ajuda as empresas a obterem visibilidade prática sobre o cenário de riscos digitais em constante evolução.
Em um ambiente onde novos riscos digitais podem surgir a cada dia, saber o que está exposto — e agir antes dos atacantes — pode fazer uma diferença significativa.
Perguntas frequentes
1. O que é gestão de riscos digitais?
A gestão de riscos digitais é o processo de identificar, avaliar, monitorar e mitigar os riscos associados aos ativos digitais de uma organização, sua presença online, infraestrutura tecnológica, terceiros e ecossistema digital.
2. Por que a gestão de riscos digitais é importante para as empresas?
A gestão de riscos digitais ajuda as empresas a identificar potenciais ameaças antes que causem danos. Ela pode reduzir a superfície de ataque, proteger informações sensíveis, salvaguardar a reputação da marca, fortalecer a resiliência dos negócios e apoiar o crescimento digital seguro.
3. Quais são os tipos mais comuns de riscos digitais?
Os riscos digitais comuns incluem exposição de ativos, credenciais comprometidas, vazamentos de dados, ransomware, vulnerabilidades, riscos de terceiros, falsificação de marca, domínios fraudulentos, ameaças nas redes sociais e exposição à dark web.
4. Como funciona a gestão de riscos digitais?
A gestão de riscos digitais normalmente envolve a descoberta de ativos digitais, a avaliação dos seus riscos, o monitoramento contínuo de ameaças e exposições, a priorização de riscos críticos e a adoção de medidas de mitigação adequadas.
5. Qual a diferença entre cibersegurança e gestão de riscos digitais?
A cibersegurança concentra-se principalmente na proteção de sistemas, redes, aplicações, dispositivos e dados contra ciberameaças. A gestão de riscos digitais adota uma abordagem mais abrangente, monitorizando também riscos digitais externos, como falsificação de marca, ativos expostos, riscos de terceiros, credenciais comprometidas e atividades na dark web.
6. Como a gestão de riscos digitais ajuda a reduzir a superfície de ataque de uma organização?
Isso ajuda as organizações a descobrir ativos conhecidos e desconhecidos expostos na internet, identificar vulnerabilidades e exposições e priorizar riscos que podem ser explorados por invasores. O monitoramento contínuo também ajuda a detectar ativos recém-expostos e ameaças emergentes.
7. A gestão de riscos digitais pode ajudar a proteger a marca de uma empresa?
Sim. A gestão de riscos digitais pode ajudar a detectar sites fraudulentos, domínios semelhantes, perfis falsos em redes sociais, tentativas de falsificação de identidade e outras atividades online que podem ser usadas para fraudar clientes ou prejudicar a reputação de uma empresa.
8. Como posso Seqrite A DRPS ajuda na gestão de riscos digitais?
Seqrite Digital Risk Protection Services (DRPS) ajuda as organizações a monitorar e gerenciar riscos em todo o seu ecossistema digital. Oferece recursos como monitoramento de ativos digitais, monitoramento da web superficial/profunda/dark web, monitoramento de riscos de terceiros, proteção da marca e vigilância de mídias sociais. threat intelserviços de inteligência e remoção para ajudar as organizações a identificar e responder proativamente aos riscos digitais.


