
• Produtos & Serviços
        • Na nuvem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • No local

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Negócio pequeno

          • SOHO Total Edition
        • Serviços

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cibersegurança e Data Privacy Conhecimento
  • Soluções
    • BFSI
    • Educação
    • Governo
    • Assistência médica
    • TIeS
    • Manufatura
  • Empresa
    • Sobre Seqrite
    • Liderança
    • Prêmios e Certificações
    • Todas as notícias atualizadas
  • Parceiros
    • Programa de Parceiros
    • Localizar parceiro
    • Torne-se um parceiro
  • Suporte
  • Recursos
    • Blogues
    • Whitepapers
    • Folhas de dados
    • Estudos de Caso
    • Relatórios de ameaças
    • Manuais
    • Ponto de vista
    • Compreensão Data Privacy
    • Verifique sua pontuação de risco.
    • Diálogos DPDP
    • Hora da Privacidade
Seqrite Laboratório Blog
Fale com nosso time Sob ataque?
  • Produtos & Serviços
        • Na nuvem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • No local

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Negócio pequeno

          • SOHO Total Edition
        • Serviços

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cibersegurança e Data Privacy Conhecimento
  • Soluções
    • BFSI
    • Educação
    • Governo
    • Assistência médica
    • TIeS
    • Manufatura
  • Empresa
    • Sobre Seqrite
    • Liderança
    • Prêmios e Certificações
    • Todas as notícias atualizadas
  • Parceiros
    • Programa de Parceiros
    • Localizar parceiro
    • Torne-se um parceiro
  • Suporte
  • Recursos
    • Blogues
    • Whitepapers
    • Folhas de dados
    • Estudos de Caso
    • Relatórios de ameaças
    • Manuais
    • Ponto de vista
    • Compreensão Data Privacy
    • Verifique sua pontuação de risco.
    • Diálogos DPDP
    • Hora da Privacidade
Início  /  malwares  / Quais podem ser as perdas estimadas causadas pela recente interrupção de TI causada pela atualização defeituosa do CrowdStrike?
Quais podem ser as perdas estimadas causadas pela recente interrupção de TI causada pela atualização defeituosa do CrowdStrike?
30 Julho 2024

Quais podem ser as perdas estimadas causadas pela recente interrupção de TI causada pela atualização defeituosa do CrowdStrike?

Escrito por Sanjay Katkar
Sanjay Katkar
malwares

Ataques cibernéticos que utilizam vírus ou malware têm custado bilhões de dólares a cada ano em custos de limpeza e reparo. Trabalhando neste setor há quase três décadas, ainda me lembro de alguns dos vírus de computador mais notáveis ​​e devastadores do passado. Hoje, listo alguns que testemunhei e que foram de natureza global. Evito comparações com violações de dados ocorridas anteriormente. Em vez disso, concentro-me em ameaças cibernéticas globais que infectaram milhares e milhões de computadores em todo o mundo, evitando ataques cibernéticos direcionados que violaram bancos de dados específicos e causaram prejuízos financeiros.

Os valores listados abaixo são de diversas fontes publicadas. Tentei incluir valores em que a maioria dos especialistas chegou a um consenso após anos de pesquisa e estudo de diferentes fontes. As estimativas às vezes diferem devido às diversas complexidades envolvidas no cálculo das perdas. Os custos incluem perdas financeiras para as empresas devido a ataques, como perdas operacionais, custos de remediação e custos de restauração. Muitas vezes, os custos não incluem danos à reputação e outras despesas indiretas. Muitos dos clientes das empresas afetadas cobrem a maior parte da conta, o que muitas vezes não é contabilizado nos cálculos finais.

Aqui estão os ataques cibernéticos dos quais me lembro, juntamente com o ano, o mês e a quantidade estimada de perdas sofridas:

Fevereiro de 2004
Programas maliciosos: MyDoom (Verme)
O MyDoom se tornou um worm de rápida disseminação por e-mail e redes P2P, causando danos generalizados ao iniciar ataques DDOS.
Danos estimados: Cerca de 38 bilhões de dólares

Em Outubro de 2001
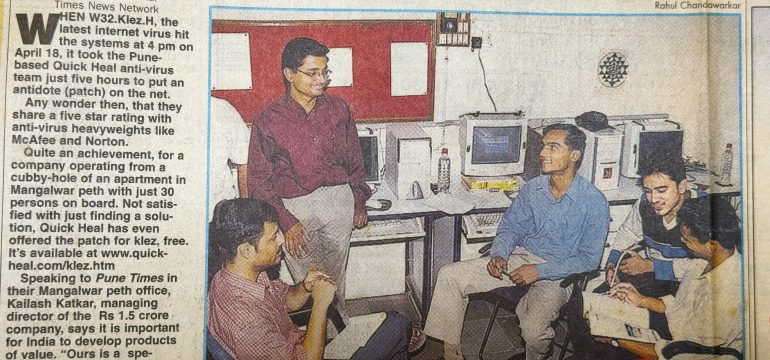
Programas maliciosos: Klez (Verme)
Este era um worm de autopropagação que costumava instalar malware executável altamente polimórfico em computadores infectados.
Danos estimados: Cerca de 20 bilhões de dólares

Maio de 2000
Programas maliciosos: ILOVEYOU (Verme de Computador)
Em maio de 2000, um worm de computador chamado ILOVEYOU se espalhou na velocidade da luz usando canais de e-mail e IRC, infectando mais de 10 milhões de computadores no mundo todo.
Danos estimados: 10-15 bilhões de dólares

junho de 2017
Programas maliciosos: NotPetya (Malware)
NotPetya era um malware projetado para atacar e causar danos à Ucrânia durante o conflito Rússia-Ucrânia.
Danos estimados: Mais de 10 bilhões de dólares

Maio de 2017
Programas maliciosos: WannaCry (Ransomware)
Em maio de 2017, presenciamos uma interrupção global de TI causada pelo ransomware WannaCry, que se espalhou para mais de 150 países em apenas algumas horas.
Danos estimados: Cerca de 4 bilhões de dólares

Julho de 2001
Programas maliciosos: Código Vermelho (Worm)
O CodeRed era um worm de computador automático e de rápida disseminação que explorava uma vulnerabilidade do servidor IIS, causando interrupção global.
Danos estimados: 2 a 3 bilhões de dólares

Janeiro 2003
Programas maliciosos: SQL Slammer (Worm)
Este malware de 376 bytes explorou uma vulnerabilidade de estouro de buffer no SQL Server e detém o recorde de malware de disseminação mais rápida, causando uma interrupção global da internet em minutos. Ele nunca foi gravado em nenhum arquivo e se espalhou apenas por fios/conexões.
Danos estimados: 1 a 1.2 bilhões de dólares

junho de 1998
Programas maliciosos: CIH (Vírus)
O CIH, também conhecido como vírus Chernobyl, foi um dos malwares mais destrutivos que sobrescreveu discos rígidos e BIOS em 26 de abril, deixando os PCs inoperantes.
Danos estimados: Cerca de 250 milhões de dólares

Março de 1999
Programas maliciosos: Melissa (Minhoca)
Um dos primeiros worms de e-mail, o Melissa, continuava enviando mensagens de e-mail para pessoas em sua lista de contatos, junto com imagens pornográficas anexadas à mensagem.
Danos estimados: 80 milhões de dólares

Existem alguns malwares notáveis ​​que causaram danos significativos. Listei os ataques generalizados que tiveram um impacto substancial e nos quais testemunhei pessoalmente as interrupções e trabalhei na detecção e proteção de malware para nossos usuários. Há mais alguns que eu poderia mencionar apenas nominalmente, já que as perdas estimadas causadas por esses malwares não foram registradas ou estudadas exaustivamente e são de uma era mais antiga. Entre os vírus, para citar alguns, estão PCStone, Cascade, DIR2 e Michelangelo.

A foto que estou compartilhando é de 3 de maio de 2002, da página Pune Times do The Times of India. A notícia e a discussão eram sobre a nova variante do Klez Worm que estava causando transtornos no mundo todo. 

A recente interrupção generalizada do sistema de TI não foi causada por nenhum vírus ou malware. Os danos causados ​​por essa interrupção foram tão devastadores que trouxeram de volta memórias de danos semelhantes causados ​​por vírus anteriormente. A interrupção atual do sistema de TI foi causada por uma atualização defeituosa da CrowdStrike e pode entrar para a história como uma das maiores interrupções não causadas por vírus ou ciberataque.

Os valores estimados dos danos causados ​​pela última interrupção de TI ainda não foram calculados, mas serão divulgados em breve. Tenho certeza de que as perdas estimadas serão de mais de US$ 20 bilhões.


 Postagem anteriorGuarda-chuva de ameaças paquistanesas: táticas convergentes de operações cibernéticas...
Próximo Post  Desmascarando Cronus: como documentos falsos do PayPal geram ransomwares sem arquivos...
Sanjay Katkar

Sobre Sanjay Katkar

Sanjay Katkar é o Diretor Geral Adjunto da Quick Heal Technologies Limited. Ele possui mestrado em Ciência da Computação pela Universidade de Pune, Índia. Sanjay tem...

Artigos de Sanjay Katkar »

Artigos relacionados

  • Operação Rotor Silencioso: Campanha direcionada compromete o setor de aviação não tripulada às vésperas da cúpula de Moscou

    6 de maio de 2026
  • Campanha de malware utiliza SVGs, anexos de e-mail e CDNs para remover XWorm e Remcos por meio de scripts BAT

    11 de Setembro de 2025
  • Novo ladrão do SVC no horizonte

    21 de março de 2025
Autores em destaque
  • Seqrite
    Seqrite

    Seqrite é uma empresa líder no fornecimento de soluções de cibersegurança para empresas. Com foco em...

    Leia mais artigos por Seqrite
  • Bineesh P
    Bineesh P

    Sou um entusiasta apaixonado por cibersegurança e um escritor dedicado. Com um talento especial...

    Leia mais artigos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Sou um ávido escritor que gosta de criar conteúdo sobre tecnologias emergentes e...

    Leia mais artigos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar é o diretor administrativo adjunto da Quick Heal Technologies...

    Leia mais artigos de Sanjay Katkar
Temas
apto (25) Ataque cibernético (36) ataques cibernéticos (58) ciberataque (16) ataques cibernéticos (15) Cíber segurança (343) cíber segurança (34) Ameaça cibernética (33) ameaças cibernéticas (51) violação de dados (56) violação de dados (29) Perda de Dados (28) prevenção de perda de dados (34) data privacy (17) protecção de dados (35) segurança dos dados (19) DLP (50) DPDP (14) DPDPA (17) Criptografia (16) segurança de ponto final (113) Segurança empresarial (20) Explorar (13) GDPR (14) malwares (76) análise de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITER ATT & CK (14) Segurança de rede (26) Phishing (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) proteção contra ransomware (17) Seqrite (41) Seqrite Criptografia (27) Seqrite EPS (33) Seqrite Serviços (16) detecção de ameaças (15) Threat Intelligência (25) UTM (34) Vulnerabilidade (16) zero confiança (13)
Seqrite Laboratório

Fornecedor líder de soluções de segurança de TI empresarial, simplificando a segurança de endpoints, dados e redes com as melhores soluções de prevenção, detecção e resposta a ameaças do mundo todo.

Leia mais sobre Seqrite

Siga-nos:

Subscreva a Nossa Newsletter

Mantenha-se informado sobre as últimas tendências e insights sobre segurança cibernética.

Carregando
Produtos & Serviços
  • Na nuvem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • No local
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresas
  • SOHO Total Edition
  • Serviços
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cibersegurança e Data Privacy Conhecimento
Recursos
  • Blogues
  • Whitepapers
  • Folhas de dados
  • Relatórios de ameaças
  • Manuais
  • Ponto de vista
  • Compreensão Data Privacy
  • Diálogos DPDP
  • Política e conformidade
  • EULA
  • GoDeep.AI
  • SIA
  • Hora da Privacidade
Contato
  • Sedes Registradas
  • Vamos falar sobre segurança cibernética
Suporte
  • Suporte Técnico
  • download de software
  • Atualizador offline
  • As atualizações de firmware
  • Upgrades
  • Documentação do produto
Sobre
  • Sobre Seqrite
  • Liderança
  • Prêmios e Reconhecimentos
  • Todas as notícias atualizadas
Sócio
  • Programa de Parceiros
  • Localizar parceiro
  • Torne-se um parceiro
  • Seqrite Certificação

© 2026 Quick Heal Technologies Ltd.

Mapa do site Políticas de Privacidade Noticias legais Políticas de Cookies Termos de uso

