• Produtos & Serviços
        • Na nuvem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • No local

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Negócio pequeno

          • SOHO Total Edition
        • Serviços

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cibersegurança e Data Privacy Conhecimento
  • Soluções
    • BFSI
    • Educação
    • Governo
    • Assistência médica
    • TIeS
    • Manufatura
  • Empresa
    • Sobre Seqrite
    • Liderança
    • Prêmios e Certificações
    • Todas as notícias atualizadas
  • Parceiros
    • Programa de Parceiros
    • Localizar parceiro
    • Torne-se um parceiro
  • Suporte
  • Recursos
    • Blogues
    • Whitepapers
    • Folhas de dados
    • Estudos de Caso
    • Relatórios de ameaças
    • Manuais
    • Ponto de vista
    • Compreensão Data Privacy
    • Verifique sua pontuação de risco.
    • Diálogos DPDP
    • Hora da Privacidade
Seqrite Laboratório Blog
Fale com nosso time Sob ataque?
  • Produtos & Serviços
        • Na nuvem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • No local

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Negócio pequeno

          • SOHO Total Edition
        • Serviços

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cibersegurança e Data Privacy Conhecimento
  • Soluções
    • BFSI
    • Educação
    • Governo
    • Assistência médica
    • TIeS
    • Manufatura
  • Empresa
    • Sobre Seqrite
    • Liderança
    • Prêmios e Certificações
    • Todas as notícias atualizadas
  • Parceiros
    • Programa de Parceiros
    • Localizar parceiro
    • Torne-se um parceiro
  • Suporte
  • Recursos
    • Blogues
    • Whitepapers
    • Folhas de dados
    • Estudos de Caso
    • Relatórios de ameaças
    • Manuais
    • Ponto de vista
    • Compreensão Data Privacy
    • Verifique sua pontuação de risco.
    • Diálogos DPDP
    • Hora da Privacidade
Início  /  malwares  / Desmascarando o AsukaStealer: o malware de US$ 80 que ameaça sua segurança digital
Desmascarando o AsukaStealer: o malware de US$ 80 que ameaça sua segurança digital
30 Maio 2024

Desmascarando o AsukaStealer: o malware de US$ 80 que ameaça sua segurança digital

Escrito por Soumen Birmânia
Soumen Birmânia
malwares

O AsukaStealer, comercializado em um fórum de crimes cibernéticos em russo pelo pseudônimo "breakcore", foi exposto. O criminoso oferece seus serviços por uma taxa mensal de US$ 80, visando indivíduos e organizações que buscam explorar seus recursos para fins maliciosos.
Escrito em C++, o AsukaStealer apresenta configurações personalizáveis ​​e uma interface intuitiva baseada na web, melhorando sua usabilidade para criminosos cibernéticos que buscam implantar e gerenciar malware de forma eficiente.
Trata-se de um malware sofisticado, projetado para se infiltrar em uma ampla gama de navegadores, incluindo navegadores populares como Mozilla Firefox, Google Chrome e Microsoft Edge. Ele tem a capacidade de extrair informações valiosas, como dados de extensão, cookies de internet e credenciais de login salvas desses navegadores, representando uma ameaça significativa à privacidade e à segurança do usuário. Com sua capacidade de atingir navegadores baseados em Gecko e Chromium, o Asuka garante um amplo alcance em diversas plataformas de navegação, tornando-se uma ferramenta poderosa para cibercriminosos que buscam coletar dados confidenciais.
Além dos dados do navegador, o Asuka está equipado para rastrear outros aplicativos e softwares comumente usados ​​por pessoas físicas e jurídicas. Ele busca informações relacionadas a carteiras de criptomoedas, clientes FTP como FileZilla, plataformas de mensagens como Discord e Telegram, e softwares de jogos como Steam.
Além disso, os recursos do Asuka vão além da extração de dados, incluindo a exfiltração de arquivos de sistemas infectados e a captura de capturas de tela.

Detalhes Técnicos
AsukaStealer r é um malware personalizado em C++. Ao analisar a amostra, ele inicialmente usa o API técnica de hashing.
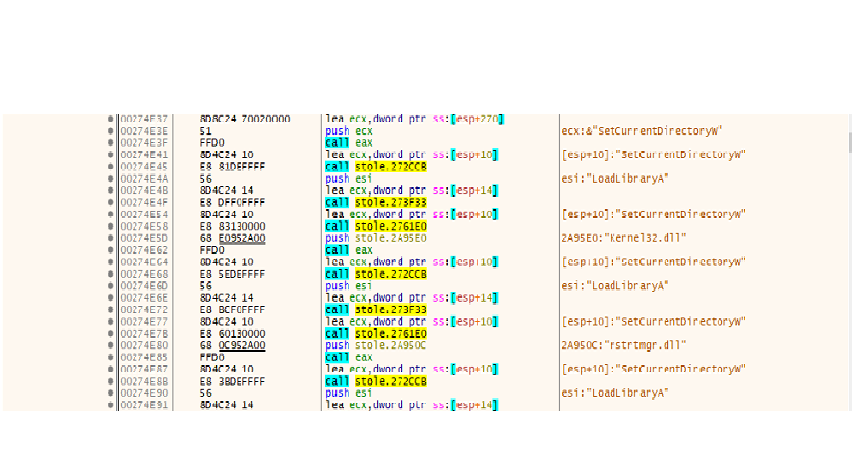
Fig 1: Resolução de API feita por malware

Após nossa análise, descobrimos que Asuka tem alguns valores codificados em base64 e hexadecimais.

Ele está utilizando “1d6f6623f5e8555c446dc496567bd86e” como a chave e “WRBCFgwZHQZIAVcWAwMbUQEOBVRTBA==” como o endereço C64 codificado em base2

Após a decodificação, o endereço c2c é hxxp://5.42.66.25:3000/
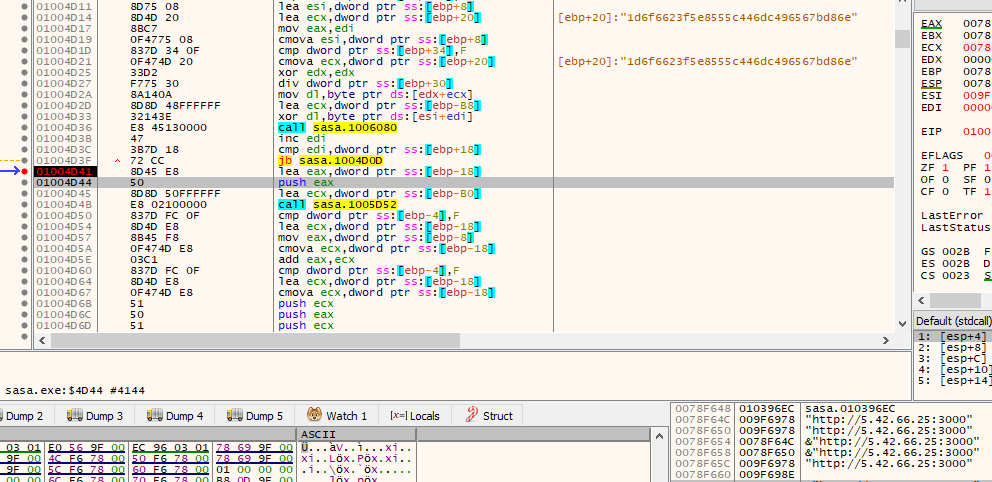
Fig 2: Decodificando valor c2c base 64 com chave

Download C2C do arquivo de configuração

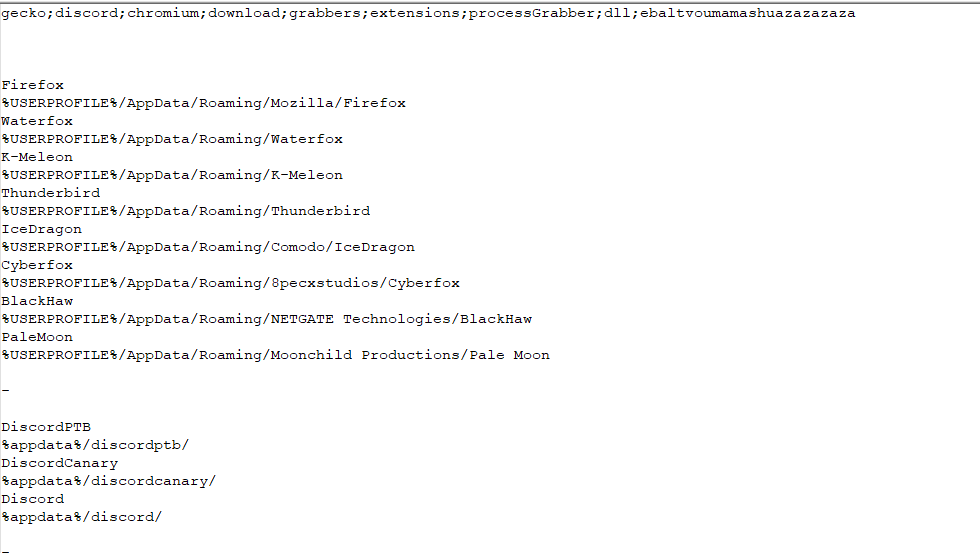
O fato mais interessante é que ele baixa arquivos de configuração do servidor c2c hxxp://5.42.66.25:3000/ e tenta utilizá-los.
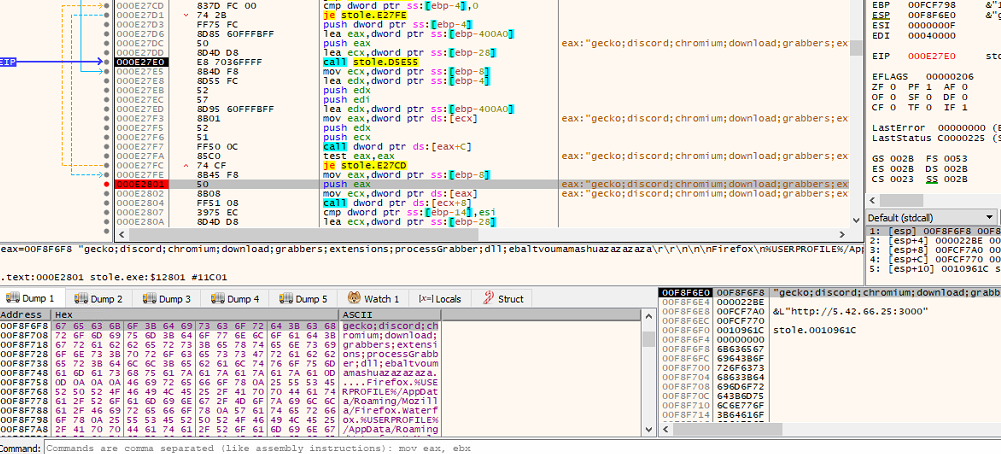
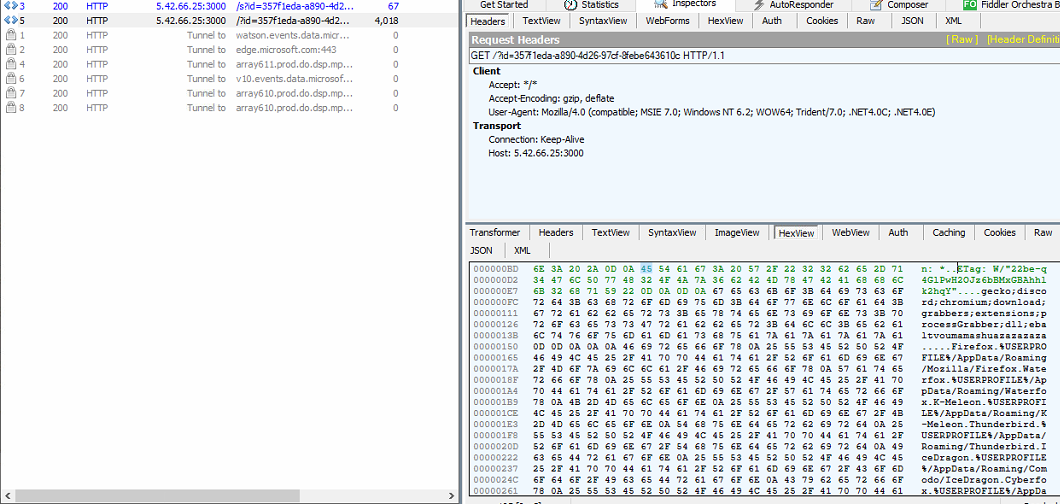
Fig 3: Arquivo de configuração

No arquivo de configuração, podemos ver que ele está utilizando detalhes do navegador e do Discord.

Exfiltração de dados
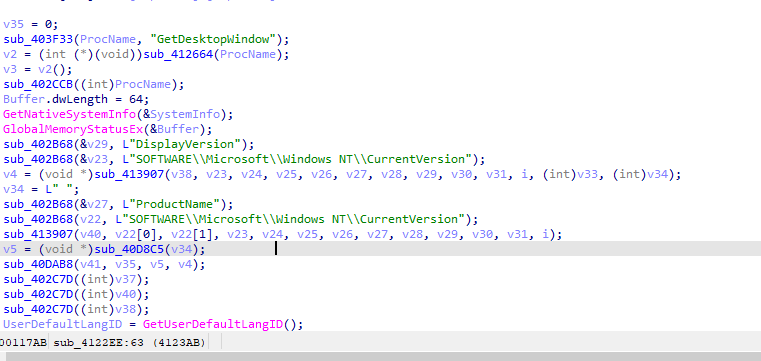
Fig 4: Verificação da versão para desktop e do ID do idioma

Ele tenta coletar a versão para desktop e o ID do idioma e verifica se eles são da Armênia, Azerbaijão, Bielorrússia, Cazaquistão, Quirguistão, Moldávia, Tadjiquistão, Uzbequistão, Ucrânia ou Rússia.
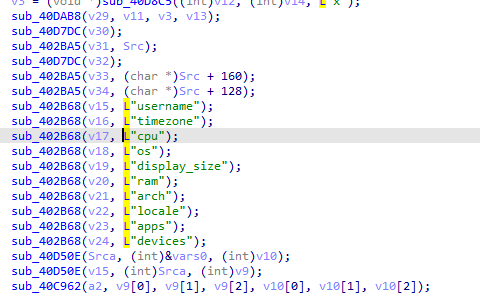
Fig 5: Captura de detalhes do SO

Ele também tenta capturar detalhes da CPU, versão do sistema operacional, RAM, fuso horário e outros detalhes.
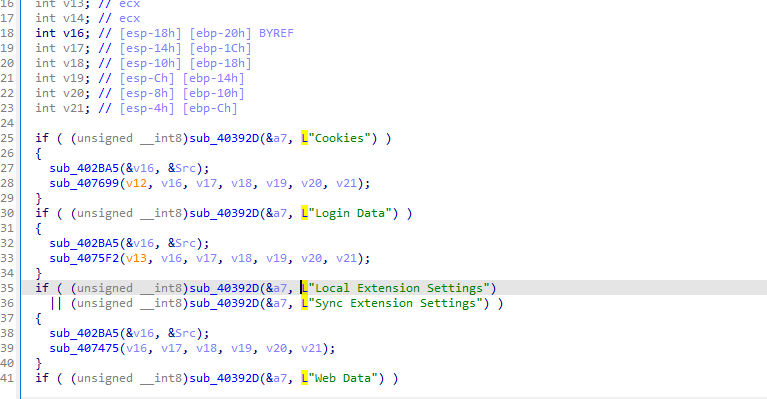
Fig 6: Detalhes das credenciais do navegador

Ele também tenta coletar detalhes de login, como cookies, senhas e dados da web dos navegadores.
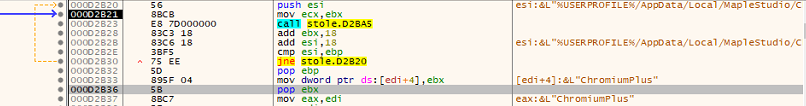
Fig 7: Detalhes do navegador Chromium

A figura acima mostra como ele tenta roubar dados dos navegadores Chromium.

A lista de navegadores que ele tenta roubar são:

  1. Opera GX
  2. líquido
  3. Chromium
  4. Google
  5. Google86
  6. Opera
  7. ChromiumPlus
  8. Iridium
  9. 7Star
  10. CentBrowser
  11. Chedot
  12. Vivaldi
  13. Cometa
  14. elementos
  15. Navegador de privacidade épico
  16. Urano
  17. Sleipnir5
  18. Citrio
  19. Coowon
  20. mentira
  21. QIPSurf
  22. órbita
  23. Amigo
  24. Tocha
  25. YandexBrowser
  26. Comodo
  27. 360Navegador
  28. Maxthon3
  29. K-Melão
  30. Sputnik
  31. Nichrome
  32. CocCoc
  33. Uran2
  34. Chromodo2
  35. Atom
  36. BraveSoftware
  37. borda
  38. Experiência GeForce
  39. Steam
  40. Navegador CryptoTab

Ele também tenta roubar os seguintes detalhes da carteira Crypto:

  1. osmwallet
  2. Carteira DogeLabs
  3. Safepal
  4. Carteira Keplr
  5. Zecrey
  6. Carteira LeapCosmos
  7. Carteira EthosSui
  8. noturno
  9. Z3US
  10. Bitsky
  11. Carteira ABC
  12. BitPay
  13. Carteira Aurox
  14. CarteiraGuarda
  15. Carteira EOFinance
  16. Carteira BitKeep
  17. CoreWallet
  18. Carteira criptográfica
  19. VenomWallet
  20. Carteira Braavos
  21. Carteira Solflare

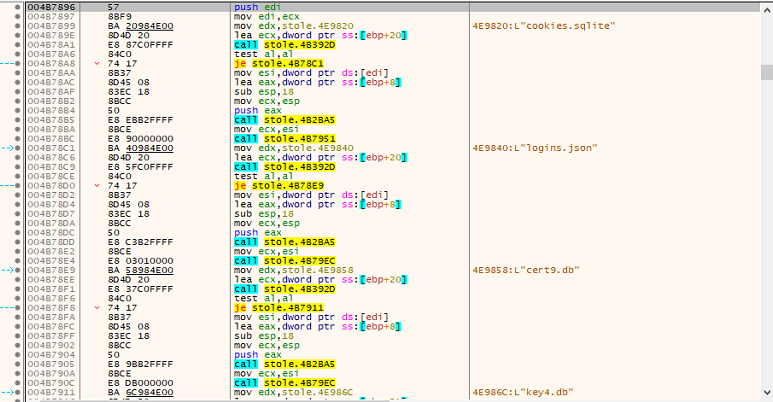
Fig 8: Armazenamento de dados de navegação em arquivo de banco de dados

Em seguida, o malware coleta e transmite arquivos cruciais para descriptografar dados do navegador, incluindo cookies.sqlite, logins.json, cert9.db e key4.db.

Cada arquivo é associado a um UUID exclusivo, gerado usando a função UuidCreate, aprimorando o rastreamento e a organização dos dados exfiltrados. Notavelmente, o UuidCreate também é utilizado para outros dados extraídos do host, abrangendo carteiras de criptomoedas, o módulo Grabber, Steam, Telegram e outras fontes, demonstrando os recursos abrangentes de exfiltração de dados do malware.

Baixar Coinminer

Ele também baixa o arquivo Coinminer, salva-o em uma pasta temporária com o nome tempik22814838.exe e o executa.

C2c do Coinminer: hxxp://www.marrem.ee/altushka1488228pudge.exe
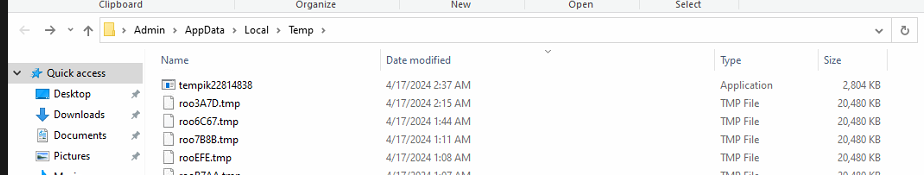
Fig 9: Coinminer baixado e colocado na pasta temporária

Quando tentamos verificar o c2c, encontramos a página de login do AsukaStealer, onde o invasor armazenou todos os detalhes do usuário.
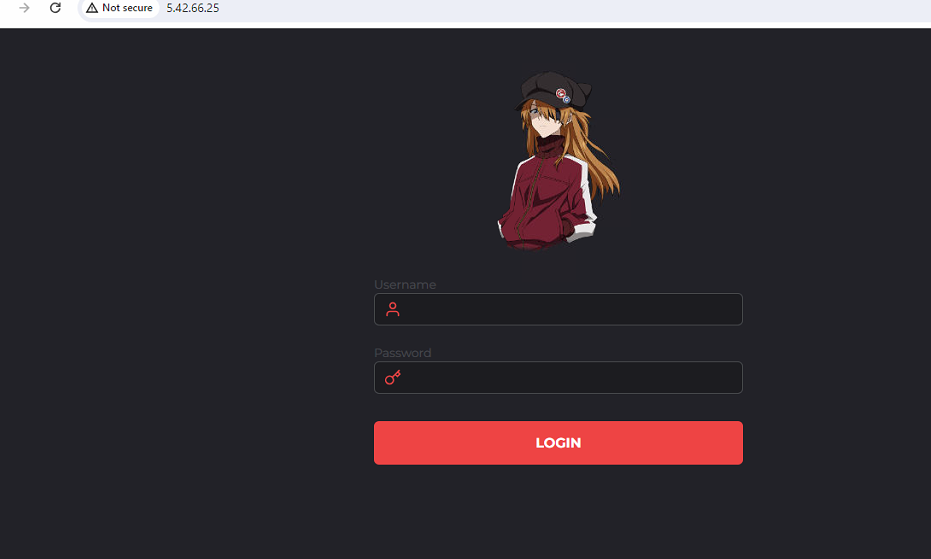
Fig 10: Página de login do malware AsukaStealer

Técnicas de ataque de esquadria:

Acesso Inicial Monte incluído
Execução Monte incluído
Evasão de Defesa Monte incluído
Acesso de credencial Monte incluído
Discovery Monte incluído
Coleção Monte incluído
Comando e controle
Monte incluído
Roubar Token de Aplicação T1528
Roubar Cookie de Sessão Web T1539
Screen Capture T1113
Exfiltração sobre C2 T1041

Conclusão :

Com o aumento do número de malware e a prevalência do Malware como Serviço, está se tornando mais fácil para os cibercriminosos consumirem o que está prontamente disponível sem gastar muito tempo. Dados são o bem mais importante para um indivíduo ou uma empresa, e cibercriminosos podem roubá-los e vendê-los em fóruns clandestinos, resultando em violações massivas. Portanto, torna-se ainda mais crucial manter seu antivírus atualizado para evitar tais circunstâncias.

COI:

24bb4fc117aa57fd170e878263973a392d094c94d3a5f651fad7528d5d73b58a   AsukaStealer

6b8277813999b908fc38eca68db5249fe0b76a8f652cb1a5a21d073247ed7dc4  Coinminer

autores:

Soumen Birmânia

Romênia Siddiqui

 Postagem anteriorPorque Endpoint Detection and Response (EDR) é o futuro dos endpoints...
Próximo Post  10 motivos pelos quais os CISOs devem aproveitar o XDR para segurança empresarial
Soumen Birmânia

Sobre Soumen Burma

Soumen é pesquisador sênior de segurança na Quick Heal Technologies. Ele tem interesse em engenharia reversa, análise de malware e...

Artigos de Soumen Burma »

Artigos relacionados

  • Qual Malware Analysis Platforms Utilizar detecção orientada por ML/IA

    Qual Malware Analysis Platforms Utilizar detecção orientada por ML/IA

    14 de outubro de 2026
  • Operação Rotor Silencioso: Campanha direcionada compromete o setor de aviação não tripulada às vésperas da cúpula de Moscou

    6 de maio de 2026
  • Campanha de malware utiliza SVGs, anexos de e-mail e CDNs para remover XWorm e Remcos por meio de scripts BAT

    11 de Setembro de 2025
Autores em destaque
  • Seqrite
    Seqrite

    Seqrite é uma empresa líder no fornecimento de soluções de cibersegurança para empresas. Com foco em...

    Leia mais artigos por Seqrite
  • Bineesh P
    Bineesh P

    Sou um entusiasta apaixonado por cibersegurança e um escritor dedicado. Com um talento especial...

    Leia mais artigos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Sou um ávido escritor que gosta de criar conteúdo sobre tecnologias emergentes e...

    Leia mais artigos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar é o diretor administrativo adjunto da Quick Heal Technologies...

    Leia mais artigos de Sanjay Katkar
Temas
apto (25) Ataque cibernético (36) ataques cibernéticos (58) ciberataque (16) ataques cibernéticos (15) Cíber segurança (344) cíber segurança (34) Ameaça cibernética (33) ameaças cibernéticas (51) violação de dados (56) violação de dados (29) Perda de Dados (28) prevenção de perda de dados (34) data privacy (17) protecção de dados (35) segurança dos dados (19) DLP (50) DPDP (14) DPDPA (17) Criptografia (16) segurança de ponto final (113) Segurança empresarial (20) Explorar (13) GDPR (14) malwares (76) análise de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITER ATT & CK (14) Segurança de rede (26) Phishing (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) proteção contra ransomware (17) Seqrite (41) Seqrite Criptografia (27) Seqrite EPS (33) Seqrite Serviços (16) detecção de ameaças (15) Threat Intelligência (26) UTM (34) Vulnerabilidade (16) zero confiança (13)
Seqrite Laboratório

Fornecedor líder de soluções de segurança de TI empresarial, simplificando a segurança de endpoints, dados e redes com as melhores soluções de prevenção, detecção e resposta a ameaças do mundo todo.

Leia mais sobre Seqrite

Siga-nos:

Subscreva a Nossa Newsletter

Mantenha-se informado sobre as últimas tendências e insights sobre segurança cibernética.

Carregando
Produtos & Serviços
  • Na nuvem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • No local
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresas
  • SOHO Total Edition
  • Serviços
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cibersegurança e Data Privacy Conhecimento
Recursos
  • Blogues
  • Whitepapers
  • Folhas de dados
  • Relatórios de ameaças
  • Manuais
  • Ponto de vista
  • Compreensão Data Privacy
  • Diálogos DPDP
  • Política e conformidade
  • EULA
  • GoDeep.AI
  • SIA
  • Hora da Privacidade
Contato
  • Sedes Registradas
  • Vamos falar sobre segurança cibernética
Suporte
  • Suporte Técnico
  • download de software
  • Atualizador offline
  • As atualizações de firmware
  • Upgrades
  • Documentação do produto
Sobre
  • Sobre Seqrite
  • Liderança
  • Prêmios e Reconhecimentos
  • Todas as notícias atualizadas
Sócio
  • Programa de Parceiros
  • Localizar parceiro
  • Torne-se um parceiro
  • Seqrite Certificação

© 2026 Quick Heal Technologies Ltd.

Mapa do site Políticas de Privacidade Noticias legais Políticas de Cookies Termos de uso