


Há vários meses, a QH Labs vem observando um aumento na atividade de ransomware. Descobrimos um novo ransomware escrito em Go. Os autores de malware estão achando mais fácil escrever ransomware em Go do que em linguagens de programação tradicionais.
A infecção do ransomware Jcry começa com um site comprometido.

Como mostrado na imagem acima, o autor do malware tenta se passar por usuários, fingindo ser uma atualização do Adobe Flash Player e baixando o malware na máquina do usuário. A Figura 1 contém um trecho de JavaScript hospedado no domínio comprometido, que baixa um arquivo malicioso da URL fornecida. Sempre que um usuário falso clica no botão "Atualizar" e executa um arquivo malicioso com a intenção de atualizar o Flash Player, o malware inicia sua execução.

Fluxo de execução:

Análise técnica:
O malware baixado (flashplayer_install.exe) é um arquivo autoextraível. Ao ser executado, ele extrairá os componentes mencionados abaixo no diretório "Inicialização" para criar sua persistência.
Componentes:
- msg.vbs
- Enc.exe
- Dec.exe
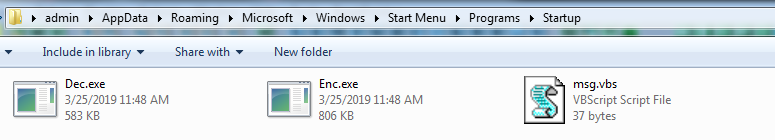

Conforme mencionado na figura acima, o malware extrai componentes e inicia o msg.vbs junto com o enc.exe (Encryptor)
msg.vbs:
Este arquivo é usado para representar o usuário, dizendo que o sistema tentou atualizar o Adobe Flash Player, mas o acesso foi negado para ele.

Enc.exe (Criptografador):
Este executável é responsável pela criptografia de arquivos e é escrito em linguagem Go.

Ao ser executado, ele primeiro verifica a existência do arquivo "personalKey.txt" no diretório atual para determinar se o sistema já está infectado ou não. Se o arquivo existir, o malware considera que o sistema já está infectado e se autodestrui. Além disso, ele exclui os arquivos msg.vbs e Enc.exe com a ajuda do arquivo descriptografador. Durante a criptografia, ele utiliza a combinação dos algoritmos AES e RSA. A criptografia dos arquivos é realizada usando o algoritmo AES de 128 bits com vetor de inicialização de 16 bytes no modo CBC. A chave pública RSA codificada é encontrada no arquivo enc.exe, que posteriormente é usada para criptografar a chave AES.


Ele criptografa os 138 arquivos de extensão listados abaixo.
“3dm, 3ds, 3g2, 3gp, 7z, ai, aif, apk, aplicativo, asf, asp, avi, b, bak, bin, bmp, c, cbr, cer, cfg, cfm, cgi, cpp, crx, cs, csr, css, csv, cue, dat, db, dbf, dcr, dds, deb, dem, der, dmg, dmp, doc, dtd, dwg, dxf, eps, fla, flv, fnt, fon, gam, ged, gif, gpx, gz, h, hqx, htm, ics, iff, iso, jar, jpg, js, jsp, chave, kml, kmz, log, lua, m, m3u, m4a, m4v, max, mdb, mdf, mid, mim, mov, mp3, mp4, mpa, mpg, msg, msi, nes, obj, odt, otf, pct, pdb, pdf, php, pkg, pl, png, pps, ppt, ps, psd, py, rar, rm, rom, rpm, rss, rtf, sav, sdf, sh, sln, sql, srt, svg, swf, tar, tex, tga, thm, tif, tmp, ttf, txt, uue, vb, vcd, vcf, vob, wav, wma, wmv, wpd, wps, wsf, xlr, xls, xml, yuv, zip”
Para acelerar a criptografia, ele criptografa apenas 1 MB de dados para arquivos maiores que 1 MB. Após a criptografia bem-sucedida do arquivo, ele adiciona a extensão ".jcry" ao nome do arquivo.

Após a criptografia dos arquivos, todas as cópias de sombra são excluídas com a ajuda do comando abaixo.
“vssadmin delete shadows /all”
e inicie Dec.exe usando o comando Powershell.

Dec.exe:
Ao executar o Dec.exe, ele primeiro encerra e exclui o enc.exe. O Dec.exe é um aplicativo de console que solicita a chave de descriptografia (chave privada RSA). Após inserir uma chave válida, ele pode descriptografar arquivos criptografados.

Ele também envia uma nota de resgate para o local da área de trabalho. Para recuperar arquivos criptografados, ele exige US$ 500 de resgate e fornece um link onion (hxxp://kpx5wgcda7ezqjty.onion), onde o usuário infectado obterá a chave privada após o pagamento.

COI:
flashplayer_install.exe: c86c75804435efc380d7fc436e344898
Enc.exe : 5B640BE895C03F0D7F4E8AB7A1D82947
Dec.exe : 6B4ED5D3FDFEFA2A14635C177EA2C30D
Link de recuperação: hxxp://kpx5wgcda7ezqjty.onion
ID da carteira: 1FKWhzAeNhsZ2JQuWjWsEeryR6TqLkKFUt
Dicas de prevenção:
- Faça backup regularmente dos seus dados importantes em unidades externas, como HDD, pen drive ou armazenamento em nuvem.
- Instale um antivírus e mantenha-o atualizado.
- Mantenha seu sistema operacional e software atualizados.
- Nunca clique em links ou baixe anexos de fontes desconhecidas ou indesejadas.
Especialista no assunto:
Nagesh lathakar, Pratik Pachpor | Laboratórios de segurança Quick Heal



