

Aviso: Conflito no Oriente Médio e escalada cibernética
Visão geral
Em 28 de fevereiro de 2026, os EUA e Israel lançaram ataques militares coordenados contra o Irã (Operação Fúria Épica/Leão Rugidor). O líder supremo do Irã, Khamenei, foi assassinado em 01º de março, e o país retaliou com ataques de drones e mísseis em toda a região do Golfo, e a dimensão cibernética explodiu quase que imediatamente.
A internet doméstica do Irã caiu para 1-4% poucas horas após os primeiros ataques. Isso não diminuiu o ritmo dos ataques; dezenas de grupos de ameaças operando fora do Irã, além de backdoors pré-instalados em redes-alvo, mantiveram os ataques em plena atividade.
A principal mudança desta vez: o Irã não se limitou a usar malware personalizado. O ataque Stryker mostrou que agora eles estão abusando de ferramentas legítimas de TI, sem nenhum malware. Enquanto isso, o grupo Mustang Panda, alinhado à China, aproveitou-se discretamente do noticiário para coletar informações, e um grupo criminoso imprevisível (TeamPCP) implantou um programa para destruir sistemas Kubernetes, visando a infraestrutura iraniana. É uma situação complexa, com múltiplos atores envolvidos, e ainda está em andamento.
Modelo operacional cibernético em camadas do Irã
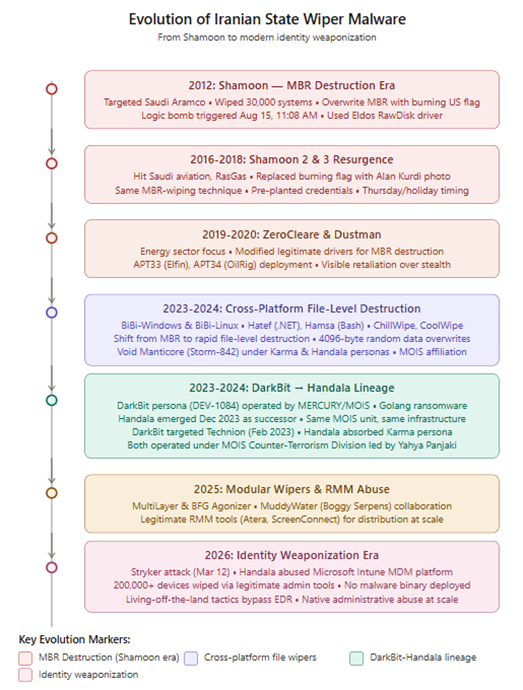
O ecossistema cibernético do Irã opera por meio de uma estrutura em camadas que combina grupos APT dirigidos pelo Estado (ligados à Guarda Revolucionária Islâmica e ao Ministério da Inteligência e Segurança); contratados semioficiais e entidades de fachada; figuras e coletivos hacktivistas operados por serviços de inteligência; e coletivos estrangeiros ideologicamente alinhados que operam em paralelo. O ataque à Stryker Corporation em 11 de março de 2026 marcou uma escalada significativa: uma operação de destruição de dados contra os EUA, executada sem malware, abusando da infraestrutura legítima de MDM, representando uma mudança qualitativa na capacidade operacional iraniana e na disposição de atacar a infraestrutura corporativa ocidental.
Ameaças Ativas
Grupos APT ligados ao Estado iraniano
Larva-das-sementes / Água-lama (MOIS)
Confirmado que o sistema estava ativo em redes americanas e israelenses desde pelo menos o início de fevereiro, antes mesmo do início dos ataques. Alvos: banco, aeroporto, ONG e a filial israelense de uma empresa americana. Duas novas portas traseiras foram encontradas:
- Dindoor: executado via Deno (ambiente de execução JavaScript). Assinado com certificado 'Amy Cherne'. Encontrado em bancos, empresas de software e ONGs canadenses.
- Fakeset: baseado em Python. Obtido do armazenamento em nuvem Backblaze. Assinado com certificados de 'Amy Cherne' e 'Donald Gay'. O certificado de Donald Gay já havia assinado o Stagecomp e o Darkcomp, ambos ferramentas confirmadas do Seedworm.
O Rclone foi usado para tentar exfiltrar dados para um bucket S3 da Wasabi, pertencente à empresa de software comprometida. A MuddyWater também conduziu uma campanha paralela (Operação Olalampo) no Oriente Médio, Turquia e África, com infraestrutura sobreposta.
TA453 / APT42 / Gatinho Encantador (IRGC)
Em 8 de março, apesar do bloqueio total da internet no Irã, o grupo TA453 enviou um e-mail de phishing para um think tank americano. O grupo se fez passar por um pesquisador de políticas públicas, estabeleceu um relacionamento por meio de e-mails aparentemente inofensivos e, em seguida, enviou uma página de phishing com tema do OneDrive, hospedada no Netlify. Pixels de rastreamento em um site comprometido foram usados para verificar se o alvo clicava no link. O bloqueio total da internet no país não os impediu, pois a infraestrutura no exterior manteve suas operações.
TA402 / Plataforma de Petróleo / APT34 (MOIS)
O ataque teve como alvo um governo do Oriente Médio, utilizando uma conta de e-mail comprometida do Ministério das Relações Exteriores do Iraque. As iscas faziam referência a uma "Potencial operação terrestre dos EUA no Irã" e a uma "Aliança militar do Golfo". A carga útil, um PDF falso ou uma página para coleta de credenciais, era exibida com base na geolocalização do IP do alvo. A mesma infraestrutura comprometida do Ministério das Relações Exteriores do Iraque também foi utilizada pelo cluster Dust Specter.
Marshtreader / Agrius / Tempestade de Areia Rosa (MOIS)
Expansão da vigilância por câmeras após ataques em Israel, Emirados Árabes Unidos, Catar, Bahrein, Kuwait, Líbano e Chipre. Exploração das vulnerabilidades CVE-2017-7921 e CVE-2023-6895 em câmeras Hikvision e sistemas de intercomunicação por vídeo. Esse padrão compromete câmeras externas próximas a zonas de conflito e é usado para obter informações visuais em tempo real sobre os danos causados pelos ataques. Qualquer organização com câmeras conectadas à internet nessas regiões deve considerar isso uma ameaça ativa.
Ataque da Corporação Stryker de Handala
O ataque mais impactante atribuído ao Irã contra uma empresa ocidental neste conflito. Em 11 de março, o Handala (também rastreado como Void Manticore, Storm-0842) destruiu os sistemas da Stryker Corporation, uma empresa de dispositivos médicos avaliada em US$ 25 bilhões com um contrato de fornecimento de US$ 450 milhões nos EUA.
Como funcionou
O atacante obteve acesso a uma conta de administrador global do Microsoft 365 comprometida (provavelmente de um antigo registro de roubo de informações vendido em um mercado criminoso). Com essa conta, os pesquisadores acreditam que ele acessou o Microsoft Intune e usou o recurso legítimo de "restaurar às configurações de fábrica" para apagar remotamente mais de 200,000 laptops, servidores e dispositivos móveis em 79 países. As telas de login foram substituídas pelo logotipo da Handala.
- O escritório da Stryker em Cork, na Irlanda (com 4,000 a 5,500 funcionários), foi o mais afetado, com sistemas de produção desativados.
- Processamento de pedidos, fabricação e envio global foram interrompidos (confirmado em documento da SEC).
- As ações da SYK caíram após a divulgação.
- Alegadamente, 50 TB de dados foram exfiltrados previamente (informação não totalmente verificada).
- A CISA disponibilizou assistência técnica; o NCSC da Irlanda respondeu.
Por volta de 20 de março, o Departamento de Justiça dos EUA atribuiu formalmente a Handala ao Ministério da Inteligência e Segurança do Irã (MOIS), classificando-a como uma "falsa persona ativista" usada para operações de invasão e vazamento de informações e para fins psicológicos. O diretor do FBI, Kash Patel, anunciou a apreensão de quatro sites da Handala, incluindo o site de vazamentos. A Check Point Research vinculou a liderança da Handala à Divisão de Contraterrorismo do MOIS, a mesma divisão cujo chefe teria sido morto nos ataques de março de 2026.
Em 13 de março, Handala também ameaçou realizar uma operação de eliminação de 40 TB relacionada ao Dia de Quds. Nenhuma vítima foi identificada até o momento. Eles alegaram separadamente uma violação da Verifone; a Verifone negou qualquer ataque.
Dust Specter (Irã-Nexus, alvos do governo iraquiano)
Um grupo APT (Ameaça Persistente Avançada) com ligações ao Irã, até então desconhecido, que tinha como alvo funcionários do governo iraquiano a partir de janeiro de 2026, foi documentado por pesquisadores. O grupo comprometeu um site legítimo do governo iraquiano para hospedar payloads e usou uma reunião falsa do Cisco Webex for Government como isca para engenharia social no ClickFix. Quatro novas ferramentas de malware .NET foram encontradas:
- SPLITDROP: programa que extrai a próxima etapa de um arquivo RAR protegido por senha e a instala manualmente por meio de binários legítimos como VLC ou WingetUI.
- TWINTASK: processo que executa scripts do PowerShell consultando os arquivos in.txt e out.txt. Persiste através da chave de execução HKCU.
- TWINTALK: Módulo C2 que utiliza HTTPS com URIs aleatórias, geofencing (verifica a localização da vítima) e falsificação de User-Agent, imitando o Chrome.
- GHOSTFORM: RAT de estágio mais avançado que combina TWINTASK e TWINTALK em um único binário com PowerShell em memória. Utiliza um mutex para executar apenas uma vez e gera um ID de bot a partir do carimbo de data/hora de criação do assembly.
Artefatos de código incomuns no TWINTALK e no GHOSTFORM, como emojis, anomalias em Unicode e constantes hexadecimais de espaço reservado (0xABCDEF), sugerem que IA generativa foi usada em partes do desenvolvimento. Este é o primeiro caso confirmado de codificação de malware assistida por IA observada em ferramentas APT iranianas em larga escala.
China APT – Mustang Panda (LOTUSLITE)
Em 4 de março, pesquisadores flagraram o panda-de-mustang (também rastreado como Earth Preta, TA416, Bronze President) utilizando iscas relacionadas ao conflito no Oriente Médio poucos dias após os ataques de 28 de fevereiro. Esse é um comportamento típico do panda-de-mustang, que adapta suas iscas de acordo com as notícias do momento.
O arquivo ZIP malicioso continha um binário legítimo do KuGou Music renomeado para 'Iran Strikes US Military Facilities Across Gulf Region.exe' e uma DLL maliciosa (libmemobook.dll). Quando o executável é executado, ele carrega a DLL manualmente, que:
- Baixa WebFeatures.exe e kugou.dll de um domínio comprometido (e-kflower[.]com)
- Define a persistência através da chave de execução (ACboardCm / ASEdge)
- dll é a porta dos fundos do LOTUSLITE — comunica-se com o C2 172.81.60[.]97 via WinHTTP
O grupo LOTUSLITE já foi documentado em janeiro de 2026 utilizando iscas com temática venezuelana e o mesmo IP de comando e controle (C2). Mesmo backdoor, mesma cadeia de distribuição, apenas com um gancho de notícia diferente. Atribuição: confiança moderada ao Mustang Panda com base no abuso do binário KuGou (técnica documentada desde 2022), C2 compartilhado e mensagens de código embutido negando a origem russa (já visto nas campanhas ClaimLoader do Mustang Panda).
Uma campanha separada da LNK/CHM, direcionada ao GCC, lançou um PDF falso sobre "ataques de mísseis iranianos contra base americana no Bahrein", juntamente com um carregador de shellcode que usa a chave RC4 '20260301@@@' para descriptografar a próxima etapa.
Grupos Hacktivistas – A Camada Visível
A atividade hacktivista é ruidosa, mas, em geral, de baixo impacto técnico. Ataques DDoS, desfigurações e alegações de invasão e vazamento de dados predominam. Muitas dessas alegações são exageradas. No entanto, alguns grupos possuem capacidade real e merecem ser monitorados:
| Grupo | Operações Confirmadas/Reivindicadas | Ligações |
| Handala / Manticora do Vazio | Limpador de para-brisa Stryker (confirmado). Sistema de saúde israelense. 1.3 TB de petróleo/gás reivindicados. Divulgação de informações pessoais de críticos da diáspora com ameaças de morte por e-mail. | MOIS |
| Equipe FAD / Fatimiyoun | Malware wiper, alegações de acesso a SCADA/PLC (Israel + aliados). Ataque à mídia turca. | Adjacente à Guarda Revolucionária Islâmica |
| Resistência Cibernética Islâmica (Equipe 313, RipperSec) | Sistema de defesa contra drones reivindicado. Infraestrutura de pagamento israelense. Ataque DDoS contra o governo do Kuwait. | Pró-Iraniano |
| DieNet | Aeroporto do Bahrein, aeroporto de Sharjah, Riyadh Bank, Bank of Jordan — todos sofreram ataques DDoS. | Pró-Iraniano |
| NãoNome057(16) | Ataques DDoS contra municípios, empresas de telecomunicações e forças de defesa israelenses. Coordenados com grupos iranianos. | Pró-Rússia |
| cardinal | Alegaram ter acesso à rede das Forças de Defesa de Israel; documento vazado faz referência à Operação Escudo do Norte. | Pró-Rússia |
| Legião Russa | Alega ter tido acesso ao radar do sistema Domo de Ferro (não verificado). Alega ter tido acesso ao servidor das Forças de Defesa de Israel. | Pró-Rússia |
| Z-Pentest | Suposta violação dos sistemas ICS/SCADA e CFTV dos EUA entre 28 de fevereiro e 2 de março. | Pró-Rússia |
Os pesquisadores rastrearam uma linha do tempo detalhada da atividade de hacktivistas no Telegram a partir de 28 de fevereiro. A Sala de Operações Eletrônicas, um canal de coordenação abrangente, foi criada no dia dos ataques e serviu como um centro para o compartilhamento de alvos e a coordenação de reivindicações entre mais de 53 grupos.
Malware MOIS Telegram C2
O FBI divulgou um alerta público (IC3, 20 de março) avisando que agentes cibernéticos do MOIS têm usado bots do Telegram como infraestrutura de comando e controle desde o outono de 2023, visando dissidentes iranianos, jornalistas e grupos de oposição em todo o mundo. O malware utiliza um design de duas etapas:
- A Etapa 1 se disfarça de aplicativos comuns: Telegram_authenticator.exe, KeePass.exe, WhatssApp.exe, Pictory_premium_ver9.0.4.exe. A Etapa 2 é desativada durante a execução.
- Implante persistente de estágio 2 que se conecta a api.telegram[.]org para C2 bidirecional. Módulos relacionados gravam a tela e o áudio durante sessões do Zoom (MicDriver.zip).
O FBI também confirmou que a operação de invasão e vazamento de dados de Handala contra dissidentes, em julho de 2025, utilizou o mesmo malware para coletar os dados vazados. Este boletim vincula formalmente a atividade de Handala contra dissidentes à infraestrutura de comando e controle (C2) do Telegram do MOIS.
Operação CamelClone
Seqrite A equipe APT da Labs identificou uma campanha de espionagem multirregional usando técnicas de infecção idênticas em quatro países: Argélia (isca do Ministério da Habitação), Mongólia (isca da MonAtom LLC / energia nuclear), Ucrânia (isca de cooperação argelino-ucraniana) e Kuwait (isca dos requisitos de armamento da Força Aérea do Kuwait).
Todas as campanhas seguem a mesma cadeia: ZIP → LNK com PowerShell → baixa o HOPPINGANT (carregador JavaScript f.js) de filebulldogs[.]com → instala o Rclone v1.70.3 (renomeado para l.exe) → decodifica as credenciais do MEGA usando XOR (chave: 56) → exfiltra arquivos .doc/.docx/.pdf/.txt do Telegram Desktop e dados de sessão do Telegram Desktop (pasta tdata) para contas do MEGA registradas via onionmail.org. Quatro contas distintas do MEGA foram identificadas, todas criadas entre fevereiro e março de 2026.
Atribuição: desconhecida. O padrão de direcionamento (governo, defesa, diplomacia, energia em pontos críticos de rivalidade entre grandes potências) sugere coleta de informações em nível estatal.
TeamPCP – CanisterWorm / Limpador de Kubernetes
Um grupo de ameaças cibernéticas com motivação financeira (TeamPCP, também rastreado como DeadCatx3, PCPcat, ShellForce) adicionou um wiper com foco geopolítico ao seu conjunto de ferramentas. Em 19 de março, eles executaram um ataque à cadeia de suprimentos contra o Trivy (o popular scanner de vulnerabilidades da Aqua Security), inserindo backdoors em versões do GitHub e imagens do Docker para roubar chaves SSH, credenciais de nuvem, tokens do Kubernetes e carteiras de criptomoedas de qualquer pessoa que executasse o Trivy em pipelines de CI/CD.
Em 22 de março, eles implantaram uma nova carga útil através do mesmo contêiner ICP C2 (tdtqy-oyaaa-aaaae-af2dq-cai[.]raw[.]icp0[.]io). Essa carga útil verifica o fuso horário e a localidade do sistema. Se corresponder ao Irã (Asia/Tehran, fa_IR):
- No Kubernetes: implanta um DaemonSet chamado 'host-provisioner-iran' em todos os nós. Cada pod executa um contêiner Alpine chamado 'kamikaze' que exclui todos os diretórios de nível superior do host e força a reinicialização do nó.
- Em hosts iranianos que não utilizam Kubernetes: execute `rm -rf / --no-preserve-root`
- Em hosts Kubernetes não iranianos: instala o backdoor CanisterWorm como um serviço systemd (pgmonitor) para roubo contínuo de credenciais.
Não está claro se algum sistema iraniano foi de fato apagado, já que o arquivo malicioso ficou ativo por um curto período e foi trocado de lugar rapidamente. Pesquisadores observam que o grupo parece estar, em parte, buscando atenção. Mas o vetor de ataque à cadeia de suprimentos (o Trivy é executado em milhões de ambientes de desenvolvimento) e a carga útil destrutiva com alvo geopolítico são reais e dignos de nota. O TeamPCP também sequestrou a organização privada do GitHub da Aqua Security em 22 de março, renomeando todos os 44 repositórios internos para 'tpcp-docs-*' com a descrição 'TeamPCP é dono da Aqua Security'.
Expansão da vigilância da Guarda Revolucionária Islâmica
O Iran Wire noticiou que a Guarda Revolucionária Islâmica (IRGC) emitiu um alerta direto aos cidadãos iranianos: a atividade no Instagram e no Telegram está sendo monitorada ativamente. Os serviços de inteligência iranianos expandiram significativamente as operações de vigilância doméstica desde os ataques, cruzando dados de atividades em redes sociais com perfis de dissidentes conhecidos. Isso se conecta diretamente à campanha de comando e controle (C2) do FBI FLASH no Telegram; a mesma infraestrutura usada para atacar dissidentes no exterior está sendo expandida internamente.
O uso da rede Starlink pelo grupo Handala durante o bloqueio da internet no Irã confirma que agentes maliciosos ligados ao Irã já haviam planejado como contornar a supressão da conectividade interna. Um bloqueio total da internet já não neutraliza esses agentes.
Exposição do setor
| Setor | Nível de risco | Alvos observados/previstos |
| Energia — Petróleo e Gás | CRÍTICA | A Handala reivindicou a exfiltração de 1.3 TB de dados de operadores do Golfo. Alegações de acesso a sistemas SCADA/PLC. Interrupção de navegação afetando mais de 1,100 navios perto do Estreito de Ormuz. Ataques de drones da Guarda Revolucionária Islâmica contra a AWS Bahrain. A empresa Predatory Sparrow já havia drenado US$ 90 milhões de uma corretora de criptomoedas iraniana. |
| Governo e Defesa | CRÍTICA | Todos os grupos APT iranianos. Dust Specter visando o Ministério das Relações Exteriores do Iraque. Ataques DDoS contra sites governamentais do Kuwait, Jordânia e Bahrein. UNG0801 visando o sistema de TI do governo israelense. CamelClone visando órgãos de defesa/diplomáticos da Argélia, Mongólia, Kuwait e Ucrânia. |
| Serviços Financeiros | ALTO | Ataques DDoS contra bancos israelenses. Banco de Riade. Banco da Jordânia. Vishing nos Emirados Árabes Unidos. Alvo israelense Scorpius manchado. Portais falsos da SSA e phishing de pagamento de pedágio Kvish 6 (alinhado ao Irã). |
| Assistência médica | ALTO | A Stryker Corporation realizou uma operação de limpeza de dados em mais de 200 mil dispositivos em todo o mundo (fornecedora do Departamento de Defesa dos EUA). A Handala invadiu a rede de saúde israelense (Clalit). Foi mobilizada uma resposta a incidentes de nível CISA. |
| Indústria de Defesa e Cadeia de Suprimentos | ALTO | Stryker Corporation (contrato de US$ 450 milhões com o Departamento de Defesa dos EUA). Fornecedor americano (Seedworm Dindoor). Compromisso na cadeia de suprimentos cada vez mais utilizado para atingir múltiplos alvos de alto valor simultaneamente. |
| Aviação e transporte | ALTO | Ataques DDoS contra aeroportos do Bahrein. Ataques DDoS contra aeroportos de Sharjah/Emirados Árabes Unidos. Aeroporto dos EUA na lista de vítimas do Seedworm. Falsificação de GPS no Estreito de Ormuz afetando mais de 1,100 embarcações. |
| Telecomunicações | ALTO | Setor prioritário histórico da Guarda Revolucionária Islâmica/Ministério da Segurança Interna. Interrupção de infraestrutura e direcionamento a provedores de internet para localizar dissidentes. Campanhas de espionagem contínuas. |
| Infraestrutura Crítica (OT/ICS) | ALTO | Alegações de acesso a sistemas SCADA/PLC feitas pela Cyber Islamic Resistance e pela equipe FAD. Varredura de câmeras realizada pela Marshtreader. A Z-Pentest alegou ter comprometido sistemas ICS/SCADA e CFTV dos EUA (28 de fevereiro a 2 de março). |
| TI / MSPs / Software | MÉDIO-ALTO | A Operação IconCat (UNG0801) tem como alvo específico empresas israelenses de TI, MSPs, RH e software. Um seedworm comprometeu um fornecedor de software do setor de defesa israelense, servindo como ponto de entrada na cadeia de suprimentos para vítimas subsequentes. |
| ONGs e think tanks | MÉDIO-ALTO | TA453/APT42 tem como alvo um think tank americano (phishing de credenciais). Uma ONG canadense consta na lista de vítimas do Seedworm. UNG0801 tem como alvo ambientes corporativos israelenses. |
| Operações de mídia e influência | MEDIUM | A equipe FAD teve como alvo a mídia turca. Blogs de notícias falsas distribuem StealC. Operações psicológicas de hacktivistas via Telegram e X. |
O que observar
- Mais ataques ao Intune/MDM contra empresas com grandes frotas de dispositivos gerenciados pela Microsoft. Qualquer organização onde uma conta de Administrador Global comprometida possa desencadear a limpeza em massa de dispositivos fica exposta da mesma forma que a Stryker ficou.
- Handala ameaçou uma segunda onda relacionada ao Dia de Quds. Acompanhe seus canais no Telegram e o feed X para anúncios de alvos.
- É provável que o acesso pré-posicionado do Seedworm seja ativado. O grupo já estava infiltrado nas redes americanas e israelenses antes do início da guerra; esses pontos de apoio existem por um motivo.
- Mais ataques à cadeia de suprimentos. A vulnerabilidade Trivy, explorada pelo TeamPCP, e a vulnerabilidade de manipulação de temas, explorada pelo Mustang Panda, demonstram que os atacantes estão familiarizados com o uso simultâneo das ferramentas de desenvolvimento e do ciclo de notícias como vetores de ataque.
- O risco de limpeza de dados permanece alto. Druidfly, FAD Team e Handala possuem capacidade de limpeza de dados funcional. BibiWiper, Hatef e o método de limpeza MDM da Stryker representam três abordagens de entrega distintas.
- Expansão do Comando Central (C2) do Telegram pelo MOIS. O alerta do FBI abrange ataques que remontam a 2023. Espere que o mesmo malware (Pictory, KeePass, similares ao WhatsApp) seja redirecionado para a diáspora, pesquisadores e jornalistas fora do Irã.
- Mais uma campanha oportunista alinhada à China, utilizando temas de conflito, não se limitando ao Mustang Panda. Qualquer desenvolvimento geopolítico importante é instrumentalizado como isca de phishing em 48 a 72 horas.
O que sua equipe deve fazer
Agora mesmo
- Verifique suas contas de administrador global do Microsoft 365 e do Intune. Todas elas possuem autenticação multifator (MFA) resistente a phishing (FIDO2 ou baseada em certificado)? Caso contrário, corrija isso primeiro.
- Configure um alerta para qualquer ação do Intune que apague ou restaure as configurações de fábrica de mais de N dispositivos. Esse limite deve ser muito pequeno para uma ação iniciada por um usuário.
- Se você usa o Trivy em CI/CD, verifique a versão que está instalada. As versões 0.69.4 a 0.69.6 estão comprometidas. Instale uma versão segura e verificada pelo SHA do commit, não pela tag.
- Extraia os hashes dos arquivos C2 do Telegram do MOIS da Seção 3.2 e execute-os em seu EDR. Eles estão ativos desde 2023.
- Verifique se o Rclone, AnyDesk, ScreenConnect e PDQConnect estão sendo executados em locais onde você não os instalou. CamelClone, Seedworm e Handala abusam de ferramentas legítimas.
Esta semana
- Execute uma revisão de autenticação. Procure por logins de países incomuns, acessos fora do horário comercial e quaisquer novas contas de administrador criadas nos últimos 60 dias.
- Verifique o tráfego de saída em busca de conexões inesperadas com a API do MEGA, Backblaze, Wasabi e Telegram (api.telegram[.]org) provenientes de processos do servidor, e não do tráfego do navegador.
- Teste a restauração do seu backup. Mais especificamente: você consegue reconstruir um servidor crítico a partir de um backup isolado da internet se o seu ambiente principal for apagado? Se a verificação da resposta demorar mais de uma hora, essa é a falha.
- Se você tiver implantações do Kubernetes: audite seus DaemonSets no kube-system. Procure por contêineres 'host-provisioner-*' ou 'provisioner'. Verifique se há contêineres Alpine com montagens hostPath: /.
- Informe sua equipe sobre phishing com temática de conflito. Os temas de isca mais utilizados incluem: ataques de mísseis iranianos, atualizações sobre o JCPOA, aliança militar do Golfo, alertas de defesa civil, aquisições da Força Aérea do Kuwait e propostas de cooperação.
Contínuo
- Monitore o Telegram e o X em busca de listas de alvos e alegações de violações de segurança relacionadas à sua organização ou setor. Grupos de hacktivistas divulgam seus próximos alvos antes de atacar.
- Assine o serviço de alertas da CISA sobre o Irã e os alertas do NCSC do Reino Unido para este conflito.
- Revise as permissões do seu pipeline de CI/CD. Contas de serviço com PATs (Tokens de Acesso Pessoal) e sem MFA são exatamente o que a TeamPCP usava para controlar a organização GitHub da Aqua Security.
- Consulte sua seguradora cibernética sobre cláusulas de exclusão para casos de guerra. O ataque ao Stryker teve sua atribuição a um Estado confirmada (Departamento de Justiça dos EUA). As apólices podem não cobrir destruição dirigida por um Estado.
Referências
- unit42.paloaltonetworks.com/iranian-cyberattacks-2026/
- unit42.paloaltonetworks.com/evolution-of-iran-cyber-threats/
- www.security.com/threat-intelligence/iran-cyber-threat-activity-us
- www.rapid7.com/blog/post/tr-iran-cyber-playbook-escalating-regional-conflict/
- www.zscaler.com/blogs/security-research/middle-east-conflict-fuels-opportunistic-cyber-attacks
- www.zscaler.com/blogs/security-research/dust-specter-apt-targets-government-officials-iraq
- www.acronis.com/en/tru/posts/lotuslite-targeted-espionage-leveraging-geopolitical-themes/
- www.seqrite.com/blog/operation-camelclone-multi-region-espionage-campaign-targets-government-and-defense-entities-amidst-regional-tensions/
- www.seqrite.com/blog/ung0801-tracking-threat-clusters-obsessed-with-av-icon-spoofing-targeting-israel/
- www.aikido.dev/blog/teampcp-stage-payload-canisterworm-iran
- krebsonsecurity.com/2026/03/canisterworm-springs-wiper-attack-targeting-iran/
- www.reuters.com/technology/iran-linked-hackers-restore-website-after-us-seizes-domains-2026-03-20/
- socradar.io/blog/telegram-activity-timeline-iran-israel-us-war/
- www.proofpoint.com/us/blog/threat-insight/iran-conflict-drives-heightened-espionage-activity
- www.intel471.com/blog/israeli-us-strikes-against-iran-triggers-a-surge-in-hacktivist-activity
- techcrunch.com/2026/03/20/us-accuses-irans-government-of-operating-hacktivist-group-that-hacked-stryker/
- www.sophos.com/en-us/blog/hacktivist-campaigns-increase-as-united-states-iran-and-israel-conflict
- research.checkpoint.com/2026/handala-hack-unveiling-groups-modus-operandi/
- www.cloudsek.com/blog/middle-east-escalation-israel-iran-us-cyber-war-2026
- www.ncsc.gov.uk/news/ncsc-advises-uk-organisations-take-action-following-conflict-in-middle-east
- www.zscaler.com/blogs/security-research/middle-east-conflict-fuels-opportunistic-cyber-attacks
autores:
Shayak Tarafdar
Deepak Thomas Philip
Sathwik Ram Prakki
Kartikkumar Jivani