Ataques com homóglifos: como personagens semelhantes são explorados para ciberengano
Índice :
- Introdução
- O que é um ataque homóglifo?
- Homóglifos Práticos Confundíveis
- Tabela prática de confusão de homóglifos
- Por que os ataques homóglifos são eficazes
- Usos comuns de homóglifos e vetores de ataque
- Exemplos do mundo real e padrões de campanha
- Análise técnica detalhada — Unicode, IDNs e Punycode
- Unicode e scripts
- IDNs e Punycode
- Escritas misturadas e confusas
- Fluxo de ataque — Passo a passo
- Por que a detecção pode falhar — Armadilhas técnicas sutis
- Mapeamento MITRE ATT&CK (alto nível)
- Medidas defensivas e recomendações operacionais
- Política e Governança
- Controles Técnicos
- Práticas Operacionais
- Lista de verificação de melhores práticas
- Tendências emergentes a serem observadas
- Conclusão
Introdução
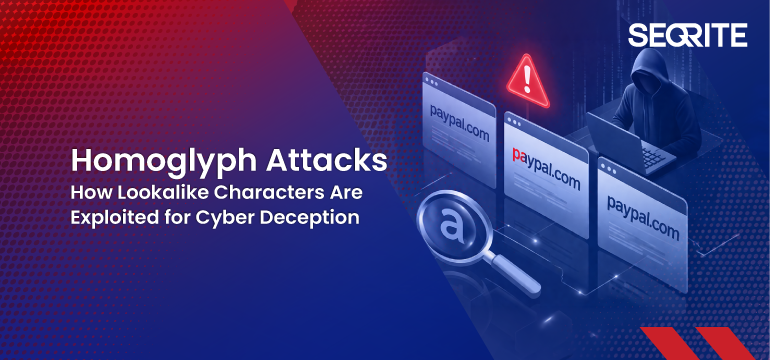
Você olha para um URL, vê uma marca familiar e clica — apenas para entregar suas credenciais a um invasor. Esse pequeno erro visual (um “o” que na verdade é um ômicron grego, um “l” minúsculo substituído por um “I” maiúsculo) é exatamente o que os ataques de homóglifos exploram. Homóglifos são caracteres visualmente semelhantes de diferentes conjuntos de caracteres (latim, cirílico, grego, formas de largura total, etc.). Quando os invasores trocam caracteres em domínios, nomes de arquivos, nomes de exibição de mensagens ou código, humanos — e muitas vezes defesas automatizadas — são enganados.
Os ataques de homóglifos são uma técnica de engano de baixo custo e alto impacto. São usados para phishing, falsificação de identidade de marca, distribuição de malware, confusão na cadeia de suprimentos e para burlar regras de detecção simplistas. Este blog explica os mecanismos técnicos (Unicode, IDNs, Punycode), como os atacantes operacionalizam os homóglifos, abordagens de detecção e busca, padrões de uso no mundo real, mapeamento MITRE e defesas práticas — incluindo como proteções em camadas como Quick Heal/ Seqrite ajudar.
O que é um ataque homoglífico?
Um homóglifo é um caractere que se parece com outro caractere. Por exemplo:
- Latino a (U+0061) vs Cirílico а (U+0430)
- O latino (U+006F) vs ο grego (omicron, U+03BF)
- Latino I (i maiúsculo, U+0049) vs minúsculo l (ell, U+006C) vs Cirílico І (U+0406)
Um ataque de homóglifos substitui um ou mais caracteres em um identificador (domínio, nome de arquivo, nome de exibição de e-mail) por alternativas visualmente confundíveis para se passar por um recurso confiável. Quando usados em Nomes de Domínio Internacionalizados (IDNs), esses domínios são representados em ASCII usando Punycode (o prefixo xn--), mas geralmente são renderizados nos navegadores usando os caracteres Unicode originais — fornecendo uma URL com aparência autêntica para os usuários.
Um exemplo rápido de Punycode (conceitual, anonimizado):
Domínio exibido: google-example[.]com (ômicron grego usado em vez de 'o' latino)
Punycode (ASCII): xn--gogle-example-abc[.]com
Homóglifos Práticos Confundíveis
Os ataques de homóglifos exploram caracteres visualmente semelhantes de diferentes alfabetos, como o latino, o cirílico e o grego. Essas letras idênticas podem enganar usuários, falsificar domínios confiáveis e até mesmo burlar alguns filtros automatizados.
A seguir, uma referência rápida mostrando pares de homóglifos comumente abusados em campanhas de phishing e falsificação de identidade.
Tabela prática de confusão de homóglifos
| visual | Caráter legítimo | Sósias | Script | Uso comum em ataques |
| a | um (U+0061) | a (U+0430) | cirílico | “PayPal”, “Facebook” |
| e | e (U+0065) | e (U+0435) | cirílico | “Microsoft”, “Tesla” |
| o | o (U+006F) | o (U+03BF), o (U+043E) | Grego / Cirílico | “Google”, “Microsoft” |
| i | eu (U+0069) | i (U+0131), ii (U+0406) | Turco / Cirílico | “Instagram”, “Microsoft” |
| l | l (U+006C) | Eu (U+0049) | latino | “googIe”, “micros0ft” |
| c | c (U+0063) | c (U+0441) | cirílico | “Facebook”, “Miсrosoft” |
| p | p (U+0070) | p (U+0440) | cirílico | “paypal”, “dropbox” |
| s | s (U+0073) | ѕ (U+0455) | cirílico | “Microsoft”, “Slack” |
| y | y (U+0079) | y (U+0443) | cirílico | “yahoo”, “paypal” |
| x | x (U+0078) | x (U+0445) | cirílico | “box”, “linux” |
| d | d (U+0064) | ☐ (U+0501) | cirílico | “nuvem” |
| h | h (U+0068) | һ (U+04BB) | cirílico | “�bo”, “�ulu” |
| n | n (U+006E) | n (U+0578) | armênio | “lipkedin”, “amazoп” |
| m | m (U+006D) | rn (sequência) | Latim (truque visual) | “Microsoft” em vez de “Microsoft” |
| 0 | 0 (dígito zero) | O (U+004F), o (U+043E) | Latim / Cirílico | “Microsoft”, “Google” |
Por que os ataques homóglifos são eficazes?
- Percepção humana: As pessoas avaliam URLs visualmente e têm dificuldade em identificar diferenças sutis entre caracteres.
- Incompatibilidade entre exibição e armazenamento: Os sistemas podem armazenar ASCII (Punycode), mas exibir Unicode, o que gera confusão.
- Lacunas nas políticas/listas de permissõesA inclusão em listas de permissões com base em strings visíveis (sem normalização) pode não identificar nomes semelhantes baseados em IDN.
- Disponibilidade de certificado e hospedagem: Os atacantes podem obter certificados TLS para domínios semelhantes (Let's Encrypt e similares), aumentando a percepção de legitimidade.
- Lacunas na automação: Muitos sistemas de segurança não normalizam o Unicode nem executam detecção de escritas mistas, permitindo que homógrafos passem despercebidos.
Usos comuns de homóglifos e vetores de ataque
- Ataques de spear-phishing e coleta de credenciais: E-mails de phishing contêm links para domínios falsos que hospedam formulários de coleta de credenciais.
- Compromisso de e-mail comercial (BEC): Golpes em faturas/pagamentos onde o nome de exibição do remetente ou um domínio em uma fatura parece correto, mas contém homóglifos.
- Publicidade maliciosa / distribuição de malware: Os executáveis e as atualizações são hospedados em domínios semelhantes para enganar analistas e ambientes de teste (sandboxes).
- Falsificação de nome de usuário/nome de exibição: Em plataformas como Slack, Teams e e-mail, os atacantes criam contas com nomes de exibição que utilizam homóglifos para se passar por colegas de trabalho.
- Confusão entre a cadeia de suprimentos e os desenvolvedores: Nomes de pacotes, nomes de repositórios ou identificadores de variáveis com caracteres semelhantes fazem com que os desenvolvedores baixem código malicioso ou executem binários incorretos.
Exemplos do mundo real e padrões de campanha
Para manter a objetividade e a responsabilidade, os padrões a seguir foram anonimizados e os comportamentos relatados publicamente (sem apontar o dedo para nenhuma marca):
- Phishing direcionado ao setor financeiro: As campanhas registram domínios semelhantes aos de portais de pagamento com caracteres mistos (latim e cirílico), hospedam formulários de credenciais e enviam acompanhamentos para aumentar as chances de sucesso.
- Impersonação de SaaS: Os atacantes registraram IDNs visualmente idênticos a uma página de login de SaaS popular para coletar credenciais, frequentemente combinando o domínio com um certificado TLS válido e um formulário de login HTML convincente.
- Falsificação de identidade de executivo em BEC: Os nomes de exibição em clientes de e-mail (ou pequenas modificações de domínio) são usados para solicitar transferências urgentes; os criminosos contam com o fato de os usuários não inspecionarem o domínio de retorno real.
- Distribuição de malware através de sites de downloads semelhantes: Portais de download falsos (por exemplo, para instaladores) hospedados em domínios homóglifos para distribuir payloads maliciosos que a detonação em sandbox não detecta porque a reputação do domínio é recente.
Análise técnica aprofundada — Unicode, IDNs e Punycode
Unicode e scripts
Unicode é um conjunto de caracteres abrangente que inclui muitos alfabetos (latino, cirílico, grego, armênio, hebraico, árabe, etc.). Muitos glifos em diferentes alfabetos são semelhantes ou idênticos em tamanhos de fonte típicos.
IDNs e Punycode
Historicamente, o Sistema de Nomes de Domínio (DNS) suporta apenas ASCII. Para permitir nomes não ASCII, o IDNA (Internationalized Domain Names in Applications) utiliza o Punycode — uma codificação compatível com ASCII, prefixada por xn--. Por exemplo, пример (cirílico) torna-se xn--e1afmkfd.
Os navegadores decidem se exibem a forma Unicode ou a forma Punycode com base em heurísticas. Se um domínio usa caracteres de um único alfabeto e esse alfabeto corresponde à localidade do usuário, os navegadores geralmente exibem a sequência Unicode — o que é visualmente enganoso para quem está acostumado com caracteres latinos.
Escritas misturadas e confundíveis
Os atacantes costumam usar domínios com escritas mistas, combinando letras latinas com alguns caracteres cirílicos ou gregos em posições visualmente sensíveis (núcleo do nome da marca, início/fim do rótulo do domínio).
Mecanismos técnicos importantes para a detecção:
- As formas de normalização (NFC, NFD, NFKC) alteram a decomposição/composição canônica e afetam as comparações de strings.
- As tabelas de caracteres confundidos (Consórcio Unicode) listam caracteres visualmente confundíveis; os defensores podem usá-las para correspondência aproximada.
- Os controles BIDI (bidirecionais) podem inverter a renderização do texto (\u202E), o que é usado por atacantes para ocultar nomes de arquivos ou nomes de exibição.
Fluxo de ataque — passo a passo
- Reconhecimento e MarcaO atacante coleta nomes de marcas, subdomínios comuns e scripts localizados usados pelo alvo.
- Preparação do domínio: Registre o(s) domínio(s) homoglifo(s) por meio de um registrador que aceite IDNs; opcionalmente, obtenha certificados TLS.
- Hospedagem e conteúdo: Configure uma página de phishing, um portal de download ou fluxos de redirecionamento; configure modelos de e-mail para apontar para o domínio.
- Entrega: Enviar e-mails, anúncios ou mensagens em redes sociais com links para o domínio homóglifo; explorar sinais típicos de confiança (logotipos, redação semelhante).
- Coleta e exploração: Coletar credenciais, distribuir malware, monetizar por meio de fraude ou venda em mercados de acesso.
- Persistência: Use as credenciais coletadas para expandir o acesso ou registre mais domínios semelhantes para alternar as campanhas.
Por que a detecção pode falhar — armadilhas técnicas sutis
- Sem normalização Unicode: Ferramentas que comparam strings diretamente, sem normalização Unicode, não encontram correspondências.
- Variação de fonte/renderização: Algumas fontes revelam as diferenças (serifas), outras as escondem (sem serifa em tamanhos pequenos).
- Heurísticas de escrita mista: Nem todos os filtros sinalizam scripts mistos; algumas verificações de legitimidade garantem apenas o uso de ASCII.
- TLS: falsa sensação de segurança: Um certificado válido não comprova a identidade; a transparência do certificado ajuda, mas não impede padrões de registro.
Mapeamento MITRE ATT&CK (alto nível)
- Os ataques homóglifos geralmente se alinham com o acesso inicial baseado em phishing, onde domínios semelhantes hospedam páginas para coleta de credenciais.
- Os atacantes dependem de informações de código aberto para criar alvos de falsificação convincentes e adquirir domínios e certificados TLS enganosos durante a fase de desenvolvimento de recursos.
- Técnicas de mascaramento são usadas para burlar as defesas, possibilitando, em última instância, o roubo de credenciais, fraudes ou atividades de intrusão mais amplas.
| Etapa | Técnica | ID ATT&CK | Relevância dos homóglifos |
| Acesso Inicial | Phishing: Link para spear phishing | T1566.002 | Domínios semelhantes hospedam páginas de credenciais |
| Reconhecimento | Pesquisar em sites/domínios abertos | T1593 | OSINT usado para criar homóglifos específicos para o alvo. |
| Desenvolvimento de Recursos | Adquirir domínio | T1583.001 | Registre domínios homoglifos e certificados TLS. |
| Evasão de Defesa | Mascaramento / Nomeação Enganosa | T1036 | Homóglifos se fazem passar por nomes confiáveis. |
| Acesso de credencial | Phishing para credenciais | T1531 / T1556 | As credenciais coletadas foram usadas para a tomada de controle. |
| Impacto | Dados criptografados para proteção contra impacto/fraude | T1486 / T1490 | O vetor inicial leva a intrusões maiores. |
Medidas defensivas e recomendações operacionais
Política e governança
- As organizações devem manter uma estratégia formal de defesa de domínio que inclua o registro de domínios similares comuns para marcas e serviços de alto valor.
- Políticas claras de utilização de IDNs (domínios de nomes internacionais) devem proibir domínios com scripts mistos em comunicações oficiais.
Controles técnicos
- Os gateways de e-mail e os proxies da web devem normalizar o Unicode e exibir claramente avisos de Punycode para links suspeitos.
- Os sistemas de filtragem de DNS devem tratar os domínios xn-- recém-observados como de alto risco até que sejam analisados.
- O monitoramento da transparência de certificados deve alertar as equipes de segurança quando certificados forem emitidos para domínios semelhantes.
Práticas operacionais
- Os programas de monitoramento de marca devem rastrear registros de domínio e denúncias de abuso em tempo quase real.
- As simulações de phishing devem incluir cenários realistas baseados em homóglifos para aumentar a conscientização do usuário.
- Os manuais de resposta a incidentes devem documentar os fluxos de trabalho de remoção, incluindo o escalonamento para registradores de domínio e provedores de hospedagem.
Lista de verificação de melhores práticas
- Impor a autenticação multifator em todos os serviços sensíveis.
- Normalizar e inspecionar todos os URLs de entrada, exibindo o Punycode quando apropriado.
- Monitore a transparência dos certificados e os dados de DNS passivo para domínios semelhantes recém-registrados.
- Bloquear ou analisar rigorosamente domínios com scripts mistos.
- Execute simulações de phishing que incluam técnicas de homóglifos.
- Registre variações de domínio defensivas para marcas críticas.
- Exigir verificação secundária para solicitações relacionadas a questões financeiras ou de credenciais.
Tendências emergentes a serem observadas
- Os atacantes estão automatizando cada vez mais a geração de homóglifos e o registro de domínios em larga escala.
- O phishing assistido por IA melhora a credibilidade das iscas, enquanto os domínios homóglifos hospedam a camada de engano.
- O uso abusivo de homóglifos está se expandindo para as cadeias de suprimentos de software por meio de nomes enganosos de pacotes e repositórios.
- A personificação entre canais combina homóglifos com plataformas de bate-papo e clonagem de voz para aumentar a confiança e as taxas de sucesso.
Conclusão
Os ataques de homóglifos demonstram como pequenas manipulações visuais podem levar a grandes falhas de segurança. Ao explorar a complexidade do Unicode e a percepção humana, os atacantes conseguem contornar tanto os usuários quanto as defesas mal normalizadas.
Uma mitigação eficaz requer controles em camadas: normalização Unicode, correspondência de caracteres que possam ser confundidos, detecção de scripts mistos, monitoramento proativo de domínios e processos robustos de verificação de usuários. Combinadas, essas medidas aumentam significativamente o custo e a complexidade para os atacantes, transformando uma simples técnica de engano em uma ameaça muito menos eficaz.
autores
AutorMatin Tadvi
Coautor: Niraj Makasare