
• Produtos & Serviços
        • Na nuvem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • No local

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Negócio pequeno

          • SOHO Total Edition
        • Serviços

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cibersegurança e Data Privacy Conhecimento
  • Soluções
    • BFSI
    • Educação
    • Governo
    • Assistência médica
    • TIeS
    • Manufatura
  • Empresa
    • Sobre Seqrite
    • Liderança
    • Prêmios e Certificações
    • Todas as notícias atualizadas
  • Parceiros
    • Programa de Parceiros
    • Localizar parceiro
    • Torne-se um parceiro
  • Suporte
  • Recursos
    • Blogues
    • Whitepapers
    • Folhas de dados
    • Estudos de Caso
    • Relatórios de ameaças
    • Manuais
    • Ponto de vista
    • Compreensão Data Privacy
    • Verifique sua pontuação de risco.
    • Diálogos DPDP
    • Hora da Privacidade
Seqrite Laboratório Blog
Fale com nosso time Sob ataque?
  • Produtos & Serviços
        • Na nuvem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • No local

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Negócio pequeno

          • SOHO Total Edition
        • Serviços

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cibersegurança e Data Privacy Conhecimento
  • Soluções
    • BFSI
    • Educação
    • Governo
    • Assistência médica
    • TIeS
    • Manufatura
  • Empresa
    • Sobre Seqrite
    • Liderança
    • Prêmios e Certificações
    • Todas as notícias atualizadas
  • Parceiros
    • Programa de Parceiros
    • Localizar parceiro
    • Torne-se um parceiro
  • Suporte
  • Recursos
    • Blogues
    • Whitepapers
    • Folhas de dados
    • Estudos de Caso
    • Relatórios de ameaças
    • Manuais
    • Ponto de vista
    • Compreensão Data Privacy
    • Verifique sua pontuação de risco.
    • Diálogos DPDP
    • Hora da Privacidade
Início  /  Cíber segurança  / Extensões do Chrome exploradas em uma campanha massiva de PUA
Extensões do Chrome exploradas em uma campanha massiva de PUA
11 janeiro 2018

Extensões do Chrome exploradas em uma campanha massiva de PUA

Escrito por Prashil Moon
Prashil Moon
Cíber segurança
3
ações
1

Extensões de navegador, também conhecidas como complementos ou plug-ins, são programas que ampliam a funcionalidade de um navegador da web, tornando-o mais conveniente de usar e proporcionando uma melhor experiência de navegação.

As extensões do navegador são comumente usadas para

  • Melhore a aparência conforme sua conveniência
  • Adicionar à funcionalidade do navegador
  • Incorpore com outros serviços e recursos

Para aprimorar as extensões do navegador, o fornecedor do software do navegador e os desenvolvedores terceirizados usam diferentes tecnologias, como o plug-in de alteração do navegador chamado BHO (Browser Helper Object), APIs (Application Programming Interfaces), etc. Tecnologias da Web, como JavaScript, HTML e scripts visuais, também são amplamente utilizadas para desenvolver extensões de navegador que são inseridas diretamente nas páginas da Web após o carregamento.

É evidente que essas extensões amplamente utilizadas se tornaram os vetores de ataque de malware mais conhecidos, causando redirecionamento de páginas, infecção por spyware, publicidade maliciosa (malvertising) , mineração de criptomoedas, pop-ups, baixo desempenho do sistema, etc.

Abaixo estão alguns cenários de infecção por malware relacionados a extensões do navegador:

  • Sequestro de navegador – contaminação de extensões de navegador existentes e amplamente utilizadas
  • Instalação de extensões maliciosas com aplicativos agrupados
  • Instalação acidental por um usuário ao visitar sites maliciosos

Análise técnica da campanha massiva de PUA (Aplicativo Potencialmente Indesejado)

Dada a sua popularidade, as extensões do navegador Chrome estão sendo cada vez mais alvos de invasores. Uma campanha de PUA foi observada na qual código limpo de extensões legítimas do Chrome era copiado na extensão maliciosa, juntamente com o conteúdo malicioso.

Após uma análise detalhada dessas extensões maliciosas do Chrome, Seqrite Sistema de telemetria identificado ao redor 1.2 milhões de extensões do Chrome sequestradas foram detectados e limpos por SeqriteProteção em tempo real nos últimos dois meses.

Outras leituras

Geralmente, as extensões do Chrome contêm arquivos de componentes e um núcleo de extensão escrito em HTML e JavaScript, contribuindo para um propósito comum. Esses arquivos de componentes especificam as informações fundamentais das extensões, como nome de exibição, versão, informações de atualização e sua funcionalidade real.

Todos esses arquivos de componentes estão presentes em uma única pasta de uma extensão que inclui o arquivo manifest.json e um ou mais scripts ou arquivos HTML para plano de fundo, conteúdo e pop-up. Esses arquivos se comunicam entre si por meio de chamadas de função diretas.

Normalmente, as extensões do Chrome buscam uma atualização a partir dos detalhes de atualização especificados no arquivo de extensão após um determinado intervalo de tempo. Os invasores se aproveitam desse fenômeno para realizar suas más intenções.

No caso da campanha PUA observada por Seqrite Em laboratórios, descobriu-se que muitas das extensões do Chrome que realizavam atividades maliciosas eram semelhantes a extensões conhecidas e amplamente utilizadas do Chrome. Até mesmo a hierarquia de pastas das extensões, seus arquivos componentes e funcionamento básico eram semelhantes aos das extensões legítimas. Como existem diversas extensões do Chrome para várias funcionalidades, desenvolvidas tanto pelo fornecedor do navegador quanto por desenvolvedores terceirizados, é uma tarefa complexa determinar se as extensões são seguras ou maliciosas. No entanto, identificar as maliciosas não é impossível.

 Uma visão próxima das extensões sequestradas

A Figura 1 mostra a comparação entre o script da extensão original e o script modificado/sequestrado . Como pode ser visto abaixo, a extensão sequestrada contém exatamente o mesmo código de script que a extensão original do Chrome. No entanto, um bloco de código com a funcionalidade real foi modificado com o código malicioso para executar a atividade maliciosa pretendida.
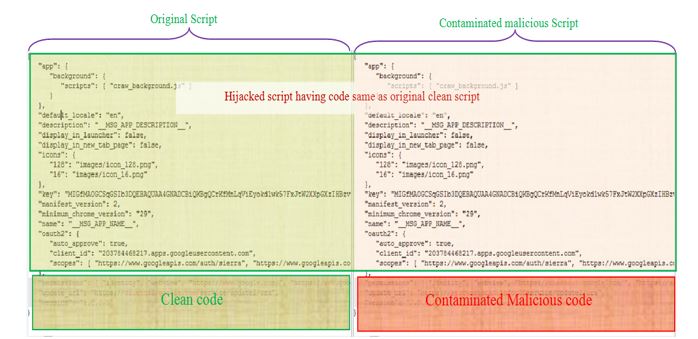
Figura 1: Arquivo de extensão limpo vs. sequestrado

 Em alguns dos casos observados, constatou-se que extensões já instaladas foram sequestradas do sistema do usuário por meio da modificação do código de seus arquivos de conteúdo. Já em outros casos, o código malicioso foi injetado diretamente nos locais de instalação da extensão.

Como visto na figura 1 acima, um bloco de código de script do arquivo de script existente foi modificado com o conteúdo malicioso responsável pela atividade maliciosa. Como o nome e a estrutura de pastas da extensão não mudam após a infecção, ela não emite nenhum sinal de atividade maliciosa. Muitas das extensões padrão e populares do Chrome foram sequestradas usando essa técnica para enganar os usuários.

Essas extensões foram modificadas com um código para visitar sites maliciosos, resultando em algumas das atividades maliciosas listadas abaixo:

  • Exibindo anúncios e pop-ups maliciosos
  • Redirecionando páginas para sites de phishing
  • Executar mineração de moedas
  • Configurando páginas iniciais maliciosas
  • Injetando backdoors

Como Seqrite Segurança de endpoint protege os usuários contra sequestro de extensões do Chrome

Seqrite A Labs lançou uma solução para limpar extensões maliciosas do navegador Chrome. Essa detecção procura conteúdo malicioso em arquivos de extensão contaminados e limpa o diretório da pasta da extensão em questão.
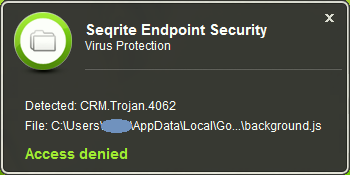
Figura 2: Seqrite Mensagem de proteção contra vírus do Endpoint Security

Seqrite'S A proteção em tempo real detecta e limpa extensões maliciosas do Chrome com as assinaturas de detecção listadas abaixo:

  • Trojan.4215
  • Trojan.4062
  • Trojan.4214
  • CoinHive.4557

Medidas de segurança a seguir:

  • Adicione extensões de navegador somente de fontes legítimas.
  • Evite sites que exibem muitos anúncios ou anúncios desnecessários.
  • Instale software somente de fontes genuínas e confiáveis.
  • Não clique em links nem baixe anexos recebidos em e-mails desconhecidos, indesejados ou inesperados.
  • Verifique a autenticidade e a genuinidade das extensões a serem instaladas.
  • Verifique as avaliações e classificações dos usuários antes de adicionar qualquer extensão ao seu navegador.
  • Evite baixar e instalar versões corrigidas e crackeadas de qualquer software.
  • Crie o hábito de ler os contratos de licença do usuário final e os componentes adicionais instalados por qualquer software.
  • Use um confiável software antivírus que coloca camadas de defesa entre seu computador e ameaças de malware.
  • Mantenha seus navegadores, sistema operacional e outros softwares, como Adobe, Java, antivírus, etc., atualizados.

Especialista em Matéria

Dipali Zure | Seqrite Laboratórios de Segurança de Endpoint
 Postagem anteriorSeqrite É compatível com a atualização da Microsoft de 3 de janeiro para o Meltdow...
Próximo Post  Importância da autenticação do usuário na segurança da rede
Prashil Moon

Sobre Prashil Moon

Prashil é Pesquisador Sênior de Segurança no Quick Heal Security Labs. Ele acompanha com entusiasmo as tendências atuais de malware, realiza análises sobre malware...

Artigos de Prashil Moon »

Artigos relacionados

  • Porque Threat IntelA inteligência é o elo perdido na sua estratégia de cibersegurança.

    25 de julho de 2025
  • Atraídos e comprometidos: desmascarando o perigo digital das armadilhas de mel

    17 de Junho de 2025
  • Operação Sindoor – Anatomia de um Cerco Digital

    23 de maio de 2025
Autores em destaque
  • Seqrite
    Seqrite

    Seqrite é uma empresa líder no fornecimento de soluções de cibersegurança para empresas. Com foco em...

    Leia mais artigos por Seqrite
  • Bineesh P
    Bineesh P

    Sou um entusiasta apaixonado por cibersegurança e um escritor dedicado. Com um talento especial...

    Leia mais artigos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Sou um ávido escritor que gosta de criar conteúdo sobre tecnologias emergentes e...

    Leia mais artigos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar é o diretor administrativo adjunto da Quick Heal Technologies...

    Leia mais artigos de Sanjay Katkar
Temas
apto (25) Ataque cibernético (36) ataques cibernéticos (58) ciberataque (16) ataques cibernéticos (15) Cíber segurança (345) cíber segurança (34) Ameaça cibernética (33) ameaças cibernéticas (51) violação de dados (56) violação de dados (29) Perda de Dados (28) prevenção de perda de dados (34) data privacy (17) protecção de dados (35) segurança dos dados (19) DLP (50) DPDP (14) DPDPA (17) Criptografia (16) segurança de ponto final (113) Segurança empresarial (20) Explorar (13) GDPR (14) malwares (76) análise de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITER ATT & CK (14) Segurança de rede (26) Phishing (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) proteção contra ransomware (17) Seqrite (41) Seqrite Criptografia (27) Seqrite EPS (33) Seqrite Serviços (16) detecção de ameaças (15) Threat Intelligência (26) UTM (34) Vulnerabilidade (16) zero confiança (13)
Seqrite Laboratório

Fornecedor líder de soluções de segurança de TI empresarial, simplificando a segurança de endpoints, dados e redes com as melhores soluções de prevenção, detecção e resposta a ameaças do mundo todo.

Leia mais sobre Seqrite

Siga-nos:

Subscreva a Nossa Newsletter

Mantenha-se informado sobre as últimas tendências e insights sobre segurança cibernética.

Carregando
Produtos & Serviços
  • Na nuvem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • No local
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresas
  • SOHO Total Edition
  • Serviços
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cibersegurança e Data Privacy Conhecimento
Recursos
  • Blogues
  • Whitepapers
  • Folhas de dados
  • Relatórios de ameaças
  • Manuais
  • Ponto de vista
  • Compreensão Data Privacy
  • Diálogos DPDP
  • Política e conformidade
  • EULA
  • GoDeep.AI
  • SIA
  • Hora da Privacidade
Contato
  • Sedes Registradas
  • Vamos falar sobre segurança cibernética
Suporte
  • Suporte Técnico
  • download de software
  • Atualizador offline
  • As atualizações de firmware
  • Upgrades
  • Documentação do produto
Sobre
  • Sobre Seqrite
  • Liderança
  • Prêmios e Reconhecimentos
  • Todas as notícias atualizadas
Sócio
  • Programa de Parceiros
  • Localizar parceiro
  • Torne-se um parceiro
  • Seqrite Certificação

© 2026 Quick Heal Technologies Ltd.

Mapa do site Políticas de Privacidade Noticias legais Políticas de Cookies Termos de uso


