
Cerber é uma variante de ransomware identificada pela primeira vez no início de 2016. É um tipo de malware que criptografa os arquivos da vítima e exige um resgate pela chave de descriptografia necessária para desbloqueá-los. O Cerber, como muitas outras variantes de ransomware, normalmente tem como alvo indivíduos e organizações, criptografando seus arquivos e exigindo um resgate (geralmente em criptomoedas como Bitcoin) pela chave de descriptografia.
Análise técnica:
O payload principal do ransomware Cerber é uma amostra compactada personalizada, portanto, o código é inicialmente ilegível. Após descompactar a amostra, encontramos o payload real 376165CCD556CD74658AFEA9F6F428F9. Conforme mostrado na Figura 1.
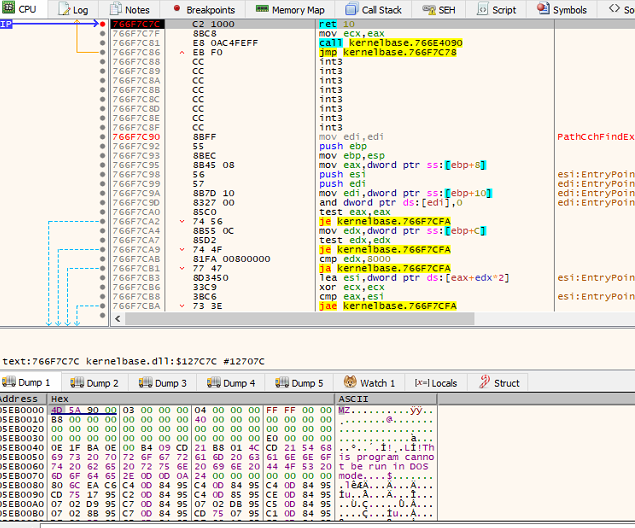
Fig.1: Descompactando o Cerber
Quando o payload é executado, ele verifica a presença de um mutex específico. Se algum mutex for encontrado, o malware interromperá sua execução. Esse mecanismo de validação, que envolve strings de mutex, está integrado ao código do ransomware para impedir que ele reinfecte a mesma máquina.

Fig.2: Criando Mutex
Além disso, descriptografe os dados usando o CryptoAPI, que contém as seguintes informações:
- Extensões de arquivos e pastas na lista de bloqueio
- País excluído com base no ID do idioma
- Extensões direcionadas
- Chave pública RSA criptografada em Base64 e nota de resgate em formato HTML
- Nota de resgate em formato TXT
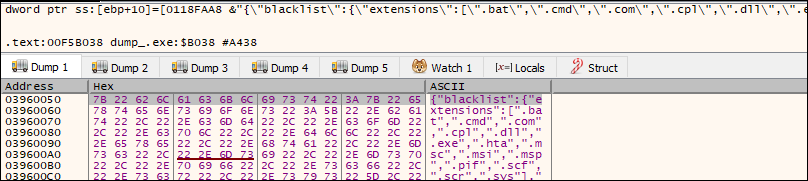
Fig.3: Dados descriptografados
O ransomware decidiu excluir vários países do ataque ( Armênia, Azerbaijão, Bielorrússia, Geórgia, Quirguistão, Cazaquistão, Moldávia, Rússia, Turcomenistão, Tadjiquistão, Ucrânia e Uzbequistão).
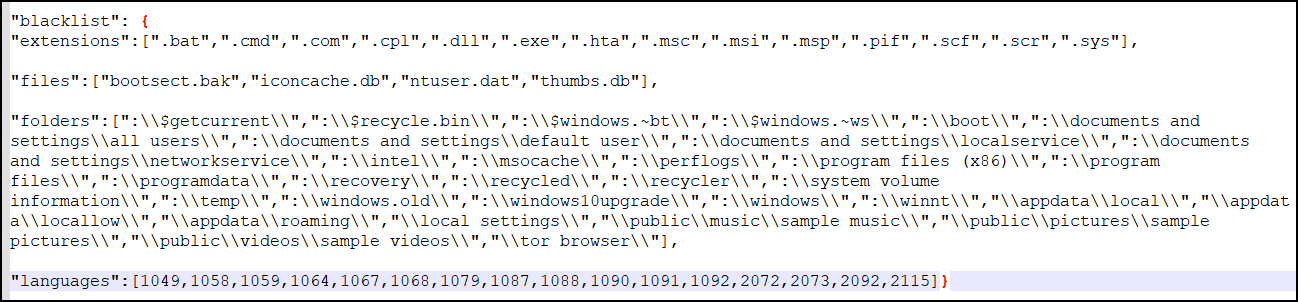
Fig.4: Extensões, pastas e códigos de país excluídos
Em seguida, ele percorre os dados descriptografados e usa seu valor para outros processos de criptografia.
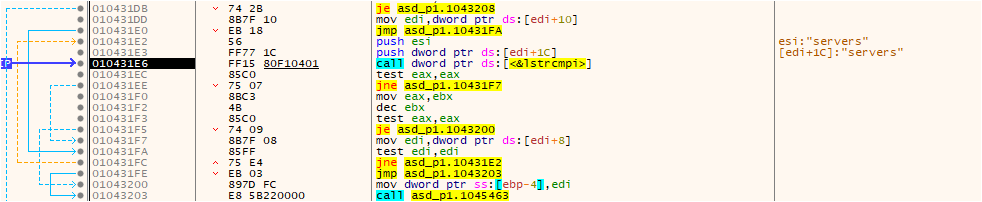
Fig.5: Percorrendo os dados
Técnica de Evasão:
O Cerber demonstra capacidades avançadas ao identificar e configurar regras de firewall do Windows para obstruir o tráfego de saída dos binários executáveis de firewalls, antivírus e antispywares instalados. Essa tática visa impedir a comunicação e a funcionalidade dessas ferramentas de segurança, aumentando potencialmente a capacidade do ransomware de persistir no sistema comprometido e evitar a detecção. Essa manobra sofisticada ressalta a natureza evolutiva do Cerber, representando um desafio significativo para as medidas de segurança cibernética que buscam neutralizar seu impacto.
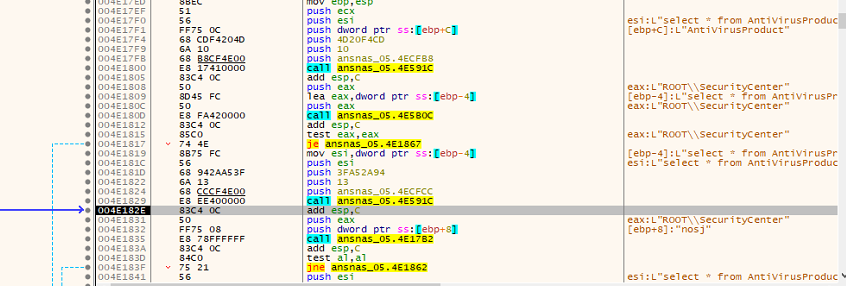
Fig.6: Desabilitando serviços AV
Conexão C2:
O ransomware Cerber estabelece conexões com a porta 6893 em IPs especificados pelo CIDR na configuração. O início do pacote de comunicação envolve um hash prefixado com o GUID da máquina (MD5_KEY). O pacote conclui com parâmetros como PARTNER_ID, detalhes do sistema operacional, IS_X64 (indicando se o sistema é de 64 bits), IS_ADMIN (refletindo privilégios administrativos), COUNT_FILES (a contagem de arquivos no sistema), STOP_REASON (motivo da interrupção) e STATUS (informações de status). Este protocolo de comunicação serve como um método para troca de dados com os IPs especificados, ilustrando a abordagem sofisticada do ransomware para interação e controle dentro do sistema comprometido.
O pacote de comunicação começa com um hash que consiste no GUID da máquina: {MD5_KEY} e termina com {PARTNER_ID}{OS}{IS_X64}{IS_ADMIN}{COUNT_FILES}{STOP_REASON}{STATUS}.
Com IP variando de ip”:[“93.107.12.0/27″,”95.1.200.0/27″,”87.98.176.0/22”]
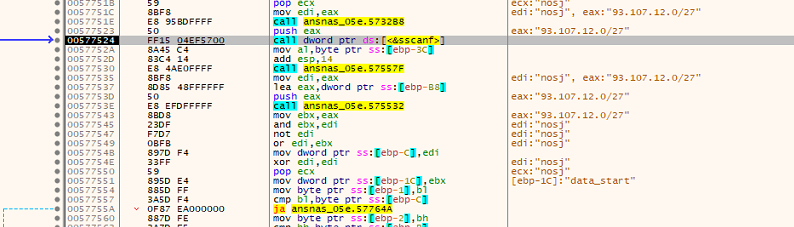
Fig.7: Conexão C2
Criptografia:
Ele descarta dois arquivos contendo a chave RSA, que é usada posteriormente no processo de criptografia.
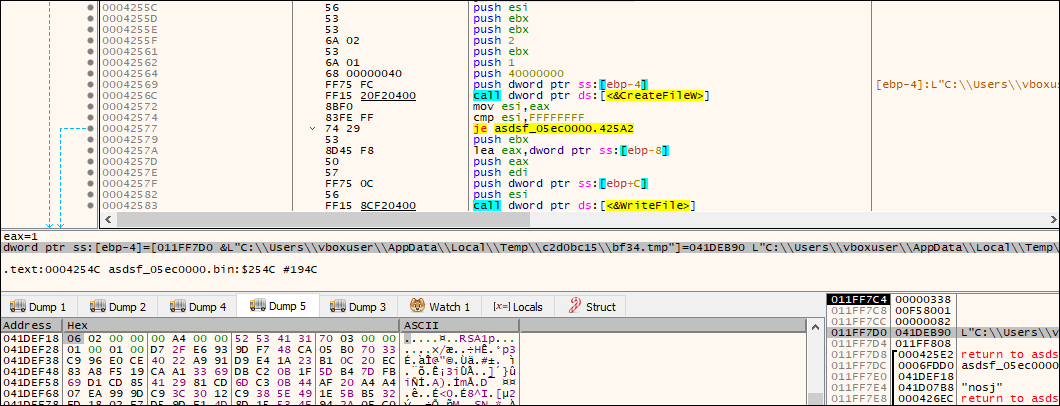
Fig.8: Adicionando parte da chave no arquivo tmp
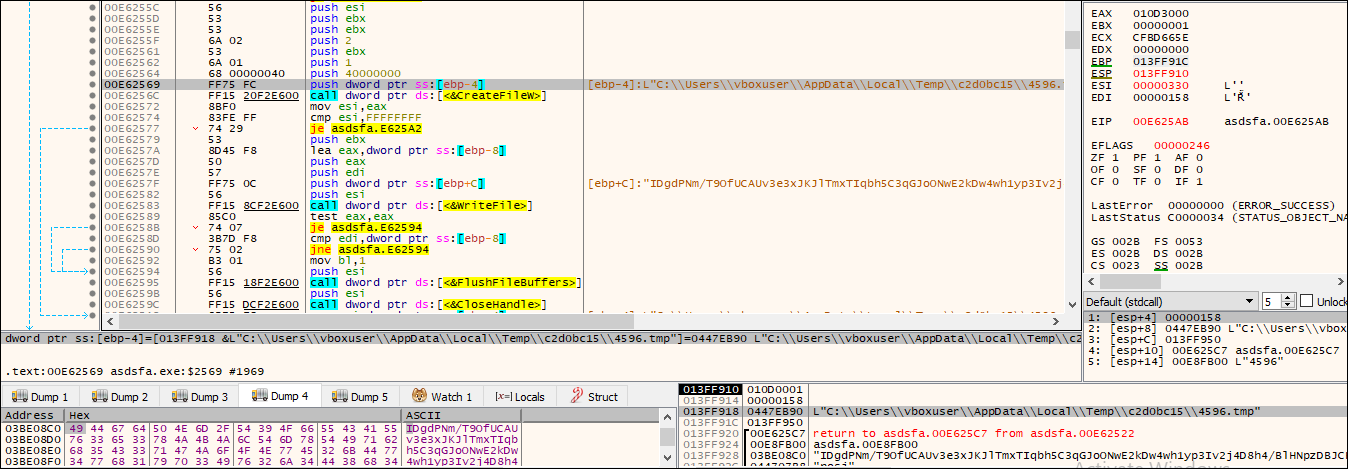
Fig.9: Adicionando parte da chave no arquivo tmp
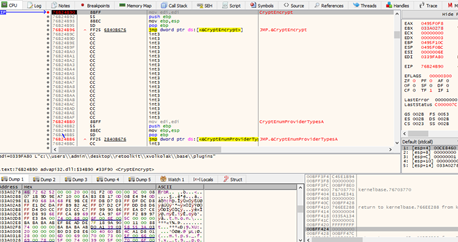
Fig.10: Uso da API Crypto
Ele implementa algoritmos RSA e RC4 em sua rotina de criptografia e usa CryptoAPI – uma função separada que lê e ignora os primeiros 1800 bytes e criptografa o restante do conteúdo e grava de volta no arquivo – conforme mencionado na Fig. 12.
Após o processo de criptografia, o ransomware adiciona a extensão “.a769” e renomeia o arquivo com uma string gerada aleatoriamente com o padrão [0-9a-zA-Z_-]{10}. A figura abaixo ilustra os arquivos que passaram por essa criptografia e as alterações nos nomes e extensões dos arquivos.
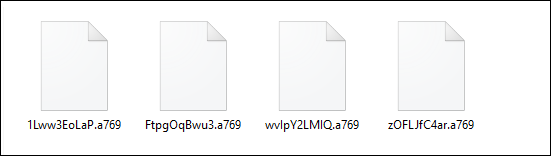
Fig.11: Arquivos criptografados
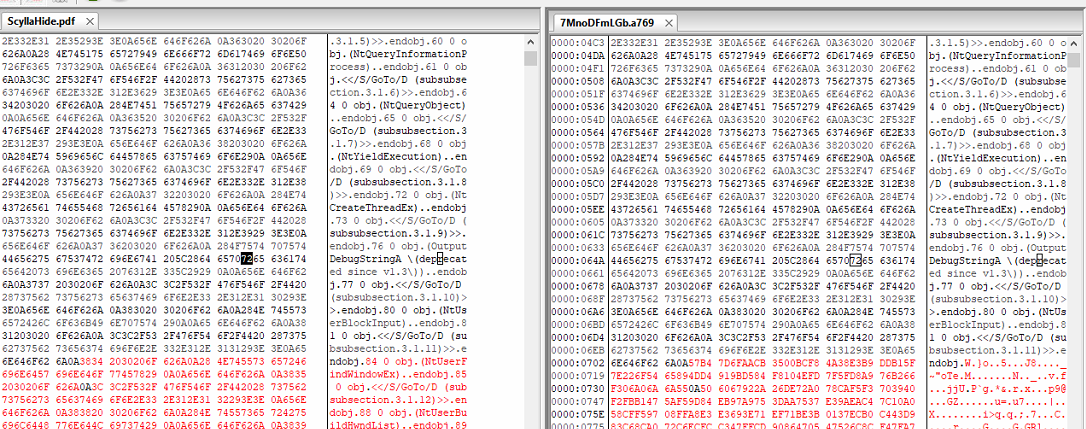
Fig.12: Ignorando 1800 bytes do cabeçalho
Notas de resgate:
Ele coloca as notas de resgate nas pastas com os arquivos criptografados, com o nome “__R_E_A_D__T_H_I_S__.html” e o formato TXT. Nessa nota de resgate, os agentes da ameaça (TAs) instruem as vítimas a contatá-los por meio do site TOR. Além disso, os TAs emitem um aviso de que, se as vítimas não entrarem em contato dentro de 30 dias após o ataque de ransomware, divulgarão os dados confidenciais das vítimas em veículos de notícias e sites públicos.
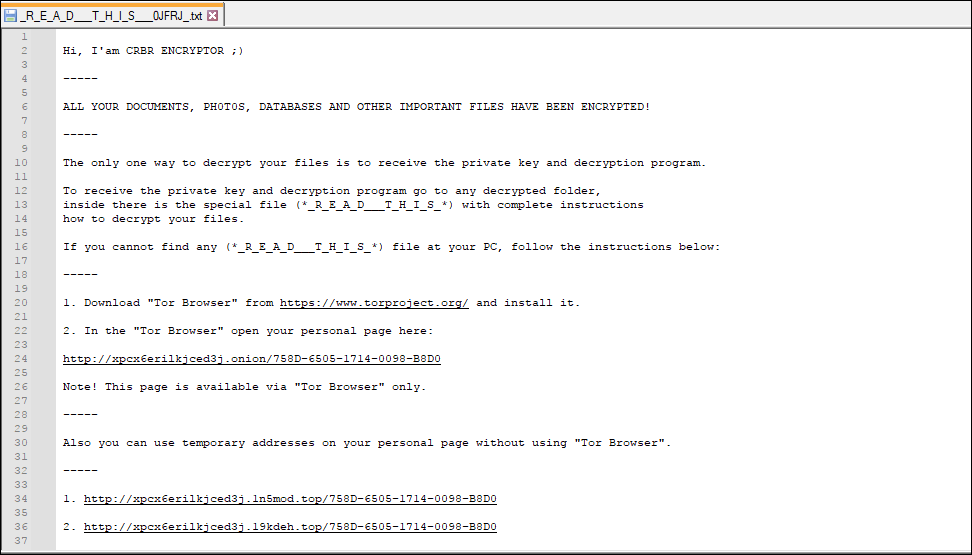
Fig.13: Nota de resgate descartada em formato TXT
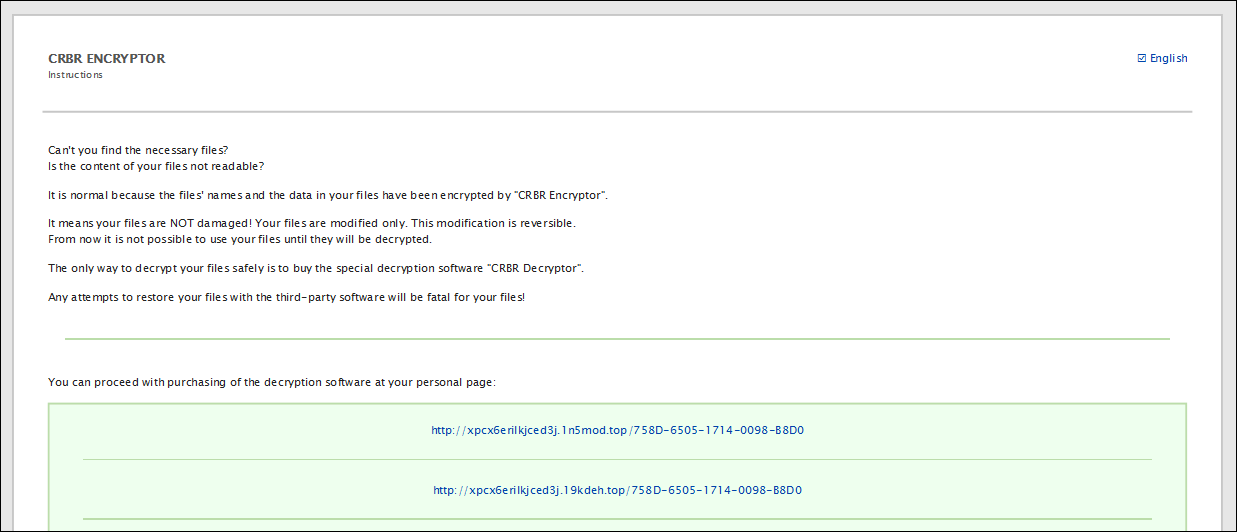
Fig.14: Nota de resgate descartada em arquivo HTML
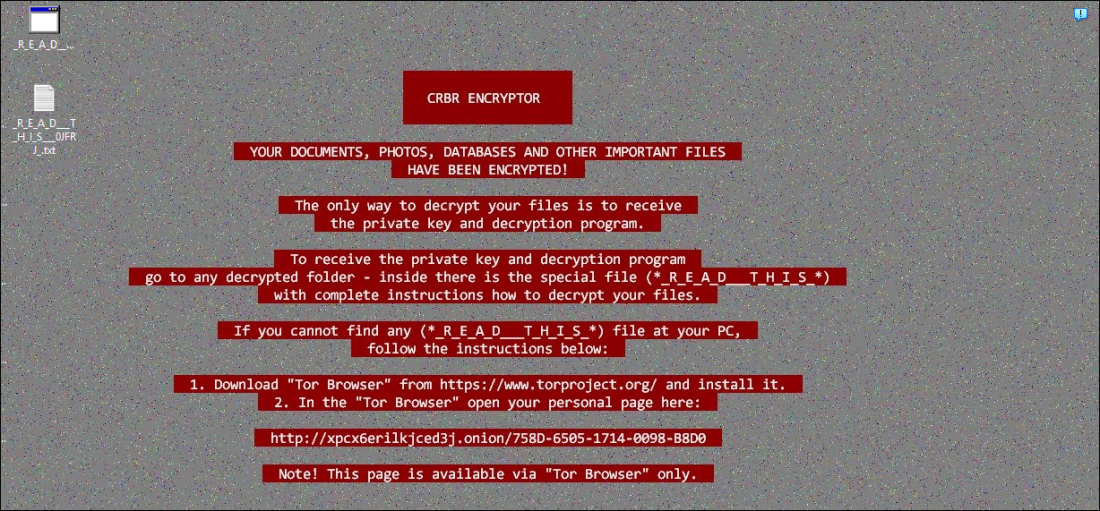
Fig.15: Papel de parede da área de trabalho alterado
Pós-criptografia:
Após a infecção, o ransomware utiliza a função ShellExecuteA() da API com argumentos específicos para eliminar seu próprio arquivo do sistema comprometido. Por meio dessa ação, o malware orquestra a remoção de seu executável, deixando para trás apenas os arquivos criptografados e a nota de resgate que os acompanha. Esse mecanismo deliberado de autoexclusão indica uma tentativa do ransomware de ocultar sua presença, complicando a análise pós-infecção e os esforços de remoção, ao mesmo tempo em que garante a persistência dos arquivos criptografados e o pedido de resgate associado.
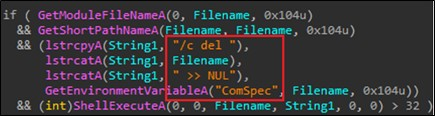
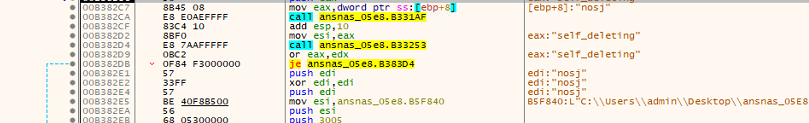
Fig.16: Autoexclusão usando a função ShellExecuteA
Precauções contra o Cerber Ransomware
O Cerber Ransomware é um tipo de malware que criptografa os arquivos da vítima e exige um resgate pela chave de descriptografia. Para proteger você e seus sistemas de computador do Cerber Ransomware, ou ransomware em geral, é essencial tomar diversas precauções. Aqui estão algumas medidas que você pode tomar para minimizar seus riscos:
Faça backup regularmente de seus dados:
Faça backup dos seus dados importantes regularmente em um dispositivo externo ou serviço de nuvem. Dessa forma, se seus arquivos estiverem criptografados, você não precisará pagar resgate para recuperá-los.
Mantenha seu software atualizado:
Certifique-se de que seu sistema operacional e todos os softwares, incluindo seu antivírus, estejam atualizados. Ransomwares costumam se aproveitar de vulnerabilidades conhecidas em softwares desatualizados.
Use senhas fortes e exclusivas:
Use senhas fortes e complexas para todas as suas contas e dispositivos. Considere usar um gerenciador de senhas confiável para gerar e armazenar senhas fortes.
Ativar autenticação de dois fatores (2FA):
Habilite a autenticação de dois fatores sempre que possível para suas contas online. Isso fornece uma camada extra de segurança, dificultando o acesso de invasores às suas contas.
Tenha cuidado com e-mail:
Desconfie de anexos e links de e-mail, especialmente de fontes desconhecidas ou inesperadas. Ransomware pode ser distribuído por meio de e-mails de phishing.
Instale um programa antivírus confiável:
Instale e atualize regularmente um software antivírus ou antimalware confiável. Certifique-se de que ele inclua recursos de verificação em tempo real e proteção contra ransomware.
Use um Firewall:
Um bom firewall pode ajudar a bloquear ameaças externas e reduzir a probabilidade de infecção por malware.
Atualizar e corrigir regularmente:
Mantenha seu sistema e software atualizados. Muitos ataques de ransomware exploram vulnerabilidades em softwares desatualizados, portanto, corrigir essas vulnerabilidades é essencial.
Segurança de rede:
Implemente medidas de segurança de rede, como sistemas de detecção de intrusão, e audite regularmente o tráfego de rede em busca de atividades incomuns.
Monitore atividades suspeitas:
Fique atento a qualquer atividade incomum ou suspeita no seu computador ou rede, pois a detecção precoce pode ajudar a impedir a propagação de uma infecção.
Teste backups regularmente:
Teste seus backups periodicamente para garantir que eles possam ser restaurados com sucesso.
SEQRITE Protecção:
Resgate.Cerber.S443347
Resgate.Cerber.S126609
Resgate.Cerber.S22591
Resgate.Cerber.S1538045
Conclusão:
O ransomware Cerber, identificado pela primeira vez em 2016, representa uma ameaça altamente sofisticada com técnicas avançadas de evasão. Ele pode configurar regras de firewall do Windows, excluir países específicos de ataques e empregar persistência em sistemas comprometidos. Ele combina algoritmos RSA e RC4 no processo de criptografia e utiliza o mecanismo de autoexclusão pós-infecção.
MITRE ATT&CK TTPs:
| Interpretador de Comandos e Scripts | T1059 |
| Inibir Recuperação do Sistema | T1490 |
| Descoberta de arquivos e diretórios | T1083 |
| Descoberta de informações do sistema | T1082 |
| Dados criptografados para impacto | T1486 |
| Parada de serviço | T1489 |
COI:
FE1BC60A95B2C2D77CD5D232296A7FA4
376165CCD556CD74658AFEA9F6F428F9
autores:
Soumen Birmânia
Vaibhav Krushna Billade