

Introdução
O cenário de ransomware está evoluindo rapidamente, com invasores constantemente aprimorando suas técnicas para burlar as defesas de segurança. Uma tendência alarmante é a instrumentalização de ferramentas confiáveis como o BitLocker da Microsoft. Originalmente projetado para proteger dados confidenciais por meio de criptografia, o BitLocker agora está sendo explorado por cibercriminosos para extorquir vítimas, transformando um ativo de segurança em uma ameaça significativa.
Neste blog, vamos analisar como o BitLocker é usado indevidamente em esquemas de ransomware , o que torna essa tática tão perigosa e como defender seus sistemas de forma eficaz.
O quê is BitLocker e why aOs cibercriminosos estão abusando disso?
O BitLocker é um recurso de criptografia incorporado aos sistemas operacionais Windows, criado para proteger dados codificando-os em um formato inacessível, a menos que uma chave de recuperação seja fornecida. Essa funcionalidade foi projetada para proteger informações contra acesso não autorizado, especialmente em cenários como roubo de dispositivos.
Infelizmente, os invasores descobriram como usar indevidamente essa ferramenta, que de outra forma seria benéfica, de forma indevida. Ao obter acesso administrativo, eles utilizam o BitLocker para bloquear o acesso dos usuários aos seus próprios sistemas ou arquivos críticos, exigindo um resgate em troca da chave de recuperação. Essa estratégia utiliza tecnologia confiável como arma, tornando a detecção e a prevenção especialmente desafiadoras.
Como o BitLocker is used em Ransomware:
- Infiltrando a rede: Os cibercriminosos costumam invadir redes por meio de vetores de ataque comuns, como golpes de phishing, credenciais fracas ou exploração de vulnerabilidades não corrigidas. Uma vez dentro, eles elevam seus direitos de acesso para garantir controle administrativo total.
- Explorando a criptografia do BitLocker: Munidos de acesso administrativo, os invasores ativam o BitLocker para criptografar arquivos essenciais, diretórios ou até mesmo unidades inteiras. Essa ação bloqueia completamente o acesso de usuários legítimos aos seus dados.
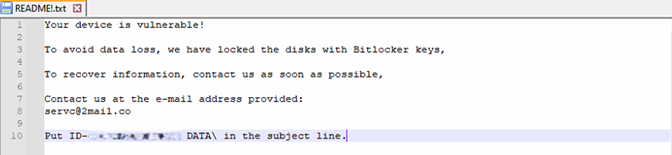
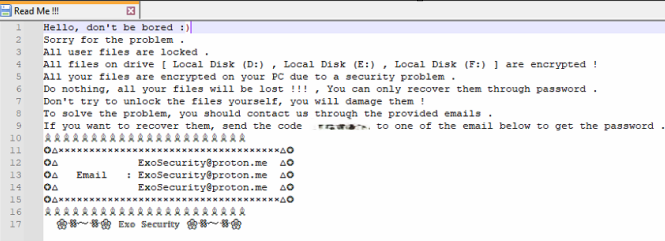
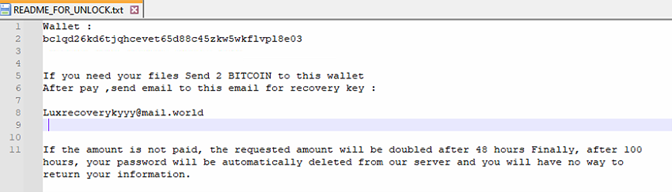
- Vítimas de extorsão: Os invasores então exigem um resgate, prometendo a chave de recuperação em troca. Dada a criptografia robusta do BitLocker, as vítimas frequentemente se deparam com uma escolha difícil: pagar o resgate ou correr o risco de perder seus dados permanentemente. Abaixo estão alguns exemplos de notas de resgate deixadas por invasores em sistemas e unidades afetados.
Nota de resgate: Um arquivo de texto é criado nos diretórios afetados, contendo instruções para o pagamento do resgate e informações de contato.
Por que esse ataque A estratégia funciona tão bem?
- Exploração de ferramentas legítimas: Ao utilizar um recurso integrado como o BitLocker, os invasores evitam usar software malicioso personalizado que pode ser sinalizado por ferramentas antivírus convencionais.
- Criptografia virtualmente inquebrável: A força da criptografia do BitLocker, projetada para proteger dados de acesso não autorizado, ironicamente o torna uma ferramenta ideal para extorsão quando usada maliciosamente.
- Risco de detecção reduzido: O ransomware tradicional geralmente depende de executáveis personalizados, que são mais fáceis de detectar. O uso de ferramentas nativas minimiza a "pegada" digital do ataque, reduzindo a probabilidade de ser detectado precocemente.
Como proteger seus sistemas: Seqrite
Seqritesoluções de segurança avançadas da são projetados para frustrar uma variedade de técnicas de ransomware, incluindo aquelas que utilizam ferramentas legítimas. Veja como você pode proteger seus sistemas proativamente:
- Restringir privilégios administrativos: Limite os direitos de administrador apenas àqueles que realmente precisam deles. Ao minimizar o acesso, mesmo que invasores invadam seu sistema, eles enfrentarão dificuldades para implementar táticas de ransomware que exigem permissões de administrador.
- Adote a autenticação multifator (MFA): Fortaleça as contas de usuários com uma camada adicional de verificação para impedir acesso não autorizado, mesmo que as senhas sejam comprometidas.
- Mantenha-se Atualizado: Atualize regularmente seus sistemas operacionais e softwares, incluindo soluções de segurança como Seqrite Endpoint ProtectionManter seus sistemas atualizados e corrigidos reduz a exposição a vulnerabilidades conhecidas.
- Manter backups offline: Faça backups regulares de dados essenciais em dispositivos de armazenamento offline. Isso garante uma opção de backup caso ocorram ataques de criptografia, eliminando a necessidade de pagar um resgate.
- Alavancagem Seqrite: Com módulos especializados como Proteção contra Ransomware e Proteções Multicamadas Seqrite Endpoint Protection Pode detectar atividades de criptografia anormais, interrompendo o ransomware em seu avanço.
Conclusão
O uso indevido do BitLocker é um lembrete claro de como os criminosos cibernéticos adaptam ferramentas legítimas para fins maliciosos, ultrapassando os limites das estratégias tradicionais de ransomware.
Ao integrar uma solução de segurança forte, praticar uma boa higiene cibernética e adotar uma estratégia de defesa em camadas, indivíduos e organizações podem minimizar o risco de serem vítimas de tais ataques.
autores
Umar Khan A
Niraj Lazarus Makasare
Dixit Ashokbhai Panchal
Sumit Patil
Matin Tadvi


