
Introdução
Os ataques de ransomware continuam a evoluir a um ritmo alarmante, afetando organizações de todos os portes e setores. Os cibercriminosos já não se limitam a táticas simples de criptografia; as campanhas modernas de ransomware envolvem roubo de dados, extorsão, movimentação lateral e interrupção de operações críticas. Um único ataque bem-sucedido pode resultar em perdas financeiras, paralisação das operações, sanções regulatórias e danos à reputação a longo prazo.
Embora os controles de segurança preventivos continuem sendo essenciais, as organizações também devem se preparar para a possibilidade de que invasores consigam violar suas defesas. É aqui que uma resposta eficaz a incidentes se torna crucial. Ter as técnicas certas de resposta a incidentes para ataques de ransomware pode reduzir significativamente o impacto de um ataque, acelerar a recuperação e ajudar as organizações a restaurar as operações sem interrupções desnecessárias.
Este blog explora técnicas de resposta essenciais, fluxos de trabalho práticos, tecnologias e estratégias que as organizações podem adotar para minimizar os danos durante incidentes de ransomware.
O que é um ataque de ransomware?
Um ataque de ransomware é um tipo de ataque cibernético no qual agentes maliciosos criptografam os arquivos, sistemas ou dados críticos de uma organização e exigem pagamento em troca da restauração do acesso. Grupos de ransomware modernos frequentemente combinam criptografia com exfiltração de dados, ameaçando vazar informações confidenciais caso as vítimas se recusem a pagar.
Os ataques de ransomware normalmente começam por meio de pontos de entrada comuns, como e-mails de phishing, credenciais comprometidas, vulnerabilidades de software, downloads maliciosos ou serviços de acesso remoto expostos.
O processo de ataque geralmente segue uma sequência:
Os atacantes obtêm acesso inicial a uma rede e estabelecem persistência. Em seguida, movem-se lateralmente entre os sistemas, identificam ativos de alto valor, desativam ferramentas de segurança, exfiltram informações confidenciais e, por fim, criptografam arquivos e sistemas antes de exigir pagamento.
Sem uma estratégia de resposta estruturada, as organizações podem ter dificuldades para conter o ataque e evitar maiores danos.
Por que a resposta rápida a incidentes é importante
A velocidade é um dos fatores mais críticos na resposta a ataques de ransomware . Os ransomwares modernos podem se espalhar rapidamente pelas redes, afetando múltiplos endpoints, servidores, ambientes de nuvem e dispositivos conectados em questão de horas.
A demora na resposta pode acarretar diversos riscos:
- O tempo de inatividade operacional pode aumentar significativamente, impactando a produtividade e a continuidade dos negócios.
- Informações sensíveis podem ser extraídas e divulgadas publicamente.
- Os custos de recuperação podem aumentar devido aos requisitos de restauração do sistema e às implicações legais.
- A confiança do cliente e a reputação da marca podem ser afetadas.
Uma resposta rápida e bem coordenada reduz a superfície de ataque e limita o alcance dos invasores no ambiente. Técnicas eficazes de resposta a incidentes em ataques de ransomware focam na identificação precoce de ameaças e na ação decisiva antes que os danos se agravem.
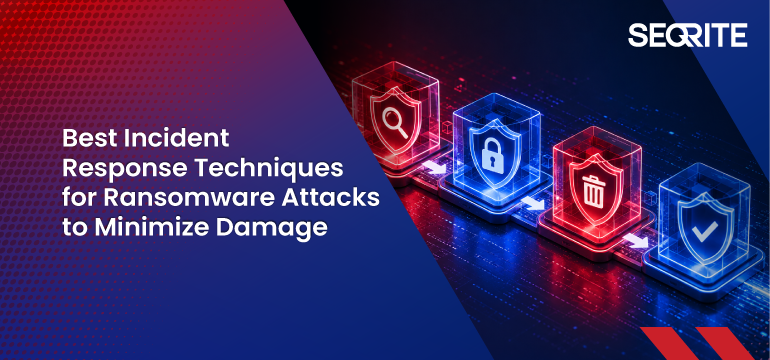
Técnicas-chave de resposta a incidentes
- Detecção
A detecção precoce é fundamental para uma resposta eficaz a ataques de ransomware. As organizações devem monitorar continuamente endpoints, servidores, redes e atividades dos usuários para identificar comportamentos suspeitos.
Os indicadores de detecção geralmente incluem:
- Modificações incomuns de arquivos
- Atividade de criptografia inesperada
- comportamento anormal do usuário
- Tentativas de escalonamento de privilégios
- Tentativas de acesso não autorizadas
- Comunicações de rede suspeitas
As equipes de segurança devem implementar monitoramento em tempo real e análises comportamentais para detectar ameaças antes que a execução de ransomware atinja sistemas críticos.
- Contenção
Assim que a atividade de ransomware é detectada, o controle imediato torna-se essencial para impedir sua propagação.
As medidas de contenção incluem:
- Desconectar dispositivos infectados da rede
- Desativação de contas de usuário comprometidas
- Bloqueio de endereços IP maliciosos
- Restringir o movimento lateral
- Segmentação dos sistemas afetados
O isolamento rápido impede que os invasores acessem sistemas adicionais e minimiza o impacto nos negócios.
- Erradicação
A erradicação concentra-se na remoção de artefatos maliciosos e na eliminação de mecanismos de persistência do atacante.
As atividades podem incluir:
- Removendo componentes de malware
- Excluindo arquivos maliciosos
- Corrigindo vulnerabilidades exploradas
- Revogação de credenciais comprometidas
- Aplicação de patches de segurança
Garantir que os invasores não mantenham mais o acesso é fundamental antes que os sistemas sejam restaurados.
- Recuperacao
A recuperação envolve a restauração dos sistemas afetados e o retorno das operações comerciais à normalidade.
As atividades de recuperação incluem:
- Restaurando backups limpos
- Validação da integridade do sistema
- Testando aplicativos restaurados
- Monitoramento de atividades maliciosas recorrentes
As organizações devem evitar reconectar os sistemas até que uma validação completa confirme que o ambiente está limpo.
Fluxo de trabalho de resposta passo a passo
Um processo de resposta estruturado ajuda as equipes a reagirem de forma consistente em situações de alta pressão.
Etapa 1: Identificar o incidente
Determine se atividades incomuns indicam infecção por ransomware e avalie o alcance e a gravidade da situação.
Etapa 2: Acionar as equipes de resposta a incidentes
Notificar as equipes de segurança interna, a equipe de TI, a liderança, o pessoal jurídico e as partes interessadas relevantes.
Etapa 3: Isolar os sistemas afetados
Desconecte imediatamente os dispositivos e servidores infectados da rede.
Etapa 4: Coletar evidências
Reúna registros, instantâneos do sistema e informações forenses para investigação.
Etapa 5: Remova os elementos maliciosos
Elimine o malware, desabilite o acesso do invasor e corrija as vulnerabilidades.
Etapa 6: Restaurar sistemas
Recupere os sistemas usando backups verificados e realize testes de integridade.
Etapa 7: Retomar as operações
Restaure os serviços gradualmente e monitore qualquer atividade anormal.
Como minimizar os danos durante um ataque ativo
Durante um incidente de ransomware em andamento, as organizações devem se concentrar em limitar o impacto, mantendo a continuidade dos negócios.
- Desconecte imediatamente os dispositivos afetados das redes com fio e sem fio.
- Desative contas comprometidas para impedir acesso não autorizado.
- Evite reiniciar sistemas sem a orientação das equipes de segurança, pois dados forenses valiosos podem ser perdidos.
- Proteja os sistemas de backup e certifique-se de que o ransomware não se espalhou para os repositórios de backup.
- Comunique-se de forma clara com as partes interessadas e as equipes internas.
- Mantenha documentação detalhada de todas as ações de resposta.
As organizações também devem evitar iniciar negociações de resgate precipitadamente sem compreender as implicações legais, operacionais e de segurança.
Ferramentas e tecnologias
As tecnologias de segurança modernas desempenham um papel importante no suporte às técnicas de resposta a incidentes em ataques de ransomware.
- Endpoint Detection and Response (EDR)
As soluções EDR monitoram continuamente os endpoints em busca de atividades suspeitas e oferecem visibilidade sobre comportamentos maliciosos. Elas ajudam as equipes de segurança a isolar dispositivos comprometidos e a investigar ameaças.
- Gerenciamento de eventos e informações de segurança (SIEM)
As plataformas SIEM agregam registros de múltiplos sistemas e permitem monitoramento centralizado, detecção de ameaças e investigação de incidentes.
- Orquestração, Automação e Resposta de Segurança (SOAR)
As plataformas SOAR automatizam tarefas repetitivas de resposta a incidentes e otimizam os fluxos de trabalho para reduzir os tempos de resposta.
- Extended Detection and Response (XDR)
O XDR proporciona maior visibilidade ao correlacionar a telemetria de segurança em endpoints, redes, cargas de trabalho na nuvem, identidades e aplicativos.
Ao integrar essas tecnologias, as organizações podem acelerar a detecção e melhorar a eficiência da resposta.
Erros comuns a evitar
Muitas organizações, sem intenção, pioram situações de ransomware por meio de erros evitáveis.
Erros comuns incluem:
- Falha em isolar rapidamente os sistemas infectados
- Negligenciar os procedimentos de teste de backup
- Ignorar os sinais de alerta precoce
- Baseando-se exclusivamente em processos de investigação manual.
- Pagar resgate sem entender as consequências
- Comunicação deficiente entre as equipes de resposta
- Falta de documentação do incidente
Evitar esses erros pode melhorar significativamente os resultados da recuperação.
Elaboração de um Plano de Resposta a Incidentes
Um plano de resposta a incidentes fornece uma estrutura predefinida para o gerenciamento de eventos de ransomware.
Um bom plano deve definir:
- Papéis e responsabilidades
- Procedimentos de comunicação
- Processos de escalonamento
- Estratégias de contenção
- Procedimentos de recuperação
- Políticas de backup
- Informações de contato de terceiros
- Requisitos de relatórios regulamentares
As organizações devem realizar regularmente exercícios de simulação e cenários de ataque de ransomware para testar o nível de preparação e identificar lacunas.
O preparo garante que as equipes possam responder com eficácia sob pressão.
Revisão e melhoria pós-incidente
A recuperação não termina com a restauração dos sistemas. As organizações devem realizar análises detalhadas após o incidente para entender o que aconteceu e fortalecer suas defesas.
As atividades pós-incidente devem incluir:
- Analisando a cronologia dos ataques
- Identificando as causas principais
- Avaliando a eficácia da resposta
- Atualizando os controles de segurança
- Aprimoramento das capacidades de monitoramento
- Fortalecimento dos programas de conscientização dos funcionários
- Aprimorando a documentação de resposta
Cada incidente fornece informações valiosas que podem melhorar a resiliência futura.
Conclusão
Os ataques de ransomware tornaram-se cada vez mais sofisticados, tornando a preparação proativa e a resposta eficaz mais importantes do que nunca. Organizações que implementam técnicas robustas de resposta a incidentes de ransomware podem reduzir significativamente a interrupção operacional, o impacto financeiro e o tempo de recuperação.
Uma estratégia de resposta bem-sucedida combina detecção precoce, contenção rápida, erradicação eficaz, processos de recuperação confiáveis e melhoria contínua. Com o apoio de tecnologias de segurança avançadas e um plano de resposta a incidentes bem definido, as empresas podem minimizar os danos e fortalecer a resiliência contra ameaças futuras.
Como Seqrite Pode ajudar
Com a evolução contínua das ameaças de ransomware, as organizações precisam de recursos de segurança avançados e estratégias de recuperação robustas para reduzir as interrupções operacionais. Seqrite Ajuda as empresas a fortalecerem sua defesa contra ransomware e a se prepararem para a recuperação por meio de recursos de segurança integrados, incluindo detecção avançada de ameaças, EDR, XDR e monitoramento em tempo real. threat intelinteligência e mecanismos de resposta automatizados que permitem a identificação, contenção e remediação mais rápidas de ameaças. Combinado com Recuperação de Ransomware como Serviço (RaaS) Com recursos que permitem uma restauração mais rápida e a continuidade dos negócios, as organizações podem melhorar a resiliência, reduzir o tempo de inatividade e minimizar o impacto geral de incidentes de ransomware.