

Introdução
Em agosto de 2025 , surgiu um canal no Telegram chamado “Scattered LAPSUS$ Hunters” , associando-se a notórios grupos de cibercriminosos: Scattered Spider , ShinyHunters e LAPSUS$ . O grupo rapidamente começou a publicar dados roubados, pedidos de resgate e declarações provocativas, reacendendo o caos antes impulsionado pelo LAPSUS$. Seu nome sugere conexões com “The Com” , uma rede clandestina onde os agentes frequentemente compartilham ferramentas e identidades, dificultando a atribuição de responsabilidades. Como abordado em nossa publicação anterior sobre a violação de dados do Google-Salesforce , essas sobreposições são comuns entre grupos como UNC3944 (Scattered Spider), UNC5537 e UNC6040.
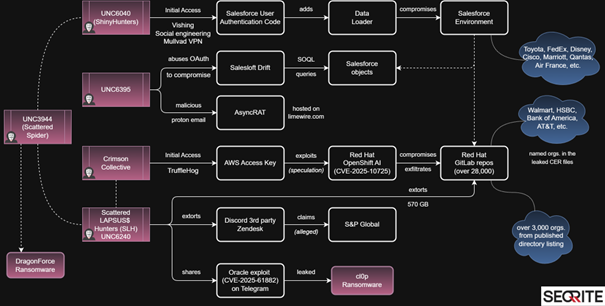
O grupo Scattered LAPSUS$ Shiny Hunters (SLSH) teria compartilhado o código de exploração da vulnerabilidade CVE-2025-61882, uma falha crítica de dia zero no Oracle E-Business Suite que permite a execução remota de código sem autenticação. A Oracle confirmou o problema e lançou uma correção emergencial depois que a Mandiant revelou que o grupo de ransomware Clop havia explorado a falha em agosto de 2025 para roubar dados e realizar campanhas de resgate. Em setembro, hackers ligados ao SLSH invadiram um provedor terceirizado do Discord, expondo dados limitados de usuários, incluindo detalhes de pagamento e IDs, e exigiram resgate para evitar vazamentos. As evidências sugerem acesso aos sistemas administrativos do Discord por meio de uma invasão no Zendesk. Pesquisadores acreditam que o ShinyHunters opera um modelo de Extorsão como Serviço (EaaS), em parceria com outros hackers para operações de resgate, uma ideia reforçada por outras violações. Em 11 de outubro, o SLSH anunciou planos para lançar publicamente sua plataforma EaaS.
Cenário de Ameaças
Publicações recentes ameaçam vazar dados relacionados à Salesforce caso os resgates não sejam pagos até 10 de outubro e sugerem novos ataques vinculados ao ecossistema da Salesloft. Investigações indicam que o grupo utiliza fortemente engenharia social baseada em vishing, convencendo funcionários a instalar aplicativos falsos do Salesforce Data Loader ou aprovar aplicativos maliciosos conectados para obter acesso. Esses incidentes ressaltam que a verdadeira fraqueza não está nas falhas de software, mas na manipulação humana, uma característica persistente desse cenário de ameaças em evolução. A Salesforce declarou publicamente que não atenderá aos pedidos de resgate feitos pelo grupo Scattered LAPSUS$ Hunters (SLH).
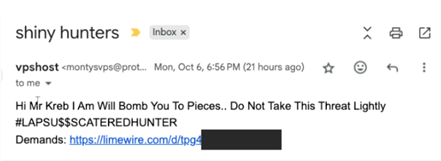
Pouco depois dessa posição se tornar pública, uma mensagem com malware intitulada "Caçadores de Shiny" foi enviada ao KrebsOnSecurity , contendo ameaças físicas e um link malicioso hospedado no limewire[.]com . E-mails ameaçadores semelhantes foram direcionados à Mandiant e a várias outras empresas de segurança.
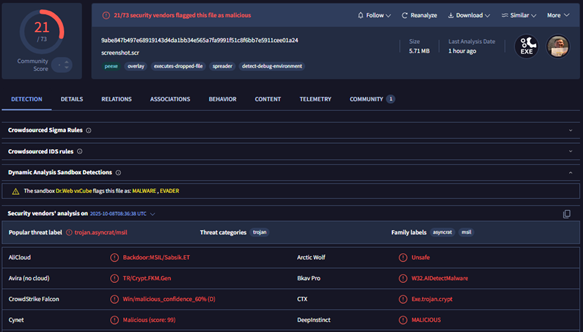
O link se disfarçava de arquivo de captura de tela e, secretamente, instalava um Trojan de Acesso Remoto (RAT), capaz de realizar vigilância, roubo de credenciais e registro de teclas digitadas, sem que a vítima abrisse o arquivo. Posteriormente, a Mandiant identificou o malware como AsyncRAT , um RAT baseado em .NET amplamente utilizado em operações de cibercrime. Seu design baseado em plugins permite que os atacantes executem ferramentas maliciosas silenciosamente, capturem telas, registrem as teclas digitadas e minerem criptomoedas.
Essas táticas de intimidação são consistentes com o comportamento anterior do SLH, em que seus membros visavam pesquisadores e policiais que investigavam suas campanhas. Enquanto isso, a pressão policial está aumentando. No final de setembro, dois suspeitos de pertencerem ao Scattered Spider foram presos no Reino Unido por roubo e extorsão de mais de US$ 115 milhões por meio de operações semelhantes.
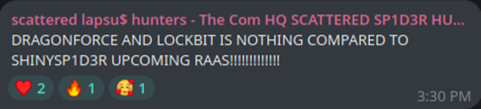
Apesar das múltiplas prisões ao longo dos anos, esses grupos ou suas novas denominações permanecem ativos e cada vez mais ousados. Eles alegam operar um novo serviço de ransomware, o “SHINYSP1D3R” , e vender exploits, embora a maioria dessas alegações permaneça sem verificação. Muitas das supostas vítimas coincidem com alvos anteriores dos ransomwares UNC5537 e UNC6040, sugerindo continuidade em vez de um novo agente.
Exploração de Dia Zero da Oracle
O grupo Scattered LAPSUS$ Shiny Hunters (SLSH) também parece ter compartilhado o código de exploração CVE-2025-61882 , uma vulnerabilidade zero-day crítica no Oracle E-Business Suite, que permite a execução remota de código sem autenticação, ou seja, pode ser explorada por meio de uma rede sem a necessidade de nome de usuário e senha.
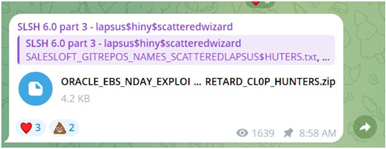
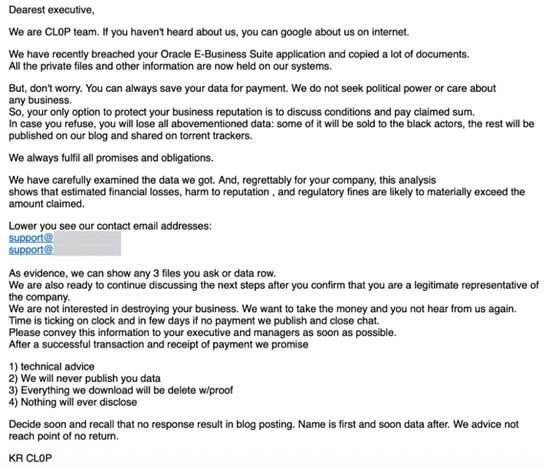
A Oracle verificou e lançou uma correção de emergência, recomendando que os clientes atualizem imediatamente. Charles Carmichael, da Mandiant, confirmou que o grupo de ransomware Clop explorou essa falha pela primeira vez em agosto de 2025 para roubar dados de servidores da Oracle e iniciar campanhas de extorsão.
Atividades de exploração direcionadas a servidores Oracle EBS foram observadas já em julho de 2025, antes do lançamento de patches oficiais. Alguns dos artefatos de exploração supostamente se sobrepõem a uma exploração compartilhada no canal do Telegram SLSH em 3 de outubro de 2025. No entanto, a GTIG (Google) Threat IntelO Grupo de Ligence observa que não há evidências suficientes para atribuir conclusivamente a intrusão do núcleo ao SLH ou aos "Caçadores de Brilhantes" (UNC6240).
Violação do Red Hat e do Discord
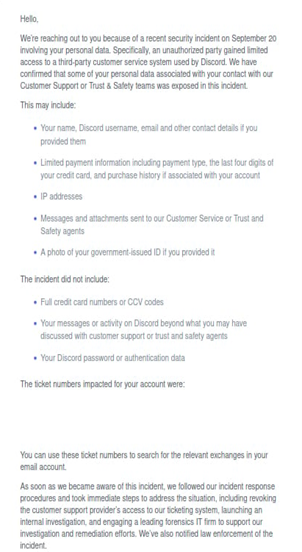
Em 20 de setembro , hackers invadiram um provedor de suporte terceirizado usado pelo Discord , roubando identidades de usuários, informações de pagamento e documentos de identidade emitidos pelo governo de um número limitado de usuários que interagiram com o suporte ao cliente ou com a equipe de Segurança e Confiança.
Visto pela primeira vez em setembro de 2025 pelo Rapid7, o grupo usa o TruffleHog, uma ferramenta de código aberto, para verificar credenciais vazadas da AWS. Após obter acesso, eles criam novos usuários, aumentam privilégios e extraem bancos de dados, repositórios de projetos e snapshots do EBS usando serviços nativos da AWS, como S3 e RDS.
Eles frequentemente implantam instâncias EC2 personalizadas com grupos de segurança permissivos, anexam volumes roubados e usam o Simple Email Service (SES) ou contas externas para enviar e-mails de extorsão às vítimas. As táticas do grupo demonstram planejamento cuidadoso, alta automação e foco em abusos nativos da nuvem — tudo isso aproveitando credenciais válidas, não exploits.
Embora sua estrutura exata ainda não esteja clara, o uso de IPs e linguagem compartilhados em notas de resgate sugere o envolvimento de múltiplos agentes. Seu foco parece ser o roubo de dados em vez da criptografia, o que os alinha mais com as operações modernas de extorsão como serviço.
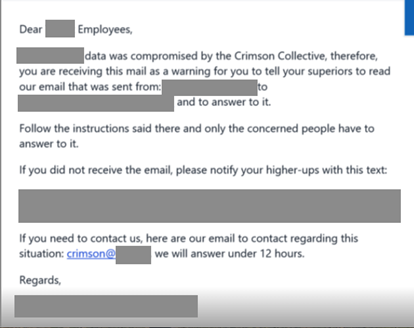
Crescem as especulações de que a invasão da Red Hat possa estar ligada a uma vulnerabilidade recentemente divulgada no Red Hat OpenShift AI — CVE-2025-10725 (CVSS 9.9) . Embora nenhuma atribuição oficial tenha sido feita, observamos que os dados de amostra vazados pelo grupo Scattered LAPSUS$ Shiny Hunters (SLSH) continham arquivos .config e .yml que faziam referência a detalhes da infraestrutura interna. Isso sugere que o Crimson Collective pode ter explorado a vulnerabilidade como parte de sua estratégia de acesso ou escalonamento de privilégios dentro do ambiente comprometido. De acordo com a Red Hat, a falha requer autenticação mínima e permite que um usuário com poucos privilégios escale seus privilégios e obtenha acesso de administrador do cluster , comprometendo potencialmente todas as cargas de trabalho e dados dentro do ambiente de nuvem híbrida.
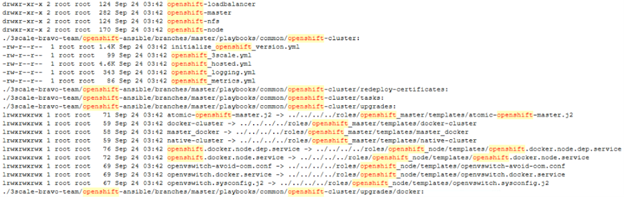
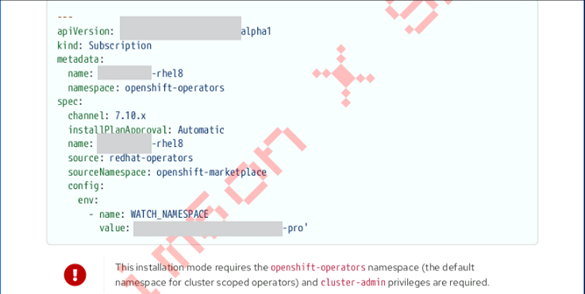
Essa grave vulnerabilidade ameaça a confidencialidade, a integridade e a disponibilidade de toda a plataforma de IA. O OpenShift AI , solução de nível empresarial da Red Hat para gerenciamento de cargas de trabalho de IA/ML em grande escala, é amplamente utilizado em diversos setores e integra ferramentas como notebooks Jupyter, tornando o impacto de tal falha potencialmente abrangente.
Os endereços IP vinculados a esta atividade pelo Rapid7 foram usados principalmente para varredura de portas. As portas alvo são 9, 21, 80, 81, 82, 443, 3000, 3001, 4443, 5000, 5001, 7001, 8000, 8008, 8010, 8080, 8081, 8082, 8443, 8888, 9000, 9001, 9090, 9091 e 9099. A atividade para esses IPs foi observada entre 8 e 20 de setembro.
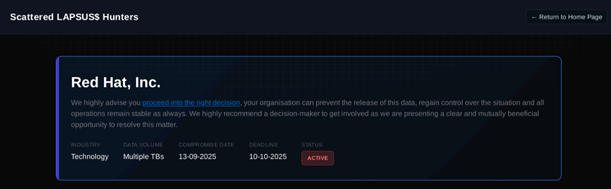
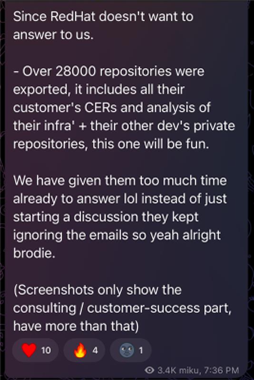
Posteriormente, pesquisadores observaram que o grupo Scattered Lapsus$ Shiny Hunters (SLSH) listou a Red Hat em seu site de vazamentos, indicando que o SLSH está extorquindo a Red Hat em nome da Crimson Collective . Analistas agora acreditam que a violação de dados da Red Hat provavelmente foi uma operação conjunta entre o SLSH e a Crimson Collective.
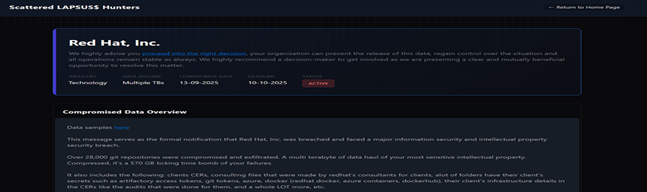
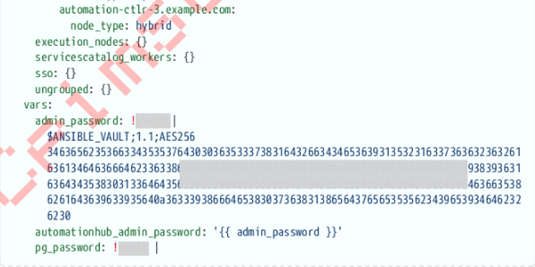
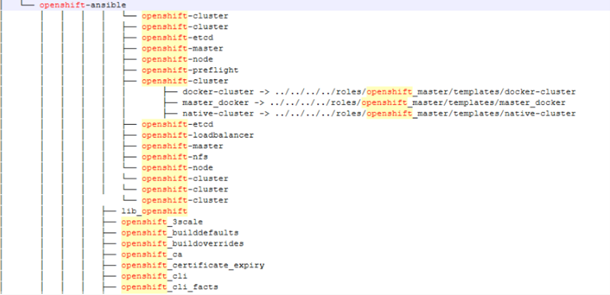
Uma análise da árvore de arquivos e das amostras de dados compartilhadas pela Crimson Collective — e posteriormente referenciadas no site de vazamentos Scattered LAPSUS$ Hunters — indica que diversas organizações podem ter sido afetadas pela violação de segurança da Red Hat. Os nomes das empresas e ambientes incluídos na estrutura do repositório vazado sugerem uma ampla abrangência operacional. Embora o conteúdo real dos arquivos permaneça inacessível, as convenções de nomenclatura e a estrutura fornecem informações sobre o possível alcance da violação. Alguns dos conjuntos de dados CER de amostra compartilhados no site de vazamentos revelaram exemplos de scripts de configuração (.cfg, .yml), exemplos de tokens de autenticação , exemplos de diagramas de rede e senhas padrão . Mesmo rotulados como "exemplos", esses arquivos podem representar um risco para os clientes ( que aparecem nesses arquivos CER ) se forem provenientes diretamente de ambientes de produção.
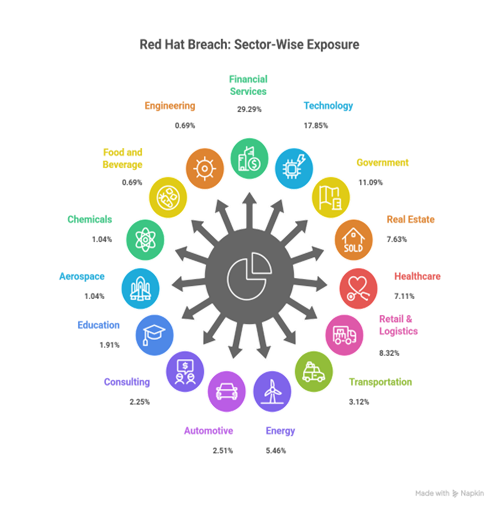
É importante observar que o gráfico estatístico a seguir se baseia exclusivamente na árvore de diretórios e nos nomes dos arquivos, que observamos na estrutura de dados de amostra vazada . Como os arquivos ou dados subjacentes não estavam acessíveis, não podemos afirmar com total certeza que todas as entradas refletem sistemas ativos ou legítimos; algumas entradas podem refletir sistemas desatualizados, testes internos ou implantações incompletas. No entanto, a extensa lista — que abrange quase cinco anos de atividades de consultoria — sugere fortemente que uma parte significativa dessas informações pode estar relacionada a ambientes de produção reais e implantados nas organizações listadas.
A análise baseada na árvore de diretórios vazada da Red Hat mostra que o BFSI é o setor mais afetado (~29%), seguido pelos setores de tecnologia (~17%) e governo (~11%) globalmente.
Durante meses, pesquisadores de segurança suspeitaram que o grupo ShinyHunters operava como um serviço de extorsão (EaaS, na sigla em inglês) — fazendo parceria com outros agentes de ameaças para extorquir vítimas e ficando com uma parte do resgate, de forma semelhante a um modelo de afiliados de ransomware. Essa teoria ganhou força após várias violações de segurança, incluindo as da Oracle Cloud e da PowerSchool , terem sido exploradas sob o nome ShinyHunters, apesar de o grupo não ter reivindicado diretamente as intrusões.
Em conversas com o BleepingComputer , membros do ShinyHunters admitiram que frequentemente atuam como intermediários para dados roubados, geralmente recebendo de 25% a 30% de qualquer pagamento de extorsão. Com o lançamento de seu site público de vazamento de dados , eles agora parecem estar oferecendo esse serviço abertamente.
Além da Red Hat , o grupo ShinyHunters está atualmente extorquindo a S&P Global em nome de outro agente malicioso, que reivindicou a responsabilidade por uma violação de segurança ocorrida em fevereiro de 2025. Embora a S&P tenha negado anteriormente qualquer comprometimento, o ShinyHunters agora divulgou dados de amostra e estabeleceu um prazo para pagamento de resgate até 10 de outubro . Questionada sobre o assunto, a S&P Global recusou-se a comentar, alegando obrigações de divulgação por ser uma empresa listada na bolsa de valores dos EUA.
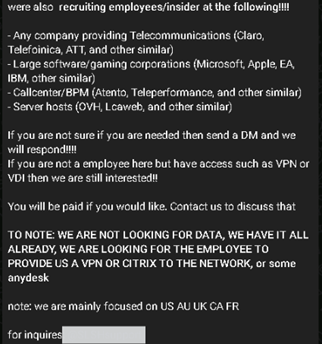
Os Scattered LAPSUS$ Shiny Hunters publicaram uma mensagem de recrutamento aberta em seu canal do Telegram buscando acesso privilegiado de funcionários de organizações de alta receita — visando explicitamente setores como telecomunicações (Claro, Telefónica, AT&T, etc.), grandes empresas de software e jogos (Microsoft, Apple, EA, IBM, etc.), provedores de call center/BPM (Atento, Teleperformance, etc.) e hosts de servidores (OVH, Locaweb, etc.). A publicação deixa claro que eles não estão atrás de dados (eles afirmam "já ter tudo"), mas querem entrada persistente na rede — acesso VPN/VDI/Citrix, recursos do Active Directory, acesso privilegiado Okta/Azure/AWS — e oferecem pagamento para insiders dispostos. Eles encorajaram candidatos indecisos a enviar mensagens diretas, disseram que não funcionários com acesso VPN/VDI também são de interesse e observaram um foco principal em alvos nos EUA, Austrália, Reino Unido, Canadá e França. Essa solicitação descarada ressalta sua mudança em direção a intrusões com acesso privilegiado para dar suporte a operações de extorsão.
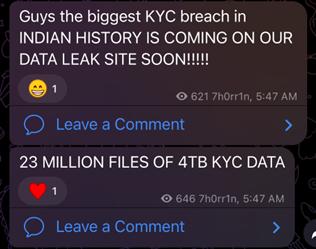
Em 8 de outubro, o SLSH Group publicou em seu canal do Telegram que possui um grande conjunto de dados KYC referentes a cidadãos indianos. Não houve mais evidências compartilhadas e, portanto, a autenticidade dessa alegação permanece incerta no momento da redação deste relatório.
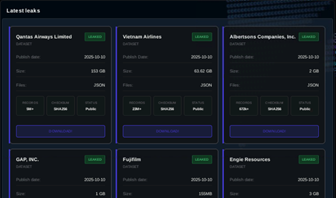
Em 11 de outubro, o Scattered LAPSUS$ Shiny Hunters (SLSH) divulgou a intenção de lançar uma oferta pública de EaaS. De acordo com a declaração, um portal e as instruções correspondentes serão disponibilizados. O SLSH afirma que a principal vantagem é que os invasores podem explorar o nome e a reputação do grupo para aumentar a eficácia em comparação com tentativas anônimas. Mais informações são esperadas. Publicaram também os conjuntos de dados completos vazados da "Qantas Airways Limited", "Albertsons Companies, Inc.", "GAP INC.", "Fujifilm", "Engie Resources" e "Vietnam Airlines" em seu site na dark web, provavelmente após o fracasso das negociações ou a rejeição dos pedidos de resgate.
Contextualização
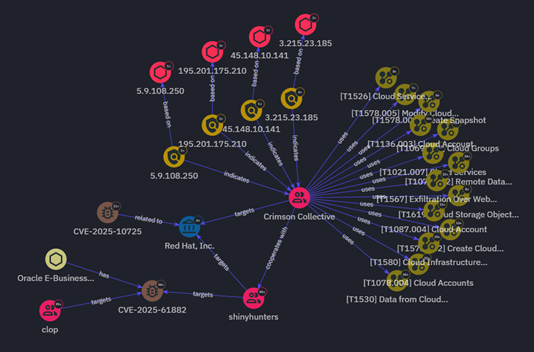
Seqrite Threat IntelA inteligência (STI) oferece correlação completa relacionada a esses grupos, juntamente com o enriquecimento e o contexto adequados sobre vitimologia, TTPs, vulnerabilidades e muito mais:
Conclusão
A ascensão dos Caçadores de LAPSUS$ Dispersos marca uma nova fase na extorsão cibernética, impulsionada pela publicidade, engenharia social e colaboração, em vez de mera habilidade técnica. Sua combinação de táticas de LAPSUS$, ShinyHunters e Scattered Spider reflete uma mudança mais ampla em direção a alianças de extorsão pouco conectadas que prosperam no caos e na visibilidade.
O uso de exploits vazados, como o ataque de dia zero do Oracle E-Business Suite, demonstra a rapidez com que agentes de ameaças podem utilizar ferramentas públicas como armas para ampliar seu impacto. A atribuição de responsabilidades permanece obscura, já que grupos compartilham infraestrutura e código em plataformas abertas. Esta campanha reforça que as pessoas, e não apenas os sistemas, são o elo mais fraco. A melhor defesa agora reside em controles de acesso robustos, autenticação multifator, monitoramento contínuo de ameaças e conscientização do usuário. Esses ataques híbridos comprovam que o cibercrime moderno envolve tanto pressão psicológica e danos à reputação quanto comprometimento técnico.
- Gire todas as credenciais e contas de serviço entre sistemas Oracle, Discord e de terceiros e siga as diretrizes da Red Hat emitidas no aviso.
- Aplique patches em todos os sistemas imediatamente e isole todos os servidores sem patches.
- Revogue e regenere tokens de autenticação padrão, chaves de API, cookies de sessão, certificados digitais (arquivos CER) e chaves privadas.
- Audite e limpe todos os arquivos de configuração para remover credenciais ou tokens codificados.
- Implemente varredura secreta contínua em repositórios de código e configuração.
- Restrinja o acesso de administrador e serviço usando modelos de privilégio mínimo e just-in-time.
- Aprimore o monitoramento de SIEM e EDR/XDR para detectar uso indevido de credenciais ou tokens.
- Avalie e proteja fornecedores terceirizados; exija conformidade com SOC 2 ou ISO 27001.
- Realize uma análise completa da exposição de dados para confirmar o escopo e o impacto dos dados vazados.
- Reconstrua ou restaure sistemas comprometidos a partir de backups limpos se a integridade for incerta.
- Atualize o plano de resposta a incidentes para incluir cenários de vazamento de configuração, token e certificado.
- Notifique os usuários ou parceiros afetados e cumpra os regulamentos de divulgação.
- Habilite a varredura contínua de vulnerabilidades e a rotação programada de credenciais/chaves.
- Monitore fontes da dark web em busca de vazamentos de configurações, tokens ou certificados.
- Treine os funcionários para reconhecer phishing, tentativas de roubo de credenciais e como não cair na armadilha de vishing.


