
• Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font> Blog
Contact Onder aanval?
  • Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Home  /  Ransomware  / Hoe u voorkomt dat u in nepmails trapt zoals "U bent in de gaten gehouden"
Hoe u voorkomt dat u in nepmails trapt zoals "U bent in de gaten gehouden"
04 juli 2024

Hoe u voorkomt dat u in nepmails trapt zoals "U bent in de gaten gehouden"

Geschreven door Gagandeep Saini
Gagandeep Saini
Ransomware

Een recente e-mailfraude met de titel "U bent onder toezicht geweest" is een klassiek voorbeeld van sextortion. Bij deze vorm van oplichting dreigen cybercriminelen gevoelige of compromitterende informatie over de ontvanger prijs te geven, tenzij er losgeld wordt betaald. Ontvangers moeten deze frauduleuze pogingen herkennen en contact met oplichters vermijden.
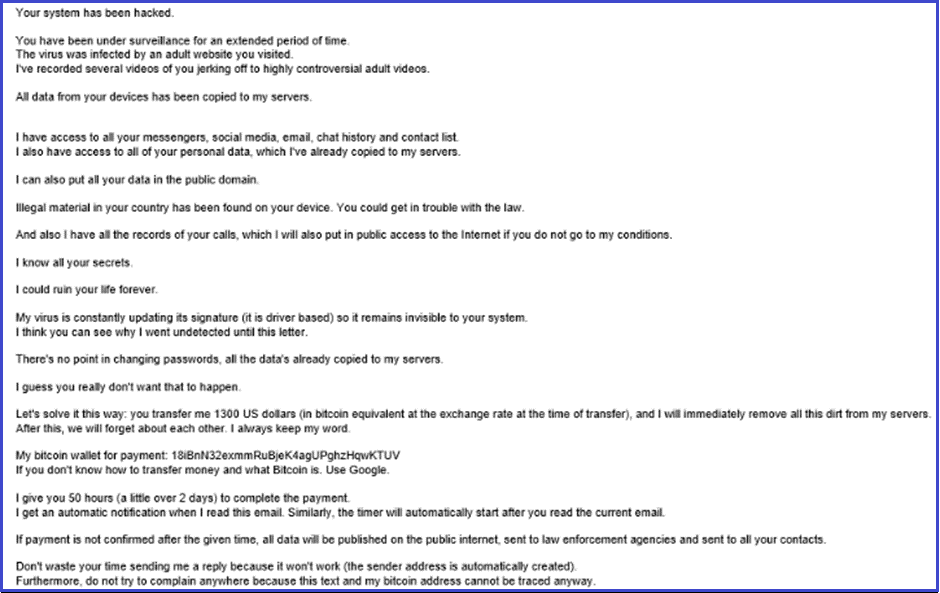
Een recente e-mailfraude met de titel "U bent in de gaten gehouden" is een klassiek voorbeeld van sextortion. Bij deze vorm van oplichting dreigen cybercriminelen gevoelige of compromitterende informatie over de ontvanger prijs te geven, tenzij er losgeld wordt betaald. Ontvangers moeten deze frauduleuze pogingen herkennen en contact met oplichters vermijden.

Anatomie van de oplichting

De oplichters achter deze e-mails beweren meestal dat ze het systeem van de ontvanger hebben gehackt en beweren dat ze compromitterend materiaal bezitten. Hier is een overzicht van hun tactieken:

  • Valse hackclaims: De oplichters beweren dat het systeem van de ontvanger is gehackt en dat hij of zij al langere tijd in de gaten wordt gehouden.
  • Beschuldigingen van infectie: Zij beweren dat het apparaat van de ontvanger is geïnfecteerd door een bezoek aan een website voor volwassenen en dat de ontvanger expliciete video's heeft opgenomen.
  • Claims van gegevensdiefstal: Ze beweren ook dat ze alle gegevens van het apparaat van de ontvanger naar hun servers hebben gekopieerd.
  • Vraag om losgeld: Er wordt losgeld geëist, vaak in Bitcoin, en er wordt gedreigd dat het geld openbaar wordt gemaakt als de betaling niet binnen een bepaalde termijn wordt gedaan.
  • Intimidatie Tactiek:In de e-mail worden dreigingen met juridische gevolgen en claims van anonimiteit gebruikt om de ontvanger te intimideren.
  • Detectie-ontwijking: Zij beweren dat het gebruikte virus niet te detecteren is en dat het zinloos is om het wachtwoord te wijzigen.
  • Bedreigingen melden: De oplichters waarschuwen tegen het beantwoorden van de e-mail of het melden ervan. Ze beweren dat het adres van de afzender niet te traceren is en dreigen de gegevens van de ontvanger openbaar te maken als de politie wordt ingeschakeld.

Herkennen en rapporteren

Dergelijke e-mails zijn puur dwangmatige pogingen om geld af te persen door middel van angst en intimidatie. Ontvangers dienen niet te reageren op of in discussie te gaan met deze oplichters. In plaats daarvan dienen ze de e-mail te melden bij de bevoegde autoriteiten of hun e-mailprovider om verdere uitbuiting te voorkomen.

Hoe infecteren spamcampagnes computers?

Cybercriminelen verspreiden vaak malware via e-mail met behulp van misleidende tactieken zoals phishing . Ze vermommen e-mails als legitieme berichten van vertrouwde bronnen, waardoor ontvangers worden verleid om op schadelijke links te klikken of geïnfecteerde bijlagen te downloaden. Hieronder volgen enkele veelvoorkomende methoden:

  • Schadelijke bijlagen: Bestanden zoals uitvoerbare bestanden (.exe), gecomprimeerde bestanden (.zip of .rar), Microsoft Office-documenten (.doc of .docx) en PDF-bestanden kunnen verborgen malware bevatten.
  • Schadelijke koppelingen: Ingesloten links in e-mails kunnen ontvangers doorverwijzen naar ogenschijnlijk betrouwbare websites die drive-by downloads activeren of gebruikers aanzetten tot het downloaden van schadelijke bestanden.

Hoe u de installatie van malware kunt voorkomen

Om uzelf te beschermen tegen malware-infecties via e-mail, volgt u deze richtlijnen:

  1. Wees voorzichtigWees voorzichtig met e-mailbijlagen of links, vooral als deze onverwachts binnenkomen of irrelevant lijken, vooral als ze afkomstig zijn van onbekende of verdachte adressen.
  2. Houd de software up-to-dateZorg ervoor dat uw besturingssysteem, geïnstalleerde programma's en beveiligingstools up-to-date zijn om kwetsbaarheden te beperken.
  3. Downloaden van gerenommeerde bronnen: Download alleen applicaties en bestanden van officiële websites en vertrouwde app stores.
  4. Vermijd dubieuze websites: Wees sceptisch tegenover pop-ups, advertenties en knoppen op verdachte websites.
  5. Gebruik geen illegale software: Vermijd het gebruik van illegale software of crackingtools.
  6. Regelmatige scansScan uw computer regelmatig om bestaande bedreigingen die de beveiliging van uw systeem in gevaar kunnen brengen, te identificeren en te elimineren.

Als u al schadelijke bijlagen hebt geopend, is het raadzaam om een ​​"Volledige systeemscan" uit te voeren met uw beveiligingssoftware om eventuele binnengedrongen malware automatisch te verwijderen.

Door goed geïnformeerd en waakzaam te blijven, kunt u voorkomen dat u slachtoffer wordt van deze en andere cyberdreigingen.


 Vorig berichtHoe AI de go-to-marketstrategie van cybercriminelen verandert
Volgend bericht  Een paraplu van Pakistaanse dreigingen: convergerende tactieken van cyber-operat...
Gagandeep Saini

Over Gagandeep Saini

Gagandeep Saini is een ervaren Technical Support Manager met een passie voor cybersecurity. Met meer dan 12 jaar ervaring in de branche heeft hij een...

Artikelen door Gagandeep Saini »

gerelateerde berichten

  • De beste incidentresponstechnieken voor ransomware-aanvallen om de schade te minimaliseren.

    2 juni 2026
  • Hoe u kunt herstellen van een ransomware-aanval zonder losgeld te betalen

    May 25, 2026
  • Ransomware-aanval via openbaar gedeelde SMB2-verbindingen en hoe u beschermd blijft met Seqrite

    11 maart 2025
Aanbevolen auteurs
  • Seqrite
    Seqrite

    Seqrite is een toonaangevende leverancier van cybersecurityoplossingen voor bedrijven. Met een focus op...

    Lees meer artikelen van Seqrite
  • Bineesh P
    Bineesh P

    Ik ben een gepassioneerd cybersecurity-liefhebber en een toegewijd schrijver. Met een talent...

    Lees meer artikelen van Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ik ben een fervent schrijver die graag content schrijft over opkomende technologieën en...

    Lees meer artikelen van Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is de gezamenlijke algemeen directeur van Quick Heal Technologies...

    Lees meer artikelen van Sanjay Katkar
onderwerpen
geneigd (25) Cyber ​​aanval (36) cyberaanvallen (58) Cyber ​​aanval (16) cyberaanvallen (15) Cybersecurity (344) internetveiligheid (34) Cyberdreiging (33) cyber bedreigingen (51) datalek (56) datalekken (29) Data Loss (28) Data verlies voorkomen (34) data privacy (17) gegevensbescherming (35) gegevensbeveiliging (19) DLP (50) DPDP (14) DPDPA (17) Encryptie (16) eindpuntbeveiliging (113) Enterprise-beveiliging (20) Exploiteren (13) GDPR (14) malware (76) malware-analyse (15) malware-aanval (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netwerk veiligheid (26) Phishing (30) Ransomware (69) ransomware-aanval (31) ransomware-aanvallen (31) ransomware-bescherming (17) Seqrite (41) Seqrite Encryptie (27) Seqrite EPS (33) Seqrite Services (16) bedreigingsdetectie (15) Threat Intelligentie (26) UTM (34) Kwetsbaarheid (16) nul vertrouwen (13)
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font>

Toonaangevende leverancier van IT-beveiligingsoplossingen voor ondernemingen, die de beveiliging van eindpunten, gegevens en netwerken vereenvoudigt met toonaangevende oplossingen voor het voorkomen, detecteren en aanpakken van bedreigingen wereldwijd.

Lees meer over Seqrite

Volg ons:

Ontvang onze nieuwsbrief

Blijf op de hoogte van de laatste trends en inzichten op het gebied van cyberbeveiliging.

het laden
Producten en services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Microbedrijf
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cyberbeveiliging & Data Privacy Bewustzijn
Informatiebronnen
  • Blogs
  • Whitepapers
  • Datasheets
  • Bedreigingsrapporten
  • Handleidingen
  • PoV
  • Begrip Data Privacy
  • DPDP-dialogen
  • Beleid en naleving
  • EULA
  • GoDeep.AI
  • SIA
  • Privacy-uur
Contact
  • Geregistreerde kantoren
  • Laten we het over cyberbeveiliging hebben
Support
  • Technische ondersteuning
  • Software downloaden
  • Offline-updater
  • firmware Upgrades
  • Upgrades
  • productdocumentatie
Over Ons
  • Over ons Seqrite
  • Leiderschap
  • Onderscheidingen en erkenning
  • Newsroom
Partners
  • Partner Program
  • Partner zoeken
  • Word een Partner
  • Seqrite Certificering

© 2026 Quick Heal Technologies Ltd.

Sitemap privacybeleid Wettelijke vermeldingen Cookiebeleid Gebruiksvoorwaarden

