
• Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font> Blog
Contact Onder aanval?
  • Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Home  /  Malware  / Wat kunnen de geschatte verliezen zijn die worden veroorzaakt door de recente IT-storing die werd veroorzaakt door een foutieve CrowdStrike-update?
Wat kunnen de geschatte verliezen zijn die worden veroorzaakt door de recente IT-storing die werd veroorzaakt door een foutieve CrowdStrike-update?
30 juli 2024

Wat kunnen de geschatte verliezen zijn die worden veroorzaakt door de recente IT-storing die werd veroorzaakt door een foutieve CrowdStrike-update?

Geschreven door Sanjay Katkar
Sanjay Katkar
Malware

Cyberaanvallen met computervirussen of malware kosten jaarlijks miljarden dollars aan opruim- en reparatiekosten. Nu ik bijna dertig jaar in deze branche werk, herinner ik me nog steeds enkele van de meest opvallende en verwoestende computervirussen uit het verleden. Vandaag som ik een aantal van de virussen op die ik heb gezien en die wereldwijd van aard waren. Ik vermijd hierbij vergelijkingen met datalekken die eerder hebben plaatsgevonden. In plaats daarvan richt ik me op wereldwijde cyberdreigingen die wereldwijd duizenden en miljoenen computers hebben geïnfecteerd, en vermijd ik gerichte cyberaanvallen die specifieke databases hebben gehackt en financiële schade hebben veroorzaakt.

De onderstaande cijfers zijn afkomstig uit diverse gepubliceerde bronnen. Ik heb geprobeerd cijfers op te nemen waar de meeste experts na jarenlang onderzoek en het bestuderen van verschillende bronnen tot een consensus zijn gekomen. De schattingen kunnen variëren vanwege de complexiteit van de berekening van de verliezen. De kosten omvatten financiële verliezen voor bedrijven als gevolg van aanvallen, zoals operationele verliezen, herstelkosten en kosten voor herstel. Vaak omvatten de kosten geen kosten voor reputatieschade en andere indirecte kosten. Veel klanten van getroffen bedrijven betalen het grootste deel van de rekening zelf, wat vaak over het hoofd wordt gezien in de uiteindelijke berekeningen.

Dit zijn de cyberaanvallen die ik me herinner, met het jaar, de maand en de geschatte hoeveelheid verliezen die daarbij zijn geleden:

februari 2004
malware: MyDoom (Worm)
MyDoom groeide uit tot een worm die zich snel verspreidde via e-mail en P2P-netwerken en die via DDOS-aanvallen grote schade aanrichtte.
Geschatte schade: Ongeveer 38 miljard USD

Oktober 2001
malware: Klez (Worm)
Dit was een zichzelf verspreidende worm die zeer polymorfe uitvoerbare malware op geïnfecteerde computers plaatste.
Geschatte schade: Ongeveer 20 miljard USD

mei 2000
malware: ILOVEYOU (Computerworm)
In mei 2000 verspreidde een computerworm met de naam ILOVEYOU zich razendsnel via e-mail en IRC-kanalen en infecteerde wereldwijd meer dan 10 miljoen computers.
Geschatte schade: 10-15 miljard USD

Juni 2017
malware: NotPetya (Malware)
NotPetya was malware die ontworpen was om Oekraïne aan te vallen en schade toe te brengen tijdens het Russisch-Oekraïense conflict.
Geschatte schade: 10+ miljard USD

mei 2017
malware: WannaCry (Ransomware)
In mei 2017 was er een wereldwijde IT-storing veroorzaakt door WannaCry-ransomware. De ransomware verspreidde zich in slechts enkele uren naar meer dan 150 landen.
Geschatte schade: Ongeveer 4 miljard USD

Juli 2001
malware: CodeRed (Worm)
CodeRed was een automatische, snel verspreidende computerworm die misbruik maakte van een kwetsbaarheid in de IIS-server en zo voor wereldwijde ontwrichting zorgde.
Geschatte schade: 2 tot 3 miljard USD

Januari 2003
malware: SQL Slammer (Worm)
Deze malware van 376 bytes maakte gebruik van een bufferoverloopkwetsbaarheid in SQL Server en is recordhouder van de snelst verspreidende malware. Binnen enkele minuten veroorzaakte de malware een wereldwijde internetstoring. De malware werd nooit naar een bestand geschreven en verspreidde zich alleen via kabels/verbindingen.
Geschatte schade: 1 tot 1.2 miljard USD

Juni 1998
malware: CIH (virus)
CIH, ook bekend als het Chernobyl-virus, was een van de meest destructieve malware die op 26 april harde schijven en BIOS overschreef, waardoor pc's onbruikbaar werden.
Geschatte schade: Ongeveer 250 miljoen USD

Maart 1999
malware: Melissa (Worm)
Melissa was een van de eerste e-mailwormen en bleef zichzelf via e-mail naar mensen in je contactenlijst sturen, met daarbij pornografische afbeeldingen als bijlage.
Geschatte schade: 80 miljoen USD

Er zijn nog een paar opvallende malware-aanvallen die aanzienlijke schade hebben aangericht. Ik heb de wijdverspreide aanvallen opgesomd die een aanzienlijke impact hadden en waarbij ik persoonlijk getuige was van de uitval en heb gewerkt aan de malwaredetectie en -bescherming voor onze gebruikers. Er waren er nog een paar die ik alleen bij naam zou kunnen noemen, omdat de geschatte verliezen die door deze malware werden veroorzaakt niet zijn geregistreerd of grondig zijn bestudeerd en uit een ouder tijdperk stammen. Virussen, om er maar een paar te noemen, zijn PCStone, Cascade, DIR2 en Michelangelo.

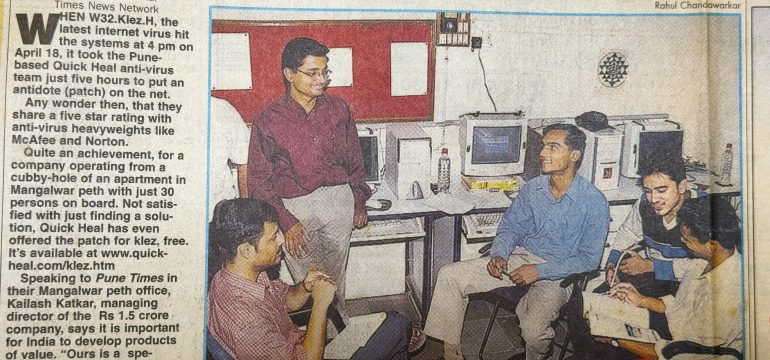
De foto die ik deel is van 3 mei 2002 en komt van de Pune Times-pagina van The Times of India. Het nieuws en de discussie gingen over de nieuwe variant van Klez Worm die wereldwijd voor opschudding zorgde. 

De recente IT-storing, die wijdverspreid was, werd niet veroorzaakt door een virus of malware. De schade die deze storing aanrichtte, was zo verwoestend dat het herinneringen opriep aan soortgelijke schade die eerder door virussen was veroorzaakt. De huidige IT-storing werd veroorzaakt door een foutieve update van CrowdStrike en kan de geschiedenis ingaan als een van de grootste storingen die niet door een virus of cyberaanval zijn veroorzaakt.

De geschatte schade door de laatste IT-storing is nog niet berekend, maar zal binnenkort bekend worden gemaakt. Ik weet zeker dat de geschatte schade meer dan 20 miljard dollar zal bedragen.


 Vorig berichtEen paraplu van Pakistaanse dreigingen: convergerende tactieken van cyber-operat...
Volgend bericht  Cronus ontmaskerd: hoe valse PayPal-documenten tot bestandsloze ransomware leiden...
Sanjay Katkar

Over Sanjay Katkar

Sanjay Katkar is de Joint Managing Director van Quick Heal Technologies Limited. Hij behaalde een masterdiploma computerwetenschappen aan de Universiteit van Pune, India. Sanjay heeft...

Artikelen van Sanjay Katkar »

gerelateerde berichten

  • Welke Malware Analysis Platforms Gebruik ML/AI-gestuurde detectie

    Welke Malware Analysis Platforms Gebruik ML/AI-gestuurde detectie

    October 14, 2026
  • Operatie Stille Rotor: Gerichte campagne brengt sector onbemande luchtvaart in gevaar in aanloop naar top in Moskou

    May 6, 2026
  • Malwarecampagne maakt gebruik van SVG's, e-mailbijlagen en CDN's om XWorm en Remcos te verwijderen via BAT-scripts

    11 september 2025
Aanbevolen auteurs
  • Seqrite
    Seqrite

    Seqrite is een toonaangevende leverancier van cybersecurityoplossingen voor bedrijven. Met een focus op...

    Lees meer artikelen van Seqrite
  • Bineesh P
    Bineesh P

    Ik ben een gepassioneerd cybersecurity-liefhebber en een toegewijd schrijver. Met een talent...

    Lees meer artikelen van Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ik ben een fervent schrijver die graag content schrijft over opkomende technologieën en...

    Lees meer artikelen van Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is de gezamenlijke algemeen directeur van Quick Heal Technologies...

    Lees meer artikelen van Sanjay Katkar
onderwerpen
geneigd (25) Cyber ​​aanval (36) cyberaanvallen (58) Cyber ​​aanval (16) cyberaanvallen (15) Cybersecurity (344) internetveiligheid (34) Cyberdreiging (33) cyber bedreigingen (51) datalek (56) datalekken (29) Data Loss (28) Data verlies voorkomen (34) data privacy (17) gegevensbescherming (35) gegevensbeveiliging (19) DLP (50) DPDP (14) DPDPA (17) Encryptie (16) eindpuntbeveiliging (113) Enterprise-beveiliging (20) Exploiteren (13) GDPR (14) malware (76) malware-analyse (15) malware-aanval (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netwerk veiligheid (26) Phishing (30) Ransomware (69) ransomware-aanval (31) ransomware-aanvallen (31) ransomware-bescherming (17) Seqrite (41) Seqrite Encryptie (27) Seqrite EPS (33) Seqrite Services (16) bedreigingsdetectie (15) Threat Intelligentie (26) UTM (34) Kwetsbaarheid (16) nul vertrouwen (13)
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font>

Toonaangevende leverancier van IT-beveiligingsoplossingen voor ondernemingen, die de beveiliging van eindpunten, gegevens en netwerken vereenvoudigt met toonaangevende oplossingen voor het voorkomen, detecteren en aanpakken van bedreigingen wereldwijd.

Lees meer over Seqrite

Volg ons:

Ontvang onze nieuwsbrief

Blijf op de hoogte van de laatste trends en inzichten op het gebied van cyberbeveiliging.

het laden
Producten en services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Microbedrijf
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cyberbeveiliging & Data Privacy Bewustzijn
Informatiebronnen
  • Blogs
  • Whitepapers
  • Datasheets
  • Bedreigingsrapporten
  • Handleidingen
  • PoV
  • Begrip Data Privacy
  • DPDP-dialogen
  • Beleid en naleving
  • EULA
  • GoDeep.AI
  • SIA
  • Privacy-uur
Contact
  • Geregistreerde kantoren
  • Laten we het over cyberbeveiliging hebben
Support
  • Technische ondersteuning
  • Software downloaden
  • Offline-updater
  • firmware Upgrades
  • Upgrades
  • productdocumentatie
Over Ons
  • Over ons Seqrite
  • Leiderschap
  • Onderscheidingen en erkenning
  • Newsroom
Partners
  • Partner Program
  • Partner zoeken
  • Word een Partner
  • Seqrite Certificering

© 2026 Quick Heal Technologies Ltd.

Sitemap privacybeleid Wettelijke vermeldingen Cookiebeleid Gebruiksvoorwaarden

