Vanaf eind 2019 werd MAZE Ransomware berucht vanwege de encryptie, datadiefstal en de daaropvolgende verkoop van de gestolen gegevens. Enkele andere redenen voor de populariteit zijn de unieke doelwitten en de losgeldeisen.
Sinds de start rond mei 2019 richten MAZE-actoren zich op meerdere sectoren, waaronder de gezondheidszorg en het onderzoek, die gevoelige gegevens beheren. Ook overheden en particuliere bedrijven zijn gewilde doelwitten voor deze ransomware. In meerdere gevallen deden aanvallers zich voor als overheidsinstanties of beveiligingsleveranciers en vroegen gebruikers om bijlagen in e-mails/websites te openen. In sommige gevallen waren de computers van de slachtoffers al gehackt, lang vóór de daadwerkelijke ransomware-aanvallen. De losgeldeisen van de Maze-groep variëren afhankelijk van de gegevens die van een gecompromitteerd netwerk (slachtoffer) zijn verkregen en de betalingscapaciteit van de slachtoffers. Deze eisen waren meestal in bitcoins, variërend van een paar honderd tot een paar miljoen dollar.
Maze heeft gebruikgemaakt van e-mails, RDP en exploitkits zoals Fallout EK en Spelevo EK, die gebruikmaakten van kwetsbaarheden in Adobe Flash Player en Internet Explorer (zoals CVE-2018-8174, CVE-2018-4878 en CVE-2018-15982). Hoewel dit gevallen uit het verleden zijn, bestaat de mogelijkheid dat MAZE-actoren andere methoden gebruiken om een nieuwe golf aan aanvallen uit te voeren.
Dit is een typische losgeldnota die Maze Ransomware gebruikt. Deze losgeldnota wordt in elke versleutelde map geplaatst.
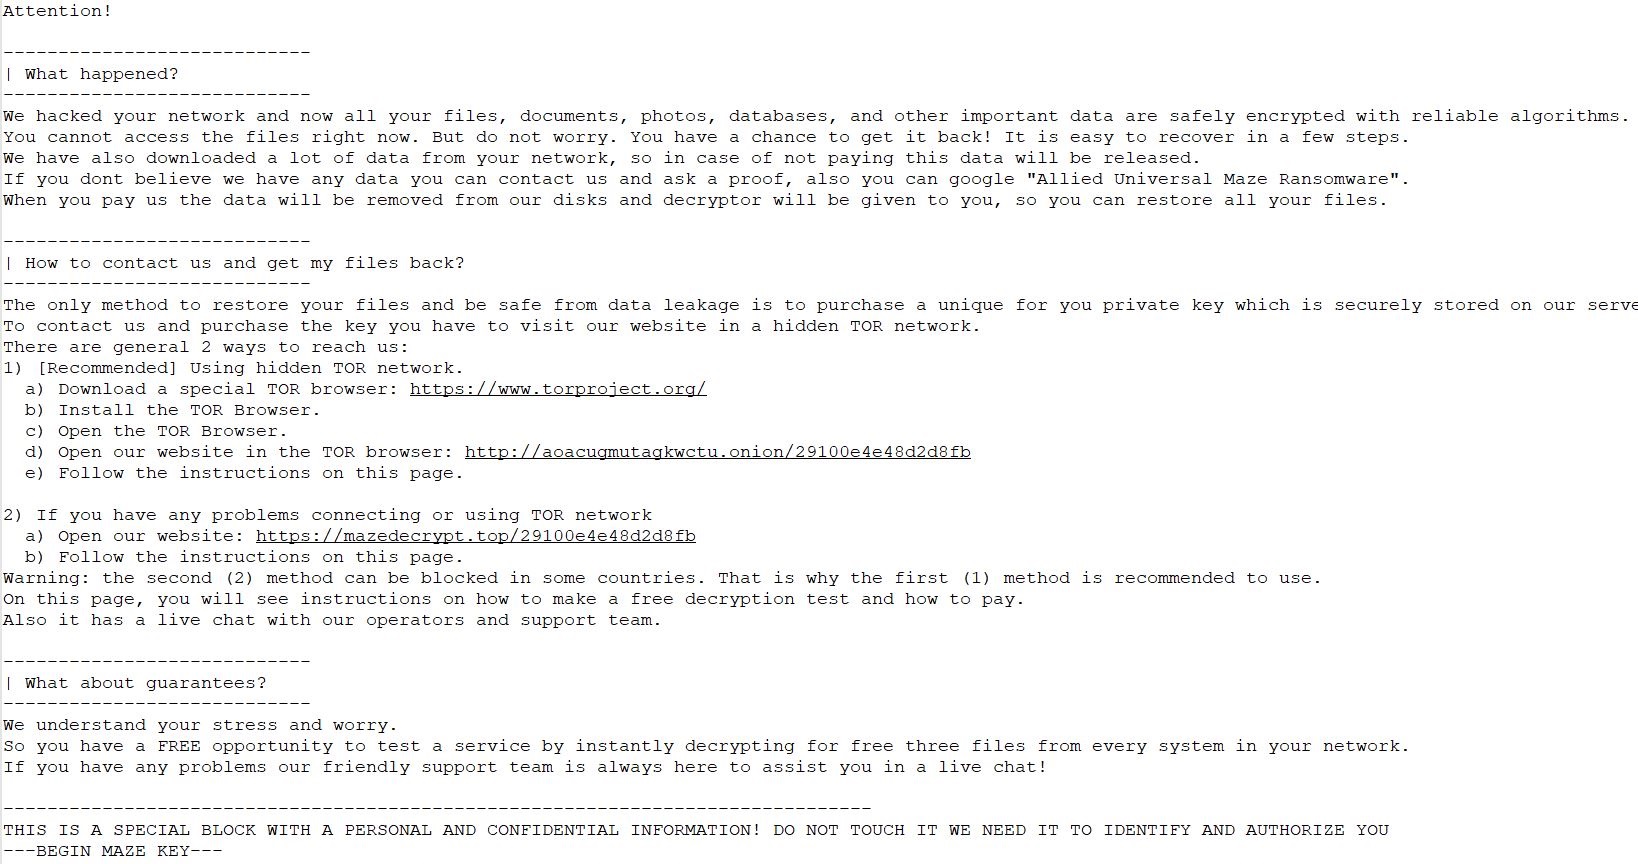 Losgeld brief
Als het slachtoffer na een succesvolle aanval niet reageert op de losgeldeis, publiceren tegenstanders de versleutelde gegevens of verkopen ze deze op ondergrondse forums.
Quick Heal-producten zijn uitgerust met meerlaagse detectietechnologieën zoals IDS/IPS, DNA-scan, e-mailscan, BDS, webbeveiliging en gepatenteerde anti-ransomwaredetectie. Deze meerlaagse beveiligingsaanpak helpt ons onze klanten efficiënt te beschermen tegen Maze Ransomware en andere bekende, onbekende bedreigingen.
Voorzorgsmaatregelen:
Veelvoorkomende infectievectoren die Maze Ransomware gebruikt, zijn phishing-e-mails met MS Office-bijlagen en nep-/phishingwebsites die vol zitten met exploitkits. Daarom adviseren we onze eindgebruikers voorzichtig te zijn met e-mails van onbekende bronnen, het downloaden van MS Office-bijlagen, het inschakelen van macro's en het klikken op verdachte links.
Hieronder staan een aantal aanvullende richtlijnen die u kunnen helpen het aanvalsoppervlak en de mogelijke schade aan de IT-infrastructuur te minimaliseren.
Patch het besturingssysteem en de software:
- Houd uw besturingssysteem en andere software up-to-date. Software-updates bevatten regelmatig patches voor nieuw ontdekte beveiligingslekken die door aanvallers kunnen worden misbruikt.
- Patches en updates toepassen voor software zoals Microsoft Office, Java, Adobe Reader, Adobe Flash en internetbrowsers zoals Internet Explorer, Chrome, Firefox, Opera, enz., inclusief browserplug-ins
- Zorg ervoor dat uw beveiligingssoftware (antivirus, firewall, enz.) altijd up-to-date is om uw computer te beschermen tegen nieuwe varianten van malware.
- Download geen gekraakte/illegale software, omdat er een risico is dat malware via een achterdeur op uw computer terechtkomt.
- Vermijd het downloaden van software van onbetrouwbare P2P- of torrentsites. In de meeste gevallen bevatten deze sites schadelijke software.
Gebruikers en rechten:
- Controleer 'Lokale/Domeingebruikers' en verwijder/schakel ongewenste gebruikers uit.
- Wijzig de wachtwoorden van ALLE gebruikersaccounts en stel unieke, complexe wachtwoorden in (inclusief HOOFDLETTERS, kleine letters, cijfers en speciale tekens die nog nooit eerder zijn gebruikt). Een slecht voorbeeld zijn veelgebruikte wachtwoorden zoals W@w0rd, Admin@123#, enz.)
- Stel het wachtwoordverloop- en accountvergrendelingsbeleid in (voor het geval dat er een verkeerd wachtwoord wordt ingevoerd).
- Wijs geen beheerdersrechten toe aan gebruikers.
- Schakel indien mogelijk multi-factor-authenticatie in om ervoor te zorgen dat alle aanmeldingen legitiem zijn.
- Blijf niet ingelogd als beheerder, tenzij dit strikt noodzakelijk is.
- Vermijd het browsen, openen van documenten en andere normale werkzaamheden terwijl u bent aangemeld als beheerder.
Macro's voor Microsoft Office uitschakelen:
- Schakel 'macro's' of de 'bewerkingsmodus' niet standaard in bij het uitvoeren van het document, met name niet voor bijlagen die via e-mail zijn ontvangen. Veel malware-infecties vertrouwen erop dat u macro's inschakelt.
- Overweeg de installatie van Microsoft Office Viewers. Met deze viewertoepassingen kunt u zien hoe documenten eruitzien zonder ze zelfs maar in Word of Excel te openen. Belangrijker nog, de viewersoftware ondersteunt helemaal geen macro's, waardoor het risico dat macro's onbedoeld worden ingeschakeld, afneemt.
Houd uw antivirussoftware en virushandtekeningen up-to-date:
- Vanuit het oogpunt van beveiliging is het zeker nuttig om antivirusprogramma's en andere op handtekeningen gebaseerde beveiligingen up-to-date te houden.
- Hoewel bescherming op basis van handtekeningen alleen niet voldoende is om geavanceerde ransomware-aanvallen die zijn ontworpen om traditionele bescherming te omzeilen, te detecteren en te voorkomen, vormen ze een belangrijk onderdeel van een uitgebreid beveiligingsbeleid.
- Met een up-to-date antivirusprogramma kunt u uw organisatie beschermen tegen bekende malware die al eerder is aangetroffen en een bestaande, herkenbare signatuur heeft.
- Reageer zorgvuldig en verstandig op de waarschuwingen van op gedrag gebaseerde detectiesystemen en anti-ransomwaresystemen. Geef er de voorkeur aan om onbekende applicaties die door deze systemen worden gedetecteerd, te blokkeren of te weigeren.
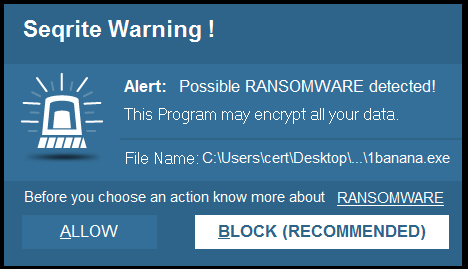
Representatief beeld van een gebruikersbeslissingsprompt van heuristische detectiemodules
Veilig browsen:
- Werk uw browser altijd bij
- Probeer het downloaden van illegale/gekraakte media of software van sites zoals torrents te vermijden.
- Blokkeer de advertentiepop-ups in de browser.
- Controleer altijd of u de echte website bezoekt door de adresbalk van uw browser te controleren. Phishingsites kunnen inhoud weergeven die lijkt op een echte website.
- Markeer belangrijke websites om te voorkomen dat u slachtoffer wordt van phishing.
- Geef uw gegevens, zoals uw naam, telefoonnummer, e-mailadres of inloggegevens voor sociale netwerken, niet door aan een onbekende website.
- Installeer geen extensies in browsers waarvan u niet volledig op de hoogte bent. Wees voorzichtig met imiterende webpagina's en sta geen prompts toe op een onbekende webpagina die u bezoekt. Vermijd het bezoeken van websites waar u cracksoftware kunt downloaden.
Netwerk- en gedeelde mappen:
- Gebruik sterke en unieke wachtwoorden voor inlogaccounts en gedeelde netwerken.
- Schakel onnodige admin-shares uit. Geef toestemming voor toegang tot gedeelde gegevens, indien nodig.
- Controleer RDP-toegang en schakel deze uit indien niet vereist. Stel anders passende regels in om toegang alleen toe te staan vanaf specifieke en beoogde hosts.
- Aanvallers gebruiken in bijna alle gevallen PowerShell-scripts om de kwetsbaarheid te misbruiken, dus schakel de PowerShell in het netwerk. Als u PowerShell voor intern gebruik nodig hebt, probeer dan de verbinding van PowerShell.exe met openbare toegang te blokkeren.
- Controleer het gatewaysysteem en controleer op eventuele onjuiste configuraties (bijv. onjuiste doorsturing, indien van toepassing).
- Gebruik een VPN om toegang te krijgen tot het netwerk, in plaats van RDP bloot te stellen aan internet.
- Maak voor elke gebruiker een aparte netwerkmap aan wanneer u de toegang tot gedeelde netwerkmappen beheert. Schakel deze map uit als u deze niet nodig vindt.
- Bewaar gedeelde software niet in uitvoerbare vorm.
Maak een back-up van uw gegevens en bestanden:
- Het is essentieel dat u regelmatig een back-up maakt van uw belangrijke bestanden, bij voorkeur via air-gapped opslag [die fysiek gescheiden is van onbeveiligde netwerken]. Schakel, indien mogelijk, automatische back-ups in voor uw medewerkers, zodat u er niet op hoeft te vertrouwen dat zij zelf regelmatig een back-up moeten maken.
- Beveilig alle back-ups met een uniek en complex wachtwoord (vermeld in gebruikers en rechten).
- Gebruik altijd een combinatie van online- en offlineback-up.
- Als uw computer geïnfecteerd raakt met ransomware, kunnen uw bestanden worden hersteld vanaf de offline back-up, nadat de malware is verwijderd.
- Maak geen offline back-ups die aan uw systeem zijn gekoppeld. Deze gegevens kunnen namelijk worden versleuteld wanneer ransomware toeslaat.
E-mailbeveiliging:
- Versterk de e-mailbeveiliging om schadelijke bijlagen te detecteren
- Schakel multi-factorauthenticatie in om ervoor te zorgen dat alle aanmeldingen legitiem zijn
- Stel wachtwoordverloop- en accountvergrendelingsbeleid in (voor het geval dat er een verkeerd wachtwoord wordt ingevoerd)
- Open geen bijlagen en links in een e-mail die is verzonden door een onbekende, onverwachte of ongewenste afzender. Verwijder verdachte e-mails die u van onbekende afzenders ontvangt, vooral als ze links of bijlagen bevatten. Cybercriminelen gebruiken 'social engineering'-technieken om gebruikers ertoe te verleiden bijlagen te openen of op links te klikken die naar geïnfecteerde websites leiden.
- Schakel altijd de e-mailbeveiliging van uw antivirussoftware in
Beperk de toegang tot degenen die het nodig hebben:
- Om de potentiële impact van een succesvolle ransomware-aanval Zorg ervoor dat gebruikers alleen toegang hebben tot de informatie en middelen die nodig zijn om hun taken uit te voeren tegen uw organisatie. Door deze stap te nemen, verkleint u de kans aanzienlijk dat een ransomware-aanval zich lateraal door uw netwerk verspreidt. Het aanpakken van een ransomware-aanval op één gebruikerssysteem kan lastig zijn, maar de gevolgen van een netwerkbrede aanval zijn aanzienlijk groter.
Train de medewerkers:
- Leer medewerkers om te herkennen mogelijke dreigingenDe meest voorkomende infectiemethoden die in ransomwarecampagnes worden gebruikt, zijn nog steeds spam en phishingmails. Vaak kan bewustwording van gebruikers een aanval voorkomen voordat deze plaatsvindt. Neem de tijd om uw gebruikers te informeren en zorg ervoor dat ze, als ze iets ongewoons zien, dit onmiddellijk aan uw beveiligingsteams melden.
Vakdeskundigen : Jayesh Kulkarni, Umar Khan | Quick Heal Security Labs