• Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font> Blog
Contact Onder aanval?
  • Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Home  /  Malware  / Transparent Tribe APT lokt actief het Indiase leger te midden van de toenemende aandacht voor onderwijsinstellingen
Transparent Tribe APT lokt actief het Indiase leger te midden van de toenemende aandacht voor onderwijsinstellingen
02 Mei 2023

Transparent Tribe APT lokt actief het Indiase leger te midden van de toenemende aandacht voor onderwijsinstellingen

Geschreven door Sathwik Ram Prakki
Sathwik Ram Prakki
Malware

Overzicht

APT Transparent Tribe (APT36) probeert het Indiase leger ertoe te verleiden het schadelijke bestand 'Revisie van het beleid voor het plaatsen van berichten door officieren' te openen. Het APT-team van Quick Heal is deze hardnekkige dreigingsgroep voortdurend op de voet aan het volgen en is een nieuwe aanvalscampagne tegengekomen die op India is gericht.

Tegelijkertijd zien we ook een toename in de aandacht die dezelfde dreigingsactor richt op de onderwijssector. Dit is een voortzetting van de aanvallen op IIT's sinds vorig jaar.

Bovendien is onlangs gebleken dat de subgroep SideCopy zich richtte op een Indiase defensieorganisatie, waarbij het domein waarop de kwaadaardige bestanden werden gehost waarschijnlijk werd getest om als phishingpagina te functioneren.

Belangrijkste bevindingen

  • APT36 richt zich op het Indiase leger met schadelijke PPAM-bestanden met als thema 'Officieren publiceren beleid herzien en definitief'.
  • Deze PowerPoint-invoegtoepassingen met macro's (PPAM) worden gebruikt om schadelijke payloads te verpakken door archiefbestanden in te sluiten als OLE-objecten.
  • De infectieketen leidt tot de uitvoering van een op .NET gebaseerde Crimson RAT-payload die 22 opdrachten kan ontvangen en uitvoeren, samen met het persistentiemechanisme.
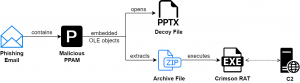
Overzicht van de aanvalsketen

  • C2 dat door APT36 wordt gebruikt, maakt gebruik van dezelfde algemene naam, die doorgaans wordt aangetroffen in de C2-infrastructuur van deze bedreigingsgroep.
  • Nu richten we ons alleen nog maar op IIT's, NIT's en business schools, maar in het eerste kwartaal van 2023 zagen we een toename in de targeting, met een piek in februari.

Samenvatting

Transparent Tribe is een Pakistaanse dreigingsgroep die sinds 2013 actief is. Het is een hardnekkige dreigingsactor die zich richt op de Indiase overheid en militaire instanties. De groep gebruikt continu payloads zoals Crimson RAT en Capra RAT in haar campagnes en verbetert deze voortdurend.

Sinds mei 2022 richt Transparent Tribe zich op de onderwijssector, die in 2023 een sterke groei doormaakte. Een diepgaande analyse van de meest recente infectieketen die het Indiase leger treft, en details over de gerichte aanpak van de onderwijssector, zijn te vinden in onze whitepaper.



 Vorig berichtOnzichtbare bedreigingen op de loer: bescherm uw kleine bedrijf tegen cyberaanvallen
Volgend bericht  Geef uw beveiligingsactiviteiten een boost met end-to-end inzicht, ...
Sathwik Ram Prakki

Over Sathwik Ram Prakki

Sathwik Ram Prakki werkt als beveiligingsonderzoeker bij Security Labs van Quick Heal. Zijn aandachtsgebieden zijn: Threat Intelonderzoek, het opsporen van bedreigingen en het schrijven over...

Artikelen van Sathwik Ram Prakki »

gerelateerde berichten

  • Welke Malware Analysis Platforms Gebruik ML/AI-gestuurde detectie

    Welke Malware Analysis Platforms Gebruik ML/AI-gestuurde detectie

    October 14, 2026
  • Operatie Stille Rotor: Gerichte campagne brengt sector onbemande luchtvaart in gevaar in aanloop naar top in Moskou

    May 6, 2026
  • Malwarecampagne maakt gebruik van SVG's, e-mailbijlagen en CDN's om XWorm en Remcos te verwijderen via BAT-scripts

    11 september 2025
Aanbevolen auteurs
  • Seqrite
    Seqrite

    Seqrite is een toonaangevende leverancier van cybersecurityoplossingen voor bedrijven. Met een focus op...

    Lees meer artikelen van Seqrite
  • Bineesh P
    Bineesh P

    Ik ben een gepassioneerd cybersecurity-liefhebber en een toegewijd schrijver. Met een talent...

    Lees meer artikelen van Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ik ben een fervent schrijver die graag content schrijft over opkomende technologieën en...

    Lees meer artikelen van Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is de gezamenlijke algemeen directeur van Quick Heal Technologies...

    Lees meer artikelen van Sanjay Katkar
onderwerpen
geneigd (25) Cyber ​​aanval (36) cyberaanvallen (58) Cyber ​​aanval (16) cyberaanvallen (15) Cybersecurity (345) internetveiligheid (34) Cyberdreiging (33) cyber bedreigingen (51) datalek (56) datalekken (29) Data Loss (28) Data verlies voorkomen (34) data privacy (17) gegevensbescherming (35) gegevensbeveiliging (19) DLP (50) DPDP (14) DPDPA (17) Encryptie (16) eindpuntbeveiliging (113) Enterprise-beveiliging (20) Exploiteren (13) GDPR (14) malware (76) malware-analyse (15) malware-aanval (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netwerk veiligheid (26) Phishing (30) Ransomware (69) ransomware-aanval (31) ransomware-aanvallen (31) ransomware-bescherming (17) Seqrite (41) Seqrite Encryptie (27) Seqrite EPS (33) Seqrite Services (16) bedreigingsdetectie (15) Threat Intelligentie (26) UTM (34) Kwetsbaarheid (16) nul vertrouwen (13)
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font>

Toonaangevende leverancier van IT-beveiligingsoplossingen voor ondernemingen, die de beveiliging van eindpunten, gegevens en netwerken vereenvoudigt met toonaangevende oplossingen voor het voorkomen, detecteren en aanpakken van bedreigingen wereldwijd.

Lees meer over Seqrite

Volg ons:

Ontvang onze nieuwsbrief

Blijf op de hoogte van de laatste trends en inzichten op het gebied van cyberbeveiliging.

het laden
Producten en services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Microbedrijf
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cyberbeveiliging & Data Privacy Bewustzijn
Informatiebronnen
  • Blogs
  • Whitepapers
  • Datasheets
  • Bedreigingsrapporten
  • Handleidingen
  • PoV
  • Begrip Data Privacy
  • DPDP-dialogen
  • Beleid en naleving
  • EULA
  • GoDeep.AI
  • SIA
  • Privacy-uur
Contact
  • Geregistreerde kantoren
  • Laten we het over cyberbeveiliging hebben
Support
  • Technische ondersteuning
  • Software downloaden
  • Offline-updater
  • firmware Upgrades
  • Upgrades
  • productdocumentatie
Over Ons
  • Over ons Seqrite
  • Leiderschap
  • Onderscheidingen en erkenning
  • Newsroom
Partners
  • Partner Program
  • Partner zoeken
  • Word een Partner
  • Seqrite Certificering

© 2026 Quick Heal Technologies Ltd.

Sitemap privacybeleid Wettelijke vermeldingen Cookiebeleid Gebruiksvoorwaarden