Malware die inloggegevens steelt, is een steeds grotere bedreiging geworden, waarbij aanvallers hun technieken voortdurend verfijnen om detectie te omzeilen. SnakeKeylogger is uitgegroeid tot een van de meest actieve malwareprogramma's voor het stelen van inloggegevens, gericht op zowel particulieren als bedrijven.
SnakeKeylogger staat bekend om zijn meerstaps infectieketen en heimelijke uitvoering in het geheugen , en is ontworpen om gevoelige gegevens te verzamelen zonder opgemerkt te worden.
Onlangs, om Seqrite In onze laboratoria hebben we een interessante kwaadaardige campagne waargenomen die SnakeKeylogger als laatste payload naar gecompromitteerde systemen verstuurde.
Infectievector:
De eerste infectieroute is een kwaadaardige spam-e-mail met een .img -bestand (schijfkopiebestand) als bijlage. Zodra het .img-bestand wordt geopend, wordt een virtueel station aangemaakt dat toegang geeft tot de gegevens in het bestand. Het bestand in dit .img-bestand is een uitvoerbaar bestand (Stage1), dat zich voordoet als een PDF-document met een zorgvuldig gekozen pictogram en naam die lijken op een belangrijk PDF-document, waardoor de kans groter is dat de ontvanger het opent.
Aanvalsketen:
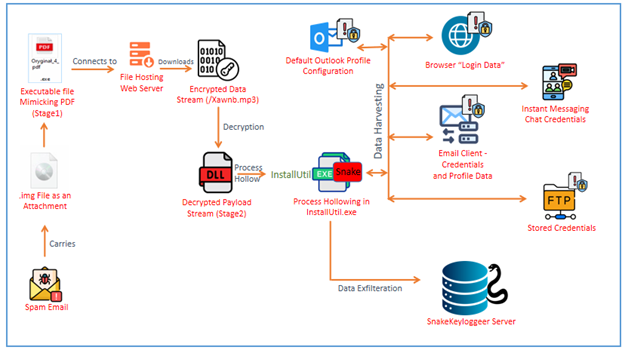
Snake Keylogger hanteert een systematische aanpak voor het verzamelen van inloggegevens en andere gevoelige gegevens. Enkele van deze benaderingen zijn:
- Downloaden en decoderen van gecodeerde payloads, waardoor een heimelijke uitvoering mogelijk is.
- Verduisterde DLL's rechtstreeks in het geheugen laden, waardoor schijfgebaseerde detectie wordt vermeden.
- Het injecteren van kwaadaardige code in echte processen, met name processen gerelateerd aan het .Net Framework.
- Controleren op het standaard Outlook-profiel om opgeslagen e-mailgegevens te extraheren.
- Inloggegevens verzamelen uit meerdere browsers en e-mailclients, het stelen van opgeslagen wachtwoorden.
- Opgeslagen FTP-referenties uit FileZilla extraheren, die voor verdere exploitatie gebruikt kunnen worden.
Technische analyse –
Fase 1 (Downloader en Loader):
Dit bestand is een x64 bit .Net gecompileerd uitvoerbaar bestand met een bestandsgrootte van ongeveer 10 KB.
Fase 1 fungeert als downloader en loader. Na uitvoering probeert het verbinding te maken met een externe server en mediabestanden op te halen.
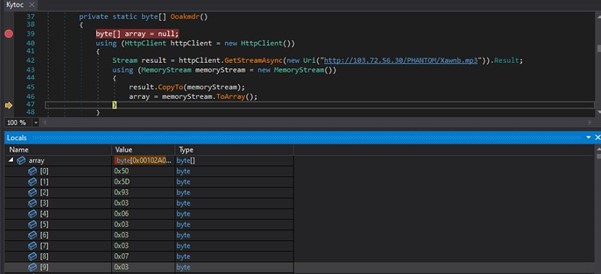
Op het eerste gezicht lijkt het erop dat de URL een eenvoudig mediabestand (*.mp3) van de server haalt. Bij nadere inspectie blijkt dit echter geen mediabestand te zijn, maar een vermomde, gecodeerde payload.
De payload wordt opgehaald als een responsstroom en niet als een bestand op schijf. Deze wordt opgeslagen als een array van bytes in de arrayvariabele "array".
Apache Server wordt misbruikt voor de verspreiding van malware
Na verder onderzoek van de URL ontdekten we dat de Apache 2.4.58 (Windows)-server wordt misbruikt voor het uitvoeren van een kwaadaardige campagne. Aanvallers onderhouden en updaten actief versleutelde kwaadaardige payloads die gehost worden op hxxp://103.72.56.30/PHANTOM/
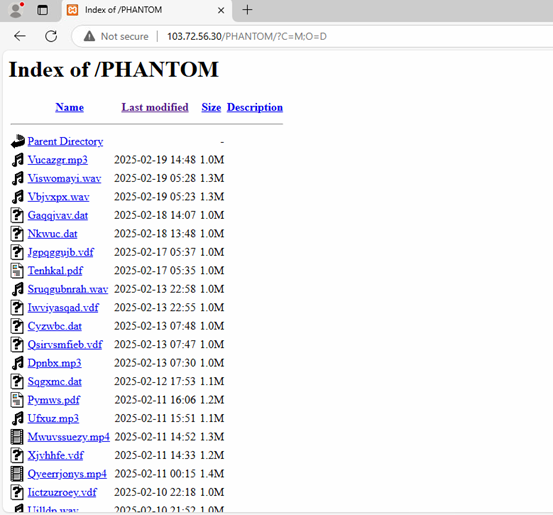
Zoals we kunnen zien, uploaden en roteren aanvallers regelmatig bestanden in de /PHANTOM/-directory. Deze tactiek [TA0042] wordt vaak gebruikt in Malware-as-a-Service (MaaS)-operaties of lopende phishing- en malware-distributiecampagnes, waardoor aanvallers hun payloads kunnen bijwerken en tegelijkertijd een stabiele infrastructuur kunnen behouden [T1608].
Terugkomend op onze analyse van fase 1: nadat de stream is opgehaald, volgt er een decoderingsroutine om de payload te decoderen.
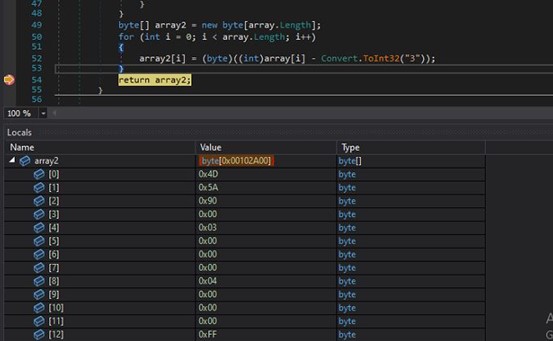
De opgehaalde payload (array) wordt gedecodeerd door 3 van elke byte af te trekken, en de resultaten worden opgeslagen in de arrayvariabele "array2". We zien dat de gedecodeerde payload een PE-bestandsheader heeft. We dumpten de gedecodeerde stream, d.w.z. "array2", en begonnen met het onderzoeken van de gedecodeerde payload. We ontdekten dat het bestand een Stage2 DLL-bestand is, dat dynamisch in het geheugen wordt geladen.
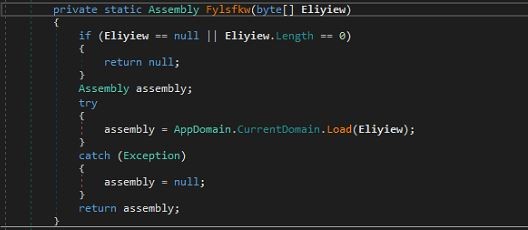
Fase 2 ( Xspilbxpui.dll )
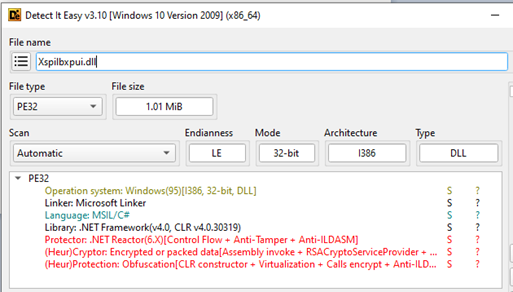
Bij analyse met de tool DiE (Detect it Easy) zien we dat het bestand een 32-bits DLL is, gecompileerd met .NET. Het is sterk verduisterd, beveiligd en versleuteld om reverse engineering te voorkomen, waardoor het moeilijk is om de ware functionaliteit en uitvoeringsstroom te onthullen.
Interessant aan dit voorbeeld is het gebruik van gedelegeerden in combinatie met een hoge mate van verduistering en tussenliggende codegeneratie om API-bewaking te omzeilen.
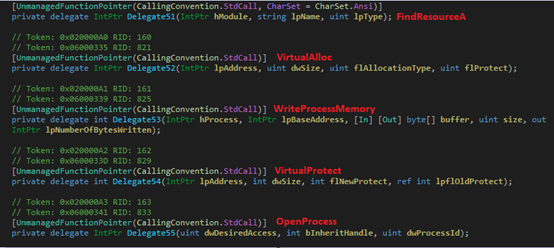
In deze fase van de infectieketen maakt de malware gebruik van 'procesholling' om zijn payload heimelijk uit te voeren door InstallUtil.exe als doelwit te kiezen. "InstallUtil.exe" is een legitiem Windows-hulpprogramma voor het installeren en verwijderen van serverbronnen. Processholling is een geavanceerde techniek waarbij een nieuw proces in een onderbroken toestand wordt gestart, de legitieme geheugenregio wordt ontkoppeld en schadelijke code in de holle ruimte wordt geschreven voordat het proces wordt hervat en de payload van de aanvaller wordt uitgevoerd.
De geïnjecteerde payload is een SnakeKeylogger-variant die probeert systeemgegevens en WIFI-verbindingsdetails te stelen.
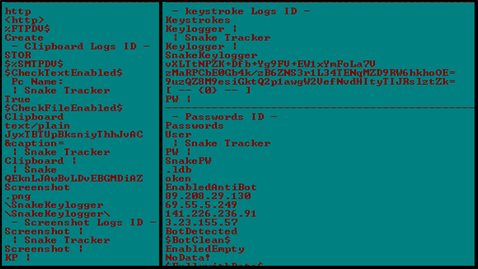
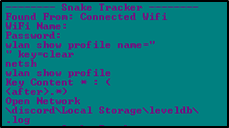
Het geïnjecteerde proces InstallUtil.exe vertoont gedrag dat overeenkomt met malware die inloggegevens verzamelt en is gericht op een breed scala aan toepassingen die gevoelige gebruikersgegevens opslaan.
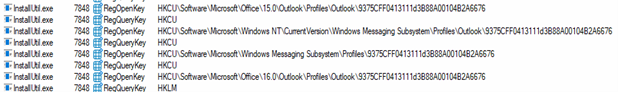
SnakeKeylogger krijgt toegang tot een kritieke registerlocatie {9375CFF0413111d3B88A00104B2A6676} waar Microsoft Outlook 2013 en Outlook 2016+ gebruikersprofielconfiguraties opslaan. Deze configuraties omvatten e-mailaccountgegevens, mailserverinstellingen en mogelijk versleutelde inloggegevens. Gehackte e-mailaccounts kunnen worden misbruikt om multi-factor authenticatie (MFA) te omzeilen, zich voor te doen als slachtoffers of verdere aanvallen binnen een organisatie uit te voeren.
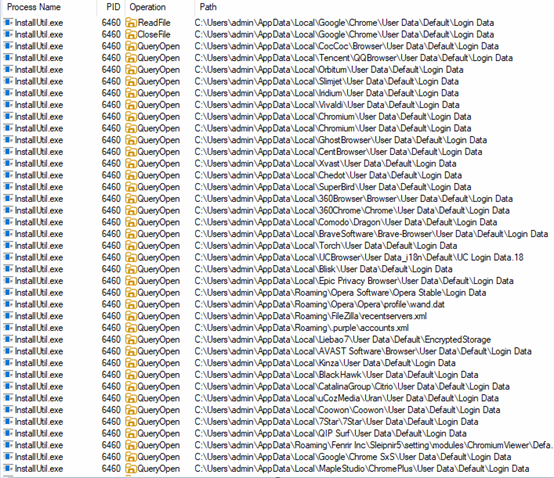
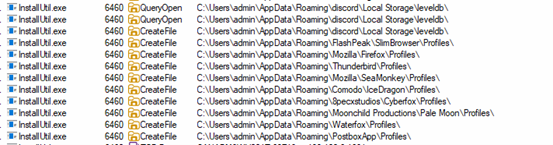
Hieronder vindt u de categorieën en de lijst met applicaties waarop SnakeKeylogger zich richt:
| Webbrowsers (Chromium en andere varianten) | |||
| Google Chrome | Xpom-browser | Coowon-browser | SuperBird-browser |
| Microsoft Edge | 7Star-browser | CocCoc-browser | BlackHawk-browser |
| Vivaldi | Blisk-browser | Orbitum-browser | CatalinaGroup Citrio |
| slimjet | Kinza-browser | Spoetnik-browser | Epische privacybrowser |
| Iridium | Torch Browser | Liebao7-browser | Avast veilige browser |
| Chromium | Comodo Dragon | QIP Surfbrowser | QQ-browser (Tencent) |
| UC browser | Dappere browser | Nichrome-browser | MapleStudio ChromePlus |
| 360 Browser | Citrio-browser | Opera / Opera GX | Uran Browser (uCozMedia) |
| Fenrir Inc. Sleipnir5 | |||
Deze applicaties slaan wachtwoorden, cookies en automatisch ingevulde gegevens op in het bestand 'Inloggegevens'. SnakeKeylogger probeert deze gevoelige gegevens te raadplegen en te lezen.
| Mozilla-gebaseerde browsers |
| Mozilla Firefox |
| Waterfox |
| SeaMonkey |
| Comodo IceDragon |
| Cyberfox (8pecxstudios) |
| Bleke Maan (Moonchild Productions) |
Deze winkels slaan opgeslagen inloggegevens, bladwijzers, sessiegegevens en geschiedenis op in “Profielen”.
| E-mail klanten |
| Thunderbird (Profielen) |
| Postbox (Profielen) |
Hierin worden e-mailreferenties en serverconfiguraties opgeslagen.
| Instant Messaging / Communicatie-apps |
| Pidgin (.paars/accounts.xml) |
Deze slaan chatreferenties op in configuratiebestanden.
| FTP-clients |
| FileZilla |
Probeert toegang te krijgen tot de lijst met recentelijk bezochte FTP-servers en opgeslagen gebruikersnamen en wachtwoorden in het bestand "recentservers.xml"
Bestandshashes (MD5):
851A5FFAC3EE2DA08557108239F90FAB
FD7634082A916C3BD8C94C8493FC83E2
9AD19A4E2D41E214D7BF04F74151DDBD
07B21AAE60698970EBDC2E854B3ACFED
Hieronder staan de aanvalstactieken , -technieken en -procedures (TTP's) van MITRE voor SnakeKeylogger:
| Tactiek | Technieken/ Subtechniek |
Procedure |
| Initiële toegang (TA0001) | T1566.001 | Spearphishing-bijlage |
| Uitvoering (TA0002) | T1204.002 | Kwaadaardige bestandsuitvoering |
| Ontwijking van verdediging (TA0005) | T1140 | Bestanden of informatie decoderen/deobfusceren. |
| T1027 | Verduisterde bestanden of informatie. | |
| T1218.004 | Uitvoering van binaire systeemproxy: InstallUtil. | |
| T1202 | Indirecte uitvoering van opdrachten. | |
| Toegang tot inloggegevens (TA0006) | T1555 | Inloggegevens uit wachtwoordopslag. |
| -T1555.003 | Inloggegevens van webbrowsers. | |
| -T1555.004 | Inloggegevens van e-mailclients. | |
| -T1555.005 | Inloggegevens van wachtwoordbeheerders. | |
| Ontdekking (TA0007) | T1083 | Bestands- en directorydetectie. |
| T1012 | Queryregister. | |
| Collectie (TA0009) | T1114.002 | E-mailverzameling via clienttoepassing. |
| Commando en controle (TA0011) | T1071.001 | Application Layer Protocol: Webprotocollen. |
| T1105 | Ingress-tooloverdracht. | |
| Resourceontwikkeling (TA0042) | T1608.001 | Stagemogelijkheden: Malware uploaden |
Conclusie:
De SnakeKeylogger-campagne toont een zeer gestructureerde aanvalsketen, beginnend met spam-e-mails die kwaadaardige bijlagen naar nietsvermoedende gebruikers sturen. De aanvallers onderhouden een stabiele infrastructuur voor het hosten van malware in versleutelde vorm, waardoor ze naadloos payloads kunnen verspreiden en bijwerken. De infectie doorloopt meerdere fasen en maakt gebruik van technieken zoals bestandsformaatbedrog, procesuitholling en versleutelde payloaduitvoering om detectie te omzeilen.
Een belangrijk doel van de malware is het verzamelen van gevoelige gegevens, zoals Outlook-profielgegevens, e-mailconfiguraties en andere opgeslagen authenticatiegegevens. Deze gegevens kunnen worden misbruikt voor Business Email Compromise (BEC), verdere inbraken of worden verkocht op ondergrondse markten.
Auteurs:
Prashil Maan
Rumana Siddiqui