
Begin januari werd een nieuwe, op specifieke locaties gerichte ransomware ontdekt, genaamd SNAKE of EKANS. De malware is geschreven in de Go-taal, is sterk geobfusceerd en richt zich op ICS-omgevingen. Snake Ransomware lijkt te worden verspreid via een gerichte campagne die zich uitsluitend richt op bedrijfsnetwerken – de ransomware gebruikt AES en RSA voor encryptie. Na infectie worden relevante bestanden overschreven met versleutelde gegevens. Elk gewijzigd bestand wordt bovendien voorzien van de tag " EKANS " aan het einde van de bestandsnaam.
De malware controleert onder andere op een vastgelegde interne systeemnaam en openbare IP-adressen. In ons geval is dit gerelateerd aan Honda. De malware stopt onmiddellijk als DNS-query's naar een intern domein van Honda niet worden opgelost.
Technische Analyse:
Het bestand is een uitvoerbaar PE32-bestand voor MS Windows en heeft een “.symtab”-sectie met minder imports, wat aangeeft dat het bestand is geschreven en gecompileerd in de Go-taal.
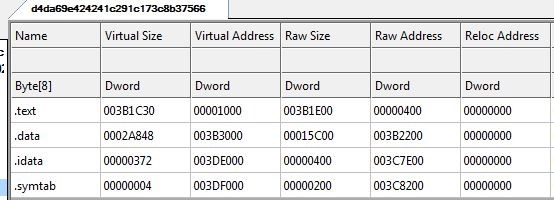
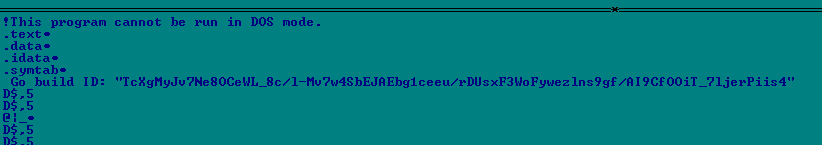
Er worden verschillende strings gevonden die bevestigen dat het binaire bestand in Go is gecompileerd. Hieronder staat de Go-build-ID.
De malware begint met het aanvragen van een DNS-resolutie van "MDS.HONDA.COM". Honda is onlangs getroffen door een ransomware-cyberaanval op zijn technologiesystemen. Het lijkt er dus op dat dit voorbeeld is gebruikt om de website van Honda te compromitteren.
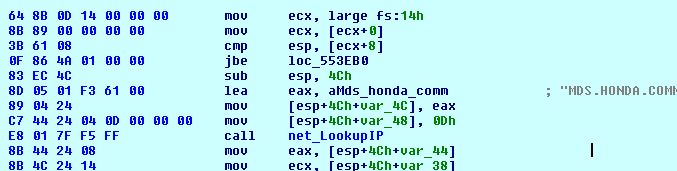
De malware zet “ MDS.HONDA.COM ” om naar het bijbehorende IP-adres en bevat ook een verwijzing naar het Amerikaanse IP-adres 170.108.71.15 , dat wordt omgezet naar de hostnaam ' unspec170108.amerhonda.com '. Als de DNS-resolutie mislukt, wordt de uitvoering van de malware afgebroken.
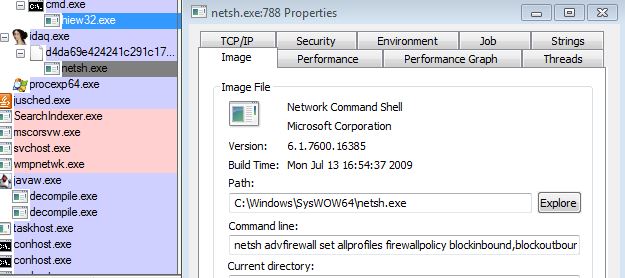
Wanneer de malware constateert dat de domeinnaam is omgezet, wijzigt hij de firewallinstellingen door een opdracht naar netsh.exe (netwerktool) te sturen. De doorgegeven opdracht is:
“Netsh advfirewall set allprofiles firewallpolicy blockinbound,blockoutbound”.
Met deze opdracht worden alle inkomende en uitgaande verbindingen voor alle profielen geblokkeerd die niet overeenkomen met de in- en uitgaande regels van de Windows-firewallfunctie.
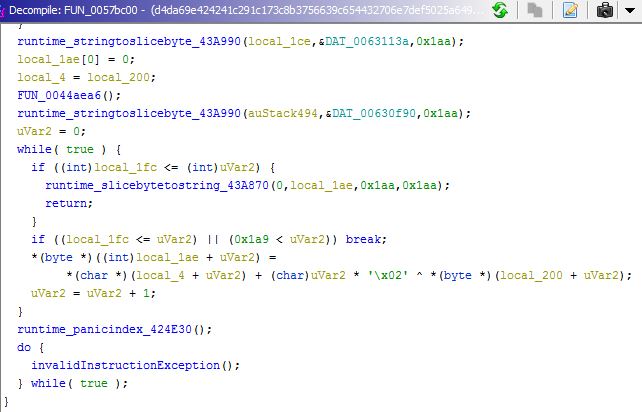
Malware gebruikt het onderstaande algoritme om alle strings te decoderen die worden gebruikt tijdens de uitvoering van malware. Elke gecodeerde data gebruikt echter een andere XOR-sleutel.
De onderstaande decoderingslus decodeert de openbare RSA-sleutel, die wordt gebruikt om elk van de AES-sleutels te coderen die worden gebruikt om de bestanden te coderen.
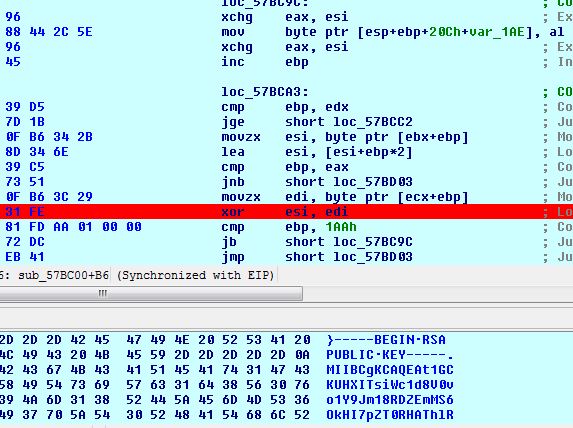
Hieronder vindt u de gedecompileerde code voor het algoritme.
Malware controleert op de aanwezigheid van de mutex met de naam "EKANS". Indien aanwezig, stopt de ransomware de uitvoering ervan en infecteert het de systemen niet. Anders wordt de mutex aangemaakt en zet de infectie zich voort.
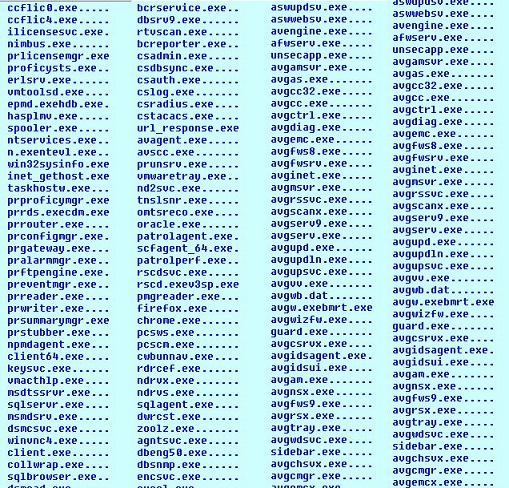
Het bevat een hardgecodeerde lijst met processen en services die aanwezig zijn als gecodeerde strings van de malware. Als er services actief zijn op het systeem van het slachtoffer, stopt de ransomware deze. Als er processen actief zijn op het systeem, worden deze processen ook beëindigd met de functie TerminateProcess(). Hieronder staan enkele procesnamen.
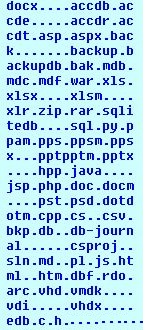
Malware verwijdert alle Volume Shadow Copy-back-ups die op het systeem aanwezig zijn. Malware slaat bepaalde bestandsextensies over bij het versleutelen. Hieronder staan er een paar:
.sys .mui .tmp .lnk .config .tlb .olb .blf .ico .manifest .bat .cmd .ps1 etc
Sommige van de hieronder genoemde extensies worden door de malware ontsleuteld, hoewel ze niet worden gebruikt bij de encryptie.
Het encryptieproces van snake is een mix van symmetrische en asymmetrische cryptografie, waaronder AES-256 en RSA-2048. Een symmetrische sleutel is vereist voor het encrypteren en decrypteren van bestanden. Deze symmetrische sleutel is gecodeerd met de publieke sleutel van de aanvaller. Decryptie is alleen mogelijk met de privésleutel van de aanvaller. Dit maakt decryptie moeilijk of onmogelijk voor beveiligingsleveranciers.
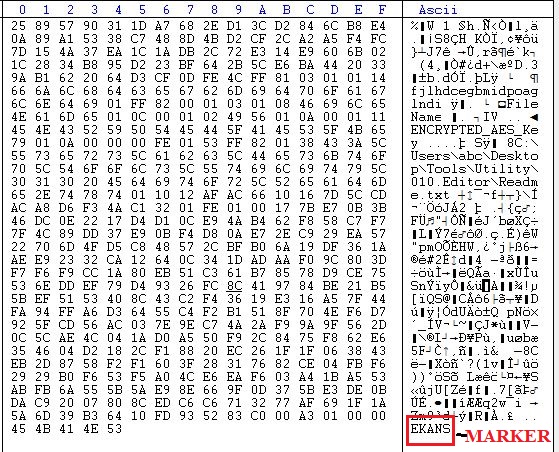
Malware gebruikt de AES CTR-modus voor de encryptie van het bestand met een willekeurige sleutel van 0x20 bytes en een willekeurige IV van 0x10 bytes. De openbare RSA-sleutel is hardgecodeerd in het bestand. Na de encryptie voegt malware de markering "EKANS" toe aan het einde. EKANS is het omgekeerde van SNAKE.
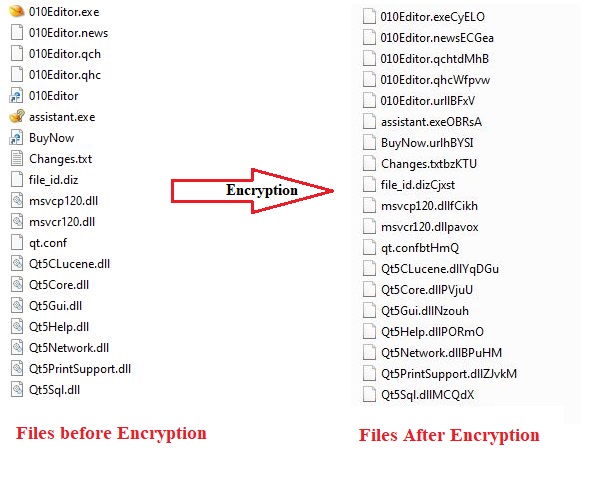
Nadat alle bestanden zijn versleuteld, hernoemt de malware elk versleuteld bestand. Er wordt een willekeurige reeks van vijf tekens aan de bestandsextensie toegevoegd. Extensies zijn losgeld, waardoor het moeilijk is om de ransomware via extensies te identificeren. Hieronder ziet u de afbeelding die het hernoemen van bestanden door de snake-ransomware laat zien.
Conclusie
Ransomware is een voortdurende bedreiging geworden voor zowel individuele gebruikers als bedrijven. Zodra het bestanden versleutelt, is het erg moeilijk om de gegevens te ontsleutelen. Gezien de omvang van de schade die ransomware aan uw gegevens kan toebrengen, moet u de onderstaande aanbevolen beveiligingsmaatregelen volgen.
- Gebruik een antivirusprogramma met meerdere lagen dat realtime bedreigingen kan tegenhouden.
- Zorg ervoor dat uw antivirusprogramma up-to-date is.
- Werk uw besturingssysteem regelmatig bij, aangezien er elke dag belangrijke patches worden uitgebracht.
- Houd uw software up-to-date.
- Verbind externe systemen nooit rechtstreeks met het internet.
- Klik niet op links en download geen bijlagen in e-mails die u van onbekende afzenders ontvangt.
- Maak regelmatig een back-up van uw gegevens en bewaar deze op een veilige locatie.
- Controleer het gatewaysysteem op onjuiste configuratie.
Seqrite Producten zijn uitgerust met meerlaagse detectietechnologieën zoals IDS/IPS, DNA Scan, Email Scan, BDS, Web Protection en gepatenteerde anti-ransomwaredetectie. Deze meerlaagse beveiligingsaanpak helpt ons onze klanten efficiënt te beschermen tegen dit soort ransomware en andere bekende, onbekende bedreigingen.
Indicator van compromis
d4da69e424241c291c173c8b3756639c654432706e7def5025a649730868c4a1