

Zoals de naam zelf al aangeeft,
Man-in-the-middle-aanval is een type aanval waarbij een illegale persoon de communicatie tussen twee partijen probeert te onderscheppen.
Hetzij om heimelijk mee te luisteren, hetzij om de belangrijke gegevens die worden uitgewisseld te stelen, met als doel om te spioneren of om de communicatie te vernietigen en de gegevens te corrumperen.
Als je probeert een gesprek tussen twee entiteiten af te luisteren zonder hen hiervan op de hoogte te stellen, is dat in principe een soort MAN-IN-THE-MIDDLE-AANVAL.
WAT IS EEN MAN-IN-THE-MIDDLE-ATTACK PRECIES?
Maar voordat ik verder ga met de Man-In-the-Middle-aanval, wil ik dat je even om je heen kijkt!
Kijk naar je smartphones, apparaten die toegang hebben tot internet en alle softwaretoepassingen die je gebruikt.
Wat denk je? Wat is de drijvende kracht achter al deze dingen?
GEGEVENS! Toch?
Nou, al deze data reist grenzeloos rond. Van de ene bron naar de andere bestemming kent data geen enkele beperking. Deze ongemerkte reis van data roept grote vragen op over de privacy en veiligheid ervan.
Heeft u er ooit over nagedacht hoe u deze privacy kunt behouden?
Wat als iemand al uw gegevens op uw telefoon ziet of uw privégegevens gebruikt voor zijn/haar eigen doeleinden?
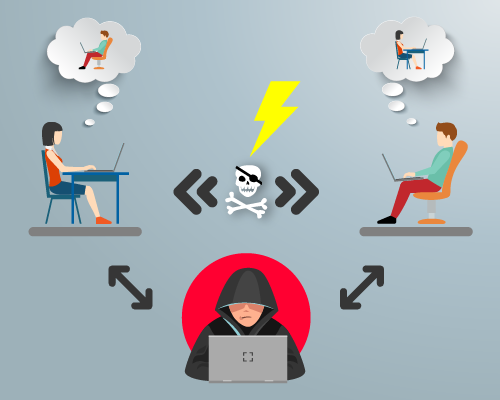
Terwijl de gegevensoverdracht plaatsvindt tussen client en server, plaatst de aanvaller zichzelf tussen twee eindpunten van de communicatie en verstoort zo de gegevensoverdracht, terwijl hij probeert de kritieke informatie te verkrijgen die wordt uitgewisseld.
Ondertussen denken de client en de server dat ze met elkaar communiceren, maar in werkelijkheid hebben ze te maken met een aanvaller.
Uitleg:
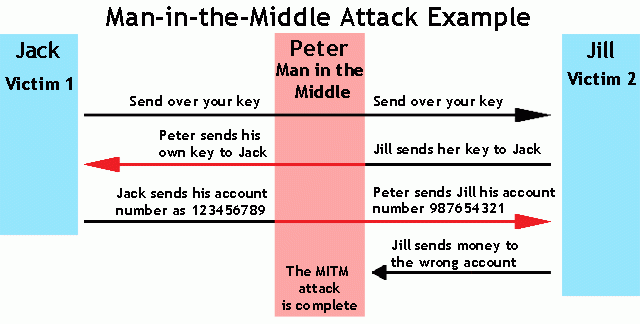
Stel dat A en B twee entiteiten zijn en C de man-in-the-middle is. Als A en B nu informatie met elkaar willen delen, vraagt A B om een publieke sleutel. A verstuurt dan versleutelde gegevens die alleen met die publieke sleutel toegankelijk zijn en alleen B kan die informatie met die sleutel openen. Maar zodra B zijn publieke sleutel naar A stuurt, neemt C, de man-in-the-middle, die sleutel en stuurt zijn eigen publieke sleutel naar A.
A, ervan uitgaande dat de sleutel van B is, versleutelt de vereiste gegevens en stuurt deze opnieuw naar B. C ontsleutelt die gegevens vervolgens met zijn eigen publieke sleutel, leest die gegevens en past de informatie aan volgens de vereisten. Vervolgens stuurt C die gegevens met zijn publieke sleutel naar B, zodat B de informatie kan ontsleutelen. Dit proces gaat verder, ervan uitgaande dat deze informatie rechtstreeks van A afkomstig is. A en B komen er niet eens achter dat ze niet met elkaar communiceren.
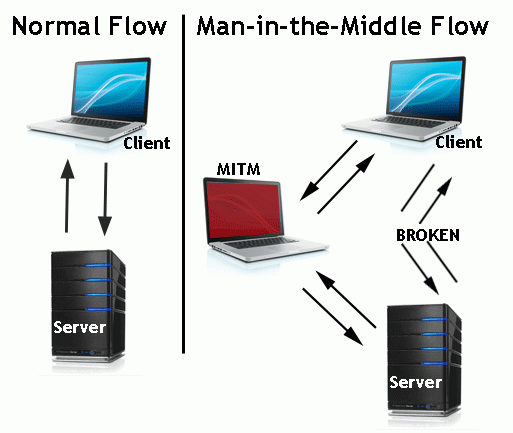
Technisch gezien wordt er een TCP-verbinding tot stand gebracht wanneer twee partijen met elkaar communiceren. Een aanvaller splitst die verbinding in twee delen: één verbinding tussen de aanvaller en de client en één verbinding tussen de aanvaller en de server. De aanvaller fungeert als proxy tussen hen. Een andere manier waarop deze aanval kan plaatsvinden, is via een Man-In-The-Browser-aanval, waarbij een aanvaller zijn bot op uw systeem plaatst. Deze bot verzamelt alle inloggegevens en belangrijke informatie van uw dagelijkse surfgedrag en stuurt deze uiteindelijk naar de aanvaller.
HOE WERKT DEZE AANVAL?
Aanvallers zijn altijd op zoek naar kwetsbare netwerken waar ze de beveiliging kunnen doorbreken en toegang kunnen krijgen tot de gegevensoverdracht. Een aanval bestaat uit twee fasen: de eerste fase is 'onderschepping' of 'versleuteling' en de tweede fase is 'ontsleuteling'.
'Encryptie' en 'Decryptie'
Openbare plaatsen zoals treinstations, luchthavens, enz. zijn het meest geschikt voor onderschepping, omdat daar GRATIS wifi beschikbaar is (mensen zijn dol op gratis dingen). Aanvallers proberen een slecht beveiligd netwerk te vinden en zoeken naar kwetsbaarheden. De aanvaller bevindt zich tussen de clientcomputer en de server van het slachtoffer om de gegevens te onderscheppen en plaatst de benodigde tools om de uitgewisseld kritieke informatie te verkrijgen, waarvan het slachtoffer denkt dat deze veilig is. De gegevens zijn nu onderschept en moeten worden ontsleuteld. Nu komt de rol van ontsleuteling, waarbij de gegevens worden ontsleuteld en er verder actie op wordt ondernomen.
Te kort, toch? Nou ja, het is tenslotte een korte uitleg om een minimaal idee te krijgen. Laten we het nu stap voor stap uitleggen.
Er zijn nog een paar manieren om een netwerkaanval uit te voeren. Laten we een paar van deze aanvallen kort bespreken:
Voorbeelden ~
1. Snuffelen:
Het is een proces waarbij datapakketten met gevoelige informatie die van het ene netwerk naar het andere stromen, worden geanalyseerd en vastgelegd. Data stroomt van bron naar bestemming in de vorm van kleine datapakketten en aanvallers weten toegang te krijgen tot deze datastromen en de privé-informatie te bemachtigen die nodig is om de aanval uit te voeren.
2. Pakketinjectie:
Het is een techniek waarbij een aanvaller het bestaande netwerk verstoort door zijn/haar eigen pakket toe te voegen aan de reguliere gegevensstroom tussen vertrouwde entiteiten, om te voorkomen dat kwaadaardige activiteiten over het hoofd worden gezien of genegeerd. Dit type verstoring van pakketten wordt gebruikt bij DDoS- en man-in-the-middle-aanvallen.
3. Sessiekaping:
Wanneer een gebruiker inlogt op een website, stuurt deze via een browser een verzoek naar de server van de gevraagde website. Het verzoek wordt geanalyseerd, er wordt een reactie via het netwerk naar de gebruiker gestuurd en er wordt een sessie opgezet waarmee de gebruiker toegang krijgt tot de website. Ondertussen probeert de aanvaller die sessie te kapen en is hij in staat die sessie te onderscheppen en de persoonlijke informatie te achterhalen die nodig is om de aanval succesvol uit te voeren.
4. SSL-strippen:
Aanvallers gebruiken dit proces om de SSL/TLS-encryptie te verwijderen die voor een beveiligde verbinding wordt gebruikt. Hierdoor wordt de netwerkverbinding van de gebruiker overgeschakeld van HTTPS naar HTTP. Het slachtoffer is kwetsbaar bij de overstap van een beveiligde naar een onbeveiligde verbinding. Het is voor een aanvaller gemakkelijk om het slachtoffer naar zijn eigen omgeving te pushen, waar de aanvaller informatie van het slachtoffer kan extraheren. KRACK en MITM zijn enkele van de aanvallen die worden uitgevoerd met behulp van SSL-stripping.
HOE KUN JE JE VAN DEZE AANVALLEN REDDEN?
Hieronder staan enkele stappen die we kunnen volgen om dergelijke cyberaanvallen te voorkomen:
-
Gebruik een HTTPS-verbinding in plaats van HTTP, omdat HTTPS veiliger en een betrouwbaardere manier is om verbinding te maken met elk netwerk.
-
Browsercookies en cache wissen om te voorkomen dat aanvallers informatie uit die bronnen stelen.
-
Gebruik van HSTS via HTTPS. Deze webserverrichtlijn dwingt elke webapp om verbinding te maken via HTTPS en blokkeert alle andere content die het HTTP-protocol gebruikt.
-
Klik niet op onnodige e-mails en advertenties.
-
Maak geen gebruik van onbeveiligde openbare wifi-verbindingen en voer er geen betalingen via uit.
-
Zorg ervoor dat de vereiste beveiligingstools altijd zijn bijgewerkt om uw systeem te beschermen.
-
Zorg ervoor dat uw werknetwerk altijd beveiligd is.
-
Download nooit illegale gegevens.
SEQRITE Geïntegreerde dreigingsmachine: IPS
Intrusion Prevention System
IPS is een netwerkbeveiligingssysteem dat het netwerk van uw organisatie beschermt tegen externe aanvallen, inbraakpogingen, malware en bedreigingen. Het observeert het inkomende netwerkverkeer, identificeert potentiële bedreigingen en reageert volgens de opgegeven regels. Het verwijdert pakketten die schadelijk zijn en blokkeert alle verdere verkeer vanaf dat IP-adres of die poort.
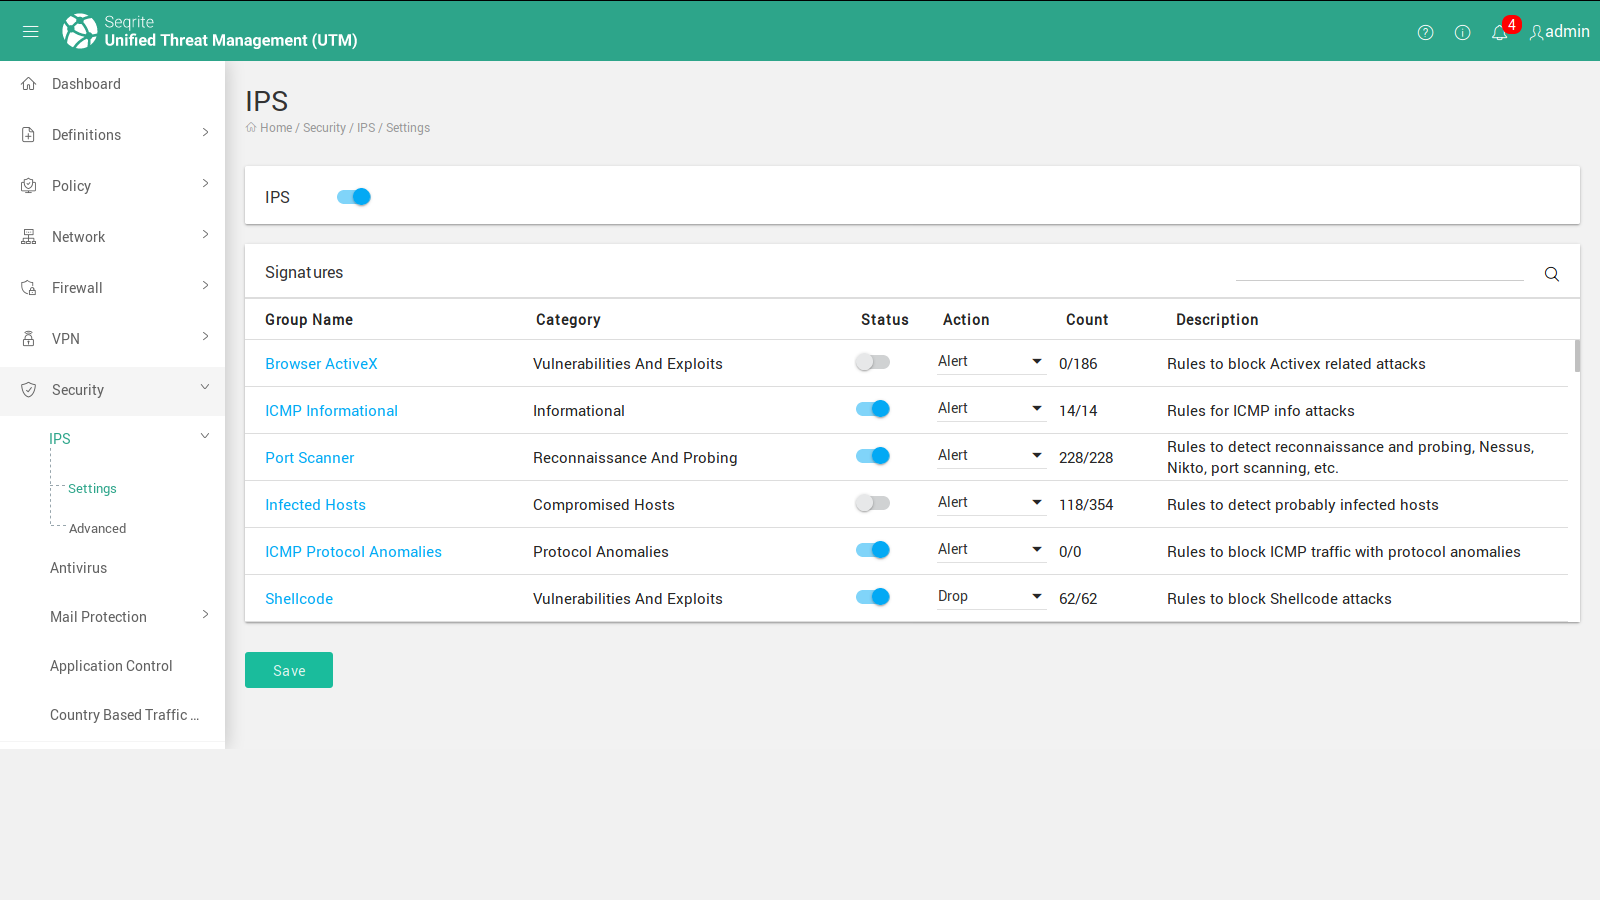
Seqrite UTM heeft een functie genaamd Intrusion Prevention SystemHet monitort en blokkeert de kwetsbaarheid die aanvallers gebruiken om een applicatie of machine te onderbreken en er controle over te krijgen. Het bestaat uit een vooraf geconfigureerde set ingebouwde handtekeningen, die overeenkomen met de handtekeningen van de binnenkomende datapakketten. Als een binnenkomende handtekening overeenkomt met een bestaande handtekening, verwijdert het IPS het pakket of stelt het een ala in.kamer.
Uitleg van de functie
De onderstaande afbeelding toont de status van IPS en verschillende instellingen die onder IPS vallen en de relevante informatie zoals
- Aangewezen actie die moet worden ondernomen.
- Geef een waarschuwing of verwijder het verdachte pakket.
- Aantal keren dat het voorkomt en beschrijving.
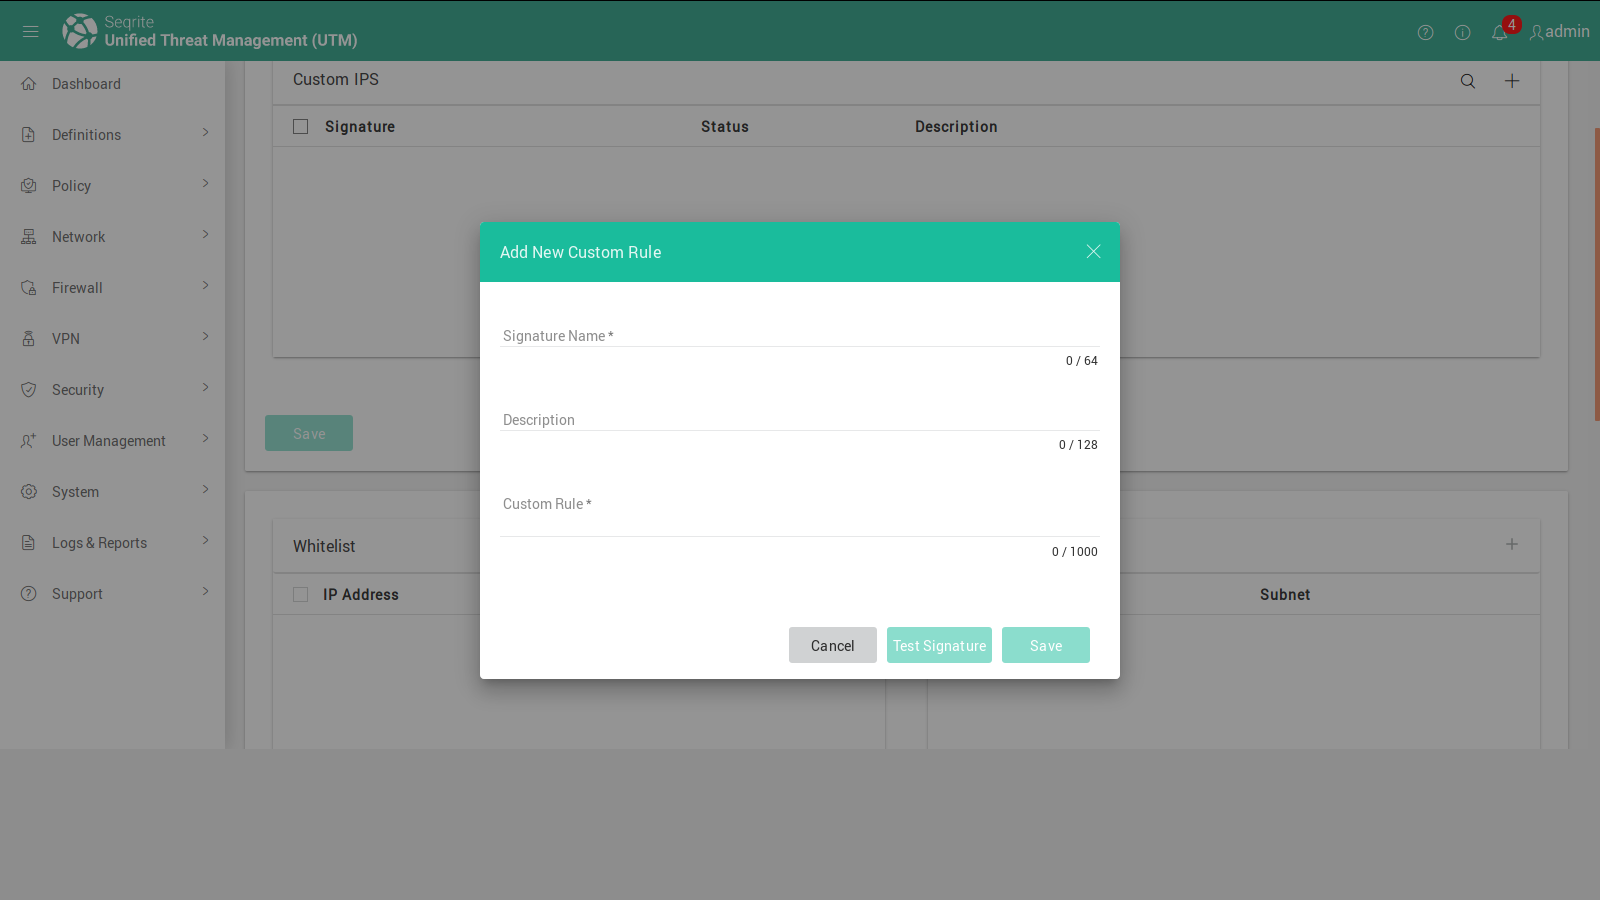
Mogelijk moet u nieuwe handtekeningen toevoegen aan uw bestaande handtekeningenlijst. In Seqrite UTM IPS: U kunt uw eigen handtekeningen toevoegen. U kunt dit doen via het tabblad 'Geavanceerd' op de IPS-pagina.
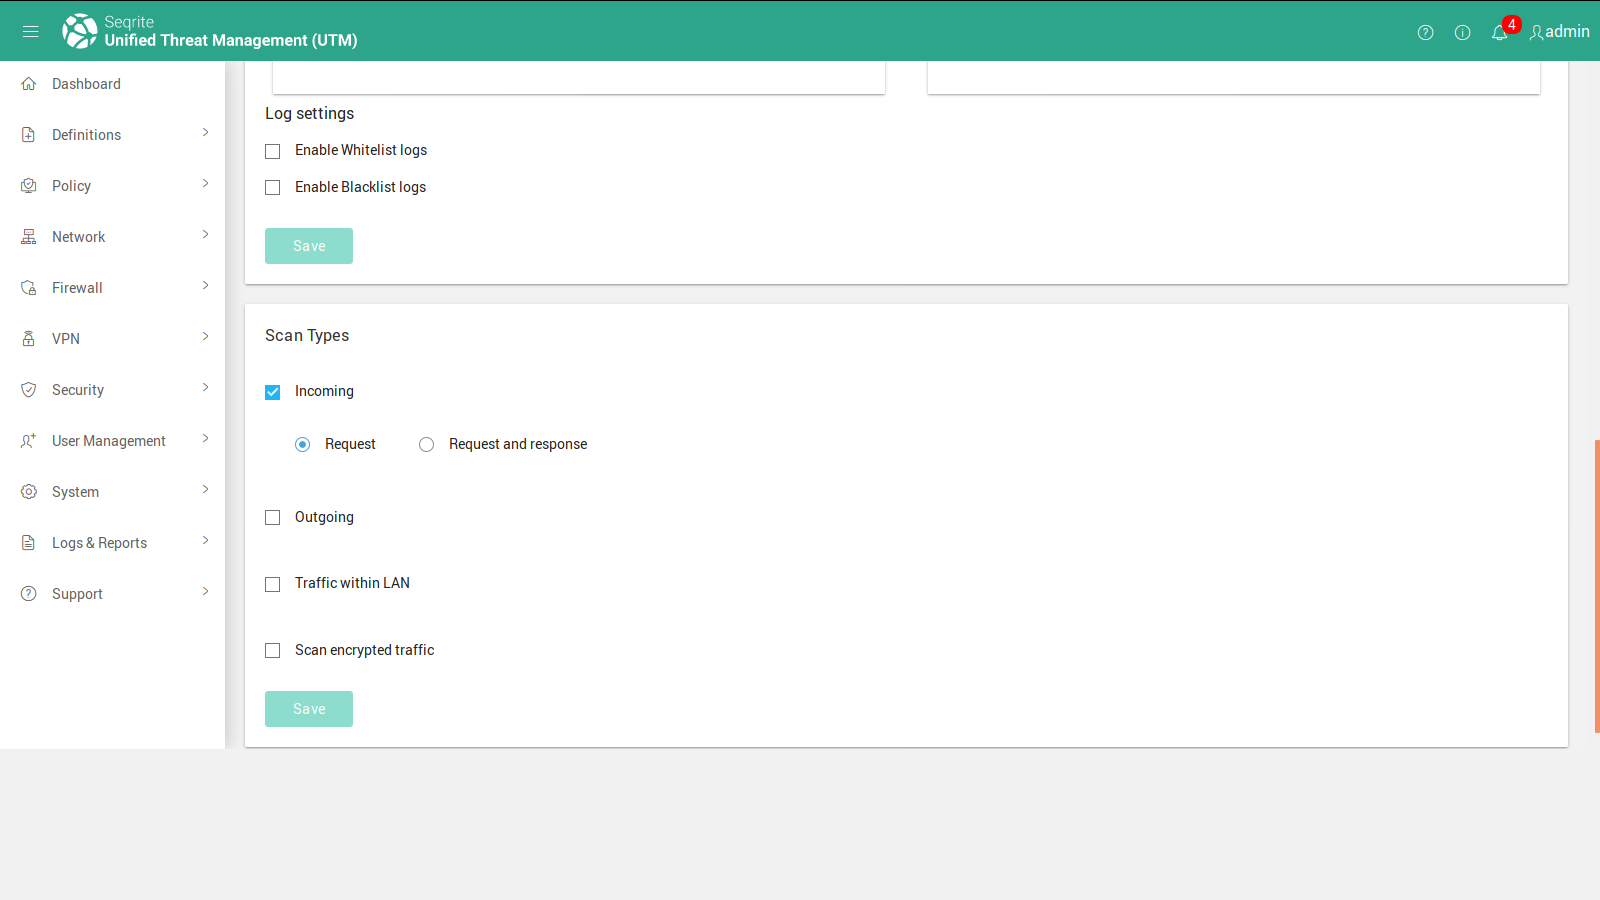
Uw organisatie moet mogelijk al het inkomende, uitgaande en intranetverkeer monitoren. Met deze functie kunt u alle of afzonderlijke verkeerstypen monitoren.
REFERENTIES
a) thesslstore.com
b) veracode.com
c) securebox.comodo.com
d) Preventie van man-in-the-middle-aanvallen met behulp van HTTPS en SSL, IJCSMC, Vol. 5, nummer 6, juni 2016, pag. 569 – 579

