• Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font> Blog
Contact Onder aanval?
  • Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Home  /  Malware  /  Seqrite Verijdelt pogingen tot een JAVA jRAT-phishingcampagne gericht op een internationale ambassade in India.
Seqrite Verijdelt pogingen tot een JAVA jRAT-phishingcampagne gericht op een internationale ambassade in India.
16 Januari 2018

Seqrite Verijdelt pogingen tot een JAVA jRAT-phishingcampagne gericht op een internationale ambassade in India.

Geschreven door Pradeep Kulkarni
Pradeep Kulkarni
Malware
4
Aandelen

Eerder schreven we al over de recente ontwikkelingen in Java-gebaseerde jRAT -malware. Bij Quick Heal Security Labs volgen we actief de jRAT-campagnes die in de praktijk plaatsvinden. Deze Java-malware verspreidt zich via phishingcampagnes. Tijdens de analyse van een dergelijke phishingcampagne ontdekten we dat een internationale ambassade in India het doelwit was van phishers. De malware die in de phishingcampagne werd gebruikt, was de beruchte Java-malware genaamd jRAT. De phishers verstuurden phishingmails naar het officiële e-mailadres van de betreffende ambassade.

Zo ziet de phishingmail eruit.
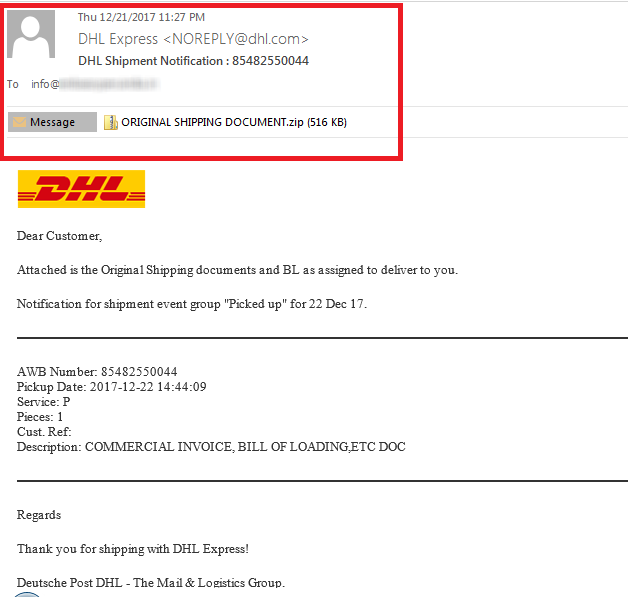
Figuur 1. Phishing-e-mail verzonden naar de beoogde ambassade

Zoals in de afbeelding hierboven te zien is, wordt een nep-verzendnotificatie van DHL naar het beoogde e-mailadres gestuurd. Dit is een voorbeeld van een klassieke phishing-e-mailscam. De inhoud van de e-mail ziet er netjes en aantrekkelijk genoeg uit om de gebruiker te verleiden de bijlage te openen en meer te weten te komen over deze verzendnotificatie. De e-mailbijlage " ORIGINAL SHIPPING DOCUMENT.zip " is een ZIP-archiefbestand dat een bestand met de extensie " ORIGINAL SHIPPING DOCUMENT.jar " bevat. Het is ongebruikelijk dat een verzendnotificatie een " .jar "-bestand als bijlage heeft. Zodra de gebruiker dubbelklikt op dit jar-bestand, wordt de malware uitgevoerd. Tegenwoordig vereisen veel applicaties JAVA/JRE om te kunnen draaien. De kans dat JAVA/JRE op de systemen van de eindgebruikers is geïnstalleerd, is dus zeer groot. Dit verhoogt de kans dat de Java-gebaseerde malware op het beoogde systeem wordt uitgevoerd.

Seqrite opsporing

Deze specifieke phishingpoging gericht op de betreffende ambassade werd succesvol geblokkeerd door Seqrite producten met de JAVA-detectie "JAR.Suspicious.A".

Infectieketen

Een typische infectieketen in deze JRAT-phishingcampagne ziet er als volgt uit.
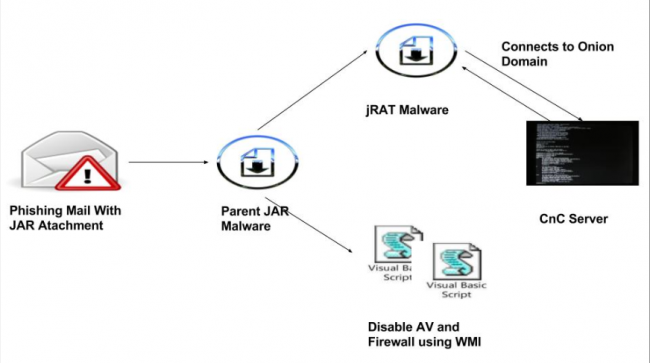
Figuur 2. Infectieketen - jRAT-phishingcampagne
Figuur 2. Infectieketen – jRAT-phishingcampagne

Technische details

Zoals afgebeeld in figuur 2, plaatst de 'Parent JAR'-malware na uitvoering twee VB-scriptbestanden en jRAT-malware op de locatie '%Temp%' die daarin is ingesloten. Deze VB-scripts zijn verantwoordelijk voor het identificeren van verschillende antivirusproducten en firewalls die op een systeem zijn geïnstalleerd. Er wordt ook gecontroleerd op de 'Win2_PnpSignedDriver'-pipe, die nodig is om een ​​virtuele omgeving te identificeren. Als deze pipe open blijkt te zijn, stopt de malware zijn activiteit.

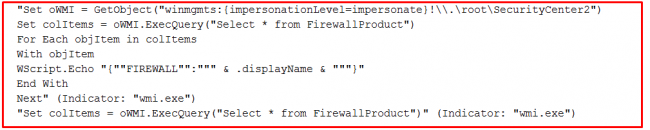
Hieronder ziet u afbeeldingen van VBS-bestanden.
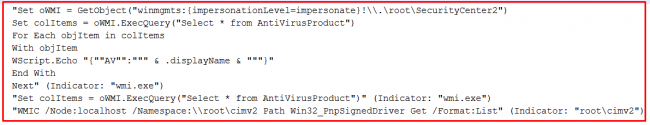
Figuur 3. VBS-bestand voor het identificeren van geïnstalleerde antivirusproducten.


Figuur 4. VBS-bestand voor het identificeren van geïnstalleerde firewallproducten.

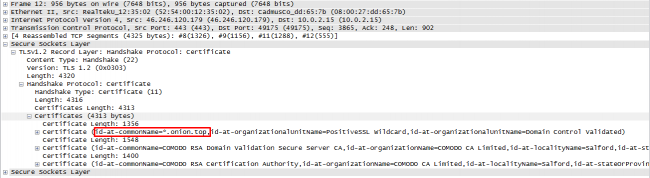
Het verwijderde JRAT-bestand is verbonden met a CNC-domein 'vvrhhhnaijyj6s2m.onion[.]top'. Dit CNC-domein wordt gehost op 46.246.120.179. De reputatie van dit domein en het IP is kwaadaardig volgens online scanners. De communicatie verloopt via an SSL-kanaal.  
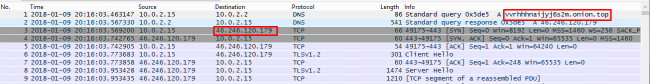
Figuur 5. Verbinding met een CNC-domein


Figuur 6. Gedecodeerd SSL-certificaat.

Ten tijde van onze analyse reageerde de CNC-server niet met de uiteindelijke payload. Over het algemeen zien we dat infostelaer-malware wordt verspreid in lopende jRAT-campagnes.

Hoewel phishing een oude techniek is om malware te verspreiden, is het nog steeds een van de eenvoudigste en meest effectieve methoden die phishers gebruiken. Met deze simpele verspreidingstechniek richten phishers zich op belangrijke doelwitten, zoals in dit geval de ambassade. We adviseren onze gebruikers om zich te beschermen door hun Endpoint Security-oplossing (EPS) up-to-date te houden met de nieuwste beveiligingsupdates.

Beveiligingsmaatregelen​

Hier is een infographic die phishing uitlegt. En hieronder vind je een aantal handige tips om phishingaanvallen te vermijden.

  • Open geen e-mails die afkomstig zijn van onbekende, ongewenste of onverwachte bronnen.
  • Klik niet op links en download geen bijlagen in dergelijke e-mails.
  • Open geen e-mailbijlagen met extensies zoals .js, .jar, .exe en .pdf.
  • Schakel VBA-macro's uit in de Microsoft Office-toepassing.
  • Voer alle aanbevolen updates uit op uw besturingssysteem, programma's zoals Adobe, Java, internetbrowsers, enz.
  • Zorg ervoor dat uw Endpoint Security-oplossing (EPS) de software up-to-date is.
  • Maak regelmatig een back-up van uw bestanden.

Indicatoren van compromis

DHL-verzendingsmelding: 85482550044
ORIGINEEL VERZENDDOCUMENT.zip
ORIGINEEL VERZENDDOCUMENT.jar
F2727B26A75F9DF01E464B9144117AE1
B01F4758F4FD791B851D64FC16B56D08
vvrhhhnaijyj6s2m.onion[.]top
46.246.120.179

Vakexperts
Pradeep Kulkarni, Prashant Kadam | Quick Heal Security Labs

 Vorig bericht6 verborgen IT-risico's in 2018
Volgend bericht  Waarom is gecentraliseerd beheer een belangrijk beveiligingsinstrument?
Pradeep Kulkarni

Over Pradeep Kulkarni

Pradeep Kulkarni leidt het IPS-team bij Quick Heal Technologies Limited. Hij werkt al meer dan 11 jaar in de IT-beveiligingssector en heeft aan diverse...

Artikelen van Pradeep Kulkarni »

gerelateerde berichten

  • Welke Malware Analysis Platforms Gebruik ML/AI-gestuurde detectie

    Welke Malware Analysis Platforms Gebruik ML/AI-gestuurde detectie

    October 14, 2026
  • Operatie Stille Rotor: Gerichte campagne brengt sector onbemande luchtvaart in gevaar in aanloop naar top in Moskou

    May 6, 2026
  • Malwarecampagne maakt gebruik van SVG's, e-mailbijlagen en CDN's om XWorm en Remcos te verwijderen via BAT-scripts

    11 september 2025
Aanbevolen auteurs
  • Seqrite
    Seqrite

    Seqrite is een toonaangevende leverancier van cybersecurityoplossingen voor bedrijven. Met een focus op...

    Lees meer artikelen van Seqrite
  • Bineesh P
    Bineesh P

    Ik ben een gepassioneerd cybersecurity-liefhebber en een toegewijd schrijver. Met een talent...

    Lees meer artikelen van Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ik ben een fervent schrijver die graag content schrijft over opkomende technologieën en...

    Lees meer artikelen van Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is de gezamenlijke algemeen directeur van Quick Heal Technologies...

    Lees meer artikelen van Sanjay Katkar
onderwerpen
geneigd (25) Cyber ​​aanval (36) cyberaanvallen (58) Cyber ​​aanval (16) cyberaanvallen (15) Cybersecurity (345) internetveiligheid (34) Cyberdreiging (33) cyber bedreigingen (51) datalek (56) datalekken (29) Data Loss (28) Data verlies voorkomen (34) data privacy (17) gegevensbescherming (35) gegevensbeveiliging (19) DLP (50) DPDP (14) DPDPA (17) Encryptie (16) eindpuntbeveiliging (113) Enterprise-beveiliging (20) Exploiteren (13) GDPR (14) malware (76) malware-analyse (15) malware-aanval (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netwerk veiligheid (26) Phishing (30) Ransomware (69) ransomware-aanval (31) ransomware-aanvallen (31) ransomware-bescherming (17) Seqrite (41) Seqrite Encryptie (27) Seqrite EPS (33) Seqrite Services (16) bedreigingsdetectie (15) Threat Intelligentie (26) UTM (34) Kwetsbaarheid (16) nul vertrouwen (13)
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font>

Toonaangevende leverancier van IT-beveiligingsoplossingen voor ondernemingen, die de beveiliging van eindpunten, gegevens en netwerken vereenvoudigt met toonaangevende oplossingen voor het voorkomen, detecteren en aanpakken van bedreigingen wereldwijd.

Lees meer over Seqrite

Volg ons:

Ontvang onze nieuwsbrief

Blijf op de hoogte van de laatste trends en inzichten op het gebied van cyberbeveiliging.

het laden
Producten en services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Microbedrijf
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cyberbeveiliging & Data Privacy Bewustzijn
Informatiebronnen
  • Blogs
  • Whitepapers
  • Datasheets
  • Bedreigingsrapporten
  • Handleidingen
  • PoV
  • Begrip Data Privacy
  • DPDP-dialogen
  • Beleid en naleving
  • EULA
  • GoDeep.AI
  • SIA
  • Privacy-uur
Contact
  • Geregistreerde kantoren
  • Laten we het over cyberbeveiliging hebben
Support
  • Technische ondersteuning
  • Software downloaden
  • Offline-updater
  • firmware Upgrades
  • Upgrades
  • productdocumentatie
Over Ons
  • Over ons Seqrite
  • Leiderschap
  • Onderscheidingen en erkenning
  • Newsroom
Partners
  • Partner Program
  • Partner zoeken
  • Word een Partner
  • Seqrite Certificering

© 2026 Quick Heal Technologies Ltd.

Sitemap privacybeleid Wettelijke vermeldingen Cookiebeleid Gebruiksvoorwaarden