

Quick Heal Security Labs heeft een nieuwe variant van Petya Ransomware ontdekt die gebruikers wereldwijd treft. Dit lijken duidelijk de eerste tekenen van een nieuwe ransomware-aanval die zich snel over de hele wereld verspreidt. Momenteel hebben we meerdere meldingen van deze ransomware-aanval uit verschillende landen ontvangen.
Uit onze analyse blijkt:
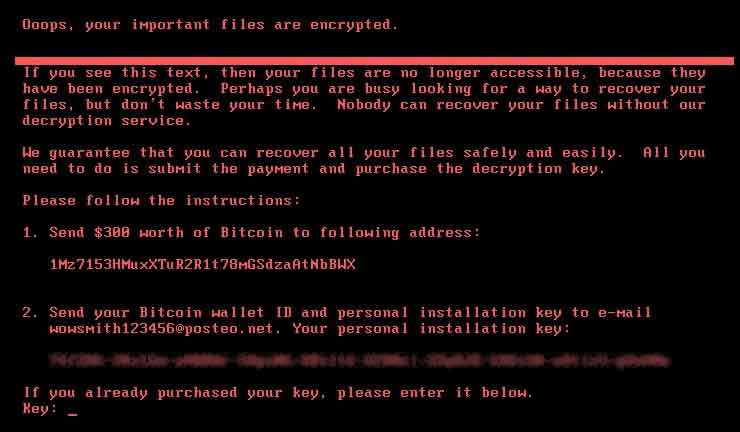
Petya wordt afgeleverd via valse e-mails of phishingmails. Zodra de e-mailbijlage op de computer wordt uitgevoerd, verschijnt de prompt voor gebruikerstoegangscontrole (User Access Control). Na het uitvoeren van het programma wordt echter de Master Boot Record (MBR) versleuteld en vervangen door een aangepaste bootloader met een code om de volledige schijf te versleutelen, beginnend met MFT (Master File Tree), en wordt er een losgeldbericht naar de gebruikers gestuurd. Nadat de volledige schijf van de computer succesvol is versleuteld, verschijnt de onderstaande losgeldprompt.
Zijn wij (Seqrite Gebruikers) beschermd tegen deze ransomware?
Alles Seqrite EPS-gebruikers zijn beschermd tegen deze ransomware-infectie, waarbij een exploit genaamd EternalBlue misbruik maakt van een beveiligingslek. MS17-010Dit is dezelfde kwetsbaarheid die WannaCry Ransomware heeft misbruik gemaakt van de situatie om zich te verspreiden. Seqrite Het IDS blokkeert met succes pogingen tot exploitatie van Eternal Blue. SeqriteDe gedragsgebaseerde detectie (BDS) van blokkeert en waarschuwt de gebruiker ook voor een mogelijke aanval. Zorg er wel voor dat alle beveiligingsmechanismen van Seqrite zijn ingeschakeld.
Quick Heal Security Labs houdt de dreiging continu in de gaten en werkt aan updates om de dreiging op verschillende niveaus te bestrijden. Blijf dus alert. Seqrite Altijd op de hoogte van alle actuele updates die regelmatig worden uitgebracht.
Preventieve maatregelen en aanbevelingen
- Klik niet op links in e-mails die u van een onbekende afzender ontvangt.
- Pas alle Microsoft Windows-patches toe, inclusief MS17-010, die de Eternal Blue-kwetsbaarheid dicht.
- Zorg ervoor dat uw SeqriteDe automatische updates zijn ingeschakeld en de app is bijgewerkt naar de nieuwste versie.
- Zorg ervoor dat u regelmatig een back-up van uw gegevens maakt op een externe schijf.
- Vermijd inloggen op de computer met beheerdersrechten. Werk met een gebruikersaccount met standaardgebruikersrechten en niet met beheerdersrechten.
Kan ik mijn gegevens nog steeds beschermen als er een bedreiging op mijn computer wordt uitgevoerd?
Als iemand per ongeluk de bedreiging uitvoert op een onbeschermde computer door op de link in de e-mail te klikken en de bijlage te downloaden, en u een BSOD (blauw scherm) ziet waardoor uw computer opnieuw wordt opgestart, kunt u uw gegevens nog steeds redden door de computer niet opnieuw op te starten. Laat de computer gewoon uitgeschakeld. Wanneer u het BSOD-scherm ziet en het systeem opnieuw opstart, wordt alleen de MBR vervangen en zijn uw gegevens op de schijf nog steeds intact. Deze kunnen worden geopend door de harde schijf te koppelen aan een ander schoon systeem. Zorg ervoor dat u in dat stadium niet opstart met de geïnfecteerde harde schijf. Zodra de gegevens zijn gekoppeld, zijn ze toegankelijk en kunnen ze worden gekopieerd.


