Auteurs: Sathwik Ram Prakki en Kartikkumar Jivani
Inhoud
- Introductie
- Belangrijkste doelstellingen
- Sectoren
- Geografische focus
- Infectie en lokmiddelen
- Technische Analyse
- PowerShell-fase
- Volharding
- Configuratie
- Infrastructuur en Attributie
- Conclusie
- SEQRITE Bescherming
- IOCs
- MITRE ATT & CK
Introductie
SEQRITE Labs heeft een campagne ontdekt die zich richt op militair personeel in zowel Rusland als Wit-Rusland, met name de Russische luchtlandingstroepen en de Wit-Russische speciale eenheden. De infectieketen leidt tot het blootleggen van meerdere lokale services via Tor met behulp van obfs4-bruggen, waardoor de aanvaller anoniem kan communiceren via een onion-adres. In deze blog onderzoeken we de infectieketen die gebruikmaakt van meerdere stappen via PowerShell, lokmiddelen om slachtoffers te misleiden en het blootleggen van SSH als een verborgen service om Tor-verkeer te deblokkeren en tegelijkertijd persistentie te behouden.
Dit jaar zijn meerdere campagnes met een vergelijkbare geografische focus geïdentificeerd, zoals HollowQuill , die begin 2025 werd waargenomen en gericht was op verschillende Russische entiteiten, waaronder academische en onderzoeksinstellingen die direct verbonden zijn met de overheid en de defensiesector. In juli stuitten we op een andere campagne, CargoTalon genaamd , die zich richtte op de Russische lucht- en ruimtevaart- en defensiesector met behulp van het Eaglet-implantaat, waarbij overlappingen met de HeadMare- groep werden waargenomen. Recentelijk is de operatie MotorBeacon , gericht op de Russische auto- en e-commerce-industrie met een CAPI-backdoor, in kaart gebracht.
Belangrijkste doelstellingen
Sectoren
- Ministerie van Defensie
Geografische focus
- Russische Federatie
- Republiek Wit-Rusland
Infectie en lokmiddelen
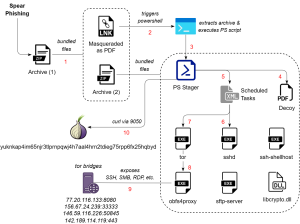
Figuur 1 – Infectieketen
Het eerste lokkertje is een nominatiebrief van de waarnemend commandant van Militaire Eenheid 71289, die verwijst naar de 83e Aparte Garde Luchtlandingsbrigade gestationeerd in Oessoeriejsk (Oostelijk Militair District), aan de Chef van de Russische Luchtlandingsstrijdkrachten (VDV) voor de benoeming van militair personeel. Oessoeriejsk is het tegenovergestelde van de aanhoudende Russisch-Oekraïense oorlog, maar ligt dichter bij zowel de Chinees-Russische grens als de Stille Oceaan.
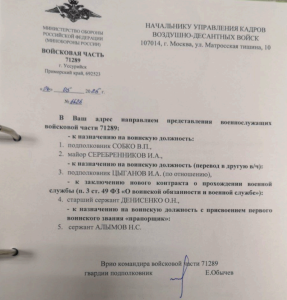
Figuur 2 – Lokmiddel gericht op Rusland
De tweede misleidende brief is bedoeld voor de training van militair personeel van 13 tot en met 16 oktober 2025 bij Militaire Eenheid 89417, wat verwijst naar de 5e Afzonderlijke Spetsnazbrigade van de Wit-Russische Speciale Strijdkrachten, gevestigd in Maryina Horka nabij Minsk (berichten suggereren dat de eenheid in 2019 is ontbonden, maar er werd in 2021 nog enige activiteit waargenomen).
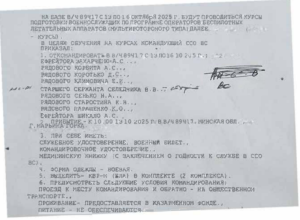
Figuur 3 – Lokmiddel gericht op Wit-Rusland
Technische Analyse
De archiefbestanden zijn geüpload vanuit Wit-Rusland met de wijzigingsdata 2025-10-15 en 2025-10-21. De oorspronkelijke phishing-ZIP bevat een snelkoppeling LNK met een dubbele extensie-indeling, die als volgt wordt vertaald:
| Originele bestandsnaam | Vertaalde naam |
| Download deze op uw website.pdf.lnk | TLG-vertrek voor omscholing.pdf.lnk |
| Исх №6626 Bestand op uw website.pdf.lnk | Ref.nr. 6626 Voordracht voor benoeming tot militaire functie.pdf.lnk |
Snelkoppelingsbestanden hebben de computer-ID's 'desktop-V7i6LHO' en 'desktop-u4a2HgZ' en lijken in de laatste week van september 2025 als wapen te zijn ingezet. Ze activeren PowerShell-opdrachten die fungeren als de eerste dropper-fase, waarbij een ander archiefbestand naast de LNK wordt gebruikt om de volledige keten in te stellen.
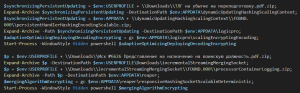
Figuur 4 – Snelkoppelingsbestand activeert PowerShell
Met deze opdracht wordt het eerste archiefbestand uitgepakt in een van de volgende mappen:
- %APPDATA%\dynamicUpdatingHashingScalingContext
- %USERPROFILE%\Downloads\incrementeleStreamingMergingSocket
en gebruikt het vervolgens om het tweede archiefbestand uit de map ' FOUND.000 ' te extraheren. Deze extractie in meerdere stappen plaatst de payloads in de mappen ' $env:APPDATA\logicpro' of ' $env:APPDATA\reaper' , leest de inhoud van een tekstbestand en voert dit stilzwijgend uit via een verborgen PowerShell-proces.
- \logicpro\scalingEncryptingEncoding
- \reaper\responsiveHashingSocketScalableDeterministic
Voordat we naar de volgende fase gaan, bekijken we de inhoud van beide archieven. Het bevat meerdere EXE's en tekstbestanden, de decoy PDF, een DLL en een aantal XML-bestanden. De volgende stap, volgens bovenstaande keten, is de uitvoering van het PowerShell-script.
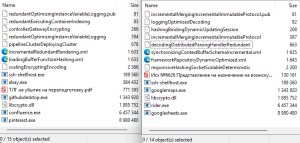
Figuur 5 – Inhoud van archiefbestanden
PowerShell-fase
Het script begint met het controleren van de map 'Recent' in Windows om te zien of er meer dan tien snelkoppelingen in staan. Dit is een anti-analysecontrole om sandboxomgevingen te omzeilen en ervoor te zorgen dat er normale gebruikersactiviteit plaatsvindt. Er wordt ook gecontroleerd of het aantal processen groter is dan 50, waarna het lokdocument wordt geopend.
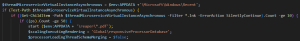
Figuur 6 – PowerShell anti-analyse
Vervolgens wordt een mutex aangemaakt om ervoor te zorgen dat er slechts één instance actief is. Nadat de gebruikersnaam is vervangen, worden beide XML-bestanden gelezen en worden geplande taken geregistreerd om ze direct te starten. Dit zorgt voor persistentie en voert de volgende fase van de payloads uit die in die XML's zijn gedefinieerd. Meerdere strings worden samengevoegd om het volledige onion-adres te vormen.
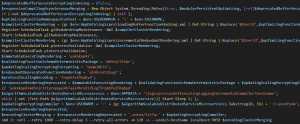
Figuur 7 – PowerShell-stager
Vervolgens wacht het totdat het hostname-bestand bestaat, dat door Tor wordt aangemaakt op basis van de configuratie voor de verborgen servicedirectory. Het wacht dus totdat de lokale Tor-instantie actief is en de onion-server beschikbaar is. Het creëert een identificatiebaken in een specifiek formaat ' <gebruikersnaam>:<onion-adres>:3-yeeifyem ' of eindigt met ' :2-lrwkymi ' en gebruikt curl via de lokale Tor SOCKS-listener op poort 9050. Meerdere retry-vlaggen worden gebruikt om dit persistent te maken.
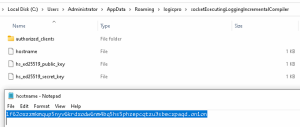
Figuur 8 – lokale hostnaam voor baken
Volharding
XML-bestanden zijn Windows-taakdefinities voor geplande taken die dagelijks worden uitgevoerd, beginnend op 25-09-2025 om 01:41:00-08:00 , en die een aanmeldingstrigger hebben voor de opgegeven gebruiker. Deze taken zijn verborgen en geconfigureerd om te worden uitgevoerd, zelfs wanneer de computer inactief is, op aanvraag en zonder netwerkverbinding. Ze negeren meerdere instanties en hebben geen tijdslimiet voor de uitvoering.
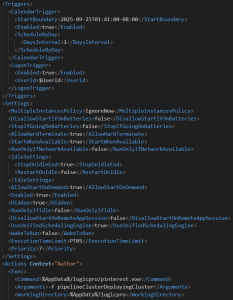
Figuur 9 – XML voor persistentie
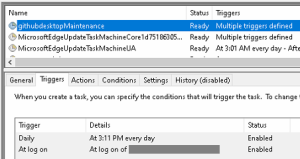
Figuur 10 – Geplande taak
Laten we tot slot de EXE's bekijken waaraan configuratiebestanden als argumenten worden doorgegeven; sommige zijn waarschijnlijk SSH- en SFTP-serverbinaries gebaseerd op de PDB-paden en interne namen. XML-bestanden activeren de eerste of de laatste twee opdrachten (beide campagnes inbegrepen):
- %AppData%/logicpro/githubdesktop.exe -f controllerGatewayEncrypting
- %AppData%/logicpro/pinterest.exe -f pipelineClusterDeployingCluster
- %AppData%/reaper/googlemaps.exe -f hashingBindingDynamicUpdatingSession
- %AppData%/reaper/googlesheets.exe -f decoderingDistributedParsingHandlerRedundant
Zowel githubdesktop.exe als googlemaps.exe van hierboven, samen met ssh-shellhost.exe , ebay.exe (SFTP-server) en libcrypto.dll (LibreSSL) zijn legitieme "OpenSSH for Windows"-binaire bestanden met compilatietijdstempel 2023-12-13 en PDB-paden:
- “C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\Release\sshd.pdb”
- “C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\Release\sftp-server.pdb”
- “C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\Release\ssh-shellhost.pdb”
- "C:\a_work\1\s\Libressl\libressl\build_X64\crypto\Release\libcrypto.pdb"
libcrypto.dll wordt meegeleverd voor encryptie, sleuteluitwisseling en hashing; ssh-shellhost.exe wordt gebruikt voor interactieve SSH-sessies. Dit bevestigt dat de aanvaller een zelfstandige OpenSSH-server in de profielmap van een gebruiker installeert met behulp van Tor, waarschijnlijk voor heimelijk beheer op afstand en persistentie na de aanval.
Configuratie
De eerste configuratie die aan SSHD [ githubdesktop.exe (of) googlemaps.exe ] wordt doorgegeven, is als volgt. Het enige verschil tussen de twee campagnes is dat het SFTP-subsysteem in de tweede campagne ontbreekt. Er wordt gebruikgemaakt van de niet-standaard poort 20321, wachtwoorden zijn uitgeschakeld en toegang is alleen toegestaan via een publieke sleutel, samen met bestanden die de privé- en geautoriseerde sleutels bevatten. De bestanden met deze sleutels zijn:
- redundantOptimizingInstanceVariableLogging
- redundanteExecutingContainerIndexing
- incrementeelMergingIncrementeelImmutableProtocol
- loggingGeoptimaliseerdDecoderen
Port 20321
Luisteradres 127.0.0.1
HostKey redundantOptimaliserenInstanceVariabeleLogging
PubkeyAuthentication ja
Wachtwoord Verificatie nr

GeautoriseerdeSleutelsBestand AppData\Roaming\logicpro\redundantExecutingContainerIndexing
Subsysteem sftp AppData\Roaming\logicpro\ebay.exe
De tweede configuratie wordt doorgegeven aan pinterest.exe (of) googlesheets.exe, wat in principe is tor.exe, die een onion-service creëert en SSH, SMB, RDP en andere poorten via Tor beschikbaar stelt. Het is geconfigureerd om een pluggable transport obfs4 te gebruiken via een EXE met de naam samenvloeiing.exe (of) ruiter.exe, wat gewoon een o isbfs4proxy binairEr wordt gebruik gemaakt van bridges om verbindingen te verbergen. Bridge-eindpunten worden gedefinieerd met IP, poort, vingerafdruk, certificaat en iat-modus om uitgaande Tor-verbindingen via deze bridges mogelijk te maken.
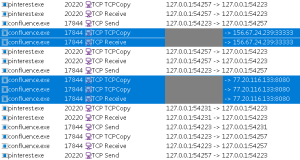
Figuur 11 – Communicatie met Tor-bruggen
HiddenServiceDir "socketExecutingLoggingIncrementalCompiler/"
HiddenServicePort 20322:127.0.0.1
HiddenServicePort 11435:127.0.0.1
HiddenServicePort 13893:127.0.0.1
HiddenServicePort 12192:127.0.0.1
HiddenServicePort 14763:127.0.0.1
GeoIPFile geoip
GeoIPv6-bestand geoip6

ClientTransportPlugin obfs4 exec confluence.exe
GebruikBridges 1
Bridge obfs4 77.20.116.133:8080 2BA6DC89D09BFFA68947EF5719BFA1DC8E410FF3 cert=wILsetGQVClg0xNK5KWeKYCZJU48I9L+XiS4UVPfi3UQzU14lXuUhnuNiaeMzs2Z3yNfZw iat-mode=2
Bridge obfs4 156.67.24.239:33333 2F311EB4E8F0D50700E0DF918BF4E528748ED47C cert=xzae4w6xtbCRG4zpIH7AozSPI0h+lKzbshhkfkQBkmvB/DSKWncXhfPpFBNi5kRrwwVLew iat-mode=2
Op dezelfde manier wordt het legitieme obfs4proxy.exe hernoemd en in de configuratie gebruikt als confluence.exe en rider.exe.
Infrastructuur en Attributie
De onion-link die gebruikt wordt om het slachtoffer via Tor te registreren is:
- yuknkap4im65njr3tlprnpqwj4h7aal4hrn2tdieg75rpp6fx25hqbyd[.]onion
Op basis van de recente netflowgegevens van deze Tor-brugpoorten hebben we verkeer gezien met Rusland en zelfs enkele buurlanden. Deze IP's zijn gecategoriseerd als Tor-service of residentieel.
| IP: Port | ASN | Land | Categorie |
| 77.20.116[.]133:8080 | 3209 (Vodafone GmbH) | Duitsland | residentieel, proxy |
| 156.67.24[.]239:33333 | 51167 (Contabo GmbH) | Frankrijk | tor |
| 146.59.116[.]226:50845 | 16276 (OVH SAS) | Polen | cloud |
| 142.189.114[.]119:443 | 577 (BACOM) | Canada |
Er is zeer weinig verkeer te zien op zowel 156.67.24[.]239:33333 als 77.20.116[.]133:8080. Rusland is daarentegen wel te zien op de overige twee IP's, die deel uitmaken van de configuratie en als lokaas dienen voor Rusland.
Er is eerder waargenomen dat twee aan Rusland gelieerde groepen, APT44 (Sandworm) en APT28 , Tor gebruikten om met het onion-domein te communiceren. In dit geval worden echter aangepaste configuraties voor pluggable transport en SSHD gebruikt in een poging om netwerkmonitoring te omzeilen. Deze aanvallen zijn gericht op Rusland en Wit-Rusland. Soortgelijke aanvallen zijn waargenomen bij de pro-Oekraïense APT's Angry Likho (Sticky Werewolf) en Awaken Likho (Core Werewolf), maar SkyCloak is vooralsnog niet aan een specifieke groep toegewezen.
Conclusie
Er is een multi-chain intrusion chain geïdentificeerd, gericht op zowel Russisch als Wit-Russisch militair personeel, wat leidt tot een PowerShell-stager die OpenSSH en Tor-bruggen implementeert. Dit toont een stealth-gerichte campagne, ontworpen om geheime toegang op afstand en laterale bewegingen binnen doelomgevingen tot stand te brengen. Op basis van het huidige bewijs lijkt de campagne overeen te komen met spionageactiviteiten in Oost-Europa, gericht op defensie en de overheid, hoewel de toeschrijving ervan met eerder gedocumenteerde operaties onzeker blijft.
SEQRITE Bescherming
- XML.Skycloak.50052.GC
- SCRIPT.Trojan.50053.GC
- SCRIPT.Skycloak.50054
IOCs
| Archief (ZIP) | |
| 952f86861feeaf9821685cc203d67004 | ТЛГ на убытие на переподготовку.pdf |
| d246dfa9e274c644c5a9862350641bac | persistentHandlerHashingEncodingScalable.zip |
| 8716989448bc88ba125aead800021db0 | Исх №6626 Download het bestand op de website.pdf.zip |
| ae4f82f9733e0f71bb2a566a74eb055c | processorContainerLogging.zip |
| Snelkoppeling (LNK) | |
| 32bdbf5c26e691cbbd451545bca52b56 | Download deze op uw website.pdf.lnk |
| 2731b3e8524e523a84dc7374ae29ac23 | Исх №6626 Bestand op uw website.pdf.lnk |
| PowerShell (PS1) | |
| 39937e199b2377d1f212510f1f2f7653 | schalenVersleutelenCoderen |
| 9242b49e9581fa7f2100bd9ad4385e8c | responsiefHashingSocketSchaalbaarDeterministisch |
| XML | |
| b61a80800a1021e9d0b1f5e8524c5708 | loadingBufferFunctionHashing.xml |
| b52dfb562c1093a87b78ffb6bfc78e07 | incrementeleRedundantRendering.xml |
| 45b16a0b22c56e1b99649cca1045f500 | synchronisatieContextBufferSchemaIncremental.xml |
| dcdf4bb3b1e8ddb24ac4e7071abd1f65 | frameworkRepositoryDynamicOptimized.xml |
| Tekst | |
| e1a8daea05f25686c359db8fa3941e1d | controllerGatewayEncrypting |
| b3382b6a44dc2cefdf242dc9f9bc9d84 | pipelineClusterDeployingCluster |
| 229afc52dccd655ec1a69a73369446dd | hashingBindingDynamicUpdatingSession |
| f6837c62aa71f044366ac53c60765739 | decoderingDistributedParsingHandlerRedundant |
| 2599d1b1d6fe13002cb75b438d9b80c4 | redundanteExecutingContainerIndexing |
| b7ae44ac55ba8acb527b984150c376e2 | redundantOptimizingInstanceVariableLogging |
| 0f6aaa52b05ab76020900a28afff9fff | redundantOptimizingInstanceVariableLogging.pub |
| 219e7d3b6ff68a36c8b03b116b405237 | loggingGeoptimaliseerdDecoderen |
| dfc78fe2c31613939b570ced5f38472c | incrementeelMergingIncrementeelImmutableProtocol |
| 77bb74dd879914eea7817d252dbab1dc | incrementeelMergingIncrementeelImmutableProtocol.pub |
| PE (EXE/DLL) | |
| f6c0304671c4485c04d4a1c7c8c8ed94 | githubdesktop.exe / googlemaps.exe (sshd.exe) |
| cdd065c52b96614dc880273f2872619f | pinterest.exe / googlesheets.exe (tor.exe) |
| 37e83a8fc0e4e6ea5dab38b0b20f953b | ebay.exe (sftp-server.exe) |
| 6eafae19d2db29f70fa24a95cf71a19d | ssh-shellhost.exe |
| 664f09734b07659a6f75bca3866ae5e8 | confluence.exe / rider.exe (obfs4proxy.exe) |
| 6eafae19d2db29f70fa24a95cf71a19d | libcrypto.dll |
| decoys | |
| 23ad48b33d5a6a8252ed5cd38148dcb7 | ТЛГ на убытие на переподготовку.pdf |
| c8c41b7e02fc1d98a88f66c3451a081b | Исх №6626 Downloaded from www.vandenborre.pdf |
| Tor-bruggen | |
| 77.20.116[.]133:8080 156.67.24[.]239:33333
146.59.116[.]226:50845 142.189.114[.]119:443 |
|
| yuknkap4im65njr3tlprnpqwj4h7aal4hrn2tdieg75rpp6fx25hqbyd[.]onion | |
MITRE ATT & CK
| Tactiek | Techniek-ID | Techniek naam |
| Ontwikkeling van hulpbronnen | T1583 | Infrastructuur verwerven |
| Eerste toegang | T1566.001 | Phishing: Spearphishing-bijlage |
| Uitvoering | T1204.002 | Uitvoering door gebruiker: kwaadaardig bestand |
| T1059.001 | Opdracht- en scriptinterpreter: PowerShell | |
| T1106 | Native API | |
| Volharding | T1053.005 | Geplande taak |
| T1547 | Opstarten of automatisch aanmelden bij uitvoering | |
| T1027 | Verduisterde bestanden of informatie | |
| verdediging ontduiking | T1036 | Het vermommen |
| T1497 | Virtualisatie/Sandbox-ontduiking | |
| De reis van mijn leven | T1083 | Bestands- en directorydetectie |
| T1046 | Ontdekking van netwerkservices | |
| T1033 | Systeemeigenaar/gebruiker detectie | |
| Zijwaartse beweging | T1021 | Remote Services |
| Collectie | T1119 | Geautomatiseerde verzameling |
| Command and Control | T1071 | Applicatielaagprotocol |
| T1090 | volmacht | |
| T1571 | Niet-standaard poort | |
| exfiltratie | T1041 | Exfiltratie via C2-kanaal |