

Overzicht
Seqrite Laboratoria, India's grootste laboratorium voor malware-analyse heeft identificeerde meerdere cyberincidenten die verband hielden met Operatie Sindoor, waarbij sprake was van door de staat gesponsorde APT-activiteiten en gecoördineerde hacktivistische operaties. De waargenomen tactieken omvatten spearphishing, de implementatie van kwaadaardige scripts, website-defacements en ongeautoriseerde datalekken. De campagne vertoonde een combinatie van cyberespionagetactieken, door hacktivisten aangestuurde verstoringen en elementen van hybride oorlogsvoering. De campagne was gericht op waardevolle Indiase sectoren, waaronder defensie, de IT-infrastructuur van de overheid, gezondheidszorg, telecom en onderwijs. Sommige van de activiteiten werden toegeschreven aan APT36 en Sidecopy, aan Pakistan gelieerde dreigingsgroepen die bekend staan om het gebruik van vervalste domeinen, malware-payloads en technieken voor het verzamelen van inloggegevens tegen Indiase militaire en overheidsinstanties.
Triggerpunt: initiële toegangsvector
Op 17 april 2025 begonnen de cybertelemetriegegevens van India alarm te slaan. Overal in het dreigingsdetectielandschap werden anomalieën gevonden die gericht waren op mailservers van de overheid en defensie-infrastructuur. De lokbestanden hadden namen die urgentie en legitimiteit suggereerden:
- xlam
- p.m
- pptx.lnk
Dit waren geen gewone bestanden. Het waren nauwkeurig gerichte aanvallen – documenten vol macro's , snelkoppelingen en scripts die geheime command-and-control (C2)-communicatie en de inzet van malware in gang zetten. Elke aanval speelde in op de angst van het publiek en nationale tragedies, waarbij recente nieuwsberichten zoals de terreuraanslag in Pahalgam werden misbruikt . Meer technische details zijn te vinden op:
- Advies: APT36 gebruikt lokmiddelen met Pahalgam-aanvalsthema om de Indiase regering aan te vallen
- Een paraplu van Pakistaanse dreigingen: convergerende tactieken van cyberaanvallen gericht op India | Seqrite
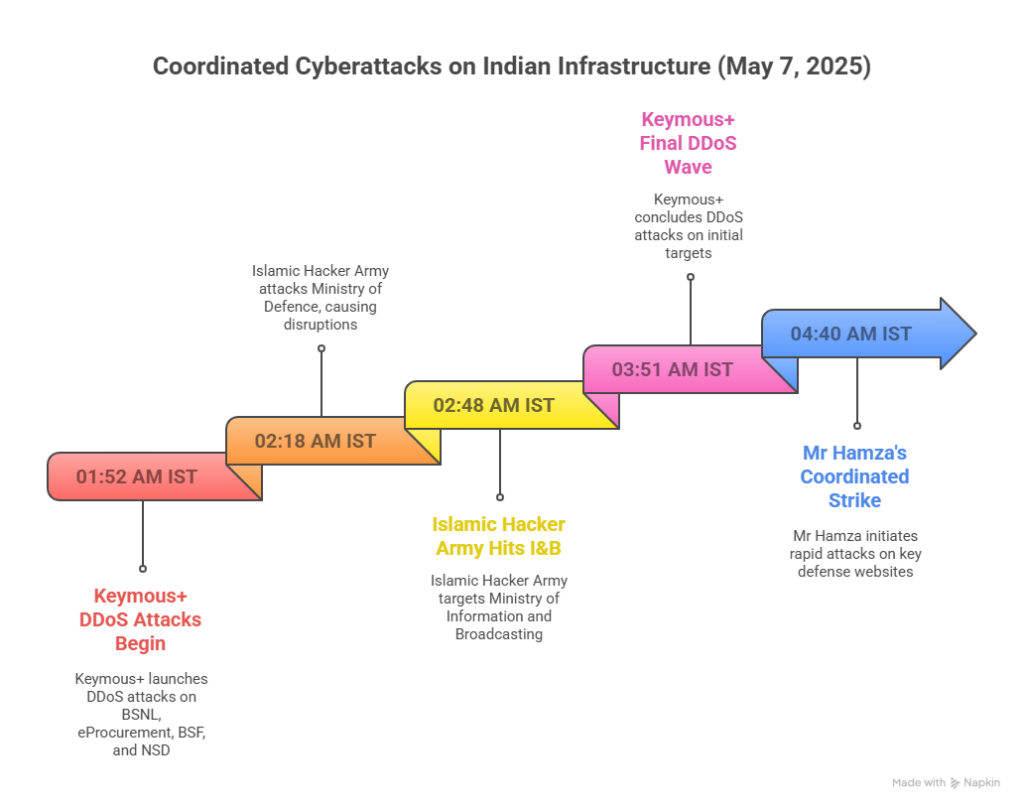
Na de start van Operatie Sindoor op 7 mei werd een toename van hacktivistische activiteiten waargenomen, waaronder gecoördineerde verminkingen, datalekken en verstorende cybercampagnes.
Tijdlijn van de activiteit – Operatie Sindoor
APT36: Evolutie van een digitaal roofdier
APT36, lange tijd geassocieerd met het gebruik van Crimson RAT en social engineering, was geëvolueerd. De oudere Poseidon-loaders waren verdwenen; Ares , een modulair, moeilijk te detecteren malwareframework , vormde nu de nieuwe speerpunt.
Hulpmiddelen en bestandstypen:
- .ppam, .xlam, .lnk, .xlsb, .msi
- Macro's die webquery's activeren:
fogomyart[.]com/random.php - Levering van ladingen via vervalste Indiase entiteiten:
zohidsindia[.]com, nationaldefensecollege[.]com, nationaldefencebackup[.]xyz - Terugbelverzoek C2 IP: 167.86.97[.]58:17854(Karmoede RAT C2).
APT36 gebruikte geavanceerde TTP's tijdens Operatie Sindoor voor heimelijke infectie, persistentie en commando- en controledoeleinden. De eerste toegang vond plaats via spearphishingbijlagen (T1566.001) met behulp van schadelijke bestandstypen (.ppam, .xlam, .lnk, .xlsb, .msi). Deze geactiveerde macro's voerden webquery's (T1059.005) uit naar domeinen zoals fogomyart[.]com. Payloads werden afgeleverd via vervalste Indiase domeinen zoals zohidsindia[.]com en nationaldefensecollege[.]com, met C2-communicatie via applicatielaagprotocollen (T1071.001) naar 167.86.97[.]58:17854. Voor de uitvoering en persistentie maakte APT36 gebruik van LOLBins (T1218), geplande taken (T1053.005), UAC-bypasses (T1548.002) en verduisterde PowerShell-scripts (T1059.001, T1027), waardoor langdurige toegang mogelijk was zonder detectie.
Met Ares RAT hebt u volledige controle over de gecompromitteerde host en beschikt u over mogelijkheden als keylogging, schermopnames, bestandsmanipulatie, diefstal van inloggegevens en het op afstand uitvoeren van opdrachten. Deze RAT is vergelijkbaar met commerciële RAT's, maar is speciaal ontworpen voor stealth en ontwijking.
Digitale infrastructuur: domeinen van misleiding
Het domeinarsenaal van de operatie leek op een geheime inlichtingenoperatie:
- pahalgamattack[.]com
- operatiesbinnen2025[.]in
- sindoor[.]website
- sindoor[.]live
Deze domeinen imiteerden militaire en overheidsinstellingen, maakten gebruik van het vertrouwen van gebruikers en gebruikten geopolitieke narratieven voor social engineering.
Hacktivisme in Tandem: Het Schaduwbataljon
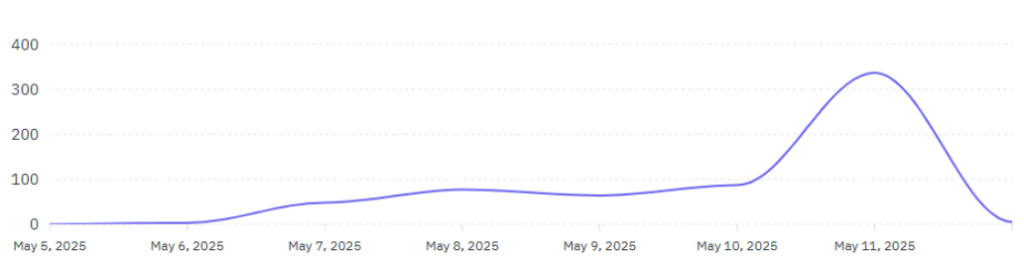
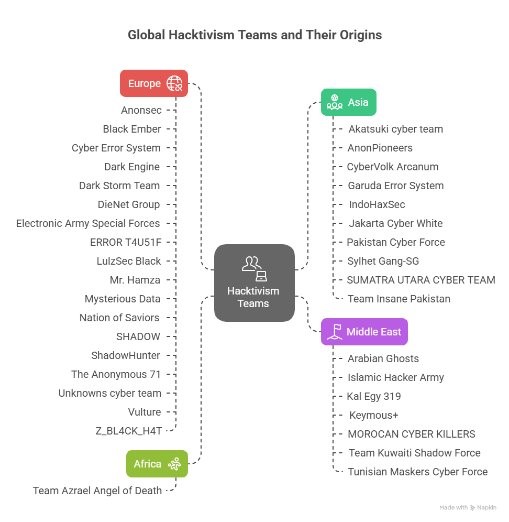
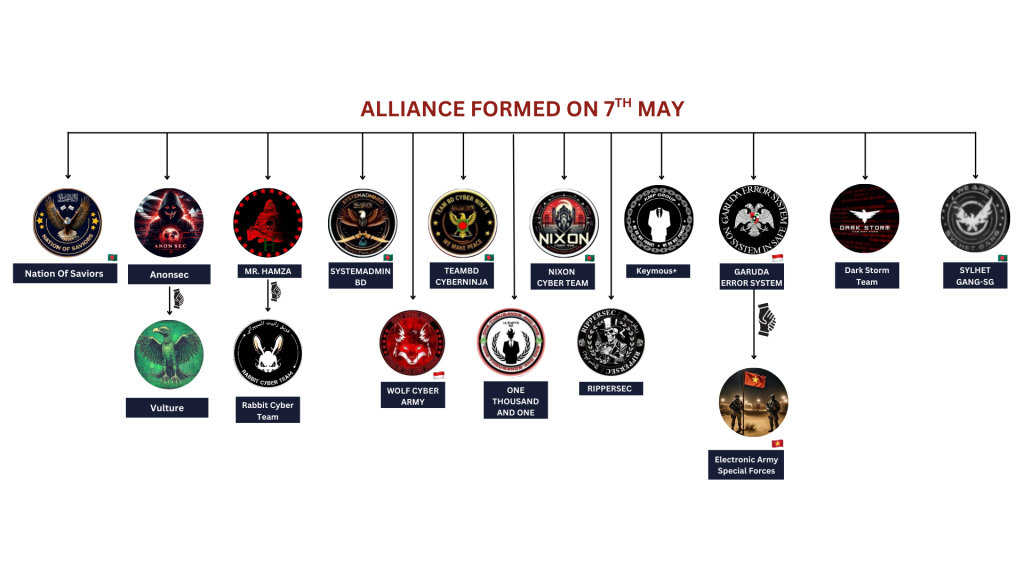
APT36 handelde niet alleen. Parallel daaraan coördineerden hacktivistische collectieven ontwrichtende aanvallen – DDoS- aanvallen , website-defacement en datalekken – in belangrijke Indiase sectoren. Telegramgroepen synchroniseerden acties onder hashtags zoals #OpIndia, #OperationSindoor en #PahalgamAttack, zoals weergegeven in de onderstaande afbeelding.
Meest beoogde sectoren:
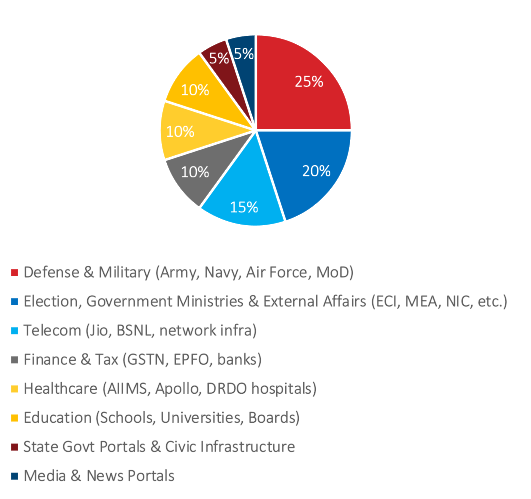
De campagne Operation Sindoor richtte zich strategisch op cruciale sectoren in India, met name defensie- instellingen zoals het Ministerie van Defensie, het Leger, de Marine en DRDO. De hackers beweerden de IT-infrastructuur van de overheid , waaronder NIC en GSTN, te hebben ontwricht met bewijs van DDoS-aanvallen en datalekken, en probeerden tevens in te breken in zorginstellingen zoals AIIMS en DRDO-ziekenhuizen. Telecomgiganten zoals Jio en BSNL werden onderzocht, evenals diverse onderwijs- en overheidsportalen op staatsniveau , wat de omvang en coördinatie van het cyberoffensief aantoont.
Bedreigingslandschap na de campagne
Vanaf Mei 7–10, Seqrite Telemetriegegevens:
- 650+ bevestigde DDoS/defacement-gebeurtenissen
- Meer dan 35 hacktivistengroepen betrokken, 7 nieuw opgedoken
- 26 aangepaste detectiehandtekeningen geïmplementeerd over XDR
Detectiehandtekeningen:
| Handtekening Naam | Beschrijving |
| BAT.Zijkopie.49534.GC | SideCopy-laadscript |
| LNK.Sidecopy.49535.GC | Macro-ingeschakelde snelkoppeling |
| MSI.Trojan.49537.GC | MSI-gebaseerde Trojan-dropper |
| HTML.Trojan.49539.GC | HTML-inloggegevens-phisher |
| Bat.downloader.49517 | Download hulpprogramma voor RAT |
| Tekst.Enc.Sidecopy.49538.GC | Verduisterde lader |
IOC's: indicatoren van compromis
Kwaadaardige domeinen:
- pahalgamattack[.]com
- sindoor[.]live
- operatiesbinnen2025[.]in
- nationaldefensecollege[.]com
- fogomyart[.]com/random.php
Kwaadaardige bestanden:
- xlam
- p.m
- pptx.lnk
Terugbel-IP:
- 167.86.97[.]58:17854(Karmozijn RAT C2)
VPS-verkeersoorsprong:
- Rusland
- Duitsland 🇩🇪
- Indonesië 🇮🇩
- Singapore 🇸🇬
De mindmap van chaos: gecoördineerde verstoring
Seqrite's reactie
Om de operatie tegen te gaan, Seqrite Ingezette laboratoria:
- 26 detectieregels over productlijnen heen
- YARA-handtekeningen en correlatie in STIP/MISP
- XDR-brede waarschuwingen voor SideCopy- en Ares-varianten
- Dark web en Telegram monitoring
- Verspreiding van dreigingsadviezen aan Indiase entiteiten
Reflectie van de onderzoeker
Operatie Sindoor onthulde het blauwdruk van moderne cyberoorlogvoering. Het liet zien hoe staatsactoren nu samenwerken met niet-statelijke hacktivisten , waarbij technische inbraak wordt gecombineerd met psychologische oorlogsvoering . De evolutie van APT36 – met name de overstap van Poseidon naar Ares – en de gelijktijdige hacktivistische aanvallen duiden op een doelbewuste samensmelting van cyberespionage en ideologische oorlogsvoering.
In plaats van geïsoleerde malwarecampagnes zien we nu digitale, gecoördineerde oorlogsvoering . De gebruikte middelen kunnen veranderen – macro's, MSI-bestanden, DDoS-scripts – maar de doelstellingen blijven hetzelfde: destabiliseren, misinformeren en ontwrichten.
Conclusie
Operatie Sindoor vertegenwoordigt een aanzienlijke escalatie in het cyberconflictlandschap tussen India en Pakistan. De campagne, georkestreerd door APT36 en geallieerde hacktivisten, maakte gebruik van een combinatie van geavanceerde malware, vervalste infrastructuur en misleidende social engineering om belangrijke Indiase sectoren te infiltreren.
De strategische aanvallen op defensie, overheids-IT, gezondheidszorg, onderwijs en telecomsector benadrukken de intentie om niet alleen inlichtingen te verzamelen, maar ook nationale operaties te verstoren. Met de inzet van tools zoals Ares RAT kregen aanvallers volledige toegang op afstand tot geïnfecteerde systemen, wat de deur opende voor surveillance, datadiefstal en mogelijke sabotage van kritieke diensten.
Vanuit het oogpunt van impact heeft deze operatie:
- Ondermijnd vertrouwen in officiële digitale communicatie door het spoofen van betrouwbare Indiase domeinen.
- Verhoogde operationele risico's voor gevoelige afdelingen door zwakke plekken in de infrastructuur bloot te leggen.
- Gecompromitteerde publieke perceptie van cybersecurityparaatheid bij overheid en defensie.
- Versterkte geopolitieke spanningen door cyberaanvallen te gebruiken om invloed uit te oefenen en instabiliteit te veroorzaken.
De impact van deze campagne op de nationale cyberbeveiliging en het vertrouwen daarin is aanzienlijk geweest:
- Gegevens exfiltratieGevoelige interne documenten, inloggegevens en gebruikersinformatie werden uit belangrijke organisaties gefilterd. Dit brengt de operationele veiligheid en strategische besluitvorming in gevaar en opent de deur voor vervolginbraken.
- DDoS-aanvallen:Gerichte denial-of-service-aanvallen verstoorden de beschikbaarheid van cruciale overheids- en publieke diensten, wat gevolgen had voor zowel de interne workflows als de toegang van burgers tijdens gevoelige geopolitieke periodes.
- Website-verminking:Verschillende websites van de Indiase overheid en instellingen werden gehackt, wat het publieke vertrouwen ondermijnde en diende als een psychologische oorlogstactiek om invloed en cybersuperioriteit uit te stralen.
Deze ontwikkelingen benadrukken de dringende noodzaak voor verbeterde threat intelBewakingscapaciteiten, robuuste kaders voor incidentbestrijding en strategische publiek-private samenwerking om dergelijke evoluerende hybride dreigingen tegen te gaan.


