

Inhoudsopgave
- Introductie
- Belangrijkste doelstellingen
- Getroffen sectoren
- Geografische focus
- Infectieketen
- Eerste bevindingen
- Onderzoek naar de misleidende documenten
- Technische Analyse
- Fase 1 – Analyse van het kwaadaardige uitvoerbare bestand
- Fase 2 – Tweede fase ladingafwerper
- Infrastructuur en attributie
- Conclusie
- Seqrite Bescherming
- Indicatoren van compromis (IOC's)
- MITRE ATT&CK Mappinga
- auteurs
Introductie
SEQRITE Labs volgt actief opkomende bedreigingen en heeft onlangs een campagne ontdekt die gericht is op professionals en organisaties in de Euraziatische sector voor onbemande luchtvaart. De campagne lijkt strategisch getimed te zijn om samen te vallen met het XIII Euraziatisch Internationaal Forum "Unmanned Aviation 2026", dat gepland staat voor 23 april 2026 in Moskou, een belangrijk internationaal evenement gericht op onbemande luchtvaartsystemen (UAS).
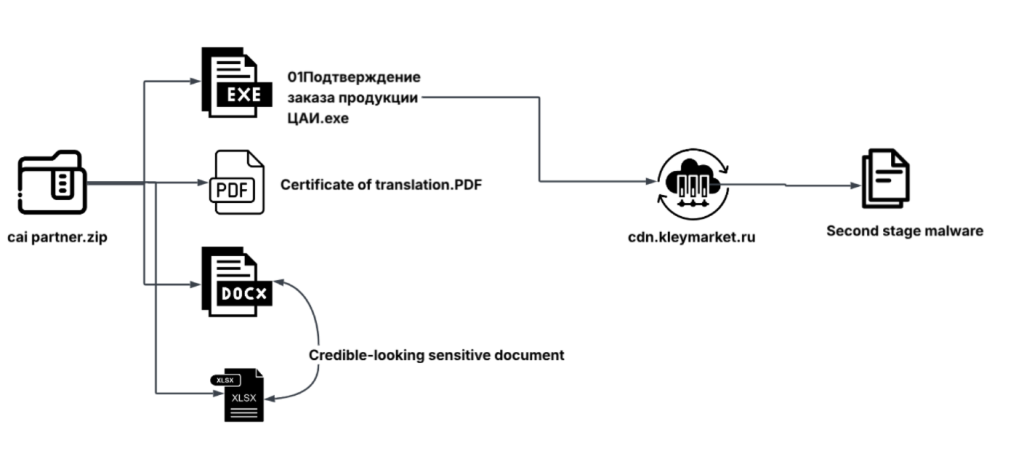
De campagne verspreidt via spear phishing schadelijke, verdachte e-mailbijlagen en levert een archiefbestand met de naam cai partner.zip. Dit archief bevat een op Rust gebaseerd uitvoerbaar bestand dat is vermomd als een legitiem orderbevestigingsdocument van het Russische Luchtvaartinformatiecentrum (ЦАИ/CAI).
In de volgende paragrafen analyseren we de phishing-aanvallen die in deze campagne zijn gebruikt, gevolgd door een technische analyse van het kwaadaardige uitvoerbare bestand. We onderzoeken ook hoe het bestand een payload in de tweede fase downloadt en uitvoert. Daarnaast bekijken we de gebruikte infrastructuur en C2-communicatie en koppelen we het waargenomen gedrag aan de tactieken en technieken van MITRE ATT&CK.
Belangrijkste doelstellingen
Getroffen sectoren
- sector Onbemande Luchtvaartsystemen (UAS/UAV)
- Luchtvaartinformatiediensten
Geografische focus
- Rusland
- Tadzjikistan
- Centraal-Azië
- Midden-Oosten en Europa
Infectieketen
Eerste bevindingen
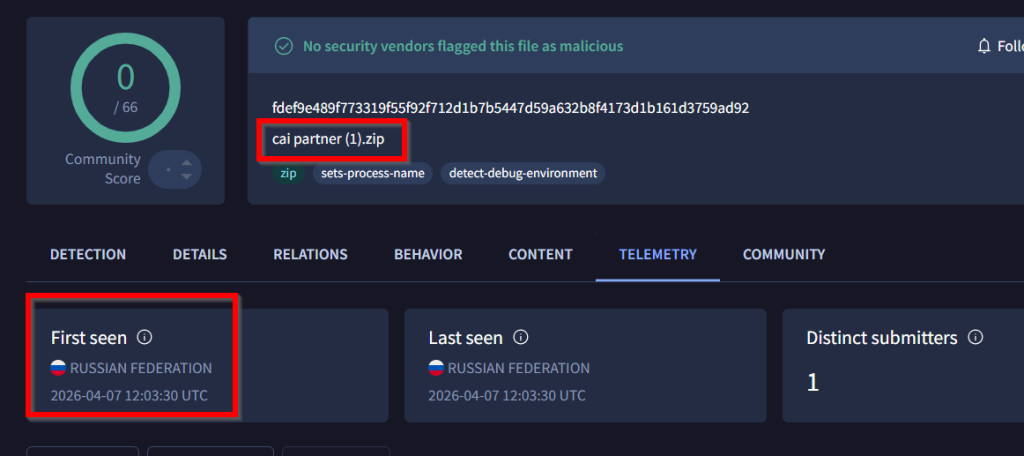
Tijdens ons onderzoek naar recente, lopende campagnes hebben we een verdacht ZIP-bestand met de naam cai partner (1).zip gevonden in de openbare sandbox van VirusTotal. Bij de eerste inspectie zagen we dat het bestand afkomstig was uit Rusland en dat er geen enkele detectie was geweest op basis van onze zoekcriteria. De bestandsnaam en de inhoud ervan leken echter verdacht, wat onze aandacht trok.
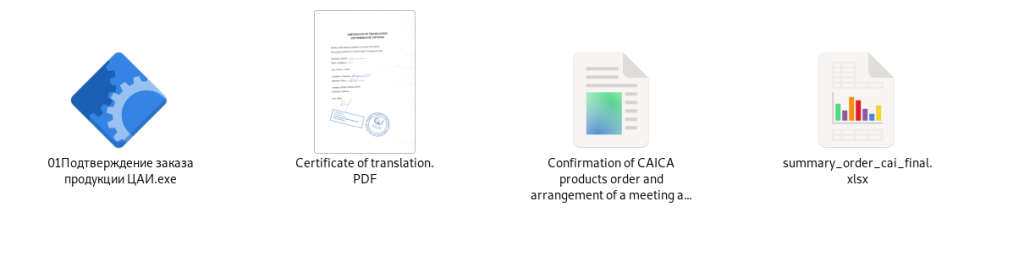
Nader onderzoek leidde ons naar een ander archief met de naam cai partner.zip, dat dient als de primaire drager van zowel de lokdocumenten als het kwaadaardige uitvoerbare bestand. Na het uitpakken van de inhoud van dit archief, zagen we dat het vier bestanden bevat. Een daarvan is een binair uitvoerbaar bestand met de naam “ Подтверждение заказа продукции ЦАИ.exe ” , wat zich vertaalt naar “ Bevestiging van bestelling van CAI-producten.exe”.
Naast het uitvoerbare bestand bevat het archief meerdere nepdocumenten, zoals een PDF-, DOCX- en XLSX-bestand, die allemaal de indruk wekken legitieme zakelijke documenten te zijn.
Onderzoek naar de misleidende documenten
PDF-lokdocument
Het eerste document dat onze aandacht trok, is een PDF-bestand uit het archief. Het bestand heet Certificate of translation.PDF en is zo ontworpen dat het eruitziet als een legitiem certificaat.
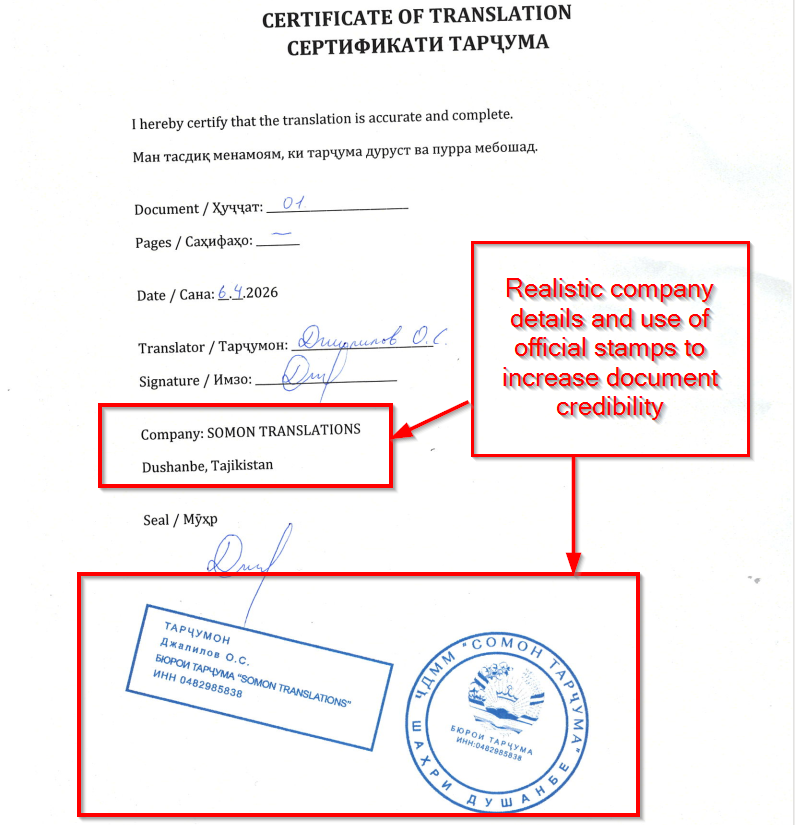
Bij nadere inspectie bleek het document een officieel vertaalcertificaat te zijn. Het bevat details zoals documentnummer, datum, naam van de vertaler, handtekening en bedrijfsgegevens (SOMON TRANSLATIONS, Doesjanbe, Tadzjikistan), evenals stempels en zegels ter bevestiging van de authenticiteit.
Door de details van het document te bekijken, waaronder het gebruik van meerdere talen, de formele structuur en de officieel ogende stempels en handtekeningen, lijkt het erop dat de lokker is ontworpen om professionals te bereiken die betrokken zijn bij internationale zaken of vertaalactiviteiten.
DOCX-lokdocument
Na analyse van het document hebben we vastgesteld dat dit bestand, genaamd Confirmation of CAICA products order and arrangement of a meeting at the Unmanned Aviation – 2026 forum to discuss payment details and sign a long-term contract.docx, vergelijkbaar is met het document dat aan het slachtoffer werd getoond direct na het uitvoeren van het schadelijke programma.
In de volgende sectie analyseren we dit document in detail en laten we zien hoe het tijdens de uitvoering door het uitvoerbare bestand wordt gegenereerd.
XLSX Lukerdocument
Het derde document dat in het archief is gevonden, is een Excel-bestand met de naam summary_order_cai_final.xlsx.
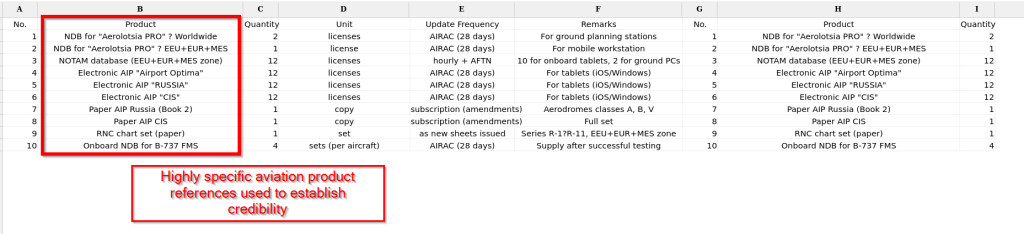
Bij analyse van het bestand bleek dat het een gedetailleerde lijst bevat van luchtvaartgerelateerde producten, waaronder navigatiedatabases, NOTAM-datasets, elektronische AIP-collecties en boordsystemen voor vliegtuigen zoals de Boeing 737. Het document specificeert ook aantallen, licentiegegevens, updatefrequenties en gebruiksaanwijzingen, waardoor het de indruk wekt van een legitiem orderoverzicht.
De mate van detail en het gebruik van branchespecifieke terminologie suggereren dat dit document is bedoeld voor professionals en organisaties in de luchtvaartsector.
Technische Analyse
In dit gedeelte zullen we de technische analyse van het uitgepakte bestand uit het ZIP-archief bekijken. Het gevonden uitvoerbare bestand heet Подтверждение заказа продукции ЦАИ.exe, wat zich vertaalt naar " Bestellingsbevestiging voor CAI-producten.exe ".
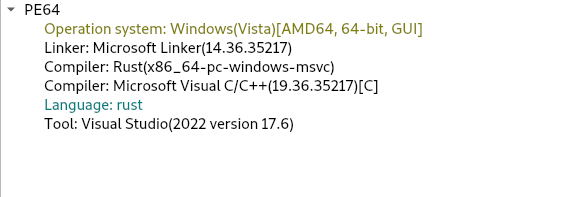
Na analyse van de metadata met behulp van statische analysetools, hebben we vastgesteld dat dit bestand een 64-bits Windows-executable is, gecompileerd in de programmeertaal Rust. Vervolgens hebben we de kwaadaardige functionaliteit van de executable geanalyseerd, die we in twee fasen hebben verdeeld: de eerste fase richt zich op de activiteiten die de executable uitvoert op de computer van het slachtoffer, en de tweede fase beschrijft hoe de executable een payload van een tweede fase downloadt en plaatst vanaf een externe server, afhankelijk van de dader, en wat deze probeert te downloaden op de computers van de slachtoffers.
Fase 1 – Analyse van het kwaadaardige uitvoerbare bestand
Bij een eerste onderzoek naar het schadelijke uitvoerbare bestand ontdekten we dat het een .docx-bestand uitvoert, zoals we hierboven al besproken hebben, dat fungeert als een lokmiddel om de aandacht van het slachtoffer af te leiden.
Uitvoering van een misleidend document
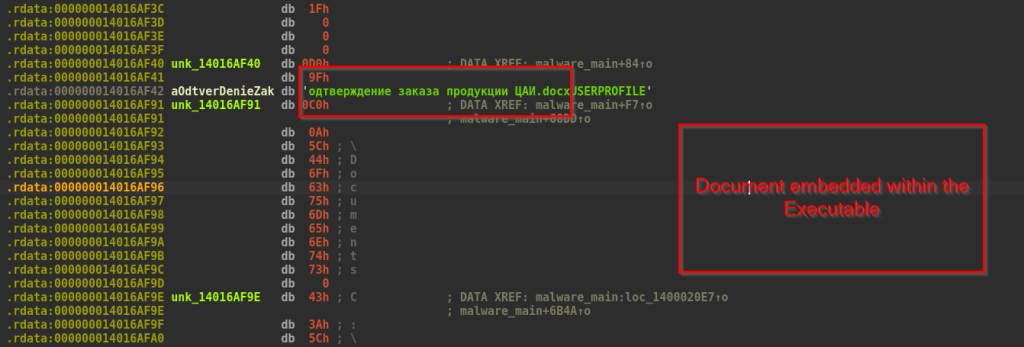
We hebben vastgesteld dat er expliciet een document in het uitvoerbare bestand is ingebed. Direct na de uitvoering wordt dit document op het scherm van de gebruiker weergegeven om het slachtoffer af te leiden en de illusie van een onschadelijke applicatie te wekken.
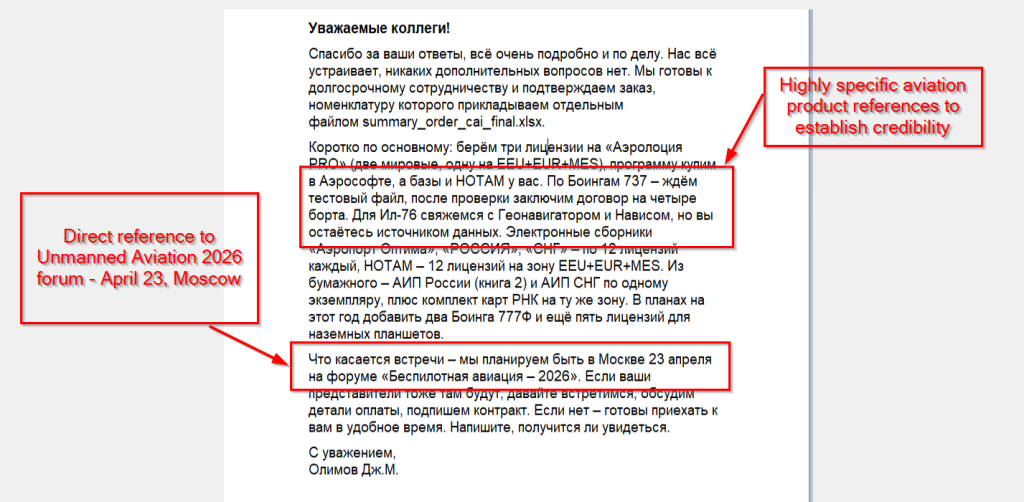
Het lokdocument bevat een zakelijke boodschap in het Russisch, ondertekend door "Olimov JM". Het is zo opgesteld dat het lijkt op een echt bericht van een luchtvaartmaatschappij die betrokken is bij een langdurige zakelijke overeenkomst.
Het bericht verwijst naar luchtvaartgerelateerde producten zoals Aerolotsia PRO-licenties, NOTAM-databases, AIP Rusland en GOS-landen, en luchtvaartkaarten voor vliegtuigen zoals de Boeing 737, IL-76 en Boeing 777F. Ook licenties voor tablets worden genoemd. De mate van detail, inclusief licentienummers en regio's, maakt het bericht zeer realistisch.
Er wordt ook melding gemaakt van het aankomende evenement "Unmanned Aviation 2026" in Moskou op 23 april, wat suggereert dat de dader zich specifiek richt op Russischsprekende slachtoffers die mogelijk het evenement bijwonen.
Systeemvingerafdrukken
Na het uitvoeren van het lokdocument begint de malware onmiddellijk met het verzamelen van systeeminformatie om een uniek slachtofferprofiel op te bouwen.
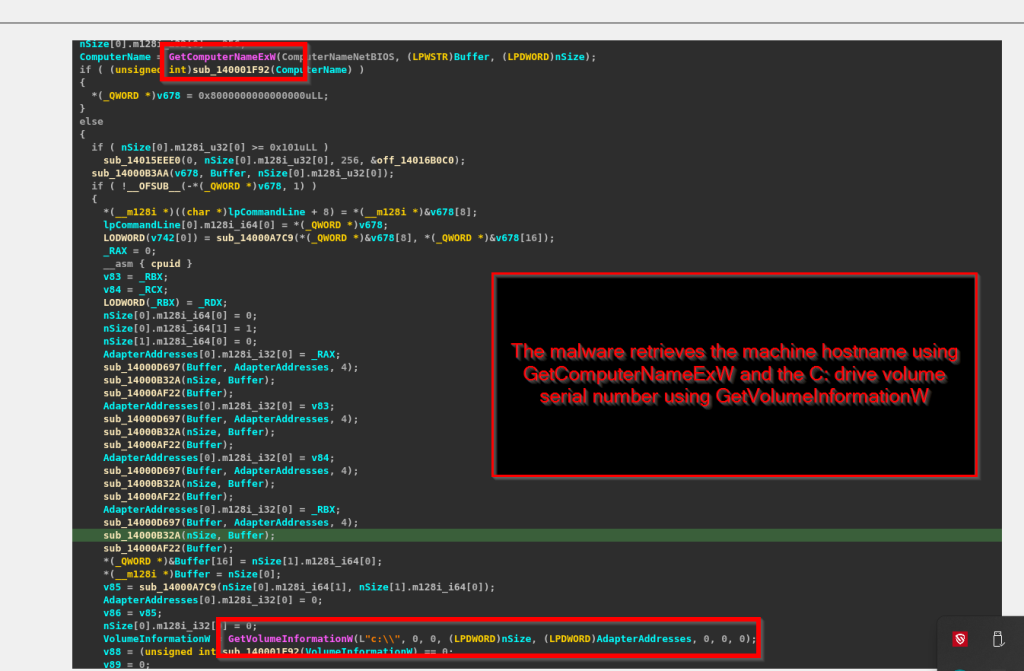
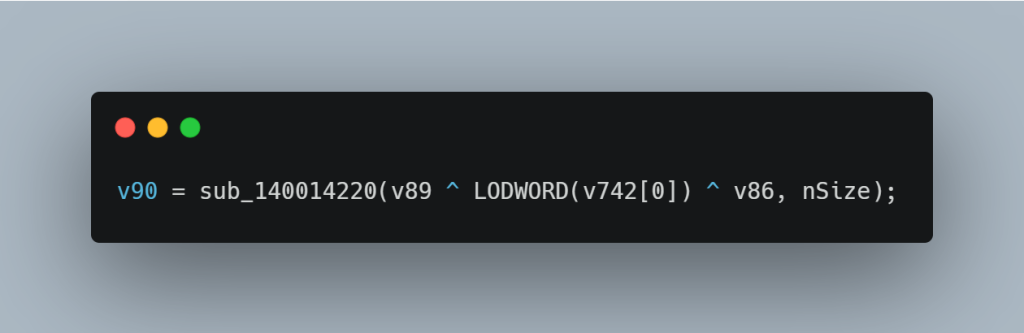
De malware haalt de hostnaam van de machine op met GetComputerNameExW en het serienummer van het C:-schijfvolume met GetVolumeInformationW. Deze waarden worden vervolgens met een XOR-bewerking gecombineerd en omgezet in een decimale tekenreeks, waarmee een unieke machine-identificatiecode voor het systeem van het slachtoffer wordt gevormd.
Omgevings- en netwerkverkenning
Nadat de malware een unieke ID voor de computer van het slachtoffer heeft aangemaakt, verzamelt deze meer informatie over het systeem en het netwerk. Deze stap wordt uitgevoerd door een interne module en richt zich op zowel gebruikers- als netwerkgegevens.
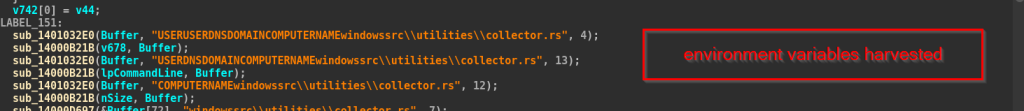
Allereerst verzamelt de malware belangrijke omgevingsvariabelen:
- GEBRUIKER – de gebruikersnaam van de gebruiker waarmee u momenteel bent ingelogd
- USERDNSDOMAIN – de domeinnaam
- COMPUTERNAME – de hostnaam van het systeem
- USERPROFILE – het profielpad van de gebruiker
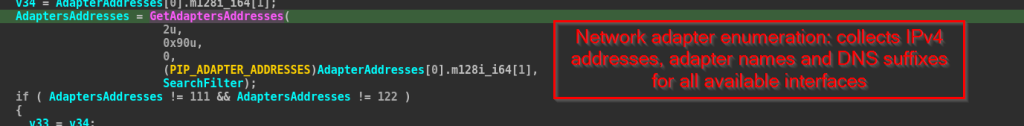
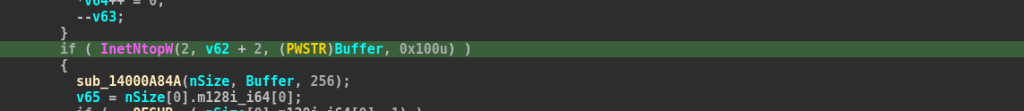
Vervolgens verzamelt de malware netwerkinformatie. Het scant alle netwerkadapters met behulp van GetAdaptersAddresses en haalt hun IPv4-adressen op. Deze IP-adressen worden met InetNtopW omgezet naar een leesbaar formaat. Het verzamelt ook adapternamen en DNS-gerelateerde informatie.
Al deze gegevens worden vervolgens georganiseerd en voorbereid om naar de command-and-control (C2) server te worden verzonden.
exfiltratie
De malware verzamelt alle informatie van het slachtoffer en zet deze om in een JSON-formaat met behulp van een bibliotheek genaamd serde_json. Het bouwt deze JSON stap voor stap op, waarbij elk stukje data als een sleutel-waardepaar wordt toegevoegd.
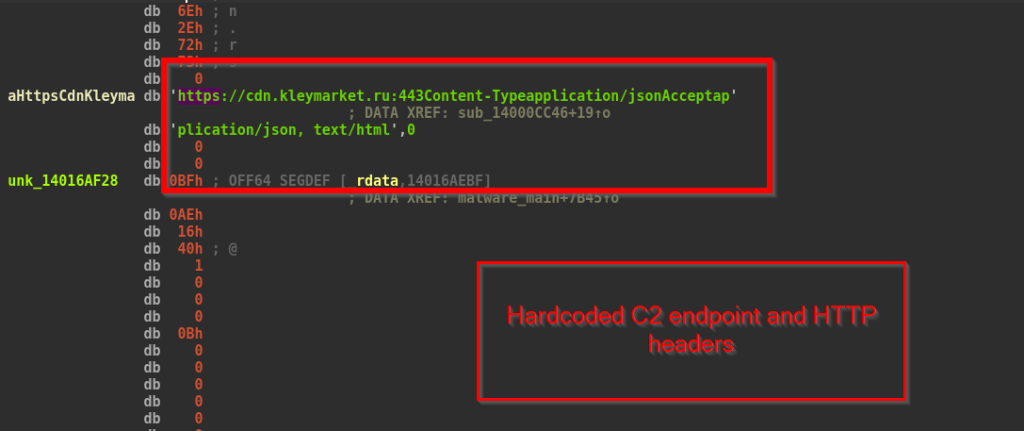
Nadat de malware de JSON-gegevens heeft aangemaakt, versleutelt deze ze met een eenvoudige XOR-methode. Deze versleutelde gegevens worden vervolgens via HTTPS (poort 443) naar de server cdn[.]kleymarket[.]ru verzonden met een HTTP POST-verzoek.
Fase 2 – Tweede fase ladingafwerper
In de tweede fase behandelen we de overgang van de malware van gegevensverzameling naar het afleveren van de uiteindelijke payload. Na ontvangst van een versleuteld antwoord van de C2-server decodeert de malware de payload met behulp van meerstaps decryptiealgoritmen en extraheert deze. Vervolgens slaat de malware de payload op met een willekeurige bestandsnaam in een van de mappen en voert deze uit op de computer van het slachtoffer.
Payload-decryptie
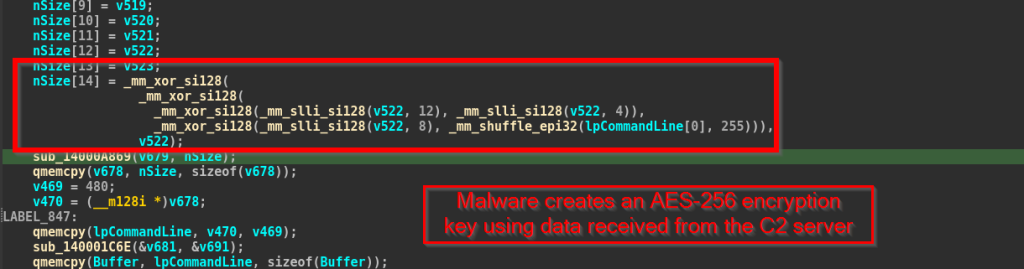
De versleutelde gegevens van de C2-server worden in meerdere stappen ontsleuteld. De malware haalt eerst twee waarden uit het serverantwoord, die als AES-sleutel worden gebruikt. Vervolgens ontsleutelt de malware de gegevens in blokken met behulp van AES-256.
Payload Drop & Execution
Na het decoderen van de payload genereert de malware een willekeurige bestandsnaam van 6 tekens met letters en cijfers, en voegt de extensie .exe toe. De malware schrijft de payload direct naar de schijf met behulp van NtWriteFile. Het bestand wordt op een van de volgende locaties opgeslagen:
- %USERPROFILE%\Documents\ .exe
- C:\Gebruikers\Openbaar\Documenten\ .exe
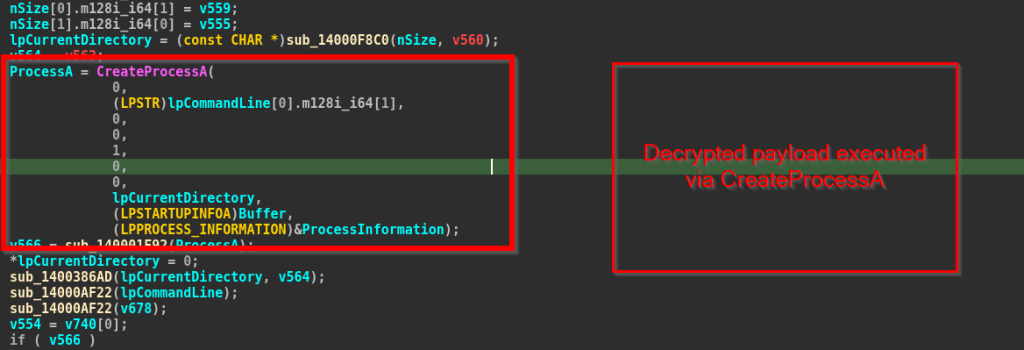
Tot slot voert de malware de onversleutelde payload uit met behulp van de CreateProcessA API. Het volledige pad naar het gedropte uitvoerbare bestand wordt rechtstreeks als opdrachtregel doorgegeven, zonder dat de naam van de bovenliggende applicatie wordt gespecificeerd, waardoor een nieuw proces op de computer van het slachtoffer wordt gestart.
In het volgende gedeelte gaan we dieper in op de infrastructuur en de attributieaspecten van de campagne.
Infrastructuur en attributie
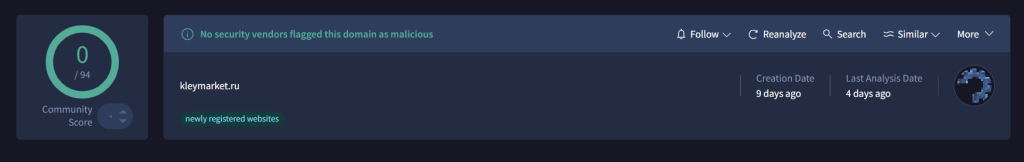
We analyseerden de command-and-control (C2)-infrastructuur die in deze campagne werd gebruikt en ontdekten dat het domein hxxp://kleymarket[.]ru recent was geregistreerd, slechts 9 dagen vóór onze analyse. Op het moment van onderzoek werd het door geen enkele beveiligingsleverancier als kwaadaardig aangemerkt.
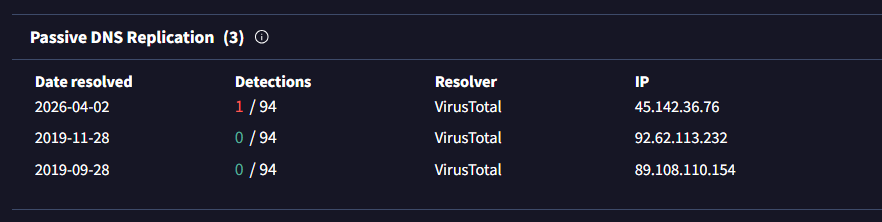
Passieve DNS-gegevens tonen aan dat het domein in de loop der tijd naar meerdere IP-adressen is omgezet, waaronder:
45[.]142[.]36[.]76, 92[.]62[.]113[.]232, and 89[.]108[.]110[.]154
De meest recente resolutie, gedateerd 2026-04-02, verwijst naar 45[.]142[.]36[.]76, wat de actieve C2-server lijkt te zijn die in deze campagne wordt gebruikt. Oudere gegevens uit 2019 geven daarentegen aan dat het domein eerder voor andere doeleinden werd gebruikt voordat het voor deze activiteit opnieuw werd ingezet.
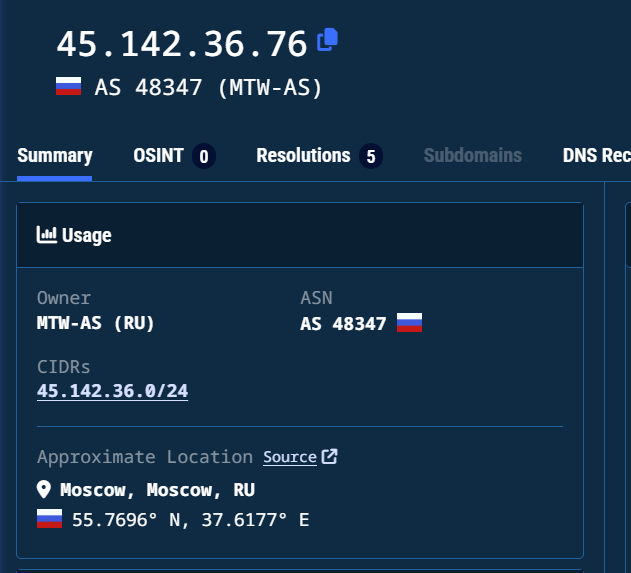
Verdere analyse met Validin bevestigt dat het domein en het bijbehorende subdomein verwijzen naar het IP-adres 45[.]142[.]36[.]76, wat de actieve C2-infrastructuur lijkt te zijn die in deze campagne wordt gebruikt. Dit IP-adres wordt gehost onder AS48347 (MTW-AS), een Russisch autonoom systeem, met een geschatte locatie in Moskou, Rusland.
Op het moment van schrijven kunnen we deze campagne niet toeschrijven aan een bekende dreigingsgroep. De waargenomen tactieken, infrastructuur en sociale manipulatie-elementen suggereren echter een goed geplande en gerichte operatie. Gezien het heimelijke uitvoeringsmechanisme en de focus op de luchtvaart, hebben we deze campagne "Operatie Stille Rotor" genoemd. De campagne lijkt zorgvuldig getimed te zijn om samen te vallen met het forum "Unmanned Aviation 2026" in Moskou, wat wijst op een focus op luchtvaartprofessionals die waarschijnlijk aanwezig zullen zijn op of verbonden zijn aan het evenement.
Conclusie
SEQRITE Labs heeft een gerichte spear-phishingcampagne ontdekt die professionals in de Euraziatische sector van onbemande luchtvaart treft. De campagne maakt gebruik van realistische documenten met betrekking tot de luchtvaart om het vertrouwen van het slachtoffer te winnen, met inhoud die is gekoppeld aan het forum "Unmanned Aviation 2026" in Moskou. De verspreide malware is een op Rust gebaseerd uitvoerbaar bestand dat systeeminformatie verzamelt, via versleutelde HTTPS communiceert met een externe server en een payload in een tweede fase downloadt voor uitvoering.
De infrastructuur die in deze campagne wordt gebruikt, is minimaal en van korte duur, en is gebaseerd op een recent geregistreerd .ru-domein. Op het moment van schrijven kunnen we deze campagne niet toeschrijven aan een bekende cybercrimineel. Het gebruik van Russischtalige lokmiddelen en contextspecifieke inhoud suggereert echter dat de campagne regionaal gericht is en zich richt op slachtoffers binnen hetzelfde ecosysteem.
Seqrite Bescherming
Trojan.Win64
Indicatoren van compromis (IOC's)
| Hash (SHA-256) | Dien in |
| 5936f42ffd7fa7896eeae725b60a5d26bbf3e584712671ef5da0138ee5d58f60 | Download het bestand заказа продукции ЦАИ.exe |
| fdef9e489f773319f55f92f712d1b7b5447d59a632b8f4173d1b161d3759ad92 | cai partner (1).zip |
| 57e26f6e3b311a1064c946b69159ee05abedf9228b2f95c65536429e7ac7fb24 | cai partner.zip |
| a7bd8869293212e1671df90d2d41b96d4933eb9408b1111bd830e111a91bb202 | Certificaat van vertaling.PDF |
| 2064ef387ac9e51ba72b32004d99e8a0b291dbab24ed8db30f437abf1b40cb49 | Bevestiging van de bestelling van CAICA-producten en regeling van een bijeenkomst op het Unmanned Aviation – 2026-forum om betalingsdetails te bespreken en een langetermijncontract te ondertekenen.docx |
| 89f8e42c825d09a0a50e99bbf7304d7037be33ea362a57d34f87fa7981f80126 | summary_order_cai_final.xlsx |
URL's
| 45 [.] 142 [.] 36 [.] 76 |
| cdn[.]kleymarket[.]ru |
MITRE ATT&CK-kaart
| Tactiek | Techniek-ID | Techniek naam |
| Eerste toegang | T1566.001 | Phishing: Spearphishing-bijlage |
| Uitvoering | T1204.002 | Uitvoering door gebruiker: kwaadaardig bestand |
| Uitvoering | T1059.003 | Opdracht- en scriptinterpreter: Windows Command Shell |
| Uitvoering | T1106 | Native API |
| verdediging ontduiking | T1036.004 | Maskerade: match legitieme naam of locatie |
| verdediging ontduiking | T1027 | Verduisterde bestanden of informatie |
| verdediging ontduiking | T1140 | Deobfuscate/decodeer bestanden of informatie |
| De reis van mijn leven | T1082 | Ontdekking van systeeminformatie |
| De reis van mijn leven | T1016 | Detectie van systeemnetwerkconfiguratie |
| De reis van mijn leven | T1033 | Systeemeigenaar/gebruiker detectie |
| De reis van mijn leven | T1083 | Bestands- en directorydetectie |
| Command and Control | T1071.001 | Applicatielaagprotocol: webprotocollen |
| Command and Control | T1090.001 | Proxy: Interne Proxy |
| exfiltratie | T1041 | Exfiltratie via C2-kanaal |
| Impact | T1105 | Ingress-tooloverdracht |
auteurs
Priya Patel
Rayapati Lakshmi Prasanna Sai


