

Inleiding:
Onderzoekers van Quick Heal Security Labs hebben een mogelijke spearphishingcampagne ontdekt die gericht is op personeel van het Indiase leger. Bij deze aanval gebruiken de aanvallers het beursformulier van de "Army Welfare Education Society" als lokkertje.
Over AWES:
De Army Welfare Education Society (AWES) beheert en waarborgt goede onderwijsvoorzieningen voor kinderen van Indiase militairen via lokale militaire autoriteiten. De vereniging, opgericht in 1983, heeft haar kantoor in Shankar Vihar in het kanton Delhi en heeft in de loop der jaren meer dan 137 openbare scholen en 249 kleuterscholen in heel India geopend.
Details over de recente aanval:
Documentanalyse :
“ESSA-beurzen.docx”
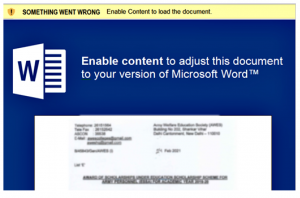
Afbeelding 1 Sjabloon
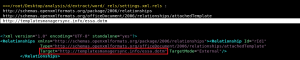
Figuur 2 ESSA-Scholarships.docx
Het bestand “ESSA-Scholarships.docx” activeert de CVE-2017-0199- kwetsbaarheid, die vervolgens het “.dotm”-bestand van de landingspagina, ingebed in “settings.xml.rels”, start.
Deze techniek staat in de volksmond ook wel bekend als 'Template Injection' en is populair onder kwaadwillende actoren, omdat de detectie ervan triviaal is.
“essa.dotm”
Zodra de gebruiker “Beschermde weergave” uitschakelt, downloadt en voert de vorige fase “essa.dotm” uit, dat de macro’s vervolgens uitvoert.
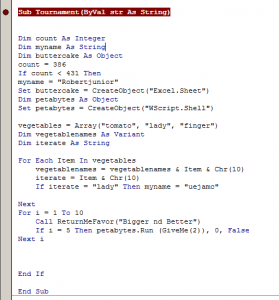
Figuur 3. Gegevens extraheren.
Alle gegevens van gefaseerde payloads worden opgeslagen in "UserForum.TextBox". De macro heeft vier tekstvakken als object, met alle gegevens die als bestanden op de schijf moeten worden geplaatst en waarmee verdere fasen kunnen worden gestart.
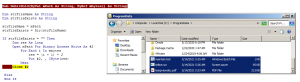
Figuur 4. Procedure voor het opslaan van alle bestanden.
Analyse van de uitvoerbare payload :
"fixit.exe": Dit gedraagt zich meestal als een loader, tenzij er geen commando vanuit command and control wordt gegeven. De payload is volledig nieuw, geschreven in .NET en voert niet al te veel acties uit.
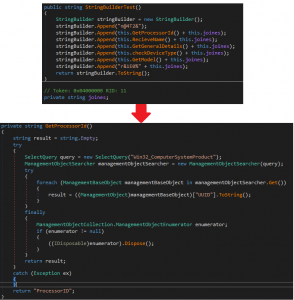
Figuur 5. Informatieverzameling
De payload heeft de extensie .scr en na uitvoering verzamelt deze de volgende informatie over de geïnfecteerde host met behulp van WMI-query's:
1; Verwerker-ID.
2; Gebruikersnaam.
3; Algemene details (architectuur, bijschrift, versie).
4; Controleer het apparaattype (laptop/desktop).
5; Apparaatmodel.
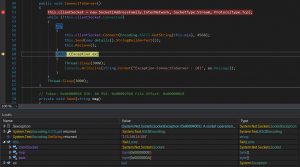
Figuur 6. Eerste klop wordt naar C2 gestuurd
Zodra informatie over de host is verzameld, stuurt de payload deze naar C&C en voert de volgende acties uit op basis van de opdracht van C&C:
1; Haal proceslijst op.
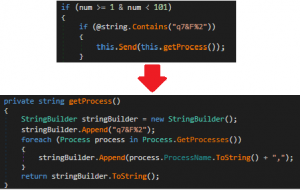
Afbeelding 7. Lijst met actieve processen verzenden
Als de opdracht “q7&F%2” wordt gegeven vanuit C2, verstuurt de payload een lijst met actieve processen met behulp van “Process.GetProcesses()” en maakt een lijstarray aan.
2; Bestanden schrijven en uitvoeren:
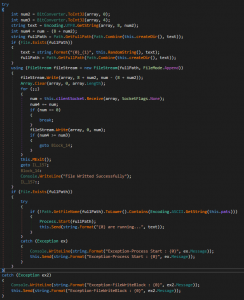
Figuur 8 Schrijf- en uitvoerroutine
Zodra C2 met een opdracht antwoordt, ontvangt de payload de bestanden en voert deze uit op de huidige map.
Vasthoudendheid :
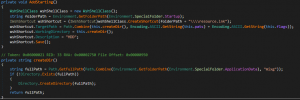
Figuur 9 Persistentie creëren
De payload verkrijgt persistentie op de geïnfecteerde host door een LNK-bestand naar de "Opstartmap" te schrijven. Dit is een bekende techniek die ook door andere cybercriminelen wordt gebruikt. De payload laadt een openbaar beschikbare assembly genaamd "IWshRuntimeLibrary.dll" en probeert een LNK-bestand in de doelmap aan te maken dat verwijst naar de werkmap van de actieve payload.
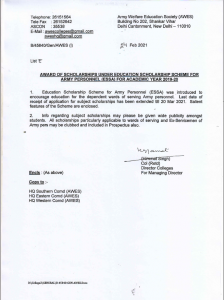
Overgenomen uit – https://www.aitpune.com/Notices/Scholarship/ESSA-Circular.pdf
Zodra de hele keten succesvol is uitgevoerd, opent de macro een PDF-bestand in de map ProgramData, dat openbaar toegankelijk is.
Conclusie :
Als de aanval succesvol is, kunnen aanvallers mogelijk gevoelige gegevens van de computer van het slachtoffer stelen. We zijn nog bezig met verdere analyse en observatie om te achterhalen welke groep achter deze aanval zit. Tot die tijd adviseren we AWES voorzichtig te zijn en al hun leden te informeren over deze aanval.
MITRE ATT&CK TTP's :
| Spear Phishing met bijlage | T1566.001 |
| Sjablooninjectie | T1221 |
| Gebruikersuitvoering: kwaadaardige .docx en xls | T1204.002 |
| Bestanden naar schijf schrijven | T1006 |
| Maakt verbinding met Command And Control | TA0011 |
| Persistentie: schrijf LNK-bestand naar opstartmap | T1547.001 |
Hoe Quick Heal zijn gebruikers beschermt:
We hebben de volgende detecties voor de kwaadaardige monsters:
VBA.Trojan.41523
O97M.Downloader.41522
Trojan.Perseus.S19235058
Trojan.Perseus.S19221636
Trojan.MSIL
Bovendien worden de gebruikte domeinen en IP's door Quick Heal URLCAT als schadelijk geclassificeerd.
IOC:
| Documenten: CVE-2017-0199 | |
| 74e41223ec6359a9bd05bbce36b452fd046aaad64617f459ba262a5210925942 | ESSA-beurzen.docx |
| d035e96f54abe59dcdbc2156e55cd0135ec420f8e97aca7f109ee8d062baa755 | irlaforyou.docx |
| d4b36731cb37ad05b0b9678b568c10a56f2e84967b393b626afb19d2df41c9b9 | SARS_Eligible_Clubs___Resorts.xls |
| Sjablonen: | |
| fc3dd043b795a1cedb8b7e1e5471f15c0b5c17c237f634c60c4e0a92d980914b | essa.dotm |
| 108a5035ab40b13b489f8a1fb8fd8bdb5880368c9c18e1d244df23b8d5a26d67 | temp.dotm |
| 9fc84eadba969bd12cda144750cef361bcdff224026eb3921d8d46a5a424da5b | temp.dotm |
| van uitvoerbare bestanden: | |
| d0a5ffa3b9c40eb1e4277e7c41a100b0836c9424b36fb9bbe281711c0b116883 | fixit.exe |
| 4c21c88399d95a3602aaacf85a83c8aaac5ae7b6bf192c4c25cef4f9224b6f7b | pixelworks.exe |
| 2491caddf4445d9297404493c7707b54591c989b94fd4634a7afdf54c0d22e9c | sapesvx.exe |
| 979f7952dd2225c149f1766b4bca020b680364a77ddb6006cfa462543e0a6440 | winsuffix.exe |
| c7dbca435039a6148dc25208f04b734465e8b7c92010ede1401d88f5f8003f2d | foxpackage.exe |
| 871cab3256acdbc3c27650adde878658568a85b87e85d3e3c137bdeb4592fb2c | amdSfx.exe |
| 1eb0d373cea19124687ed4bffb0da3f80f98a18b9e0bebd3c12443f0a3d81689 | modempx.exe |
| 814ed2b9ae0770d727a8cd83581b4865b2abe16f8190240c5c1e821e22a280ab | foxpackage.exe |
| dd47cf8ec70658af85e0cd23922462ac788305034fe78ed725bb90c1a3fa04cc | scriptpbox.exe |
| Domeinen: | |
| templatesmanagersync.info | |
| 10feeds.com | |
| Landing Pages: | |
| hxxp://templatesmanagersync.info/essa.dotm | |
| hxxp://10feeds.com/temp.dotm | |
| IP: | |
| 173.249.14.104
Deskundigen op dit gebied: Chaitanya Haritash Shayak Tarafdar |



